
Stand: 2026-11-01
Diese Seite richtet sich an Anbieter mit Sitz außerhalb Deutschlands, häufig mit einem SOC-2-Bericht, die ihren Cloud-Dienst Einrichtungen im deutschen Gesundheitswesen anbieten wollen. Die Rechtsgrundlage, also wen § 393 SGB V erfasst, welche Testate wann gelten und welche Alternativen es gibt, steht auf der Seite § 393 SGB V. Hier geht es um die Fragen, die sich nur internationalen Anbietern stellen. Die Seite ist keine Rechtsberatung.
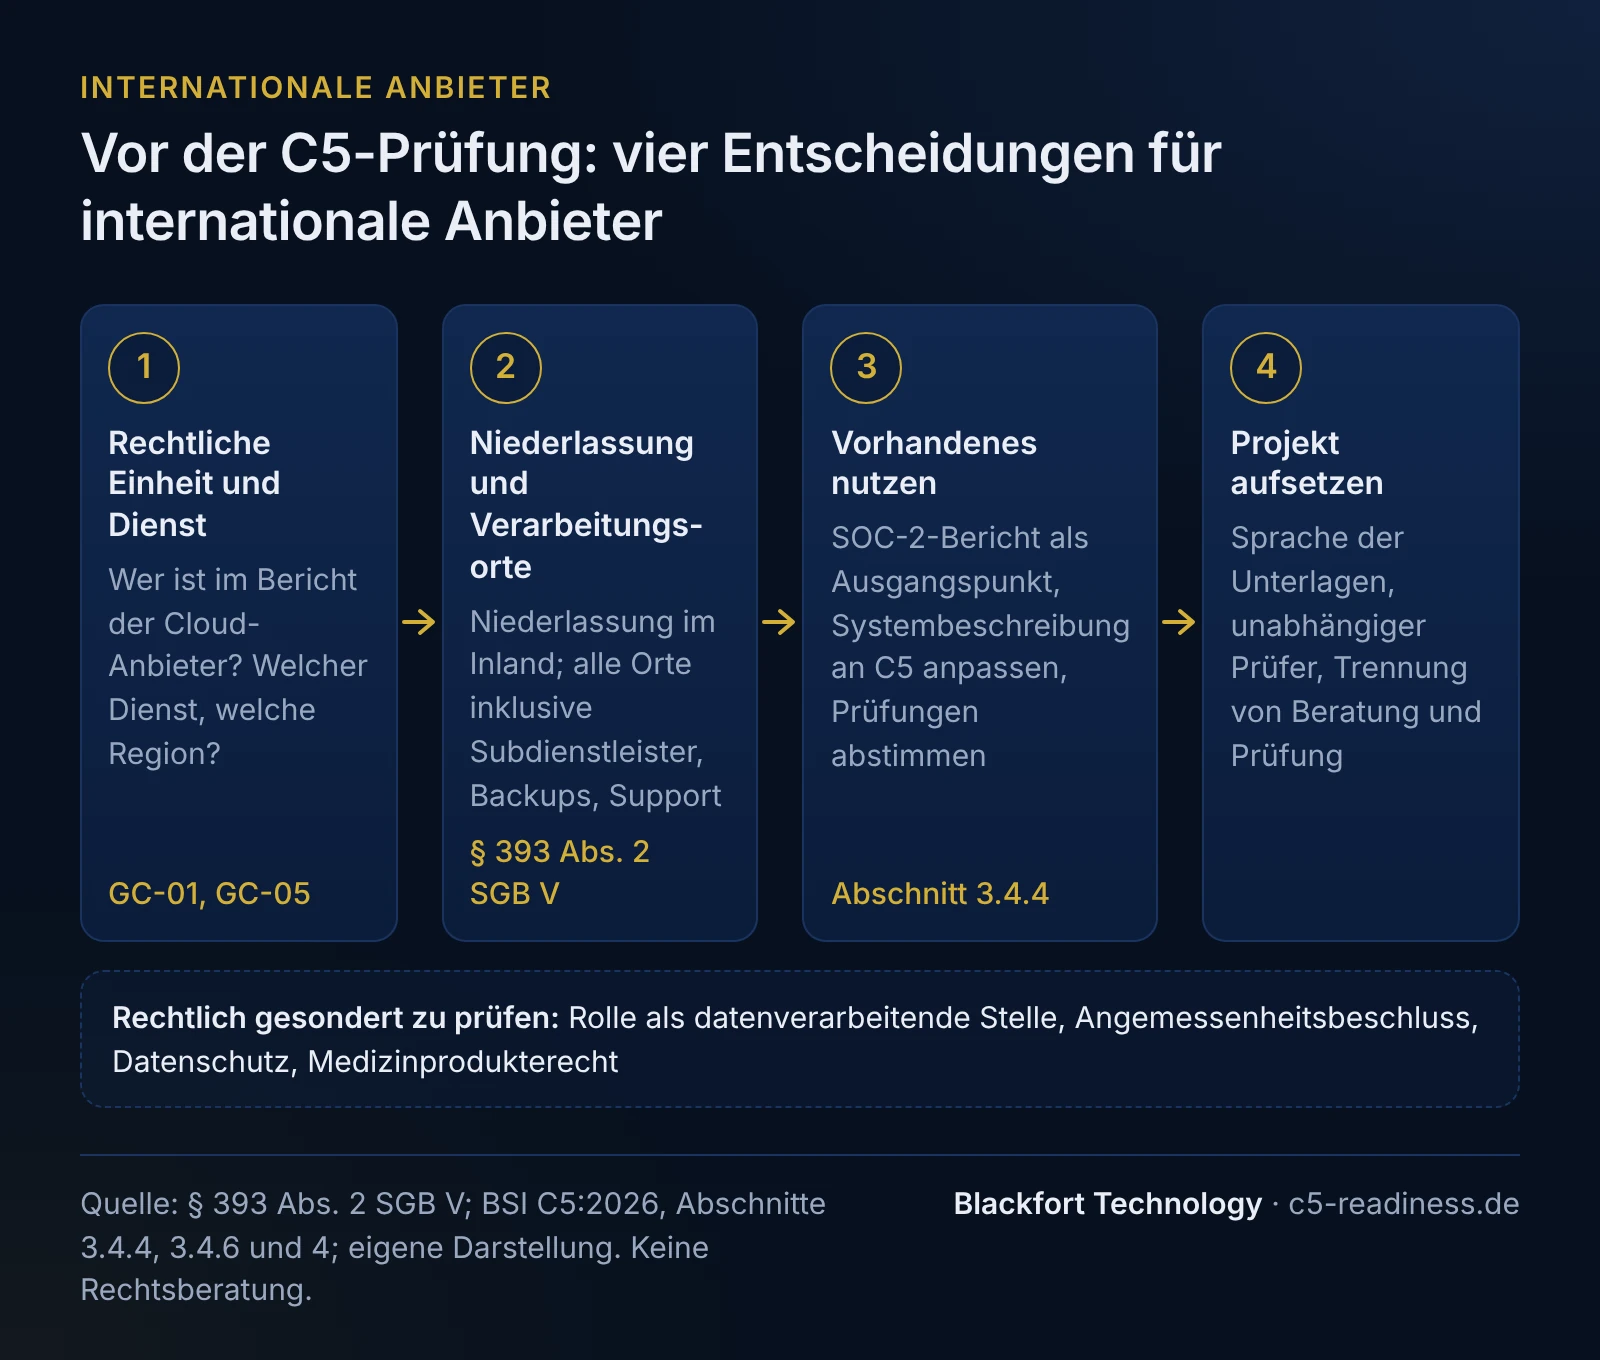
Rechtliche Einheit und Dienst: wer ist der Cloud-Anbieter im Bericht?
Ein Testat nach dem BSI C5 gilt nach der FAQ des BSI immer für bestimmte Cloud-Dienste in festgelegten Regionen, nie für ein Unternehmen als Ganzes. Zu Beginn steht deshalb die Frage, welcher Dienst geprüft wird, in welcher Region er betrieben wird und welche Gesellschaft im Bericht als Cloud-Anbieter auftritt: die ausländische Muttergesellschaft, eine europäische oder eine deutsche Tochter.
Der Katalog verlangt in den Rahmenbedingungen (General Conditions, Abschnitt 4) Angaben, die Kunden genau dafür lesen:
- GC-01: anwendbares Recht, Gerichtsbarkeit, Länder, Regionen und Standorte, darunter das Land, in dem die Konzernobergesellschaft eingetragen ist.
- GC-05: Umgang mit Auskunftsverlangen staatlicher Stellen, einschließlich der Zahl solcher Anfragen und der Herkunftsländer. Der Katalog nennt den US CLOUD Act als Beispiel für ausländisches Recht.
Eine deutsche Tochter ändert also nichts daran, dass Kunden im Bericht die Konzernobergesellschaft und ihr Land sehen. Unsere Empfehlung: die rechtliche Einheit so wählen, dass sie zur Vertragsgestaltung mit den Kunden passt, und das früh mit den eigenen Juristen festlegen. Ein späterer Wechsel bedeutet eine neue Systembeschreibung. Verlangen Kunden zusätzlich Souveränität, etwa Kontrolle über den Anbieter in der EU oder Betriebspersonal mit EU-Staatsangehörigkeit, ist der Maßstab dafür der C3A-Katalog des BSI, der auf C5 aufbaut.
Niederlassung im Inland und Verarbeitungsort
§ 393 Abs. 2 SGB V lautet:
„Die Verarbeitung von Sozial- und Gesundheitsdaten im Wege des Cloud-Computing-Dienstes darf nur 1. im Inland, 2. in einem Mitgliedstaat der Europäischen Union oder 3. in einem diesem nach § 35 Absatz 7 des Ersten Buches gleichgestellten Staat oder, sofern ein Angemessenheitsbeschluss gemäß Artikel 45 der Verordnung (EU) 2016/679 vorliegt, in einem Drittstaat erfolgen und sofern die datenverarbeitende Stelle über eine Niederlassung im Inland verfügt.“
Für einen internationalen Anbieter ergeben sich daraus zwei Arbeitsaufträge:
- Alle tatsächlichen Verarbeitungsorte erfassen, auch Backups, Support, Überwachung und Subdienstleister (Subservice-Organisationen). Die Systembeschreibung verlangt für jeden Subdienstleister ohnehin den Ort der Verarbeitung und Speicherung, Länderebene genügt. PSS-12 verlangt, dass Kundendaten und Backups nur in der vertraglich vereinbarten Region verarbeitet werden; mehrere Regionen anzubieten, verlangt der Katalog nicht.
- Die Niederlassung im Inland klären. Das Gesetz knüpft sie an die datenverarbeitende Stelle. Ob eine bestehende Vertriebsgesellschaft genügt oder welche Gesellschaft die datenverarbeitende Stelle ist, beantwortet der Wortlaut nicht; das ist rechtlich zu prüfen.
Der Wortlaut nennt für Drittstaaten nur den Angemessenheitsbeschluss nach Art. 45 DSGVO. Für die USA gibt es den Beschluss zum EU-U.S. Data Privacy Framework (Stand 1. November 2026); er gilt nur für Organisationen, die nach diesem Rahmen zertifiziert sind. Ob ein solcher Beschluss fortgilt und Ihren Fall abdeckt, ist vor der Nutzung zu prüfen. Für Support aus dem Ausland ist ein Gesetzentwurf in Beratung, der technisch abgeschottete Wartungszugriffe neu regeln würde; den Stand beschreibt die Seite Wartungszugriff nach § 393 SGB V.
Was ein SOC-2-Bericht bringt
Ein SOC-2-Bericht ersetzt kein C5-Testat, aber viel Vorarbeit lässt sich übernehmen. Der Katalog erlaubt ausdrücklich, eine Systembeschreibung aus einer anderen Prüfung weiterzuverwenden, wenn sie an die C5-Anforderungen angepasst wird. Er empfiehlt außerdem, Prüfungen nach SOC 2 und C5 aufeinander abzustimmen, weil das effizienter ist. Was genau wiederverwendbar ist und wo die Lücken typischerweise liegen, beschreibt die Seite C5 und SOC 2.
Das Projekt: Sprache, Team und unabhängiger Prüfer
Internationale Projekte laufen oft mit Teams in mehreren Ländern. Drei Punkte sollten früh feststehen:
- Sprache der Unterlagen. Der Katalog liegt auf Deutsch (Version 1.1.0) und auf Englisch (Version 1.0.1) vor. Die deutsche Fassung ist neuer; ein Zusatzunterkriterium hat dort eine andere ID (EN AM-01.02AC, DE AM-02.01AC). In welcher Sprache Systembeschreibung und Bericht entstehen, stimmen Sie mit Prüfer und Kunden ab.
- Prüfer. Die Prüfung erfolgt nach ISAE 3000 (Revised), IDW PS 860 oder einer nationalen Entsprechung durch einen unabhängigen Prüfer, den in der Regel der Anbieter beauftragt; das BSI ist nicht beteiligt. Der Katalog sieht auch Prüfer vor, die keine Wirtschaftsprüfer sind, das BSI schreibt in seiner FAQ dagegen, dass nur Wirtschaftsprüfer testieren. Klären Sie mit Ihren Kunden, welchen C5-Prüfer sie akzeptieren.
- Trennung von Beratung und Prüfung. Blackfort Technology begleitet die Vorbereitung bis zur Testierungsreife. Das Testat erteilt ein unabhängiger Prüfer.
Beispiel: ein US-Anbieter für Fernüberwachung
Fiktives Beispiel. Ein Anbieter aus den USA betreibt eine Plattform, über die Kliniken Messwerte von Patienten zu Hause überwachen. Er hat einen SOC-2-Typ-2-Bericht für die US-Plattform. Für den deutschen Markt baut er eine eigene Instanz in einer Hyperscaler-Region in Deutschland auf und gründet eine deutsche Tochtergesellschaft als GmbH.
- Dienst und Region: Geprüft wird nur die deutsche Instanz, die US-Plattform bleibt außerhalb des Prüfungsgegenstands.
- Rechtliche Einheit: Die GmbH tritt als Cloud-Anbieter auf; GC-01 nennt trotzdem die USA als Land der Konzernobergesellschaft, GC-05 beschreibt den Umgang mit Behördenanfragen aus den USA.
- Verarbeitungsorte: Support aus den USA mit Zugriff auf Klartextdaten wäre ein Verarbeitungsort in einem Drittstaat. Für die USA besteht (Stand 1. November 2026) der Angemessenheitsbeschluss der EU-Kommission zum EU-U.S. Data Privacy Framework, der nur für danach zertifizierte Organisationen gilt. Ob er diesen Fall abdeckt, lässt der Anbieter rechtlich prüfen; bis dahin stellt er den Support für die deutsche Instanz auf ein Team in der EU um.
- Subdienstleister: Der Hyperscaler wird im Carve-out ausgenommen und überwacht, ebenso ein Dienst für Benachrichtigungen.
- Wiederverwendung: Die SOC-2-Systembeschreibung dient als Ausgangspunkt und wird an C5 angepasst.
Was gesondert rechtlich zu prüfen ist
Die folgenden Fragen beantwortet kein Testat. Sie gehören zu Juristen mit Erfahrung im deutschen Gesundheits- und Datenschutzrecht:
- ob Ihr Dienst unter § 393 SGB V fällt und welche Gesellschaft die datenverarbeitende Stelle ist,
- ob Ihre Niederlassung in Deutschland die Anforderung aus Absatz 2 erfüllt,
- ob für Verarbeitungsorte außerhalb der EU ein Angemessenheitsbeschluss vorliegt und was er abdeckt,
- Auftragsverarbeitung, Übermittlungen und weitere Pflichten nach DSGVO und SGB X,
- sektorspezifische Vorgaben, etwa ob Ihre Software ein Medizinprodukt ist.
Das BSI legt § 393 nicht aus und verweist dafür auf das Bundesministerium für Gesundheit.
Häufige Fragen
Reicht unser SOC-2-Bericht für deutsche Kliniken?+
Brauchen wir eine Gesellschaft in Deutschland?+
Können wir die Daten in den USA verarbeiten?+
Muss der Bericht auf Deutsch sein?+
Darf ein Prüfer aus den USA das Testat erteilen?+
Weiterlesen
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5 vs. SOC 2: was ein SOC-2-Bericht für das C5-Testat bringt
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Wirtschaftsprüfer auswählen: Qualifikation und IDW PS 860
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- § 393 SGB V, Cloud-Einsatz im Gesundheitswesen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- EU-Kommission: Angemessenheitsbeschlüsse, u. a. zum EU-U.S. Data Privacy Framework (Durchführungsbeschluss (EU) 2023/1795 vom 10. Juli 2023) (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).