
Stand: 2026-11-01
Diese Seite zeigt, was C5:2026 gegenüber C5:2020 ändert, welche Fassung für Ihre nächste Prüfung gilt und wie der Umstieg abläuft. Was der C5 grundsätzlich ist, erklärt die Seite BSI C5; die Wahl zwischen Typ 1 und Typ 2 die Seite C5 Typ 1 oder Typ 2.
Was ist C5:2026 und welche Version ist aktuell?
C5:2026 ist die aktuelle Fassung des Kriterienkatalogs Cloud Computing des BSI. Nach eigener Angabe ist es die zweite inhaltliche Überarbeitung; sie baut auf C5:2020 auf (Abschnitt 1.1). Inhaltlich stützt sie sich auf die Arbeiten am europäischen Zertifizierungsschema EUCS und soll mit dessen Stufe „Substantial“ vereinbar sein; für diese Stufe war C5:2020 die Grundlage.
Zu den Daten gibt es zwei Angaben: Die BSI-Webseite nennt Ende März 2026 als Erscheinen der finalen Version, das Dokument selbst den 7. April 2026 als Erstveröffentlichung. Seitdem sind beide Sprachfassungen weiterentwickelt worden, und zwar unterschiedlich weit:
| Dokument | Stand | Hinweis |
|---|---|---|
| Kriterienkatalog Cloud Computing C5:2026 (deutsch) | Version 1.1.0 vom 11.08.2026 | Korrekturen und redaktionelle Anpassungen |
| Cloud Computing Compliance Criteria Catalogue C5:2026 (englisch) | Version 1.0.1 | Patch-Stände führt das BSI nicht in der Dokumenthistorie |
| Änderungshistorie (Excel, englisch) | Mai 2026 | bezieht sich auf Version 1.0.0 |
| Maschinenlesbare Fassung | YAML | erstmals für C5:2026 |
| Kreuzreferenztabelle zu internationalen Standards | angekündigt | am 01.11.2026 noch nicht als Download gelistet |
Zwischen den Sprachfassungen gibt es eine inhaltliche Abweichung bei den IDs: Das englische erweiternde Zusatz-Unterkriterium AM-01.02AC (aktuelles Asset-Inventar) steht in der deutschen Fassung als AM-02.01AC. Alle übrigen 622 Unterkriterien-IDs sind gleich. Wer zweisprachig dokumentiert, nennt an dieser Stelle beide IDs.
Was ist neu in C5:2026?
C5:2026 hat mehr Kriterien, feiner geschnittene Unterkriterien und neue technische Schwerpunkte. Gegliedert ist der Katalog in 17 Themengebiete und die Rahmenbedingungen GC-01 bis GC-06; wie Kriterien und Unterkriterien aufgebaut sind und welche Gebiete es gibt, zeigt die Seite Aufbau des C5-Kriterienkatalogs.
| Merkmal | C5:2020 | C5:2026 |
|---|---|---|
| Kriterien | 121 | 168 in 17 Themengebieten |
| Unterkriterien | - | 623: 462 Basis-Unterkriterien, 29 verschärfende und 132 erweiternde Zusatz-Unterkriterien |
| Zusatzkriterien | - | ausdrücklich als verschärfend (ersetzt das Basis-Unterkriterium) oder erweiternd (kommt hinzu) eingeordnet |
| Identitätsmanagement | Themengebiet IDM | Themengebiet IAM |
| Maschinenlesbare Fassung | - | YAML, erstmals für C5:2026 |
Ein Strich bedeutet: Für C5:2020 gibt es dazu keine Angabe. Der Katalog nennt als weitere Änderungen, dass er genauer festlegt, für welche Datenarten einzelne Kriterien gelten, und dass die Unterkriterien nach dem Vorbild von EUCS inhaltlich klar voneinander abgegrenzt sind (Abschnitt 1.1).
Die neuen Schwerpunkte benennt der Katalog selbst: Container-Management, Lieferkette, Post-Quanten-Kryptografie und Confidential Computing sowie eine ausführlichere Behandlung von Mandantentrennung und technischer Souveränität. Die Zuordnung zu Kriterien-IDs in der folgenden Liste ist unsere Einordnung nach Titel und Wortlaut:
- Container: OPS-34 (Richtlinien für den gesamten Container-Lebenszyklus) und OPS-35 (Umsetzung), beide neu.
- Lieferkette: SSO-07 (Transparenz über Dienstleister und deren Unterauftragnehmer), SSO-08 (Austausch mit Lieferanten von Funktionskomponenten), DEV-13 (Liste der Softwarekomponenten, auch als SBOM erfüllbar, also als Software Bill of Materials), DEV-14 (Hard- und Software von Dritten) und OPS-29 (Updates für Fremd- und Open-Source-Bibliotheken), alle neu. Für SSO-07 hilft ein Subdienstleisterinventar, das Dienstleister, Unterauftragnehmer und ihre Berichte zusammenführt.
- Post-Quanten-Kryptografie: eine PQC-Strategie als erweiternde Zusatz-Unterkriterien CRY-01.01AC bis CRY-01.03AC; in den Basiskriterien Krypto-Agilität (CRY-01.01B) und ein kryptografisches Änderungsmanagement (CRY-02, neu), siehe Themengebiet CRY.
- Confidential Computing: OPS-32 und OPS-33 (Remote Attestation), beide neu; sie gelten nur, wenn der Dienst Confidential Computing anbietet.
- Mandantentrennung: OPS-30 (Trennung nach einem dokumentierten Schichtenmodell, neu), OPS-31 (Umsetzung, Nachfolger von OPS-24) und COS-06 (Trennung des Datenverkehrs).
- Souveränität: PSS-12 (Region der Verarbeitung und Speicherung), das der Katalog als Voraussetzung für technische Souveränität bezeichnet, dazu CRY-18 und CRY-19 zu externem Schlüsselmanagement und kundenverwalteten Schlüsseln (beide neu). PSS-12 verlangt nicht, mehrere Regionen anzubieten. Weitergehende Kriterien zur Souveränität hat das BSI mit C3A veröffentlicht.
Was ändert sich an den Kriterien-IDs?
Nach der Änderungshistorie des BSI ist jedes der 121 Kriterien aus C5:2020 einem Kriterium in C5:2026 zugeordnet. 39 Kriterien sind ohne Vorgänger neu, 51 tragen eine neue Nummer. Beispiele: Aus OIS-06 wird OIS-07, aus IDM-01 wird IAM-01, aus OPS-24 wird OPS-31; CRY-04 wurde auf zehn Kriterien aufgeteilt. Bei 34 Kriterien kam ein Zusatzkriterium neu hinzu, bei 11 blieb das Basiskriterium unverändert.
Die 39 neuen Kriterien laut Änderungshistorie: OIS-05, OIS-09, OIS-10, HR-07, HR-08, AM-01, AM-03, AM-04, AM-10, AM-11, AM-12, PS-08, OPS-19, OPS-20, OPS-21, OPS-27, OPS-28, OPS-29, OPS-30, OPS-32, OPS-33, OPS-34, OPS-35, CRY-02, CRY-03, CRY-11, CRY-16, CRY-18, CRY-19, DEV-05, DEV-11, DEV-13, DEV-14, DEV-15, SSO-03, SSO-07, SSO-08, SIM-02, INQ-04.
Für Ihre Dokumentation heißt das: Verweise auf alte IDs in Richtlinien, Kontrollbeschreibungen und Nachweisregistern müssen Sie umstellen. Die Änderungshistorie bezieht sich auf Version 1.0.0; prüfen Sie Einzelfälle gegen die Fassung, nach der Sie prüfen lassen.
Welche Fassung gilt für meine Prüfung?
Bei Typ 1 kommt es auf den Stichtag an, bei Typ 2 auf den Beginn des Prüfungszeitraums, nicht auf das Datum des Berichts. Die Übergangsfrist und ihre Sonderfälle regelt der Katalog in Abschnitt 3.5:
- C5:2026 ist anzuwenden für Typ-1-Stichtage am oder nach dem 1. Juni 2027 und für Typ-2-Zeiträume, die am oder nach dem 1. Juni 2027 beginnen. Eine frühere Anwendung ist zulässig.
- Beginnt ein Typ-2-Zeitraum vor dem 1. Juni 2027 und endet er danach, soll die Prüfung nur die Kriterien von C5:2020 umfassen.
- Beide Fassungen sollen in derselben Prüfung nicht gemischt werden.
- Endet der Prüfungszeitraum am oder nach dem 28. Februar 2027, muss die Systembeschreibung zusätzlich Angaben zu geplanten Änderungen an den Kontrollen enthalten. Ein Enddatum für diese Pflicht nennt der Katalog nicht.
Die folgende Tabelle wendet diese Regeln auf typische Fälle an. Spalte drei gibt den Katalog wieder, Spalte vier auch die abweichende Lesart der BSI-FAQ.
| Ihr Bericht | Stichtag oder Zeitraum | Fassung nach Katalog | Angaben zu geplanten Änderungen |
|---|---|---|---|
| Typ 1 | Stichtag vor dem 28.02.2027 | C5:2020; C5:2026 freiwillig zulässig | nein |
| Typ 1 | Stichtag vom 28.02.2027 bis 31.05.2027 | C5:2020; C5:2026 freiwillig zulässig | Katalog: Regel spricht nur vom Ende eines Zeitraums, für Typ 1 offen. BSI-FAQ: ja. Mit dem Prüfer klären |
| Typ 1 | Stichtag ab 01.06.2027 | C5:2026 | Katalog: Regel spricht nur vom Ende eines Zeitraums, für Typ 1 offen. BSI-FAQ: nein (nur vor dem 01.06.2027). Mit dem Prüfer klären |
| Typ 2 | endet vor dem 28.02.2027 | C5:2020; C5:2026 freiwillig zulässig | nein |
| Typ 2 | endet vom 28.02.2027 bis 31.05.2027 | C5:2020; C5:2026 freiwillig zulässig | ja |
| Typ 2 | beginnt vor dem 01.06.2027, endet danach | soll nur C5:2020 umfassen, keine Mischung | ja |
| Typ 2 | beginnt ab 01.06.2027 | C5:2026 | Katalog: ja, der Wortlaut nennt kein Enddatum. BSI-FAQ: nein (nur bis vor dem 01.06.2027). Mit dem Prüfer klären |
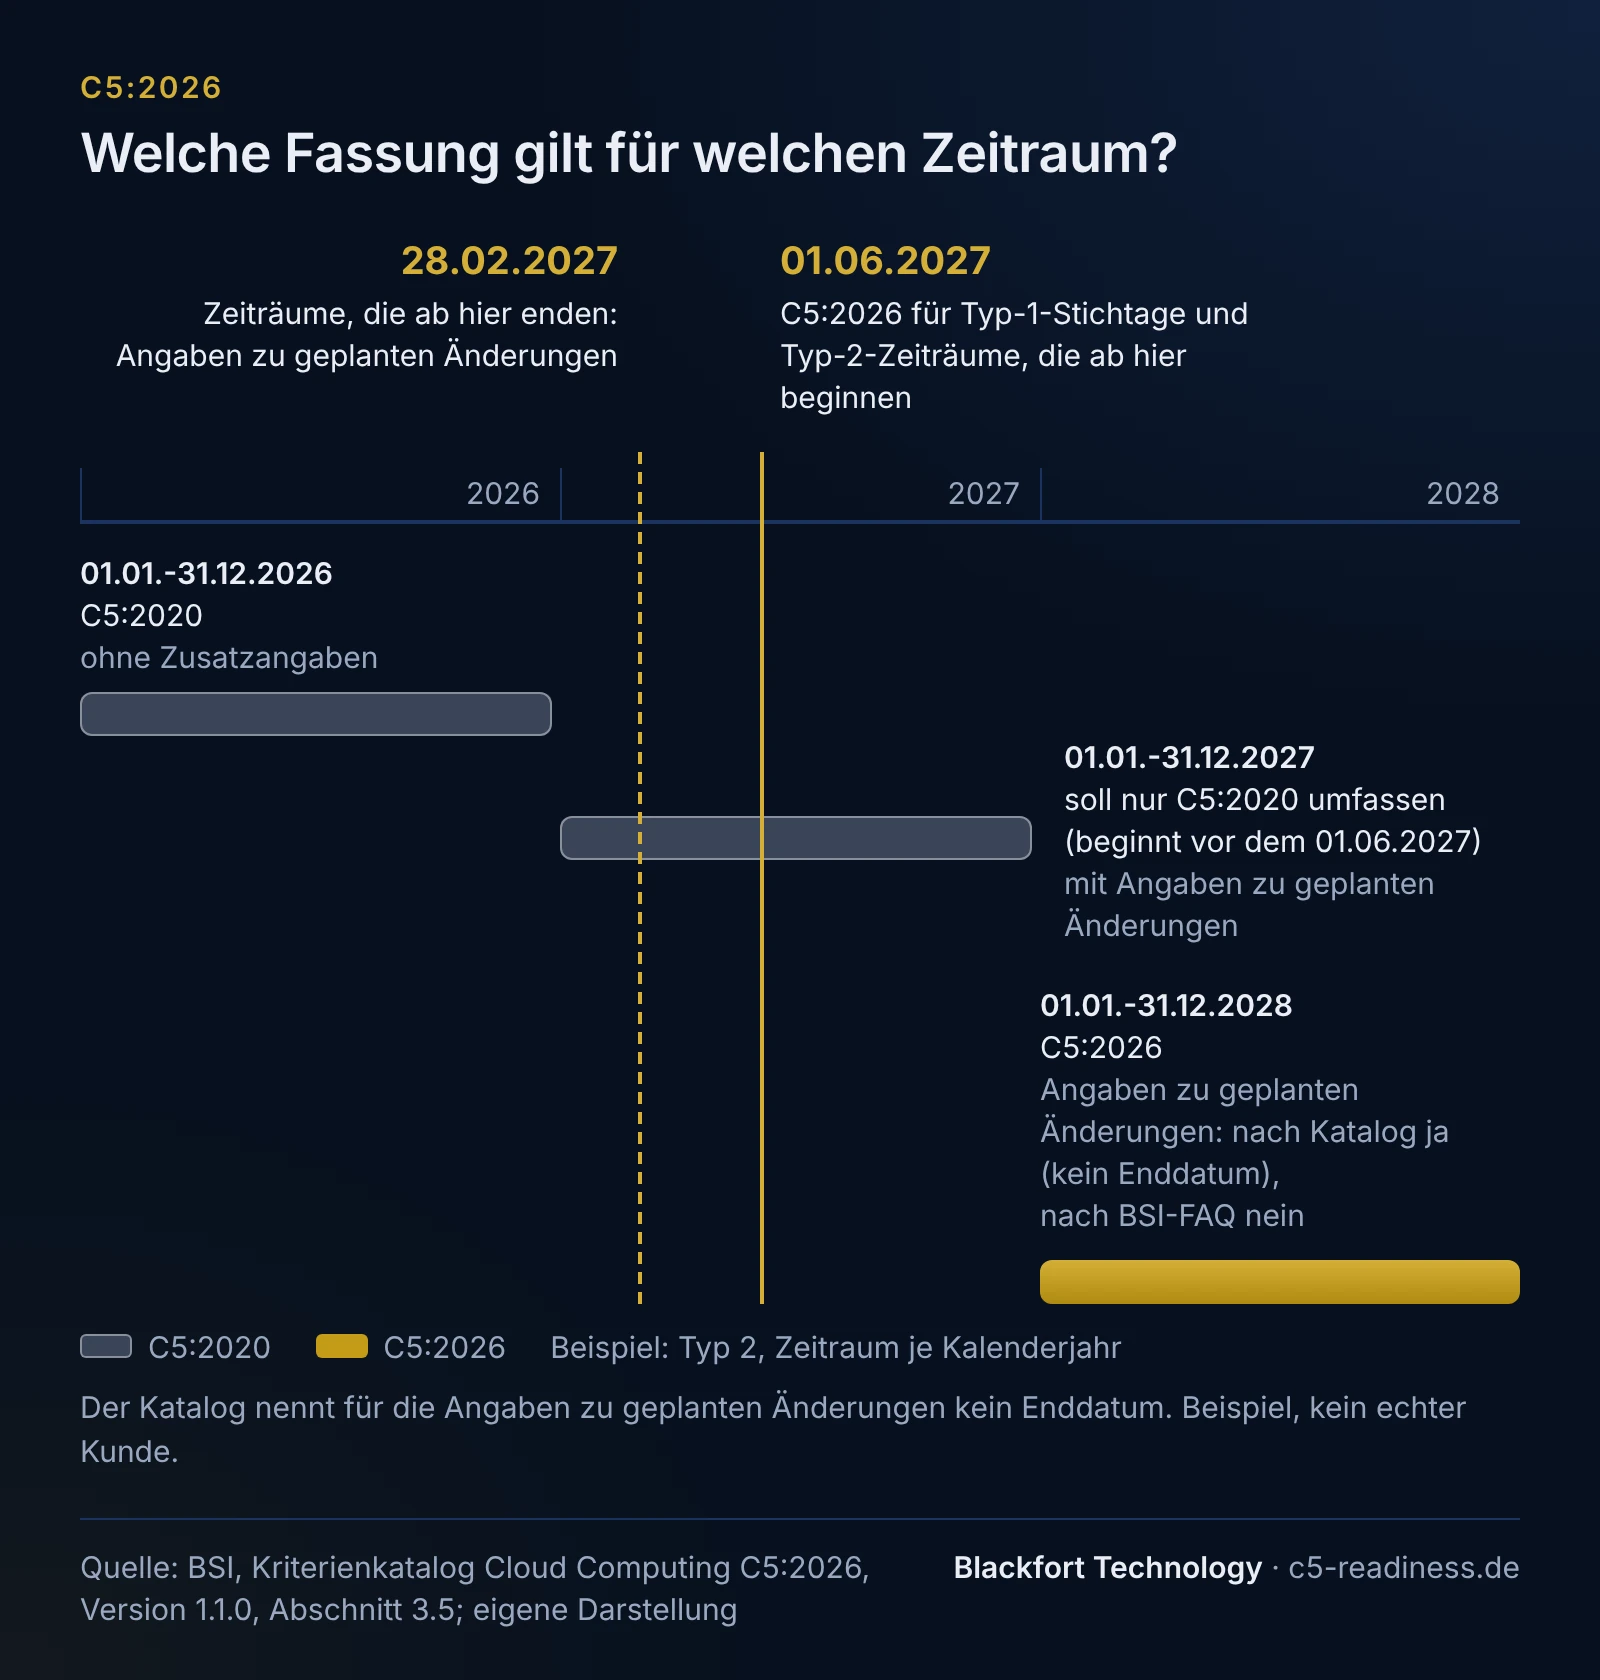
Zur Abweichung: Die FAQ des BSI begrenzt die Angaben zu geplanten Änderungen auf Stichtage und Zeiträume, die am 28. Februar 2027 oder später liegen oder enden, „aber noch vor dem 1. Juni 2027“, und bezieht ausdrücklich Typ 1 ein. Beides steht so nicht im Katalog. Für die Prüfung gilt der Katalog; die FAQ ist eine Erläuterung des BSI. Weil die Angaben Teil der Systembeschreibung sind, stimmen Sie früh mit Ihrem Prüfer ab, was er erwartet.
Ein Sonderfenster, in dem bis Ende Mai 2027 beliebig nach C5:2020 geprüft werden kann, gibt es nicht. Es zählt allein, wann Stichtag oder Zeitraum liegen.
Welche Angaben zu geplanten Änderungen sind nötig?
Endet ein Prüfungszeitraum am oder nach dem 28. Februar 2027, beschreibt der Anbieter in der Systembeschreibung, wie er seine Kontrollen an C5:2026 anpassen will, je Änderung soweit anwendbar mit Kriterium, Art der Änderung, Umsetzungsstatus und Umsetzungsdatum (Abschnitt 3.5). Der Prüfer prüft nur, ob diese Angaben sachgerecht dargestellt sind; wie Sie sie formulieren, zeigt die Seite Angaben zu geplanten Änderungen formulieren.
Wie gelingt der Umstieg von C5:2020?
Anbieter mit einem Kontrollsystem nach C5:2020 müssen ihre Kontrollen an C5:2026 anpassen; der Katalog nennt als Beispiel, den Umfang einer Kontrolle um einen neu geforderten Aspekt zu erweitern. Diese Anpassungen gelten als wesentliche Änderungen und gehören in die Systembeschreibung (Abschnitt 3.5). Unsere Empfehlung für die Reihenfolge:
- Fassung je Prüfung festlegen. Mit der Tabelle oben für die nächsten zwei Prüfungen bestimmen, welche Fassung gilt und ob Angaben zu geplanten Änderungen nötig sind.
- Abgleich über die Änderungshistorie. Jedes bestehende Kriterium seiner neuen ID zuordnen und die geänderten Unterkriterien markieren.
- Neue Kriterien bewerten. Die 39 neuen Kriterien danach sortieren, ob sie für den Dienst anwendbar sind. Ausschließen lässt sich ein Kriterium nur mit einer Begründung, die sich auf Art und Ausgestaltung des Dienstes oder auf die Grundsätze, Verfahren und Maßnahmen des Anbieters stützt, nie damit, dass Kontrollen fehlen oder nicht wirken (Abschnitt 3.4.3, Einzelheiten unter C5-Systembeschreibung). Welche der neuen Kriterien Ihren Dienst betreffen und wo Lücken sind, zeigt eine C5-Gap-Analyse. Die anwendbaren Maßnahmen priorisieren Sie nach dem, was die Prüfung blockiert, und nach Abhängigkeiten.
- Systembeschreibung fortschreiben. Wesentliche Änderungen und geplante Änderungen aufnehmen, siehe C5-Systembeschreibung.
- Mit dem Prüfer abstimmen. Zeitraum, Fassung und Erwartungen an die Angaben vor Beginn des Zeitraums festhalten.
Wer bisher eine Kreuzreferenz zu ISO/IEC 27001 genutzt hat: Die Tabelle für C5:2026 hat das BSI angekündigt, am 1. November 2026 war sie noch nicht veröffentlicht. Laut Katalog zeigt eine solche Tabelle nur thematische Nähe, keine Erfüllung.
Beispiel: Prüfungszyklus im Kalenderjahr
Fiktives Beispiel, kein Kunde. Ein SaaS-Anbieter lässt sich jährlich mit Typ 2 prüfen, Zeitraum jeweils 1. Januar bis 31. Dezember.
| Zeitraum | Fassung | Angaben zu geplanten Änderungen |
|---|---|---|
| 01.01.2026 bis 31.12.2026 | C5:2020 | nein, endet vor dem 28.02.2027 |
| 01.01.2027 bis 31.12.2027 | soll nur C5:2020 umfassen, beginnt vor und endet nach dem 01.06.2027 | ja |
| 01.01.2028 bis 31.12.2028 | C5:2026 | nach dem Katalogwortlaut ja (kein Enddatum), nach der BSI-FAQ nein; mit dem Prüfer klären |
Die erste Prüfung nach C5:2026 betrifft bei diesem Zyklus also das Jahr 2028. Eine Alternative wäre, den Zeitraum 2027 auf den 1. Januar bis 31. Mai 2027 zu verkürzen und ab dem 1. Juni 2027 nach C5:2026 prüfen zu lassen. Auch dieser verkürzte Zeitraum endet nach dem 28. Februar 2027 und braucht deshalb Angaben zu geplanten Änderungen. Fünf Monate liegen innerhalb der Soll-Spanne von drei bis zwölf Monaten; der Katalog empfiehlt aber grundsätzlich einen gleichbleibenden Zeitraum. Ob sich das lohnt, hängt davon ab, wann Kunden einen Bericht nach C5:2026 erwarten. Diese Wahl gehört in die Abstimmung mit dem Prüfer.
Was bedeutet C5:2026 für § 393 SGB V?
§ 384 SGB V definiert das „aktuelle C5-Testat“ anhand des C5-Katalogs „in der jeweils gültigen Fassung“. Unsere Ableitung: Sobald der Katalog für eine Prüfung C5:2026 vorsieht, ist auch für § 393 diese Fassung anzulegen. Wie das Bundesministerium für Gesundheit das auslegt, ist nicht veröffentlicht; das BSI legt § 393 nach eigener Aussage nicht aus. Die Einordnung im Einzelfall ist rechtlich zu prüfen. Rechtsgrundlage und Fristen stehen auf der Seite § 393 SGB V.
Häufige Fragen
Ab wann ist C5:2026 anzuwenden?+
Kann ich bis zum 31. Mai 2027 noch nach C5:2020 prüfen lassen?+
Darf eine Prüfung Kriterien aus C5:2020 und C5:2026 mischen?+
Wie viele neue Kriterien hat C5:2026?+
Welche Sprachfassung soll ich verwenden?+
Weiterlesen
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5 wesentliche Ereignisse und Änderungen im Typ-2-Bericht
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- BSI C5: was der Cloud-Standard regelt und wer ihn braucht
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch) (abgerufen am 2026-11-01)
- BSI: C5:2026 (Themenseite mit Downloads) (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Frage „Ab wann ist der C5:2026 anzuwenden?“ (abgerufen am 2026-11-01)
- § 384 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).