
Stand: 2026-11-01
Hinter c5-readiness.de steht die Blackfort Technology UG (haftungsbeschränkt), Ernst-Robert-Curtius-Straße 8A, 53117 Bonn. Das Unternehmen ist seit 2017 im Handelsregister des Amtsgerichts Bonn eingetragen (HRB 23120) und inhabergeführt. Wir arbeiten in Informationssicherheit, Compliance und technischer Umsetzung: Regulatorische Einordnung und Umsetzung in den Systemen kommen bei uns aus demselben Projekt. Gründer und Geschäftsführer ist Christian Gebhardt.
Was C5-Readiness ist
C5-Readiness bündelt unser Angebot zum Kriterienkatalog C5 des BSI. Es richtet sich an Cloud- und SaaS-Anbieter, die ein C5-Testat brauchen, oft weil ein Kunde oder eine Ausschreibung es verlangt und ein Termin feststeht. Wir richten uns besonders an Anbieter von KI-Software im Gesundheitswesen und an Anbieter, die schon ein ISO-27001-Zertifikat oder einen SOC-2-Bericht haben und darauf aufbauen wollen.
Auf dieser Website erklären wir den Katalog C5:2026, die Prüfung und die Vorbereitung. Die Leistung dahinter ist die C5-Beratung bis zur Testierungsreife, mit der C5-Gap-Analyse als Einstieg.
Gründer und Geschäftsführer: Christian Gebhardt
Christian Gebhardt, Geschäftsführer seit 2017
| Zeitraum | Rolle | Unternehmen |
|---|---|---|
| 2021-2024 | Deputy CISO | Gothaer Solutions GmbH |
| 2020-2021 | Information Security Officer | Gothaer Solutions GmbH |
| 2021-2023 | Geschäftsführer | ArcSin GmbH |
| 2017-2019 | Spezialist Revision | Deutsche Bank Gruppe |
| 2015-2016 | Senior Consultant | TÜV Trust IT |
| 2014-2015 | IT Security Consultant | exceet Secure Solutions |
| 2007-2014 | Werkstudent bis IT-Solution Architekt | BWI Informationstechnik |
- Ständiges Mitglied der KI-Facharbeitsgruppe
Allianz für Cyber-Sicherheit / BSI - Erstautor: „Leitfaden zu Penetrationstest von Large Language Models“ (ACS/BSI)
Christian Gebhardt gründete Blackfort Technology 2017 - parallel zu seiner Tätigkeit als Revisionsspezialist bei der Deutschen Bank.
Der fachliche Hintergrund, den er mitbrachte, prägt bis heute die Arbeitsweise von Blackfort. Sein beruflicher Werdegang begann als Werkstudent bei der BWI Informationstechnik - dem IT-Dienstleister der Bundeswehr - und blieb dort sieben Jahre, zuletzt als IT-Solution Architekt verantwortlich für Verzeichnisdienste, Identity- und Access-Management und die Anbindung der PKI des Bundes. Es folgten Stationen bei exceet Secure Solutions in der Gematik-Telematikinfrastruktur mit Schwerpunkt PKI und Hardware Security Modules, und bei TÜV Trust IT, wo er ISO-27001-ISMS-Aufbauprojekte bei kommunalen Unternehmen der kritischen Infrastruktur leitete.
Die Deutsche Bank eröffnete die Perspektive der unabhängigen Prüfung: Prüfungsleitung in streng regulierten Bereichen - BAIT, MaRisk, ZAG, KRITIS - zu Themen wie Informationssicherheitsmanagement, Zahlungsverkehr, PKI und Rechenzentrumsicherheit, die mitunter zeigt, wie weit auseinander dokumentierte Anforderungen und gelebte Praxis manchmal liegen können.
Nach seiner Tätigkeit als Information Security Officer bei der Gothaer Solutions GmbH übernahm er 2021 als Deputy CISO die fachliche Leitung des Informationssicherheitsteams - mit direkter Berichtslinie an den IT-Vorstand.
Parallel leitete er von 2021 bis 2023 als Geschäftsführer die ArcSin GmbH, ein Unternehmen im Bereich künstliche Intelligenz und Kryptografie mit Schwerpunkt auf massiv-paralleler Verarbeitung in verteilten Systemen. Eine frühe Auseinandersetzung mit KI-Architektur - bevor das Thema für Sicherheitsorganisationen zum Standardthema wurde.
Im Bereich KI-Sicherheit ist er ständiges Mitglied der KI-Facharbeitsgruppe der Allianz für Cyber-Sicherheit (ACS/BSI) und Erstautor des „Leitfadens zu Penetrationstest von Large Language Models“ - eines der ersten methodischen Frameworks dieser Art im deutschsprachigen Raum.
Mit dem C5 und mit Prüfungen nach dem C5 hat diese Mitarbeit nichts zu tun.
Warum wir nicht testieren
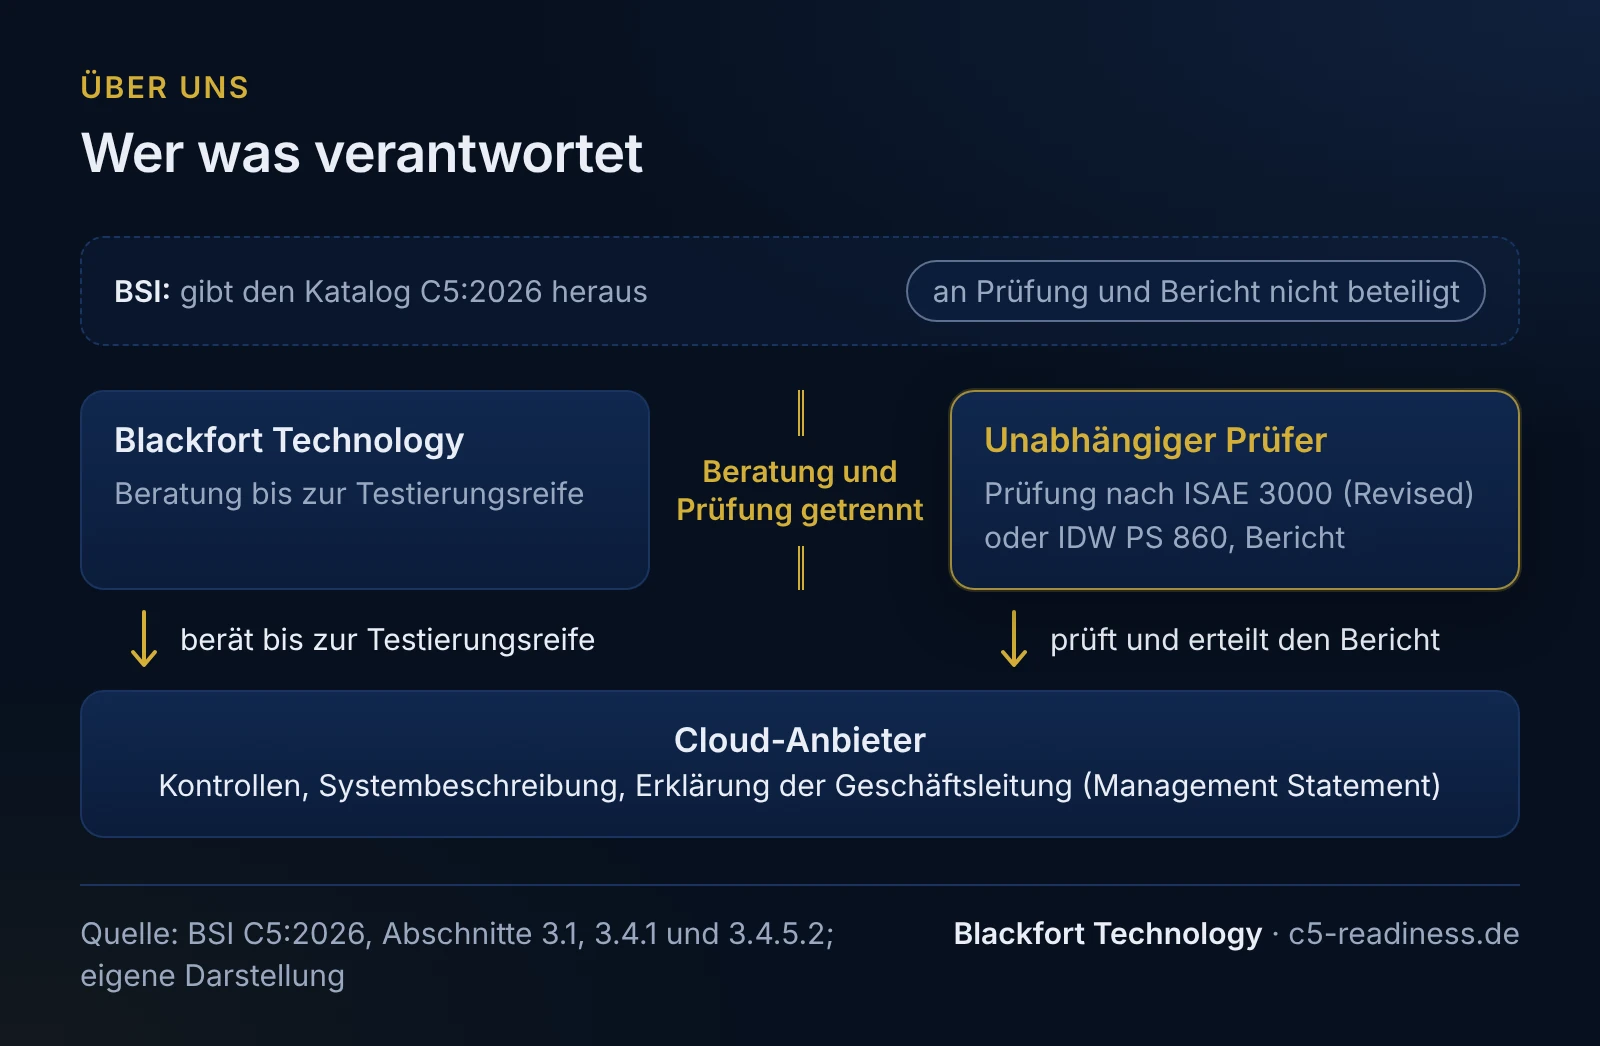
Wer ein System mit aufgebaut hat, sollte es nicht selbst prüfen. Deshalb trennen wir Beratung und Prüfung strikt: Blackfort Technology bereitet vor, ein unabhängiger Prüfer prüft und erteilt den Bericht. Die Erfahrung aus der Revision nutzen wir, um Sie auf die Fragen des Prüfers vorzubereiten, nicht, um selbst zu prüfen.
Der Katalog verlangt eine Prüfung mit hinreichender Sicherheit nach ISAE 3000 (Revised) oder einer nationalen Entsprechung wie IDW PS 860 (Abschnitt 3.4.1). Vor der Annahme eines Auftrags muss der Prüfer seine Berufspflichten einschließlich der Unabhängigkeit prüfen, in Deutschland nach § 43 WPO (Abschnitt 3.4.2). Das BSI selbst ist an Prüfung und Bericht nicht beteiligt (Abschnitt 3.1).
Daraus folgen drei Regeln für unsere Arbeit:
- Wir erteilen keine Testate und keine Zertifikate. Ein C5-Zertifikat gibt es nach Auskunft des BSI ohnehin nicht, nur Testate.
- Wir haben keine Partnerschaft mit einer Prüfungsgesellschaft. Den Prüfer wählen und beauftragen Sie; wir helfen, Angebote vergleichbar zu machen.
- Die Erklärung der Geschäftsleitung (Management Statement) gibt Ihre Geschäftsleitung auf eigener Grundlage ab. Wir bereiten die Unterlagen vor, unterschreiben aber nichts für Sie.
Wie wir arbeiten
Unser Vorgehen hat fünf Schritte, die auch für ein C5-Projekt passen:
- Dienst, Komponenten und Abhängigkeiten verstehen: welcher Dienst, welche Komponenten, welche Dienstleister und Plattformen.
- Risiken erkennen: wo die Kontrollen die Kriterien noch nicht erfüllen und was das für Termin und Berichtstyp bedeutet.
- Maßnahmen ableiten: ein priorisierter Plan mit Verantwortlichen und Reihenfolge.
- Technisch umsetzen: wir setzen mit Ihren Teams Konfiguration, Prozesse und Dokumentation um.
- Nachweise und Testierungsreife: Nachweise so ablegen, dass sie über den Prüfungszeitraum belegbar sind, und die Systembeschreibung fertigstellen.
Ihre Anfrage nimmt Christian Gebhardt als Gründer und Geschäftsführer entgegen; wer im Projekt mitarbeitet, legen wir mit dem Angebot fest. Wir arbeiten auf Deutsch oder Englisch, per Videokonferenz und vor Ort, wo das Projekt es braucht.
Beispiel: so beginnt eine Zusammenarbeit
Ein fiktives Beispiel, kein Kunde: Ein Hosting-Anbieter, der Kubernetes-Cluster für Softwarehäuser betreibt, meldet sich, weil eine Ausschreibung eines öffentlichen Auftraggebers ein C5-Testat verlangt. Im Erstgespräch klären wir den Dienst, den Termin und die vorhandenen Unterlagen. Danach schlagen wir eine Gap-Analyse mit festem Umfang vor. Ihr Ergebnis ist ein Maßnahmenplan mit Projektplanung, mit dem der Anbieter selbst entscheidet, ob und wie er weiter mit uns arbeitet.
Warum wir keine Kunden nennen
Wir nennen auf dieser Website keine Kunden und keine Projekte, weil Vertraulichkeit zur Beratung gehört. Statt Referenzen zeigen wir die Methode, ein fiktives Beispielergebnis der C5-Gap-Analyse und frei nutzbare Vorlagen.
Blackfort Technology ist Partner von Tenable, Rapid7 und DigiCert. Diese Partnerschaften betreffen Sicherheitswerkzeuge und Zertifikatsdienste; mit der C5-Prüfung haben sie nichts zu tun.
Was Sie von uns erwarten können
- Aussagen zum Katalog belegen wir mit der Fundstelle im Katalog C5:2026 und dem Stand-Datum.
- Wir sagen, was der Katalog verlangt, was unsere Empfehlung ist und was ein Beispiel ist, und trennen das sichtbar.
- Wir versprechen kein Testat und keinen Termin, den wir nicht beeinflussen können. Den Bericht erteilt der Prüfer.
- Zu § 393 SGB V und anderen Rechtsnormen geben wir allgemeine Informationen. Die rechtliche Einordnung Ihres Falls gehört in die Hand einer Rechtsanwältin oder eines Rechtsanwalts.
Häufige Fragen
Stellt Blackfort Technology C5-Testate aus?+
Arbeiten Sie mit einer bestimmten Prüfungsgesellschaft zusammen?+
Ist Blackfort Technology im Auftrag des BSI tätig?+
Wo sitzt Blackfort Technology?+
Weiterlesen
Quellen
- Blackfort Technology: Firmenwebsite (abgerufen am 2026-11-01)
- Blackfort Technology: Über uns (Werdegang von Christian Gebhardt) (abgerufen am 2026-11-01)
- Impressum von c5-readiness.de (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF), Abschnitte 3.1, 3.4.1, 3.4.2 und 3.4.5.2, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (kein Zertifizierungsverfahren, keine C5-Zertifikate) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).