
Stand: 2026-11-01
Diese Seite zeigt, wie der C5-Kriterienkatalog aufgebaut ist und wie Sie ihn lesen. Was der C5 als Rahmenwerk ist und wer ihn braucht, erklärt die Seite BSI C5; was C5:2026 gegenüber C5:2020 ändert und welche Fassung für Ihre Prüfung gilt, die Seite C5:2026.
Wie ist der C5-Kriterienkatalog aufgebaut?
Der Katalog hat fünf Abschnitte. Für die Umsetzung sind vor allem Abschnitt 4 mit den Rahmenbedingungen und Abschnitt 5 mit den Kriterien wichtig, für die Prüfung zusätzlich Abschnitt 3 (Katalog, Abschnitte 1.1 und 2.1).
| Abschnitt (deutsche Fassung) | Inhalt | Wofür Sie ihn brauchen |
|---|---|---|
| 1 Einführung | Vorbemerkungen und Definitionen, getrennt nach Begriffen zur Cloud-Sicherheit und zu Prüfungen | Begriffe wie Cloud-Kundendaten, abgeleitete Cloud-Dienstdaten oder Partition sind dort festgelegt und gelten in allen Kriterien |
| 2 Aufbau und inhaltliche Gliederung der Kriterien | Basis- und Zusatzkriterien, die 17 Bereiche, zugrunde liegende Standards | Lesehilfe für Abschnitt 5 |
| 3 Nachweis der Konformität durch unabhängige Prüfungen | Prüfungsstandards, Prüfer, Berichtstypen, Systembeschreibung, Bericht, Umgang mit Überarbeitungen | legt fest, wie der Nachweis aussehen muss |
| 4 Angaben zu den Rahmenbedingungen des Cloud-Dienstes | GC-01 bis GC-06 | Transparenzangaben für Kunden, Teil der Systembeschreibung |
| 5 Basiskriterien, Zusatzkriterien, Ergänzende Informationen | 168 Kriterien in 17 Themengebieten | die Anforderungen, gegen die der Prüfer Ihre Kontrollen prüft |
Die deutsche Fassung heißt „Kriterienkatalog Cloud Computing C5:2026“ und liegt in Version 1.1.0 vom 11.08.2026 vor, die englische „Cloud Computing Compliance Criteria Catalogue (C5:2026)“ in Version 1.0.1. Neben dem PDF bietet das BSI eine editierbare Fassung, eine Änderungshistorie und erstmals eine maschinenlesbare Fassung als YAML an. Die angekündigte Kreuzreferenztabelle zu internationalen Standards war am 01.11.2026 noch nicht als Download gelistet.
Was sind Basiskriterien und Zusatzkriterien?
Basiskriterien sind das Pflichtprogramm, Zusatzkriterien die Kür für höheren Schutzbedarf. Die Basiskriterien geben aus Sicht des BSI das Niveau an Informationssicherheit wieder, das ein Cloud-Dienst mindestens bieten muss, wenn Kunden damit Informationen mit normalem Schutzbedarf verarbeiten. Sie bilden den Mindestumfang jeder Prüfung nach dem Katalog. Zusatzkriterien können für Kunden mit höherem Schutzbedarf ein Ausgangspunkt sein (Abschnitte 2.1 und 3.4.3).
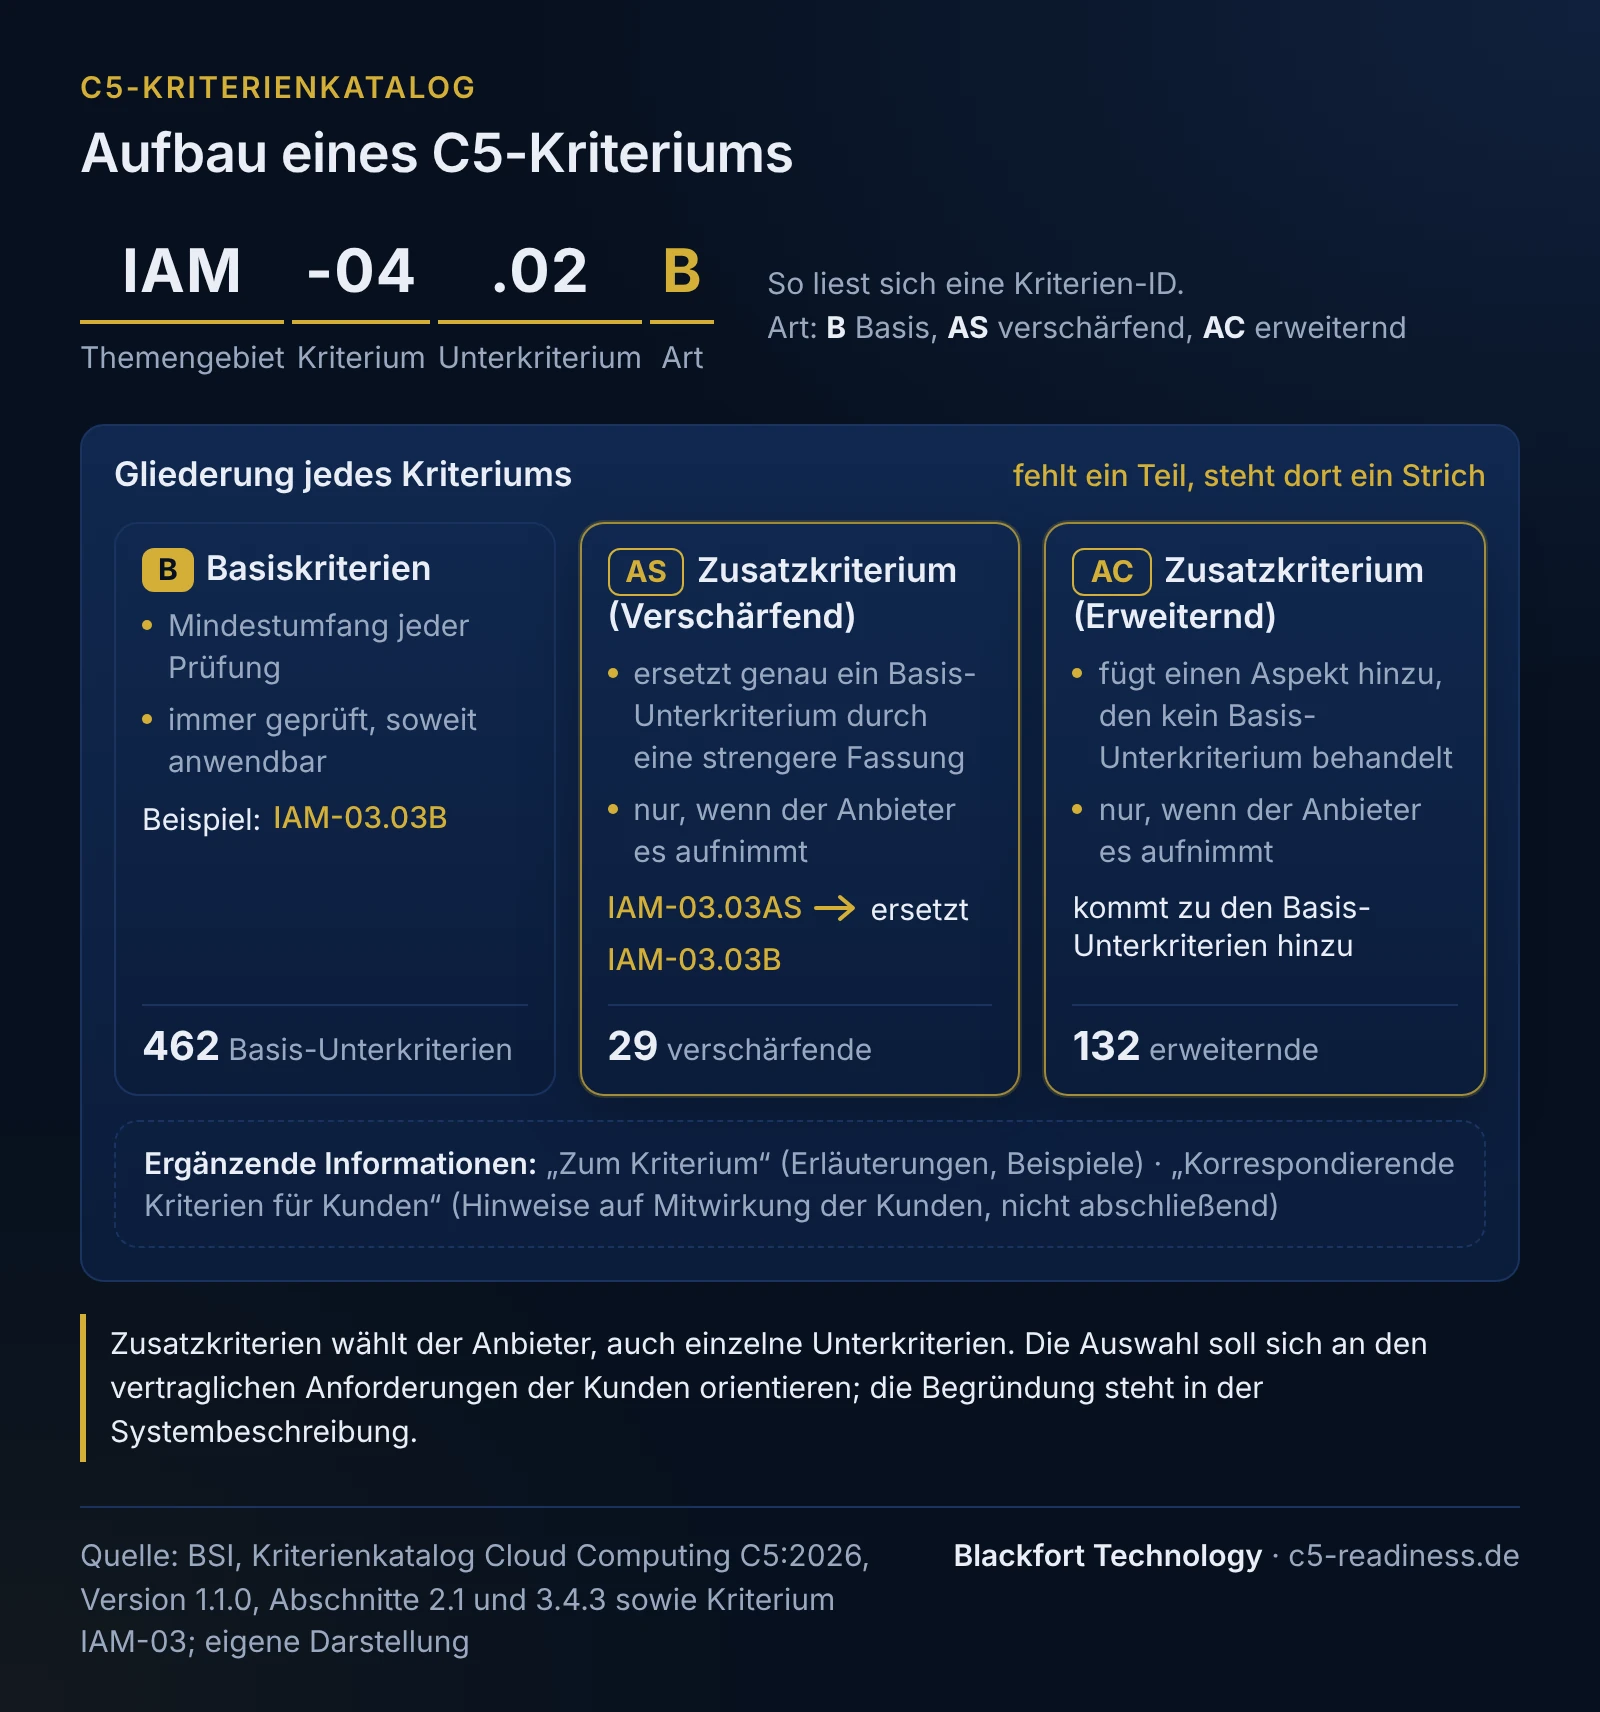
Jedes Kriterium ist in Unterkriterien zerlegt. Die Zusatz-Unterkriterien gibt es in zwei Arten, die in der Prüfung unterschiedlich wirken. Die deutsche Fassung nennt sie „verschärfend“ und „erweiternd“, die englische „sharpening“ und „complementing“.
| Basis-Unterkriterium | verschärfendes Zusatz-Unterkriterium | erweiterndes Zusatz-Unterkriterium | |
|---|---|---|---|
| Kennung am Ende der ID | B | AS | AC |
| Wirkung | Mindestanforderung | ersetzt genau ein Basis-Unterkriterium durch eine strengere Fassung desselben Aspekts | fügt einen Aspekt hinzu, den kein Basis-Unterkriterium behandelt |
| In der Prüfung | immer, soweit anwendbar | nur, wenn der Anbieter es aufnimmt | nur, wenn der Anbieter es aufnimmt |
| In der Systembeschreibung | dargestellt | an Stelle des verschärften Basis-Unterkriteriums | zusammen mit den Basis-Unterkriterien des Kriteriums |
| Anzahl in C5:2026 | 462 | 29 | 132 |
Der Katalog sagt es knapp: Ein verschärfendes Zusatz-Unterkriterium „wirkt somit als strengerer Ersatz des Basis-Unterkriteriums, das es schärft“ (Abschnitt 2.1). Zusammen sind es 623 Unterkriterien. Nicht jedes Kriterium hat Zusatz-Unterkriterien: In der englischen Fassung haben 79 der 168 Kriterien mindestens eines, in der deutschen 80, weil dort ein erweiterndes Unterkriterium von AM-01 zu AM-02 verschoben ist.
Welche Zusatzkriterien in die Prüfung kommen, entscheidet der Anbieter, auch einzelne Unterkriterien eines Kriteriums. Nach dem Katalog soll sich die Auswahl an den vertraglichen Anforderungen der Kunden orientieren, und die Begründung gehört in die Systembeschreibung (Abschnitt 3.4.3).
Wie lese ich eine Kriterien-ID?
Eine ID nennt Themengebiet, Kriterium, Unterkriterium und Art. Beispiel IAM-04.02B:
- IAM: Kürzel des Themengebiets, hier Identitäts- und Berechtigungsmanagement,
- 04: Nummer des Kriteriums im Gebiet, hier IAM-04 zum Entzug und zur Anpassung von Zugriffsberechtigungen,
- 02: Nummer des Unterkriteriums,
- B: Basis-Unterkriterium (AS verschärfend, AC erweiternd).
Ein verschärfendes Unterkriterium nennt immer das Basis-Unterkriterium, das es ersetzt, etwa „IAM-03.03AS, verschärft IAM-03.03B“. Die Nummerierung ist je Gebiet lückenlos, zum Beispiel OPS-01 bis OPS-35 oder CRY-01 bis CRY-19.
Zwei Lesehinweise mit Folgen für die Prüfung: Die Unterkriterien eines Kriteriums sind zusammen zu lesen, nicht einzeln (Abschnitt 2.1). Und ein Kriterium gilt als nicht erfüllt, wenn schon eines seiner Unterkriterien nicht erfüllt ist; der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13). Ihre Kontrollen sollten deshalb jedem Unterkriterium zugeordnet sein, nicht nur dem Kriterium.
Was steht in einem Kriterium außer den Anforderungen?
Jedes Kriterium hat dieselbe Gliederung: Basiskriterien, Zusatzkriterium (Verschärfend), Zusatzkriterium (Erweiternd) und Ergänzende Informationen. Fehlt ein Teil, steht dort ein Strich.
- Ergänzende Informationen, „Zum Kriterium“: Erläuterungen, Beispiele und Begriffsklärungen, jeweils mit dem Vermerk, auf welche Unterkriterien sie sich beziehen („Anwendbar auf:“). Sie helfen bei der Auslegung, etwa wenn ein Kriterium einen Begriff aus einem anderen Kriterium übernimmt.
- „Korrespondierende Kriterien für Kunden“: Hinweise, wo Kunden typischerweise selbst mitwirken müssen. Nach unserer Zählung in der englischen Fassung enthalten 60 der 168 Kriterien solche Angaben, bei den übrigen steht ein Strich. Der Katalog betont, dass die Aufstellung nicht abschließend und nicht für alle Dienste allgemein gültig ist (Abschnitt 2.1).
Die korrespondierenden Kriterien für Kunden sind ein Katalogteil. Davon zu unterscheiden sind die korrespondierenden Kundenkontrollen (CUEC), die Sie als Anbieter in Ihrer Systembeschreibung für Ihren konkreten Dienst voraussetzen. Wie Sie aus beidem eine Zuständigkeitsmatrix mit Ihren Kunden machen, zeigt die Seite korrespondierende Kriterien.
Welche Kriterien kommen in die Prüfung?
Alle anwendbaren Basiskriterien, dazu die Zusatzkriterien, die Sie auswählen. Ausschließen dürfen Sie ein Kriterium nur mit einer Begründung, die sich auf Art und Ausgestaltung des Dienstes oder auf Ihre Grundsätze, Verfahren und Maßnahmen stützt, etwa Kriterien, die nur für IaaS gelten, bei einem SaaS-Dienst. Unzulässig ist ein Ausschluss, weil Kontrollen fehlen, nicht wirksam sind oder der Anbieter die Konformität nicht nachweisen will oder kann (Abschnitt 3.4.3). Manche Kriterien bringen ihre Anwendbarkeit selbst mit: OPS-32 zu Confidential Computing gilt nur, wenn der Dienst solche Funktionen anbietet.
Nicht zu verwechseln mit einem Ausschluss ist die Carve-out-Methode für Subdienstleister (Subservice-Organisationen), etwa einen Rechenzentrumsbetreiber: Dort bleibt das Kriterium anwendbar, nur die Kontrollen beim Subdienstleister liegen außerhalb der Prüfung. Wie Sie das abgrenzen, erklärt die Seite C5-Scope; wie Sie Ausschlüsse und Auswahl formulieren, die Seite C5-Systembeschreibung.
Die 17 Themengebiete im Überblick
Die 17 Bereiche orientieren sich an der Gliederung der Maßnahmenziele aus ISO/IEC 27001:2013 Anhang A (Abschnitt 2.2); inhaltlich hat das BSI die Ausgabe 2022 der Norm berücksichtigt (Abschnitte 1.1 und 2.3). Was sich aus einem ISO-27001-ISMS übernehmen lässt, zeigt die Seite C5 und ISO 27001. Namen nach der deutschen Fassung 1.1.0, Zählung nach Abschnitt 5; die Beschreibung in der letzten Spalte ist unsere eigene Kurzfassung. Gebiete mit eigener Umsetzungsseite sind über ihren Namen verlinkt.
| Nr. | Kürzel | Themengebiet | Kriterien | Worum es geht (eigene Kurzfassung) |
|---|---|---|---|---|
| 5.1 | OIS | Organisation der Informationssicherheit | 10 | ISMS, Rollen und Aufgabentrennung, Risikomanagement und Bedrohungsinformationen als Fundament aller anderen Gebiete. |
| 5.2 | SP | Sicherheitsrichtlinien und Arbeitsanweisungen | 3 | Wie Richtlinien erstellt, bekannt gemacht, regelmäßig überprüft und Ausnahmen davon genehmigt werden. |
| 5.3 | HR | Personal | 8 | Überprüfung, Verpflichtung und Schulung des Personals sowie Regeln für Austritt, Vertraulichkeit und Remote-Arbeit. |
| 5.4 | AM | Asset Management | 12 | Inventare für Hardware und Software, Klassifizierung und der Lebensweg von Geräten und Datenträgern bis zur Außerbetriebnahme. |
| 5.5 | PS | Physische Sicherheit | 8 | Gebäude, Zutritt, Redundanz und Versorgung der Rechenzentren, in der Praxis oft beim Rechenzentrums- oder Plattformbetreiber. |
| 5.6 | OPS | Regelbetrieb | 35 | Das größte Gebiet: Kapazität, Schadsoftware, Datensicherung, Protokollierung, Schwachstellen, Patches, Datentrennung und Container. |
| 5.7 | IAM | Identitäts- und Berechtigungsmanagement | 9 | Identitäten und Rechte des eigenen Personals und technischer Konten, privilegierte Zugriffe und der Zugriff auf Kundendaten. |
| 5.8 | CRY | Kryptographie und Schlüsselmanagement | 19 | Verschlüsselung bei Übertragung und Speicherung und der gesamte Lebenszyklus kryptografischer Schlüssel. |
| 5.9 | COS | Kommunikationssicherheit | 8 | Schutz und Überwachung der Netze, getrennte Administrationsnetze und die Dokumentation der Netztopologie. |
| 5.10 | PI | Portabilität und Interoperabilität | 3 | Schnittstellen, Datenherausgabe bei Vertragsende und sicheres Löschen der Kundendaten. |
| 5.11 | DEV | Beschaffung, Entwicklung und Änderung von Informationssystemen | 15 | Sichere Entwicklung, Änderungs- und Freigabeprozess, getrennte Umgebungen und Transparenz über verwendete Softwarekomponenten. |
| 5.12 | SSO | Steuerung und Überwachung von Service-Organisationen und Lieferanten | 8 | Auswahl, Risikobewertung, Verzeichnis und laufende Überwachung von Dienstleistern und Lieferanten. |
| 5.13 | SIM | Umgang mit Sicherheitsvorfällen | 6 | Reaktionspläne, Bearbeitung, Dokumentation und Auswertung von Sicherheitsvorfällen und die Meldepflicht des Personals. |
| 5.14 | BCM | Kontinuität des Geschäftsbetriebs und Notfallmanagement | 4 | Business-Impact-Analyse, Notfallpläne und deren regelmäßige Tests. |
| 5.15 | COM | Compliance | 4 | Anforderungen ermitteln, Audits planen, interne ISMS-Audits und die Information der Leitung über die Sicherheitslage. |
| 5.16 | INQ | Umgang mit behördlichen Auskunfts- und Herausgabeverlangen | 4 | Rechtliche Prüfung behördlicher Anfragen, Information der Kunden und Begrenzung der Herausgabe. |
| 5.17 | PSS | Produktsicherheit | 12 | Was der Dienst seinen Kunden bietet: Sicherheitshinweise, Schwachstelleninformationen, Anmeldung, Rollen und Region der Datenverarbeitung. |
Zwei Gebiete überschneiden sich auf den ersten Blick: IAM regelt die Zugänge des Anbieterpersonals, in der Regel privilegierte Benutzer; Anmeldung, Sitzungen und Rollen der Nutzer Ihrer Kunden stehen in PSS-05 bis PSS-09. Das Gebiet IAM hieß in C5:2020 noch IDM.
Was sind die Rahmenbedingungen GC-01 bis GC-06?
Die Rahmenbedingungen in Abschnitt 4 sind Angaben, mit denen Kunden die Eignung des Dienstes für ihren Anwendungsfall beurteilen und Berichte verschiedener Anbieter vergleichen. Sie zählen nicht zu den 168 Kriterien, gehören aber in jede Systembeschreibung:
- GC-01 Angaben zu anwendbarem Recht, Gerichtsbarkeit, Länder, Partitionen, Regionen, Zonen und Standorte
- GC-02 Angaben zu Verfügbarkeit und Störungsbeseitigung im Regelbetrieb
- GC-03 Angaben zu Wiederanlaufparametern im Notbetrieb
- GC-04 Angaben zum Ansatz zur Sicherstellung der Dienstverfügbarkeit
- GC-05 Angaben zum Umgang mit Untersuchungsanfragen von staatlichen Stellen
- GC-06 Angaben zu Zertifizierungen oder Bescheinigungen
GC-06 verlangt keine Zertifikate, nur Transparenz über vorhandene.
Beispiel: Ein SaaS-Anbieter stellt seine Kriterienliste auf
Fiktives Beispiel, kein Kunde. Ein Anbieter einer Schichtplanungssoftware für Pflegeheime betreibt seinen Dienst als SaaS auf der Infrastruktur eines großen Cloud-Anbieters. Ein Trägerverbund verlangt einen C5-Bericht und im Vertrag phishing-resistente Mehr-Faktor-Authentisierung für Administratoren. So entsteht die Kriterienliste:
- Basiskriterien vollständig übernehmen. Alle 168 Kriterien kommen auf die Liste, jedes mit seinen Basis-Unterkriterien.
- Anwendbarkeit begründen. Der Dienst bietet kein Confidential Computing an; OPS-32 und OPS-33 werden mit Verweis auf die Art des Dienstes als nicht anwendbar begründet. Die physische Sicherheit (PS) bleibt anwendbar, die Kontrollen der Rechenzentren liegen per Carve-out beim Plattformbetreiber.
- Zusatzkriterien nach Vertrag wählen. Die Forderung des Kunden entspricht dem erweiternden Unterkriterium IAM-06.03AC. Der Anbieter nimmt es auf und begründet die Auswahl in der Systembeschreibung. Weitere Zusatzkriterien lässt er vorerst weg.
- Kontrollen je Unterkriterium zuordnen. Für jedes Unterkriterium steht in der Liste, welche Kontrolle es abdeckt, wer sie verantwortet und welcher Nachweis entsteht.
- Kundenseite markieren. Wo der Katalog korrespondierende Kriterien für Kunden nennt, prüft der Anbieter, welche Kundenkontrollen er für seinen Dienst voraussetzt.
Diese Liste ist die Grundlage für die Systembeschreibung und für eine C5-Gap-Analyse, die für jedes Unterkriterium den Abstand zum Ist-Zustand misst.
Darf ich den Katalog verwenden und zitieren?
Ja, mit Grenzen. Der Katalog steht nach dem Vermerk im Dokument unter der Lizenz CC BY-ND 4.0: Er darf unverändert und mit Namensnennung weitergegeben werden, auch kommerziell. Bearbeitete Fassungen und Übersetzungen des Katalogtextes dürfen nicht verbreitet werden. Kriterien-IDs und eigene Erläuterungen sind keine Bearbeitung; kurze Zitate sind mit Quellenangabe möglich. Wer deutsch dokumentiert, zitiert aus der deutschen Fassung des BSI, wer englisch dokumentiert, aus der englischen. Die Grenze im Einzelfall ist eine Rechtsfrage; diese Seite ist keine Rechtsberatung.
Häufige Fragen
Wie viele Kriterien hat der C5:2026?+
Muss ich alle Zusatzkriterien erfüllen?+
Was ist der Unterschied zwischen verschärfenden und erweiternden Zusatzkriterien?+
Gibt es den C5-Katalog auf Deutsch?+
Wo stehen die Pflichten der Kunden?+
Weiterlesen
- C5:2026: Neuerungen, Umstieg von C5:2020 und Übergangsfrist
- BSI C5: was der Cloud-Standard regelt und wer ihn braucht
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1, 2.1, 2.2, 3.4.3, 3.4.12, 3.4.13, 4 und 5, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitte 2.1 und 5, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Stand Mai 2026 (abgerufen am 2026-11-01)
- Creative Commons: CC BY-ND 4.0, Lizenzzusammenfassung (deutsch) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).