
Stand: 2026-11-01
Diese Seite beantwortet, welchen Nachweis ein Cloud-Anbieter für C5 vorlegt und was dieser Nachweis aussagt. Welcher Berichtstyp passt, steht auf der Seite Typ 1 oder Typ 2, wie die Prüfung abläuft, unter Ablauf der C5-Prüfung. Was das Rahmenwerk insgesamt regelt, erklärt die Seite BSI C5.
Gibt es eine C5-Zertifizierung?
Nein. Nach der FAQ des BSI gibt es für C5 kein Zertifizierungsverfahren und damit keine C5-Zertifikate. Der Nachweis heißt Testat: ein Prüfbericht nach einer Prüfung eines oder mehrerer Cloud-Dienste, bei der mindestens alle Basiskriterien geprüft wurden. Steht in einer Ausschreibung oder einem Lieferantenfragebogen „C5-Zertifizierung“, ist deshalb in aller Regel das Testat gemeint. Klären Sie das im Vergabeverfahren über eine Bieterfrage.
Der Unterschied liegt im Verfahren. Bei einem Zertifikat wirken drei Parteien mit: das geprüfte Unternehmen, ein Auditor und eine Zertifizierungsstelle, die das Zertifikat erteilt. Bei einem Testat gibt es zwei: das geprüfte Unternehmen und den Prüfer, den es beauftragt. Das BSI begründet den Verzicht auf ein eigenes Zertifikat damit, dass international aufgestellte Anbieter auf bewährte Prüfstandards zurückgreifen sollen.
| C5-Testat | Zertifikat, z. B. ISO/IEC 27001 | |
|---|---|---|
| Beteiligte | Anbieter und Prüfer | Unternehmen, Auditor, Zertifizierungsstelle |
| Gegenstand | ein oder mehrere Cloud-Dienste in festgelegten Regionen | das Managementsystem im Geltungsbereich |
| Prüfstandard | ISAE 3000 (Revised), IDW PS 860 oder Entsprechung, hinreichende Sicherheit | Zertifizierungsaudit, Zertifikat durch die Zertifizierungsstelle |
| Ergebnis | ausführlicher Bericht mit Prüfungshandlungen und Ergebnissen je Kontrolle | Zertifikat; der Auditbericht ist für Kunden in der Regel nicht einsehbar (BSI-FAQ) |
| Adressat | Kunden des Anbieters, die den Bericht selbst auswerten | Auftraggeber und Zertifizierungsstelle |
Ein offizielles C5-Logo gibt es nach der BSI-FAQ ebenfalls nicht. Für Ihre Kommunikation folgt daraus: Sprechen Sie von einem „C5-Testat für den Dienst X“ und nennen Sie Typ, Stichtag oder Zeitraum. Vermeiden Sie Aussagen über ein zertifiziertes Unternehmen: Es gibt kein Zertifikat, und geprüft wird ein Dienst.
Wer stellt ein C5-Testat aus?
Ein C5-Testat stellt ein unabhängiger Prüfer aus, den der Anbieter beauftragt; geprüft wird mit hinreichender Sicherheit nach ISAE 3000 (Revised) oder einer nationalen Entsprechung wie IDW PS 860 (Abschnitte 3.2 und 3.4.1). Welche Qualifikation der Katalog vom Prüfungsteam verlangt und warum Katalog und BSI-FAQ die Frage nach dem Wirtschaftsprüfer unterschiedlich beantworten, erklärt die Seite C5-Prüfer auswählen.
Das BSI ist an Prüfung und Bericht nicht beteiligt (Abschnitt 3.1). Blackfort Technology testiert ebenfalls nicht: Wir bereiten Anbieter auf die Prüfung vor, das Testat erteilt der Prüfer.
Was steht im C5-Bericht?
Bei der Prüfung einer Erklärung (Attestation Engagement) hat der C5-Bericht fünf Teile (Abschnitt 3.4.13):
- Prüfungsbericht des unabhängigen Prüfers. Gegenstand, Verantwortlichkeiten, Unabhängigkeit und Qualifikation, Grenzen von Kontrollen und das Prüfungsurteil. Hier steht auch, ob Subdienstleister (Subservice-Organisationen) mitgeprüft oder ausgeklammert wurden, und dass die Kriterien nur erfüllt werden können, wenn Kunden die korrespondierenden Kundenkontrollen (CUEC) umsetzen, die der Anbieter voraussetzt.
- Erklärung der Geschäftsleitung (Management Statement). Die Geschäftsleitung bestätigt schriftlich, dass die Beschreibung sachgerecht und die Kontrollen angemessen ausgestaltet sind, bei Typ 2 auch, dass sie wie ausgestaltet angewendet wurden. Der Katalog nennt dieses Dokument „Erklärung der gesetzlichen Vertreter“.
- Systembeschreibung des Cloud-Anbieters. Die Darstellung des internen Kontrollsystems für den Dienst mit acht Mindestinhalten, siehe C5-Systembeschreibung.
- Kontrollen, Prüfungshandlungen und Ergebnisse. Je Kriterium die Kontrollen des Anbieters, was der Prüfer getan hat und was er festgestellt hat. Die Prüfungshandlungen sind in Typ 1 und Typ 2 zu beschreiben.
- Optional: sonstige Informationen des Anbieters, etwa Stellungnahmen zu Abweichungen. Zu diesem Teil gibt der Prüfer kein Urteil ab.
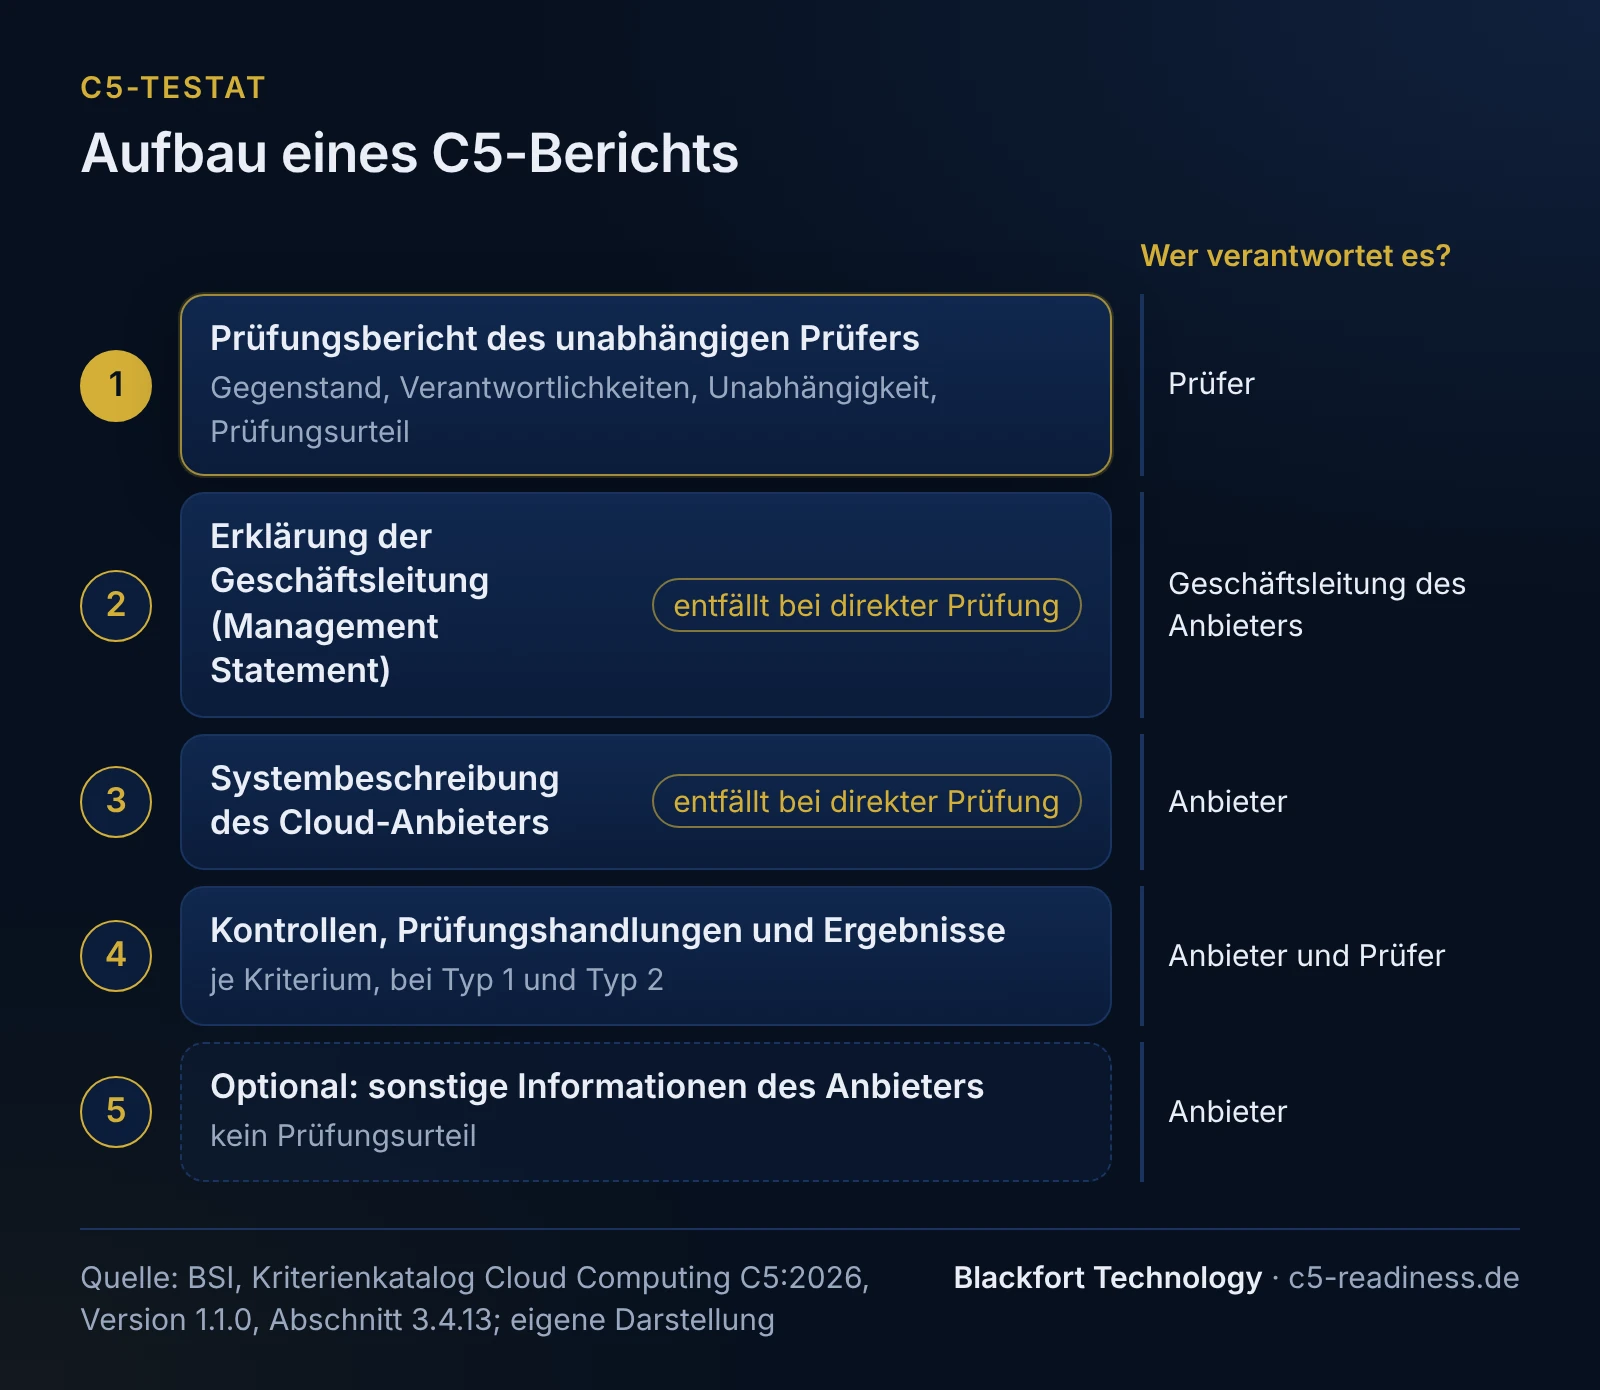
Bei einer direkten Prüfung (Direct Engagement) entfallen die Teile 2 und 3. Der Anbieter legt dann keine eigene Systembeschreibung vor; der Prüfer erhebt und beschreibt das System selbst. Der Katalog nennt diese Variante besonders geeignet für Anbieter, die ihr Kontrollsystem noch nicht ausreichend dokumentiert haben (Abschnitt 3.4.4). Beide Varianten sind für den C5-Nachweis zulässig.
Der Bericht muss außerdem auf eine Haftungsvereinbarung hinweisen (Abschnitt 3.4.13). Das betrifft vor allem die Weitergabe an Kunden, dazu weiter unten.
Was sagt ein C5-Testat aus und was nicht?
Ein C5-Testat sagt aus, ob die Kontrollen eines bestimmten Cloud-Dienstes die anwendbaren C5-Kriterien zu einem Stichtag (Typ 1) oder über einen Zeitraum (Typ 2) erfüllt haben, so wie der Prüfer es festgestellt hat. Für die Aussagekraft im Einzelnen kommt es auf diese Punkte an:
| Frage | Was der Bericht dazu zeigt |
|---|---|
| Welcher Dienst? | Das Testat gilt für die geprüften Cloud-Dienste in den festgelegten Regionen, nie für den Anbieter als Ganzes (BSI-FAQ). Kunden prüfen zuerst, ob ihr Dienst darunter fällt. |
| Welche Kriterien? | Mindestens alle Basiskriterien. Zusatzkriterien nur, soweit der Anbieter sie gewählt hat; die Auswahl ist begründet (Abschnitt 3.4.3). |
| Welcher Zeitbezug? | Typ 1: Ausgestaltung zu einem Stichtag. Typ 2: Ausgestaltung und Wirksamkeit über einen Zeitraum (Abschnitt 3.4.4). Siehe Typ 1 oder Typ 2. |
| Welches Urteil? | Uneingeschränkt, eingeschränkt oder versagt. Ein uneingeschränktes Urteil heißt nicht, dass es keine Abweichungen gab (BSI-FAQ). |
| Welche Abweichungen? | Ein Kriterium gilt als nicht erfüllt, wenn eines seiner Unterkriterien nicht erfüllt ist (Abschnitt 3.4.12). Abweichungen sind auch dann zu berichten, wenn der Prüfer das Kriterium insgesamt als erreicht ansieht (Abschnitt 3.4.13). |
| Was muss der Kunde tun? | Die korrespondierenden Kundenkontrollen (CUEC), die der Anbieter in seiner Systembeschreibung voraussetzt, prüft der Prüfer nicht. Der Bericht stellt klar, dass die Kriterien nur mit diesen Kundenkontrollen erfüllt werden können. Davon zu unterscheiden sind die korrespondierenden Kriterien für Kunden, die der Katalog bei ausgewählten Kriterien nennt: allgemeine, nicht abschließende Hinweise, wo typischerweise Mitwirkungspflichten liegen. |
| Was ist mit Subdienstleistern? | Bei der Carve-out-Methode erstreckt sich die Prüfung nicht auf Kontrollen beim Subdienstleister, etwa beim Rechenzentrum oder der Cloud-Plattform; der Bericht sagt das ausdrücklich. Siehe C5-Scope. |
Was ein Testat nicht leistet: Es ist kein Datenschutznachweis, denn der C5 zielt nach der BSI-FAQ auf Informationssicherheit. Es ist auch keine Gesamtaussage über die Sicherheit beim Kunden; die FAQ betont, dass Kunden mitwirken und den Bericht für ihren Anwendungsfall auswerten müssen. Wer den C5-Bericht liest, prüft deshalb zuerst Dienst, Zeitraum, Abweichungen und die geforderten Kundenkontrollen.
Wie lange ist ein C5-Testat gültig?
Ein C5-Testat hat nach der BSI-FAQ keine feste Laufzeit, weil es sich immer auf einen vergangenen Stichtag oder Zeitraum bezieht. Es verliert seine Gültigkeit nur, wenn für den Berichtszeitraum nachweislich falsche Aussagen gemacht wurden. Für Kunden zählt aber die Aktualität: Ein mehrere Jahre alter Bericht ist für ihr Risikomanagement kaum brauchbar, deshalb werden C5-Prüfungen nach der FAQ in der Regel jährlich wiederholt.
- Folgeprüfungen sind Typ 2. Typ 1 ist nur bei der Erstprüfung zulässig (Abschnitt 3.4.4). Wer mit Typ 1 startet, plant die nächste Prüfung als Folgeprüfung nach Typ 2 ein.
- Lückenlose Abdeckung. Nach der FAQ wollen Kunden typischerweise über die gesamte Nutzungsdauer Berichte sehen und vereinbaren vertraglich, dass alle folgenden Berichte vorgelegt werden. Planen Sie die Zeiträume deshalb ohne Lücken aneinander.
- Fassung des Katalogs. C5:2026 gilt für Typ-1-Stichtage am oder nach dem 1. Juni 2027 und für Typ-2-Zeiträume, die an oder nach diesem Tag beginnen; früher ist zulässig. Die Sonderfälle stehen auf der Seite C5:2026.
- Gesundheitswesen. § 393 SGB V verlangt ein „aktuelles C5-Testat“ für die Basiskriterien und regelt, wann ein Typ-1- und wann ein Typ-2-Testat genügt. Die Fristen stehen auf der Seite § 393 SGB V; die Einordnung im Einzelfall ist rechtlich zu prüfen.
Darf ich den C5-Bericht an Kunden weitergeben?
Ja, und dafür ist er gedacht. Der Katalog beschreibt den Bericht als Ergebnis einer Prüfung durch unabhängige Dritte, das bestehenden und potenziellen Kunden zugänglich gemacht wird (Abschnitt 3.1). Nach der BSI-FAQ gehört der Bericht dem Anbieter; er bestimmt, wer ihn unter welchen Bedingungen erhält. Einen Anspruch des Kunden auf den Bericht gibt es danach nicht, die Weitergabe liegt aber meist im Interesse des Anbieters, weil sie viele Einzelfragen erspart.
Unsere Empfehlung: Legen Sie vor dem ersten Bericht fest, wie Sie ihn ausgeben, etwa über eine Vertraulichkeitsvereinbarung und einen festen Ansprechpartner, und stimmen Sie mit dem Prüfer ab, was die Haftungsvereinbarung für die Weitergabe vorsieht. Für das Gesundheitswesen veröffentlicht das Kompetenzzentrum für Interoperabilität im Gesundheitswesen nach § 393 Abs. 7 SGB V Angaben zu testierten Cloud-Systemen auf Antrag des Anbieters; dem Antrag ist eine Kontrollliste zu den korrespondierenden Kriterien für Kunden beizufügen. Über diese Veröffentlichung können Kunden testierte Anbieter finden.
Eine Liste aller testierten Dienste führt das BSI nicht.
Welche Rolle spielt mein ISO-27001-Zertifikat?
Ein ISO-27001-Zertifikat führt nach der BSI-FAQ nicht automatisch zu einem C5-Testat; Ergebnisse aus Zertifizierungsaudits sind nach dem Katalog anders zu bewerten als die einer ISAE-3000-Prüfung (Abschnitt 3.3). Im Bericht erscheint das Zertifikat als Angabe nach der Rahmenbedingung GC-06; im Kriterium OIS-01 verlangt erst das Zusatzunterkriterium OIS-01.01AS ein Zertifikat, die Basiskriterien nicht; OIS-01.01AC verlangt, dass vorhandene Zertifikate von einer akkreditierten Stelle stammen. Für § 393 SGB V lässt die C5-Gleichwertigkeitsverordnung ein ISO-27001-Zertifikat mit Maßnahmenplan unter Bedingungen als gleichwertigen Nachweis zu. Was Sie aus dem ISMS übernehmen können, zeigt die Seite C5 und ISO 27001.
Beispiel: Ein Kunde fragt nach dem „C5-Zertifikat“
Fiktives Beispiel, kein Kunde. Ein Anbieter einer Abrechnungsplattform für Stadtwerke ist nach ISO 27001 zertifiziert. Im Einkauf eines kommunalen Versorgers steht im Lieferantenfragebogen: „Bitte C5-Zertifikat beifügen.“ Der Anbieter klärt mit dem Einkauf vier Punkte:
- Nachweis: Gemeint ist in aller Regel ein C5-Testat; der Anbieter lässt sich das vom Einkauf bestätigen. Das ISO-Zertifikat legt der Anbieter zusätzlich bei, als Angabe im Sinne von GC-06.
- Typ und Termin: Verlangt der Versorger einen Typ-2-Bericht, und bis wann? Davon hängt ab, ob ein Typ-1-Bericht als Zwischenschritt hilft.
- Umfang: Reichen die Basiskriterien, oder erwartet der Versorger bestimmte Zusatzkriterien, etwa OIS-01.01AS?
- Dienst: Geprüft wird die Abrechnungsplattform in der vertraglich genutzten Region, nicht das Unternehmen.
Mit diesen Antworten lassen sich Scope, Berichtstyp und Zeitplan festlegen. Was dem Dienst dann bis zum Testat noch fehlt, zeigt eine C5-Gap-Analyse.
Häufige Fragen
Wie formuliere ich das Testat in Ausschreibungen und auf der Website richtig?+
Heißt ein uneingeschränktes C5-Testat, dass es keine Abweichungen gab?+
Wie oft muss ein C5-Testat erneuert werden?+
Führt das BSI eine Liste der Anbieter mit C5-Testat?+
Weiterlesen
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- § 393 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).