
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet CRY (Kryptographie und Schlüsselmanagement) des C5:2026, Abschnitt 5.8 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet CRY?
CRY verlangt, dass Kryptografie angemessen und wirksam eingesetzt wird, um Vertraulichkeit, Authentizität und Integrität von Informationen zu schützen (Zielsetzung in Abschnitt 5.8). Das Gebiet hat 19 Kriterien mit 32 Basis-Unterkriterien, einem verschärfenden und fünf erweiternden Zusatz-Unterkriterien. Es gliedert sich in drei Teile; die Gruppierung ist unsere Lesehilfe:
- Richtlinie und Steuerung (CRY-01 bis CRY-03): eine Kryptorichtlinie mit neun Mindestaspekten, ein Änderungsmanagement für kryptografische Systeme und eine mindestens jährliche Überprüfung der Praxis.
- Schutz der Daten (CRY-04, CRY-05): Verschlüsselung bei der Übertragung über öffentliche Netze und bei der Speicherung von Kundendaten.
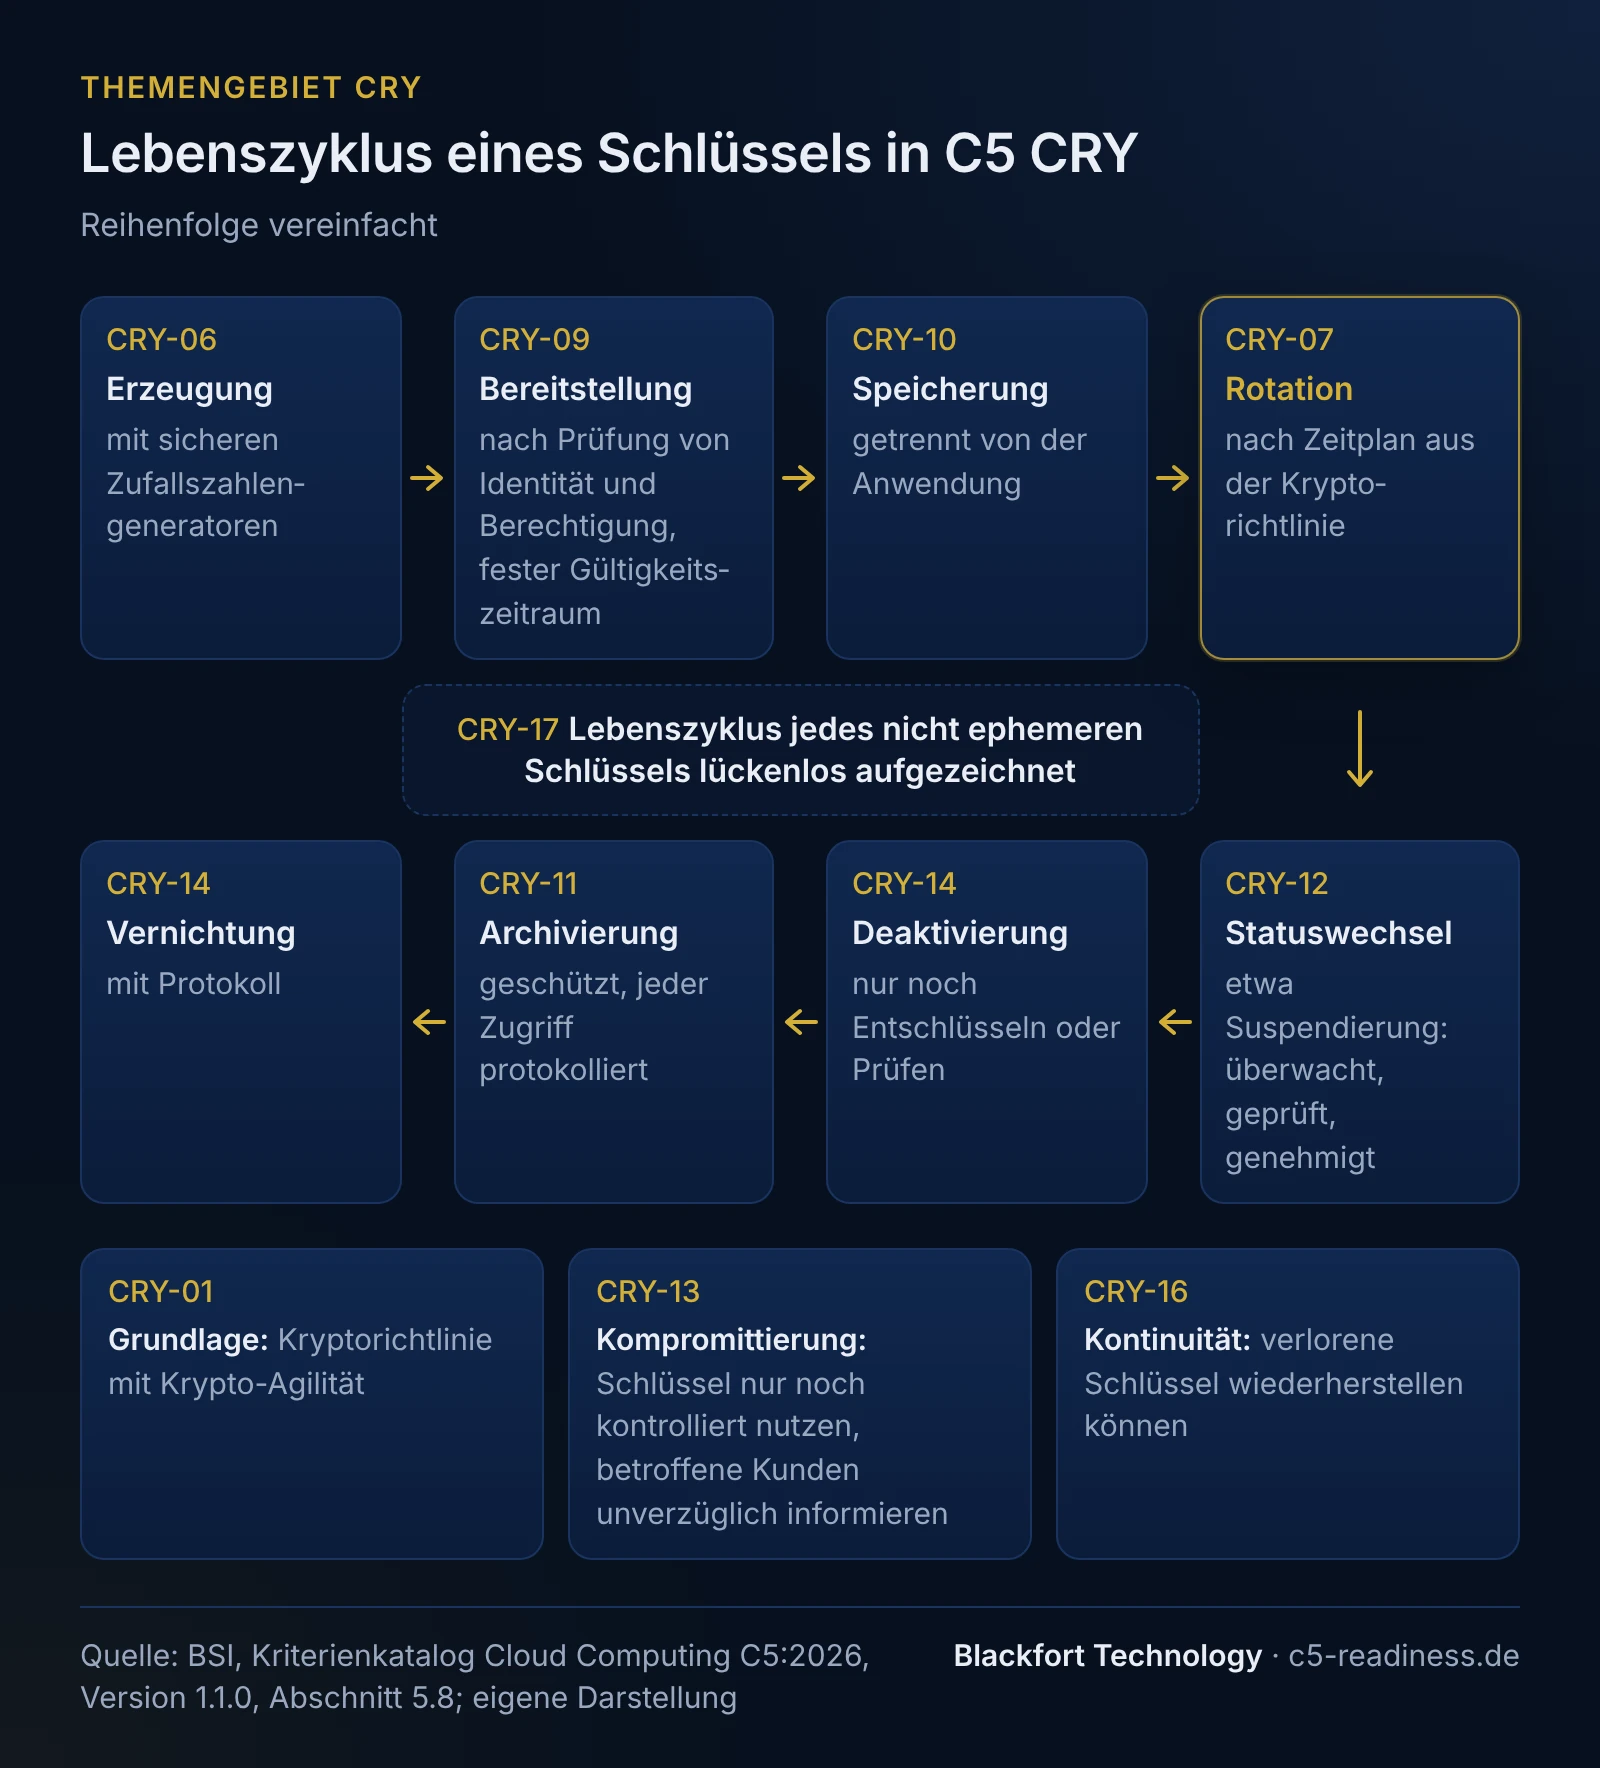
- Schlüssellebenszyklus (CRY-06 bis CRY-19): Erzeugung, Rotation, Zertifikate, Bereitstellung, Speicherung, Archivierung, Statuswechsel, Kompromittierung, Deaktivierung, vorab geteilte Schlüssel, Kontinuität, Dokumentation, externe Schlüsselverwaltung und kundenverwaltete Schlüssel.
Der dritte Teil ist größtenteils neu geschnitten: Das frühere Kriterium CRY-04 aus C5:2020 hat das BSI auf zehn Kriterien aufgeteilt, sechs weitere Kriterien sind ohne Vorgänger neu, darunter CRY-02, CRY-03, CRY-18 und CRY-19. Wer eine Kontrolle „Schlüsselmanagement“ nach C5:2020 hat, muss sie deshalb auf die neuen Kriterien verteilen.
Als Maßstab nennt CRY-01.02B die Technische Richtlinie BSI TR-02102 oder passende NIST-Vorgaben wie die Reihen FIPS 140 und SP 800. Die Kryptorichtlinie ist regelmäßig gegen diese Vorgaben zu prüfen, Abweichungen sind in einer Risikobewertung festzuhalten.
Ausgangssituation: ein SaaS-Anbieter vor der ersten Prüfung
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, über die Steuerkanzleien und ihre Mandanten Dokumente austauschen und Belege hochladen. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters, mit verwalteter Datenbank, Objektspeicher und dem Schlüsselverwaltungsdienst der Plattform. Große Kanzleien können eigene Schlüssel einbringen. Für interne Dienste betreibt der Anbieter eine eigene Zertifizierungsstelle, öffentliche Zertifikate bezieht er automatisiert von einer anerkannten Zertifizierungsstelle.
So sieht es vor dem Projekt aus:
- Die Speicherverschlüsselung der Plattform ist überall eingeschaltet; welche Schlüssel es gibt, wer sie verwaltet und wann sie rotiert werden, steht nirgends.
- Für mehrere Subdomains nutzt der Anbieter ein Wildcard-Zertifikat, dessen privater Schlüssel auf drei Systemen liegt.
- Eine geplante Abschaltung älterer TLS-Versionen würde Schnittstellen einiger Kanzleisoftware treffen; die Kanzleien wissen davon noch nichts.
- Was bei einem kompromittierten Schlüssel zu tun ist, regelt kein Dokument.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Die Plattform liefert die Werkzeuge, der Anbieter verantwortet ihren Einsatz. Bei sechs Kriterien nennt der Katalog Mitwirkungspflichten der Kunden (CRY-02, CRY-04, CRY-05, CRY-08, CRY-18, CRY-19). Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Kanzlei) |
|---|---|---|---|
| Kryptorichtlinie, Überprüfung, Änderungen | schreibt und prüft sie, bewertet Änderungen und informiert Kunden über Folgen (CRY-01 bis CRY-03) | - | bewertet angekündigte Änderungen für die eigene Nutzung (zu CRY-02) |
| Transportverschlüsselung | legt Protokolle und Verfahren fest, konfiguriert Lastverteiler und Zertifikate (CRY-04) | stellt Lastverteiler und TLS-Funktionen bereit | nutzt für eigene Anbindungen verschlüsselte Verbindungen (zu CRY-04) |
| Verschlüsselung gespeicherter Daten | schaltet sie ein, regelt Schlüsselzugriff und Ausnahmen mit dem Kunden (CRY-05) | stellt Speicherverschlüsselung und Schlüsselverwaltungsdienst bereit | für SaaS meist keine eigene Aufgabe; bei IaaS-Anteilen für die eigenen Systeme (zu CRY-05) |
| Hardware-Sicherheitsmodule hinter dem Schlüsselverwaltungsdienst | überwacht den Subdienstleister | betreibt und sichert sie (bei Carve-out außerhalb Ihrer Prüfung) | - |
| Kundenverwaltete Schlüssel | bindet sie sicher ein, protokolliert alle Aktivitäten, regelt den Zugriff (CRY-19) | stellt die Funktion für eingebrachte Schlüssel bereit | erzeugt und verwaltet die eigenen Schlüssel und sorgt für passende Vereinbarungen (zu CRY-19) |
CRY-18.01B greift, wenn externe Schlüsselmanagementsysteme „als Option im Cloud-Dienst vorgesehen“ sind. Ob der Schlüsselverwaltungsdienst der Plattform als „externes Schlüsselmanagementsystem“ in diesem Sinne gilt, legen Sie im Scope fest und begründen es in der Systembeschreibung; unsere Empfehlung ist, das früh mit dem Prüfer abzustimmen. Carve-out und Inclusive erklärt die Seite C5-Scope. Ob und wann Personal des Anbieters auf Schlüssel oder Kundendaten zugreifen darf, regelt CRY-05.02B mit Verweis auf IAM-07; dazu die Seite C5 IAM.
Und die Post-Quanten-Kryptografie?
Sie steht in C5:2026 als erweiterndes Zusatzkriterium, nicht in der Basis: CRY-01.01AC bis CRY-01.03AC verlangen eine PQC-Strategie mit Inventar der eingesetzten Verfahren, Übergangsplänen und mindestens jährlicher Überprüfung. In den Basiskriterien muss die Kryptorichtlinie die Krypto-Agilität berücksichtigen (CRY-01.01B Nr. 9), also beschreiben, wie sich Verfahren während ihrer Lebensdauer effizient austauschen lassen. Kern einer Post-Quanten-Migration sind ein Krypto-Inventar und ein Migrationsplan.
Beispiel-Kontrollbeschreibung zu CRY-07
CRY-07 verlangt einen festen Rotationsplan: „Der Cloud-Anbieter hat einen Zeitplan für die Rotation kryptographischer Schlüssel festgelegt, der mit den in CRY-01 festgelegten Anforderungen an die Rotation kryptographischer Schlüssel übereinstimmt.“ Wer nach einer Risikobewertung bewusst nicht rotiert, muss das den Kunden transparent mitteilen (CRY-07.01B). Unsere Beispiel-Kontrolle (eigene Formulierung, kein Katalogtext; die Rotationsintervalle sind Beispielwerte, keine Katalogvorgabe):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-CRY-07-01 Schlüsselrotation nach Zeitplan |
| Zugeordnet | CRY-07.01B; Rotationsvorgaben aus der Kryptorichtlinie (CRY-01.01B Nr. 6); Aufzeichnung nach CRY-17 |
| Ziel | Jeder Schlüssel wird nach dem Zeitplan seiner Schlüsselklasse rotiert; bewusste Ausnahmen sind nach Risikobewertung dokumentiert und den Kunden mitgeteilt. |
| Verantwortlich | Leitung Plattformbetrieb als Schlüsselverantwortliche (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | Zeitplan je Schlüsselklasse aus dem Schlüsselinventar, zum Beispiel Datenschlüssel jährlich automatisch, Signaturschlüssel der Anwendung alle zwei Jahre manuell, TLS-Zertifikate bei jeder Erneuerung; monatlicher automatischer Abgleich von Schlüsselalter und Zeitplan |
| Durchführung | Automatische Rotation im Schlüsselverwaltungsdienst für Datenschlüssel. Manuelle Rotation über ein Änderungsticket mit Test in der Staging-Umgebung; neuer Schlüssel mit Aktivierungsdatum, alter Schlüssel nur noch zum Entschlüsseln oder Prüfen. |
| Kontrolle | Der monatliche Bericht listet alle Schlüssel mit Alter, letzter Rotation und nächster Fälligkeit. Die ISB prüft ihn und gleicht die Anzahl der Schlüssel mit dem Inventar ab. |
| Eskalation | Überfällig um mehr als 30 Tage: Meldung an die Geschäftsführung und Bewertung als Abweichung. Soll ein Schlüssel nach Risikobewertung dauerhaft nicht rotiert werden: Entscheidung dokumentieren und die Kunden darüber informieren, wie CRY-07.01B es verlangt. |
| Nachweis | Schlüsselinventar, Rotationsprotokoll des Schlüsselverwaltungsdienstes, Änderungstickets, monatliche Berichte mit Durchsichtsvermerk |
Ob die Kontrolle CRY-07 vollständig abdeckt, beurteilt der Prüfer; bei einem Typ-2-Bericht prüft er zusätzlich, ob sie über den ganzen Zeitraum wirksam war.
Welche Nachweise der Prüfer sehen will
Für CRY sind die wichtigsten Nachweise ein vollständiges Schlüsselinventar und die Protokolle der Schlüsselverwaltung. Beispiele aus dem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Kryptorichtlinie mit Abgleich gegen TR-02102 und Risikobewertung der Abweichungen | CRY-01 | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung, Datum der letzten Überprüfung |
| Änderungstickets zu kryptografischen Systemen mit Folgenbewertung und Kundeninformation | CRY-02 | Ticketsystem, Kundenkommunikation | Leitung Plattformbetrieb | je Änderung im Zeitraum |
| Bericht der Überprüfung der Kryptopraxis | CRY-03 | internes Audit | ISB | mindestens jährlich und nach Vorfällen mit Kryptobezug |
| TLS-Konfiguration der öffentlichen Endpunkte und des Fernzugangs | CRY-04 | Konfigurationsexport, externer Test | Betrieb | Stand zu Beginn und Ende des Zeitraums, Änderungen dazwischen |
| Nachweis der Speicherverschlüsselung je Datenspeicher | CRY-05.01B | Konfigurationsexport der Plattform | Betrieb | Stichtag und Änderungen |
| Schlüsselinventar mit Lebenszyklusdaten | CRY-09.02B, CRY-17 | Schlüsselverwaltungsdienst, Inventar | Leitung Plattformbetrieb | fortlaufend, vollständig von Erzeugung bis Vernichtung |
| Ablauf für eingebrachte Kundenschlüssel und Protokoll ihrer Nutzung | CRY-19 | Schlüsselverwaltungsdienst, Protokollsystem | Betrieb | fortlaufend |
| Verfahren und Übungsprotokoll für kompromittierte Schlüssel | CRY-13 | Notfallhandbuch, Übungsbericht | ISB | gültige Fassung, letzte Übung |
Wie Sie diese Nachweise je Unterkriterium und Fälligkeit verwalten, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Verschlüsselung an, Schlüssel unbekannt | Die Plattform verschlüsselt mit Voreinstellungen, ein Inventar gibt es nicht. | CRY-17.02B verlangt für alle Schlüssel außer ephemeren, also nur kurzzeitig genutzten Schlüsseln lückenlose Aufzeichnungen von der Erzeugung bis zur Vernichtung, CRY-09.02B Aktivierungs- und Deaktivierungsdaten; ohne Inventar ist auch CRY-07 nicht prüfbar. | Schlüsselinventar aus dem Schlüsselverwaltungsdienst erzeugen, Schlüsselklassen und Verantwortliche festlegen. |
| Wildcard-Zertifikat ohne eigenes Verfahren | Bequemlichkeit bei vielen Subdomains. | CRY-15.01B verlangt für Wildcard-Zertifikate und vorab geteilte Schlüssel eigene Verfahren und technische Schutzmaßnahmen für Nutzung und Bereitstellung. | Einsatz begründen oder durch Einzelzertifikate ersetzen; wo es bleibt, Ablageorte begrenzen, Zugriff protokollieren, Verfahren dokumentieren. |
| Kryptoänderung ohne Kundeninformation | Die TLS-Umstellung ist als reine Betriebsaufgabe geplant. | CRY-02.01B verlangt, die Folgen von Änderungen an kryptografischen Systemen zu bewerten, auch mögliche Störungen von Workloads, die Kunden selbst verwalten, und die Kunden über diese Folgen zu informieren. | Änderung über das Änderungsmanagement mit Folgenbewertung führen, Kanzleien mit Vorlauf informieren, Übergangsfrist anbieten. |
| Kein Ablauf bei kompromittierten Schlüsseln | Der Fall gilt als unwahrscheinlich. | CRY-13 verlangt, kompromittierte Schlüssel nur noch kontrolliert zum Entschlüsseln oder Prüfen zu verwenden und betroffene Kunden unverzüglich zu informieren; CRY-16.02B fordert Verfahren zur Wiederherstellung verlorener oder beschädigter Schlüssel. | Ablauf in das Notfallhandbuch aufnehmen, Benachrichtigung der Kunden vorformulieren, einmal jährlich üben. |
| Richtlinie ohne Maßstab | Die Kryptorichtlinie nennt „starke Verschlüsselung“, aber keine Verfahren und Schlüssellängen. | CRY-01.02B verlangt die Überprüfung gegen BSI TR-02102 oder passende NIST-Vorgaben und eine Risikobewertung für Abweichungen; eine Richtlinie ohne konkrete Vorgaben lässt sich so nicht prüfen. | zulässige Verfahren, Protokollversionen und Schlüssellängen je Einsatzzweck festlegen und den Abgleich dokumentieren. |
Welche Lücken die Prüfung tatsächlich blockieren und in welcher Reihenfolge Sie sie schließen, klärt eine Maßnahmenplanung über alle Gebiete.
Alle Kriterien des Themengebiets CRY
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| CRY-01 | Richtlinie für die Verwendung kryptographischer Mechanismen | 2/0/3 | Die Kryptorichtlinie mit neun Mindestaspekten, Abgleich mit TR-02102 oder NIST und als Zusatz die PQC-Strategie. |
| CRY-02 | Kryptographisches Änderungsmanagement | 3/0/0 | Änderungen an Kryptosystemen bewerten, nachvollziehbar dokumentieren und Kunden über Folgen informieren. |
| CRY-03 | Überprüfung kryptographischer Verfahren | 2/0/0 | Die gelebte Kryptopraxis mindestens jährlich und nach Vorfällen auditieren und an den Stand der Technik anpassen. |
| CRY-04 | Schutz von Daten bei der Übertragung | 2/1/0 | Kundendaten über öffentliche Netze und Fernzugriffe auf die Produktion verschlüsselt übertragen, verschärft alle Daten. |
| CRY-05 | Verschlüsselung von sensiblen Daten bei der Speicherung | 5/0/1 | Kundendaten gespeichert verschlüsseln und regeln, wer auf die Schlüssel zugreifen kann. |
| CRY-06 | Sichere Schlüsselerzeugung | 1/0/0 | Schlüssel nur mit sicheren Zufallszahlengeneratoren erzeugen. |
| CRY-07 | Rotation kryptographischer Schlüssel | 1/0/0 | Ein Rotationsplan nach der Richtlinie; wer nicht rotiert, sagt es den Kunden. |
| CRY-08 | Ausstellung von Public-Key-Zertifikaten | 1/0/0 | Eigene Zertifikate nur nach Identitätsprüfung ausstellen und fremde nur von vertrauenswürdigen Stellen beziehen. |
| CRY-09 | Sichere Schlüsselbereitstellung | 2/0/0 | Schlüssel nur nach Prüfung von Identität und Berechtigung aktivieren, mit festem Gültigkeitszeitraum. |
| CRY-10 | Sichere Speicherung von Schlüsseln | 1/0/1 | Schlüsselverwaltung getrennt von der Anwendung, mit geregeltem Zugang und Speicherort, als Zusatz in einem Sicherheitsmodul. |
| CRY-11 | Archivierung kryptographischer Schlüssel | 1/0/0 | Archivierte Schlüssel geschützt, nur so lange wie nötig aufbewahren und jeden Zugriff protokollieren. |
| CRY-12 | Management von Statusänderungen kryptographischer Schlüssel | 1/0/0 | Statuswechsel wie Suspendierung überwachen, prüfen und genehmigen. |
| CRY-13 | Umgang mit kompromittierten Schlüsseln | 2/0/0 | Kompromittierte Schlüssel nur noch kontrolliert nutzen und betroffene Kunden unverzüglich informieren. |
| CRY-14 | Sichere Deaktivierung kryptographischer Schlüssel | 1/0/0 | Abgelaufene Schlüssel nur noch zum Entschlüsseln oder Prüfen nutzen und am Ende vernichten, mit Protokoll. |
| CRY-15 | Anforderungen an Pre-Shared Keys | 1/0/0 | Eigene Verfahren für vorab geteilte Schlüssel und Wildcard-Zertifikate. |
| CRY-16 | Betriebliche Kontinuität für das Schlüsselmanagement | 2/0/0 | Abwägen zwischen Sicherung und Redundanz der Schlüssel in Sicherheitsmodulen und verlorene Schlüssel wiederherstellen können. |
| CRY-17 | Management des Lebenszyklus kryptographischer Schlüssel | 2/0/0 | Den Lebenszyklus jedes nicht ephemeren Schlüssels von der Erzeugung bis zur Vernichtung lückenlos aufzeichnen. |
| CRY-18 | Nutzung externer Schlüsselmanagementsysteme | 1/0/0 | Wenn der Dienst externe Schlüsselmanagementsysteme als Option vorsieht: Zertifizierung, sichere Anbindung, Zugriff, Rotation und Überwachung. |
| CRY-19 | Sicherer Umgang mit kundenseitig verwalteten Schlüsseln | 1/0/0 | Von Kunden eingebrachte Schlüssel sicher integrieren, ihre Nutzung protokollieren und den Zugriff beschränken. |
Kundenverwaltete und extern verwaltete Schlüssel (CRY-18, CRY-19) sind auch eine Frage der Souveränität; weitergehende Kriterien dazu hat das BSI mit C3A veröffentlicht.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| CRY-01, CRY-06 bis CRY-17 | A.8.24 | Einsatz von Kryptografie und Schlüsselverwaltung | neun Mindestaspekte der Richtlinie, Krypto-Agilität, jeder Schritt des Schlüssellebenszyklus als eigenes Kriterium |
| CRY-01 Nr. 7 | A.5.31 | rechtliche Anforderungen an Kryptografie | Teil der Kryptorichtlinie |
| CRY-02 | A.8.32 | Änderungen an Systemen | Information der Kunden über Folgen für die von ihnen verwalteten Workloads |
| CRY-03 | A.5.35 | unabhängige Überprüfung | mindestens jährlich und nach Vorfällen mit Kryptobezug |
| CRY-04 | A.5.14, A.8.24 | Schutz bei der Übertragung | Fernzugriff auf die Produktion ausdrücklich eingeschlossen |
| CRY-05 | A.8.24 | Schutz gespeicherter Daten | Schlüsselzugriff des Anbieters nur nach IAM-07, Abstimmung mit dem Kunden |
| CRY-18, CRY-19 | A.5.23 (teilweise) | Nutzung von Cloud-Diensten | eigene Kriterien für externe und kundenverwaltete Schlüssel |
Häufige Fragen
Ist Post-Quanten-Kryptografie in C5:2026 Pflicht?+
Reicht die Standardverschlüsselung meiner Cloud-Plattform?+
Muss ich Schlüssel rotieren?+
Welchen Maßstab legt C5 für Verfahren und Schlüssellängen an?+
Muss ich kundenverwaltete Schlüssel anbieten?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- BSI C3A: Souveränitätskriterien für Cloud-Dienste erklärt
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.8 CRY-01 bis CRY-19, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.8, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Zuordnung CRY C5:2020 zu C5:2026 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).