
Stand: 2026-11-01
Diese Seite hilft bei der Wahl des Prüfers für ein BSI-C5-Testat. Wie die Prüfung danach abläuft und wie Sie vom Kundentermin zurückrechnen, steht auf der Seite C5-Prüfung; was der Bericht Ihren Kunden sagt, auf der Seite C5-Testat.
Muss der C5-Prüfer ein Wirtschaftsprüfer sein?
Nach dem Katalog nicht zwingend, nach der FAQ des BSI ja. Die beiden Quellen des BSI weichen hier voneinander ab, und für Ihre Auswahl sollten Sie beide kennen.
- Katalog C5:2026: Er verlangt eine Prüfung nach ISAE 3000 (Revised) oder einer nationalen Entsprechung und sieht ausdrücklich den Fall vor, dass der Prüfer kein Wirtschaftsprüfer und keine Wirtschaftsprüfungsgesellschaft ist. Dann muss der Bericht die angewandten berufsrechtlichen oder gesetzlichen Anforderungen benennen, die „mindestens ebenso anspruchsvoll sind wie der IESBA Code und ISQM 1“ (Abschnitt 3.4.13 Nr. 1.3).
- BSI-FAQ: Dort heißt es, nach den geltenden Regulierungen könnten „nur Wirtschaftsprüfer ein C5-Testat ausstellen“; an anderer Stelle, ein Bericht ohne Unterschrift eines Wirtschaftsprüfers sei nicht C5-konform. Im Prüfungsteam dürfen laut FAQ weitere Fachleute mitarbeiten.
Für die Praxis heißt das: Fragen Sie Ihre wichtigsten Kunden, ob sie einen Bericht von einem Wirtschaftsprüfer oder einer Wirtschaftsprüfungsgesellschaft erwarten. Wenn ja, ist die Frage für Sie entschieden. Wer international verkauft und einen Prüfer aus einem anderen Land erwägt, sollte die Anforderung seiner deutschen Kunden vor der Beauftragung schriftlich klären.
ISAE 3000 und IDW PS 860: was der Standard für Ihre Prüfung bedeutet
Jede C5-Prüfung beruht auf ISAE 3000 (Revised), dem internationalen Standard für Prüfungsaufträge außerhalb der Prüfung historischer Finanzinformationen. Der deutsche Prüfungsstandard IDW PS 860 „IT-Prüfung außerhalb der Abschlussprüfung“ des Instituts der Wirtschaftsprüfer steht nach dem Katalog mit ISAE 3000 (Revised) im Einklang und ist gleichwertig verwendbar, ebenso andere nationale Entsprechungen (Abschnitt 3.2). Der Text von IDW PS 860 ist nicht frei abrufbar; für Ihre Auswahl genügt es zu wissen, auf welchen Standard sich der Prüfer stützt und dass der Bericht ihn nennt.
| Standard | Rolle in der C5-Prüfung | Katalog |
|---|---|---|
| ISAE 3000 (Revised) | Grundlage für Planung, Durchführung und Bericht; immer mit hinreichender Sicherheit (reasonable assurance) | 3.2, 3.4.1 |
| IDW PS 860 | deutsche Entsprechung zu ISAE 3000 (Revised), alternativ als Grundlage | 3.2, 3.4.1 |
| andere nationale Entsprechungen zu ISAE 3000 (Revised) | alternativ als Grundlage, etwa bei Prüfern aus anderen Ländern | 3.2 |
| ISAE 3402, IDW PS 951 n.F. | sinngemäß für Einzelfragen von Durchführung und Bericht; der Berichtsaufbau folgt ISAE 3402.53 | 3.2, 3.4.13 |
| AICPA AT-C 105 und AT-C 205 | vom BSI bei den ergänzenden Anforderungen berücksichtigt, vor allem zu Subdienstleistern (Subservice-Organisationen) | 3.4 |
Bei der Auswahl hilft das in einem Punkt besonders: Prüft ein Haus bereits Ihren SOC-2-Bericht, geschieht das nach den Standards des AICPA. Lassen Sie sich bestätigen, auf welchen der oben genannten Standards sich die C5-Prüfung stützt; wie sich SOC 2 und C5 sonst ergänzen, zeigt die Seite C5 und SOC 2.
Welche Qualifikation verlangt der Katalog vom Prüfungsteam?
Die Anforderung gilt für die Mitglieder des Prüfungsteams, die die Durchführung überwachen und die Ergebnisse durchsehen, also nicht für jede Person, die Nachweise ansieht (Abschnitt 3.4.2). Sie müssen nach der deutschen Fassung 1.1.0 eine der folgenden Voraussetzungen erfüllen:
- mindestens drei Jahre einschlägige Berufserfahrung mit IT-Prüfungen nach den einschlägigen ISAE-Standards, oder
- eine dieser Berufsprüfungen oder Zertifizierungen: CISA, CISM oder CRISC (ISACA); ISO/IEC 27001 Lead Auditor oder BSI-zertifizierter ISO-27001-Auditor für Prüfungen auf Basis von IT-Grundschutz; CCSK (Cloud Security Alliance); CCSP oder CISSP ((ISC)²).
Drei Punkte aus demselben Abschnitt sind für Sie als Auftraggeber nützlich. Vor Annahme des Auftrags prüft der Prüfer seine Berufspflichten einschließlich der Unabhängigkeit, in Deutschland nach § 43 WPO, und beurteilt, ob sein Team Kompetenz, Branchenverständnis und Erfahrung mitbringt. Auf Ihren Wunsch muss er Nachweise vorlegen, dass das Team die Anforderungen erfüllt. Und der fertige Bericht bestätigt die Einhaltung im Abschnitt „Unabhängigkeit und Qualitätsmanagement“, den Ihre Kunden lesen können.
Zwei Abweichungen sollten Sie kennen: Die englische Fassung 1.0.1 verlangt die drei Jahre Berufserfahrung „in a public audit firm“, die deutsche Fassung spricht von IT-Prüfungen nach den ISAE-Standards. Und die BSI-FAQ erwähnt, mindestens die Hälfte des Teams müsse bestimmte Qualifikationen besitzen; in Abschnitt 3.4.2 von C5:2026 steht das nicht. Klären Sie mit dem Prüfer, nach welcher Katalogfassung er die Qualifikation bestätigt.
Beratung und Prüfung: warum beides getrennt bleibt
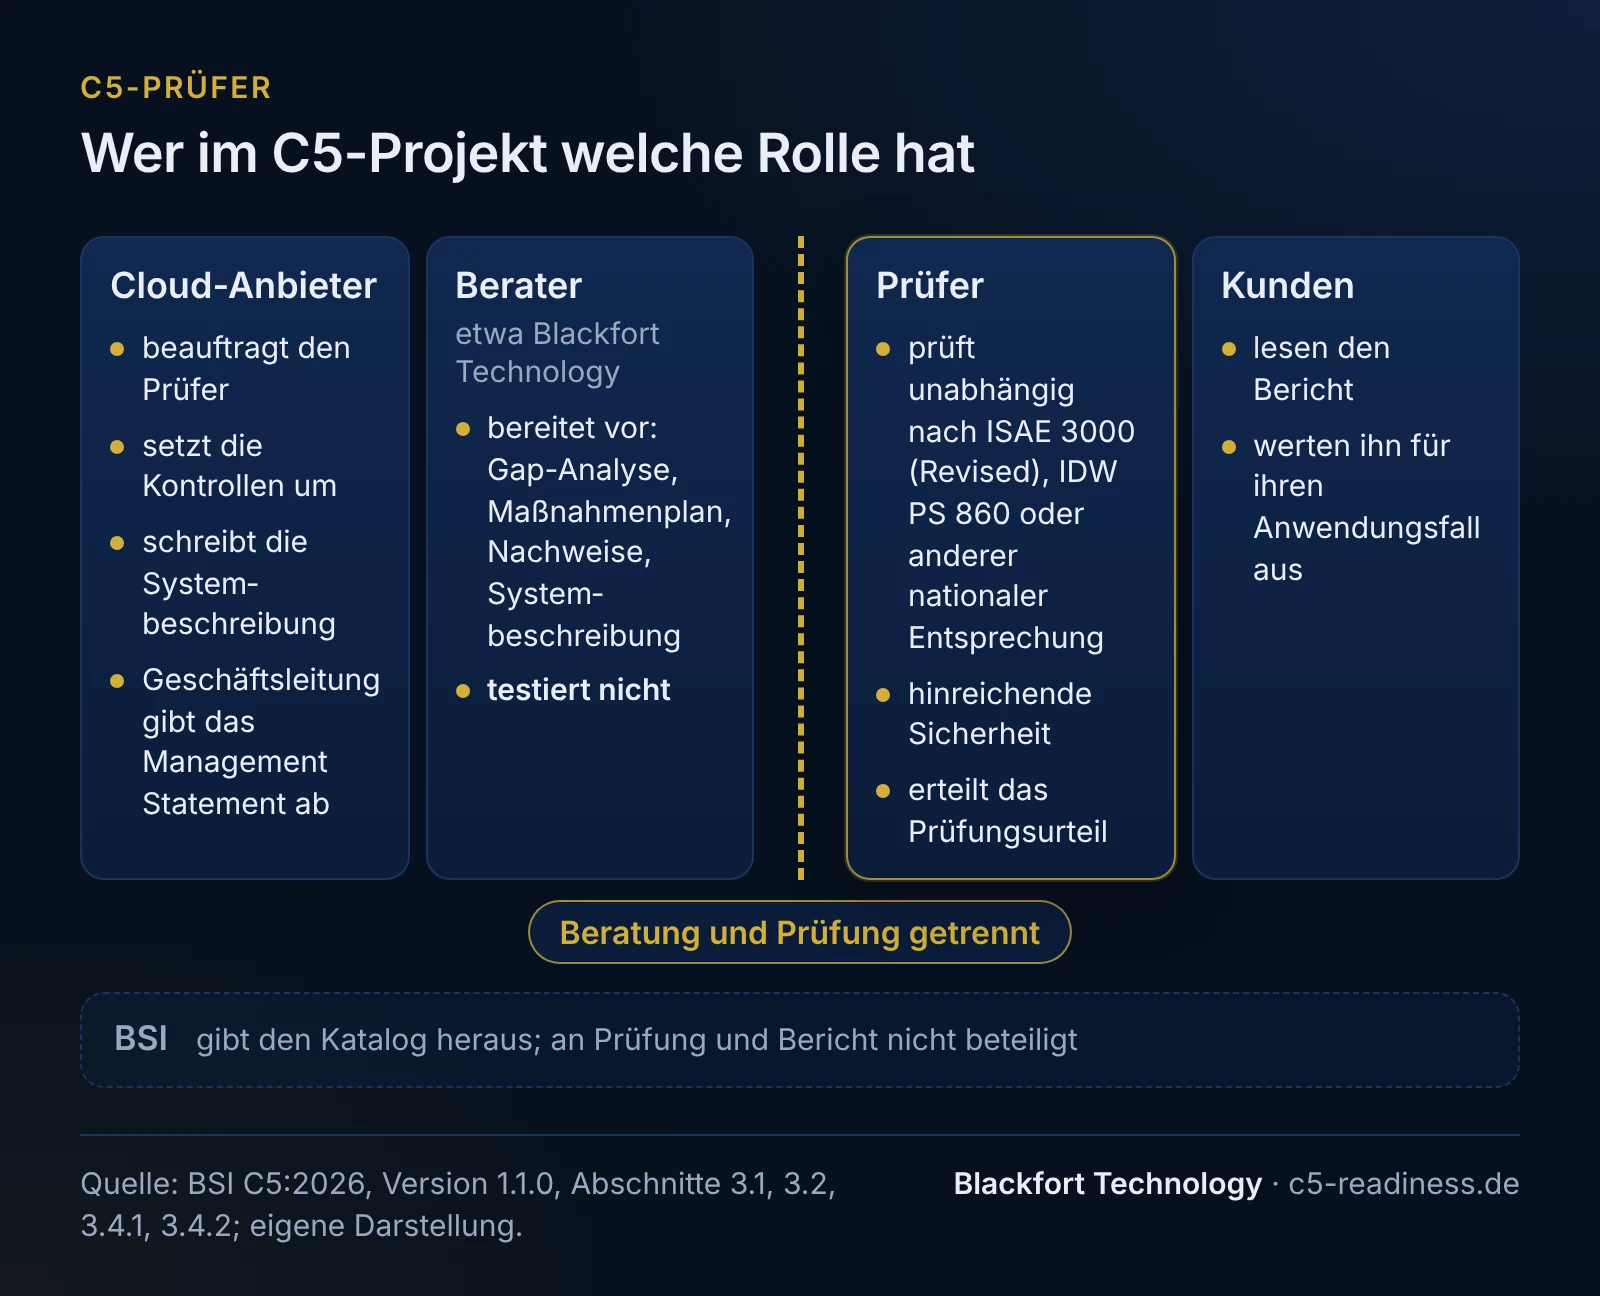
Wer Ihre Kontrollen mitgestaltet oder Ihre Systembeschreibung geschrieben hat, sollte sie nicht selbst prüfen. Der Katalog verlangt einen unabhängigen Prüfer, der vor dem Auftrag seine Unabhängigkeit prüft (Abschnitt 3.4.2) und im Bericht erklärt, dass er die Unabhängigkeitsanforderungen des IESBA Code einhält, der unter anderem auf Integrität und Objektivität beruht (Abschnitt 3.4.13 Nr. 1.3). Für Wirtschaftsprüfer in Deutschland gilt zusätzlich § 43 Abs. 1 WPO: Sie üben ihren Beruf „unabhängig, gewissenhaft, verschwiegen und eigenverantwortlich“ aus und verhalten sich bei Prüfungsberichten unparteiisch.
Ob eine bestimmte Beratungsleistung die Unabhängigkeit gefährdet, beurteilt der Prüfer nach seinen Berufsregeln, nicht der Berater. Nennen Sie dem Prüfer deshalb früh, wer Sie bei der Vorbereitung unterstützt und in welchem Umfang. Die BSI-FAQ weist auf eine weitere Spannung hin: Der Anbieter beauftragt und bezahlt den Prüfer, und das BSI prüft die Berichte nicht; die kritische Auswertung des Berichts liegt deshalb bei den Kunden. Nach unserer Einschätzung gewinnt Ihr Bericht für Kunden, wenn die Unabhängigkeit des Prüfers für sie erkennbar ist.
| Beteiligter | Aufgabe | Was er nicht tut |
|---|---|---|
| Cloud-Anbieter | wählt und beauftragt den Prüfer, schreibt die Systembeschreibung, setzt die Kontrollen um; die Geschäftsleitung gibt die Erklärung der Geschäftsleitung (Management Statement) ab | bewertet seine Kontrollen nicht selbst für den Bericht |
| Berater, etwa Blackfort Technology | Gap-Analyse, Maßnahmenplan, Vorbereitung von Nachweisen und Systembeschreibung, Hilfe beim Vergleich von Prüferangeboten | testiert nicht, gibt kein Prüfungsurteil ab, unterschreibt nichts für die Geschäftsleitung |
| Prüfer | prüft nach ISAE 3000 (Revised), IDW PS 860 oder einer anderen nationalen Entsprechung mit hinreichender Sicherheit und erteilt das Prüfungsurteil | gestaltet die Kontrollen nicht, die er prüft |
| BSI | gibt den Katalog heraus | ist an Prüfung und Bericht nicht beteiligt (Abschnitt 3.1), führt laut FAQ keine Liste testierter Dienste |
| Kunden | werten den Bericht für ihren Anwendungsfall aus | - |
Blackfort Technology hat keine Partnerschaft mit einer Prüfungsgesellschaft. Den Prüfer wählen Sie; wir helfen Ihnen, Angebote auf derselben Grundlage vergleichbar zu machen.
Wann Sie den Prüfer ansprechen sollten
Unsere Empfehlung: bevor ein Typ-2-Prüfungszeitraum beginnt, besser noch während der Umsetzung. Planung und Zeitraum der Prüfung legt der Anbieter laut BSI-FAQ selbst fest und vereinbart sie mit dem Prüfer; die Unabhängigkeitsprüfung braucht vor der Annahme ebenfalls Zeit. Wie sich das in einen Zeitplan bis zum Kundentermin einfügt, zeigt die Rückwärtsplanung; welche Angaben ein Prüfer für ein Angebot braucht, steht auf der Seite C5-Testat Kosten.
Fragen für die Prüferauswahl
Die folgenden Fragen sind unsere Empfehlung für das Gespräch mit möglichen Prüfern. Die rechte Spalte nennt den Bezug im Katalog oder in der BSI-FAQ, damit Sie Antworten einordnen können.
| Frage | Warum sie zählt | Bezug |
|---|---|---|
| Nach welchem Standard prüfen Sie, und wie steht er im Bericht? | ISAE 3000 (Revised), IDW PS 860 oder eine andere nationale Entsprechung muss die Grundlage sein, mit hinreichender Sicherheit | 3.2, 3.4.1 |
| Wer überwacht die Prüfung und sieht die Ergebnisse durch, und welche Qualifikation nach 3.4.2 haben diese Personen? | die Anforderung gilt genau für diese Rollen; Nachweise gibt es auf Ihren Wunsch | 3.4.2 |
| Sind Sie Wirtschaftsprüfer oder Wirtschaftsprüfungsgesellschaft? Wenn nein: welche Berufsanforderungen benennt der Bericht? | Katalog und BSI-FAQ weichen ab; Ihre Kunden haben vielleicht eine feste Erwartung | 3.4.13 Nr. 1.3; FAQ |
| Beraten Sie oder Ihr Haus uns bereits, oder haben Sie an unseren Kontrollen mitgewirkt? | Unabhängigkeit prüft der Prüfer vor der Annahme | 3.4.2; § 43 WPO |
| Nach welcher Katalogfassung prüfen Sie unseren Zeitraum, und in welcher Sprache erscheint der Bericht? | Stichtag oder Beginn des Zeitraums bestimmt die Fassung; Kunden brauchen vielleicht Deutsch oder Englisch | 3.5 |
| Wie gehen Sie mit unseren Subdienstleistern um, und brauchen Sie bei der Inclusive-Methode Zugang zu ihnen? | bei Carve-out erklärt der Bericht, dass sich die Prüfung nicht auf deren Kontrollen erstreckt; Inclusive setzt Mitwirkung voraus | 3.4.6, 3.4.13 |
| Was übernehmen Sie aus vorhandenen Berichten und Zertifikaten? | ISO-Auditergebnisse sind anders zu bewerten als ISAE-3000-Ergebnisse; laut FAQ greift der Prüfer nur in begrenztem Maß auf fremde Prüfungen zurück | 3.3; FAQ |
| Können Sie C5 mit SOC 2 oder ISO 27001 in einer abgestimmten Prüfung verbinden? | der Katalog hält das für effizienter, die FAQ nennt dasselbe Prüferteam als Möglichkeit | 3.3; FAQ |
| Wie bestimmen Sie Stichprobengrößen? | der Bericht muss den allgemeinen Ansatz beschreiben; das bestimmt, wie viele Nachweise Sie liefern | 3.4.13 Nr. 4 |
| Welche Auftragsbedingungen und welche Haftungsvereinbarung gelten? | der Bericht muss auf die Haftungsvereinbarung hinweisen | 3.4.13 Nr. 1.8 |
| Wem dürfen wir den Bericht weitergeben? | die Verwendungsbeschränkung nennt als Adressaten Kunden, potenzielle Kunden, deren Prüfer und Aufsichtsbehörden | 3.4.13 Nr. 1.7 |
| Haben Sie im gewünschten Zeitraum Kapazität, und bis wann liegt der Bericht nach Zeitraumende vor? | der Katalog regelt die Dauer der Berichterstellung nicht | - |
Beispiel: drei Angebote für eine Lernplattform
Fiktives Beispiel, kein Kunde. Ein Anbieter einer Lernplattform für Hochschulen, betrieben als SaaS auf einer Public-Cloud-Plattform in Deutschland, will einen ersten Typ-2-Bericht nach C5:2026. Er holt auf Basis desselben Scope-Steckbriefs drei Angebote ein:
- Prüfer A, eine Wirtschaftsprüfungsgesellschaft mit eigenem IT-Prüfungsteam, prüft nach IDW PS 860 und berichtet auf Deutsch.
- Prüfer B, ebenfalls Wirtschaftsprüfungsgesellschaft, prüft bereits den SOC-2-Bericht des Anbieters und bietet eine abgestimmte Prüfung mit gemeinsamer Nachweiserhebung an, Bericht auf Englisch mit deutscher Fassung.
- Prüfer C, eine Prüfungsgesellschaft aus dem Ausland ohne Zulassung als Wirtschaftsprüfer in Deutschland, prüft nach einer nationalen Entsprechung zu ISAE 3000 (Revised).
Der Anbieter fragt zuerst seine beiden größten Hochschulkunden. Eine verlangt ausdrücklich einen Bericht einer Wirtschaftsprüfungsgesellschaft, damit scheidet C aus. Zwischen A und B entscheiden die Antworten auf die Fragen oben: Beide belegen die Qualifikation nach 3.4.2, B erspart durch die Abstimmung mit SOC 2 doppelte Nachweise, A hat im gewünschten Zeitraum früher Kapazität. Die Wahl fällt auf B, weil der Kundentermin den späteren Beginn zulässt.
Häufige Fragen
Kann die Stelle, die unser ISO-27001-Zertifikat ausstellt, auch das C5-Testat erteilen?+
Gibt es beim BSI eine Liste zugelassener C5-Prüfer?+
Woran erkennen unsere Kunden, dass das Prüfungsteam qualifiziert ist?+
Kann uns der Prüfer bei der Vorbereitung beraten?+
Können wir für die Folgeprüfung den Prüfer wechseln?+
Weiterlesen
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Testat Kosten: Budget für Beratung, Umsetzung und Prüfung
- C5 vs. SOC 2: was ein SOC-2-Bericht für das C5-Testat bringt
- Über uns: C5-Readiness von Blackfort Technology aus Bonn
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.1 bis 3.4.2, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 3.4.2, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Fragen „Wer darf ein C5-Testat ausstellen?“ und „Wie kann sichergestellt werden, dass eine Prüfung und ein Bericht C5-konform sind?“ (abgerufen am 2026-11-01)
- § 43 WPO, Allgemeine Berufspflichten (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- IDW: IDW PS 860 (Verlautbarung, Volltext nicht frei abrufbar) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).