
Stand: 2026-11-01
Der Scope entscheidet, was der Prüfer prüft, was im Bericht steht und was Ihre Kunden am Ende damit anfangen können. Diese Seite zeigt, wie Sie den Scope auf einen Dienst begrenzen, was das C5-Testat Ihrer Cloud-Plattform für Sie abdeckt und wann Carve-out oder Inclusive passt. Wie Sie die Ergebnisse in der Systembeschreibung darstellen, steht auf der Seite Systembeschreibung.
Was gehört zum Scope einer C5-Prüfung?
Sechs Entscheidungen. Sie stehen später in der Systembeschreibung und im Bericht:
| Entscheidung | Was festzulegen ist | Katalog bzw. Quelle |
|---|---|---|
| Dienst | Name, Typ und Umfang des Cloud-Dienstes, ausgeschlossene Module | 3.4.5.1, Mindestinhalt 1 |
| Regionen | Regionen und Standorte, für die das Testat gelten soll | BSI-FAQ |
| Systemkomponenten | Infrastruktur, Software, Daten, Werkzeuge, Personen, die den Dienst erbringen | 3.4.5.1, Mindestinhalt 2 |
| Kriterien | alle Basiskriterien, gewählte Zusatzkriterien, begründete Ausschlüsse | 3.4.3 |
| Berichtstyp | Typ 1 mit Stichtag oder Typ 2 mit Zeitraum | 3.4.4; siehe Typ 1 oder Typ 2 |
| Subdienstleister | welche Dienstleister Subdienstleister im Sinne des Katalogs sind, und für jeden Carve-out oder Inclusive | 3.4.6 |
Zum Scope gehören damit immer auch die Abläufe, die für Entwicklung und Betrieb des Dienstes relevant sind, etwa Personalprozesse, Änderungsmanagement und Risikomanagement. Prüfungsgegenstand ist das interne Kontrollsystem, das für Entwicklung und Betrieb des Cloud-Dienstes relevant ist (Abschnitt 3.4.4).
Kann ich den Scope auf einen Dienst begrenzen?
Ja. Laut BSI-FAQ wird ein C5-Testat immer nur für die geprüften Cloud-Dienste in den festgelegten Regionen erstellt, nie für den Anbieter als Ganzes. Sie können also mit dem Dienst beginnen, den Ihre Kunden verlangen. Das BSI empfiehlt in seiner FAQ aber auch, ein Testat über mehrere Dienste gleichzeitig zu erstellen, weil gemeinsam genutzte Komponenten dann nur einmal geprüft werden. Bei mehreren ähnlichen Produkten auf derselben Plattform lohnt der Vergleich.
Drei Punkte sollten Sie bei der Begrenzung beachten:
- Gemeinsame Komponenten werden mitbetrachtet. Was zur Erbringung des Dienstes beiträgt, kann oder muss in der Prüfung mitbetrachtet werden, etwa ein zentrales Identitätsverzeichnis oder eine gemeinsame Pipeline; das Testat erhält aber nur der Dienst (BSI-FAQ).
- Ausschlüsse nur mit zulässiger Begründung. Sie muss sich auf Art und Ausgestaltung des Dienstes oder auf Ihre Grundsätze, Verfahren und Maßnahmen stützen, etwa reine IaaS-Kriterien bei SaaS; fehlende oder unwirksame Kontrollen sind kein Ausschlussgrund (Abschnitt 3.4.3).
- Der Scope muss zum Kundenbedarf passen. Kunden sollen zuerst prüfen, ob die von ihnen genutzten Services vom Testat abgedeckt sind (BSI-FAQ). Ein Scope, der das gekaufte Modul ausspart, hilft im Vertrieb nicht.
Für Anbieter im Gesundheitswesen: § 393 Abs. 3 Nr. 2 SGB V spricht von einem Testat für die im Rahmen des Cloud-Dienstes „eingesetzten Cloud-Systeme und die eingesetzte Technik“. Ob Ihr Scope das abdeckt, ist im Einzelfall rechtlich zu prüfen; die Einordnung steht auf der Seite § 393 SGB V.
Was deckt das C5-Testat von AWS, Azure oder STACKIT für meinen SaaS-Dienst ab?
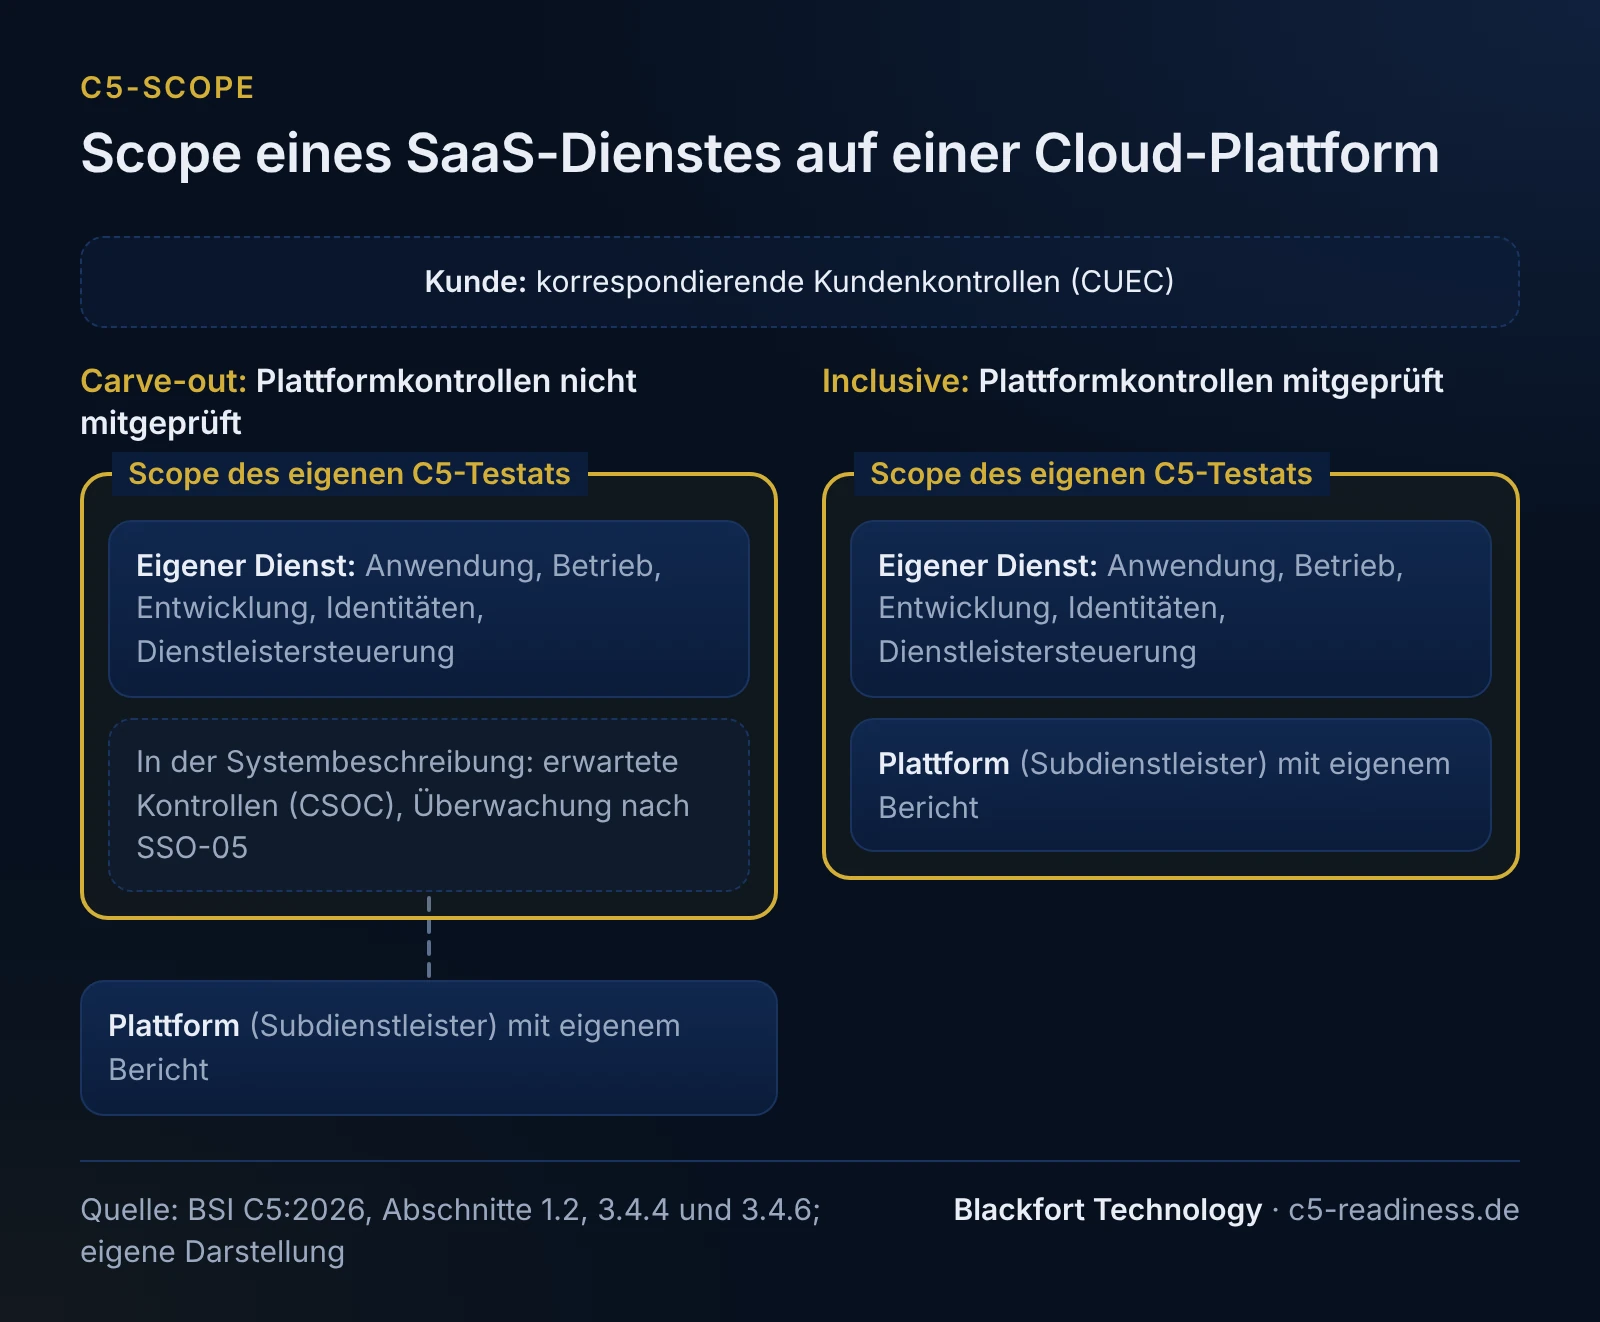
Das Testat Ihrer Plattform deckt die Kontrollen der Plattform für deren geprüfte Dienste und Regionen ab, nicht Ihren eigenen Dienst. Der Katalog geht davon aus, dass ein Dienst auf der Infrastruktur oder Plattform eines anderen Cloud-Anbieters in der Regel eine Beziehung zu einem Subdienstleister begründet, insbesondere für den Bereich Regelbetrieb (OPS); bei fremd betriebenen Rechenzentren gilt das besonders für die physische Sicherheit (Abschnitt 3.4.6). Microsoft schreibt dazu in seiner FAQ, Kunden könnten das Microsoft-Testat als Grundlage nutzen, bräuchten für Komponenten außerhalb oder auf Basis dieser Dienste aber ein eigenes C5-Testat.
| Was der Plattformbericht abdecken kann | Was bei Ihnen bleibt |
|---|---|
| Kontrollen der Plattform für die dort geprüften Dienste, in den dort genannten Regionen und im dort genannten Zeitraum | Ihre Anwendung, Ihre Entwicklung und Ihr Änderungsmanagement |
| etwa physische Sicherheit der Rechenzentren und Betrieb der Plattformdienste, soweit im Bericht enthalten | Ihre Organisation: ISMS, Personal, Risikomanagement, Vorfallbehandlung |
| Angaben zu den korrespondierenden Kundenkontrollen (CUEC), die der Plattformanbieter bei Ihnen voraussetzt | die Umsetzung dieser Kundenkontrollen, etwa Konfiguration, Identitäten und Schlüssel in Ihrem Plattformkonto |
| die Überwachung der Plattform nach SSO-05 und die Pflichtangaben in Ihrer Systembeschreibung |
Die rechte Spalte ist unsere Einordnung. Welche Kontrollen der Plattformbericht wirklich enthält, steht nur im Bericht selbst. Lesen Sie ihn deshalb vor der Scope-Entscheidung: Dienste, Regionen, Berichtstyp, Zeitraum, Katalogfassung, Abweichungen und die dort genannten korrespondierenden Kundenkontrollen (CUEC).
Was die Plattformanbieter selbst angeben
Wir geben hier nur wieder, was die Anbieter auf ihren eigenen Seiten nennen (abgerufen am 1. November 2026). Den gültigen Stand liefert allein der aktuelle Bericht, den Sie beim Anbieter anfordern. Wo eine Angabe auf der Anbieterseite fehlt, steht das in der Tabelle; daraus folgt nichts über den Bericht selbst.
| Anbieter | Dienste laut Anbieter | Regionen | Berichtstyp und Berichtszeitraum | Katalogfassung | Bezug des Berichts |
|---|---|---|---|---|---|
| AWS | Verweis auf die Liste „AWS Services in Scope by Compliance Program“ | unter anderem Frankfurt, Irland, London, Paris, Mailand, Stockholm, Singapur, Zürich und Spanien | laut Anbieterseite ein Testat zur Angemessenheit der Ausgestaltung und zur Wirksamkeit der Kontrollen („suitability of the design and operational effectiveness“) gegen die Basis- und Zusatzkriterien, inhaltlich also Typ 2; Zeitraum nicht angegeben. Für die AWS European Sovereign Cloud nennt die Seite einen eigenen Bericht nur zur Angemessenheit der Ausgestaltung („suitability of the design“), inhaltlich also Typ 1, ebenfalls gegen Basis- und Zusatzkriterien | die Seite nennt C5:2020 als aktuelle Fassung | über das Portal AWS Artifact; zum Bericht der European Sovereign Cloud verweist die Seite auf aws.eu |
| Microsoft | kombinierter Bericht (C5, SOC 2 Typ 2, CSA STAR) für Azure, Azure Government und Azure Germany | auf der Seite nicht angegeben | laut Anbieterseite, Typ und Zeitraum dort nicht angegeben (für den C5-Teil des kombinierten Berichts); die verlinkten Dokumente nennen daneben einen C5-Typ-2-Bericht für Microsoft 365 | C5:2020 (Seitenstand 21.03.2025) | Links auf das Service Trust Portal von Microsoft |
| STACKIT | Liste von 21 Produkten, darunter Compute Engine (inklusive GPU), Kubernetes Engine (SKE), Object Storage, PostgreSQL Flex und AI Model Serving; laut Seite mit allen Basis- und Zusatzkriterien | im C5-Abschnitt nicht angegeben | Typ 2 laut Anbieterseite; Zeitraum dort nicht angegeben | auf der Seite nicht angegeben | Anforderung über eine E-Mail-Adresse auf der Seite |
Prüfen Sie für jeden Plattformdienst, den Sie tatsächlich nutzen, ob er in der Liste steht. Ein verwalteter Datenbank- oder KI-Dienst, der nicht im Plattformbericht steht, bleibt eine offene Stelle in Ihrer Dienstleistersteuerung.
Carve-out oder Inclusive: welche Methode passt?
Für jeden Subdienstleister wählen Sie eine der beiden Methoden und nennen sie in der Systembeschreibung (Abschnitt 3.4.6). Subdienstleister im Sinne des Katalogs (dort: Subservice-Organisation) ist ein Dienstleister dann, wenn seine Leistung für das Verständnis der Kunden relevant ist und zugleich Kontrollen bei ihm nötig sind, um die Kriterien zu erfüllen. Diese Kontrollen, die Sie beim Subdienstleister voraussetzen, heißen Complementary Subservice Organisation Controls (CSOC). Eine Reinigungsfirma oder Werbeagentur gehört in der Regel nicht dazu (Abschnitt 3.4.6).
| Carve-out | Inclusive | |
|---|---|---|
| Kontrollen des Subdienstleisters | aus Beschreibung und Prüfungsumfang ausgenommen | in der Beschreibung enthalten und vom Prüfer mitgeprüft |
| In der Systembeschreibung | Art der Leistung, erwartete Kontrollen (CSOC), eigene Überwachung | Art der Leistung, Kontrollen des Subdienstleisters, eigene Überwachung |
| Im Prüfungsbericht des unabhängigen Prüfers | Hinweis, dass sich die Prüfung nicht auf Kontrollen beim Subdienstleister erstreckt | Hinweis, dass die Prüfung sich auf diese Kontrollen erstreckt |
| Voraussetzung (unsere Einordnung) | ein verwertbarer Bericht des Subdienstleisters oder andere Nachweise für Ihre Überwachung | der Subdienstleister lässt die Prüfung seiner Kontrollen durch Ihren Prüfer zu |
Auch beim Carve-out bleiben Sie verantwortlich. Der Katalog will verhindern, dass die Methode genutzt wird, um Kriterien aus dem Blick zu verlieren; der Anbieter bleibt letztlich dafür verantwortlich, dass sein Dienst die Kriterien erfüllt, und überwacht seine Subdienstleister nach SSO-05 (Abschnitt 3.4.6). SSO-05 sieht unter anderem die regelmäßige Auswertung unabhängiger Berichte der Dienstleister vor und bei Subdienstleistern den Abgleich ihrer Kontrollen mit den erwarteten CSOC. Wie Sie Dienstleister insgesamt steuern und überwachen, siehe Steuerung und Überwachung von Dienstleistern (Themengebiet SSO). In der Systembeschreibung stehen je Subdienstleister Firmenname, Ort der Verarbeitung und Speicherung auf Länderebene und eine begründete Einschätzung von Komplexität und Abhängigkeit. Diese Angaben führen Sie am besten in einem eigenen Verzeichnis, einem Subdienstleisterinventar; eine Vorlage dafür liegt auf der Seite Vorlagen.
Drei SaaS-Beispiele
Fiktive Beispiele, keine Kunden. Sie zeigen, wie dieselben Regeln je nach Architektur zu anderen Entscheidungen führen.
Beispiel 1: Abrechnungs-SaaS auf einer Hyperscaler-Plattform
| Dienst | Abrechnungsplattform für Handwerksbetriebe, SaaS; Betrieb auf Compute- und Datenbankdiensten der Plattform |
| Regionen | eine Region in Deutschland, Backups in einer zweiten Region in der EU |
| Subdienstleister | Cloud-Plattform (Carve-out, Plattformbericht vorhanden, genutzter Datenbankdienst im Bericht enthalten); externer Support-Dienstleister mit Zugriff auf Kundendaten im Second-Level-Support (Carve-out, kein C5-Bericht, aber ISO-27001-Zertifikat, deshalb vertragliche Zusicherungen und eigene Prüfungen nach SSO-05) |
| Besonderheit | beide Regionen müssen im Scope stehen, weil Backups Kundendaten enthalten; der Support-Zugriff gehört als Datenfluss in die Systembeschreibung, der fehlende C5-Bericht des Support-Dienstleisters wird offen benannt. Für KI-Dienste mit externem Sprachmodell gelten dieselben Regeln, mit eigenen Fragen zum Modellanbieter, siehe KI im Gesundheitswesen. |
Beispiel 2: Praxissoftware in einem Colocation-Rechenzentrum
| Dienst | Praxisverwaltung als SaaS auf eigenen Servern in angemieteten Racks |
| Regionen | zwei Rechenzentrumsstandorte in Deutschland |
| Subdienstleister | Rechenzentrumsbetreiber für die physische Sicherheit (laut Abschnitt 3.4.6 grundsätzlich Subdienstleister); kein C5-Bericht, aber ISO-27001-Zertifikat, deshalb Inclusive mit Begehung durch den eigenen Prüfer erwogen |
| Besonderheit | Hardware, Härtung und Netz liegen beim Anbieter selbst; viele OPS- und COS-Kriterien erfüllt er deshalb mit eigenen Kontrollen. Bei der physischen Sicherheit (PS) teilen sich Anbieter und Rechenzentrumsbetreiber die Kontrollen, etwa Zutritt zum Rack gegen Schutz des Gebäudes; die Aufteilung gehört in die Systembeschreibung. |
Beispiel 3: kleiner B2B-SaaS auf verwaltetem Kubernetes einer deutschen Cloud
| Dienst | Ticket- und Wissensdatenbank für Unternehmenskunden, ein Produkt, ein Team von zwölf Personen |
| Regionen | eine Region |
| Subdienstleister | Cloud-Plattform mit verwaltetem Kubernetes, Datenbank und Objektspeicher im Carve-out; E-Mail-Versanddienst geprüft und als Subdienstleister eingestuft, weil er Kundendaten überträgt |
| Besonderheit | Container-Kriterien OPS-34 und OPS-35 gelten für den Teil des Container-Lebenszyklus, den der Anbieter selbst verantwortet, etwa Images und Deployment; die Abgrenzung zur Plattform steht begründet in der Systembeschreibung. Confidential-Computing-Kriterien entfallen, weil der Dienst diese Funktion nicht anbietet (OPS-32). |
Typische Fehler beim Scope
| Fehler | Wirkung | Abhilfe |
|---|---|---|
| Plattformtestat als Nachweis für den eigenen Dienst verstanden | Kunden, die ein C5-Testat verlangen, fehlt der Nachweis für Ihren Dienst | eigenen Dienst prüfen lassen und die Plattform darin als Subdienstleister führen |
| Genutzter Plattformdienst nicht im Plattformbericht | Lücke in der Dienstleistersteuerung, Nachfragen des Prüfers | Dienstliste des Plattformberichts mit der eigenen Architektur abgleichen, Alternativen oder eigene Kontrollen festlegen |
| Region für Backups oder Support vergessen | Systembeschreibung unvollständig, Angaben zu Standorten falsch | Datenflüsse inklusive Backup, Protokollierung und Support-Zugriff vollständig aufnehmen |
Der Scope-Steckbrief liegt als Vorlage auf der Seite Vorlagen. Was der Scope für Budget und Zeitplan bedeutet, zeigen C5-Testat Kosten und Ablauf der C5-Prüfung.
Häufige Fragen
Reicht das C5-Testat von AWS oder Azure für meinen SaaS-Dienst?+
Muss ich alle Produkte meines Unternehmens prüfen lassen?+
Darf ich Kriterien ausschließen, die bei mir die Plattform erfüllt?+
Was mache ich, wenn ein wichtiger Dienstleister keinen C5-Bericht hat?+
Gilt mein Testat automatisch für neue Regionen?+
Weiterlesen
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Testat Kosten: Budget für Beratung, Umsetzung und Prüfung
- C5 für KI im Gesundheitswesen: Modellanbieter, Datenwege, Scope
- C5 für SaaS-Anbieter: Scope, kleine Teams und Nachweise
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1.2, 3.4.3 bis 3.4.6, SSO-05, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- AWS: BSI C5, einschließlich AWS European Sovereign Cloud (Selbstangabe des Anbieters) (abgerufen am 2026-11-01)
- Microsoft Learn: Cloud Computing Compliance Criteria Catalog (C5) (Selbstangabe des Anbieters, Seitenstand 21.03.2025) (abgerufen am 2026-11-01)
- STACKIT: Zertifikate (Selbstangabe des Anbieters) (abgerufen am 2026-11-01)
- § 393 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).