
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet SSO (Steuerung und Überwachung von Service-Organisationen und Lieferanten) des C5:2026, Abschnitt 5.12 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet SSO?
SSO verlangt ein Kontrollsystem für alle Dienstleister, die zu Entwicklung oder Betrieb des Dienstes beitragen. Das Gebiet umfasst acht Kriterien, SSO-01 bis SSO-08, mit 21 Basis-Unterkriterien, zwei verschärfenden und fünf erweiternden Zusatz-Unterkriterien. Drei Kriterien sind laut Änderungshistorie des BSI neu gegenüber C5:2020: SSO-03, SSO-07 und SSO-08. In den Unterkriterien kommt der Begriff Lieferkette nicht vor, die Anforderungen dazu stehen dort unter Dienstleistern und Lieferanten; die ergänzenden Informationen zu SSO-07 ordnen das Kriterium ausdrücklich der Lieferkette zu.
Zwei Begriffe muss man auseinanderhalten. Dienstleister (im Katalog: Service-Organisation) sind alle Partner, Anbieter oder anderen Dritten, die Ihnen Leistungen für Entwicklung oder Betrieb des Cloud-Dienstes erbringen. Subdienstleister (Subservice-Organisation) ist nur ein Teil davon: Dienstleister, deren Leistung für das Verständnis Ihrer Kunden relevant ist und bei denen Sie Kontrollen voraussetzen, die Complementary Subservice Organisation Controls (CSOC). Für Subdienstleister wählen Sie Carve-out oder Inclusive, siehe C5-Scope; die Kriterien in SSO gelten für alle Dienstleister.
Ausgangssituation: ein SaaS-Anbieter mit vielen Dienstleistern
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform für Videosprechstunden, die Arztpraxen und Therapiezentren nutzen. Rund 30 Beschäftigte, ein Produkt. Der Dienst läuft auf einer Cloud-Plattform in Deutschland. Dazu kommen ein Relay-Dienst für Videoverbindungen, ein SMS- und E-Mail-Versanddienst für Terminlinks, ein Support-Dienstleister für die Hotline, ein Monitoring-Dienst, eine Agentur für die Weiterentwicklung der App und ein Penetrationstester. Einkauf und Verträge liefen bisher je Team. Die Plattformanbieterin hat einen C5-Bericht, die anderen haben teils SOC-2-Berichte, teils ISO-27001-Zertifikate, teils nichts.
Für ein C5-Testat braucht der Anbieter jetzt ein System, das alle diese Beziehungen gleich behandelt: nach Risiko eingestuft, vertraglich gebunden, überwacht und belegt.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Die Verantwortung bleibt beim Anbieter. Auch wenn er Kontrollen eines Subdienstleisters im Carve-out aus der Prüfung ausnimmt, bleibt er dafür verantwortlich, dass Entwicklung und Betrieb des Dienstes die Kriterien erfüllen, und überwacht den Subdienstleister nach SSO-05 (Abschnitt 3.4.6). Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform und andere Subdienstleister | Kunde (Praxis, Therapiezentrum) |
|---|---|---|---|
| Richtlinie, Risikobeurteilung, Verträge, Verzeichnis | legt sie fest und führt sie für alle Dienstleister (SSO-01 bis SSO-04) | - | - |
| Kontrollen bei Subdienstleistern | legt fest, welche Kontrollen er voraussetzt (CSOC), und überwacht sie (SSO-05) | setzt die vorausgesetzten Kontrollen um; im Carve-out außerhalb Ihrer Prüfung, im Inclusive vom Prüfer mitgeprüft | - |
| Übrige Dienstleister | bindet sie vertraglich und überwacht sie | halten die vertraglich vereinbarten Anforderungen ein | - |
| Ausstieg | plant die Ausstiegsstrategie bei sehr hoher Abhängigkeit (SSO-06) | - | - |
| Transparenz und Datenzugriff | informiert über Dienstleister und Datenarten (SSO-07), holt die Genehmigung für Dienstleister mit Kundendaten ein (SSO-03.02B) | - | bleibt über die Subdienstleister informiert und entscheidet je nach Schutzbedarf über eigene Maßnahmen (korrespondierende Kriterien nur zu SSO-05); genehmigt Dienstleister mit Kundendaten (nach SSO-03.02B) |
Im Carve-out stehen die Kontrollen der Subdienstleister als Angabe in der Systembeschreibung, und der Prüfer prüft nur, ob diese Annahmen sachgerecht dargestellt sind. Setzt Ihr Dienst Mitwirkung der Kunden voraus, beschreiben Sie sie als korrespondierende Kundenkontrollen (CUEC).
Wie sieht ein Kontrollsystem für Dienstleister nach SSO aus?
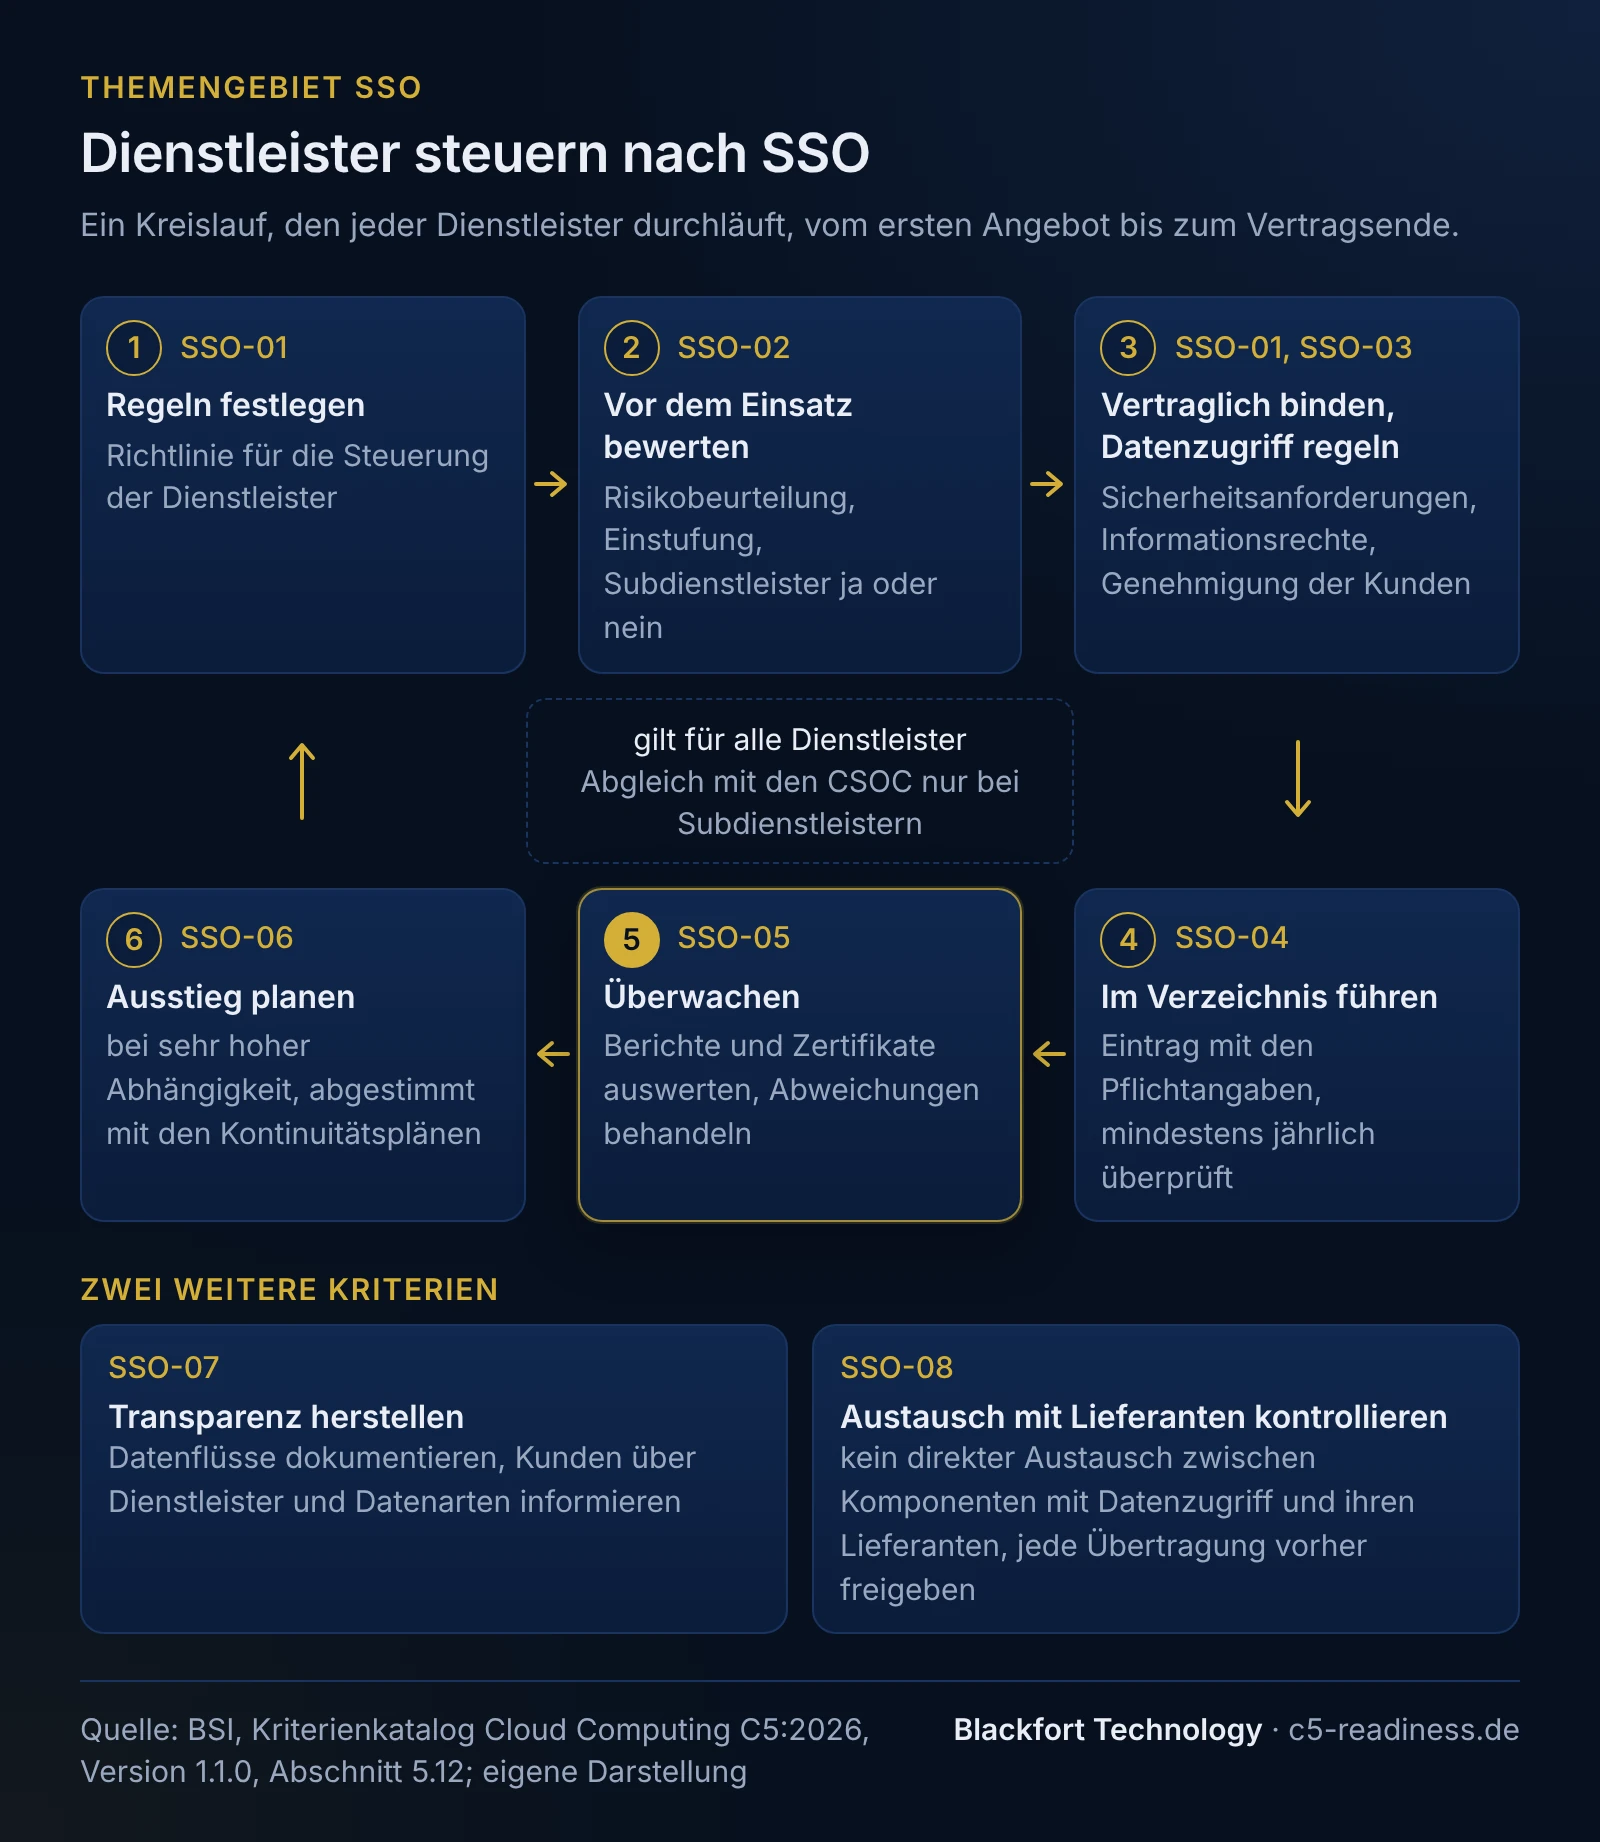
Als Kreislauf, den jeder Dienstleister durchläuft, vom ersten Angebot bis zum Vertragsende. Die Richtlinie nach SSO-01 legt die Regeln fest; die übrigen Kriterien sind die Stationen. Die rechte Spalte ist unsere Empfehlung, was an jeder Station entstehen sollte.
| Station | Kriterium | Ergebnis |
|---|---|---|
| Regeln festlegen | SSO-01 | Richtlinie mit Risikobeurteilung, Einstufung, Sicherheitsanforderungen, Vertragsvorgaben, Überwachung und Weitergabe an deren Subunternehmer |
| Vor dem Einsatz bewerten | SSO-02 | Risikobeurteilung je Dienstleister, Einstufung, Entscheidung „Subdienstleister ja oder nein“ mit Begründung, erwartete CSOC |
| Vertraglich binden, Datenzugriff regeln | SSO-01, SSO-03 | Vertrag mit Sicherheitsanforderungen und Informationsrechten; Zugriff auf Kundendaten nur nach Risikobeurteilung; Genehmigung der Kunden |
| Im Verzeichnis führen | SSO-04 | Eintrag mit den Pflichtangaben, mindestens jährlich überprüft |
| Überwachen | SSO-05 | Auswertung von Berichten, Zertifikaten und Vorfallmeldungen in einem Turnus nach Einstufung; bei Subdienstleistern Abgleich mit den CSOC; Behandlung von Abweichungen |
| Ausstieg planen | SSO-06 | Ausstiegsstrategie bei sehr hoher Abhängigkeit, abgestimmt mit den Plänen zur betrieblichen Kontinuität |
| Transparenz herstellen | SSO-07 | dokumentierte Datenflüsse und Schnittstellen; Kundeninformation über Dienstleister und Datenarten |
| Austausch mit Lieferanten kontrollieren | SSO-08 | kein direkter Austausch zwischen Komponenten mit Datenzugriff und ihren Lieferanten; Freigabe jeder Übertragung |
Die Feststellung, ob ein Dienstleister Subdienstleister ist, verlangt SSO-01.01B Nr. 2 als Teil der Richtlinie; wie Sie sie nach Abschnitt 3.4.6 je Dienstleister treffen, das Verzeichnis ausfüllen und die Berichte Ihrer Dienstleister auswerten, zeigt die Seite Subdienstleisterinventar. Was davon in die Systembeschreibung kommt, regelt Mindestinhalt 8, siehe Systembeschreibung. Ob Sie einzelne Dienstleister in der Systembeschreibung nennen müssen und was Sie tun, wenn ein Dienstleister keinen Prüfbericht liefern kann, beantwortet die Seite Subdienstleisterinventar in ihren Fragen und Antworten.
Beispiel-Kontrollbeschreibung zu SSO-02
Die Bewertung vor dem Einsatz ist die Stelle, an der Lücken am leichtesten entstehen, weil Teams Dienste selbst einkaufen. So könnte die Kontrolle im Beispiel aussehen; das Muster ist eine eigene Formulierung, kein Katalogtext.
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-SSO-02-01 |
| Zugeordnet | SSO-02.01B; unterstützt SSO-01.01B Nr. 2 und SSO-04.01B. Die jährliche Überprüfung nach SSO-02.02B deckt eine eigene Kontrolle ab. |
| Ziel | Kein Dienstleister wird für Entwicklung oder Betrieb des Dienstes eingesetzt, bevor eine dokumentierte Risikobeurteilung und Einstufung vorliegt. |
| Verantwortlich | Informationssicherheitsbeauftragte (ISB) als Kontrolleigentümerin; fachlich verantwortliche Teamleitung (Antrag); Einkauf (Bestellung erst nach Freigabe) |
| Auslöser und Frequenz | jeder neue Dienstleister und jede wesentliche Erweiterung einer bestehenden Leistung, etwa neuer Datenzugriff oder neue Region |
| Durchführung | Die Teamleitung stellt einen Antrag im Ticketsystem mit Leistung, Datenarten, Zugriffen, Standorten und genutzten Subunternehmern. Die ISB bewertet nach der Methode der Dienstleisterrichtlinie Schutzbedarf, Auswirkungen eines Ausfalls oder einer Verletzung, Abhängigkeit und Alternativen, stuft den Dienstleister in „niedrig“, „mittel“, „hoch“ oder „sehr hoch“ ein, entscheidet „Subdienstleister ja oder nein“ mit Begründung und legt bei Subdienstleistern die erwarteten CSOC fest. Aus der Einstufung folgen Vertragsbausteine und Überwachungsturnus. |
| Kontrolle | Der Einkauf löst eine Bestellung nur mit freigegebenem Ticket aus. Vierteljährlich gleicht die ISB die Kreditorenliste und die im Identitätsdienst angebundenen Fremdanwendungen mit dem Verzeichnis ab. |
| Eskalation | Ein Dienstleister ohne Bewertung wird innerhalb von zehn Werktagen nachbewertet; bis dahin ruht die Nutzung, wenn er Kundendaten verarbeitet. Jeder Fall erscheint im ISMS-Bericht an die Geschäftsführung. |
| Nachweis | Ticket mit Risikobeurteilung und Freigabedatum vor Vertragsbeginn, Bestellung, Abgleichprotokolle |
Ob die Kontrolle die zugeordneten Unterkriterien abdeckt, beurteilt der Prüfer. SSO-02.01B nennt acht Aspekte der Risikobeurteilung; prüfen Sie Ihre Methode gegen den Wortlaut im Katalog.
Welche Nachweise der Prüfer sehen will
Dokumente zur Regelung und Belege, dass jede Station im Zeitraum tatsächlich durchlaufen wurde. Unsere Übersicht für das Beispiel:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinie zur Steuerung und Überwachung von Dienstleistern | SSO-01 | ISMS-Dokumentenablage | ISB | gültige Fassung mit Freigabedatum |
| Risikobeurteilung und Einstufung je Dienstleister | SSO-02 | Ticketsystem oder Risikoregister | ISB | Datum vor Beginn der Nutzung, jährliche Überprüfung |
| Verträge mit Sicherheitsanforderungen, Informations- und Prüfungsrechten | SSO-01, SSO-03 | Vertragsablage | Einkauf, Rechtsabteilung | gültige Fassung im Zeitraum |
| Genehmigung der Kunden für Dienstleister mit Kundendaten | SSO-03.02B | Kundenverträge, Liste der genehmigten Dienstleister | Vertrieb, Datenschutz | vor Beginn der Verarbeitung |
| Verzeichnis mit Protokoll der jährlichen Überprüfung | SSO-04 | Verzeichnis, Prüfprotokoll | ISB | Stand und Überprüfung im Zeitraum |
| Auswertungen von Berichten und Zertifikaten, Abweichungen mit Maßnahmen | SSO-05 | Auswertungsprotokolle, Maßnahmenregister | ISB, fachlich Verantwortliche | je Dienstleister im festgelegten Turnus |
| Jährliche Überprüfung der Vertraulichkeitsvereinbarungen | SSO-05.07B | Prüfprotokoll | Rechtsabteilung | mindestens einmal im Jahr |
| Ausstiegsstrategie für Dienstleister mit sehr hoher Abhängigkeit | SSO-06 | BCM-Dokumentation | Leitung Betrieb | gültige Fassung, abgestimmt mit dem BCP |
| Datenflussdiagramm und Kundeninformation zu Dienstleistern | SSO-07 | Architekturdokumentation, Kundenportal oder Vertragsanlage | Produktmanagement | mindestens jährlich überprüft |
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die Lücken leiten wir aus den Anforderungen des Katalogs ab; sie sind keine Prüferfeststellungen.
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Verzeichnis enthält nur die großen Verträge | Werkzeuge wie Monitoring, Versand oder Ticketsystem werden von Teams per Kreditkarte bestellt | SSO-04 unvollständig, Datenflüsse nach SSO-07 fehlen, die Systembeschreibung verschweigt womöglich einen Subdienstleister | Abgleich mit Kreditorenliste, Identitätsdienst und Datenflussdiagramm; Bestellung nur nach Bewertung (Kontrolle oben) |
| Risikobeurteilung erst nach Vertragsbeginn | Bewertung wird für die Prüfung nachgeholt | SSO-02.01B verlangt die Beurteilung vor dem Einsatz; für Typ 2 fehlt der Nachweis der Reihenfolge | Bewertung als Pflichtschritt im Einkauf verankern, Datum dokumentieren |
| Berichte liegen vor, werden aber nicht ausgewertet | Berichte werden zur Ablage angefordert | Abweichungen und die korrespondierenden Kundenkontrollen (CUEC) aus dem Bericht des Dienstleisters bleiben unbeachtet, SSO-05 nicht belegt | Auswertung mit Protokoll und Maßnahmen, CUEC des Dienstleisters in eigene Kontrollen übernehmen, siehe Subdienstleisterinventar |
| Keine Ausstiegsstrategie für die Cloud-Plattform | Wechsel gilt als unrealistisch | SSO-06 sieht bei SaaS auf fremder IaaS oder PaaS eine sehr hohe Abhängigkeit vor; die Strategie fehlt | Ausstiegsstrategie mit Kosten, Rollen, Erfolgskriterien und Auslösern, abgestimmt mit dem BCP, siehe BCM |
| Kunden kennen die Dienstleister nicht | Liste nur in der Auftragsverarbeitung, ohne Datenarten und Subunternehmer | SSO-07.01B nicht erfüllt | Liste der Dienstleister mit Datenarten und Hinweis auf deren Subunternehmer veröffentlichen oder im Vertrag führen, jährlich prüfen |
Alle Kriterien des Themengebiets SSO
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| SSO-01 | Richtlinien und Verfahren zur Steuerung und Überwachung von Service-Organisationen | 1/0/2 | Die Dienstleisterrichtlinie; als Zusatzkriterium die Pflicht der Subdienstleister, regelmäßig unabhängige Prüfberichte vorzulegen. |
| SSO-02 | Risikobeurteilung von Service-Organisationen | 2/0/0 | Bewertung jedes Dienstleisters vor dem Einsatz, mindestens jährlich überprüft. |
| SSO-03 | Datenverarbeitung von Service-Organisationen | 2/1/0 | Zugriff von Lieferanten und Subdienstleistern auf Kundendaten nur nach Risikobeurteilung, Dienstleister nur mit Genehmigung der Kunden. |
| SSO-04 | Verzeichnis von Service-Organisationen | 2/0/0 | Ein Verzeichnis aller beitragenden Dienstleister mit festen Angaben; ausgefüllt auf der Seite Subdienstleisterinventar. |
| SSO-05 | Überwachung der Einhaltung von Anforderungen | 7/0/3 | Laufende Überwachung nach Risiko, Abgleich mit den CSOC, Behandlung von Abweichungen und Information der Kunden bei nachteiligen Änderungen. |
| SSO-06 | Strategie zur Vertragsbeendigung für Service-Organisationen | 2/0/0 | Ausstiegsstrategie für Dienstleister, von denen der Dienst sehr stark abhängt. |
| SSO-07 | Sicherstellung von Transparenz innerhalb von Service-Organisationen | 2/1/0 | Datenflüsse zu Dienstleistern dokumentieren und Kunden über Dienstleister und Datenarten informieren. |
| SSO-08 | Steuerung des Austauschs mit Lieferanten funktionaler Komponenten | 3/0/0 | Komponenten mit Zugriff auf Kundendaten tauschen nichts direkt mit ihren Lieferanten aus; jede Übertragung wird vorher freigegeben. |
Mit anderen Gebieten verzahnt: Die ausgelagerte Entwicklung regelt zusätzlich DEV (DEV-02), die Beteiligung von Dienstleistern an Kontinuitätstests BCM (BCM-04).
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| SSO-01, SSO-02 | A.5.19, A.5.20 | Lieferanten und Verträge | Risikobeurteilung vor dem Einsatz, Feststellung, ob ein Subdienstleister vorliegt, Überprüfung mindestens jährlich |
| SSO-03 | A.5.20 | Datenzugriff von Lieferanten | Zugriff auf Kundendaten nur nach Risikobeurteilung, Dienstleister mit Kundendaten nur mit Genehmigung der Kunden |
| SSO-04, SSO-05 | A.5.22 | Überwachung von Lieferanten | Verzeichnis mit festgelegten Angaben, bei Subdienstleistern Abgleich mit den erwarteten Kontrollen (CSOC); ein Verzeichnis mit festen Feldern nennt Anhang A nicht ausdrücklich |
| SSO-06 | A.5.23 | Cloud-Dienste und Ausstieg | Ausstiegsstrategie bei sehr hoher Abhängigkeit, abgestimmt mit den Plänen zur betrieblichen Kontinuität |
| SSO-07 | A.5.21 | IKT-Lieferkette | dokumentierte Datenflüsse, Information der Kunden über Dienstleister und Datenarten |
| SSO-08 | kein direktes Gegenstück | Austausch mit Lieferanten von Komponenten | kein direkter Austausch zwischen Komponenten mit Datenzugriff und ihren Lieferanten, Freigabe jeder Übertragung |
Häufige Fragen
Gilt SSO nur für Subdienstleister?+
Welche Berichte eines Dienstleisters erkennt der Katalog an?+
Brauchen wir für jeden Dienstleister eine Ausstiegsstrategie?+
Weiterlesen
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- C5 BCM: Notfallmanagement und Restore-Tests nach C5:2026
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1.2, 3.3, 3.4.5.1, 3.4.6 und 5.12 (SSO-01 bis SSO-08), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“ (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Frage „Wie geht der Kriterienkatalog mit Unterauftragnehmern um?“ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).