
Einstiegsangebot
C5-Gap-Analyse für Cloud- und SaaS-Anbieter
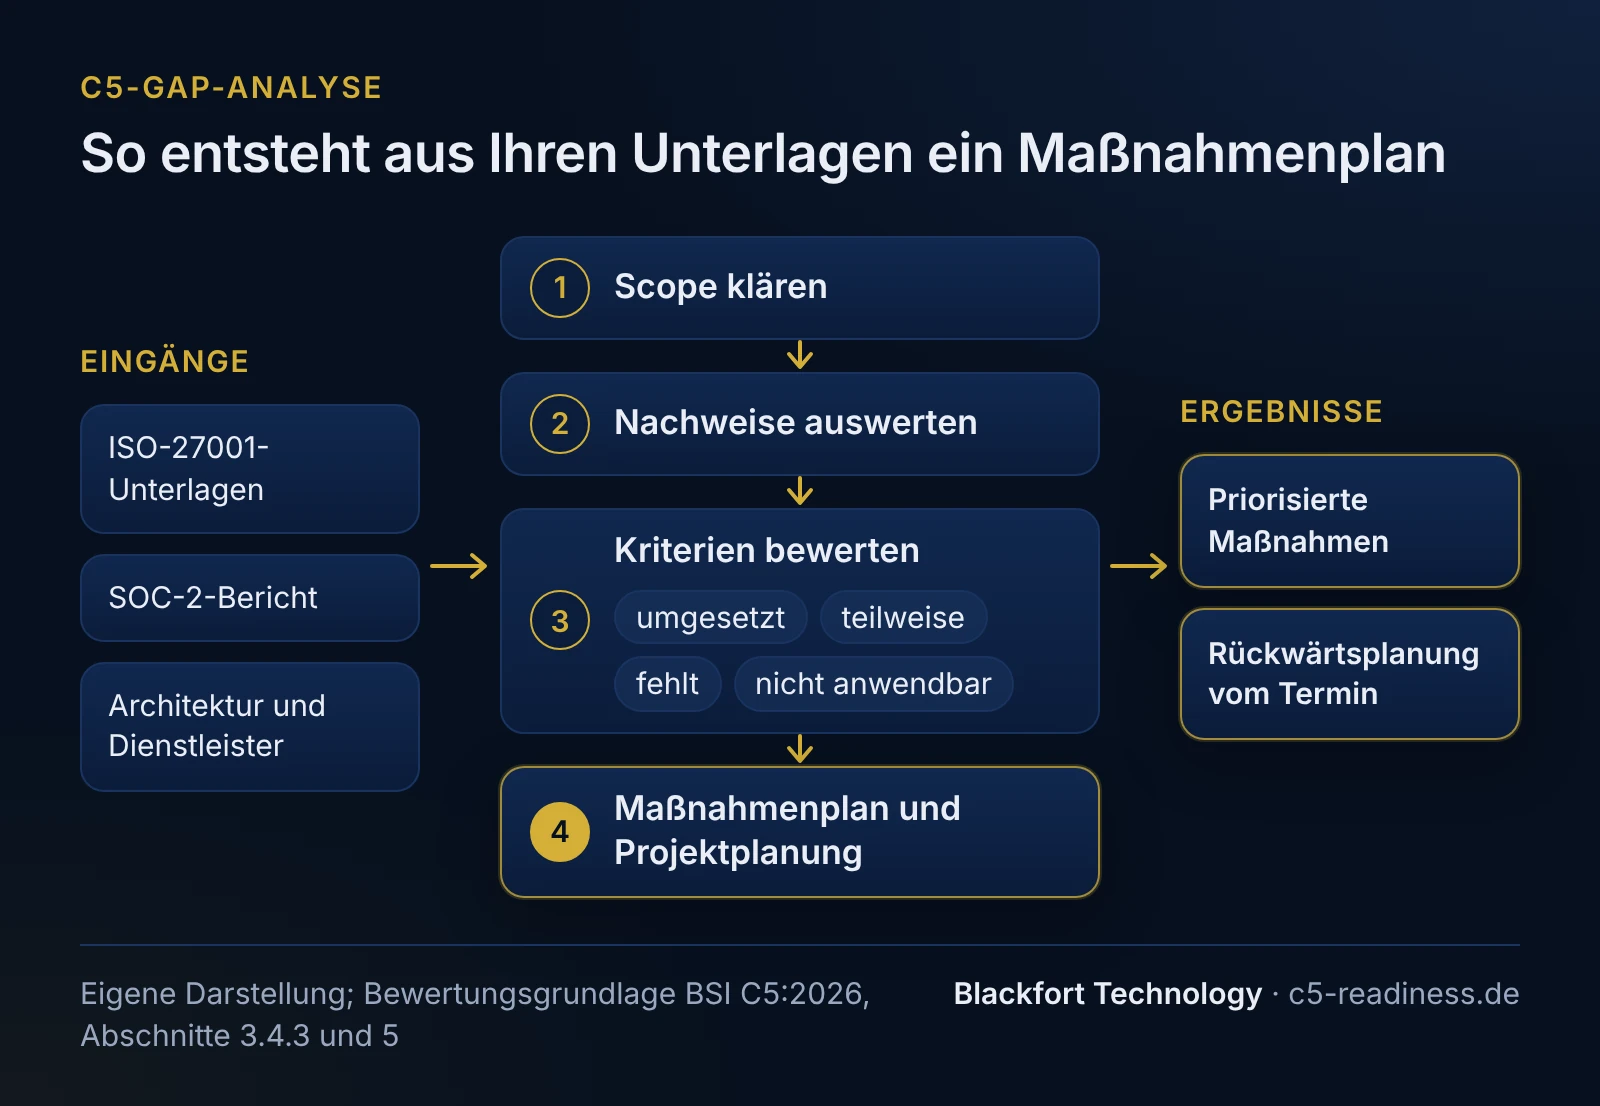
Die Gap-Analyse (auch Readiness-Assessment genannt) zeigt, wie weit Ihr Dienst von einem C5-Testat entfernt ist und was bis zum Termin zu tun ist. Sie bekommen einen priorisierten Maßnahmenplan und eine Projektplanung, die vom Berichtstyp und vom Prüfungszeitraum ausgeht.
Welche Fragen die Gap-Analyse beantwortet
Vor einem C5-Projekt stehen drei Fragen: Was genau soll geprüft werden, was davon ist schon belegt, und welcher Bericht ist bis zum Termin realistisch? Die Gap-Analyse beantwortet sie für Ihren Dienst, bevor Sie einen Prüfer beauftragen oder ein Budget festlegen.
Grundlage ist der Kriterienkatalog C5:2026 des BSI mit 168 Kriterien in 17 Themengebieten. Die Basiskriterien legen den Mindestumfang jeder Prüfung fest; Zusatzkriterien wählt der Anbieter selbst aus und begründet die Auswahl. Ausschließen lässt sich ein Kriterium nur mit einer Begründung nach Abschnitt 3.4.3, nie weil die Kontrolle fehlt oder nicht wirkt; wie das in der Systembeschreibung steht, zeigt die Seite C5-Systembeschreibung.
Aus einem ISO-27001-Zertifikat oder einem SOC-2-Bericht lässt sich viel übernehmen; für das C5-Testat reicht es allein nicht. Der Katalog sagt selbst, dass Ergebnisse aus ISO-Zertifizierungsaudits anders zu bewerten sind als Ergebnisse einer Prüfung nach ISAE 3000. Die Gap-Analyse zeigt, was Sie weiterverwenden können und was neu entstehen muss.
Ergebnisse der Gap-Analyse
Sie erhalten die Ergebnisse zur Nutzung in Ihrem Unternehmen ohne zeitliche Beschränkung; Einzelheiten regelt das Angebot. Sie sind so aufgebaut, dass Ihr Team oder ein anderer Berater damit weiterarbeiten kann.
01
Scope-Steckbrief
Dienst, Regionen, Berichtstyp, Katalogfassung, Zusatzkriterien und Dienstleister auf zwei Seiten, abgestimmt mit Ihrer Geschäftsleitung.
02
Bewertung je Kriterium
Eine Tabelle aller anwendbaren Kriterien mit Bewertung, kurzer Begründung und Verweis auf vorhandene Nachweise.
03
Priorisierter Maßnahmenplan
Maßnahmen mit Priorität, Abhängigkeiten, Verantwortlichen und Aufwandsklasse. Blocker für den Prüfungsbeginn stehen oben.
04
Projektplanung rückwärts vom Termin
Wann die Kontrollen stehen müssen, wann ein Typ-2-Zeitraum beginnen kann und welche Katalogfassung dann gilt.
05
Empfehlung zum Prüfungsweg
Typ 1 oder Typ 2 und ob sich eine Prüfung einer Erklärung (Attestation Engagement) oder eine direkte Prüfung durch den Prüfer (Direct Engagement) eignet, mit den Gründen und den Folgen für Ihren Zeitplan.
06
Ergebnisbesprechung
Wir gehen die Ergebnisse mit Ihnen und Ihrer Geschäftsleitung durch und beantworten Rückfragen.
Fiktives Beispielergebnis
So sieht ein Ausschnitt aus der Bewertung aus. Das Beispiel ist erfunden und betrifft keinen Kunden: ein SaaS-Anbieter für KI-gestützte Befundung, betrieben in Containern auf einer Public-Cloud-Plattform in Deutschland, mit ISO-27001-Zertifikat und dem Ziel eines Typ-2-Berichts nach C5:2026.
| Kriterium | Befund | Bewertung | Priorität | Maßnahme |
|---|---|---|---|---|
| OIS-01 (ISMS) | ISO-27001-Zertifikat vorhanden, Geltungsbereich nennt den KI-Dienst nicht | teilweise | hoch | Geltungsbereich des ISMS auf den Dienst erweitern und dokumentieren |
| OPS-34 (Container-Richtlinie) | Kubernetes im Betrieb, keine Vorgaben für den Lebenszyklus der Container | fehlt | hoch | Richtlinie für Images, Härtung, Inventar und Stilllegung schreiben und einführen |
| SSO-04 (Dienstleisterverzeichnis) | Externer Modell-API-Anbieter nicht erfasst | fehlt | hoch | Subdienstleisterinventar anlegen, Carve-out oder Inclusive festlegen |
| SSO-05 (Überwachung) | C5-Bericht der Plattform liegt vor, wird nicht ausgewertet | teilweise | mittel | Jährliche Berichtsauswertung mit Zuständigkeit einführen |
| IAM-05 (Rechteüberprüfung) | Admin-Rechte werden geprüft, Rechte im Support-Werkzeug nicht | teilweise | mittel | Überprüfung auf alle Systeme im Scope ausweiten, Nachweis je Quartal |
| DEV-13 (Softwarekomponenten) | SBOM für das Backend, nicht für die Modell-Container | teilweise | mittel | SBOM-Erzeugung in die Build-Pipeline der Container aufnehmen |
| PSS-12 (Region) | Verarbeitung vertraglich in der EU, Ort der Backups nicht dokumentiert | teilweise | mittel | Backup-Region festlegen, vertraglich und technisch belegen |
| BCM-04 (Notfalltests) | Wiederanlauf nie getestet | fehlt | hoch | Notfalltest planen und vor Beginn des Prüfungszeitraums durchführen |
| Systembeschreibung | SOC-2-Beschreibung eines Schwesterprodukts vorhanden, ohne Rahmenbedingungen (GC-01 bis GC-06) und Subdienstleister | teilweise | hoch | Beschreibung an die C5-Mindestinhalte anpassen |
Fiktives, verkürztes Beispiel ohne Bezug zu einem Kunden. Bewertungen und Prioritäten sind illustrativ; eine echte Analyse umfasst alle anwendbaren Kriterien. Kriterien-IDs nach BSI C5:2026, Bezeichnungen in Klammern sind eigene Kurzformen.
Was wir in der Gap-Analyse prüfen
Sechs Bausteine, die wir an Ihren Dienst anpassen. Bei einem kleinen Scope fallen einzelne knapp aus, bei einer verzweigten Architektur nehmen Scope und Dienstleister mehr Raum ein.
Was wird geprüft?
Scope festlegen
Welcher Dienst, welche Regionen, welche Umgebungen. Ein Testat gilt für die geprüften Dienste in festgelegten Regionen, nie für das Unternehmen als Ganzes. Wir halten das im Scope-Steckbrief fest.
Mehr zum ScopeWas ist schon da?
Vorhandene Nachweise auswerten
ISMS-Dokumentation, Erklärung zur Anwendbarkeit, Richtlinien, Penetrationstests, SOC-2-Systembeschreibung. Das Basiskriterium OIS-01 verlangt ein ISMS nach ISO/IEC 27001; ein Zertifikat ist dafür nicht zwingend, die Dokumentation muss die Norm aber erfüllen.
C5 und ISO 27001Wo sind die Lücken?
Kriterien bewerten
Jedes anwendbare Kriterium bekommt eine Bewertung: umgesetzt, teilweise, fehlt oder nicht anwendbar mit Begründung. Weil ein Kriterium schon bei einem einzigen nicht erfüllten Unterkriterium als nicht erfüllt gilt, bewerten wir auf Ebene der Unterkriterien.
Wer betreibt was?
Dienstleister und Plattform
Läuft der Dienst auf der Plattform eines anderen Cloud-Anbieters, ist dieser in der Regel ein Subdienstleister (Subservice-Organisation). Wir klären, ob er in Ihrer Prüfung ausgeklammert (Carve-out) oder mitgeprüft wird (Inclusive), welche Berichte vorliegen und wie Sie die Dienstleister überwachen; Carve-out entbindet nicht von der Verantwortung.
Was muss der Kunde tun?
Korrespondierende Kundenkontrollen (CUEC)
Welche Kontrollen setzt Ihr Dienst bei den Kunden voraus, etwa die Rechtevergabe im eigenen Mandanten? Diese korrespondierenden Kundenkontrollen (CUEC) prüft der Prüfer nicht, nur ob sie in der Systembeschreibung sachgerecht dargestellt sind.
Welcher Bericht bis wann?
Weg zum Berichtstyp
Typ 1 oder direkt Typ 2, Stichtag oder Zeitraum, C5:2020 oder C5:2026. Typ 1 ist nur für Erstprüfungen vorgesehen und keine Voraussetzung für Typ 2; der Typ-2-Zeitraum soll drei bis zwölf Monate umfassen.
C5 Typ 1 oder Typ 2So läuft die Gap-Analyse ab
Der Ablauf ist fest, der Umfang hängt von Ihrem Dienst ab. Den Umfang und den Zeitbedarf legen wir nach dem Erstgespräch schriftlich fest.
1
Erstgespräch
Dienst, Anlass, Termin und vorhandene Unterlagen, auf Wunsch telefonisch oder per Video. Danach schlagen wir einen Umfang vor.
2
Unterlagen sichten
ISMS-Dokumentation, Architektur, Verträge mit Dienstleistern, vorhandene Berichte.
3
Interviews
Kurze Gespräche mit Betrieb, Entwicklung und Verantwortlichen für Sicherheit, um Lücken zwischen Dokument und Praxis zu finden.
4
Bewertung und Plan
Jedes anwendbare Kriterium bewerten, Maßnahmen priorisieren und den Projektplan rückwärts vom Termin aufstellen.
5
Ergebnisbesprechung
Vorstellung der Ergebnisse und Empfehlung zum weiteren Vorgehen.
Wie lange die Gap-Analyse dauert, hängt vom Scope, von der Zahl der Dienstleister und davon ab, wie vollständig Ihre Unterlagen sind. Eine feste Dauer nennen wir deshalb erst nach dem Erstgespräch.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihr Ansprechpartner ist Christian Gebhardt, Gründer und Geschäftsführer. Wer im Projekt mitarbeitet, legen wir mit dem Angebot fest.
Auf Ihre Anfrage melden wir uns in der Regel innerhalb von 1-2 Werktagen.
Wenn Ihre Kunden im Gesundheitswesen sind
§ 393 SGB V knüpft die Verarbeitung von Gesundheits- und Sozialdaten in der Cloud unter anderem an ein aktuelles C5-Testat für die C5-Basiskriterien. Für die Gap-Analyse heißt das nach unserer Einordnung: Zusatzkriterien sind für diese Vorgabe nicht nötig, können aber für Ihre Kunden sinnvoll sein. Außerdem verlangt § 393 Abs. 3 Nr. 3, dass die „im Prüfbericht des Testats enthaltenen, korrespondierenden Kriterien für Kunden umgesetzt sind“. Welche Angaben im Bericht genau gemeint sind, ist rechtlich zu klären. Ihren Kunden hilft in jedem Fall eine klare Liste Ihrer korrespondierenden Kundenkontrollen (CUEC) mit Bezug zu den korrespondierenden Kriterien für Kunden aus dem Katalog.
Die C5-Gleichwertigkeitsverordnung lässt unter Bedingungen auch ein Zertifikat nach ISO/IEC 27001, ISO 27001 auf Basis von IT-Grundschutz oder der Cloud Controls Matrix 4.0 zu, ergänzt um einen Maßnahmenplan. Dieser Plan muss unter anderem die Basiskriterien kennzeichnen, die der Standard materiell nicht abdeckt. Die Bewertung je Kriterium aus der Gap-Analyse ist dafür eine Grundlage. Ob und wie die Regelungen auf Ihren Dienst anwendbar sind, ist im Einzelfall rechtlich zu prüfen.
Was wir von Ihnen brauchen
Eine Ansprechperson mit Überblick über den Dienst, Zugang zu ISMS-Dokumentation, Architekturunterlagen und Dienstleisterverträgen sowie Zeit für die Interviews mit Betrieb und Entwicklung. Zugriff auf produktive Systeme oder Kundendaten brauchen wir für die Gap-Analyse nicht.
Wie wir bewerten
Jede Bewertung ist begründet und mit dem Nachweis verknüpft, auf den sie sich stützt.
umgesetzt
Kontrolle beschrieben, eingeführt und belegt; für Typ 2 auch über einen Zeitraum nachweisbar.
teilweise
Kontrolle vorhanden, aber unvollständig, nicht für den ganzen Scope oder ohne Nachweis.
fehlt
Keine Kontrolle, die das Kriterium adressiert.
nicht anwendbar
Das Kriterium ist aus Gründen nach Abschnitt 3.4.3 nicht anwendbar (Art und Ausgestaltung des Dienstes oder Ihre Grundsätze, Verfahren und Maßnahmen); die Begründung geht später in die Systembeschreibung.
Die Bewertung ist unsere Einschätzung zur Vorbereitung. Sie ersetzt nicht das Urteil des Prüfers.
Was die Gap-Analyse nicht ist
Damit die Erwartungen stimmen:
- Keine Vorprüfung durch einen Prüfer und kein Testat. Blackfort Technology testiert nicht; den Bericht erteilt ein unabhängiger Prüfer.
- Kein technischer Sicherheitstest. Penetrationstests und Schwachstellenscans gehören zu den Nachweisen, die wir auswerten, sie sind aber nicht Teil der Analyse.
- Kein Testatversprechen, keine Rechtsberatung und keine Prüfung von Datenschutz, NIS2 oder DORA; zu § 393 SGB V und zur C5-Gleichwertigkeitsverordnung geben wir allgemeine Informationen. Die vollständige Abgrenzung steht auf der Seite C5-Beratung.
Preise nennen wir auf dieser Website nicht. Nach dem Erstgespräch erhalten Sie ein Angebot mit festem Umfang.
Häufige Fragen
Was ist der Unterschied zwischen Gap-Analyse und Readiness-Assessment?+
In der Sache keiner. Beide Begriffe meinen die Bestandsaufnahme vor einem C5-Projekt: Wo erfüllt der Dienst die Kriterien schon, wo nicht, und was folgt daraus für Plan und Termin. Readiness-Assessment ist der im Englischen übliche Name.
Lohnt sich die Gap-Analyse, wenn wir schon ISO 27001 haben?+
Ja, gerade dann. Das ISO-Zertifikat deckt viele Grundlagen ab; welche C5-Kriterien Ihre ISMS-Dokumentation schon belegt und wo C5 mehr verlangt, zeigt erst der Abgleich je Kriterium.
Können wir mit der Bewertung direkt zum Prüfer gehen?+
Sie können die Ergebnisse dem Prüfer zeigen, etwa um ein Angebot einzuholen. Der Prüfer bewertet aber selbst und ist an unsere Einschätzung nicht gebunden.
Prüfen Sie auch, ob Typ 1 oder Typ 2 sinnvoll ist?+
Ja. Die Empfehlung zum Berichtstyp gehört zum Ergebnis. Typ 1 ist nur bei der Erstprüfung möglich, Typ 2 kann auch direkt die erste Prüfung sein.
Was passiert nach der Gap-Analyse?+
Sie entscheiden, ob Sie die Maßnahmen selbst umsetzen, mit uns oder mit jemand anderem. Der Plan ist so geschrieben, dass Ihr Team ihn auch ohne uns umsetzen kann.
Weiterlesen
- BSI-C5-Beratung: Testat-Vorbereitung für Cloud- und SaaS-Anbieter
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5 vs. SOC 2: was ein SOC-2-Bericht für das C5-Testat bringt
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- C5-Vorlagen: Scope-Steckbrief, Nachweisregister und mehr
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), insbesondere Abschnitte 3.4.3 (Basis- und Zusatzkriterien), 3.4.4 (Berichtstypen und Prüfungsarten), 3.4.6 (Subdienstleister), 3.4.12 (Abweichungen) und 3.5 (Übergang), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- § 393 SGB V (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (C5GleichwV) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).
Stand: 2026-11-01
Kontakt aufnehmen
Gap-Analyse anfragen
Schreiben Sie uns kurz, welcher Dienst geprüft werden soll und bis wann ein Bericht vorliegen muss. Wir melden uns in der Regel innerhalb von 1-2 Werktagen; im Erstgespräch, auf Wunsch telefonisch oder per Video, klären wir den Umfang.