
Stand: 2026-11-01
Diese Seite beschreibt den Weg über die C5-Gleichwertigkeitsverordnung (C5GleichwV): welche Standards sie zulässt, was im Maßnahmenplan stehen muss, welche Fristen gelten und wem der Plan vorzulegen ist. Die Rechtsgrundlage selbst, also wen § 393 SGB V betrifft und welche Testate wann gelten, steht auf der Seite § 393 SGB V. Die Seite gibt den Wortlaut wieder und ist keine Rechtsberatung; ob der Weg in Ihrem Fall offensteht, ist im Einzelfall rechtlich zu prüfen.
Was ist die C5GleichwV?
Der volle Titel lautet „Verordnung über gleichwertige Sicherheitsnachweise zum C5-Standard für Cloud-Computing-Dienste im Gesundheitswesen“. Das Bundesministerium für Gesundheit hat sie im Einvernehmen mit dem BSI erlassen, ausgefertigt am 19. März 2025 (BGBl. 2025 I Nr. 91). Sie tritt mit Wirkung vom 1. Juli 2024 in Kraft, also rückwirkend. Die Verordnung ist kurz: eine Eingangsformel, § 1 zu den Nachweisen und § 2 zum Inkrafttreten.
Grundlage ist § 393 Abs. 4 SGB V. Danach ist eine Cloud-Verarbeitung auch zulässig, wenn statt eines aktuellen C5-Testats ein Testat oder Zertifikat nach einem Standard vorliegt, der ein vergleichbares oder höheres Sicherheitsniveau sicherstellt. Welche Standards das sind, legt das Ministerium per Rechtsverordnung fest. Das ist die C5GleichwV.
Welche Standards lässt sie zu?
§ 1 Abs. 1 nennt drei alternative Standards:
- ISO/IEC 27001 in der jeweils gültigen Fassung,
- ISO 27001 auf der Basis von IT-Grundschutz durch das BSI,
- Cloud Controls Matrix (CCM) Version 4.0 in der jeweils gültigen Fassung.
Eine Testierung oder Zertifizierung des Cloud-Dienstes nach einem dieser Standards gilt als Nachweis eines Sicherheitsniveaus, das einem C5-Typ-1- oder Typ-2-Testat gleichwertig ist, wenn zusätzlich die Anforderungen aus § 1 Abs. 2 (Maßnahmenplan) und Abs. 3 (Vorlage auf Verlangen) erfüllt sind. Ein Zertifikat allein reicht also nicht. Auch das BSI schreibt in seiner FAQ, dass ein ISO-27001- oder IT-Grundschutz-Zertifikat nicht automatisch zu einem C5-Testat führt.
Unsere Empfehlung: Prüfen Sie vorab, ob der Geltungsbereich des vorhandenen Zertifikats den Cloud-Dienst abdeckt, für den der Nachweis gelten soll. Schon § 1 Abs. 1 verlangt die Testierung oder Zertifizierung „eines Cloud-Computing-Dienstes“, und auch der Maßnahmenplan bezieht sich auf einen Cloud-Dienst. Ein Zertifikat für einen anderen Unternehmensteil hilft dabei wenig.
Was im Maßnahmenplan stehen muss
Zusätzlich zum Testat oder Zertifikat muss für den Cloud-Dienst ein Maßnahmenplan vorliegen. § 1 Abs. 2 nennt vier Bestandteile:
| Nr. | Bestandteil laut Verordnung | Frist | Wie wir das umsetzen |
|---|---|---|---|
| 1 | Dokumentation der C5-Basiskriterien, die der alternative Standard materiell nicht abdeckt | keine | Abgleich jedes Basiskriteriums mit Kontrollen und Nachweisen des ISMS, Ergebnis je Kriterium: abgedeckt, teilweise, nicht abgedeckt |
| 2 | Dokumentation der individuellen technischen und organisatorischen Vorkehrungen, mit denen diese Lücken behoben werden | keine | Je Lücke eine Maßnahme mit Verantwortlichem, Aufwand und Nachweis, der später geprüft werden kann |
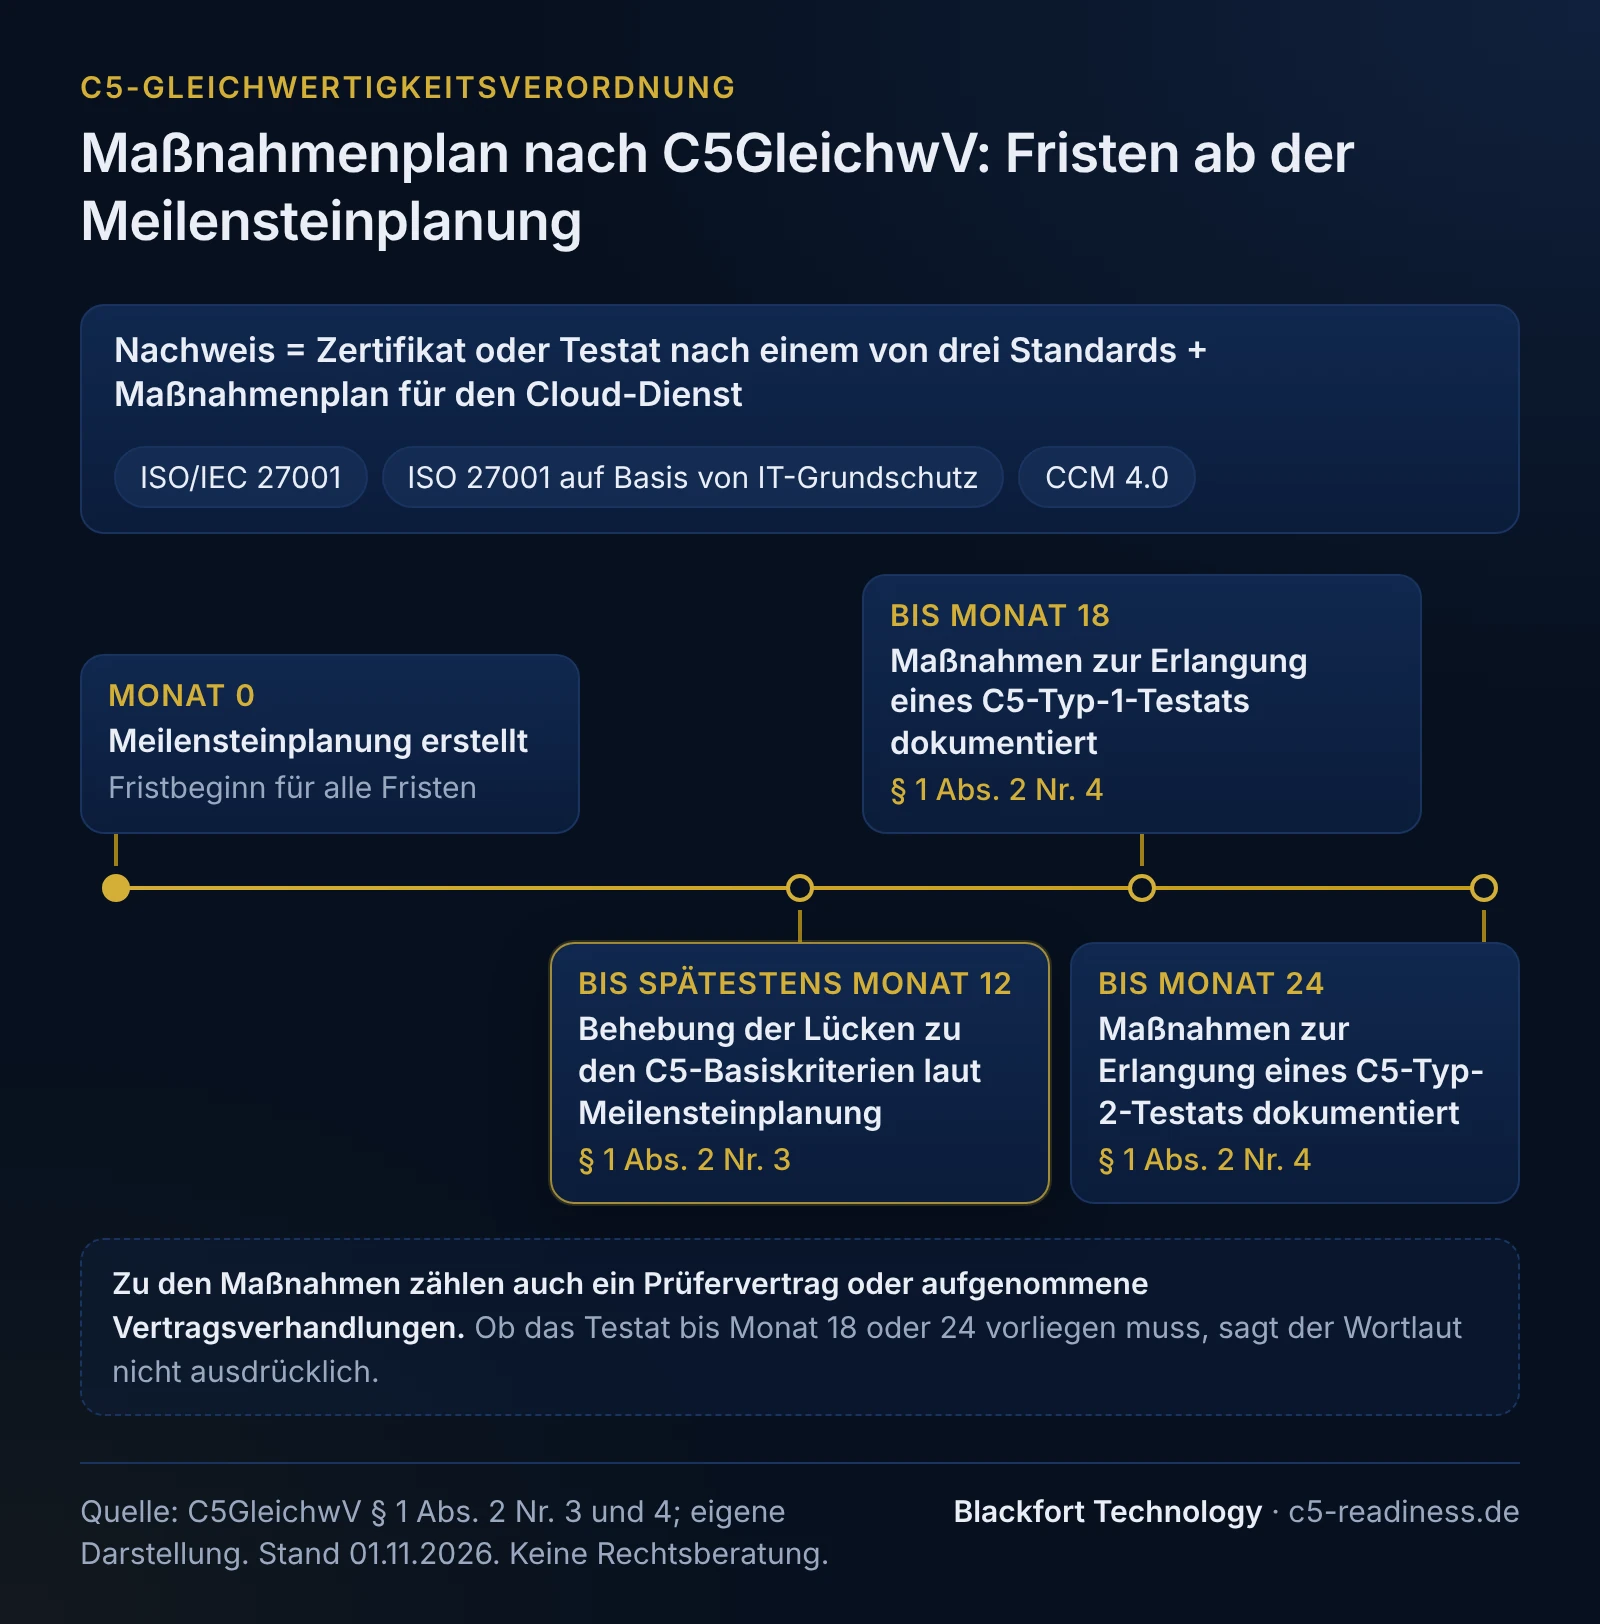
| 3 | Meilensteinplanung zum Lückenschluss | höchstens zwölf Monate ab Erstellung der Meilensteinplanung | Meilensteine mit Datum, Abhängigkeiten und Abnahme; Erstellungsdatum festhalten, denn ab ihm laufen alle Fristen |
| 4 | Dokumentation von Maßnahmen zur Erlangung eines C5-Typ-1-Testats und eines C5-Typ-2-Testats | Typ 1 innerhalb von 18 Monaten, Typ 2 innerhalb von 24 Monaten, jeweils ab Erstellung der Meilensteinplanung | Prüferauswahl, Angebot, Vertrag, Prüfungsplanung; die Verordnung zählt vertragliche Vereinbarungen mit einem Auditor oder die Aufnahme von Vertragsverhandlungen ausdrücklich dazu |
Was die Fristen von 18 und 24 Monaten genau verlangen
Der Wortlaut verlangt eine Dokumentation von „Maßnahmen zur Erlangung“ eines Typ-1-Testats innerhalb von 18 Monaten und eines Typ-2-Testats innerhalb von 24 Monaten ab Erstellung der Meilensteinplanung. Ob das Testat bis dahin tatsächlich vorliegen muss, sagt der Text nicht ausdrücklich. Die Kurzform „Typ 1 in 18 Monaten, Typ 2 in 24 Monaten“ ist deshalb ungenau.
Unsere Einordnung: Planen Sie so, dass die Berichte innerhalb dieser Fristen vorliegen können. Ein Plan, der nur Vertragsverhandlungen belegt, gibt Kunden wenig Sicherheit. Ein Typ-1-Bericht ist nach dem C5-Katalog keine Voraussetzung für Typ 2, und der Katalog sieht ihn nur für den Erstauftrag vor; danach folgt Typ 2. Ob ein Typ-1-Zwischenschritt für Ihren Zeitplan sinnvoll ist, beschreibt die Seite Typ 1 oder Typ 2.
Die Verordnung selbst enthält weder ein Außerkrafttreten noch eine eigene Übergangsfrist. Befristet sind nur die Schritte im Maßnahmenplan. Was nach Ablauf der 24 Monate ohne C5-Testat gilt, regelt sie nicht ausdrücklich. Wir behandeln den Weg deshalb als Brücke zum C5-Testat und nicht als Dauerlösung.
Wem der Plan vorzulegen ist
Nach § 1 Abs. 3 sind Maßnahmenplan und Testat oder Zertifikat auf Verlangen unverzüglich vorzulegen:
- den Leistungserbringern nach dem Vierten Kapitel des SGB V oder den Kranken- und Pflegekassen, die den Cloud-Dienst beauftragen,
- den jeweils zuständigen Aufsichtsbehörden.
Der Plan ist also ein Dokument, das Dritte lesen werden. Schreiben Sie ihn so, dass ein Einkäufer im Krankenhaus oder eine Aufsichtsbehörde Lücke, Maßnahme und Termin ohne Rückfrage nachvollziehen kann. Halten Sie Versionen mit Datum fest, damit sich der Fortschritt belegen lässt.
Gegen welche Kriterien wird abgeglichen?
Gegen die C5-Basiskriterien, denn auf sie beziehen sich § 393 und der Maßnahmenplan; Zusatzkriterien gehören nicht dazu. Der Katalog C5:2026 hat 168 Kriterien mit 462 Basisunterkriterien, und ein Kriterium ist nur dann abgedeckt, wenn alle seine Basisunterkriterien abgedeckt sind. Wie Sie ein ISMS nach ISO 27001 gegen C5 abgleichen und was dabei typischerweise fehlt, zeigt die Seite C5 und ISO 27001.
Welche Katalogfassung der Maßnahmenplan zugrunde legen soll, nennt die Verordnung nicht. Unsere Empfehlung: die Fassung, nach der später das Testat geprüft wird. Für Typ-1-Stichtage und Typ-2-Zeiträume ab dem 1. Juni 2027 ist das C5:2026. Für die Reihenfolge der Maßnahmen im Plan empfehlen wir, zuerst die Lücken zu schließen, von denen andere Maßnahmen abhängen, und Maßnahmen früh zu beginnen, deren Wirksamkeit eine Typ-2-Prüfung über einen ganzen Zeitraum belegt sehen will.
Beispiel: Zeitplan für einen SaaS-Anbieter mit ISO-27001-Zertifikat
Fiktives Beispiel. Ein Anbieter einer Dokumentationssoftware für Pflegedienste hat ein ISO/IEC-27001-Zertifikat, dessen Geltungsbereich Entwicklung und Betrieb der Software umfasst. Ein C5-Testat hat er nicht. Ein Kunde aus dem Anwendungsbereich von § 393 fragt nach dem Nachweis.
- Monat 0 (1. Februar 2027): Abgleich gegen die Basiskriterien, Dokumentation der Lücken und Vorkehrungen, Meilensteinplanung erstellt und datiert.
- bis Monat 12 (1. Februar 2028): alle dokumentierten Lücken geschlossen, mit Nachweisen.
- bis Monat 18 (1. August 2028): dokumentierte Maßnahmen zur Erlangung des Typ-1-Testats, hier ein unterschriebener Prüfervertrag und ein Prüfungsstichtag.
- bis Monat 24 (1. Februar 2029): dokumentierte Maßnahmen zur Erlangung des Typ-2-Testats, hier ein laufender Prüfungszeitraum von mindestens drei Monaten.
Weil Stichtag und Zeitraum nach dem 1. Juni 2027 liegen, prüft der Prüfer nach C5:2026. Der Anbieter legt den Abgleich deshalb von Anfang an auf C5:2026 an und gibt Plan und Zertifikat auf Anfrage an Kunden heraus.
Achtung bei der Satznummer
Die Eingangsformel der Verordnung nennt als Ermächtigung „§ 393 Absatz 4 Satz 4“, § 1 Abs. 1 verweist für den Alternativnachweis auf „Satz 3“. Beides stimmte bei Erlass der Verordnung im März 2025. Zum 1. Januar 2026 wurde die 18-Monats-Regel für neue Systeme als neuer Satz 3 in § 393 Abs. 4 eingefügt (Art. 3 Nr. 44 des Gesetzes zur Befugniserweiterung und Entbürokratisierung in der Pflege, BGBl. 2025 I Nr. 371). Seitdem steht die Alternative in Satz 4 und die Ermächtigung in Satz 5; der Text der Verordnung nennt weiterhin die alten Satznummern (Stand 1. November 2026). Wer in Verträgen oder Kundenunterlagen auf die Verordnung verweist, sollte den Inhalt beschreiben und die Satznummer nicht ungeprüft übernehmen.
Häufige Fragen
Reicht ein ISO-27001-Zertifikat für § 393 SGB V?+
Gilt die Verordnung auch für ein neu erworbenes Zertifikat?+
Ab wann laufen die Fristen von 12, 18 und 24 Monaten?+
Muss das C5-Testat nach 24 Monaten vorliegen?+
Wer darf den Maßnahmenplan sehen?+
Weiterlesen
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
Quellen
- C5-Gleichwertigkeitsverordnung (C5GleichwV), Gesamtausgabe (abgerufen am 2026-11-01)
- § 393 SGB V, Cloud-Einsatz im Gesundheitswesen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- Bundesgesetzblatt 2025 I Nr. 371: Gesetz zur Befugniserweiterung und Entbürokratisierung in der Pflege (Art. 3 Nr. 44: neuer Satz 3 in § 393 Abs. 4 SGB V) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Seite „C5:2026“ (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).