
Stand: 2026-11-01
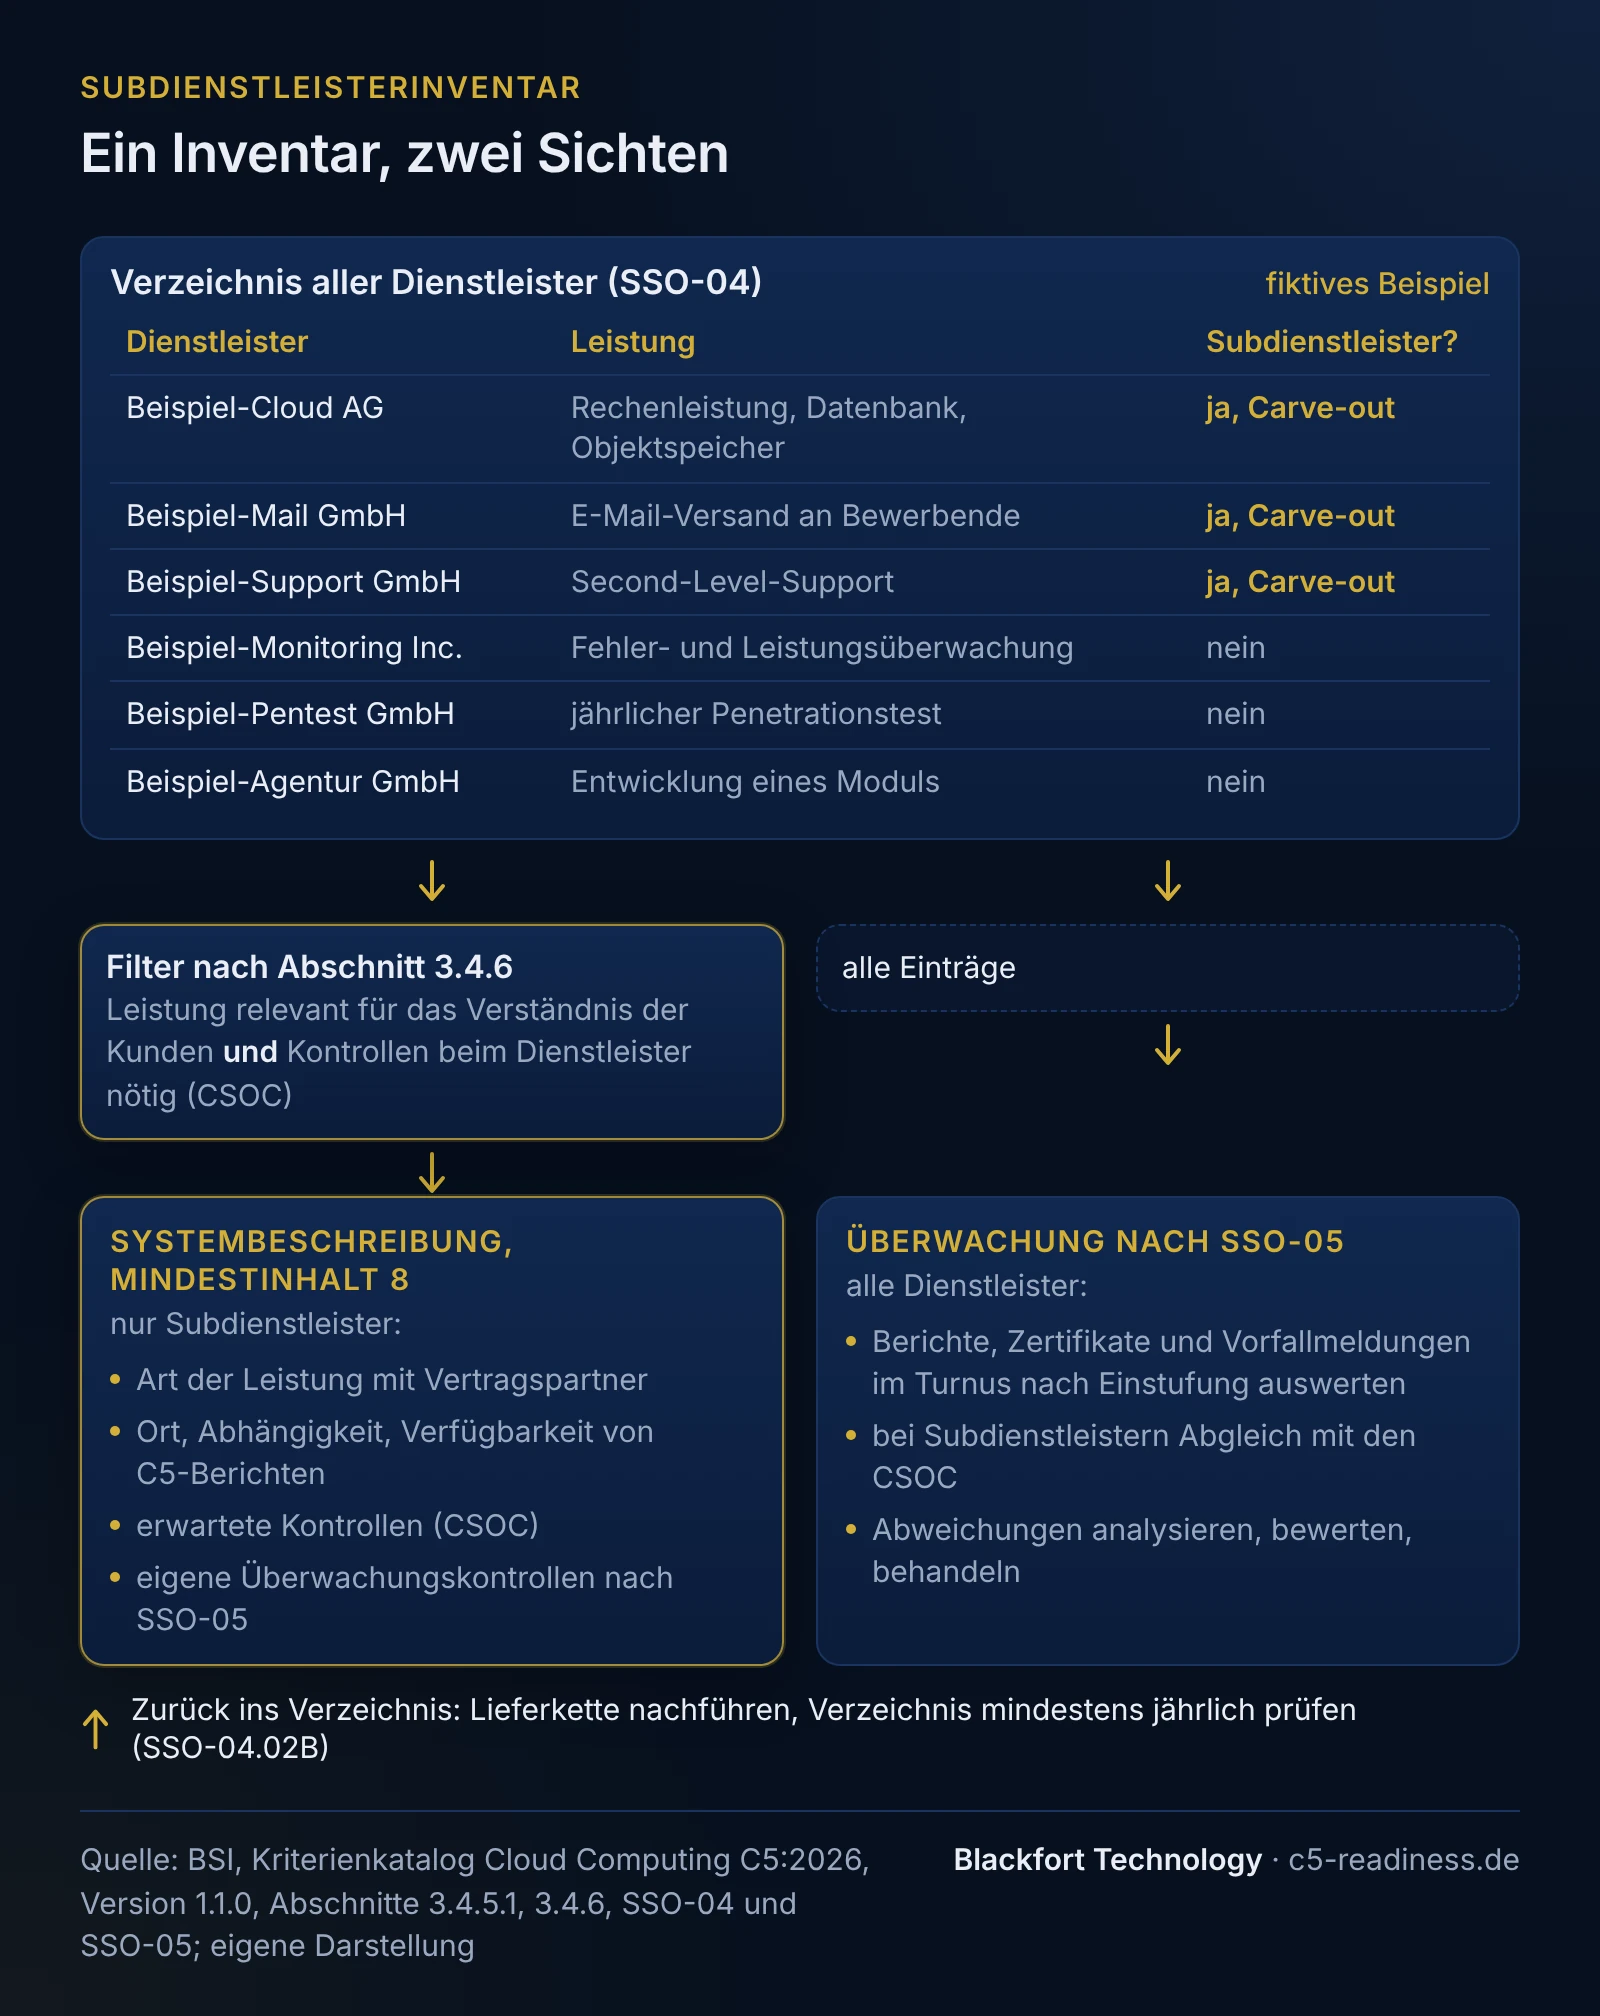
Das Inventar ist ein Arbeitsprodukt, kein Katalogbegriff. Der Katalog verlangt ein Verzeichnis der Dienstleister (SSO-04) und in der Systembeschreibung Angaben zu den Subdienstleistern (Abschnitt 3.4.5.1 Nr. 8 und 3.4.6). Wir empfehlen, beides in einer Tabelle zu führen, weil die Subdienstleister eine Teilmenge der Dienstleister sind. Wie das Kontrollsystem für Dienstleister insgesamt funktioniert, erklärt die Seite Themengebiet SSO; eine leere Vorlage liegt auf der Seite C5-Vorlagen.
Welche Angaben gehören ins Subdienstleisterinventar?
Die Angaben aus zwei Stellen des Katalogs, ergänzt um die Felder, die Sie für die Überwachung brauchen. Die Spalte „Quelle“ zeigt, woher eine Angabe kommt; die Ausfüllhinweise sind unsere Empfehlung.
| Feld | Quelle | Ausfüllhinweis |
|---|---|---|
| Firmenname des Vertragspartners | SSO-04.01B Nr. 1; 3.4.5.1 Nr. 8 | die Gesellschaft, mit der der Vertrag besteht, nicht die Marke |
| Anschrift des Hauptsitzes, geltende Rechtsordnung | SSO-04.01B Nr. 2 und 3 | bei Konzernen die vertragsschließende Gesellschaft |
| Standorte der Verarbeitung und Speicherung | SSO-04.01B Nr. 4; 3.4.5.1 Nr. 8 | intern so genau wie nötig, in der Systembeschreibung genügt die Länderebene; Backups, Protokolle und Support-Zugriffe mitdenken |
| Kontakt beim Dienstleister und bei Ihnen | SSO-04.01B Nr. 5 und 6 | Gruppe oder Rolle statt Einzelperson, damit der Eintrag bei Personalwechsel stimmt |
| Beschreibung der Leistung | SSO-04.01B Nr. 7; 3.4.5.1 Nr. 8 | was er für Ihren Dienst tut und welche Daten er dafür sieht |
| Einstufung nach Risikobeurteilung | SSO-04.01B Nr. 8; SSO-02 | Ergebnis Ihrer Methode, daraus folgt der Überwachungsturnus |
| Subdienstleister ja oder nein, mit Begründung | 3.4.6; SSO-01.01B Nr. 2 | beide Merkmale prüfen, siehe Schritt 2 |
| Methode Carve-out oder Inclusive | 3.4.6 | nur bei Subdienstleistern; Entscheidung siehe C5-Scope |
| Komplexität, Einzigartigkeit und Abhängigkeit | 3.4.5.1 Nr. 8; 3.4.6 | Stufe „Niedrig“, „Mittel“, „Hoch“ oder „Sehr hoch“ mit Begründung, wie im Katalog als Beispiel genannt |
| Verfügbarkeit von C5-Prüfberichten | 3.4.5.1 Nr. 8 | Typ, Zeitraum, Katalogfassung; andere Berichte und Zertifikate in eigener Spalte |
| Erwartete Kontrollen beim Subdienstleister (CSOC) | 3.4.5.1 Nr. 8; 3.4.6 | Arten von Kontrollen, die zusammen mit Ihren Kontrollen nötig sind, mit betroffenen Kriterien-IDs |
| Eigene Überwachungskontrollen nach SSO-05 | 3.4.5.1 Nr. 8 | wie, wie oft und durch wen Sie den Subdienstleister überwachen |
| Beginn der Nutzung | SSO-04.01B Nr. 9 | Datum, an dem der Dienstleister erstmals für den Dienst tätig wurde |
| Nachweise zur Einhaltung der Vertragsanforderungen | SSO-04.01B Nr. 10 | Verweis auf Auswertungsprotokolle und Berichte |
| Subunternehmer des Dienstleisters | SSO-02.01B Nr. 7 und 8; SSO-07.01B | ob er selbst Subunternehmer einsetzt und welche Daten diese verarbeiten, also die nächste Stufe der Lieferkette |
| Letzte und nächste Auswertung | eigene Ergänzung | Datum, damit der Turnus nach SSO-05.03B sichtbar bleibt |
Die Vorlage auf der Seite C5-Vorlagen enthält alle diese Felder, auch die Angaben nach SSO-04. Ein einziges zentrales Verzeichnis verlangt der Katalog nicht (ergänzende Information zu SSO-04); Sie können einzelne Angaben auch in Ihrem Vertragsverzeichnis führen und von dort verweisen.
Schritt 1: alle Dienstleister finden
Ins Verzeichnis gehören alle Dienstleister, die Leistungen zur Erbringung des Cloud-Dienstes beitragen, auch kleine Werkzeuge. Eine Abfrage im Einkauf allein übersieht Werkzeuge, die Teams selbst bestellen. Unsere Empfehlung, aus welchen Quellen Sie die Liste zusammensetzen:
- Kreditorenliste und Kreditkartenabrechnungen der letzten zwölf Monate,
- Verträge zur Auftragsverarbeitung,
- Datenflussdiagramm und Architekturdokumentation, einschließlich Backup, Protokollierung, Monitoring und Versand,
- im Identitätsdienst angebundene Fremdanwendungen und Integrationen der Pipeline,
- ausgehende Verbindungen aus der Produktionsumgebung.
Nicht ins Verzeichnis gehören Dienstleister ohne Beitrag zu Entwicklung oder Betrieb des Dienstes, etwa die Lohnbuchhaltung.
Schritt 2: Ist ein Dienstleister ein Subdienstleister?
Ein Dienstleister ist Subdienstleister (Subservice-Organisation), wenn zwei Merkmale zusammen vorliegen; der Katalog sagt „kumulativ“ (Abschnitt 3.4.6):
- Seine Leistung ist voraussichtlich relevant für das Verständnis Ihrer Kunden, wie der Dienst aufgebaut ist und wie Sie die Kriterien erfüllen; das ist etwa der Fall, wenn er zu Systemkomponenten beiträgt oder Zugriff darauf hat, vertrauliche Informationen einsehen kann oder Informationen mit dem Dienst austauscht.
- Sie brauchen Kontrollen bei ihm, die Complementary Subservice Organisation Controls (CSOC), um die Kriterien zusammen mit Ihren eigenen Kontrollen mit hinreichender Sicherheit zu erfüllen.
Merkmal 1 allein reicht also nicht. Erfüllen Ihre eigenen Kontrollen einschließlich der Überwachung des Dienstleisters die anwendbaren Kriterien mit hinreichender Sicherheit, ist er kein Subdienstleister, auch wenn er Kundendaten sieht. Für einige Fälle gibt der Katalog die Richtung vor:
- Rechenzentren, die Dritte betreiben: grundsätzlich Subdienstleister, insbesondere für die Kriterien zur physischen Sicherheit (PS).
- Infrastruktur oder Plattform eines anderen Cloud-Anbieters: ebenso, etwa für den Regelbetrieb (OPS).
- Reinigungsunternehmen, Werbeagenturen: in der Regel keine Subdienstleister.
Für alle übrigen Dienstleister entscheidet Ihre eigene Prüfung. Unsere Empfehlung für Merkmal 2: Notieren Sie je Dienstleister die betroffenen Kriterien und fragen Sie je Kriterium, ob Ihre eigenen Kontrollen es ohne Kontrolle beim Dienstleister erfüllen. Beispiele dafür sind Verschlüsselung mit Schlüsseln, die nur Sie verwalten, das technische Entfernen personenbezogener Inhalte vor der Übertragung oder befristete, protokollierte Testkonten. Bleibt eine Lücke, die nur der Dienstleister schließen kann, ist er Subdienstleister, und genau diese Kontrollen sind die CSOC. Halten Sie Ergebnis und Begründung im Inventar fest; der Prüfer muss die Einordnung nachvollziehen können.
Die Einordnung hat Folgen. Für jeden Subdienstleister enthält die Systembeschreibung die Angaben nach Mindestinhalt 8, und Sie wählen Carve-out oder Inclusive; die Abwägung steht auf der Seite C5-Scope. Überwachen müssen Sie nach SSO-05 alle Dienstleister, und auch beim Carve-out bleiben Sie dafür verantwortlich, dass Ihr Dienst die anwendbaren Kriterien erfüllt (Abschnitt 3.4.6). Wie das Kontrollsystem für Dienstleister insgesamt aufgebaut ist, erklärt die Seite Themengebiet SSO.
Ein ausgefülltes Beispiel
Fiktives Beispiel, kein Kunde; alle Firmennamen sind erfunden. Ein Anbieter betreibt ein Bewerbermanagement als SaaS für mittelständische Unternehmen. Bewerbungsunterlagen, Lebensläufe und Kommunikation mit Bewerbenden liegen im Dienst. Das Verzeichnis enthält sechs Einträge.
Teil A: Verzeichnis und Einstufung
| Dienstleister | Leistung | Subdienstleister? | Methode | Ort (Land) | Abhängigkeit |
|---|---|---|---|---|---|
| Beispiel-Cloud AG | Rechenleistung, verwaltete Datenbank, Objektspeicher | ja: Betrieb auf fremder Plattform, Kontrollen zu physischer Sicherheit und Plattformbetrieb nötig | Carve-out | Deutschland | Sehr hoch: gesamter Betrieb, Wechsel nicht innerhalb eines Monats möglich; Ausstiegsstrategie nach SSO-06 |
| Beispiel-Mail GmbH | Versand von E-Mails an Bewerbende (Name, Stellentitel, Terminlink) | ja: überträgt Kundendaten, Kontrollen zu Vertraulichkeit und Löschung beim Versanddienst nötig | Carve-out | Irland | Mittel: Standardschnittstelle, Wechsel in wenigen Wochen möglich |
| Beispiel-Support GmbH | Second-Level-Support mit Lesezugriff auf Kundenmandanten | ja: Zugriff auf vertrauliche Informationen, Kontrollen zu Personalsicherheit und Zugriff beim Dienstleister nötig | Carve-out | Deutschland | Mittel: Wissen über das Produkt, Einarbeitung eines Ersatzes in etwa zwei Monaten |
| Beispiel-Monitoring Inc. | Fehler- und Leistungsüberwachung der Anwendung | nein: Der Anbieter entfernt personenbezogene Inhalte vor der Übertragung technisch und prüft das selbst; keine Kontrollen beim Dienstleister nötig | - | USA | Niedrig |
| Beispiel-Pentest GmbH | jährlicher Penetrationstest | nein: Zugang nur über befristete, protokollierte Testkonten des Anbieters | - | Deutschland | Niedrig |
| Beispiel-Agentur GmbH | Entwicklung des Karriereseiten-Moduls nach eigenen Prozessen | nein: Abnahme und Tests vor der Bereitstellung durch den Anbieter (DEV-02); Steuerung über DEV-02 und SSO | - | Deutschland | Mittel |
Teil B: Angaben zu den Subdienstleistern
| Subdienstleister | Prüfberichte | Erwartete Kontrollen (CSOC), Beispiele | Eigene Überwachung nach SSO-05 |
|---|---|---|---|
| Beispiel-Cloud AG | C5 Typ 2, Zeitraum zwölf Monate; zusätzlich ISO/IEC 27001 | Zutritt zu Rechenzentren (PS), Strom und Klima, Härtung und Patchen der Plattformdienste (OPS), Löschung und Entsorgung von Datenträgern, Protokollierung privilegierter Zugriffe des Plattformpersonals | Auswertung jedes neuen Berichts durch die ISB innerhalb von vier Wochen nach Erhalt, Abgleich der CSOC und der CUEC; vierteljährliche Durchsicht der Statusmeldungen und Sicherheitshinweise |
| Beispiel-Mail GmbH | kein C5-Bericht; SOC 2 Typ 2 | Verschlüsselung beim Transport, Zugriff auf Versandprotokolle nur für berechtigtes Personal, Löschung der Protokolle nach vereinbarter Frist | jährliche Auswertung des SOC-2-Berichts gegen die CSOC; bei Lücken eigener Fragebogen mit Belegen |
| Beispiel-Support GmbH | kein C5-Bericht; ISO/IEC 27001 | Überprüfung und Verpflichtung des Personals, Schulungen, Zugriff nur über die vom Anbieter bereitgestellten Konten, Meldung von Vorfällen innerhalb von 24 Stunden | jährliches eigenes Audit vor Ort, vierteljährliche Kontoprüfung durch den Anbieter, Durchsicht der Vorfallmeldungen |
Was aus Teil A und Teil B in die Systembeschreibung kommt, regelt Mindestinhalt 8: für jeden Subdienstleister die Art der Leistung mit Vertragspartner, Ort, Abhängigkeit und Verfügbarkeit von C5-Berichten, dazu die erwarteten Kontrollen und Ihre Überwachungskontrollen. Die übrigen Dienstleister bleiben im internen Verzeichnis. Wie die Abschnitte der Beschreibung aufgebaut sind, zeigt die Seite Systembeschreibung.
Wie werten Sie die Prüfberichte Ihrer Subdienstleister aus?
Mit einem festen Prüfschema und einem Protokoll je Bericht. Ein uneingeschränktes Prüfungsurteil heißt nach der BSI-FAQ nicht, dass es keine Abweichungen gibt; erst die Auswertung zeigt, was der Bericht für Ihren Dienst abdeckt. Die ergänzenden Informationen zu SSO-05 nennen Prüfpunkte, unter anderem Geltungsbereich und Zeitraum, Modifikationen des Prüfungsurteils und Abweichungen, die korrespondierenden Kundenkontrollen (CUEC) des Dienstleisters, offengelegte Subdienstleister und angegebene Sicherheitsvorfälle. Unser Prüfschema baut darauf auf:
| Prüfpunkt | Worauf Sie achten | Was daraus folgt |
|---|---|---|
| Berichtsart und Kriterien | C5, SOC 2, ISAE 3402 oder Zertifikat; bei C5 Typ und Katalogfassung | Ergebnisse aus Zertifizierungsaudits sind laut Katalog anders zu bewerten als die einer ISAE-3000-Prüfung (Abschnitt 3.3); für die CSOC brauchen Sie dann unter Umständen weitere Nachweise |
| Geltungsbereich | Sind die von Ihnen genutzten Dienste und Regionen enthalten? | Nicht enthaltene Dienste sind eine offene Stelle in Ihrer Überwachung |
| Zeitraum | Deckt der Berichtszeitraum Ihren Prüfungszeitraum ab, wie groß ist die Lücke? | Lücke schriftlich vom Dienstleister bestätigen lassen und Statusmeldungen für die Lücke auswerten |
| Prüfungsurteil und Abweichungen | Einschränkungen, Abweichungen bei Kontrollen, die Ihren CSOC entsprechen, Stellungnahme der Geschäftsleitung | Abweichung nach SSO-05.05B analysieren, bewerten, behandeln; Folgen für Ihre Kriterien dokumentieren |
| Abgleich mit Ihren CSOC | Findet sich jede erwartete Kontrolle im Bericht, und wurde sie ohne Abweichung getestet? | Hinreichende Sicherheit nach SSO-05.04B; fehlt eine Kontrolle, eigene Prüfung oder andere Nachweise |
| CUEC des Dienstleisters | Welche Kontrollen setzt er bei Ihnen voraus? | Jede CUEC einer eigenen Kontrolle zuordnen, etwa Konfiguration, Schlüssel und Berechtigungen in Ihrem Plattformkonto |
| Subdienstleister des Dienstleisters | Welche nennt er, gibt es neue? | Lieferkette im Verzeichnis nachführen, Kundeninformation nach SSO-07 prüfen |
| Sicherheitsvorfälle | Im Bericht genannte Vorfälle | Auswirkung auf Ihren Dienst bewerten; bei wesentlich nachteiliger Änderung Kunden unverzüglich informieren (SSO-05.06B) |
Für die strukturierte Auswertung von C5-Berichten nennt der Katalog einen Excel-basierten Auswertungsleitfaden des BSI. Die BSI-FAQ verweist dafür derzeit auf Dokumente zu C5:2020, deren Aktualisierung für C5:2026 angekündigt ist (Abruf 1. November 2026). Den Bericht selbst erhalten Sie vom Dienstleister; laut BSI-FAQ bestimmt der Anbieter als Eigentümer, unter welchen Bedingungen er ihn weitergibt. Kunden lesen einen C5-Bericht mit einem anderen Ziel, nämlich für ihre eigene Risikoentscheidung; hier geht es um Ihre Überwachung nach SSO-05.
Ein Auswertungsprotokoll für den Plattformbericht im Beispiel könnte so aussehen (fiktive Werte): Dienste Rechenleistung, Datenbank und Objektspeicher enthalten, Region enthalten; Berichtszeitraum endet drei Monate vor Ende des eigenen Prüfungszeitraums, schriftliche Bestätigung angefordert; eine Abweichung bei der Datenträgerentsorgung mit Stellungnahme und Korrektur im Folgemonat, Bewertung: kein Einfluss auf eigene Kriterien, weil Daten verschlüsselt gespeichert werden; 14 CUEC im Bericht, zwölf eigenen Kontrollen zugeordnet, zwei offen und als Maßnahmen mit Frist erfasst.
Wie halten Sie das Inventar aktuell?
Mit festen Terminen und Anlässen, die der Katalog teils vorgibt. Die Turnusse in der rechten Spalte, die über die Katalogvorgaben hinausgehen, sind unsere Empfehlung.
| Was | Vorgabe | Wann |
|---|---|---|
| Verzeichnis auf Vollständigkeit, Genauigkeit und Gültigkeit prüfen | SSO-04.02B | mindestens jährlich; wir empfehlen zusätzlich einen vierteljährlichen Abgleich mit der Kreditorenliste |
| Risikobeurteilung jedes Dienstleisters überprüfen | SSO-02.02B | mindestens jährlich |
| Berichte, Zertifikate und Vorfallmeldungen auswerten | SSO-05.02B, SSO-05.03B | im Turnus nach Einstufung; im Beispiel bei „Sehr hoch“ jeder neue Bericht und vierteljährliche Statusdurchsicht, bei „Mittel“ jährlich |
| Vertraulichkeitsvereinbarungen überprüfen | SSO-05.07B | mindestens einmal im Jahr |
| Kunden über Dienstleister und Datenarten informieren | SSO-07.01B, SSO-07.02B | bei Änderungen, Überprüfung mindestens jährlich |
| Neuer Dienstleister oder neue Leistung | SSO-02.01B | vor dem Einsatz: Bewertung, Einstufung, Eintrag |
| Änderung beim Dienstleister, die Ihr Sicherheitsniveau wesentlich verschlechtert | SSO-05.06B | Kunden unverzüglich informieren |
Für einen Typ-2-Bericht braucht der Prüfer Belege, dass diese Schritte im ganzen Zeitraum liefen: datierte Auswertungsprotokolle, Prüfvermerke zum Verzeichnis und erledigte Maßnahmen. Neue Subdienstleister im Zeitraum können außerdem eine wesentliche Änderung sein, die in die Systembeschreibung gehört, siehe Wesentliche Änderungen und Ereignisse.
Typische Fehler im Inventar
| Fehler | Wirkung | Abhilfe |
|---|---|---|
| Abhängigkeit ohne Begründung, etwa nur „hoch“ | Angabe nach 3.4.6 unvollständig, Ausstiegsstrategie nach SSO-06 nicht ableitbar | Begründung mit Umfang, Einzigartigkeit und Wechselzeit ergänzen |
| CSOC als Pauschale „ISO-27001-Zertifikat vorhanden“ | Ein Zertifikat ist keine Kontrolle; der Abgleich nach SSO-05.04B ist nicht möglich | CSOC als konkrete Kontrollarten mit Kriterien-IDs formulieren |
| Ort nur als Hauptsitz des Dienstleisters | Verarbeitungs- und Speicherorte, etwa für Backups oder Support, fehlen | Orte je Datenart erheben und mit dem Datenflussdiagramm abgleichen |
Häufige Fragen
Ist das Subdienstleisterinventar eine Pflicht im C5?+
Muss jeder Dienstleister in die Systembeschreibung?+
Wie genau müssen die Ortsangaben sein?+
Was tun, wenn ein Subdienstleister keinen C5-Bericht hat?+
Gehören die Subunternehmer meiner Dienstleister ins Inventar?+
Weiterlesen
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Vorlagen: Scope-Steckbrief, Nachweisregister und mehr
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5 BCM: Notfallmanagement und Restore-Tests nach C5:2026
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1.2, 3.4.5.1, 3.4.6 und 5.12 (SSO-01 bis SSO-07), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Fragen „Wie wird ein C5-Bericht ausgewertet?“ und „Wie kommt ein Cloud-Kunde an den C5-Bericht eines Cloud-Anbieters?“ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).