
Stand: 2026-11-01
Mit C3A hat das BSI am 27. April 2026 Kriterien veröffentlicht, mit denen sich die Souveränität eines Cloud-Dienstes bewerten lässt. Diese Seite erklärt, was C3A ist, wie er aufgebaut ist, was er von Anbietern verlangt und wie er mit C5 zusammenhängt. Für Cloud- und SaaS-Anbieter ist vor allem der letzte Punkt wichtig: Ohne C5 läuft C3A ins Leere.
Was ist C3A?
C3A ist ein Kriterienkatalog des BSI, mit dem sich bewerten lässt, ob ein Satz von Cloud-Diensten im jeweiligen Risikokontext selbstbestimmt genutzt werden kann. Das BSI beschreibt ihn als richtungsweisenden Handlungsrahmen, der Transparenz schafft; er ist für sich nicht verbindlich und entfaltet laut Pressemitteilung keine regulative Wirkung. Hintergrund ist das Modell der geteilten Verantwortung: Es begrenzt, was ein Cloud-Kunde selbst entscheiden kann, auch bei Fragen, die seine Souveränität betreffen.
| Eckdaten (Stand 01.11.2026) | |
|---|---|
| Name | C3A - Criteria enabling Cloud Computing Autonomy |
| Herausgeber | BSI |
| Fassung | Version 1.0 vom 27.04.2026, 16 Seiten |
| Sprache | nur Englisch; eine deutsche Fassung war laut Pressemitteilung für Ende des zweiten Quartals 2026 geplant, ist auf der BSI-Seite aber nicht gelistet |
| Lizenz | CC BY-ND 4.0 |
| Verbindlichkeit | nicht verbindlich; Anwendung über Verträge, Beschaffung und eigene Risikoanalyse |
| Voraussetzung | der Anbieter erfüllt die C5-Kriterien |
| Nachweis | Audit; einen Leitfaden für C3A-Audits hat das BSI angekündigt, er ist noch nicht veröffentlicht |
Wie hängen C3A und C5 zusammen?
C3A setzt voraus, dass der Cloud-Anbieter die C5-Kriterien erfüllt, weil C5 den Sicherheitsanteil der Souveränität abbildet. Der Katalog übernimmt Struktur und Ziele des EU Cloud Sovereignty Framework (EU CSF) der Europäischen Kommission und lässt zwei Bereiche bewusst aus: SOV-7 (Sicherheit und Compliance), den das BSI bereits mit C5:2026, IT-Grundschutz und dem HV-Benchmark kompakt (Hochverfügbarkeit) abdeckt, und SOV-8 (ökologische Nachhaltigkeit), der nicht in die Zuständigkeit des BSI fällt (C3A, Abschnitt 1.2).
Auch Portabilität gehört zur selbstbestimmten Nutzung, steht aber nicht in C3A, weil C5:2026 dafür das Themengebiet Portabilität und Interoperabilität (PI) hat (BSI-Themenseite C3A). Für Anbieter heißt das: Wer souveräne Cloud-Dienste anbieten will, muss für den Dienst die C5-Kriterien erfüllen; nachweisen lässt sich das in der Praxis mit einem C5-Testat.
Welche Souveränitätskriterien stehen schon in C5:2026?
C5:2026 behandelt Souveränität ausführlicher als die Vorgängerfassung; der Katalog nennt die technische Umsetzung von Souveränität als einen seiner Schwerpunkte (Abschnitt 1.1). Ausdrücklich als Voraussetzung für technische Souveränität bezeichnet er nur PSS-12. Die übrigen Zuordnungen in der Tabelle sind unsere, nach Titel und Inhalt der Kriterien.
| Thema | In C5:2026 | In C3A (Beispiele) |
|---|---|---|
| Region der Datenverarbeitung | PSS-12: Kundendaten und Backups nur in der vertraglich vereinbarten Region; Zusatzkriterien zu wählbaren Partitionen mit eigenem Identitätsmanagement. Mehrere Regionen sind nicht Pflicht. | SOV-3-01: Kunden können prüfen, wo Daten liegen; Dienstoptionen mit Verarbeitung nur in der EU oder nur in Deutschland |
| Recht und Standorte | GC-01: anwendbares Recht, Länder, Regionen und das Land der Konzernobergesellschaft | SOV-1: Gerichtsstand, Sitz und tatsächliche Kontrolle in der EU oder in Deutschland |
| Behördliche Anfragen | GC-05 (mit dem US CLOUD Act als Beispiel) und INQ-01 bis INQ-04 | SOV-2-01: jährliche Ermittlung und Risikobewertung außereuropäischen Rechts |
| Schlüssel in Kundenhand | CRY-18 (externe Schlüsselverwaltung) und CRY-19 (kundenverwaltete Schlüssel, BYOK) | SOV-3-02 (externes Schlüsselmanagement) und SOV-3-05 (clientseitige Verschlüsselung) |
| Lieferkette | SSO-07 (Transparenz über Dienstleister und ihre Unterauftragnehmer), DEV-13 (Liste der Softwarekomponenten, auch als SBOM) | SOV-5-01 bis SOV-5-03: Software, Hardware und externe Dienste mit Herkunftsländern |
Unsere Einordnung: Wer PSS-12, GC-01, GC-05, INQ, CRY-18/19 und SSO-07 sauber umgesetzt und in der Systembeschreibung dargestellt hat, hat einen guten Teil der Nachweise für eine spätere C3A-Bewertung schon beisammen. Was C3A zusätzlich verlangt, betrifft vor allem Eigentum, Personal und Betrieb.
Die sechs Souveränitätsbereiche von C3A
C3A gliedert seine Kriterien in sechs Bereiche, SOV-1 bis SOV-6. Die Kurzbeschreibungen sind unsere Zusammenfassung; verbindlich ist allein der englische Originaltext.
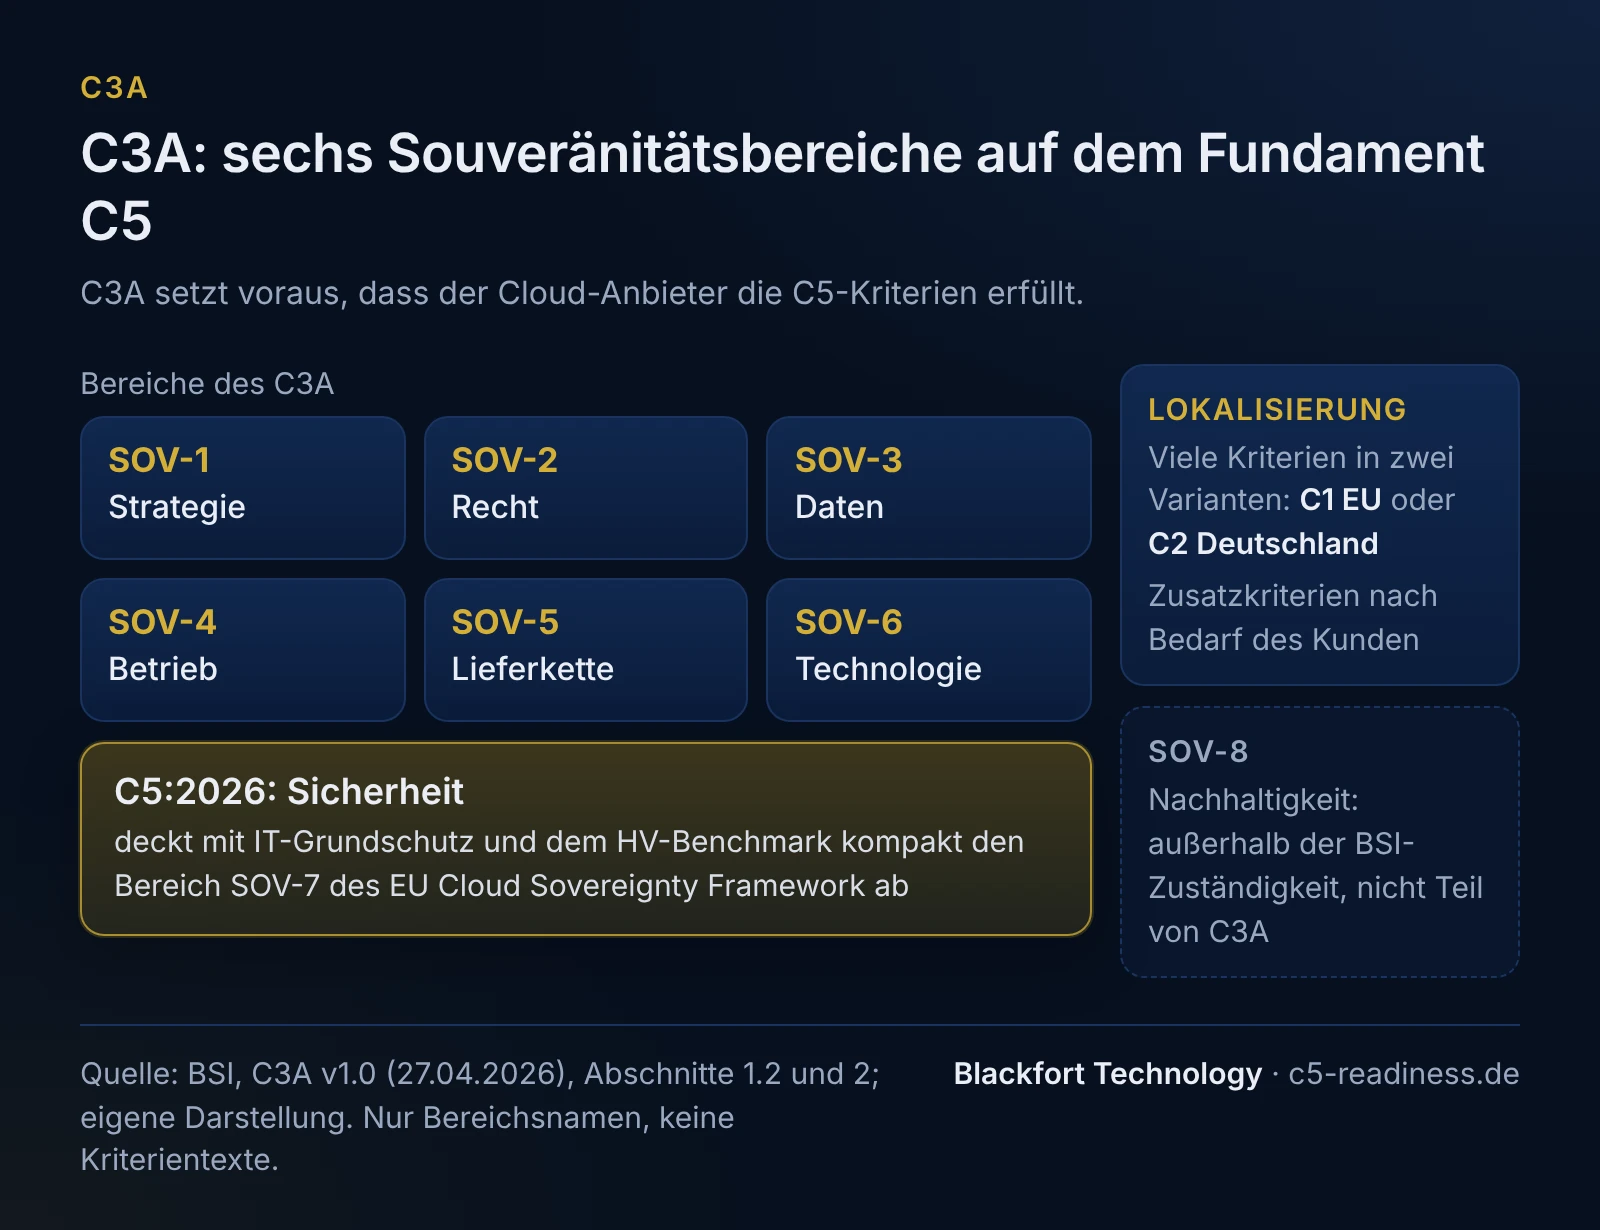
| Bereich | Worum es geht (eigene Zusammenfassung) | Beispiele |
|---|---|---|
| SOV-1 Strategic Sovereignty | Gerichtsstand, Sitz und tatsächliche Kontrolle über den Anbieter; Vorabinformation bei Änderungen der Eigentümerstruktur | SOV-1-01 bis SOV-1-03, SOV-1-04 (90 Tage Vorlauf) |
| SOV-2 Legal & Jurisdictional Sovereignty | Umgang mit außereuropäischem Recht, Prüfrechte der Cybersicherheitsbehörde, Übernahme im Verteidigungsfall | SOV-2-01 bis SOV-2-03 |
| SOV-3 Data Sovereignty | Datenstandort, externe Schlüssel und Identitäten, Protokolle für Kunden, clientseitige Verschlüsselung | SOV-3-01 bis SOV-3-05 |
| SOV-4 Operational Sovereignty | Betriebspersonal, Fernzugriff, Netzanbieter, SOC, Updates, Datenaustausch mit Dritten, Trennung und Wiederverbindung | SOV-4-01 bis SOV-4-10 |
| SOV-5 Supply Chain Sovereignty | Software, Hardware und externe Dienste mit Herkunft, Exportbeschränkungen, Kapazitätsmanagement | SOV-5-01 bis SOV-5-05 |
| SOV-6 Technology Sovereignty | Quellcode-Sicherung in der EU, Weiterbetrieb ohne Dritte, Zugriff auf Entwicklungswerkzeuge | SOV-6-01 bis SOV-6-03 |
Kriterien, Zusatzkriterien und die Wahl zwischen EU und Deutschland
C3A unterscheidet Kriterien, Zusatzkriterien und ergänzende Informationen (C3A, Abschnitt 1.3). Zusatzkriterien heben ein Kriterium an oder erweitern es; welche gelten, legt der Kunde nach seinem Bedarf fest. Viele Kriterien gibt es in zwei Varianten: Die mit „C1“ gekennzeichnete verlangt den Bezug zur EU, die mit „C2“ zu Deutschland, etwa beim Sitz (SOV-1-02), bei der Kontrolle über den Anbieter (SOV-1-03) oder beim Betriebspersonal (SOV-4-01). Beim Datenstandort (SOV-3-01) gilt dieses Schema nicht: Dort gibt es fünf eigenständige Unterkriterien C1 bis C5, die nach Datenart (Kundendaten, abgeleitete Daten und Kontodaten, Anbieterdaten) und Ort (EU oder Deutschland) unterscheiden; C1 betrifft die Möglichkeit des Kunden, den Speicherort zu prüfen (C3A, Abschnitt 2.3.1).
Wichtig für Kunden: Bei einigen Kriterien weist C3A darauf hin, dass Einschränkungen auf Deutschland oder die EU begründet sein müssen und ihre Umsetzung, etwa in einem Vergabeverfahren, rechtlich zulässig sein muss. Für Anbieter heißt das, dass ein Profil mit lauter C2-Varianten nicht automatisch der Maßstab ist; den Maßstab setzt, was der Kunde aus seiner Risikoanalyse ableitet.
Disconnect, Personal und Quellcode: die anspruchsvollsten Anforderungen
Drei Anforderungen verändern Betrieb und Organisation nach unserer Einschätzung am stärksten. Alle drei sind im Original als Muss-Anforderung (MUST) formuliert. Wir fassen sie hier nur zusammen; den genauen Wortlaut enthält das englische Original (BSI, C3A v1.0, Abschnitte 2.4 und 2.6).
- Trennung von außereuropäischen Verbindungen (SOV-4-09, SOV-4-10). Der Anbieter muss alle Netzverbindungen außerhalb der EU kappen können, ohne dass der Dienst darunter leidet. Dafür verlangt der Katalog einen dokumentierten Ablauf, der mindestens einmal im Jahr getestet wird; SOV-4-10 regelt die spätere Wiederverbindung. Praktisch heißt das: Abhängigkeiten von Diensten außerhalb der EU, etwa für Updates oder Lizenzprüfungen, müssen bekannt und beherrschbar sein.
- Personal (SOV-4-01). Wer Zugang zur Betriebsinfrastruktur hat, der Kundensupport und die Geschäftsleitung müssen EU-Staatsangehörige sein, mit Hauptwohnsitz in der EU (Variante C1) oder in Deutschland (Variante C2). Für Anbieter mit Support-Teams in Drittstaaten ist das eine Frage der Organisation und des Personals, die sich nicht kurzfristig lösen lässt.
- Quellcode (SOV-6-01). Der Anbieter muss eine Quellcode-Sicherung in der EU vorhalten, die höchstens 24 Stunden alt ist und mindestens fünf Versionen umfasst, damit er den Dienst ohne fremde Abhängigkeiten betreiben und weiterentwickeln kann. Dazu gehören auch Build- und Bereitstellungswerkzeuge und eine Dokumentation.
Für einen SaaS-Anbieter auf der Plattform eines Hyperscalers betreffen manche dieser Anforderungen die Plattform, andere den eigenen Betrieb. Wie sich die Verantwortung zwischen Anbieter und Plattform aufteilt und wie man das im Prüfungsumfang abbildet, erklärt die Seite C5-Scope.
Wie läuft eine C3A-Bewertung ab?
Anbieter wählen die Kriterien, die ihr Angebot erfüllt, und weisen sie durch ein Audit nach; Kunden legen mit C3A fest, welches Maß an Souveränität sie brauchen, und bewerten bei auditierten Diensten, ob die für sie wichtigen Kriterien erfüllt sind (C3A, Abschnitt 1.4). Das BSI hat angekündigt, einen Leitfaden zu veröffentlichen, wie C3A-Audits standardisiert und Auditberichte genutzt werden können, vergleichbar mit den etablierten C5-Prozessen. Am 01.11.2026 war er auf den BSI-Seiten noch nicht veröffentlicht.
Bis dahin empfehlen wir Kunden und Anbietern diese Reihenfolge:
- Souveränitätsbedarf des Anwendungsfalls aus der eigenen Risikoanalyse ableiten.
- Je Bereich die passenden Kriterien und Varianten (EU oder Deutschland) und die nötigen Zusatzkriterien auswählen und die Auswahl begründen.
- Das C5-Testat des Dienstes prüfen, denn C3A setzt C5 voraus.
- Nachweise des Anbieters zu den ausgewählten Kriterien anfordern und auswerten.
- Lücken vertraglich regeln, etwa Datenstandort, Personal und Disconnect-Tests.
- Die Anforderungen in Leistungsbeschreibung und Beschaffung verankern.
Beispiel: Souveränitätsprofil für ein Dokumentenmanagement in der Verwaltung
Fiktives Beispiel, kein realer Kunde. Eine Landesverwaltung beschafft ein cloudbasiertes Dokumentenmanagement für Akten mit personenbezogenen Daten und leitet aus ihrer Risikoanalyse folgendes Profil ab:
| Bereich | Auswahl | Begründung der Verwaltung |
|---|---|---|
| SOV-1 | C1 (EU) bei Gerichtsstand, Sitz und Kontrolle; SOV-1-04 | Rechtsweg in der EU, frühe Information bei Eigentümerwechsel |
| SOV-2 | SOV-2-01 | Risikobewertung außereuropäischen Rechts als Entscheidungsgrundlage |
| SOV-3 | SOV-3-01 C3 (Kundendaten nur in der EU), SOV-3-02, SOV-3-04 | Schlüssel und Protokolle in eigener Hand |
| SOV-4 | SOV-4-01 C1, SOV-4-09, SOV-4-10 | Weiterbetrieb bei Trennung von außereuropäischen Verbindungen |
| SOV-5 | SOV-5-01 mit Zusatzkriterium | Abhängigkeit von Softwarelieferanten erkennen |
| SOV-6 | nicht gefordert | Wechsel des Anbieters bleibt über Portabilität (C5, Gebiet PI) möglich |
Der Anbieter legt dazu sein C5-Testat vor und ordnet jedem gewählten C3A-Kriterium seine Nachweise zu. Wo er die Plattform eines Dritten nutzt, braucht er auch dessen Nachweise. Im C5-Bericht stehen dazu je Subdienstleister (Subservice-Organisation) Firmenname, Ort der Verarbeitung und Speicherung und eine Einschätzung der Abhängigkeit (C5:2026, Abschnitt 3.4.6); diese Angaben sammelt man am besten in einem Subdienstleisterinventar.
Stand der Veröffentlichung
Geprüft am 01.11.2026: C3A liegt in Version 1.0 vom 27.04.2026 auf Englisch vor. Die deutsche Fassung und der Audit-Leitfaden sind angekündigt, auf der BSI-Seite aber noch nicht gelistet. Wie C5:2026 selbst eingeführt wird und ab wann er anzuwenden ist, steht auf der Seite C5:2026. Davon zu trennen ist das geplante europäische Zertifizierungsschema für Cloud-Dienste (EUCS); C3A ist ein nationaler Kriterienkatalog des BSI.
Wie wir Anbieter souveräner Cloud-Dienste begleiten
C3A setzt C5 voraus. Deshalb beginnen wir mit einer C5-Gap-Analyse, in der wir auf Wunsch die C5-Kriterien mit Souveränitätsbezug und die für Ihre Kunden relevanten C3A-Kriterien gleich mit betrachten. Blackfort Technology testiert nicht; das Testat erteilt und das Audit führt ein unabhängiger Prüfer durch.
Häufige Fragen
Ist C3A verpflichtend?+
Brauche ich für C3A ein C5-Testat?+
Gibt es ein C3A-Zertifikat oder ein C3A-Testat?+
Gibt es C3A auf Deutsch?+
Was bedeuten C1 und C2 bei den C3A-Kriterien?+
Weiterlesen
Quellen
- BSI: Criteria enabling Cloud Computing Autonomy (C3A), Version 1.0 (PDF, englisch) (abgerufen am 2026-11-01)
- BSI: Downloadseite C3A mit Lizenzangabe (CC BY-ND 4.0) (abgerufen am 2026-11-01)
- BSI: Themenseite C3A (abgerufen am 2026-11-01)
- BSI: Pressemitteilung „C3A: BSI veröffentlicht Souveränitätskriterien für Cloud-Dienste“ vom 27.04.2026 (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).