
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet IAM (Identitäts- und Berechtigungsmanagement) des C5:2026, Abschnitt 5.7 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet IAM?
IAM sichert die Zugänge des Cloud-Anbieters selbst ab. Der Katalog nennt als Ziel, die Autorisierung und Authentifizierung von Benutzern des Cloud-Anbieters abzusichern, „in der Regel privilegierte Benutzer“ (Abschnitt 5.7). Gemeint sind internes und externes Personal sowie Systemkomponenten, die in automatisierten Autorisierungsabläufen eine Rolle spielen, also technische Konten und Dienstidentitäten. Wie sich die Nutzer Ihrer Kunden anmelden und welche Rollen sie im Dienst haben, regeln PSS-05 bis PSS-09 im Gebiet Produktsicherheit.
Das Gebiet umfasst neun Kriterien, IAM-01 bis IAM-09, mit 49 Basis-Unterkriterien, 6 verschärfenden und 14 erweiternden Zusatz-Unterkriterien. In C5:2020 hieß es IDM; kein IAM-Kriterium ist ohne Vorgänger neu. Die Nummern IDM-01 bis IDM-07 laufen auf IAM-01 bis IAM-07. Bei 08 und 09 sind die Themen getauscht: Die Authentisierungsmechanismen (C5:2020 IDM-09) stehen jetzt in IAM-08, die Vertraulichkeit von Authentisierungsinformationen (C5:2020 IDM-08) in IAM-09. Die Änderungshistorie des BSI führt hier noch die alte Reihenfolge; ordnen Sie alte Kontrollen deshalb nach ihrem Thema zu.
Ausgangssituation: ein SaaS-Anbieter vor der ersten Prüfung
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform für Videosprechstunden und Terminverwaltung für Arztpraxen. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters, in einem verwalteten Kubernetes-Cluster und einer verwalteten Datenbank. Rund 60 Beschäftigte, davon ein Betriebsteam von sechs Personen, ein Support-Team und zwei externe Entwickler eines Dienstleisters. Die Anmeldung läuft über einen zentralen Identitätsdienst mit Single Sign-on.
So sieht es vor dem Projekt aus:
- Administratoren melden sich mit Mehr-Faktor-Authentisierung an der Konsole der Plattform an; Deploy-Pipelines und Datenbank-Wartungsskripte nutzen dagegen langlebige statische Zugangsschlüssel.
- Das Support-Team kann sich über eine interne Admin-Oberfläche in jeden Praxis-Mandanten einschalten, um Fehler nachzustellen. Die Praxen erfahren davon nichts.
- Austritte meldet die Personalabteilung per E-Mail an den Betrieb. Wann das Vertragsende der externen Entwickler liegt, weiß nur der Einkauf.
- Für einen Ausfall des Identitätsdienstes gibt es zwei Notfallkonten, deren Passwörter im Tresor liegen; wann sie zuletzt benutzt wurden, ist nicht festgehalten.
Jeder dieser Punkte berührt ein anderes Kriterium. Die folgenden Abschnitte zeigen, wo die Grenzen der Verantwortung liegen, wie eine Kontrolle aussieht und welche Nachweise der Prüfer erwartet.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
IAM liegt fast vollständig beim Anbieter. Die Plattform liefert Werkzeuge, der Kunde ist vor allem bei IAM-07 gefragt. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Praxis) |
|---|---|---|---|
| Identitäten und Rechte des eigenen Personals und der Dienstleister | vergibt, prüft und entzieht sie (IAM-01 bis IAM-05) | - | - |
| Konten in der Konsole und den Diensten der Plattform | richtet Rollen, Mehr-Faktor-Authentisierung und Protokollierung ein | stellt Identitäts- und Protokollfunktionen bereit; die Zugriffe ihres eigenen Personals auf ihre Infrastruktur sichert sie selbst ab (bei Carve-out außerhalb Ihrer Prüfung) | - |
| Technische Konten und Dienstidentitäten | gelten nach IAM-01, IAM-02, IAM-04 und IAM-05 wie Personen; der Anbieter verwaltet sie | stellt kurzlebige Anmeldeverfahren für Workloads bereit | - |
| Zugriff des Anbieters auf Kundendaten | legt alle Fälle vorab im Vertrag offen und informiert je Zugriff (IAM-07) | - | prüft nach den korrespondierenden Kriterien für Kunden, ob der Vertrag diese Fälle vollständig nennt |
| Konten der Praxismitarbeitenden im Dienst | stellt Anmeldung und Rollen bereit (Gebiet PSS) | - | verwaltet die eigenen Nutzer und Rollen |
Im Gebiet IAM enthält nur IAM-07 korrespondierende Kriterien für Kunden; bei den übrigen acht Kriterien steht dort ein Strich. Welche Kundenkontrollen Sie für Ihren Dienst voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Der Prüfer prüft sie nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Beispiel-Kontrollbeschreibung zu IAM-04
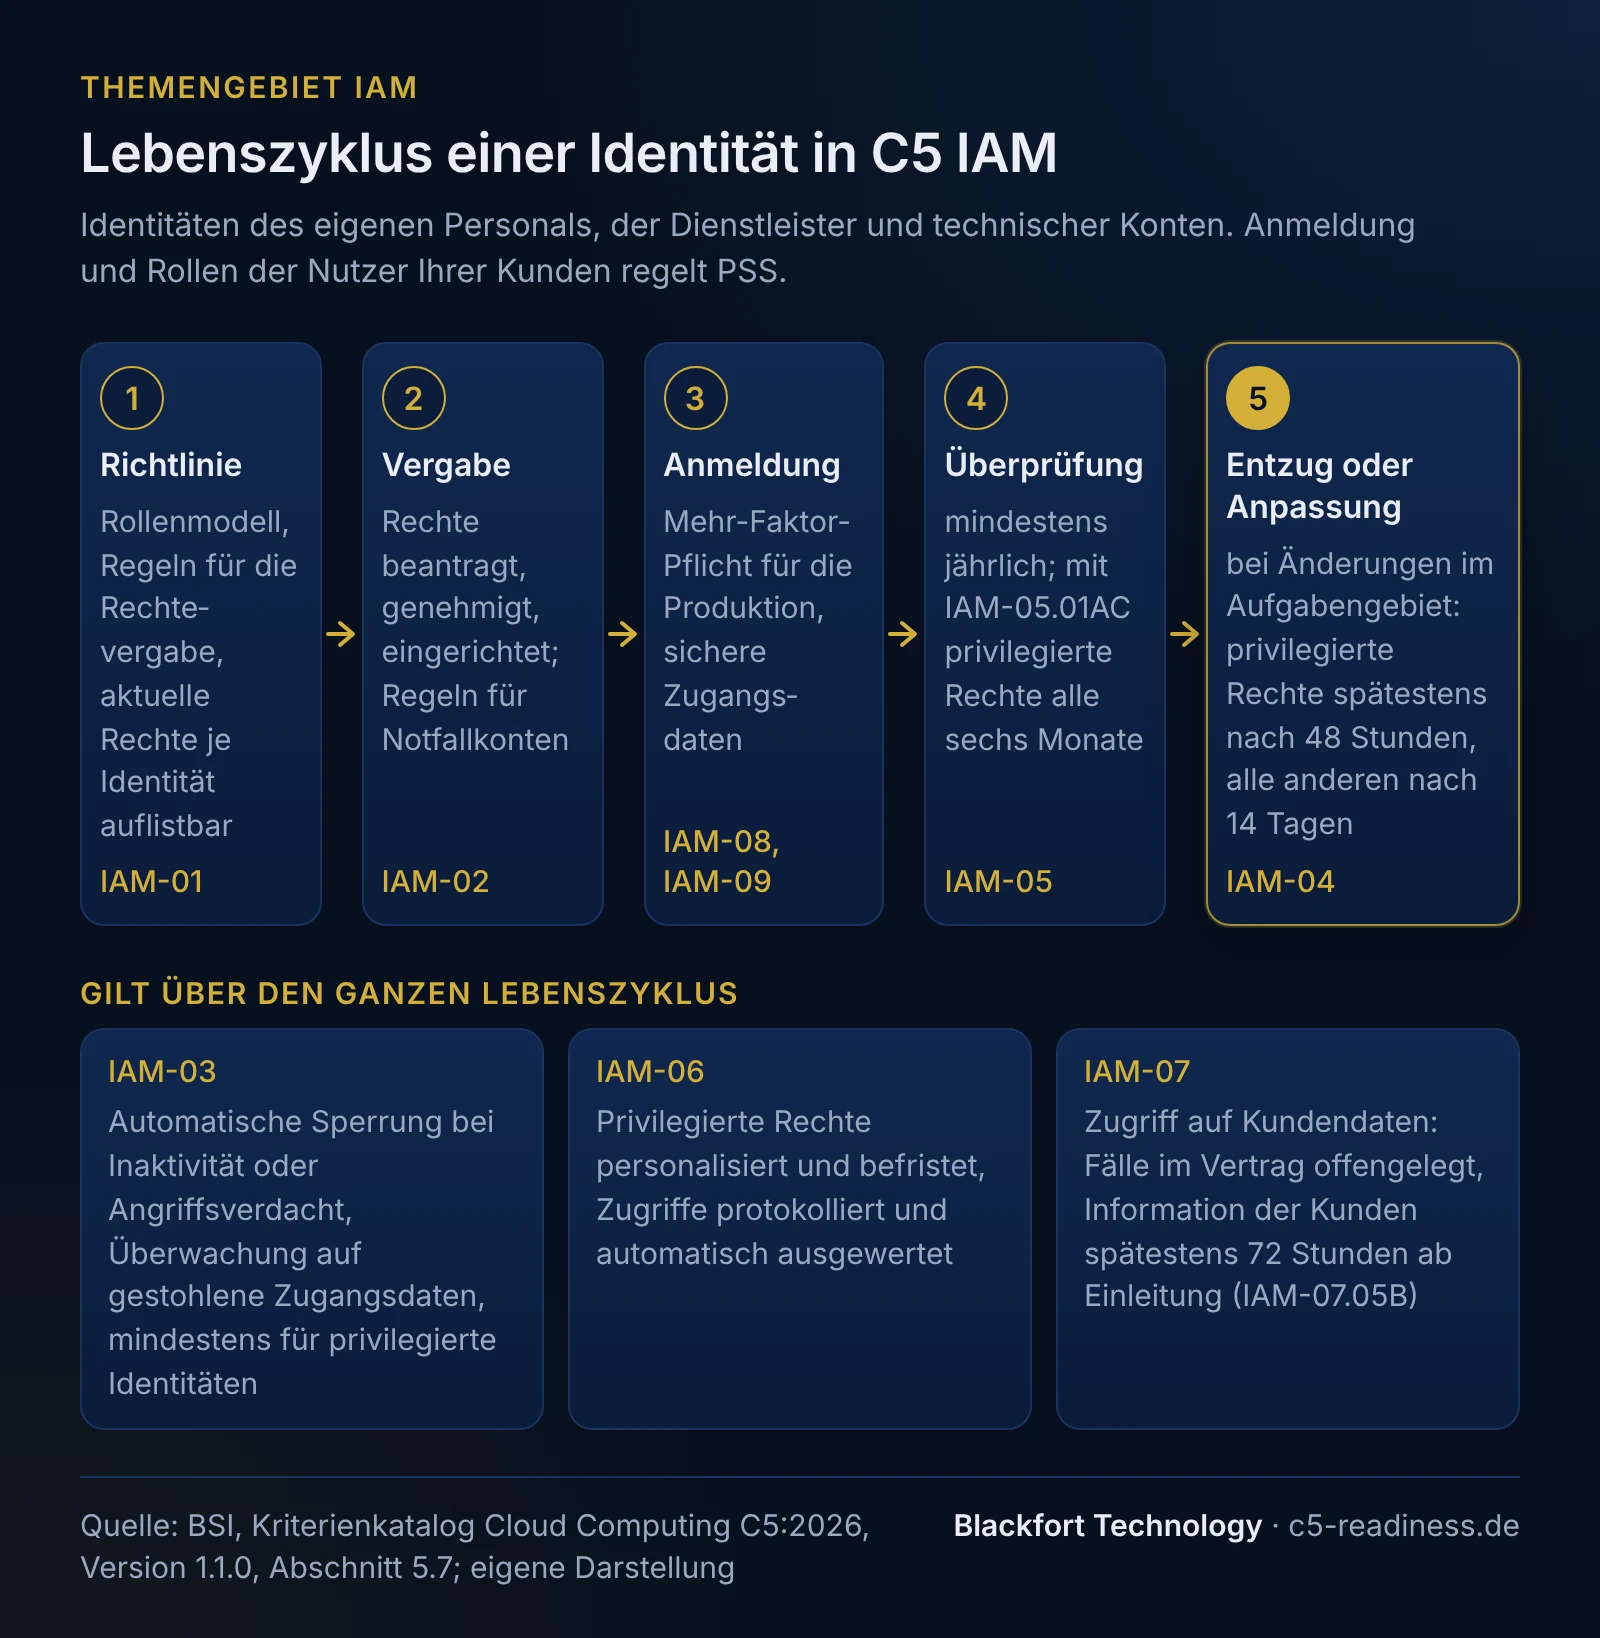
IAM-04 verlangt, dass Zugriffsrechte bei Änderungen im Aufgabengebiet zeitnah angepasst oder entzogen werden. Die Basis-Unterkriterien nennen zwei feste Fristen: privilegierte Rechte „spätestens 48 Stunden nach Inkrafttreten der Änderung“ (IAM-04.02B), alle anderen „spätestens nach 14 Tagen“ (IAM-04.03B). Nach einem Entzug ist das Vergabeverfahren nach IAM-02 erneut zu durchlaufen, vorübergehende Rechte bei Rollenwechseln sind zu genehmigen, zu befristen und zu dokumentieren. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-IAM-04-01 Rechteanpassung bei Austritt, Versetzung und Vertragsende |
| Zugeordnet | IAM-04.01B bis IAM-04.05B |
| Ziel | Nach Austritt, Versetzung oder Vertragsende behält niemand Zugriffsrechte, die die neue Aufgabe nicht verlangt; privilegierte Rechte sind innerhalb der Katalogfrist von 48 Stunden, alle übrigen innerhalb von 14 Tagen angepasst oder entzogen. |
| Verantwortlich | Leitung Betrieb (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB); Personalabteilung und Einkauf (Meldung) |
| Auslöser und Frequenz | ereignisbezogen: jede Änderung im Personalsystem (Austritt, Versetzung, Rollenwechsel) und jedes im Vertragsregister erfasste Vertragsende eines externen Mitarbeitenden; zusätzlich täglicher automatischer Abgleich zwischen Personalsystem, Vertragsregister und Identitätsdienst |
| Durchführung | Das Personalsystem erzeugt mit Wirksamkeitsdatum ein Ticket. Der Betrieb sperrt privilegierte Rechte binnen 24 Stunden nach Wirksamkeit (interne Zielzeit, strenger als die Katalogfrist von 48 Stunden) und passt alle übrigen Rechte binnen 7 Tagen an. Neue Rechte nach einer Versetzung laufen über den Vergabeprozess K-IAM-02-01. Vorübergehende Rechte werden mit Genehmigung und Ablaufdatum im Ticket vergeben. |
| Kontrolle | Der tägliche Abgleich meldet aktive Konten ohne gültigen Personal- oder Vertragseintrag. Die ISB sieht monatlich die Liste aller Austritte und Versetzungen durch und vergleicht Wirksamkeitsdatum und Sperrzeitpunkt. |
| Eskalation | Ist ein privilegiertes Recht 24 Stunden nach Wirksamkeit nicht entzogen, geht eine Meldung an die Leitung Betrieb; nach 40 Stunden sperrt die Bereitschaft das Konto zentral im Identitätsdienst. Jede Überschreitung einer Katalogfrist wird als Abweichung erfasst und bewertet. |
| Nachweis | Tickets mit Zeitstempeln, Protokoll des Identitätsdienstes, Bericht des täglichen Abgleichs, monatliches Durchsichtsprotokoll |
Die interne Zielzeit unter der Katalogfrist ist unsere Empfehlung: So bleibt Puffer für Wochenenden und Feiertage. Ob die Kontrolle alle Unterkriterien abdeckt, beurteilt der Prüfer; bei einem Typ-2-Bericht prüft er zusätzlich, ob sie über den ganzen Zeitraum wirksam war.
Welche Nachweise der Prüfer sehen will
Für IAM entstehen die meisten Nachweise automatisch in Identitätsdienst, Ticketsystem und Protokollen. Wichtig ist, dass sie für den ganzen Prüfungszeitraum vorliegen und den richtigen Zeitbezug haben. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Berechtigungskonzept mit Rollenmodell und Richtlinie für Identitäten | IAM-01.01B, IAM-01.02B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung mit Freigabedatum |
| Liste der aktuell vergebenen Rechte je Identität | IAM-01.03B | Export aus Identitätsdienst und Plattformkonsole | Betrieb | Stichtag auf Anforderung des Prüfers |
| Genehmigte Anträge für neue oder geänderte Rechte | IAM-02.01B | Ticketsystem | jeweilige Teamleitung | Stichprobe aus dem Zeitraum |
| Austritts- und Versetzungsliste gegen Sperrzeitpunkte | IAM-04.02B, IAM-04.03B | Personalsystem, Vertragsregister, Protokoll des Identitätsdienstes | Personalabteilung, Betrieb | alle Fälle im Zeitraum |
| Protokoll der Rechteüberprüfung | IAM-05.01B bis IAM-05.03B | Prüfprotokoll mit Export | Teamleitungen | jeder Durchlauf im Zeitraum |
| Protokolle und Alarme zu privilegierten Zugriffen | IAM-06.04B bis IAM-06.06B | Protokollsystem, Alarmtickets | Betrieb | fortlaufend, Stichprobe von Alarmen |
| Information der Kunden über Support-Zugriffe | IAM-07.03B bis IAM-07.05B | Ticketsystem mit Zeitpunkt des Zugriffs und der Information | Support-Leitung | alle Zugriffe im Zeitraum |
| Konfiguration der Mehr-Faktor-Authentisierung, auch für automatisierte Zugriffe | IAM-08.02B | Richtlinien-Export aus Identitätsdienst und Plattform | Betrieb | Stand zu Beginn und Ende des Zeitraums, Änderungen dazwischen |
| Nutzungsprotokoll der Notfallkonten | IAM-02.03B | Tresor und Protokollsystem | Leitung Betrieb | jede Nutzung im Zeitraum |
Ein Nachweisregister hält fest, welcher Nachweis zu welchem Unterkriterium gehört und wann er fällig ist; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Für alle gilt: Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Technische Konten fallen durch die Prozesse | Vergabe, Überprüfung und Entzug sind für Personen eingerichtet, Dienstidentitäten und Pipeline-Schlüssel laufen nebenher. | IAM-01, IAM-02, IAM-04 und IAM-05 nennen ausdrücklich Systemkomponenten in automatisierten Autorisierungsabläufen; ohne sie ist die Liste nach IAM-01.03B unvollständig und die Überprüfung nach IAM-05.01B lückenhaft. | technische Konten mit verantwortlicher Person ins Inventar aufnehmen und in denselben Überprüfungslauf legen. |
| Support greift ohne Information der Kunden auf Daten zu | Die Admin-Oberfläche erlaubt das Einschalten in Mandanten ohne Ticketbezug. | IAM-07.03B verlangt, Kunden über solche Zugriffe zu informieren, sofern das Recht es nicht verbietet und der Zugriff auf unverschlüsselte Daten erfolgt oder der Vertrag die Information nicht ausdrücklich ausschließt; nach IAM-07.05B spätestens 72 Stunden ab Einleitung des Zugriffs. Zudem müssen nach IAM-07.06B alle Fälle unverschlüsselten Zugriffs vorab im Vertrag stehen. | Einschalten nur mit Ticket, automatische Nachricht an den Mandanten mit Anlass, Zeitpunkt, Dauer, Ort, Art und Umfang, Vertragsanhang mit allen Zugriffsfällen. |
| Mehr-Faktor-Authentisierung nur für Menschen an der Konsole | Automatisierte Abläufe nutzen statische Schlüssel. | IAM-08.02B verlangt Mehr-Faktor-Authentisierung für alle Zugriffe auf die Produktionsumgebung, ausdrücklich auch für automatisierte Prozesse. | für Pipelines und Skripte auf kurzlebige, an die Workload gebundene Anmeldeverfahren umstellen und in der Authentisierungsrichtlinie nach IAM-08.04B begründen, welcher Mechanismus für welchen Identitätstyp gilt. |
| Fristen beim Austritt nicht messbar | Austritte kommen per E-Mail, Vertragsenden externer Kräfte gar nicht. | Der Prüfer kann die Einhaltung von 48 Stunden und 14 Tagen nicht nachvollziehen; fehlt der Nachweis, ist die Wirksamkeit nicht belegt. | ereignisbezogene Tickets aus Personalsystem und Vertragsregister wie in der Kontrolle oben. |
| Notfallkonten ohne eigene Regeln | Die Konten sind von der Sperrung bei Inaktivität ausgenommen, ohne dass ihr Gebrauch geregelt ist. | IAM-02.03B verlangt für solche Konten besondere Anforderungen und Verfahren; IAM-03.02B lässt Ausnahmen von der automatischen Sperrung nur für Identitäten zu, deren Nutzung auf Notfälle beschränkt ist. | Nutzung nur im dokumentierten Notfall, Alarm bei jeder Anmeldung, Passwortwechsel und Durchsicht nach jedem Gebrauch. |
Welche dieser Lücken die Prüfung tatsächlich blockieren und in welcher Reihenfolge Sie sie schließen, ist eine Frage der Maßnahmenplanung über alle Gebiete hinweg.
Alle Kriterien des Themengebiets IAM
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| IAM-01 | Richtlinie für Identitäten und Zugriffsberechtigungen | 3/0/1 | Das schriftliche Fundament: Rollenmodell, Regeln für die Rechtevergabe und die Fähigkeit, für jede Identität die aktuellen Rechte aufzulisten. |
| IAM-02 | Vergabe und Änderung von Identitäten und Zugriffsberechtigungen | 3/0/0 | Der Ablauf, nach dem Rechte beantragt, genehmigt und eingerichtet werden, einschließlich der Regeln für Notfallkonten. |
| IAM-03 | Risikobasiertes Verfahren zur Sperrung und zum Entzug von Identitäten | 4/1/3 | Automatische Sperrung bei Inaktivität oder Angriffsverdacht und Überwachung auf gestohlene Zugangsdaten, mindestens für privilegierte Identitäten. |
| IAM-04 | Entzug oder Anpassung von Zugriffsberechtigungen bei Veränderungen des Aufgabengebiets | 5/0/0 | Rechte folgen der Rolle: Anpassung bei Austritt oder Wechsel mit festen Höchstfristen. |
| IAM-05 | Regelmäßige Überprüfung von Zugriffsberechtigungen | 5/0/1 | Mindestens jährliche Überprüfung aller Identitäten und Rechte und der Umgang mit verwaisten Ressourcen nach dem Entzug. |
| IAM-06 | Privilegierte Zugriffsberechtigungen | 9/0/4 | Personalisierte, befristete Admin-Rechte mit Protokollierung, automatischer Auswertung und Mehr-Faktor-Authentisierung an Administrationsschnittstellen. |
| IAM-07 | Zugriff auf Cloud-Kundendaten | 6/3/4 | Trennung der Systeme und Transparenz gegenüber Kunden, wann und wie Personal des Anbieters auf ihre Daten zugreift. |
| IAM-08 | Authentisierungsmechanismen | 7/2/0 | Wie Personal und technische Konten sich anmelden, mit Mehr-Faktor-Pflicht für die Produktionsumgebung und einer risikobasierten Authentisierungsrichtlinie. |
| IAM-09 | Vertraulichkeit von Authentisierungsinformationen | 7/0/1 | Sichere Ausgabe und Speicherung von Passwörtern und anderen Zugangsdaten, mit Fristen für Initialpasswörter und Rücksetzverfahren. |
Zusatzkriterien mit Wirkung im Vertrieb sind etwa IAM-06.03AC (phishing-resistente Mehr-Faktor-Authentisierung für privilegierte Nutzer), IAM-06.04AC (Werkzeug für privilegierte Zugriffe mit Freischaltung nur bei Bedarf) und IAM-07.03AS (vorherige Zustimmung des Kunden statt nachträglicher Information). Welche Sie aufnehmen, richtet sich nach den Verträgen mit Ihren Kunden.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| IAM-01, IAM-02 | A.5.15, A.5.16, A.5.18 | Regeln für Zugang, Identitäten und Rechte | 16 Mindestaspekte der Richtlinie (IAM-01.02B), Liste der Rechte je Identität |
| IAM-03 | A.5.16, A.8.5 | Sperrung und sichere Anmeldung | Überwachung auf gestohlene Zugangsdaten, mit Ausnahmeverfahren |
| IAM-04 | A.5.18, A.6.5 | Rechte bei Austritt und Wechsel | Höchstfristen 48 Stunden und 14 Tage |
| IAM-05 | A.5.18 | Überprüfung von Rechten | mindestens jährlich, Behebung binnen sieben Tagen, verwaiste Ressourcen |
| IAM-06 | A.8.2, A.8.15 | Privilegierte Rechte und ihre Protokollierung | automatische Auswertung der Protokolle mit Alarmierung |
| IAM-07 | A.8.3; zur Information der Kunden kein direktes Gegenstück | Beschränkung des Zugriffs auf Informationen | Information der Kunden je Zugriff, Offenlegung aller Zugriffsfälle im Vertrag |
| IAM-08, IAM-09 | A.5.17, A.8.5 | Anmeldeverfahren und Zugangsdaten | Mehr-Faktor-Authentisierung für alle Zugriffe auf die Produktion, auch automatisierte |
Häufige Fragen
Gilt IAM auch für die Nutzer meiner Kunden?+
Wie schnell muss ich Rechte nach einem Austritt entziehen?+
Wie oft müssen Zugriffsrechte überprüft werden?+
Muss ich Kunden über jeden Support-Zugriff auf ihre Daten informieren?+
Brauchen auch automatisierte Prozesse Mehr-Faktor-Authentisierung?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.7 IAM-01 bis IAM-09, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.7, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Zuordnung IDM zu IAM (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).