
Stand: 2026-11-01
Diese Seite richtet sich an Anbieter von Software als Dienst (SaaS), die ein C5-Testat planen, auch mit wenigen Beschäftigten. Wie man den Prüfungsgegenstand allgemein zuschneidet und was das Testat einer Hyperscaler-Plattform abdeckt, steht auf der Seite C5-Scope. Für KI-Dienste gibt es die Seite C5 für KI-SaaS, für Hersteller von Praxissoftware die Seite Praxissoftware-Anbieter.
Was ein SaaS-Anbieter im C5 selbst verantwortet
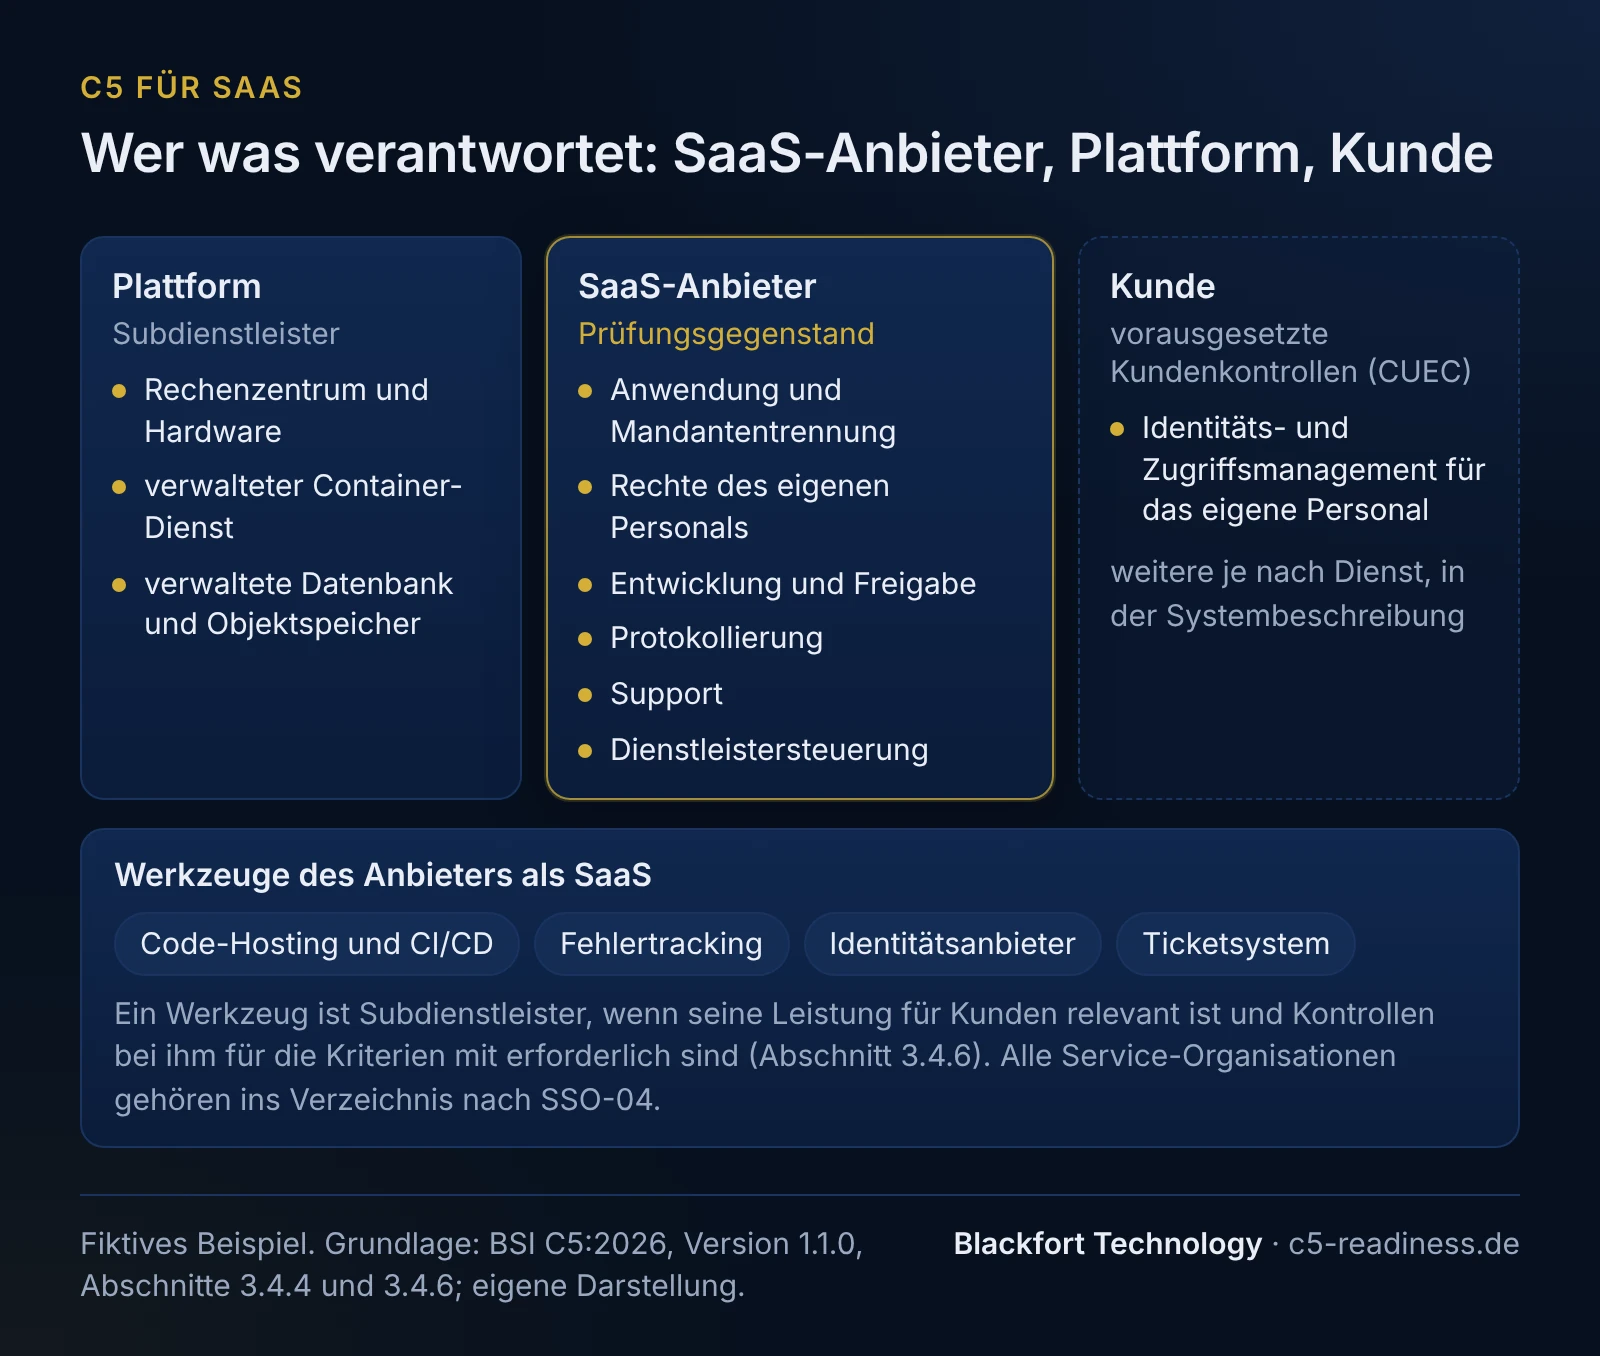
Alles, was er selbst baut, betreibt und entscheidet. Der Katalog geht bei Cloud-Diensten von geteilten Zuständigkeiten zwischen Anbieter, Subdienstleistern und Kunden aus und nennt als Beispiele einen SaaS-Dienst auf einer IaaS-Plattform und das Identitäts- und Zugriffsmanagement für das Personal des Kunden (Abschnitt 3.4.4). Software auf der Infrastruktur oder Plattform eines anderen Cloud-Anbieters gilt nach Abschnitt 3.4.6 in der Regel als Subdienstleister-Beziehung.
Kriterien, die nur für IaaS gelten, kann ein SaaS-Anbieter mit Begründung ausschließen; die Begründung muss sich auf Art und Ausgestaltung des Dienstes oder auf seine Grundsätze, Verfahren und Maßnahmen stützen, nie darauf, dass Kontrollen fehlen (Abschnitt 3.4.3). Die meisten Kriterien bleiben anwendbar, weil sie Organisation, Personal, Entwicklung und Betrieb betreffen.
Das Beispiel: Vertragsmanagement mit neun Beschäftigten
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Software zur Verwaltung von Verträgen und Fristen für mittelständische Unternehmen. Ein Konzern verlangt in einer Ausschreibung einen C5-Typ-2-Bericht. Die Ausgangslage:
- Team: neun Beschäftigte, davon fünf in der Entwicklung, zwei in Betrieb und Support, zwei in Geschäftsführung und Vertrieb; dazu zwei freie Entwickler.
- Plattform: verwalteter Container-Dienst, verwaltete Datenbank und Objektspeicher eines Hyperscalers in einer Region in Deutschland.
- Werkzeuge als SaaS: Code-Hosting mit Build- und Bereitstellungskette (CI/CD), Fehlertracking, Identitätsanbieter für die Anmeldung der Beschäftigten, Ticketsystem für den Support.
- Dokumentation: wenige schriftliche Richtlinien, aber Infrastruktur als Code und vollständige Historie aller Änderungen im Code-Hosting.
Entscheidung 1: Welche Werkzeuge sind Subdienstleister?
Subdienstleister ist ein Dienstleister nach Abschnitt 3.4.6 nur, wenn zwei Merkmale zusammen vorliegen: Seine Leistung ist für Kunden relevant (Merkmal 1), und Kontrollen bei ihm sind zusammen mit den eigenen nötig, um Kriterien zu erfüllen (Merkmal 2); wie Sie das je Eintrag prüfen, zeigt die Seite Subdienstleisterinventar. Für SaaS-Anbieter stellt sich die Frage vor allem bei den eigenen Werkzeugen. Unabhängig vom Ergebnis gehören alle Service-Organisationen, die zur Erbringung des Dienstes beitragen, in das Verzeichnis nach SSO-04.
| Werkzeug | Erhält Kundendaten? | Unsere Einordnung | Entscheidung im Beispiel |
|---|---|---|---|
| Code-Hosting mit CI/CD | nein, aber es baut und stellt bereit, was in Produktion läuft | wirkt an Systemkomponenten mit (Merkmal 1); Kontrollen beim Anbieter des Werkzeugs (Integrität, Zugänge) sind für die Kriterien zur Änderungsfreigabe mit erforderlich (Merkmal 2); Einstufung als Subdienstleister naheliegend | Subdienstleister, Carve-out, Auswertung seines Prüfberichts nach SSO-05 |
| Fehlertracking | ja, Fehlermeldungen enthielten Vertragsnamen aus Anfragen | mit Kundendaten relevant für Kunden (Merkmal 1); Subdienstleister erst, wenn zusätzlich Kontrollen beim Anbieter des Werkzeugs nötig sind (Merkmal 2); ohne Kundendaten nur Service-Organisation | Datenfluss abgeschnitten: Meldungen werden vor dem Versand bereinigt, die Bereinigung wird getestet und belegt |
| Identitätsanbieter für Beschäftigte | nein, aber er steuert den Zugang zu Produktion und Code | steuert den Zugang zu Systemkomponenten (Merkmal 1); Kontrollen beim Identitätsanbieter sind für das Berechtigungsmanagement erforderlich (Merkmal 2); Subdienstleister naheliegend | Subdienstleister, Carve-out |
| Ticketsystem | ja, Kunden schicken Auszüge aus Verträgen | verarbeitet Kundendaten (Merkmal 1); Kontrollen zu Zugriff und Löschung beim Anbieter des Werkzeugs nötig (Merkmal 2), daher Subdienstleister | Subdienstleister; Region vertraglich festgelegt |
Die Einstufung stimmen Sie mit dem Prüfer ab. Lohnend ist die Frage, ob ein Datenfluss überhaupt nötig ist: Wer verhindert, dass Kundendaten in ein Werkzeug gelangen, spart sich die Subdienstleister-Angaben, braucht dafür aber einen Nachweis, dass die Sperre wirkt.
Entscheidung 2: Aufgabentrennung, wenn wenige Personen alles machen
OIS-04 verlangt, miteinander in Konflikt stehende Aufgaben auf Basis einer Risikobeurteilung zu trennen, etwa Entwicklung, Test und Freigabe von Änderungen oder die Verwaltung des Rechterahmens. Für kleine Anbieter wichtig ist OIS-04.03B: Kann die Funktionstrennung aus organisatorischen oder technischen Gründen nicht umgesetzt werden, richtet der Anbieter kompensierende Kontrollen ein, die unbefugte oder unbeabsichtigte Änderungen erkennen und eine zeitnahe Reaktion ermöglichen. Dazu kommt ein Verzeichnis der Konflikte und der Maßnahmen, die sie auflösen (OIS-04.04B). Hilfreich ist DEV-10.01B: Änderungen genehmigt „autorisiertes Personal oder autorisierte Systemkomponenten“, eine automatische Freigabe auf Basis definierter Kriterien ist also möglich.
So kann eine kompensierende Kontrolle im Beispiel aussehen (eigene Beispiel-Kontrollbeschreibung):
| Element | Kontrollbeschreibung „Bereitstellung nur nach zweiter Prüfung“ |
|---|---|
| Bezug | OIS-04.03B, DEV-10.01B |
| Verantwortlich | Leitung Entwicklung; Vertretung durch eine benannte zweite Entwicklerin |
| Auslöser und Frequenz | jede Änderung am Hauptzweig; Durchsicht der Bereitstellungsprotokolle monatlich |
| Durchführung | Die Änderung braucht die Freigabe einer zweiten Person im Code-Hosting; die Bereitstellung in Produktion startet nur automatisch nach bestandenen Tests aus dem geschützten Hauptzweig. Niemand hat Schreibrechte auf Produktion außerhalb der Bereitstellungskette, Ausnahmen laufen über einen Notfallzugang. |
| Kontrolle | Die Geschäftsführung gleicht monatlich die Liste der Bereitstellungen mit den freigegebenen Änderungen ab und prüft jede Nutzung des Notfallzugangs. |
| Eskalation | Bereitstellung ohne Freigabe oder ungeklärter Notfallzugang wird als Sicherheitsvorfall behandelt und binnen eines Werktags bewertet. |
| Nachweis | Export der Freigaben und Bereitstellungen, unterschriebenes Protokoll der Monatsdurchsicht |
Entscheidung 3: Interne Audits ohne eigene Revision
COM-03 verlangt mindestens jährlich interne Audits durch sachverständiges Personal, das nicht in der Weisungslinie des geprüften Bereichs steht (COM-03.02B). Lässt die Größe des Anbieters das nicht zu, setzt er alternative Maßnahmen um, damit die Prüfungen unparteiisch bleiben. Als sachverständiges Personal nennen die ergänzenden Informationen zu COM-03.01B auch beauftragte fachkundige Dritte; ein externer Auditor ist deshalb ein naheliegender Weg. Im Beispiel übernimmt ein externer Auditor das jährliche interne Audit. Er sollte nach unserer Empfehlung nicht derselbe sein, der später das C5-Testat erteilt, weil er sonst seine eigene Vorarbeit prüfen würde; ob das mit seiner Unabhängigkeit vereinbar wäre, beurteilt der Prüfer selbst (siehe Prüferauswahl).
Entscheidung 4: Freie Entwickler
Im Beispiel arbeiten die beiden freien Entwickler in den Prozessen des Anbieters mit: im selben Code-Hosting, mit denselben Freigaberegeln. Das ist nach den ergänzenden Informationen zu DEV-02 keine ausgelagerte Entwicklung; der Katalog nimmt die „Integration externen Personals in die Prozesse des Cloud-Anbieters“ ausdrücklich aus. Für die beiden gelten die eigenen Kontrollen des Anbieters, etwa zu Personal und Zugängen, dazu die Kontrolle aus Entscheidung 2.
DEV-02 greift erst, wenn ein Dienstleister Komponenten des Dienstes nach seinen eigenen Prozessen entwickelt, etwa eine Agentur, die ein Modul in ihrer eigenen Umgebung baut und liefert. Dann sind vertraglich festzulegen: sichere Entwicklung auf dem Niveau der eigenen, Abnahmeprüfung und Nachweise, dass bekannte Schwachstellen ausgeschlossen wurden (DEV-02.01B). Vorher steht eine Risikobeurteilung, unter anderem zu Quellcodeverwaltung, Zugängen zu Entwicklungs- und Testumgebungen und Unterauftragnehmern (DEV-02.02B). Wer in diesem Fall das Zusatzkriterium DEV-02.02AC aufnimmt, lässt Änderungen aus ausgelagerter Entwicklung zusätzlich von eigenem Personal testen. Siehe auch Themengebiet Entwicklung (DEV).
Prüfung einer Erklärung oder direkte Prüfung?
Der Katalog nennt die direkte Prüfung besonders geeignet für Anbieter, deren Kontrollsystem noch nicht ausreichend dokumentiert ist; der Prüfer nimmt das System dann selbst auf, eine Systembeschreibung des Anbieters entfällt (Abschnitt 3.4.4.2). Für ein kleines Team klingt das bequem. Nach unserer Einschätzung spart es aber weniger, als es scheint: Richtlinien nach SP-01, Risikobeurteilung und Nachweise brauchen Sie in beiden Fällen, und der Prüfer braucht für die Aufnahme Zeit Ihrer Fachleute. Im Beispiel entscheidet sich der Anbieter für die Prüfung einer Erklärung, weil der ausschreibende Konzern eine Systembeschreibung lesen will. Wie beide Prüfungsarten ablaufen, zeigt die Seite C5-Prüfung.
Nachweise aus den Werkzeugen statt aus Dokumenten
Ein kleines Team gewinnt Zeit, wenn Nachweise dort entstehen, wo ohnehin gearbeitet wird. Die folgende Liste gilt für das Beispiel; jeder Nachweis steht mit Herkunft, Verantwortlichem und Zeitbezug in einem Nachweisregister.
| Kontrolle | Nachweis | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Freigabe von Änderungen | Freigaben und Bereitstellungsprotokoll | Code-Hosting, CI/CD | Leitung Entwicklung | alle Änderungen im Zeitraum |
| Konfiguration der Infrastruktur | Infrastruktur als Code mit Historie, Abgleich mit dem Ist-Zustand | Code-Hosting, Plattform | Betrieb | Stichtag und Änderungen im Zeitraum |
| Rechteüberprüfung | Export der Konten und Rollen mit Abzeichnung | Identitätsanbieter | Geschäftsführung | mindestens jährlich (IAM-05.01B) |
| Wiederherstellungstest | Testprotokoll mit Dauer und Ergebnis | Plattform, Ticket | Betrieb | mindestens jährlich (OPS-08.01B) |
| Dienstleistersteuerung | Verzeichnis, ausgewertete Prüfberichte | Ablage der Verträge | Geschäftsführung | Verzeichnis mindestens jährlich überprüft (SSO-04.02B), Berichte im Turnus nach Einstufung ausgewertet (SSO-05) |
| Internes Audit | Auditbericht des externen Auditors, Maßnahmenliste | externer Auditor | Geschäftsführung | mindestens jährlich (COM-03.01B) |
Mögliche Lücken bei kleinen SaaS-Anbietern
- Werkzeuge fehlen im Dienstleisterverzeichnis. Ursache: Sie wurden von der Entwicklung per Kreditkarte gebucht. Wirkung: Datenflüsse und Subdienstleister fehlen in der Systembeschreibung. Abhilfe: Abrechnungen der letzten zwölf Monate durchsehen und jedes Werkzeug einordnen.
- Funktionstrennung nur auf dem Papier. Ursache: Alle haben Administratorrechte „für den Notfall“. Wirkung: Die kompensierende Kontrolle greift nicht, weil sich Bereitstellungen außerhalb der Kette nicht erkennen lassen. Abhilfe: Notfallzugang einrichten, Dauerrechte entziehen, Nutzung protokollieren.
- Richtlinien ohne Freigabe und Version. Ursache: Regeln stehen in einem Wiki ohne Versionsstand. Wirkung: SP-01 verlangt Versionskontrolle und Genehmigung durch die oberste Leitung oder eine autorisierte Stelle. Abhilfe: Richtlinien im Code-Hosting versionieren und Freigaben dort dokumentieren.
Häufige Fragen
Ist ein C5-Testat für ein Team von zehn Personen realistisch?+
Deckt das C5-Testat unseres Cloud-Anbieters einen Teil unserer Prüfung ab?+
Welche Kriterien kann ein SaaS-Anbieter ausschließen?+
Dürfen interne Audits extern vergeben werden?+
Weiterlesen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- C5 für KI-SaaS: Inferenz, Modellabhängigkeiten und AIC4
- C5 für Praxissoftware: Scope und Nachweise für Hersteller
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.4.3, 3.4.4 und 3.4.6 sowie OIS-04, COM-03, DEV-02, DEV-10, SSO-04, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).