
Stand: 2026-11-01
Ein Kunde verlangt zum ersten Mal ein C5-Testat, und Ihr Unternehmen ist nach ISO 27001 zertifiziert. Diese Seite zeigt, welche Teile Ihres Informationssicherheits-Managementsystems (ISMS) Sie für C5 weiter nutzen, was der Kriterienkatalog C5:2026 zusätzlich verlangt und wie Sie eine erste Zuordnung aufbauen. Der BSI C5 ist der Kriterienkatalog des BSI für Cloud-Dienste; ISO/IEC 27001 ist die internationale Norm für Managementsysteme der Informationssicherheit.
Was ist der Unterschied zwischen C5 und ISO 27001?
ISO 27001 zertifiziert ein Managementsystem, C5 testiert einen konkreten Cloud-Dienst. Jede C5-Prüfung läuft nach ISAE 3000 (Revised) oder einem nationalen Gegenstück wie IDW PS 860, immer mit hinreichender Sicherheit (Abschnitte 3.2 und 3.4.1). Was ein Testat aussagt und warum es kein Zertifikat ist, erklärt die Seite C5-Testat.
| ISO/IEC 27001 | BSI C5:2026 | |
|---|---|---|
| Gegenstand | Managementsystem im gewählten Geltungsbereich | einzelne Cloud-Dienste in festgelegten Regionen |
| Ergebnis | Zertifikat einer Zertifizierungsstelle | Testat und Prüfbericht eines unabhängigen Prüfers |
| Prüfungsstandard | Zertifizierungsaudit | ISAE 3000 (Revised) bzw. IDW PS 860, hinreichende Sicherheit |
| Zeitbezug | Gültigkeitszeitraum des Zertifikats | Typ 1: Stichtag; Typ 2: Wirksamkeit über einen Zeitraum, in der Regel drei bis zwölf Monate (Soll-Vorgabe) |
| Adressat des Berichts | Auftraggeber und Zertifizierungsstelle | auch die Kunden des Anbieters, mit nachvollziehbaren Prüfungshandlungen |
| Kriterien | Normanforderungen und Maßnahmen aus Anhang A | 168 Kriterien in 17 Themengebieten plus Rahmenbedingungen GC-01 bis GC-06 |
Die Zeile zum Adressaten stützt sich auf die BSI-FAQ: Der C5-Bericht richtet sich an die Kunden des Cloud-Anbieters, die nachvollziehen können, wie der Prüfer zu seinem Ergebnis kommt; Auditberichte zu Zertifizierungen sind für Kunden in der Regel nicht einsehbar.
Was aus ISO 27001 wiederverwendbar ist
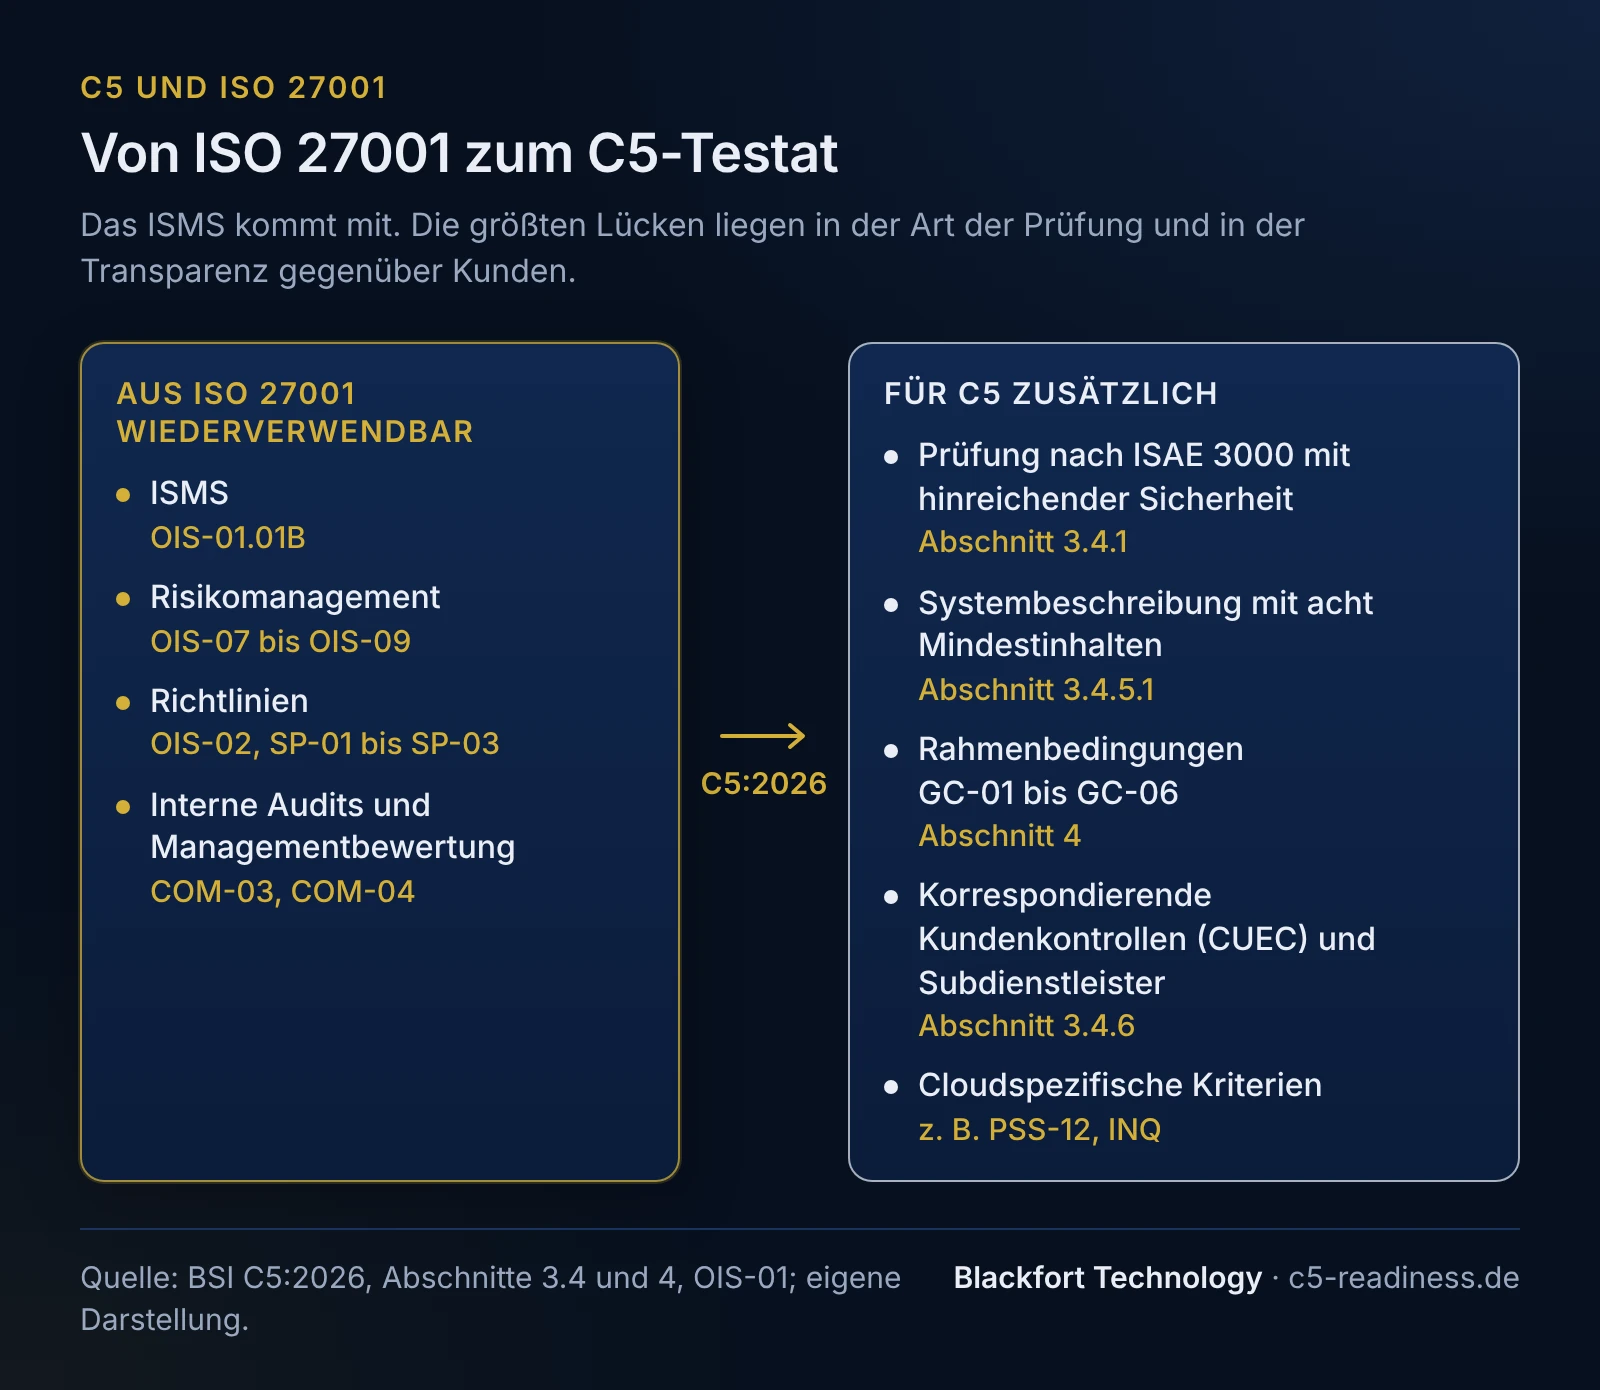
Wiederverwendbar ist vor allem das ISMS selbst. Das Basis-Unterkriterium OIS-01.01B verlangt ein ISO/IEC-27001-konformes ISMS, und OIS-01.02B fragt Dokumente ab, die Sie aus der Zertifizierung kennen: den Geltungsbereich (Abschnitt 4.3 der Norm), die Erklärung zur Anwendbarkeit (6.1.3) und die Managementbewertung (9.3). Die 17 Themengebiete des C5 orientieren sich außerdem an der Gliederung von Anhang A der ISO/IEC 27001:2013 (Katalog, Abschnitt 2.2); inhaltlich wurde die Ausgabe 2022 berücksichtigt (Abschnitt 1.1).
Die BSI-FAQ geht noch weiter: Alle Anforderungen der ISO/IEC 27001 seien auch im C5 aufgeführt. Daraus folgt für die Praxis, dass sich gut gepflegte ISMS-Prozesse fast immer einem C5-Kriterium zuordnen lassen. Typische Kandidaten:
- Informationssicherheitsleitlinie und Richtlinienwesen (OIS-02, SP-01 bis SP-03),
- Risikomanagement mit Risikobewertung und Risikobehandlung (OIS-07 bis OIS-09),
- Rollen, Funktionstrennung und Schulung (OIS-04, HR-03),
- interne Audits und Managementbewertung (COM-03, COM-04),
- Lieferanten- und Dienstleistersteuerung (SSO-01 bis SSO-05),
- Vorfallbehandlung und Notfallmanagement (SIM-01 bis SIM-06, BCM-01 bis BCM-04).
Auch organisatorisch lässt sich zusammenlegen: Laut FAQ kann dasselbe Prüfungsteam parallel zum C5 weitere Testate oder Zertifikate prüfen, etwa nach ISO/IEC 27001. Der Katalog selbst empfiehlt, andere Prüfungen mit der C5-Prüfung abzustimmen (Abschnitt 3.3).
OIS-01: Reicht das ISO-Zertifikat für das erste Kriterium?
Für das Basiskriterium brauchen Sie kein Zertifikat. Nach den ergänzenden Hinweisen zu OIS-01 ist OIS-01.01B auch ohne gültige Zertifizierung erfüllbar, wenn die vorgelegte Dokumentation die Anforderungen der ISO/IEC 27001 erfüllt.
Das Zertifikat wird erst bei den Zusatzkriterien zur Pflicht:
- OIS-01.01AS (verschärfend) verlangt eine gültige Zertifizierung nach ISO/IEC 27001 oder ISO 27001 auf Basis von IT-Grundschutz, deren Geltungsbereich den Cloud-Dienst abdeckt. Ein verschärfendes Unterkriterium ersetzt das Basis-Unterkriterium, das es schärft (Abschnitt 2.1).
- OIS-01.01AC (erweiternd) verlangt, dass vorhandene Zertifikate von einer akkreditierten Stelle stammen.
Welche Zusatzkriterien Sie in die Prüfung aufnehmen, entscheiden Sie selbst; die Auswahl ist in der Systembeschreibung zu begründen (Abschnitt 3.4.3). Unsere Einordnung: Deckt Ihr Zertifikat den Dienst ab, kostet OIS-01.01AS wenig zusätzlichen Aufwand und zeigt Kunden, dass das ISMS extern bestätigt ist. Deckt es nur die Firmenzentrale oder einen anderen Dienst ab, prüfen Sie zuerst, ob sich der Geltungsbereich erweitern lässt. Für § 393 SGB V im Gesundheitswesen genügt nach dem Wortlaut ein Testat über die Basiskriterien; die Zusatzkriterien braucht es dort nicht.
Was ISO 27001 für C5 nicht abdeckt
Die größten Lücken liegen in der Art der Prüfung und in der Transparenz gegenüber Kunden. Aus dem Katalog ergeben sich vor allem diese Punkte:
- Wirksamkeit über einen Zeitraum. Ein Typ-2-Bericht beurteilt, ob die Kontrollen über einen Zeitraum wirksam waren; der Katalog sieht in der Regel drei bis zwölf Monate vor (Soll-Vorgabe, Abschnitt 3.4.4.1). Sie brauchen deshalb Nachweise, die über den ganzen Zeitraum entstehen, etwa Protokolle, Freigaben und Prüfspuren. Welcher Berichtstyp passt, klärt die Seite Typ 1 oder Typ 2.
- Systembeschreibung und Management Statement. Bei der Prüfung einer Erklärung (Attestation Engagement) prüft der Prüfer Ihre Beschreibung des Dienstes mit acht Mindestinhalten und eine schriftliche Erklärung der Geschäftsleitung (Management Statement) (Abschnitte 3.4.5.1 und 3.4.5.2). Ein ISMS-Handbuch erfüllt diese Anforderungen nicht von selbst. Aufbau und Inhalt beschreibt die Seite Systembeschreibung.
- Rahmenbedingungen GC-01 bis GC-06. Angaben zu anwendbarem Recht und Standorten, Verfügbarkeit, Wiederanlauf, behördlichen Anfragen und vorhandenen Nachweisen (Abschnitt 4). Sie sollen Kunden die Eignungsprüfung ermöglichen.
- Kunden und Subdienstleister. Die Systembeschreibung nennt die korrespondierenden Kundenkontrollen (Complementary User Entity Controls, CUEC), die der Anbieter bei seinen Kontrollen voraussetzt, und die Leistungen von Subdienstleistern (Subservice-Organisationen) mit Firmenname, Verarbeitungsort und Überwachung. Betreiben Sie Ihre Software auf der Plattform eines anderen Cloud-Anbieters, gilt dieser in der Regel als Subdienstleister (Abschnitt 3.4.6).
- Cloudspezifische Kriterien. C5:2026 enthält neue Kriterien zu Container-Management, Lieferkette, Post-Quanten-Kryptografie und Confidential Computing sowie ausführlichere Vorgaben zu Mandantentrennung und Souveränität, zum Beispiel PSS-12 zur Region der Datenverarbeitung (Abschnitt 1.1). Wer Souveränität über C5 hinaus belegen soll, findet weitergehende Anforderungen in den C3A-Kriterien des BSI. Dazu kommen die Gebiete Produktsicherheit (PSS) und behördliche Anfragen (INQ).
- Strengere Folgen einzelner Lücken. Ein Kriterium gilt als nicht erfüllt, sobald eines seiner Unterkriterien nicht erfüllt ist, und Abweichungen stehen im Bericht, auch wenn das Kriterium insgesamt erreicht wurde (Abschnitte 3.4.12 und 3.4.13).
Anders als in der Erklärung zur Anwendbarkeit ist ein Ausschluss in C5 nie damit zu begründen, dass Kontrollen fehlen oder nicht wirksam sind (Abschnitt 3.4.3). Prüfen Sie jede geplante Ausnahme deshalb neu; welche Begründungen der Katalog zulässt, erklärt die Seite Systembeschreibung.
Warum der Prüfer ISO-Auditergebnisse nicht einfach übernimmt
Ergebnisse aus ISO-Zertifizierungsaudits sind anders zu bewerten als Ergebnisse einer ISAE-3000-Prüfung; das schreibt der Katalog ausdrücklich (Abschnitt 3.3). Die BSI-FAQ ergänzt, dass vorhandene Zertifikate in der Testatsprüfung grundsätzlich nicht anerkannt werden, weil zum Beispiel die Wirksamkeit der Maßnahmen in der Vergangenheit nicht geprüft wurde. Der Prüfer kann in begrenztem Maß auf andere Berichte zurückgreifen, wird die Prüfung aber in der Regel selbst durchführen, weil er für das Testat haftet.
Ein Zertifikat führt deshalb nicht automatisch zum Testat. Die FAQ formuliert es knapp: „Mit einem IT-Grundschutz-Zertifikat oder ISO/IEC 27001-Zertifikat bekommt man nicht automatisch ein C5-Testat“. Der Vorteil des Zertifikats liegt in reifen Prozessen und vorhandenen Dokumenten, die der Prüfer wiederfindet.
Gibt es eine offizielle Zuordnung zwischen C5:2026 und ISO 27001?
Noch nicht. Das BSI hat eine Kreuzreferenztabelle C5:2026 zu internationalen Standards angekündigt; auf der C5:2026-Seite war sie am 01.11.2026 nicht als Download gelistet. Für C5:2020 gibt es solche Tabellen (FAQ). Auch mit amtlicher Tabelle gilt: Sie zeigt thematische Nähe, aus der Zuordnung allein lässt sich nicht schließen, dass ein C5-Kriterium erfüllt ist (Abschnitt 3.3).
Beispielhafte Zuordnung (eigene, nicht amtliche)
Die folgende Tabelle ist unsere eigene Zuordnung einiger C5:2026-Kriterien zu ISO/IEC 27001:2022, nach Titel und Thema. Sie ist keine amtliche Kreuzreferenz, gibt keine Normtexte wieder und ersetzt keine Einzelprüfung.
| C5:2026 | Thema (eigene Kurzbeschreibung) | ISO/IEC 27001:2022 | Was für C5 meist zusätzlich zu belegen ist (unsere Einschätzung) |
|---|---|---|---|
| OIS-01 | ISMS betreiben | Abschnitte 4 bis 10 | Dokumentation nach OIS-01.02B; bei OIS-01.01AS ein Zertifikat, dessen Geltungsbereich den Dienst abdeckt |
| OIS-05 | Bedrohungsinformationen auswerten | A.5.7 | Nachweise, dass die Auswertung im Prüfungszeitraum tatsächlich lief |
| OIS-07 bis OIS-09 | Risikomanagement | 6.1.2, 6.1.3, 8.2, 8.3 | Bezug der Risikobewertung auf den geprüften Cloud-Dienst |
| SSO-01 bis SSO-05 | Dienstleister steuern und überwachen | A.5.19 bis A.5.22 | Angaben zu Subdienstleistern in der Systembeschreibung, Wahl von Carve-out oder Inclusive |
| OPS-06 bis OPS-09 | Datensicherung und Wiederherstellung | A.8.13 | regelmäßige Wiederherstellungstests mit Ergebnissen |
| DEV-03, DEV-06 bis DEV-10 | Änderungen an Systemkomponenten | A.8.32 | Freigaben und Tests je Änderung, lückenlos über den Zeitraum |
| PSS-12 | Region der Datenverarbeitung und -speicherung | kein direktes Gegenstück | vertraglich vereinbarte Region für Kundendaten und Backups |
| INQ-01 bis INQ-04 | Umgang mit behördlichen Anfragen | kein direktes Gegenstück | geregelter Ablauf, Information der Kunden, Angaben nach GC-05 |
| GC-01 bis GC-06 | Rahmenbedingungen des Dienstes | kein Gegenstück | vollständige Angaben in der Systembeschreibung |
Lesehilfe: Ein Eintrag in der dritten Spalte heißt nur, dass das Thema in der Norm vorkommt. Ob Ihre Kontrollen das C5-Kriterium mit allen Unterkriterien erfüllen, zeigt erst der Abgleich im Einzelnen.
Gesundheitswesen: ISO 27001 mit Maßnahmenplan als Alternative
Im Gesundheitswesen gibt es einen eigenen Weg über ISO 27001. Die C5-Gleichwertigkeitsverordnung (C5GleichwV) lässt für § 393 SGB V unter anderem ein ISO-27001-Zertifikat zu, wenn zusätzlich ein Maßnahmenplan für den Cloud-Dienst vorliegt. Inhalt und Fristen dieses Plans erklärt die Seite C5-Gleichwertigkeitsverordnung. Ob die Verordnung auf Ihren Dienst anwendbar ist, klären Sie mit Ihrer Rechtsberatung.
Beispiel: Personalverwaltungs-SaaS mit ISO-27001-Zertifikat auf dem Weg zum C5-Testat
Fiktives Beispiel, kein realer Kunde. Ein Anbieter einer Software für Personalverwaltung und Lohnabrechnung ist nach ISO/IEC 27001 zertifiziert. Der Geltungsbereich umfasst Entwicklung und Betrieb, die Software läuft auf der Infrastruktur eines großen Cloud-Anbieters. Ein Versicherungskonzern verlangt in seiner Ausschreibung ein C5-Testat für den Dienst.
- Geltungsbereich prüfen: Der Dienst liegt im Zertifikatsbereich, also kann der Anbieter OIS-01.01AS in den Prüfungsumfang aufnehmen.
- Erklärung zur Anwendbarkeit gegen C5 legen: Richtlinien, Risikomanagement, Lieferantensteuerung und interne Audits lassen sich zuordnen; die Nachweise müssen aber für einen Typ-2-Zeitraum vorliegen.
- Lücken benennen: Es fehlen eine Systembeschreibung, die Angaben nach GC-01 bis GC-06, die Liste der korrespondierenden Kundenkontrollen (CUEC) und die Angaben zum Infrastrukturanbieter als Subdienstleister. Ein Ablauf für behördliche Anfragen (INQ) existiert nicht.
- Ausschlüsse prüfen: Kriterien nur für IaaS werden mit Begründung aus der Art des Dienstes ausgeschlossen, die übrigen bleiben im Umfang, auch wenn dafür noch Kontrollen fehlen.
- Zeitplan: Ein Typ-1-Bericht ist nicht Voraussetzung für Typ 2 (Abschnitt 3.4.11). Welche Katalogfassung gilt, hängt vom Stichtag oder vom Beginn des Zeitraums ab (C5:2026). Die Rückwärtsplanung bis zum Kundentermin zeigt die Seite Ablauf der C5-Prüfung.
Wie wir den Weg von ISO 27001 zu C5 begleiten
In einer C5-Gap-Analyse legen wir Ihr bestehendes ISMS gegen die 168 Kriterien des C5:2026 und die Rahmenbedingungen und zeigen, was Sie übernehmen, was Sie anpassen und was Sie neu aufbauen müssen. Blackfort Technology testiert nicht; das Testat erteilt ein unabhängiger Prüfer. Wir begleiten Sie bis zur Testierungsreife. Wie sich ein vorhandener SOC-2-Bericht einbringen lässt, steht auf der Seite C5 und SOC 2.
Häufige Fragen
Bekomme ich mit einem ISO-27001-Zertifikat automatisch ein C5-Testat?+
Brauche ich für C5 überhaupt ein ISO-27001-Zertifikat?+
Kann derselbe Prüfer ISO 27001 und C5 gemeinsam prüfen?+
Wann veröffentlicht das BSI die Kreuzreferenz C5:2026 zu ISO 27001?+
Weiterlesen
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (C5GleichwV) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).