
Stand: 2026-11-01
Die Informationssicherheit eines Cloud-Dienstes liegt nie allein beim Anbieter. Der C5:2026 kennt dafür zwei Begriffe, die leicht zu verwechseln sind. Diese Seite trennt sie, zeigt den Weg von den Katalogangaben zu den Kundenkontrollen Ihres Dienstes und liefert eine ausgefüllte Zuständigkeitsmatrix als Beispiel. Wie die übrige Systembeschreibung aufgebaut ist, steht auf der Seite C5-Systembeschreibung.
Was sind korrespondierende Kriterien für Kunden?
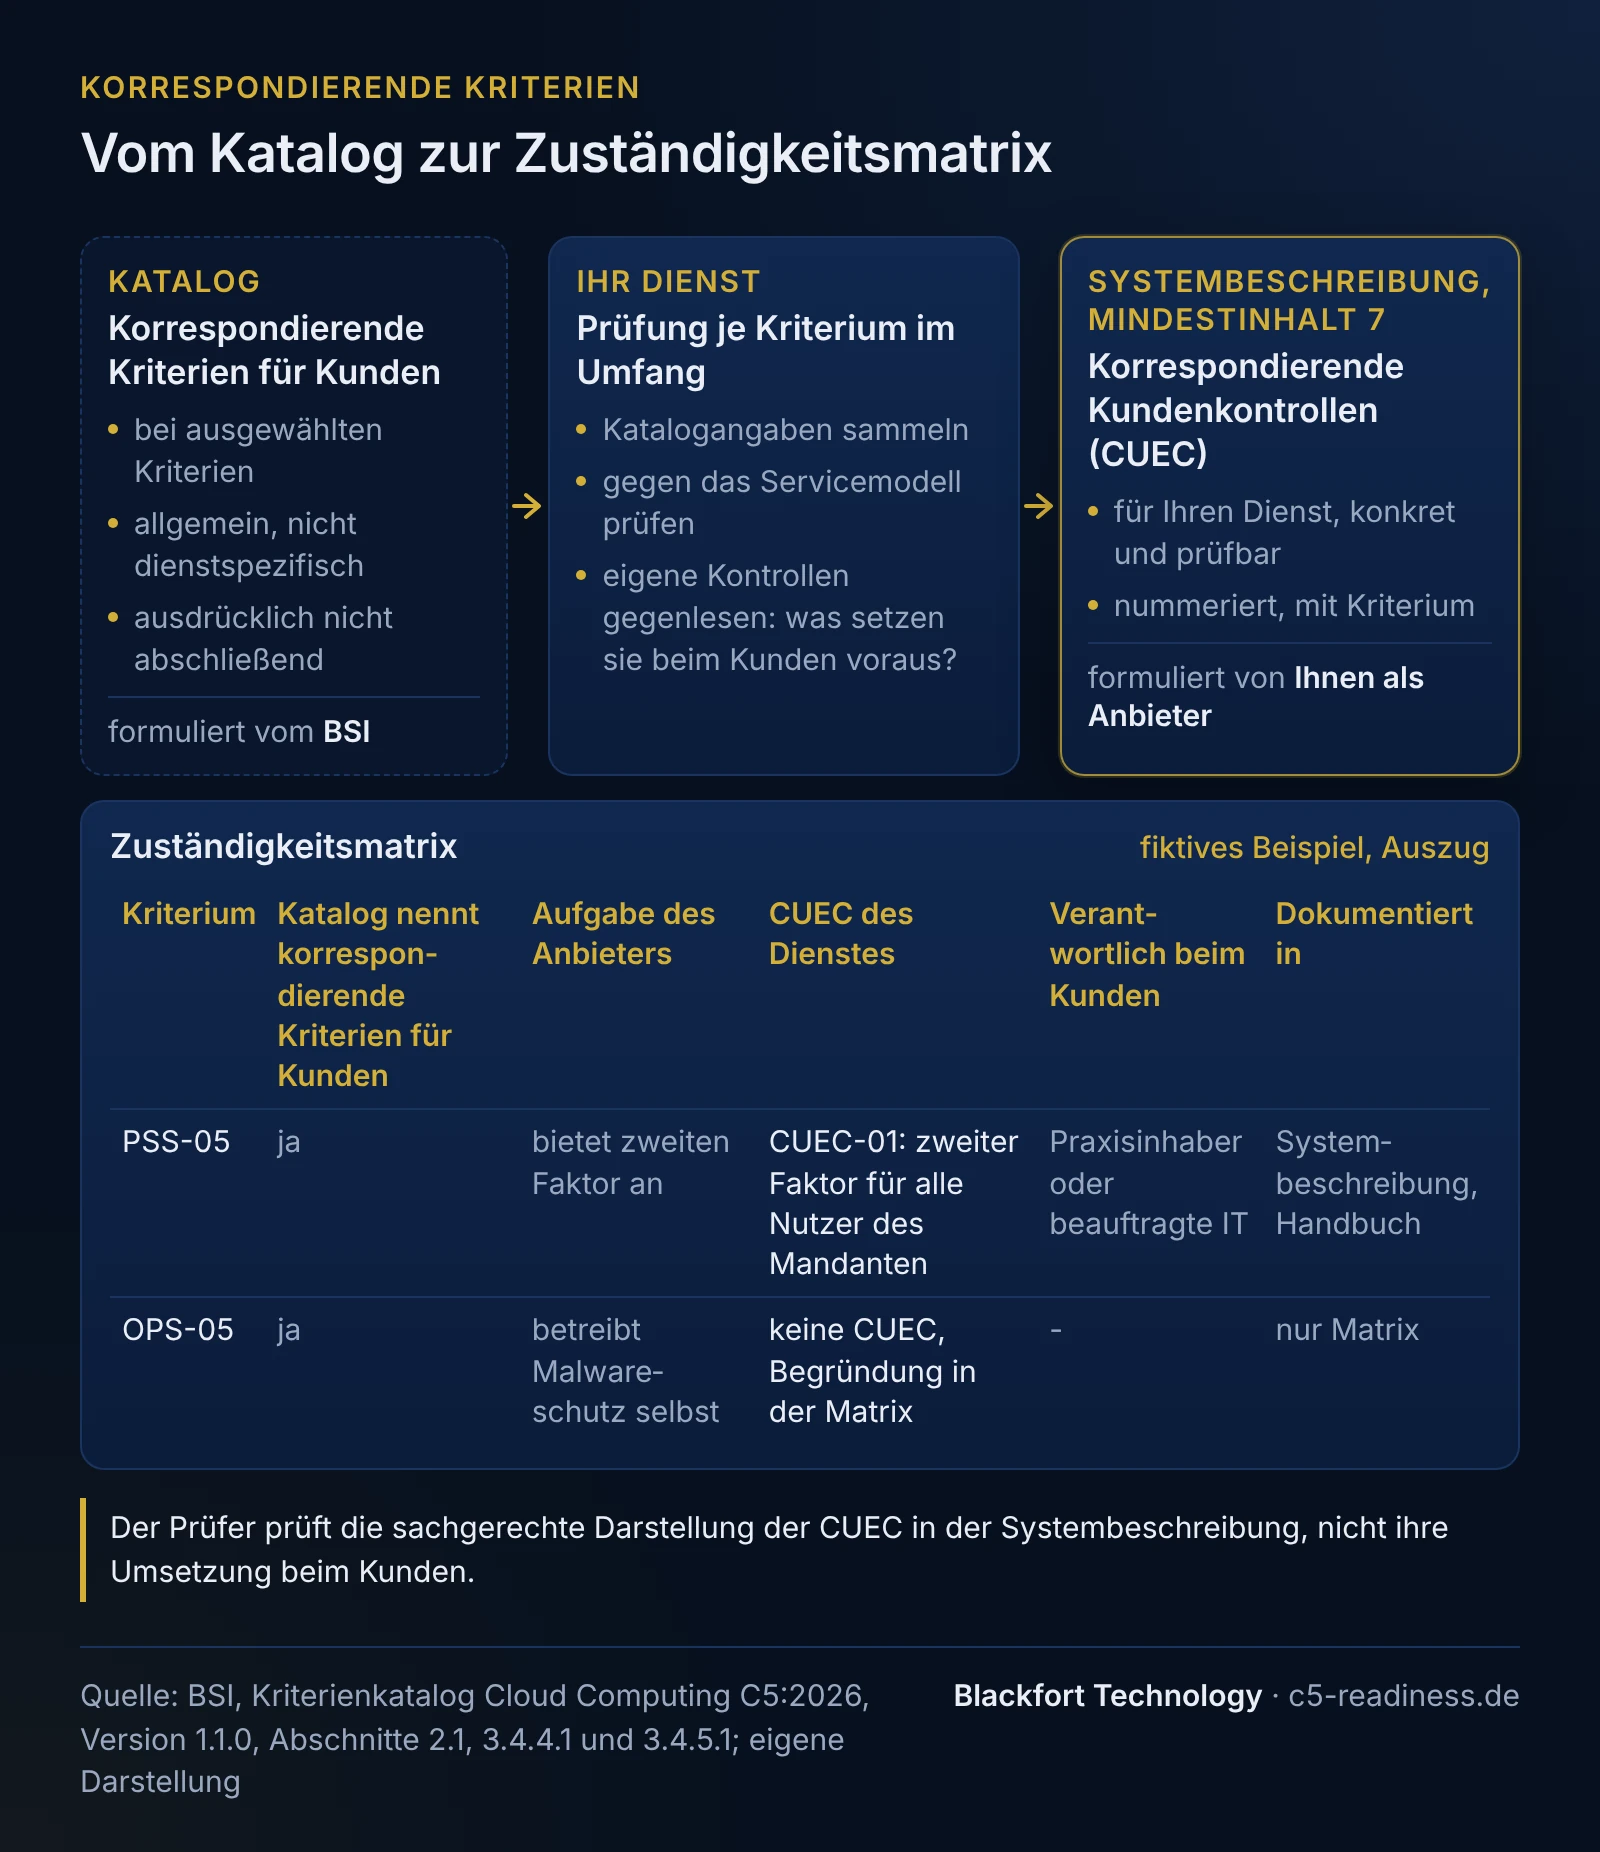
Korrespondierende Kriterien für Kunden sind ein Teil des Katalogs: Bei ausgewählten C5-Kriterien steht unter den ergänzenden Informationen ein eigener Abschnitt „Korrespondierende Kriterien für Kunden“. Er beschreibt allgemein, welche Kontrollen Kunden in ihrem eigenen Verantwortungsbereich brauchen, damit das Kriterium zusammen mit den Kontrollen des Anbieters erfüllt ist. Bei vielen Kriterien steht dort nur ein Strich.
Der Katalog sagt selbst, wofür diese Angaben da sind (Abschnitt 2.1). Sie zeigen, „wo potentiell Mitwirkungspflichten bestehen“, und sind ausdrücklich „keine abschließende und für alle Cloud-Dienste allgemein gültige Aufstellung“. Sie sollen drei Gruppen helfen:
- dem Anbieter, beim Schreiben der Systembeschreibung die Kriterien zu finden, bei denen typischerweise Kundenkontrollen vorausgesetzt werden,
- dem Prüfer, die Angaben zu diesen Kundenkontrollen in der Systembeschreibung zu beurteilen,
- dem Kunden, die Angaben in der Systembeschreibung zu verstehen und die eigenen Kontrollen einzurichten.
Wie stark die Mitwirkung vom Servicemodell abhängt, zeigt der Katalog an einem Beispiel: Bei Infrastrukturdiensten spielen Kunden die Sicherheitsaktualisierungen für ihr Betriebssystem typischerweise selbst ein, bei Software als Dienst liegt das typischerweise beim Anbieter (Abschnitt 2.1).
Was sind korrespondierende Kundenkontrollen (CUEC)?
Korrespondierende Kundenkontrollen, auf Englisch Complementary User Entity Controls (CUEC), sind die Kontrollen, die Ihr Dienst bei der Ausgestaltung Ihrer eigenen Kontrollen beim Kunden voraussetzt. Sie gehören als Mindestinhalt 7 in die Systembeschreibung (Abschnitt 3.4.5.1 Nr. 7). Anders als die Katalogangaben schreiben Sie sie für Ihren Dienst: konkret, prüfbar und so, dass ein Kunde sie umsetzen kann.
| Korrespondierende Kriterien für Kunden | Korrespondierende Kundenkontrollen (CUEC) | |
|---|---|---|
| Wo sie stehen | im Katalog, beim jeweiligen Kriterium | in Ihrer Systembeschreibung, Mindestinhalt 7 |
| Wer sie formuliert | das BSI | Sie als Anbieter |
| Bezug | allgemein formuliert, nicht auf einen bestimmten Dienst zugeschnitten und nicht für jeden Dienst gültig | Ihr Dienst, Ihre Kontrollen, Ihr Servicemodell |
| Vollständigkeit | ausdrücklich nicht abschließend | muss alles enthalten, was Ihre Kontrollen beim Kunden voraussetzen |
| Rolle in der Prüfung | Arbeitshilfe für Anbieter, Prüfer und Kunden | Teil des Prüfungsgegenstands; der Prüfer beurteilt die sachgerechte Darstellung |
Die Kundenkontrollen selbst prüft der Prüfer nicht beim Kunden. Seine Prüfungshandlungen beschränken sich auf ihre sachgerechte Darstellung in der Systembeschreibung (Abschnitt 3.4.4.1). Im Prüfungsbericht erläutert er dann, dass die anwendbaren Kriterien nur erfüllt werden können, wenn die Kundenkontrollen angemessen ausgestaltet und wirksam durchgeführt werden (Abschnitt 3.4.13 Nr. 1.1). Was das für die Aussagekraft des Berichts bedeutet, steht auf der Seite C5-Testat.
Wie leiten Sie die CUEC Ihres Dienstes ab?
Gehen Sie alle Kriterien im Prüfungsumfang einmal mit der Frage durch, was Ihre Kontrolle beim Kunden voraussetzt. Die Katalogangaben sind dabei der Einstieg; auch Kriterien ohne Katalogangabe können eine Kundenkontrolle brauchen. Unsere Empfehlung für die Reihenfolge:
- Katalogangaben sammeln. Für jedes Kriterium im Umfang notieren, ob der Katalog korrespondierende Kriterien für Kunden nennt. Das ist eine reine Fleißarbeit und ergibt die erste Spalte der Matrix.
- Gegen das Servicemodell prüfen. Je Fundstelle entscheiden, ob der Kunde bei Ihrem Dienst überhaupt etwas tun kann. Netze, Images oder Malwareschutz im Kundenbereich sind bei einer reinen SaaS-Anwendung meist Ihre Sache oder die Ihres Plattformanbieters, nicht die des Kunden. Halten Sie die Entscheidung mit einem Satz Begründung fest.
- Eigene Kontrollen gegenlesen. Auch Kriterien ohne Katalogangabe können eine Kundenkontrolle brauchen. Ein Beispiel: Ihr Berechtigungsentzug wirkt nur, wenn der Kunde ausgeschiedene Nutzer meldet oder selbst sperrt. Steht diese Annahme in keiner CUEC, fehlt sie in der Beschreibung.
- CUEC formulieren. Je CUEC eine Nummer, das Kriterium, auf das sie sich bezieht, und ein Satz mit Handelndem, Tätigkeit und Anlass oder Häufigkeit. Eigene Worte für Ihren Dienst, kein abgeschriebener Katalogtext.
- Mit Vertrag und Handbuch abgleichen. Jede CUEC muss sich in Leistungsbeschreibung, Administrationshandbuch oder Onboarding wiederfinden. Eine Pflicht, von der der Kunde nichts weiß, kann er nicht umsetzen.
- In die Systembeschreibung übernehmen. Die nummerierte Liste ist Mindestinhalt 7. Verweisen Sie in den Kontrollbeschreibungen auf die zugehörige CUEC, damit Prüfer und Kunden den Zusammenhang sehen.
Eine Warnung aus der Logik des Berichts: CUEC sind kein Ort, um Lücken beim Anbieter auf den Kunden zu verschieben. Der Katalog versteht darunter Kontrollen, die Sie bei der Ausgestaltung Ihrer Kontrollen vorausgesetzt haben. Wer dort Aufgaben ablädt, die laut Vertrag beim Anbieter liegen, erzeugt einen Widerspruch zwischen Beschreibung und Vertrag, und Kunden lesen den Bericht genau an dieser Stelle.
Zuständigkeitsmatrix: Aufbau und ausgefülltes Beispiel
Die Zuständigkeitsmatrix ist eine Tabelle mit einer Zeile je Kriterium, bei dem Anbieter und Kunde zusammenwirken. Sie hält fest, was der Anbieter liefert, welche CUEC der Dienst voraussetzt, wer auf beiden Seiten verantwortlich ist, wo die Pflicht dokumentiert ist und wie der Kunde davon erfährt. Daraus entstehen Mindestinhalt 7 der Systembeschreibung und die Kundenunterlagen in einem Zug.
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform für Videosprechstunden und Terminverwaltung als SaaS für Arztpraxen und medizinische Versorgungszentren. Die Plattform läuft auf einer IaaS-Plattform in einer deutschen Region; die Praxen verwalten ihre Nutzer im eigenen Mandanten und können die Anmeldung an ihr eigenes Identitätsverzeichnis anbinden. Auszug aus der Matrix:
| Kriterium | Katalog nennt korrespondierende Kriterien für Kunden | Aufgabe des Anbieters | CUEC des Dienstes (eigene Formulierung) | Verantwortlich beim Kunden | Dokumentiert in |
|---|---|---|---|---|---|
| PSS-05 Authentisierungsmechanismen | ja | bietet Anmeldung mit zweitem Faktor und Anbindung an das Identitätsverzeichnis der Praxis an | CUEC-01: Die Praxis schaltet den zweiten Faktor für alle Nutzer ihres Mandanten ein oder setzt ihn über das eigene Identitätsverzeichnis durch. | Praxisinhaber oder beauftragte IT | Systembeschreibung Kap. CUEC, Administrationshandbuch |
| PSS-08 Rahmenwerk für Rollen und Berechtigungen | ja | liefert Rollenmodell (Ärztin, Praxisteam, Administration) und Rechtebericht | CUEC-02: Die Praxis vergibt Rollen nach Freigabe durch die Praxisleitung, prüft den Rechtebericht mindestens halbjährlich und entzieht Rechte ausgeschiedener Personen spätestens am letzten Arbeitstag. | Praxisleitung | Systembeschreibung, Administrationshandbuch, Onboarding-Checkliste |
| SIM-01 Richtlinie für den Umgang mit Sicherheitsvorfällen | ja | benachrichtigt die hinterlegte Kontaktadresse bei Vorfällen, die den Mandanten betreffen | CUEC-03: Die Praxis hinterlegt eine ständig gelesene Kontaktadresse für Sicherheitsmeldungen und hält sie aktuell. | Praxisleitung | Vertrag (Anlage Sicherheit), Systembeschreibung |
| PI-02 Vertragliche Vereinbarungen zur Bereitstellung von Cloud-Kundendaten | ja | stellt Export von Terminen und Dokumenten bei Vertragsende über eine definierte Schnittstelle bereit | CUEC-04: Die Praxis ruft ihre Daten vor Vertragsende ab und übernimmt sie in ihre eigene Aufbewahrung. | Praxisleitung | Vertrag, Systembeschreibung |
| SSO-05 Überwachung der Einhaltung von Anforderungen | ja | nennt Subdienstleister im Bericht und informiert über Wechsel | keine eigene CUEC; Hinweis in den Kundenunterlagen, dass die Praxis über die Subdienstleister im Bericht informiert ist und selbst entscheidet, ob sie weitere Überwachung braucht | Praxisleitung | Kundeninformation zum Bericht |
| OPS-05 Schutz vor Malware - Umsetzung | ja | betreibt Malwareschutz auf allen Systemen des Dienstes selbst | keine CUEC: Die Praxis betreibt keine Schichten des Dienstes; Begründung in der Matrix dokumentiert | - | nur Matrix |
| IAM-04 Entzug oder Anpassung von Zugriffsberechtigungen bei Veränderungen des Aufgabengebiets | nein | entzieht Rechte des eigenen Personals | keine CUEC: betrifft nur das Personal des Anbieters; die Pflichten der Praxis zu ihren Nutzern stehen in CUEC-02 | - | nur Matrix |
Kriterientitel nach der deutschen Katalogfassung 1.1.0; die Spalte „CUEC“ ist unsere Formulierung für das fiktive Beispiel. Drei Zeilen enden ohne CUEC, und das ist gewollt: Die Matrix dokumentiert auch, warum eine Katalogangabe für den Dienst nicht greift. Prüfer und Kunden sehen so, dass die Katalogangaben vollständig durchgesehen wurden.
Die leere Matrix als CSV- und Excel-Datei mit allen Spalten, einschließlich Status und Kommunikationsweg, liegt auf der Seite Vorlagen.
Wie setzen Kunden die Pflichten um?
Für den Kunden ist jede CUEC eine Aufgabe in seinem eigenen Kontrollsystem. Unsere Empfehlung für Anbieter: Geben Sie Kunden mit dem Bericht eine Liste, die je CUEC drei Fragen beantwortet. Wer ist beim Kunden zuständig? Welche Funktion des Dienstes braucht er dafür, und wo ist sie beschrieben? Welcher Nachweis zeigt dem Kunden selbst, dass die Kontrolle läuft, etwa ein Rechtebericht, ein Export oder eine Testmeldung an die Kontaktadresse?
Kunden mit eigenem Informationssicherheitsmanagement übernehmen die CUEC in ihr Kontrollverzeichnis. Kleinere Kunden, etwa Arztpraxen, brauchen meist eine kurze Checkliste. Beides entsteht direkt aus der Matrix, wenn die Spalten „Verantwortlich beim Kunden“ und „Dokumentiert in“ gepflegt sind.
Bezug zu § 393 SGB V
Für Anbieter im Gesundheitswesen bekommt der Katalogteil Gewicht: § 393 Abs. 3 Nr. 3 SGB V verlangt, dass die „im Prüfbericht des Testats enthaltenen, korrespondierenden Kriterien für Kunden umgesetzt sind“, und Abs. 7 verlangt für die Veröffentlichung testierter Systeme eine „Kontrollliste zu den korrespondierenden Kriterien für Kunden“. Das Gesetz verwendet den Namen des Katalogteils, nicht den Begriff CUEC; welche Angaben im Bericht genau gemeint sind, ist rechtlich zu klären. Eine Zuständigkeitsmatrix, die beide Spalten führt, die Katalogangaben und die CUEC, deckt beide Lesarten ab. Die Einordnung im Einzelnen steht auf der Seite § 393 SGB V; sie ist allgemeine Information und im Einzelfall rechtlich zu prüfen.
Typische Lücken bei den Kundenpflichten
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Katalogangaben als CUEC übernommen | Abschnitt „Korrespondierende Kriterien für Kunden“ kopiert statt für den Dienst formuliert | CUEC passen nicht zum Servicemodell, Kunden können sie nicht umsetzen; umgeschriebene Fassungen der Katalogtexte erlaubt die Lizenz nicht | Katalogangaben nur als Prüfliste nutzen, CUEC in eigenen Worten mit Handelndem und Anlass schreiben |
| Annahme fehlt in den CUEC | nur Kriterien mit Katalogangabe durchgesehen | Kontrollbeschreibung setzt etwas beim Kunden voraus, das die Beschreibung nicht nennt; Darstellung ist dann nicht sachgerecht | alle Kriterien im Umfang mit der Frage „was setzt diese Kontrolle beim Kunden voraus?“ gegenlesen |
| CUEC widerspricht dem Vertrag | Aufgaben in die CUEC geschoben, die der Vertrag dem Anbieter zuweist | Kunde erkennt den Widerspruch beim Lesen des Berichts, Vertrauen und Vertragsverhandlung leiden | Matrix mit Leistungsbeschreibung abgleichen, Widersprüche vor der Prüfung auflösen |
| CUEC dem Kunden unbekannt | Pflichten stehen nur in der Systembeschreibung | Kunden setzen sie nicht um; im Gesundheitswesen kann das die Voraussetzung nach § 393 Abs. 3 Nr. 3 berühren | jede CUEC in Handbuch und Onboarding spiegeln, Kunden aktiv informieren |
Häufige Fragen
Sind korrespondierende Kriterien für Kunden und CUEC dasselbe?+
Prüft der Prüfer, ob unsere Kunden die CUEC umsetzen?+
Muss jede Katalogangabe zu einer CUEC werden?+
Dürfen wir die Katalogtexte der korrespondierenden Kriterien für Kunden in unsere Unterlagen kopieren?+
Wie viele CUEC sind üblich?+
Weiterlesen
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Vorlagen: Scope-Steckbrief, Nachweisregister und mehr
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 2.1, 3.4.4.1, 3.4.5.1 und 3.4.13 sowie die Abschnitte „Korrespondierende Kriterien für Kunden“ der genannten Kriterien, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- § 393 SGB V, Absätze 3 und 7 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).