
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet OPS (Regelbetrieb) des C5:2026, Abschnitt 5.6 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet OPS?
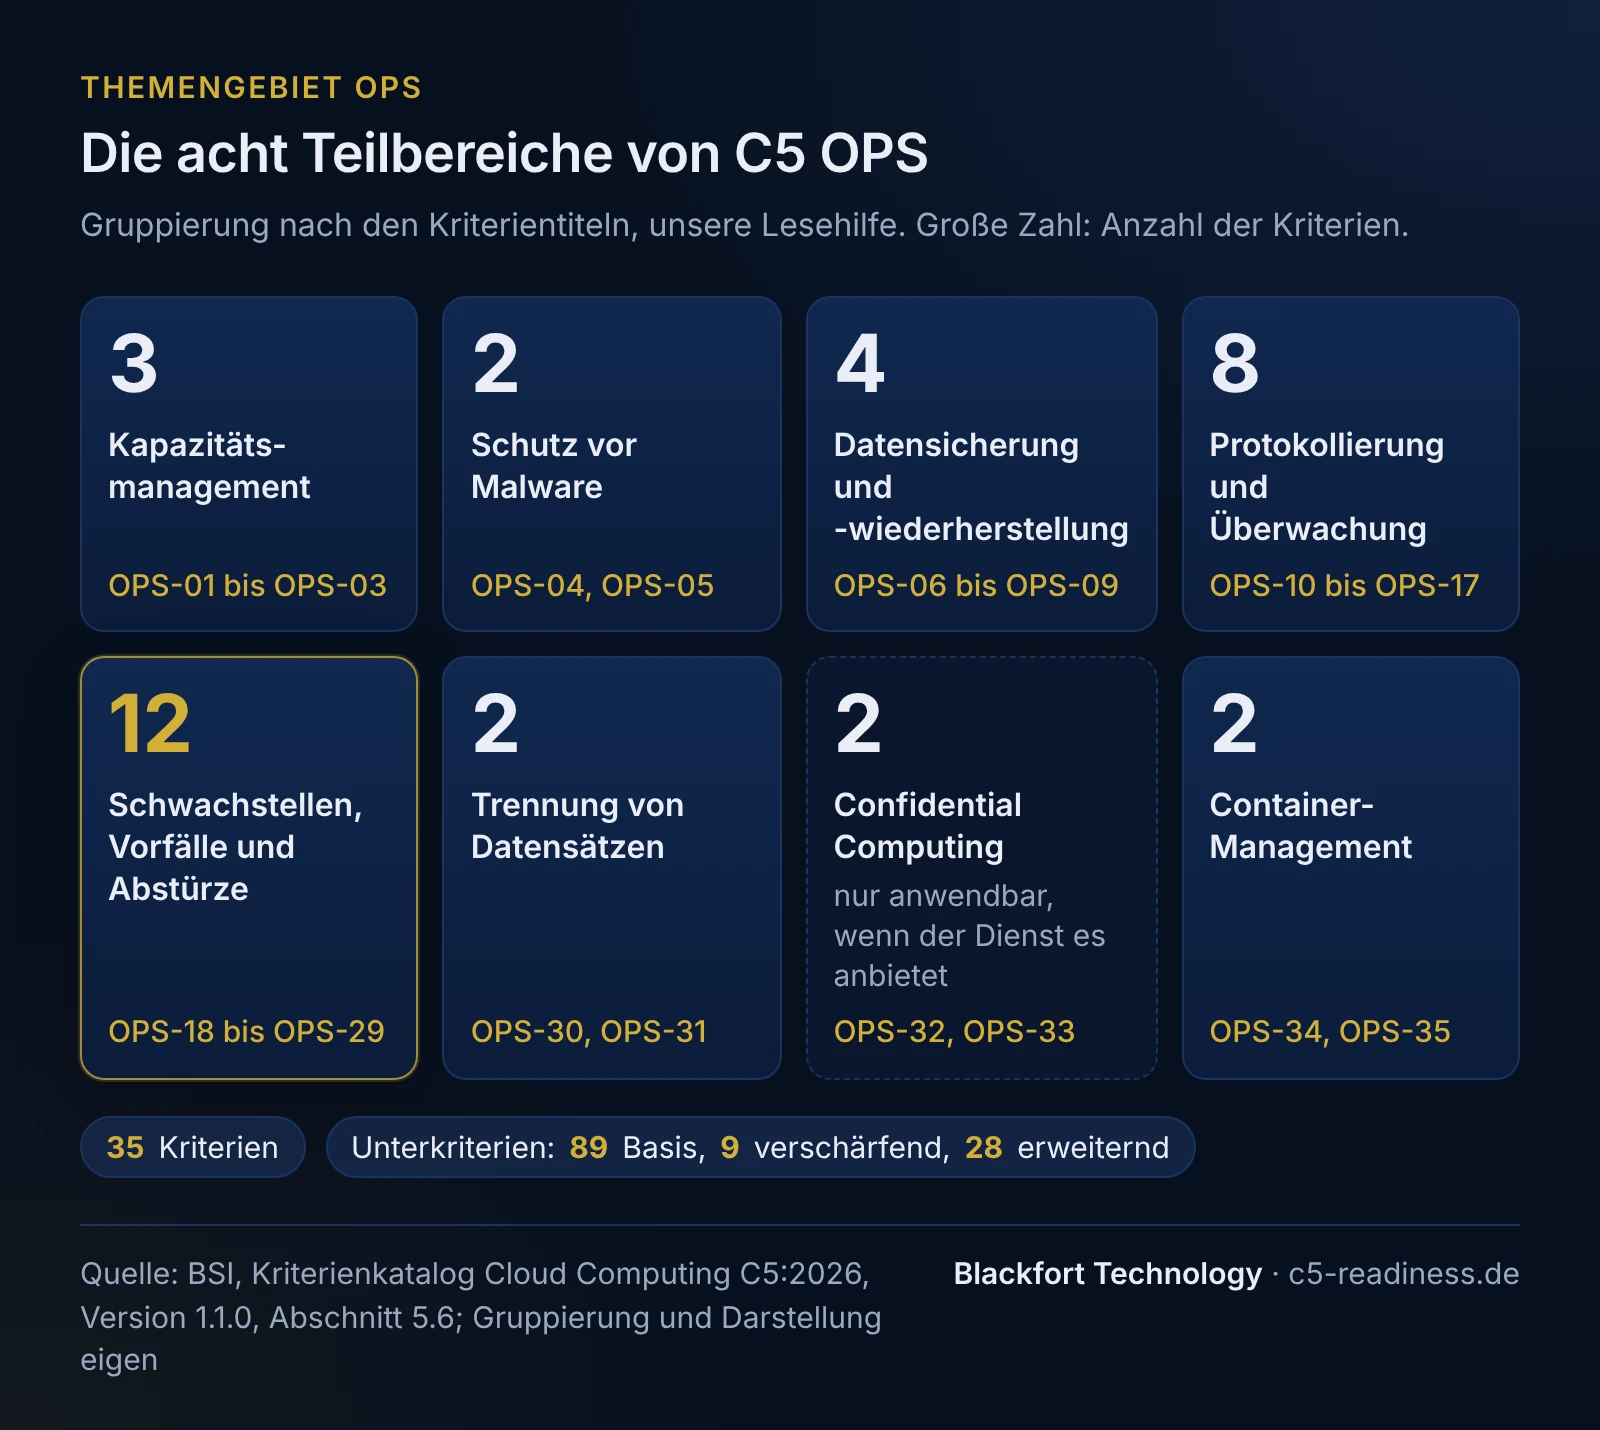
OPS verlangt, dass der laufende Betrieb des Dienstes geplant, überwacht und nachweisbar abgesichert ist. Mit 35 Kriterien, 89 Basis-Unterkriterien, 9 verschärfenden und 28 erweiternden Zusatz-Unterkriterien ist es das umfangreichste Gebiet. Die Kriterientitel ergeben acht Teilbereiche; die Gruppierung ist unsere Lesehilfe:
| Teilbereich | Kriterien | Kern (eigene Kurzfassung) |
|---|---|---|
| Kapazitätsmanagement | OPS-01 bis OPS-03 | Bedarf vorausplanen, vertragsgemäße Bereitstellung überwachen, Kunden die Steuerung ihrer Ressourcen ermöglichen |
| Schutz vor Malware | OPS-04, OPS-05 | Richtlinie und Umsetzung, Signaturen mindestens täglich aktualisieren, regelmäßige Auswertung |
| Datensicherung und -wiederherstellung | OPS-06 bis OPS-09 | verschlüsselte Sicherung nach RTO und RPO, Überwachung, Wiederherstellungstest mindestens jährlich, entfernter Standort |
| Protokollierung und Überwachung | OPS-10 bis OPS-17 | was protokolliert wird, Umgang mit abgeleiteten Daten, SIEM, Aufbewahrung, Zurechenbarkeit, Schutz der Protokollsysteme |
| Schwachstellen, Vorfälle und Abstürze | OPS-18 bis OPS-29 | Schwachstellenmanagement mit Fristen, Penetrationstests, Scans, Härtung, Patch-Management, Fremdbibliotheken, Störungen und Abstürze |
| Trennung von Datensätzen | OPS-30, OPS-31 | Mandantentrennung entlang eines dokumentierten Schichtenmodells |
| Confidential Computing | OPS-32, OPS-33 | nur anwendbar, wenn der Dienst Confidential Computing anbietet |
| Container-Management | OPS-34, OPS-35 | Richtlinien und Umsetzung für den Lebenszyklus von Images und Containern |
Elf OPS-Kriterien sind in C5:2026 ohne Vorgänger neu, darunter Patch-Management (OPS-27, OPS-28), Fremdbibliotheken (OPS-29), Datentrennung als Richtlinie (OPS-30) sowie Confidential Computing und Container. Mehrere bisherige Kriterien tragen neue Nummern: aus OPS-19 bis OPS-23 in C5:2020 wurden OPS-22 bis OPS-26, aus OPS-24 wurde OPS-31. Verweise in alten Kontrollbeschreibungen müssen Sie deshalb umstellen.
Ausgangssituation: ein SaaS-Anbieter vor der ersten Prüfung
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt ein Portal, über das Arztpraxen Laboraufträge erteilen und Befunde empfangen. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters in einem verwalteten Kubernetes-Cluster, mit verwalteter Datenbank und Objektspeicher. Protokolle gehen an einen SIEM-Dienst eines spezialisierten Dienstleisters. Das Betriebsteam besteht aus fünf Personen mit wöchentlicher Rufbereitschaft.
So sieht es vor dem Projekt aus:
- Die Datenbank erstellt automatisch Snapshots; eine Wiederherstellung wurde zuletzt vor zwei Jahren bei einem Fehler durchgeführt, nicht als geplanter Test.
- Ein Schwachstellenscanner prüft die Knoten des Clusters, die Container-Images und die eingebundenen Bibliotheken aber nicht.
- Kritische Funde behandelt das Team schnell, feste Fristen je Schweregrad gibt es nicht.
- Das SIEM sammelt Protokolle, die Regeln wurden seit der Einführung nicht angepasst.
- Für Produktanalysen werden Nutzungsdaten der Praxen ausgewertet; was davon im Vertrag steht, weiß niemand genau.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
In OPS teilen sich Anbieter und Plattform viele Aufgaben, und der Katalog nennt bei mehreren Kriterien ausdrücklich Mitwirkungspflichten der Kunden. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Praxis, Labor) |
|---|---|---|---|
| Kapazität | plant Bedarf, konfiguriert Skalierung, überwacht SLA | stellt Rechenleistung und Skalierungsfunktionen bereit | bildet seinen Bedarf im SLA ab und überwacht die Vereinbarung (korrespondierende Kriterien zu OPS-01, OPS-02) |
| Datensicherung | legt Umfang, Aufbewahrung und Verschlüsselung fest, testet die Wiederherstellung | stellt Snapshot- und Replikationsfunktionen bereit | fordert Ergebnisse der Wiederherstellungstests an (zu OPS-08) |
| Protokollierung | bestimmt Ereignisse, führt Protokolle im SIEM zusammen, wertet aus | liefert Protokolle der verwalteten Dienste | vergibt eindeutige Benutzerkennungen, damit Vorfälle zurechenbar sind (zu OPS-15) |
| Schwachstellen und Patches | scannt und patcht eigene Images, Knoten und Bibliotheken | patcht die verwalteten Dienste und die Steuerungsebene des Clusters | prüft Komponenten im eigenen Verantwortungsbereich, etwa eigene Schnittstellenclients (zu OPS-18, OPS-25) |
| Container | verantwortet Images, Deployment und Laufzeit der eigenen Container | betreibt den verwalteten Cluster | - |
| SIEM als Dienst | bleibt für OPS-13 verantwortlich und überwacht den Dienstleister | - | - |
Plattform und SIEM-Dienstleister sind Subdienstleister (Subservice-Organisationen). Nutzen Sie für sie die Carve-out-Methode, liegen deren Kontrollen außerhalb Ihrer Prüfung, die Verantwortung für die Kriterien bleibt aber bei Ihnen; die Überwachung läuft über das Gebiet SSO. Wie Sie die Methode wählen, steht auf der Seite C5-Scope.
Beispiel-Kontrollbeschreibung zu OPS-25
OPS-25 verlangt, die Systemkomponenten im Verantwortungsbereich des Anbieters „mindestens monatlich einem Schwachstellenscan“ zu unterziehen, mit Abgleich gegen aktuelle Schwachstellendatenbanken wie CVE oder EUVD (OPS-25.01B). Der Schweregrad wird nach definierten Kriterien bewertet, Maßnahmen beginnen innerhalb definierter Zeitfenster, und die Ergebnisse fließen in die SIEM-Regeln ein (OPS-25.02B bis 04B). Die Fristen selbst legt die Richtlinie nach OPS-18 fest; dort verlangt der Katalog unter anderem, dass die Bearbeitung „hoher“ Schwachstellen binnen eines Arbeitstags beginnt (OPS-18.03B). Unsere Beispiel-Kontrolle (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-OPS-25-01 Monatlicher Schwachstellenscan mit Fristenüberwachung |
| Zugeordnet | OPS-25.01B bis OPS-25.04B; Fristen aus der Richtlinie zu OPS-18 |
| Ziel | Schwachstellen in allen Systemkomponenten im Verantwortungsbereich des Anbieters werden jeden Monat erkannt und innerhalb der Fristen aus der Richtlinie nach OPS-18 behandelt. |
| Verantwortlich | Leitung Betrieb (Durchführung und Behebung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | geplanter Scan am ersten Werktag jedes Monats für Knoten, Container-Images in der Registry und Abhängigkeiten der Anwendung; zusätzlich bei jedem neuen Image in der Build-Pipeline |
| Durchführung | Der Scanner gleicht die Softwarekomponenten gegen aktuelle Schwachstellendatenbanken ab. Jeder Fund erzeugt automatisch ein Ticket mit CVSS-Wert und Frist nach Richtlinie. Bei Funden mit bekannter Ausnutzung passt der Betrieb binnen eines Arbeitstags die Erkennungsregeln im SIEM an. |
| Kontrolle | Die ISB prüft monatlich, ob der Scan alle Komponenten aus dem Inventar erfasst hat, und vergleicht offene Tickets mit ihren Fristen. Das Ergebnis geht in die quartalsweise Bewertung der Verfahren nach OPS-23 ein. |
| Eskalation | Fristüberschreitung bei „kritisch“ oder „hoch“: sofortige Meldung an Leitung Betrieb und Geschäftsführung; wird eine Schwachstelle bewusst nicht behoben, ist eine Risikobewertung nach OPS-18.05B mit Ausgleichsmaßnahmen und Wiedervorlage nötig. |
| Nachweis | Scanberichte je Monat mit Abdeckungsliste, Tickets mit Zeitstempeln, Änderungsprotokoll der SIEM-Regeln, monatliches Kontrollprotokoll |
Die ergänzenden Informationen zu OPS-25 nennen als Beispiel für einen risikobasierten Rahmen mit CVSS-Zeitfenstern etwa 24 bis 48 Stunden für „kritisch“ und einen Monat für „niedrig“; das erweiternde Unterkriterium OPS-25.01AC verlangt einen solchen risikobasierten Rahmen, die Zahlen selbst sind ein Beispiel, keine Vorgabe. Die Daten der Softwarekomponenten können, müssen aber nicht, über eine SBOM ermittelt werden.
Welche Nachweise der Prüfer sehen will
OPS erzeugt viele Nachweise mit festem Rhythmus. Bei einem Typ-2-Bericht muss jeder Rhythmus im Zeitraum lückenlos belegt sein. Beispiele aus dem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Kapazitätsprognose und Abgleich mit SLA | OPS-01, OPS-02 | Monitoring, Kapazitätsbericht | Leitung Betrieb | je Planungszyklus, etwa quartalsweise |
| Aktualisierung der Malware-Signaturen | OPS-05.02B | Konsole des Schutzprogramms | Betrieb | mindestens täglich, Stichprobe im Zeitraum |
| Überwachung der Sicherungsläufe mit Fehlertickets | OPS-07 | Monitoring, Ticketsystem | Betrieb | fortlaufend |
| Protokoll des Wiederherstellungstests mit RTO- und RPO-Vergleich und Entsorgung der Testdaten | OPS-08.01B bis 05B | Testprotokoll | Leitung Betrieb | mindestens einmal im Jahr |
| Protokollierungskonzept mit Zeitquellen | OPS-10.01B | Dokumentenablage | ISB | gültige Fassung im Zeitraum |
| SIEM-Anbindung und Regeländerungen | OPS-13, OPS-25.04B | SIEM-Konfiguration, Änderungsprotokoll | Betrieb | fortlaufend |
| Penetrationstestbericht und Testplan | OPS-22 | externer Testdienstleister | ISB | mindestens jährlich und bei wesentlichen Änderungen |
| Härtungsvorgaben und Abweichungsberichte | OPS-26 | Konfigurationsprüfung | Betrieb | fortlaufend |
| Patch-Tickets mit Test und Nachscan | OPS-27, OPS-28 | Ticketsystem, Scanner | Betrieb | je Patch |
| Quartalsbewertung der Verfahren für Schwachstellen und Vorfälle | OPS-23.02B | Bewertungsprotokoll | ISB | mindestens quartalsweise |
Wie Sie diese Nachweise je Unterkriterium und Fälligkeit verwalten, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Snapshots ohne geplanten Wiederherstellungstest | Die Plattform sichert automatisch, also gilt das Thema als erledigt. | OPS-08 verlangt mindestens jährliche Tests, die eine Bewertung gegen vertragliche Vereinbarungen, RTO und RPO erlauben, vollständig dokumentiert einschließlich der sicheren Entsorgung der wiederhergestellten Daten; ein Ernstfall vor zwei Jahren erfüllt das nicht. | jährlichen Test planen, Zielwerte vorher festlegen, Ergebnis und Entsorgung protokollieren. |
| Scan ohne Container-Images und Bibliotheken | Der Scanner wurde für virtuelle Maschinen eingerichtet. | OPS-25.01B gilt für alle Systemkomponenten im Verantwortungsbereich des Anbieters, OPS-29 verlangt ein Verfahren für Updates von Fremd- und Open-Source-Bibliotheken. | Scan der Registry und der Abhängigkeiten in die Pipeline aufnehmen, Abdeckung gegen das Inventar prüfen. |
| Keine festen Fristen je Schweregrad | Das Team arbeitet nach Gefühl. | OPS-18 verlangt definierte Zeitrahmen und legt selbst fest, dass die Bearbeitung „kritischer“ Schwachstellen zeitnah auch außerhalb der Arbeitszeit und die „hoher“ binnen eines Arbeitstags beginnt; ohne Fristen kann der Prüfer OPS-25.03B nicht prüfen. | Fristen je Schweregrad in die Richtlinie schreiben und im Ticketsystem überwachen. |
| SIEM ohne Bezug zu den Scanergebnissen | SIEM und Schwachstellenmanagement laufen getrennt. | OPS-25.04B verlangt, die Scanergebnisse für die SIEM-Regeln zu nutzen, damit die aktive Ausnutzung bekannter Schwachstellen erkannt wird. | Schritt in die Kontrolle aufnehmen, wie im Beispiel oben. |
| Nutzungsdaten ohne vertragliche Zweckangabe | Produktanalysen sind über die Zeit gewachsen. | OPS-11.02B verlangt, dass der Vertrag alle Zwecke nennt, für die abgeleitete Cloud-Dienstdaten erhoben und genutzt werden, außer den Zwecken, die zum allgemeinen Betrieb jedes Cloud-Dienstes gehören. | Zwecke erheben, Vertragsanhang ergänzen, nicht gedeckte Auswertungen einstellen. Datenschutzrechtliche Fragen dazu sind gesondert zu prüfen. |
Welche Lücken die Prüfung tatsächlich blockieren und in welcher Reihenfolge Sie sie schließen, klärt eine Maßnahmenplanung über alle Gebiete.
Alle Kriterien des Themengebiets OPS
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| OPS-01 | Kapazitätsmanagement - Planung | 3/0/1 | Kapazitäten für Personal und Technik vorausplanen, damit Zusagen an Kunden auch bei Engpässen halten. |
| OPS-02 | Kapazitätsmanagement - Überwachung | 2/0/1 | Überwachen, dass Ressourcen wie vereinbart bereitstehen, und Kunden über vertragsrelevante Engpässe informieren. |
| OPS-03 | Kapazitätsmanagement - Steuerung von Ressourcen | 2/0/0 | Kunden können ihre zugewiesenen Ressourcen je nach Dienstmodell steuern und erfahren von wesentlichen Sicherheitsänderungen daran. |
| OPS-04 | Schutz vor Malware - Richtlinien und Verfahren | 1/0/0 | Regeln, wo und wie Schutzprogramme laufen, vom Server bis zum Endgerät des Personals. |
| OPS-05 | Schutz vor Malware - Umsetzung | 3/1/3 | Schutz auf den Produktivsystemen, tägliche Aktualisierung und regelmäßige Auswertung der Berichte. |
| OPS-06 | Datensicherung und -wiederherstellung - Richtlinien und Verfahren | 1/1/0 | Was wie oft, wie lange und verschlüsselt gesichert wird, abgestimmt auf Verträge, RTO und RPO. |
| OPS-07 | Datensicherung und -wiederherstellung - Überwachung | 2/0/1 | Sicherungsläufe überwachen und Fehler zeitnah beheben. |
| OPS-08 | Datensicherung und -wiederherstellung - Regelmäßige Tests | 5/0/2 | Wiederherstellung mindestens jährlich testen, gegen Zielwerte bewerten und vollständig dokumentieren. |
| OPS-09 | Datensicherung und -wiederherstellung - Aufbewahrung | 5/0/0 | Sicherungen an einem entfernten Standort mit gleichem Schutzniveau und verschlüsselter Übertragung. |
| OPS-10 | Protokollierung und Überwachung - Richtlinien und Verfahren | 1/0/0 | Welche Ereignisse protokolliert werden, wer zuständig ist, wie lange aufbewahrt wird und welche Zeitquelle gilt. |
| OPS-11 | Protokollierung und Überwachung - Richtlinien und Verfahren für den Umgang mit abgeleiteten Cloud-Dienstdaten und Kontodaten | 2/0/2 | Betriebs- und Kontodaten nur für den Betrieb nutzen und alle weiteren Zwecke im Vertrag nennen. |
| OPS-12 | Protokollierung und Überwachung - Zugriff, Aufbewahrungsfristen und Löschung | 1/0/0 | Zugriff, Aufbewahrung und Löschung der Protokolle technisch durchsetzen. |
| OPS-13 | Protokollierung und Überwachung - Sicherheitsinformations- und Ereignismanagement | 2/0/3 | Relevante Protokolle in ein SIEM mit Korrelation, Alarmierung und automatisierter Reaktion führen. |
| OPS-14 | Protokollierung und Überwachung - Aufbewahrung der Protokolldaten | 3/0/0 | Protokolle unveränderbar und zentral auswertbar aufbewahren und geschützt übertragen. |
| OPS-15 | Protokollierung und Überwachung - Zurechenbarkeit | 3/0/2 | Zugriffe je Mandant eindeutig zuordnen und forensische Analysen mit Beweiskette ermöglichen. |
| OPS-16 | Protokollierung und Überwachung - Konfiguration | 2/0/0 | Zugang zu den Protokollsystemen nur mit mehreren Faktoren, Änderungen nach dem Änderungsprozess. |
| OPS-17 | Protokollierung und Überwachung - Verfügbarkeit der Überwachungssoftware | 2/0/2 | Ausfälle der Protokoll- und Überwachungssysteme selbst erkennen und melden. |
| OPS-18 | Umgang mit Schwachstellen - Richtlinien und Verfahren | 5/0/0 | Schwachstellen finden, nach CVSS bewerten und in festen Fristen behandeln, mit Regeln für Ausnahmen. |
| OPS-19 | Umgang mit Vorfällen und Abstürzen - Richtlinien und Verfahren | 1/0/0 | Regeln für Klassifizierung, Eskalation und den Umgang mit Absturzdateien. |
| OPS-20 | Umgang mit Vorfällen - Umsetzung | 1/0/0 | Vorfälle im Betrieb erfassen, einstufen und bearbeiten. |
| OPS-21 | Umgang mit Abstürzen - Implementierung | 1/0/0 | Abstürze von Komponenten oder des Dienstes erfassen und bearbeiten. |
| OPS-22 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - Penetrationstests | 8/3/5 | Risikobasierte Penetrationstests mindestens jährlich, jede relevante Komponente spätestens alle drei Jahre, mit Ursachenanalyse. |
| OPS-23 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - Messungen, Analysen und Bewertungen von Abläufen | 2/0/0 | Die eigenen Verfahren messen und mindestens quartalsweise bewerten. |
| OPS-24 | Einbindung des Cloud-Kunden bei Vorfällen | 2/0/1 | Betroffene Kunden über den Stand von Vorfällen und die ergriffenen Maßnahmen informieren. |
| OPS-25 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - Schwachstellenscans | 4/2/1 | Mindestens monatliche Scans mit Abgleich gegen Schwachstellendatenbanken und Rückfluss ins SIEM. |
| OPS-26 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - Systemhärtung | 6/1/0 | Produktivsysteme nach anerkannten Standards härten, Vorgaben dokumentieren und Abweichungen überwachen. |
| OPS-27 | Umgang mit Schwachstellen - Richtlinien und Verfahren zum Patch-Management | 4/1/0 | Patches planen, vorher testen, zurückrollen können und nach dem Einspielen erneut scannen. |
| OPS-28 | Umgang mit Schwachstellen - Implementierung des Patch-Managements | 1/0/0 | Das Patch-Verfahren technisch und organisatorisch umsetzen. |
| OPS-29 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - extern bezogene Komponenten | 1/0/0 | Updates und Schwachstellen in Fremd- und Open-Source-Bibliotheken laufend verfolgen und einspielen. |
| OPS-30 | Trennung von Datensätzen - Richtlinien und Verfahren | 1/0/0 | Mandantentrennung risikobasiert entlang eines dokumentierten Schichtenmodells festlegen. |
| OPS-31 | Trennung von Datensätzen - Implementierung | 3/0/0 | Die Trennung auf gemeinsam genutzten Ressourcen umsetzen und die Risikobewertung mindestens jährlich prüfen. |
| OPS-32 | Confidential Computing - Richtlinien und Verfahren | 3/0/1 | Nur bei angebotenem Confidential Computing: Zweck, Technik und Grenzen dokumentieren und Kunden mitteilen. |
| OPS-33 | Confidential Computing - Remote-Attestierung | 3/0/2 | Nur bei angebotenem Confidential Computing: Remote Attestation mit Prüfschnittstelle für Kunden. |
| OPS-34 | Container-Management - Richtlinien und Verfahren | 2/0/1 | Regeln für den gesamten Lebenszyklus von Images und Containern, von der Erstellung bis zur Stilllegung. |
| OPS-35 | Containermanagement - Implementierung | 1/0/0 | Die Container-Regeln technisch und organisatorisch umsetzen. |
Sicherheitsvorfälle im engeren Sinn regelt das Gebiet SIM; OPS-19 legt fest, wann eine Störung dorthin eskaliert wird.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| OPS-01 bis OPS-03 | A.8.6 | Kapazität | Bezug auf SLA und Information der Kunden bei Engpässen |
| OPS-04, OPS-05 | A.8.7 | Schadsoftware | Signaturaktualisierung mindestens täglich |
| OPS-06 bis OPS-09 | A.8.13 | Datensicherung | jährlicher Wiederherstellungstest gegen RTO und RPO, entfernter Standort mit gleichem Schutz |
| OPS-10 bis OPS-17 | A.8.15, A.8.16, A.8.17 | Protokollierung, Überwachung, Zeitsynchronisation | SIEM mit festgelegten Fähigkeiten, Zweckbindung abgeleiteter Daten im Vertrag |
| OPS-18, OPS-22, OPS-25, OPS-27 bis OPS-29 | A.8.8 | Technische Schwachstellen und Patches | Fristen je Schweregrad, monatliche Scans, Penetrationstests mit Mehrjahresplan |
| OPS-19 bis OPS-21, OPS-24 | A.5.24, A.5.26 | Vorfälle und Störungen | Regeln für Absturzdateien, Information der Kunden |
| OPS-23 | A.5.27 (teilweise) | Lernen aus Vorfällen | quartalsweise Bewertung der Verfahren |
| OPS-26 | A.8.9 | Konfiguration und Härtung | Prüfung unveränderlicher Images in einem festen Verfahren |
| OPS-30 bis OPS-35 | kein direktes Gegenstück | Mandantentrennung, Confidential Computing, Container | eigene Kriterien in C5:2026 |
Häufige Fragen
Wie oft muss die Datenwiederherstellung getestet werden?+
Wie oft verlangt C5 Schwachstellenscans und Penetrationstests?+
Brauche ich für C5 ein SIEM?+
Gelten die Kriterien zu Confidential Computing für jeden Dienst?+
Was muss ich tun, wenn die Plattform Teile des Betriebs übernimmt?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- C5 BCM: Notfallmanagement und Restore-Tests nach C5:2026
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.6 OPS-01 bis OPS-35, Abschnitte 3.3, 3.4.6, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.6, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“, Zuordnung OPS C5:2020 zu C5:2026 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).