
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet DEV (Beschaffung, Entwicklung und Änderung von Informationssystemen) des C5:2026, Abschnitt 5.11 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet DEV?
DEV regelt, wie der Anbieter seinen Dienst und die zugehörigen Systemkomponenten sicher entwickelt, ändert und bereitstellt. Das Gebiet umfasst 15 Kriterien, DEV-01 bis DEV-15, mit 32 Basis-Unterkriterien und 10 erweiternden Zusatz-Unterkriterien; verschärfende Zusatz-Unterkriterien gibt es in DEV nicht. Fünf Kriterien sind laut Änderungshistorie des BSI neu gegenüber C5:2020: DEV-05, DEV-11, DEV-13, DEV-14 und DEV-15. Den Betrieb des Dienstes, also Patch- und Schwachstellenmanagement oder Datensicherung, regelt das Gebiet OPS.
Ausgangssituation: ein SaaS-Anbieter mit eigener Pipeline
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt ein Dokumentenmanagementsystem für Kommunalverwaltungen als SaaS. Zwölf Personen in zwei Teams entwickeln den Dienst in einem Git-System; eine CI/CD-Pipeline baut Container-Images, testet sie und rollt sie mehrmals pro Woche auf ein verwaltetes Kubernetes einer Cloud-Plattform aus. Netz, Cluster und Datenbanken beschreibt das Team als Code im selben Git-System. Eine externe Agentur entwickelt die mobile App für Sachbearbeitende. Im Produkt stecken mehrere hundert Open-Source-Bibliotheken. Mehrere Kommunen verlangen für eine Ausschreibung ein C5-Testat Typ 2.
Die Ausgangslage ist gut: Vieles, was DEV verlangt, erledigt die Pipeline schon. Was fehlt, sind meist die Regeln dahinter und die Belege, dass sie über den ganzen Prüfungszeitraum galten.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Die DEV-Kriterien gelten für alles, was der Anbieter selbst entwickelt und ändert, auch für Plattformen, virtuelle Infrastruktur und andere Systemkomponenten, nicht nur für die Anwendung (ergänzende Informationen zu DEV-01). Die Grenzen zu Plattform und Kunde sehen im Beispiel so aus:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Kommune) |
|---|---|---|---|
| Richtlinien, Code, Tests und Freigaben | legt Regeln fest, entwickelt, testet und gibt frei (DEV-01, DEV-03, DEV-06 bis DEV-10) | - | testet oder gibt auf eigener Seite frei, soweit der Vertrag es vorsieht (korrespondierende Kriterien zu DEV-07 und DEV-10) |
| Pipeline, Infrastruktur-Code und eigene Konfiguration auf der Plattform | verantwortet sie als eigene Änderungen nach DEV | stellt Werkzeuge und verwaltete Dienste bereit | - |
| Änderungen an den verwalteten Diensten selbst | überwacht die Plattform nach SSO-05, siehe SSO | ändert die verwalteten Dienste, etwa Updates der Kubernetes-Steuerungsebene oder der Datenbank-Engine | - |
| Trennung der Umgebungen und Liste der Softwarekomponenten | schützt und trennt Entwicklung, Test und Produktion und führt die Liste je Release (DEV-11 bis DEV-13) | stellt getrennte Konten oder Projekte bereit | - |
| Ausgelagerte Entwicklung | steuert die Agentur und bleibt für das Ergebnis verantwortlich (DEV-02) | - | - |
Die eigenen Kontrollen des Anbieters prüft der Prüfer; die Kontrollen der Plattform gehen über deren Bericht und Ihre Überwachung ein. Die korrespondierenden Kriterien für Kunden sind allgemeine Hinweise des Katalogs und nicht abschließend. Welche Kundenkontrollen Ihr Dienst voraussetzt, legen Sie selbst fest und beschreiben sie als CUEC; wie das geht, steht auf der Seite Korrespondierende Kriterien.
Wie wird das Änderungsmanagement in einer CI/CD-Pipeline prüffähig?
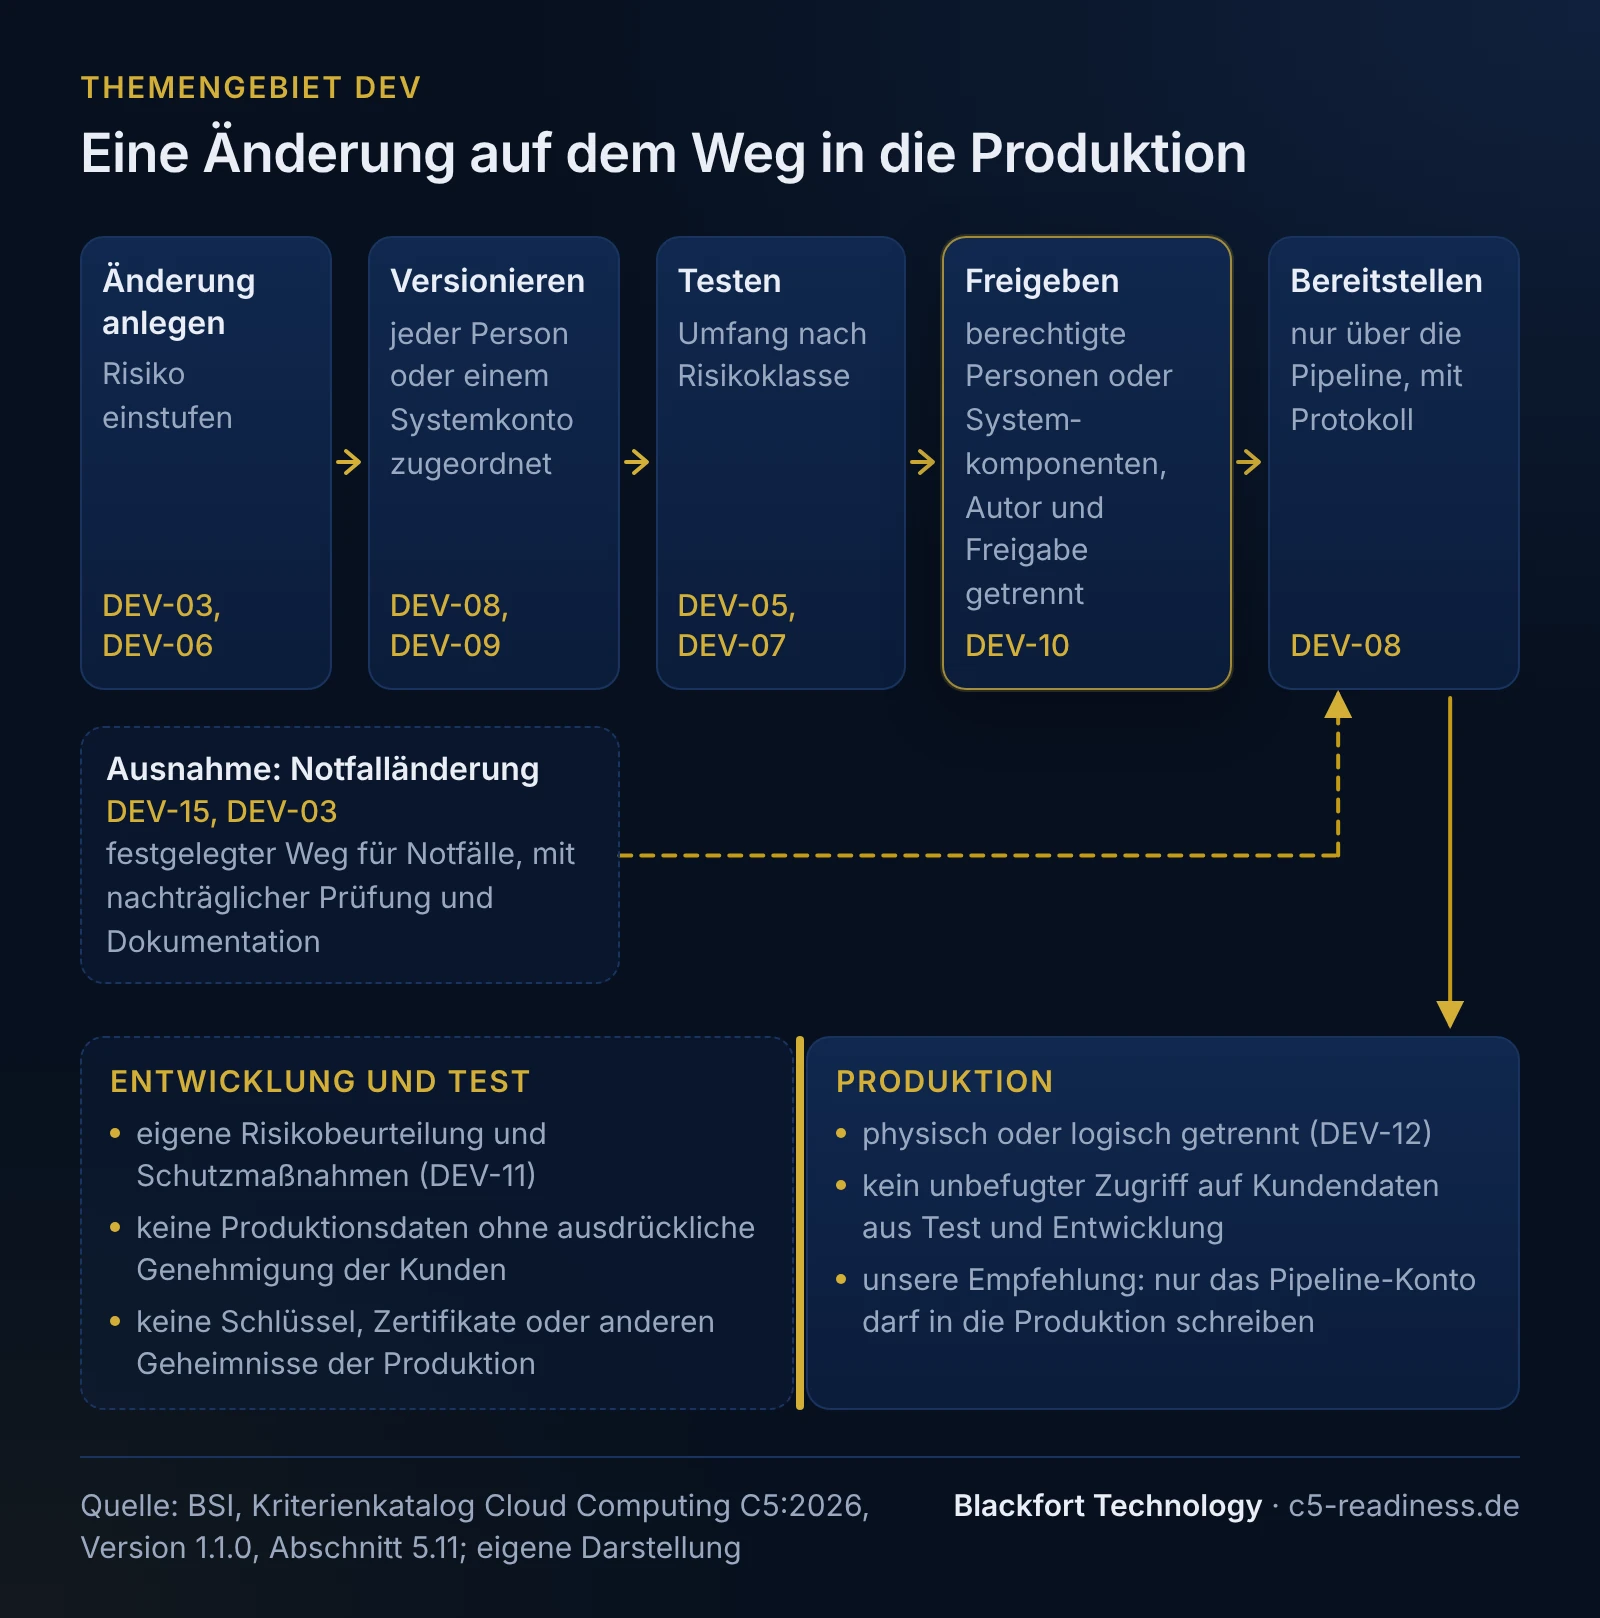
Indem jede Stufe der Pipeline einem Kriterium zugeordnet ist und Spuren hinterlässt. Der Katalog verlangt keinen zentralen Änderungsprozess mit Änderungsbeirat; agile Verfahren sind ausdrücklich zulässig, solange sie die festgelegten Verfahren und technischen Schutzmaßnahmen einhalten (ergänzende Informationen zu DEV-03). Zwei Klarstellungen aus dem Katalog helfen beim Zuschnitt:
- Was eine Änderung ist: alles, was Konfiguration, Funktion oder Sicherheit von Systemkomponenten in der Produktion verändern kann, also Infrastruktur und Quellcode, ausdrücklich auch Netzkonfiguration und Container-Images.
- Releases zählen als eine Änderung: Fassen Sie viele Commits zu einem Release zusammen, ist das Release die Änderung im Sinne von DEV-03, nicht jeder einzelne Commit.
| Stufe in der Pipeline | Kriterien | Was dabei entstehen sollte (unsere Empfehlung) |
|---|---|---|
| Änderung anlegen, Risiko einstufen | DEV-03, DEV-06 | Merge-Request mit Risikoklasse nach Ihrer Änderungsrichtlinie; bei hohem Risiko dokumentierte Minderungsmaßnahmen vor der Bereitstellung |
| Code und Konfiguration versionieren | DEV-08, DEV-09 | jede Änderung einer Person oder einem Systemkonto zugeordnet, Rücksetzen auf einen früheren Stand möglich, Rollen im Git-System nach IAM-01 |
| Testen | DEV-05, DEV-07 | Testumfang nach Risikoklasse, Sicherheitsfunktionen gegen ihre Spezifikation getestet, Fehler nach festen Kriterien bewertet |
| Freigeben | DEV-10 | Freigabe durch berechtigte Personen oder Systemkomponenten vor der Bereitstellung, Funktionstrennung zwischen Autor und Freigabe |
| Bereitstellen | DEV-08 | Deploy nur über die Pipeline, Protokoll mit Bezug auf die Änderung |
| Ausnahme, Notfalländerung | DEV-15, DEV-03 | festgelegter Weg für Notfälle mit nachträglicher Prüfung und Dokumentation |
Kunden informieren Sie über Art und Umfang von Änderungen und daraus folgende Mitwirkungspflichten so, wie es der Vertrag vorsieht; das gehört nach DEV-03 in die Richtlinie. Bei einem Typ-2-Bericht kommen wesentliche Änderungen am internen Kontrollsystem während des Zeitraums zusätzlich in die Systembeschreibung; wie Sie diese formulieren, erklärt die Seite Wesentliche Änderungen und Ereignisse.
Wie trennen Sie Entwicklungs-, Test- und Produktionsumgebung nach DEV-12?
Physisch oder logisch, so dass aus Test und Entwicklung kein unbefugter Zugriff auf Kundendaten, keine Ausbreitung von Schadprogrammen und keine unbeabsichtigten Änderungen an der Produktion möglich sind (DEV-12.01B). Zwei Regeln aus DEV-12 sind leicht zu übersehen:
- Keine Produktionsdaten in Test oder Entwicklung, es sei denn, die Kunden haben es ausdrücklich genehmigt. Für Tests mit Kundendaten verlangt DEV-07.03B zusätzlich, die Daten vorher zu anonymisieren.
- Keine gemeinsamen Geheimnisse: Schlüssel, Zertifikate und andere Geheimnisse der Produktion werden in anderen Umgebungen nicht wiederverwendet. Ist es unvermeidbar, dokumentieren und begründen Sie die Ausnahme über den Ausnahmeprozess (SP-03) und das Risikomanagement (DEV-12.02B).
Unsere Empfehlung für das Beispiel: je Umgebung ein eigenes Konto oder Projekt auf der Cloud-Plattform, eigene Cluster für Produktion und Staging, getrennte Geheimnisspeicher und ein Pipeline-Konto, das als einziges in die Produktion schreiben darf. Das ist einfacher zu belegen als eine Trennung über Namensräume in einem gemeinsamen Cluster. Die Entwicklungs- und Testumgebungen selbst brauchen nach DEV-11 eine Risikobeurteilung und passende Schutzmaßnahmen; die nötigen Teile gehören in den Datensicherungsplan.
Beispiel-Kontrollbeschreibung zu DEV-10
So könnte die Freigabekontrolle im Beispiel aussehen. Das Muster ist eine eigene Formulierung, kein Katalogtext; das Feldschema erklärt die Seite Systembeschreibung.
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-DEV-10-01 |
| Zugeordnet | DEV-10.01B; unterstützt außerdem DEV-07.01B, DEV-07.02B und DEV-08.02B. DEV-10.02B (Einbeziehung der Kunden) deckt eine eigene Kontrolle ab. |
| Ziel | Keine Änderung erreicht die Produktion ohne bestandene Pflichttests und ohne Freigabe einer zweiten berechtigten Person. |
| Verantwortlich | Leitung Entwicklung (Kontrolleigentümer); Freigaben durch Personen mit der Rolle „Maintainer“; Konfiguration des Branch-Schutzes durch das Plattformteam |
| Auslöser und Frequenz | jede Änderung am Hauptzweig und jedes Release (laufend, automatisiert); Abgleich monatlich |
| Durchführung | Der Merge-Request enthält die Risikoklasse nach Änderungsrichtlinie. Die Pipeline führt Unit-, Integrations- und Sicherheitstests (statische Analyse, Abhängigkeiten, Container-Image) aus. Der Branch-Schutz verlangt eine Freigabe durch eine andere Person als den Autor, bei Risikoklasse „hoch“ zwei Freigaben, davon eine durch die Informationssicherheitsbeauftragte (ISB). Bereitstellen darf nur das Pipeline-Konto. |
| Kontrolle | Die Leitung Qualitätssicherung gleicht monatlich alle Produktions-Deploys aus dem Deploy-Protokoll per Skript mit den freigegebenen Merge-Requests ab und prüft jede Abweichung. Vierteljährlich vergleicht das Plattformteam die exportierte Branch-Schutz-Konfiguration mit dem Sollstand. |
| Eskalation | Ein Deploy ohne Freigabe oder eine geänderte Schutzregel geht innerhalb eines Werktags als Ticket an die ISB, wird nach dem Ausnahmeprozess bewertet und erscheint im monatlichen ISMS-Bericht an die Geschäftsführung. |
| Nachweis | Merge-Request-Historie, Pipeline-Protokolle, Deploy-Protokoll, monatliches Abgleichprotokoll, Konfigurationsexporte |
Ob die Kontrolle alle zugeordneten Unterkriterien abdeckt, beurteilt der Prüfer. Ein Kriterium gilt als nicht erfüllt, wenn ein einziges Unterkriterium nicht erfüllt ist (Abschnitt 3.4.12).
Welche Nachweise der Prüfer sehen will
Vor allem Belege aus den Systemen, die ohnehin entstehen, und zwar für den ganzen Prüfungszeitraum. Für einen Typ-2-Bericht reicht es nicht, die Pipeline am Tag der Prüfung vorzuführen. Unsere Übersicht für das Beispiel:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinie für sichere Entwicklung und Änderungsrichtlinie | DEV-01, DEV-03 | ISMS-Dokumentenablage, freigegebene Fassung | Leitung Entwicklung, ISB | gültige Fassung mit Freigabedatum, über den ganzen Zeitraum |
| Merge-Requests mit Risikoklasse, Testergebnis und Freigabe | DEV-06, DEV-07, DEV-10 | Export aus dem Git-System | Leitung Entwicklung | alle Änderungen im Zeitraum, als Grundgesamtheit für Stichproben |
| Deploy-Protokoll der Produktion | DEV-08 | Pipeline und Audit-Log des Clusters | Plattformteam | lückenlos im Zeitraum |
| Rollen und Branch-Schutz im Git-System | DEV-08.01B, DEV-09 | Konfigurationsexport mit Änderungshistorie | Plattformteam | Stichtag plus alle Änderungen im Zeitraum |
| Liste der Notfalländerungen mit nachträglicher Prüfung | DEV-15 | Ticketsystem | Leitung Betrieb | alle Fälle im Zeitraum |
| Liste der Softwarekomponenten oder SBOM je Release | DEV-13 | Pipeline-Artefakt | Leitung Entwicklung | je Release |
| Trennungskonzept und Kontenstruktur der Umgebungen | DEV-11, DEV-12 | Architekturdokumentation, Export der Kontenstruktur | Plattformteam | Stichtag plus Änderungen |
| Teilnahme an rollenbasierten Schulungen | DEV-04 | Lernplattform | ISB | je Person im vorgesehenen Turnus |
| Vertrag, Risikobeurteilung und Abnahmen der Agentur | DEV-02 | Einkauf, Ticketsystem | Produktmanagement | Vertrag vor Beginn, Abnahme je Lieferung |
Wie Sie solche Belege in einem Nachweisregister führen, zeigt die Seite Nachweise und Dokumentation. Bei einer Erstprüfung lässt der Katalog für Kontrollen, die noch nicht in der Produktion gelaufen sind, Nachweise aus einer Nicht-Produktionsumgebung zu, die wie die Produktion konfiguriert ist (Abschnitt 3.4.11).
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken leiten wir aus den Anforderungen des Katalogs ab. Sie sind keine Prüferfeststellungen, zeigen aber, wo eine Pipeline, die im Alltag gut funktioniert, für eine Prüfung noch nicht reichen kann.
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Administratoren können den Branch-Schutz umgehen oder direkt deployen | Notfallrechte aus der Anfangszeit, persönliche Zugänge zum Cluster | Änderungen ohne Freigabe sind möglich, DEV-08 und DEV-10 nicht belegbar | Direktzugriff nur über eine Notfallrolle mit Protokoll, jede Nutzung als Notfalländerung nach DEV-15 nachprüfen |
| Infrastruktur- und Netzänderungen laufen außerhalb des Prozesses | Änderungsrichtlinie nennt nur Anwendungscode; Konfiguration wird in der Konsole der Plattform geändert | Teil der Änderungen ohne Test und Freigabe, obwohl DEV-03 Infrastruktur, Netz und Container erfasst | Infrastruktur nur über Code und Pipeline ändern, Konsolenrechte auf Lesen beschränken, Abweichungen per Abgleich erkennen |
| Staging läuft mit einer Kopie der Produktionsdatenbank | realistische Testdaten fehlen | Kundendaten außerhalb der Produktion ohne Genehmigung, Verstoß gegen DEV-12.01B und DEV-07.03B | synthetische oder anonymisierte Testdaten erzeugen, Ausnahmen nur mit ausdrücklicher Genehmigung der Kunden |
| Dieselben Geheimnisse in Staging und Produktion | gemeinsame Konfigurationsdatei, ein Zertifikat für alle Umgebungen | Kompromittierung der Testumgebung gefährdet die Produktion, DEV-12.02B nicht erfüllt | Geheimnisse je Umgebung erzeugen und getrennt speichern, unvermeidbare Ausnahmen nach SP-03 dokumentieren |
| Liste der Softwarekomponenten nur für den eigenen Code | Basis-Images und eingebundene Werkzeuge nicht erfasst | bei einer bekannten Schwachstelle lässt sich nicht feststellen, welche Dienste betroffen sind, DEV-13 lückenhaft | SBOM automatisiert je Image erzeugen und je Release ablegen; der Stand der Technik steht in der BSI-Richtlinie TR-03183-2 |
Planen Sie die Abhilfe vor Beginn eines Typ-2-Zeitraums ein: Eine Kontrolle, die erst mitten im Zeitraum eingeführt wird, liefert für die Wochen davor keine Nachweise. Wie Sie Lücken über mehrere Themengebiete in eine sinnvolle Reihenfolge bringen, zeigt die Seite Maßnahmen priorisieren.
Alle Kriterien des Themengebiets DEV
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| DEV-01 | Richtlinien für die Entwicklung/Beschaffung von Systemkomponenten | 3/0/1 | Regeln für sichere Entwicklung über den ganzen Lebenszyklus, einschließlich des Ziels, den Zugriff des Anbieters auf Kundendaten gering zu halten. |
| DEV-02 | Auslagerung der Entwicklung | 2/0/2 | Was mit einem externen Entwicklungsdienstleister vertraglich zu regeln und vorab als Risiko zu bewerten ist. |
| DEV-03 | Richtlinien für Änderungen an Systemkomponenten | 1/0/0 | Die Änderungsrichtlinie: Risikoeinstufung, Tests, Freigaben, Funktionstrennung, Kundeninformation und Notfälle. |
| DEV-04 | Programm für Sicherheitsschulungen und Sensibilisierung in Bezug auf kontinuierliche Software-Bereitstellung und zugehörige Systeme, Komponenten oder Werkzeuge | 2/0/0 | Rollenbezogene Schulungen für alle, die entwickeln und bereitstellen, auch für externes Personal. |
| DEV-05 | Designdokumentation für Sicherheitsfunktionen | 1/0/0 | Sicherheitsfunktionen wie Verschlüsselung oder Anmeldung werden auf Basis einer Sicherheitsanalyse dokumentiert und spezifiziert. |
| DEV-06 | Risikobeurteilung, Kategorisierung und Priorisierung von Änderungen | 2/0/1 | Jede Änderung wird nach Risiko eingestuft, auch im Zusammenspiel mit gleichzeitigen Änderungen. |
| DEV-07 | Testen von Änderungen | 5/0/1 | Tests nach Risiko, vollständige Tests der Sicherheitsfunktionen und strenge Regeln für Kundendaten in Tests. |
| DEV-08 | Protokollierung von Änderungen | 2/0/1 | Jede Änderung in der Produktion ist aufgezeichnet und einer Person oder einem Systemkonto zuzuordnen. |
| DEV-09 | Versionskontrolle | 3/0/2 | Ein geschütztes Versionskontrollsystem für Code, Konfigurationen und Fremdprodukte, mit der Möglichkeit, zurückzusetzen. |
| DEV-10 | Freigaben für die Bereitstellung in der Produktionsumgebung | 2/0/1 | Berechtigte Personen oder Systemkomponenten geben Änderungen vor der Bereitstellung frei; Kunden nach Vertrag. |
| DEV-11 | Schutz von Entwicklungs- und Testumgebungen | 1/0/0 | Auch die Nicht-Produktionsumgebungen brauchen eine Risikobeurteilung und Schutzmaßnahmen. |
| DEV-12 | Trennung der Umgebungen | 2/0/0 | Produktion getrennt von Test und Entwicklung, ohne Produktionsdaten und ohne gemeinsame Geheimnisse. |
| DEV-13 | Transparenz über Softwarekomponenten | 2/0/0 | Eine aktuelle Liste der Softwarekomponenten, etwa als SBOM, damit betroffene Dienste bei Schwachstellen erkennbar sind. |
| DEV-14 | Sichere Nutzung von Hardware und Software Dritter | 3/0/1 | Regeln für Fremd- und Open-Source-Software, Abhängigkeitsliste und Bezug nur aus vertrauenswürdigen Quellen. |
| DEV-15 | Ausnahmen vom Änderungsmanagementprozess | 1/0/0 | Ein geregelter Weg für Ausnahmen und Notfalländerungen, der die Risiken begrenzt. |
Bezug zu ISO/IEC 27001:2022 Anhang A
Haben Sie ein ISO-27001-Zertifikat, finden Sie viele DEV-Themen in Anhang A der Norm wieder. Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm. Was ein Zertifikat insgesamt für C5 bringt, steht auf der Seite C5 und ISO 27001.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| DEV-01, DEV-05 | A.8.25, A.8.26, A.8.27, A.8.28 | sichere Entwicklung und Architektur | Ziel, den Zugriff des Anbieters auf Kundendaten gering zu halten; dokumentierte Sicherheitsfunktionen auf Basis einer Sicherheitsanalyse |
| DEV-02 | A.8.30 | ausgelagerte Entwicklung | Vertrag und vorherige Risikobeurteilung; nicht für externes Personal in den eigenen Prozessen |
| DEV-03, DEV-06, DEV-10, DEV-15 | A.8.32 | Änderungen | Risikoeinstufung jeder Änderung, Freigabe vor der Bereitstellung, geregelter Weg für Notfalländerungen |
| DEV-04 | A.6.3 | Schulung | rollenbezogene Schulungen zur kontinuierlichen Bereitstellung, auch für externes Personal |
| DEV-07 | A.8.29, A.8.33 | Tests und Testdaten | Kundendaten in Tests nur mit Genehmigung und anonymisiert |
| DEV-08, DEV-09 | A.8.4, A.8.9 | Quellcode und Konfiguration | jede Änderung in der Produktion einer Person oder einem Systemkonto zugeordnet |
| DEV-11, DEV-12 | A.8.31 | getrennte Umgebungen | keine Produktionsdaten ohne Genehmigung der Kunden, keine gemeinsamen Geheimnisse der Produktion |
| DEV-13, DEV-14 | A.5.21, A.8.8 | Lieferkette und Schwachstellen | Liste der Softwarekomponenten, mit der sich betroffene Dienste bei Schwachstellen finden lassen; Anhang A nennt eine solche Liste nicht ausdrücklich |
Häufige Fragen
Brauchen wir für C5 einen Änderungsbeirat (Change Advisory Board)?+
Darf eine automatisierte Pipeline Änderungen selbst freigeben?+
Dürfen wir Produktionsdaten für Tests nutzen?+
Muss die Liste der Softwarekomponenten eine SBOM sein?+
Gilt DEV-02, wenn wir freie Entwicklerinnen und Entwickler in unser Team holen?+
Weiterlesen
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.3, 3.4.11, 3.4.12 und 5.11 (DEV-01 bis DEV-15), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“ (abgerufen am 2026-11-01)
- BSI: Seite „C5:2026“ mit Downloads (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).