
Stand: 2026-11-01
Diese Seite erklärt das Rahmenwerk: was der C5 ist, was im Katalog steht und wer ihn braucht. Was ein C5-Testat als Nachweis aussagt, welcher Berichtstyp passt und wie die C5-Prüfung abläuft, steht jeweils auf einer eigenen Seite.
Was ist der BSI C5?
Der C5 ist ein Kriterienkatalog des BSI, gegen den ein unabhängiger Prüfer die Informationssicherheit eines Cloud-Dienstes prüft. Der Name steht für Cloud Computing Compliance Criteria Catalogue, die deutsche Fassung heißt „Kriterienkatalog Cloud Computing C5“. Das BSI beschreibt ihn in seiner FAQ als Prüfstandard, der Mindestanforderungen an sicheres Cloud Computing festlegt.
Den C5 gibt es seit 2016. Die aktuelle Fassung C5:2026 ist nach Angabe des Katalogs die zweite inhaltliche Überarbeitung und baut auf C5:2020 auf (Abschnitt 1.1). Sie umfasst 168 Kriterien, C5:2020 hatte 121. Anzuwenden ist C5:2026 für Typ-1-Stichtage ab dem 1. Juni 2027 und für Typ-2-Zeiträume, die ab diesem Tag beginnen; früher ist zulässig (Abschnitt 3.5). Was sich geändert hat und welche Sonderregeln für Zeiträume über den Stichtag gelten, steht auf der Seite C5:2026.
Der Katalog ist nach der BSI-FAQ technikneutral: Er legt prüfbare Kriterien fest, schreibt aber keine bestimmten Produkte oder Maßnahmen vor. Wie ein Anbieter ein Kriterium erfüllt, entscheidet er selbst; der Prüfer beurteilt, ob die gewählten Kontrollen dafür ausreichen.
Was steht im Kriterienkatalog?
Der Katalog besteht aus drei Teilen, die für Anbieter unterschiedlich wichtig sind: Regeln für den Nachweis, Angaben zu den Rahmenbedingungen des Dienstes und die eigentlichen Kriterien.
| Teil des Katalogs | Inhalt | Was er für Anbieter bedeutet |
|---|---|---|
| Abschnitt 3 | Anforderungen an die Prüfung: Prüfungsstandards, Prüfer, Berichtstypen, Systembeschreibung, Bericht | legt fest, wie der Nachweis aussehen muss |
| Abschnitt 4 | Rahmenbedingungen GC-01 bis GC-06, etwa anwendbares Recht, Standorte, Verfügbarkeit, Umgang mit behördlichen Anfragen, vorhandene Zertifikate | Transparenzangaben, mit denen Kunden die Eignung des Dienstes beurteilen |
| Abschnitt 5 | 168 Kriterien in 17 Themengebieten, von OIS (Organisation der Informationssicherheit) bis PSS (Produktsicherheit) | die Anforderungen, gegen die der Prüfer die Kontrollen des Anbieters prüft |
Die Kriterien gliedern sich in Basis- und Zusatzkriterien. Die Basiskriterien beschreiben das Mindestniveau für Informationen mit normalem Schutzbedarf und bilden den Mindestumfang jeder Prüfung. Zusatzkriterien richten sich an Kunden mit höherem Schutzbedarf; welche davon in die Prüfung kommen, wählt der Anbieter und begründet die Auswahl in der Systembeschreibung (Abschnitt 3.4.3).
Wer arbeitet mit dem C5?
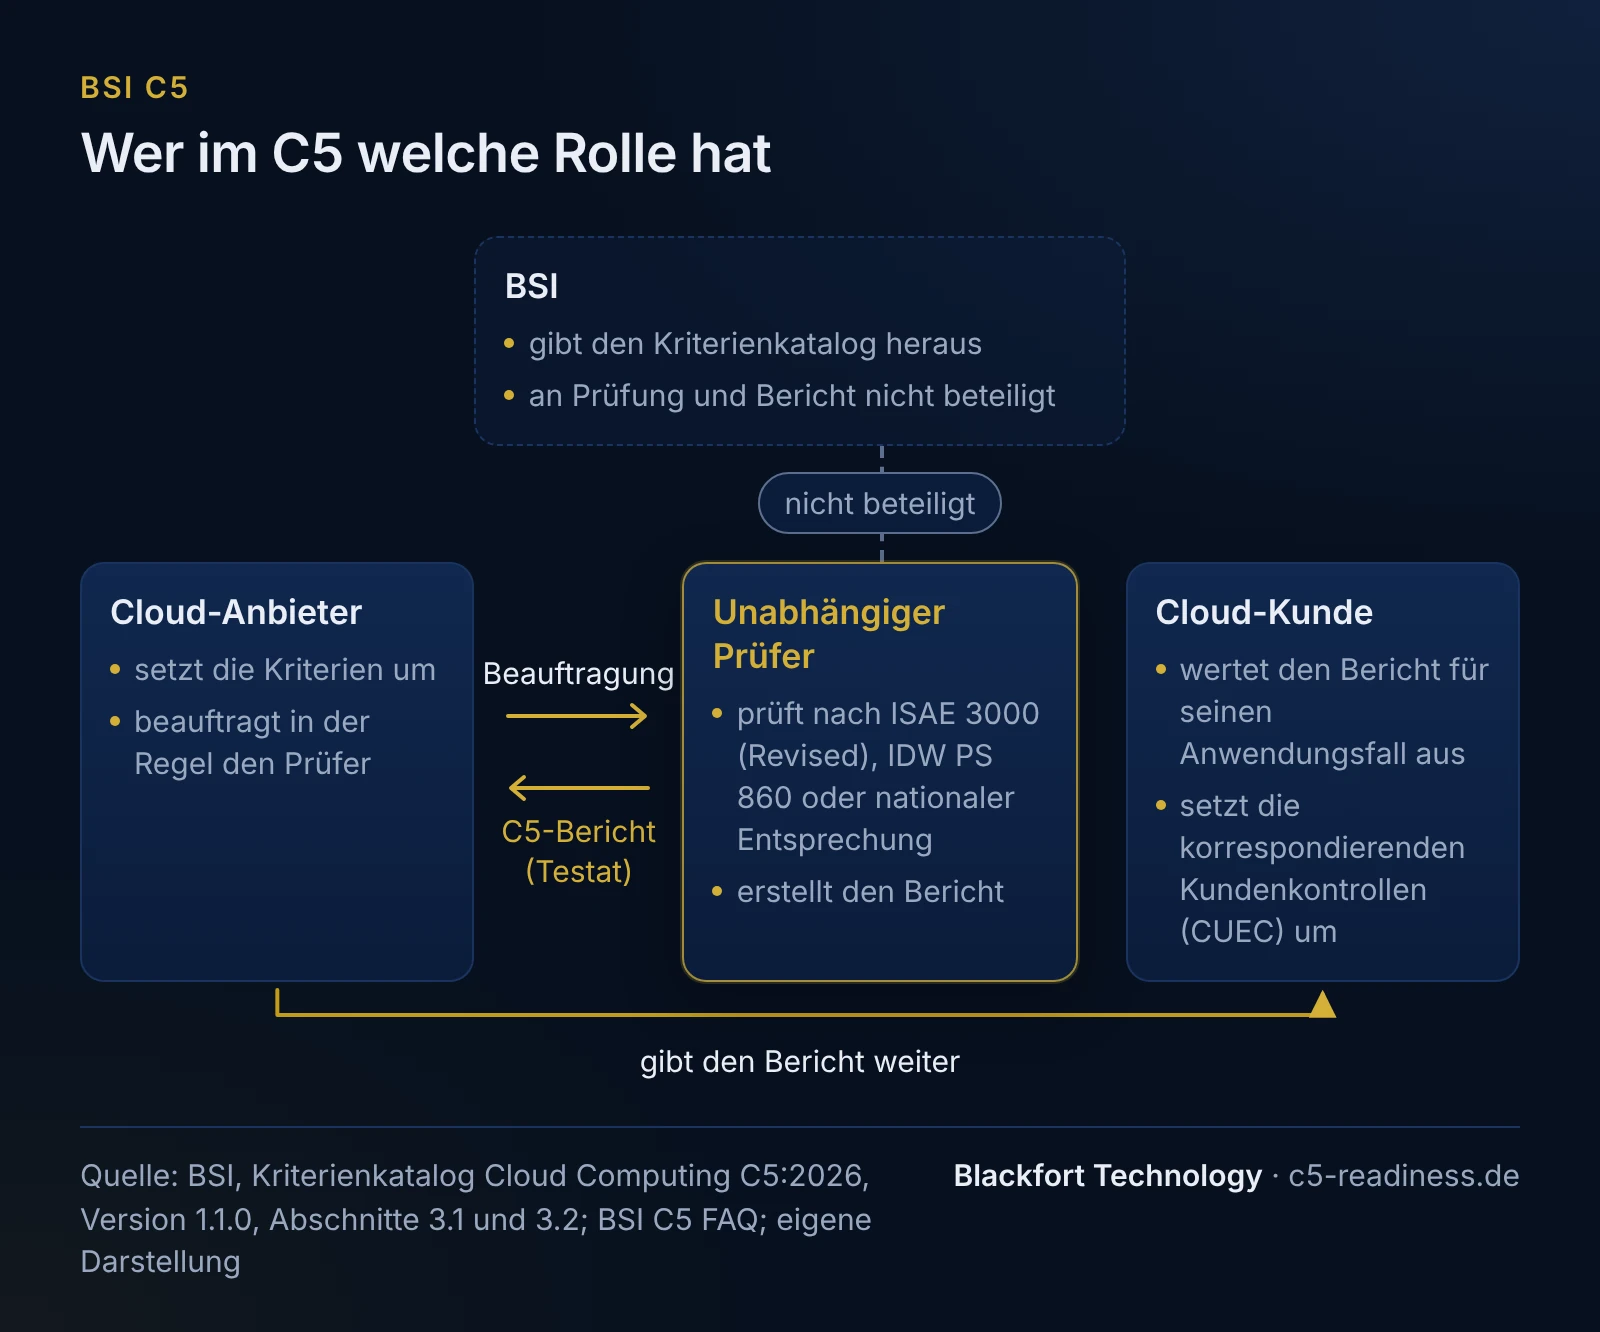
Mit dem C5 arbeiten drei Seiten: Cloud-Anbieter setzen die Kriterien um, Prüfer weisen die Konformität nach, Cloud-Kunden werten den Bericht aus. Das BSI empfiehlt Anbietern und Kunden, die Kriterien zu nutzen (Katalog, Abschnitt 3.1), und gibt den Katalog heraus. An Prüfung und Bericht ist es nicht beteiligt.
| Beteiligte | Aufgabe im C5 |
|---|---|
| Cloud-Anbieter | richtet seine Kontrollen an den Kriterien aus, beschreibt sein System und beauftragt in der Regel den Prüfer |
| Prüfer | prüft unabhängig nach ISAE 3000 (Revised), IDW PS 860 oder einer nationalen Entsprechung und erstellt den Bericht |
| Cloud-Kunde | fordert den Bericht an, wertet ihn für seinen Anwendungsfall aus und setzt die korrespondierenden Kundenkontrollen (CUEC) um, die der Anbieter in seiner Systembeschreibung voraussetzt |
| BSI | gibt den Katalog heraus; führt nach eigener Aussage keine Aufsicht über C5-Prüfungen und prüft keine Berichte |
Der C5 ist branchenübergreifend anwendbar. Nach der BSI-FAQ lässt er sich auch für IT-Dienstleistungen heranziehen, die nicht ausdrücklich „Cloud“ heißen, aber Cloud-Diensten nahekommen. Geprüft wird immer ein Cloud-Dienst in festgelegten Regionen, nie ein Unternehmen als Ganzes.
Wer braucht C5 und wann ist er Pflicht?
Einen C5-Nachweis braucht ein Anbieter, wenn Kunden ihn verlangen oder wenn eine Vorschrift ihn für die Kunden des Anbieters vorgibt. Der Katalog selbst ist kein Gesetz: Das BSI beschreibt seinen Charakter in der FAQ als grundsätzlich empfehlend. Verbindlich wird er über andere Regeln und über Verträge.
- Kunden im Einkauf. Der Katalog rät Cloud-Kunden, die Einhaltung der Kriterien zum Teil der Beauftragung zu machen und vertraglich zu vereinbaren, besonders wenn Zusatzkriterien erfüllt sein sollen (Abschnitt 3.1). Für Anbieter heißt das: Die Anforderung kann über Ausschreibungen, Lieferantenfragebögen oder Vertragsentwürfe kommen.
- Stellen des Bundes. Für Cloud-Kunden der Bundesverwaltung gilt der Mindeststandard des BSI zur Nutzung externer Cloud-Dienste. Nach der BSI-FAQ müssen Stellen des Bundes danach Nachweise über die Erfüllung der C5-Kriterien vom Anbieter einfordern.
- Gesundheitswesen. § 393 SGB V erlaubt Leistungserbringern, Kranken- und Pflegekassen und ihren Auftragsdatenverarbeitern die Verarbeitung von Sozial- und Gesundheitsdaten per Cloud-Computing-Dienst unter Voraussetzungen, zu denen ein aktuelles C5-Testat für die Basiskriterien gehört. Die Vorschrift lässt unter Bedingungen auch gleichwertige Nachweise zu (C5-Gleichwertigkeitsverordnung). Einzelheiten und Fristen stehen auf der Seite § 393 SGB V. Ob und wie die Vorschrift auf einen konkreten Dienst anzuwenden ist, muss im Einzelfall rechtlich geprüft werden; das BSI verweist für die Auslegung auf das Bundesministerium für Gesundheit.
- KI-Dienste. Der BSI-Katalog AIC4 für Cloud-Dienste mit maschinellem Lernen ist als Erweiterung des C5 angelegt. Das BSI nennt den C5 dafür als Voraussetzung, hält die AIC4-Kriterien aber auch mit vergleichbaren Katalogen für kombinierbar. Die Anwendung von AIC4 ist freiwillig. Für KI-Systeme hat das BSI zudem mit A5 Kriterien und eine Prüfmethodik als Community Draft vorgelegt; das Cloud-Modul verlangt dort ein C5-Testat der zugrundeliegenden Infrastruktur.
- Souveränität. Ob sich ein Cloud-Dienst selbstbestimmt nutzen lässt, bewertet der BSI-Katalog C3A. Er setzt voraus, dass der Anbieter C5 erfüllt, und ist für sich nicht verbindlich.
Unsere Einordnung: Ob ein Anbieter C5 braucht, ergibt sich aus den Anforderungen seiner Kunden und aus den Vorschriften, die für diese Kunden gelten. Die erste Frage lautet deshalb: Welcher Kunde verlangt welchen Bericht für welchen Dienst bis wann? Daraus folgen Berichtstyp, Prüfungsumfang und Zeitplan.
Wie weist ein Anbieter C5 nach?
Den Nachweis liefert ein Testat: der Bericht eines unabhängigen Prüfers, der die Kontrollen des Anbieters gegen die anwendbaren C5-Kriterien geprüft hat. Der Katalog verlangt eine Prüfung mit hinreichender Sicherheit (reasonable assurance) nach ISAE 3000 (Revised) oder einer Entsprechung wie IDW PS 860 (Abschnitte 3.2 und 3.4.1). Ein Zertifikat oder ein offizielles Logo gibt es nicht; was gemeint ist, wenn eine Ausschreibung ein „C5-Zertifikat“ verlangt, erklärt die Seite C5-Testat.
- Was im Bericht steht und wie Kunden ihn lesen: C5-Testat.
- Typ 1 beurteilt die Ausgestaltung der Kontrollen zu einem Stichtag, Typ 2 zusätzlich ihre Wirksamkeit über einen Zeitraum: C5 Typ 1 oder Typ 2.
- Wie die Prüfung von der Beauftragung bis zum Bericht läuft: Ablauf der C5-Prüfung.
- Welche Dienste und Subdienstleister (Subservice-Organisationen) in den Prüfungsumfang gehören: C5-Scope.
- Ein ISO-27001-Zertifikat führt nach der BSI-FAQ nicht automatisch zu einem C5-Testat. C5 verlangt in den Basiskriterien ein Managementsystem für Informationssicherheit, das ISO/IEC 27001 entspricht, aber kein Zertifikat (OIS-01.01B). Was sich übernehmen lässt: C5 und ISO 27001.
Der C5 ist ein Standard für Informationssicherheit. Nach der BSI-FAQ deckt er den Datenschutz nicht ab; Anforderungen aus der DSGVO bleiben eine eigene Aufgabe.
Blackfort Technology testiert nicht. Das Testat erteilt ein unabhängiger Prüfer; wir bereiten Anbieter bis zur Testierungsreife vor.
Beispiel: Braucht dieser Anbieter C5?
Fiktives Beispiel, kein Kunde. Ein Softwarehaus mit 40 Beschäftigten betreibt ein Dokumentenmanagementsystem für Behörden als SaaS auf einer Hyperscaler-Plattform. Es hat ein ISO-27001-Zertifikat. Eine Bundesbehörde verlangt in einer Ausschreibung ein „C5-Zertifikat“ für den Dienst.
- Ist es ein Cloud-Dienst? Die Software läuft beim Anbieter und wird über das Netz genutzt; damit kommt eine C5-Prüfung des Dienstes in Betracht.
- Woher kommt die Anforderung? Die Behörde ist eine Stelle des Bundes. Für sie gilt der Mindeststandard des BSI zur Nutzung externer Cloud-Dienste, nach dem sie C5-Nachweise vom Anbieter einfordert. Welche Kriterien und welchen Berichtstyp sie erwartet, ergibt sich für den Anbieter aus den Vergabeunterlagen.
- Was genau wird gebraucht? Ein C5-Testat; ein Zertifikat gibt es nicht. Zu klären sind Berichtstyp, Basis- oder auch Zusatzkriterien, der geprüfte Dienst und der Termin.
- Was bringt das ISO-Zertifikat? Es zeigt ein bestehendes ISMS. Welche C5-Kriterien damit schon abgedeckt sind, zeigt erst ein Abgleich.
Der nächste Schritt wäre, den Scope auf den einen Dienst festzulegen und den Abstand zu den Basiskriterien in einer C5-Gap-Analyse zu messen, Kriterium für Kriterium.
Häufige Fragen
Ist der BSI C5 Pflicht?+
Wofür steht C5?+
Wie viele Kriterien hat der C5?+
Deckt der C5 auch den Datenschutz ab?+
Weiterlesen
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5:2026: Neuerungen, Umstieg von C5:2020 und Übergangsfrist
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog C5 (Themenseite) (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog für KI-Cloud-Dienste - AIC4 (abgerufen am 2026-11-01)
- § 393 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).