
Stand: 2026-11-01
Diese Seite erklärt die C5-Prüfung neutral: wer prüft, nach welchen Standards, in welchen Schritten und was am Ende im Bericht steht. Danach rechnen wir an einem Beispiel rückwärts, wann ein Projekt starten muss, damit der Bericht zu einem festen Kundentermin vorliegt. Welchen Nachweis Kunden erwarten, steht auf der Seite C5-Testat.
Wer prüft und wer ist beteiligt?
Ein unabhängiger Prüfer, den in der Regel der Cloud-Anbieter beauftragt; das BSI ist an keinem Teil der Prüfung oder Berichterstattung beteiligt und prüft die Berichte auch nicht (Katalog, Abschnitt 3.1; BSI-FAQ). Welche Qualifikation der Katalog vom Prüfungsteam verlangt und warum Katalog und BSI-FAQ die Frage nach dem Wirtschaftsprüfer unterschiedlich beantworten, erklärt die Seite C5-Prüfer auswählen.
Auf Anbieterseite sind beteiligt: die Geschäftsleitung, die die Erklärung der Geschäftsleitung (Management Statement) unterschreibt, die verantwortliche Person für das Informationssicherheitsmanagement und die Fachteams, deren Kontrollen geprüft werden. Blackfort Technology begleitet bis zur Testierungsreife, testiert aber nicht.
Prüfungsarten: Prüfung einer Erklärung oder direkte Prüfung
Grundlage jeder C5-Prüfung ist ISAE 3000 (Revised) oder eine nationale Entsprechung wie IDW PS 860 (Abschnitt 3.2), und der Katalog verlangt eine Prüfung mit hinreichender Sicherheit (Abschnitt 3.4.1). Was das für Ihre Prüfung bedeutet und welche weiteren Standards der Prüfer heranzieht, erklärt die Seite Prüfungsstandards und Prüferauswahl.
Innerhalb dieses Rahmens unterscheidet der Katalog zwei Prüfungsarten, die beide zulässig sind (Abschnitt 3.4.1):
| Prüfung einer Erklärung (Attestation Engagement) | Direkte Prüfung (Direct Engagement) | |
|---|---|---|
| Gegenstand | Systembeschreibung des Anbieters und die darin beschriebenen Kontrollen | der Cloud-Dienst selbst; der Prüfer nimmt Grundsätze, Verfahren und Maßnahmen auf |
| Grundlage | Management Statement der Geschäftsleitung | keine Systembeschreibung des Anbieters |
| Geeignet für | Anbieter mit dokumentiertem Kontrollsystem | laut Katalog besonders Anbieter, deren Kontrollsystem noch nicht ausreichend dokumentiert ist |
| Im Bericht | Prüfungsbericht des unabhängigen Prüfers, Management Statement, Systembeschreibung, Kontrollen mit Prüfungshandlungen und Ergebnissen | Management Statement und Systembeschreibung entfallen, der Prüfer stellt das System selbst dar |
Unabhängig davon gibt es den Typ-1-Bericht zur Ausgestaltung an einem Stichtag und den Typ-2-Bericht zu Ausgestaltung und Wirksamkeit über einen Zeitraum. Typ 1 ist nur bei der Erstprüfung zulässig, Folgeprüfungen sind Typ 2. Der Typ-2-Zeitraum soll drei bis zwölf Monate umfassen (Abschnitte 3.4.4 und 3.4.11). Details auf der Seite Typ 1 oder Typ 2.
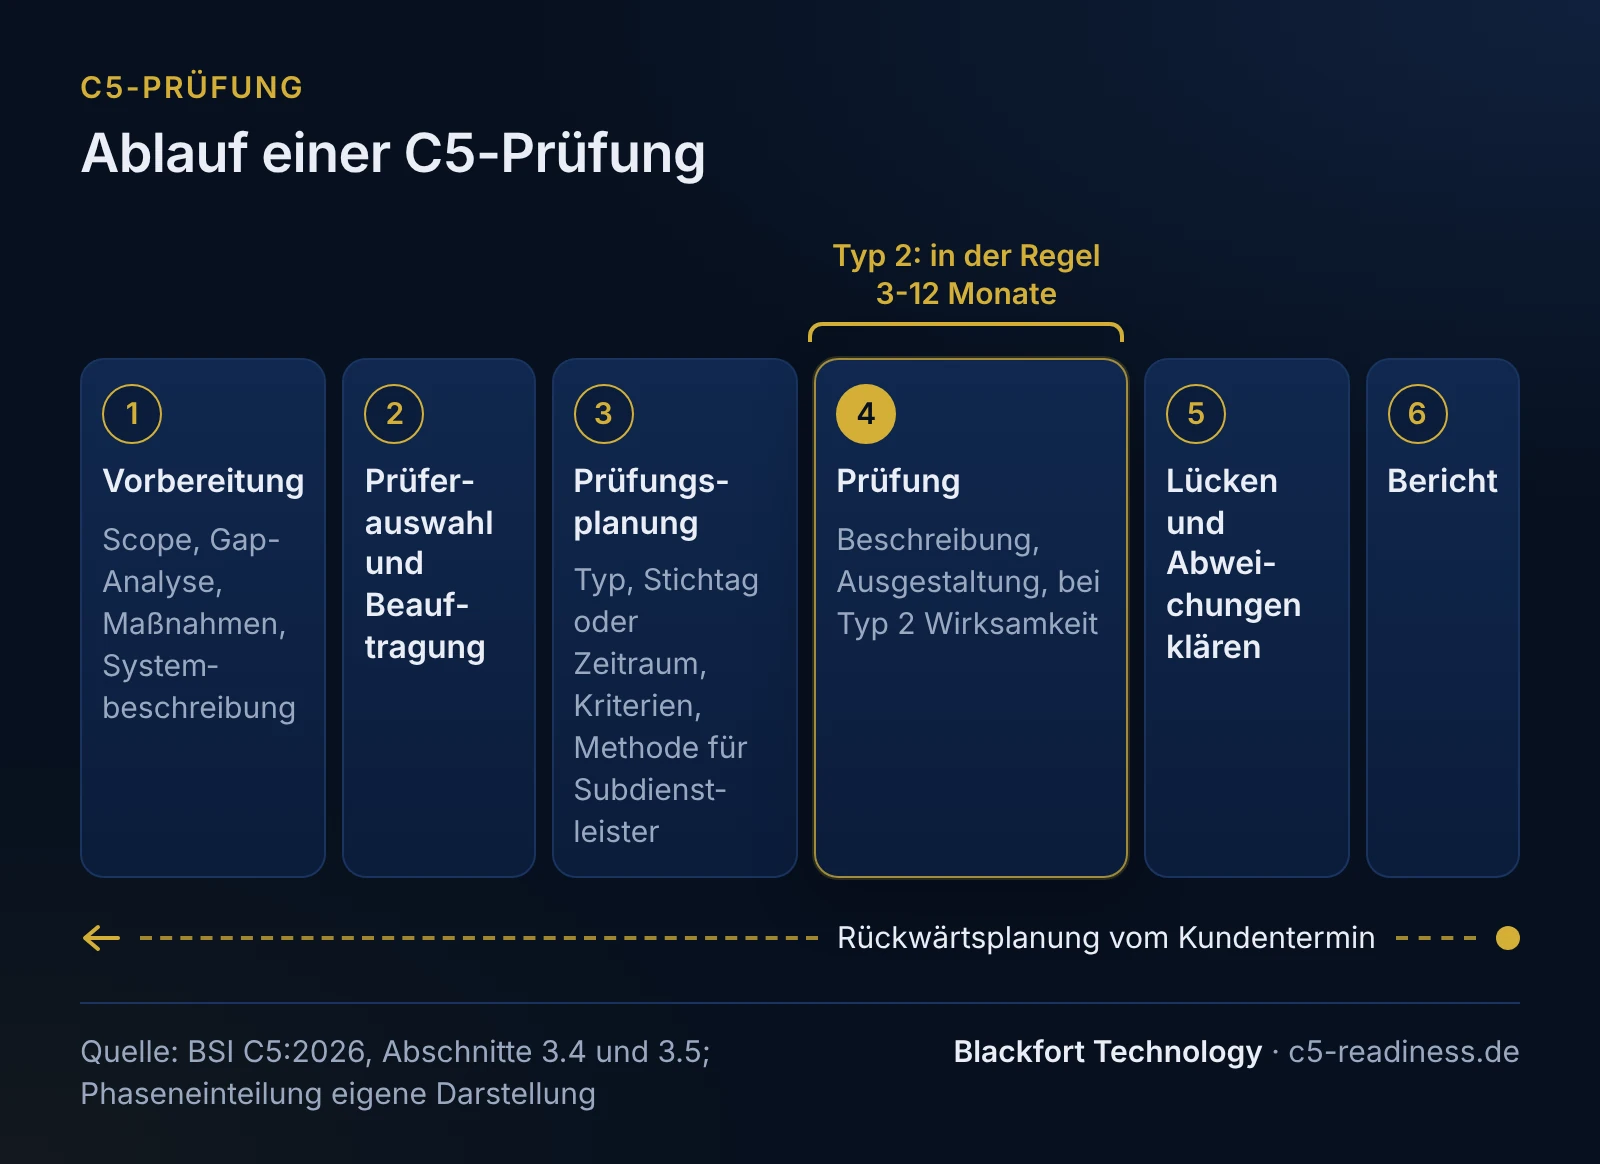
Die Phasen einer C5-Prüfung
Der Katalog regelt Anforderungen an Prüfung und Bericht, keinen Projektplan. Die folgende Einteilung in Phasen ist unsere; die Katalogbezüge stehen jeweils dabei.
- Vorbereitung beim Anbieter. Scope festlegen (C5-Scope), Lücken gegen die Kriterien erheben, Maßnahmen umsetzen, Nachweise sammeln, Systembeschreibung schreiben. Bei einer Erstprüfung kann der Anbieter Kontrollen, die noch nicht vollständig ausgeführt sind, über Planungsunterlagen oder eine produktionsgleich konfigurierte Nicht-Produktionsumgebung belegen (Abschnitt 3.4.11).
- Prüferauswahl und Beauftragung. Vor Annahme des Auftrags prüft der Prüfer seine Berufspflichten einschließlich der Unabhängigkeit (Abschnitt 3.4.2).
- Prüfungsplanung. Festgelegt werden Dienste und Regionen, Prüfungsart, Berichtstyp, Stichtag oder Zeitraum, Zusatzkriterien und die Methode für Subdienstleister (Carve-out oder Inclusive, Abschnitt 3.4.6). Laut BSI-FAQ legt der Anbieter Planung und Durchführungszeitraum selbst fest und vereinbart sie mit dem Prüfer.
- Prüfungshandlungen. Der Prüfer beurteilt, ob die Beschreibung sachgerecht ist und das System implementiert ist (3.4.7), ob die Kontrollen jedes Kriterium auf Ebene der Unterkriterien erfüllen (3.4.8), ob sie angemessen ausgestaltet sind (3.4.9) und bei Typ 2, ob sie über den Zeitraum wirksam waren (3.4.10, nach ISAE 3402.24-29). Prüfungshandlungen sind etwa Befragung, Beobachtung, Einsichtnahme und Nachvollzug (3.4.13).
- Lücken und Abweichungen. Erkannte Lücken meldet der Prüfer dem Anbieter; belegt der Anbieter zusätzliche Kontrollen, kommen sie in die Beschreibung (3.4.8). Ein Kriterium gilt als nicht erfüllt, wenn ein Unterkriterium nicht erfüllt ist. Zu jeder Abweichung ergänzt der Anbieter, wann er sie selbst entdeckt hat, ob sie schon im Vorbericht stand und welche Maßnahmen geplant sind (3.4.12).
- Bericht. Der Prüfer erstellt den Bericht nach ISAE 3402.53 (3.4.13). Die Geschäftsleitung gibt das Management Statement ab, für das sie eine eigene angemessene Grundlage braucht (3.4.5.2).
Was steht am Ende im Prüfbericht?
Bei der Prüfung einer Erklärung folgt der Bericht ISAE 3402.53 und enthält den Prüfungsbericht des unabhängigen Prüfers, das Management Statement, die Systembeschreibung, die Kontrollen mit Prüfungshandlungen und Ergebnissen sowie optional weitere Informationen des Anbieters (Abschnitt 3.4.13). Abweichungen stehen darin auch dann, wenn der Prüfer das Kriterium insgesamt als erreicht beurteilt; was die einzelnen Bestandteile für Ihre Kunden aussagen, zeigt die Seite C5-Testat.
Wie lange dauert eine C5-Prüfung bis zum Testat?
Der Katalog legt nur den Prüfungszeitraum fest: bei Typ 2 drei bis zwölf Monate als Soll-Vorgabe, bei Typ 1 ein Stichtag. Wie lange Vorbereitung, Prüfungshandlungen und Berichterstellung dauern, regelt er nicht. Diese Zeiten hängen von Ihrem Ausgangspunkt, vom Umfang und vom Prüfer ab und gehören deshalb früh in das Gespräch mit dem Prüfer.
Für die Planung zählen drei Strecken: die Zeit, bis die Kontrollen eingeführt sind, der Prüfungszeitraum, in dem sie bei Typ 2 nachweislich laufen müssen, und die Zeit nach Ende des Zeitraums bis zum fertigen Bericht. Unsere Empfehlung: Bei Typ 2 sollten die Kontrollen schon zu Beginn des Zeitraums laufen, sonst fehlen für die ersten Wochen Nachweise der Wirksamkeit. Für Erstprüfungen lässt Abschnitt 3.4.11 Ersatznachweise zu.
Auch die Katalogfassung hängt am Zeitraum: Für Typ-1-Stichtage und Typ-2-Zeiträume ab dem 1. Juni 2027 ist C5:2026 anzuwenden, ein Zeitraum, der vorher beginnt und danach endet, soll nur gegen C5:2020 geprüft werden (Abschnitt 3.5); die Sonderfälle des Übergangs erklärt die Seite C5:2026.
Rückwärtsplanung vom Kundentermin
Wer weiß, bis wann ein Kunde den Bericht sehen will, rechnet von diesem Datum zurück. Die Reihenfolge ist immer gleich: Berichtsdatum, davor die Berichterstellung, davor der Prüfungszeitraum, davor die Umsetzung, davor die Gap-Analyse.
Beispielrechnung, fiktiv. Ein SaaS-Anbieter soll einem Klinikverbund bis zum 15. Dezember 2027 einen Typ-2-Bericht vorlegen. Annahmen für das Beispiel, die Sie mit Ihrem Prüfer abstimmen müssen: zwei Monate für Prüfungsabschluss und Bericht nach Ende des Zeitraums, sechs Monate für die Umsetzung, ein Monat für die Gap-Analyse.
| Schritt | Zeitraum im Beispiel | Bezug |
|---|---|---|
| Bericht beim Kunden | bis 15.12.2027 | Kundentermin |
| Prüfungsabschluss und Bericht | 01.10.2027 bis Anfang Dezember 2027 | Annahme, mit dem Prüfer abzustimmen |
| Typ-2-Prüfungszeitraum | 01.06.2027 bis 30.09.2027 (vier Monate) | soll mindestens drei Monate umfassen (3.4.4); Beginn am 01.06.2027, also C5:2026 (3.5). Angaben zu geplanten Änderungen nach 3.5: nach dem Wortlaut (ohne Enddatum) ja, weil der Zeitraum nach dem 28.02.2027 endet; die BSI-FAQ begrenzt sie auf Zeiträume, die vor dem 01.06.2027 enden. Mit dem Prüfer klären. |
| Prüfer beauftragt, Planung abgestimmt | bis März 2027 | Unabhängigkeitsprüfung vor Annahme (3.4.2) |
| Maßnahmen umsetzen, Systembeschreibung schreiben | Dezember 2026 bis Mai 2027 | Annahme; Empfehlung: Kontrollen laufen zum Beginn des Zeitraums |
| Gap-Analyse und Scope | November 2026 | Annahme |
Die Rechnung zeigt den Engpass: Zwischen Projektstart und Kundentermin liegen hier gut dreizehn Monate, und der Prüfungszeitraum soll drei Monate nicht unterschreiten. Ist der Termin näher, bleiben drei Wege, die Sie mit Kunde und Prüfer klären: ein Typ-1-Bericht als Erstprüfung, sofern der Kunde ihn akzeptiert; ein Typ-2-Zeitraum von genau drei Monaten; oder ein späterer Termin. Ein Typ-1-Bericht ist keine Voraussetzung für Typ 2, die nächste Prüfung muss aber Typ 2 sein (Abschnitt 3.4.11).
Für Anbieter im Gesundheitswesen kann der Termin aus dem Gesetz kommen: § 393 Abs. 4 SGB V legt fest, wann ein Typ-1- und wann ein Typ-2-Testat als aktuell gilt, seit dem 1. Januar 2026 auch für neu in Verkehr gebrachte Systeme; Einzelheiten und Einordnung auf der Seite § 393 SGB V.
Nach dem ersten Bericht: Folgeprüfungen
Ein Testat bezieht sich immer auf einen vergangenen Zeitraum. Laut BSI-FAQ werden C5-Prüfungen in der Regel jährlich wiederholt. Folgeprüfungen sind immer Typ 2, und ein gleichbleibender Zeitraum wird empfohlen (Abschnitt 3.4.4). Planen Sie den nächsten Zeitraum so, dass er direkt an den vorigen anschließt, wenn Ihre Kunden lückenlose Berichte erwarten. Arbeiten Sie Abweichungen aus dem Vorbericht vor der C5-Folgeprüfung früh ab: Zu jeder Abweichung gibt der Anbieter im Bericht an, ob sie schon im Vorbericht stand (Abschnitt 3.4.12). Mit welchen Kosten Sie rechnen sollten, zeigt die Seite C5-Testat Kosten.
Häufige Fragen
Prüft das BSI meinen Cloud-Dienst?+
Wie lange dauert eine C5-Prüfung mindestens?+
Kann der Prüfungszeitraum schon laufen, während wir noch Lücken schließen?+
Kann ich mehrere Dienste in einer Prüfung testieren lassen?+
Was passiert, wenn der Prüfer eine Abweichung findet?+
Weiterlesen
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Wirtschaftsprüfer auswählen: Qualifikation und IDW PS 860
- C5-Testat Kosten: Budget für Beratung, Umsetzung und Prüfung
- C5:2026: Neuerungen, Umstieg von C5:2020 und Übergangsfrist
- C5-Folgeprüfung: Typ-2-Betrieb, Abweichungen und C5:2026
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3 und 3.5, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- § 393 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).