
Stand: 2026-11-01
Diese Seite erklärt die Rechtsgrundlage für C5 im Gesundheitswesen: wen § 393 SGB V erfasst, welche Voraussetzungen und Fristen gelten und was Auftraggeber beim Anbieter prüfen sollten. Sie gibt den Wortlaut wieder und ordnet ihn fachlich ein. Sie ist keine Rechtsberatung; ob und wie die Norm in Ihrem Fall greift, ist im Einzelfall rechtlich zu prüfen.
Wen § 393 SGB V betrifft
Die Norm richtet sich an Leistungserbringer im Sinne des Vierten Kapitels des SGB V, an Kranken- und Pflegekassen und an ihre jeweiligen Auftragsdatenverarbeiter. Absatz 1 erlaubt ihnen, Sozial- und Gesundheitsdaten „auch im Wege des Cloud-Computing-Dienstes“ zu verarbeiten, sofern die Voraussetzungen der Absätze 2 bis 4 erfüllt sind. Das Vierte Kapitel regelt unter anderem die Beziehungen der Krankenkassen zu Ärzten, Zahnärzten und Psychotherapeuten, zu Krankenhäusern und zu Apotheken.
Nach unserer Einordnung ist ein Cloud-Anbieter, der für diese Stellen Daten verarbeitet, häufig ihr Auftragsverarbeiter; dann gelten die Voraussetzungen der Absätze 2 bis 4 auch für seine Verarbeitung. Was ein Cloud-Computing-Dienst ist, bestimmt § 384 Satz 1 Nr. 5 SGB V: ein digitaler Dienst, der auf Abruf die Verwaltung und den umfassenden Fernzugang zu einem skalierbaren und elastischen Pool gemeinsam nutzbarer Rechenressourcen ermöglicht. Software, die ausschließlich lokal betrieben wird, ist nach unserer Lesart kein Cloud-Computing-Dienst in diesem Sinn; § 393 greift dann nicht.
In seiner heutigen Form gilt § 393 seit dem 1. Juli 2024: Eingefügt wurde er durch Art. 2 Nr. 6 des Digital-Gesetzes (DigiG, BGBl. 2024 I Nr. 101), das diese Nummer nach seinem Art. 9 Abs. 4 an diesem Tag in Kraft setzte; so gibt es auch das BSI an. Der 1. Juli 2025 ist der Stichtag, ab dem grundsätzlich ein Typ-2-Testat verlangt ist, nicht das Datum des Inkrafttretens.
Für drei Gruppen gibt es eigene Seiten: für Hersteller von Praxissoftware aus der Cloud, für Anbieter von KI-Software im Gesundheitswesen und für internationale Anbieter mit Sitz im Ausland. Wer KI-Systeme in der Cloud betreibt, kann zusätzlich die Prüfarchitektur BSI A5 einordnen; sie setzt für die Infrastruktur ein C5-Testat voraus, ersetzt die Anforderungen aus § 393 aber nicht.
Die Voraussetzungen im Überblick
Eine Cloud-Verarbeitung ist nach § 393 nur zulässig, wenn die Anforderungen der Absätze 2 und 3 zusammen erfüllt sind; Absatz 4 regelt, welches Testat als aktuell gilt und welche Alternative es gibt.
| Absatz | Anforderung laut Wortlaut | Was das praktisch heißt |
|---|---|---|
| Abs. 2 | Verarbeitung im Inland, in der EU, in einem nach § 35 Abs. 7 SGB I gleichgestellten Staat oder in einem Drittstaat mit Angemessenheitsbeschluss nach Art. 45 DSGVO, und die datenverarbeitende Stelle hat eine Niederlassung im Inland | Alle tatsächlichen Verarbeitungsorte erfassen, auch bei Subdienstleistern (Subservice-Organisationen), Backups und Support |
| Abs. 3 Nr. 1 | Technische und organisatorische Maßnahmen nach dem Stand der Technik | Maßstab nach Abs. 5 und 6: § 390 in der vertragsärztlichen und vertragszahnärztlichen Versorgung, § 391 für zugelassene Krankenhäuser, B3S-GKV/PV für Krankenkassen, sonst gleichwertig zu § 391 (nicht für Betreiber Kritischer Infrastrukturen, Abs. 6 Satz 2) |
| Abs. 3 Nr. 2 | Aktuelles C5-Testat der datenverarbeitenden Stelle für die C5-Basiskriterien, bezogen auf die eingesetzten Cloud-Systeme und die eingesetzte Technik | Testat, dessen Prüfungsgegenstand den genutzten Dienst abdeckt; Typ nach Abs. 4, alternativ ein Nachweis nach der C5GleichwV |
| Abs. 3 Nr. 3 | Die im Prüfbericht enthaltenen korrespondierenden Kriterien für Kunden sind umgesetzt | Der Kunde setzt seine Mitwirkungspflichten um und kann das belegen; zum Verhältnis von Gesetzesbegriff und Kundenkontrollen (CUEC) im Bericht siehe unten |
Absatz 8 stellt klar, dass das SGB X und das Bundesdatenschutzgesetz unberührt bleiben. Ein C5-Testat ersetzt also keine datenschutzrechtliche Prüfung; auch das BSI beschreibt C5 als Standard für Informationssicherheit, nicht für Datenschutz.
Welches Testat wann gilt: die Fristen nach Absatz 4
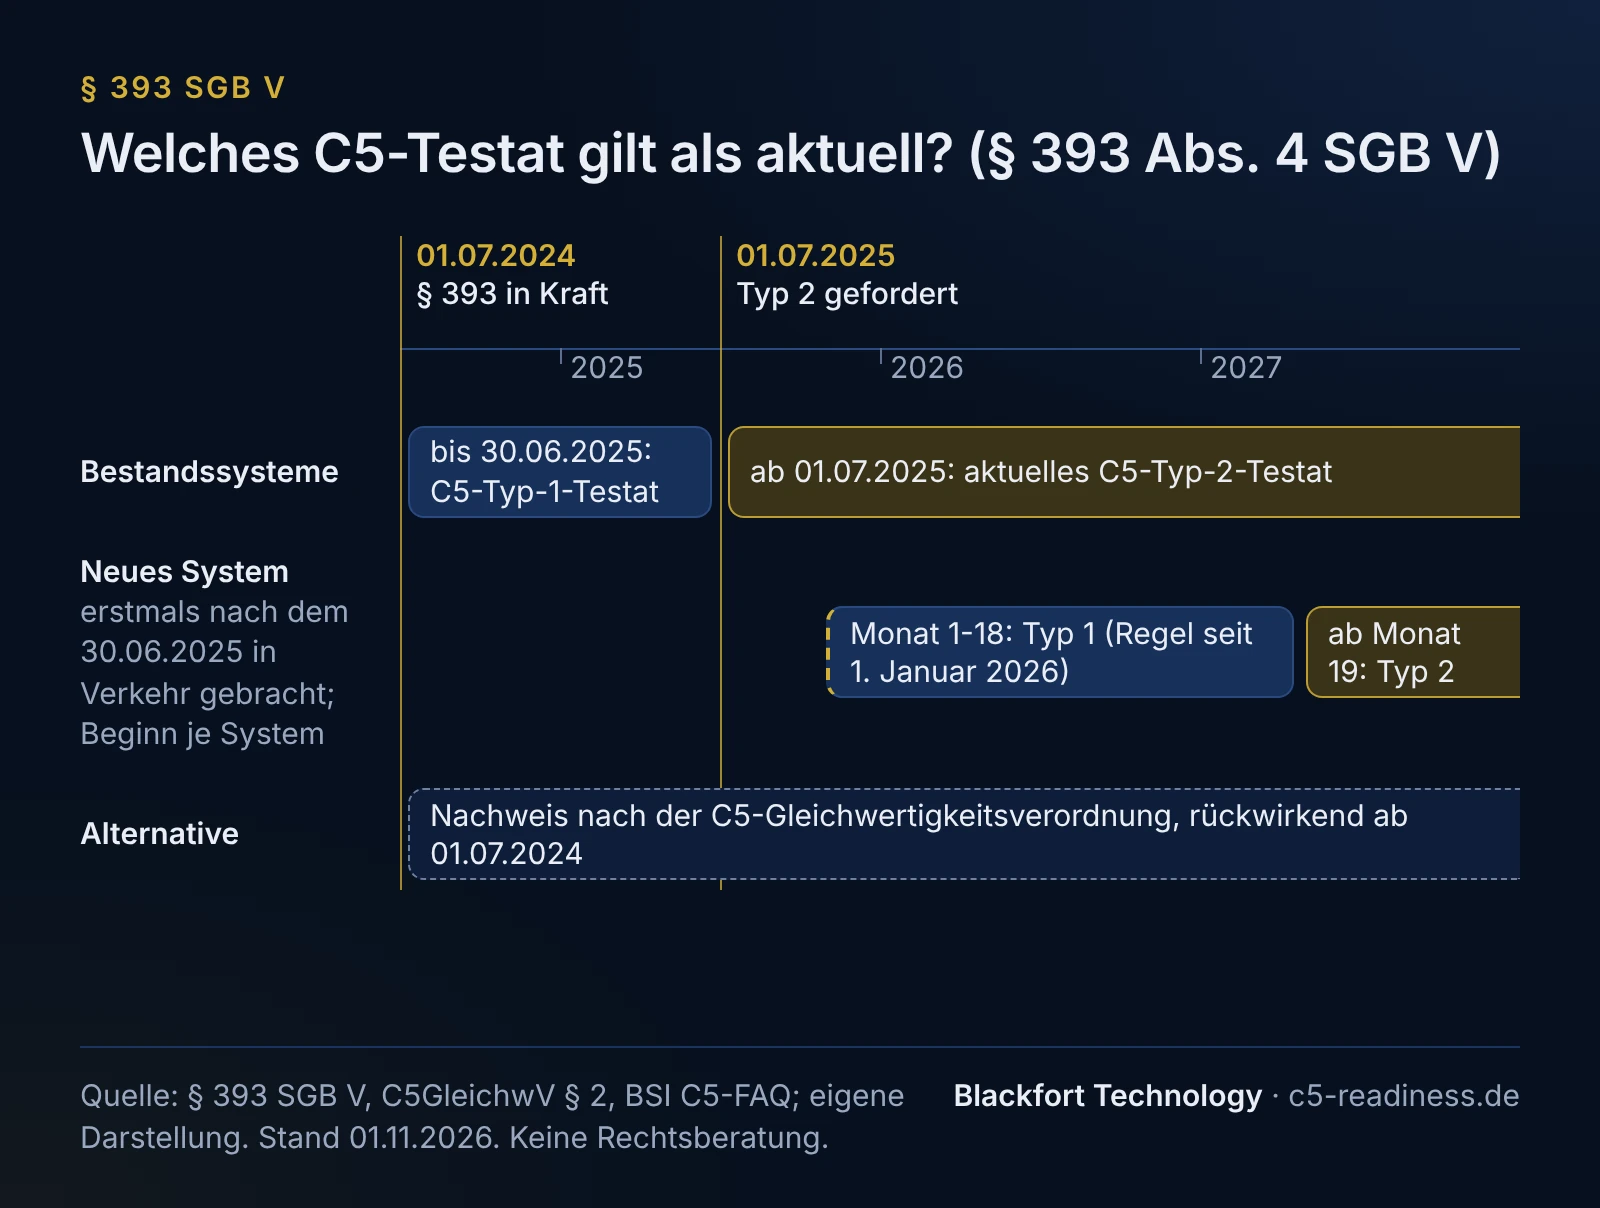
Absatz 4 legt fest, was als „aktuelles C5-Testat“ zählt:
- Bis 30. Juni 2025: ein C5-Typ-1-Testat.
- Ab 1. Juli 2025: ein aktuelles C5-Typ-2-Testat.
- Neue Systeme (seit 1. Januar 2026): Wird ein informationstechnisches System nach dem 30. Juni 2025 erstmalig in Verkehr gebracht, gilt für die ersten 18 Monate nach dem Inverkehrbringen ein Typ-1-Testat, ab dem 19. Monat ein Typ-2-Testat. Diesen Satz hat Art. 3 Nr. 44 des Gesetzes zur Befugniserweiterung und Entbürokratisierung in der Pflege (BGBl. 2025 I Nr. 371) eingefügt; nach dessen Art. 14 Abs. 1 ist er am 1. Januar 2026 in Kraft getreten.
- Alternative: Statt eines C5-Testats genügt ein Testat oder Zertifikat nach einem Standard mit vergleichbarem oder höherem Sicherheitsniveau. Welche Standards das sind, legt die C5-Gleichwertigkeitsverordnung fest (siehe unten).
Ein Typ-1-Testat bewertet die Ausgestaltung der Kontrollen zu einem Stichtag, ein Typ-2-Testat zusätzlich ihre Wirksamkeit über einen Zeitraum; Einzelheiten stehen auf der Seite Typ 1 oder Typ 2. Wer ein System neu auf den Markt bringt, sollte das Datum des Inverkehrbringens dokumentieren und den Typ-2-Bericht für den 19. Monat rückwärts planen (Ablauf der C5-Prüfung). Was „erstmalig in Verkehr gebracht“ bei einer neuen Hauptversion oder einem Plattformumzug bedeutet, regelt der Wortlaut nicht ausdrücklich. Unsere Einschätzung: Einen reinen Umzug bestehender Software nicht als Neustart einplanen.
Wie alt ein Testat sein darf, nennt § 393 nicht. Nach der FAQ des BSI bescheinigt ein Typ-2-Testat die Konformität für einen zurückliegenden Zeitraum von drei bis zwölf Monaten (ein Typ-1-Testat bezieht sich auf einen Stichtag), und Prüfungen werden in der Regel jährlich wiederholt.
Wessen Testat zählt: Anwendung und Plattform
Das Gesetz verlangt das Testat „der datenverarbeitenden Stelle“ für die eingesetzten Cloud-Systeme und die eingesetzte Technik. § 384 SGB V definiert den Begriff der datenverarbeitenden Stelle nicht, und eine Definition an anderer Stelle im SGB V haben wir nicht gefunden. Wie weit er reicht, ist nicht abschließend geklärt.
Sicher lässt sich so viel sagen: Ein C5-Testat gilt nach der FAQ des BSI immer für die geprüften Cloud-Dienste in festgelegten Regionen, nie für einen Anbieter als Ganzes. Das Testat eines Rechenzentrums oder Hyperscalers bescheinigt dessen Dienste, also zum Beispiel Rechenleistung, Speicher oder Datenbankdienste. Über die Kontrollen der Anwendung, die darauf läuft, etwa Berechtigungen, Mandantentrennung, Entwicklung und Support, sagt es nichts aus. Wer eine Anwendung mit Gesundheitsdaten betreibt, sollte daher nach unserer Einschätzung mit einem eigenen Nachweis für diesen Dienst planen. Eine Auslegung des Bundesministeriums für Gesundheit oder Rechtsprechung zu dieser Frage haben wir nicht gefunden (Stand 1. November 2026); die Einordnung Ihres Falls gehört in eine rechtliche Prüfung.
Das Plattformtestat bleibt trotzdem nützlich, denn im eigenen Testat lässt sich die Plattform als Subdienstleister behandeln. Wie das geht, beschreibt die Seite C5-Scope. Betreibt ein Dritter Anwendung und Betrieb vollständig und hat dafür ein Testat, kann auch dieses Testat genügen; ob es den genutzten Dienst tatsächlich abdeckt, zeigt der Prüfungsgegenstand im Bericht.
Beispiel (fiktiv): Ein Anbieter von Terminsoftware für Zahnarztpraxen betreibt seine Anwendung auf einer Hyperscaler-Region in Frankfurt. Der Hyperscaler hat ein C5-Typ-2-Testat für die genutzten Dienste. Die Software selbst ist nicht geprüft. Auf der Website steht „gehostet in C5-testierten Rechenzentren“. Für die Frage nach § 393 Abs. 3 Nr. 2 reicht das nach unserer Einschätzung nicht: Der Dienst, den die Praxen nutzen, ist die Terminsoftware. Der Anbieter plant deshalb ein eigenes Testat für die Anwendung, und die Praxen fragen bis dahin nach dem Stand.
Was das Testat abdecken muss
§ 393 verlangt das Testat „im Hinblick auf die C5-Basiskriterien“. Zusatzkriterien sind für § 393 also nicht erforderlich. Die Basiskriterien sind zugleich der Mindestumfang jeder C5-Prüfung; der Katalog C5:2026 umfasst 168 Kriterien in 17 Themengebieten.
Welche Fassung des Katalogs gilt, ergibt sich aus § 384 Satz 1 Nr. 6 SGB V: Ein aktuelles C5-Testat ist das positive Prüfergebnis anhand des Katalogs „in der jeweils gültigen Fassung“. Daraus folgt aus unserer Sicht, dass C5:2026 anzulegen ist, sobald der Katalog es für die jeweilige Prüfung vorsieht: für Typ-1-Stichtage am oder nach dem 1. Juni 2027 und für Typ-2-Zeiträume, die an oder nach diesem Tag beginnen. Eine frühere Anwendung von C5:2026 erlaubt der Katalog. Ein Typ-2-Zeitraum, der vorher beginnt und danach endet, soll nach dem Katalog ausschließlich die Kriterien von C5:2020 umfassen. Wie das Bundesministerium für Gesundheit das auslegt, ist nicht veröffentlicht. Die Übergangsregeln im Einzelnen stehen auf der Seite C5:2026.
Absatz 3 Nr. 3 nimmt auch den Kunden in die Pflicht: Die „im Prüfbericht des Testats enthaltenen, korrespondierenden Kriterien für Kunden“ müssen umgesetzt sein. Das Gesetz verwendet damit den Namen eines Katalogteils. Der Katalog gibt „korrespondierende Kriterien für Kunden“ bei ausgewählten C5-Kriterien selbst an, ausdrücklich nicht abschließend; sie zeigen, wo Mitwirkungspflichten der Kunden bestehen können (Abschnitt 2.1). Davon zu unterscheiden sind die „korrespondierenden Kundenkontrollen“ (Complementary User Entity Controls, CUEC), die der Anbieter bei der Ausgestaltung seiner Kontrollen voraussetzt und in seiner Systembeschreibung nennt (Abschnitt 3.4.5.1 Nr. 7), etwa die Pflege der eigenen Benutzerkonten. Nach dem Katalog helfen die korrespondierenden Kriterien für Kunden dabei, diese CUEC zu bestimmen; dasselbe sind sie nicht.
Wie sich der Gesetzesbegriff zu den CUEC im Bericht verhält, sagt § 393 nicht, und eine amtliche Auslegung haben wir nicht gefunden (Stand 1. November 2026). Unsere Lesart, ausdrücklich keine amtliche Auslegung: Weil das Gesetz auf den Prüfbericht abstellt und dort die CUEC stehen, sollten Kunden beides abdecken, die CUEC aus dem Bericht und die korrespondierenden Kriterien für Kunden zu den geprüften C5-Kriterien. Der Prüfer weist im Bericht darauf hin, dass die Kriterien nur erfüllt werden können, wenn die CUEC wirksam sind. Für Anbieter und Kunden heißt das: Jede dieser Kundenpflichten braucht einen Zuständigen beim Kunden und einen Nachweis, dass sie umgesetzt ist.
Ohne C5-Testat: der Weg über die C5GleichwV
Die C5-Gleichwertigkeitsverordnung vom 19. März 2025 gilt rückwirkend ab dem 1. Juli 2024. Sie lässt einen Nachweis nach ISO/IEC 27001, ISO 27001 auf Basis von IT-Grundschutz oder der Cloud Controls Matrix 4.0 zu, jeweils zusammen mit einem Maßnahmenplan für den Cloud-Dienst. Den Inhalt des Plans und seine Fristen beschreibt die Seite C5-Gleichwertigkeitsverordnung. Maßnahmenplan und Zertifikat sind Auftraggebern und Aufsichtsbehörden auf Verlangen unverzüglich vorzulegen.
Veröffentlichung testierter Systeme (Absatz 7)
Informationen über testierte Cloud-Systeme und testierte Cloud-Technik veröffentlicht das Kompetenzzentrum für Interoperabilität im Gesundheitswesen auf seiner Plattform nach § 385 Abs. 1 Satz 2 Nr. 5 SGB V, und zwar auf Antrag. Dem Antrag ist eine „Kontrollliste zu den korrespondierenden Kriterien für Kunden“ beizufügen, nach dem Wortlaut also zu den Kriterien für Kunden, nicht zu den CUEC. Eine Formvorgabe für die Liste enthält das Gesetz nicht. Unsere Empfehlung: die Liste entlang der korrespondierenden Kriterien für Kunden zu den geprüften C5-Kriterien aufbauen und je Zeile die zugehörige CUEC aus der Systembeschreibung nennen, damit Kunden sie abarbeiten können. Das BSI selbst führt keine Liste testierter Dienste und prüft die Berichte nicht.
Checkliste: was Praxen, Kliniken und Kassen beim Anbieter klären sollten
Die folgenden Fragen helfen Auftraggebern, die Aussagen eines Cloud-Anbieters zu § 393 einzuordnen. Anbieter können sie umgekehrt als Liste der Unterlagen nutzen, die Kunden anfragen werden.
- Für welchen Dienst gilt das Testat? Deckt der Prüfungsgegenstand die Anwendung ab, die wir nutzen, oder nur die Infrastruktur darunter? In welchen Regionen?
- Welcher Typ, welcher Zeitraum? Typ 1 mit Stichtag oder Typ 2 mit Prüfungszeitraum, wann endet er, wann ist der Folgebericht geplant? Wer hat geprüft?
- Neues System? Wann wurde der Dienst erstmals in Verkehr gebracht, und wie sieht der Plan zum Typ-2-Testat ab dem 19. Monat aus?
- Kein C5-Testat? Liegt ein Nachweis nach der C5GleichwV vor, mit Zertifikat und Maßnahmenplan, und erhalten wir beides auf Verlangen?
- Wer ist ausgenommen? Welche Subdienstleister sind im Carve-out, und liegen für sie eigene Berichte vor?
- Welche Pflichten haben wir? Welche korrespondierenden Kundenkontrollen (CUEC) setzt der Bericht voraus, welche korrespondierenden Kriterien für Kunden nennt der Katalog zu den geprüften Kriterien, und wie setzen wir beides um?
- Wo werden die Daten verarbeitet? Alle Orte einschließlich Backups, Support und Subdienstleister, und hat die datenverarbeitende Stelle eine Niederlassung in Deutschland?
- Was steht im Bericht? Ein uneingeschränktes Prüfungsurteil heißt laut BSI nicht, dass es keine Abweichungen gab. Welche Abweichungen gab es, und was wurde dagegen getan?
- Was ist vertraglich gesichert? Erhalten wir den Bericht und künftige Berichte, und was gilt, wenn ein Folgebericht nicht rechtzeitig vorliegt?
Eine Werbeaussage wie „C5-zertifiziertes Rechenzentrum“ beantwortet keine dieser Fragen. Ein C5-Zertifikat gibt es nach Angabe des BSI ohnehin nicht, nur Testate.
Was diese Seite nicht klärt
Ob Ihr Unternehmen Auftragsverarbeiter im Sinne von § 393 ist, ob Ihre Daten Gesundheitsdaten sind und welche Orte und Gestaltungen zulässig sind, hängt vom konkreten Sachverhalt ab. Das BSI legt § 393 nicht aus und verweist dafür auf das Bundesministerium für Gesundheit. Lassen Sie die Einordnung im Einzelfall rechtlich prüfen. Ein Gesetzentwurf, der Wartungs- und Supportzugriffe neu regeln würde, ist noch nicht beschlossen; den Stand beschreibt die Seite Wartungszugriff nach § 393 SGB V.
Wie wir Anbieter im Gesundheitswesen unterstützen
In einer C5-Gap-Analyse legen wir Ihren Dienst gegen die C5-Basiskriterien, auf die § 393 Bezug nimmt, bereiten die Kundenpflichten aus CUEC und korrespondierenden Kriterien für Kunden auf und planen den Weg zum Typ-2-Testat. Blackfort Technology testiert nicht und berät nicht rechtlich; das Testat erteilt ein unabhängiger Prüfer.
Häufige Fragen
Seit wann gilt § 393 SGB V?+
Reicht ein Typ-1-Testat noch?+
Erfüllt das Hyperscaler-Testat § 393 Abs. 3 Nr. 2 für unsere Anwendung?+
Müssen für § 393 auch die Zusatzkriterien geprüft werden?+
Gilt § 393 auch für rein privat abrechnende Praxen?+
Weiterlesen
- C5-Gleichwertigkeitsverordnung: Standards, Maßnahmenplan, Fristen
- § 393 SGB V Wartungszugriff: was der GeDIG-Entwurf ändern würde
- C5 für Praxissoftware: Scope und Nachweise für Hersteller
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
Quellen
- § 393 SGB V, Cloud-Einsatz im Gesundheitswesen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- § 384 SGB V, Begriffsbestimmungen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- SGB V, Inhaltsübersicht (Viertes Kapitel: Beziehungen der Krankenkassen zu den Leistungserbringern) (abgerufen am 2026-11-01)
- Bundesgesetzblatt 2024 I Nr. 101: Digital-Gesetz (Art. 2 Nr. 6, Inkrafttreten Art. 9 Abs. 4) (abgerufen am 2026-11-01)
- Bundesgesetzblatt 2025 I Nr. 371: Gesetz zur Befugniserweiterung und Entbürokratisierung in der Pflege (Art. 3 Nr. 44, Inkrafttreten Art. 14 Abs. 1) (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (C5GleichwV), Gesamtausgabe (abgerufen am 2026-11-01)
- BSI: C5 FAQ (u. a. „C5 und DigiG / § 393 SGB V“) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).