
Stand: 2026-11-01
Deutsche Kunden verlangen ein C5-Testat, und Sie haben bereits einen SOC-2-Bericht: Das ist die typische Lage von Anbietern aus den USA. Der BSI C5 ist der Kriterienkatalog des BSI für Cloud-Dienste. Diese Seite zeigt, was beide Berichte gemeinsam haben, was Sie aus dem SOC-2-Bericht für C5 übernehmen können und an welchen Stellen C5 mehr verlangt. Wie Sie von einem ISO-27001-Zertifikat aus starten, steht auf der Seite C5 und ISO 27001.
Was haben SOC 2 und C5 gemeinsam?
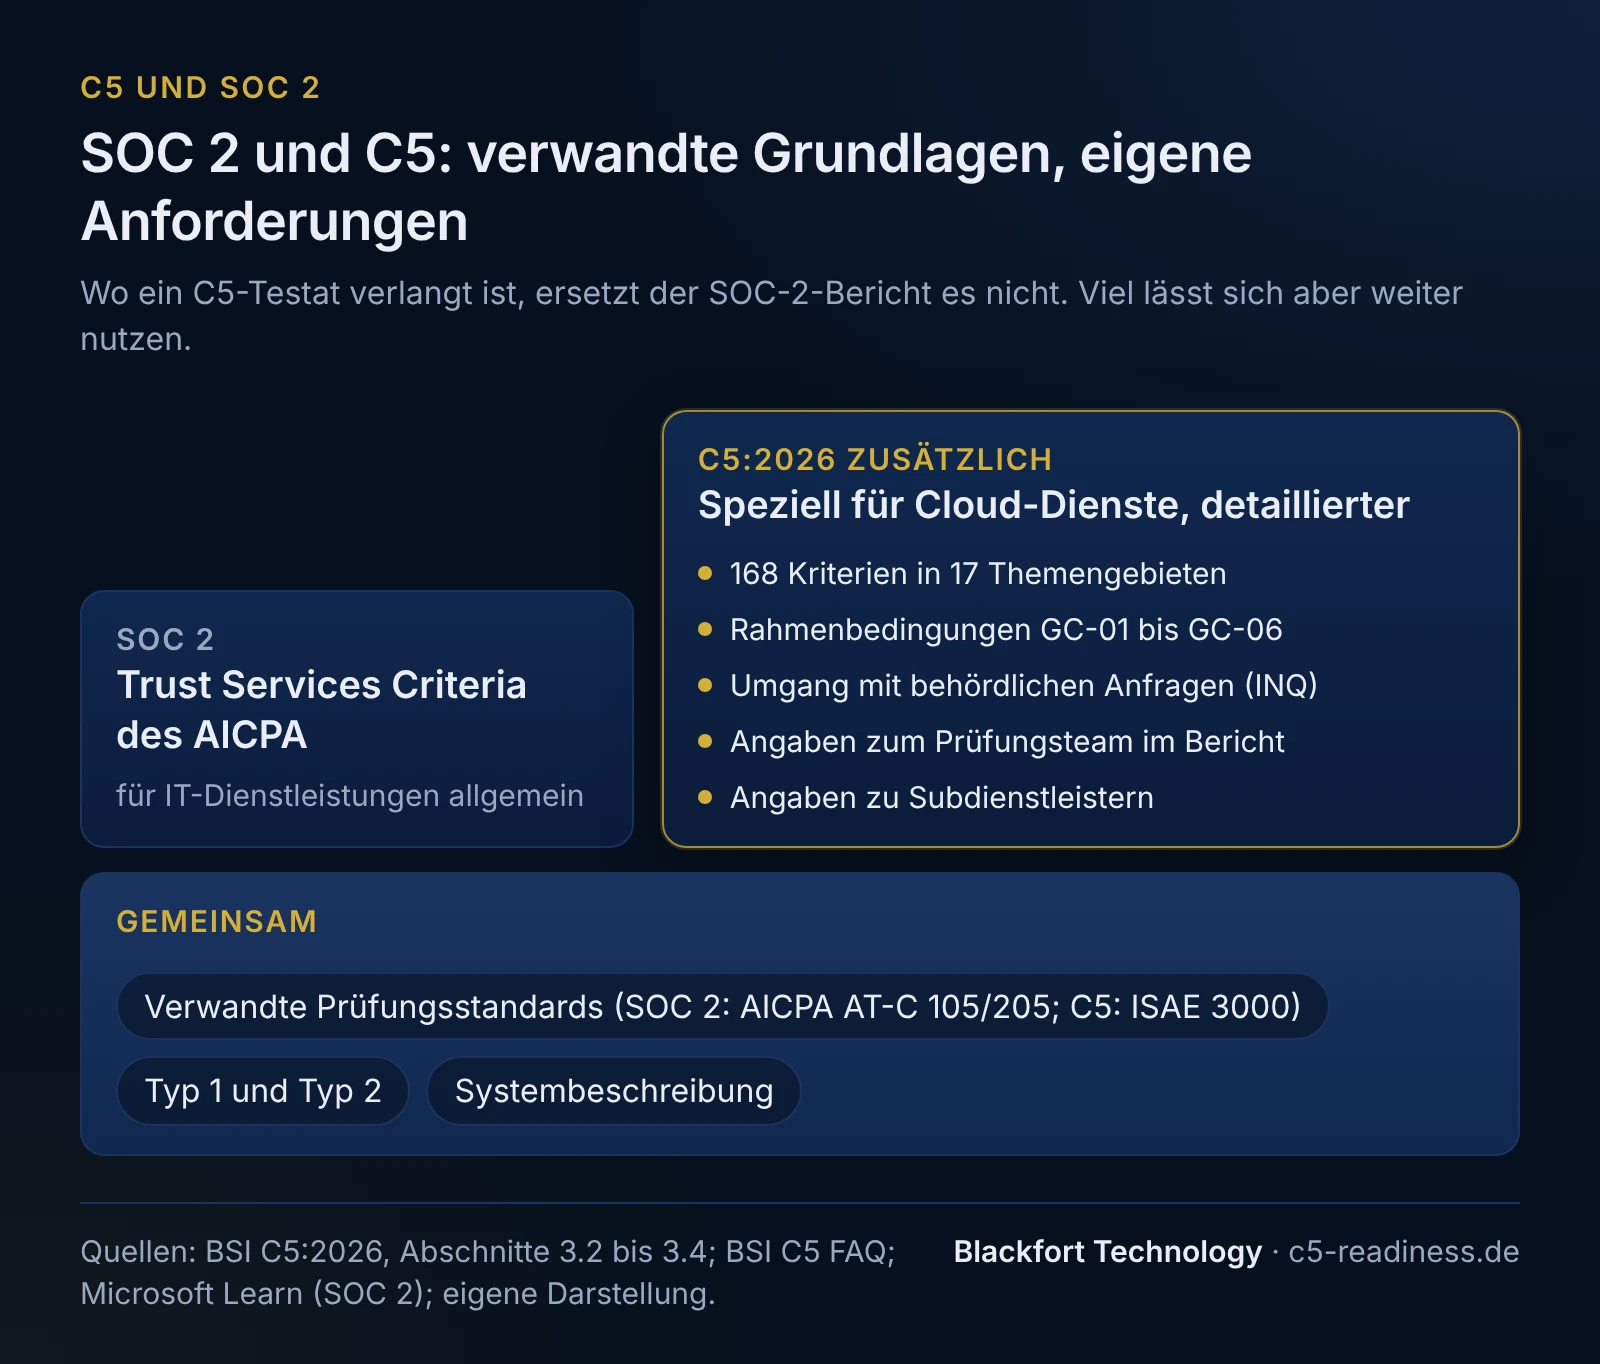
Beide sind Prüfungen des internen Kontrollsystems eines Dienstleisters durch einen unabhängigen Prüfer, mit einem Bericht über die Ausgestaltung und bei Typ 2 auch die Wirksamkeit der Kontrollen. Die Prüfungsgrundlagen sind verwandt, aber nicht dieselben:
- SOC 2 wird nach den Attestierungsstandards des AICPA (American Institute of Certified Public Accountants) geprüft, AT-C 105 und AT-C 205 aus SSAE 18; Kriterien sind die Trust Services Criteria (TSP Section 100). So beschreibt es zum Beispiel Microsoft für den eigenen SOC-2-Bericht.
- Basis jeder C5-Prüfung ist ISAE 3000 (Revised), in Deutschland IDW PS 860 (Abschnitte 3.2 und 3.4.1). ISAE 3402 und IDW PS 951 n.F. sind ergänzend zu berücksichtigen (Abschnitt 3.2); der Berichtsaufbau richtet sich nach ISAE 3402.53 (Abschnitt 3.4.13).
- Die Brücke zwischen beiden: Bei seinen ergänzenden Anforderungen hat das BSI die AICPA-Standards AT-C 105 und AT-C 205 berücksichtigt (Abschnitt 3.4), bei den Kriterien unter anderem die Trust Services Criteria (Abschnitt 2.3).
- Beide kennen Typ 1 (Ausgestaltung) und Typ 2 (zusätzlich Wirksamkeit über einen Zeitraum).
Die C5-FAQ des BSI fasst das knapper: Beide Berichte basierten auf denselben internationalen Standards ISAE 3000 und ISAE 3402, und SOC 2 sei ein US-Pendant zu ISAE 3000. Das ist eine Vereinfachung. AT-C 205 und ISAE 3000 regeln vergleichbare Prüfungen, sind aber verschiedene Standards, und ISAE 3402 stellt der Katalog selbst neben SOC 1 (Abschnitt 3.3). Laut FAQ dienen SOC-2-Berichte dazu, das interne Kontrollsystem eines Dienstleisters zu Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz zu verstehen.
Worin unterscheiden sich SOC 2 und C5?
C5 ist speziell für Cloud-Dienste gemacht und detaillierter. Die FAQ beschreibt den Unterschied so: SOC-2-Berichte entstehen allgemein für IT-Dienstleistungen und beruhen auf den Trust Service Principles; die C5-Kriterien sind im Vergleich detaillierter und decken zusätzliche Bereiche ab, etwa Transparenzkriterien, den Umgang mit Ermittlungsanfragen und cloudspezifische Themen.
| SOC 2 | BSI C5:2026 | |
|---|---|---|
| Herausgeber der Kriterien | AICPA (Trust Services Criteria) | BSI, 168 Kriterien in 17 Themengebieten |
| Anwendungsfeld | IT-Dienstleistungen allgemein | Cloud-Dienste |
| Prüfungsstandards | AICPA-Attestierungsstandards AT-C 105 und 205 (SSAE 18); laut BSI-FAQ Pendant zu ISAE 3000 | ISAE 3000 (Revised) oder IDW PS 860, hinreichende Sicherheit; ISAE 3402 ergänzend |
| Typ 1 | vorgesehen | nur bei der Erstprüfung; Folgeprüfungen sind Typ 2 |
| Typ-2-Zeitraum | Berichtszeitraum | drei bis zwölf Monate (Soll-Vorgabe) |
| Rahmenbedingungen | keine C5-Rahmenbedingungen | GC-01 bis GC-06: Recht und Standorte, Verfügbarkeit, Wiederanlauf, behördliche Anfragen, Nachweise |
| Prüfungsteam im Bericht | keine eigene Vorgabe in den von uns ausgewerteten Quellen (eigene Einordnung) | Bestätigung der Qualifikationsanforderungen im Abschnitt zu Unabhängigkeit und Qualitätsmanagement |
Zur Zeile „Prüfungsteam“: Laut FAQ nennen ISAE-3000-Berichte normalerweise nur den unterzeichnenden Wirtschaftsprüfer (der Katalog lässt neben Wirtschaftsprüfern auch andere Prüfer zu); ein C5-konformer Bericht gibt zusätzlich Auskunft über das Prüfungsteam und seine Qualifikationen. Wo C5 mehr verlangt als die allgemeinen Prüfungsstandards, gelten die Regelungen des C5 (FAQ). Welche Qualifikation ein C5-Prüfer braucht und wie Sie ihn auswählen, siehe Prüferauswahl.
Was Sie aus dem SOC-2-Bericht übernehmen können
Am meisten bringt die vorhandene Systembeschreibung. Der Katalog erlaubt ausdrücklich, eine Beschreibung weiter zu nutzen, die für einen anderen Standard erstellt wurde; sie ist aber, soweit nötig, an die Beschreibungskriterien des C5 anzupassen (Abschnitt 3.4.4.1; die Beschreibungskriterien selbst stehen in Abschnitt 3.4.5.1). Für die Anpassung bedeutet das konkret:
- die acht Mindestinhalte nach Abschnitt 3.4.5.1 abgleichen, von Name, Typ und Umfang des Dienstes bis zu den Leistungen von Subdienstleistern (Subservice-Organisationen),
- die Angaben zu den Rahmenbedingungen GC-01 bis GC-06 ergänzen,
- die anwendbaren C5-Kriterien nennen und jeden Ausschluss begründen,
- die korrespondierenden Kundenkontrollen (Complementary User Entity Controls, CUEC), die Sie bei Ihren Kontrollen voraussetzen, auf die C5-Kriterien beziehen,
- zu jedem Subdienstleister Firmenname, Ort der Verarbeitung und Speicherung (Länderebene genügt) und eine Einschätzung der Abhängigkeit angeben (Abschnitt 3.4.6).
Auch Kontrollen und Prüfergebnisse lassen sich nutzen. Die FAQ beschreibt den Weg, eine ISAE-3000-Prüfung mit wenig Mehraufwand zu einer C5-Prüfung auszubauen: Die bisher geprüften Kontrollen werden mit den C5-Kriterien abgeglichen. Wo das Kontrollsystem das Gleiche oder mehr umfasst, ist für den C5-Bericht keine zusätzliche Prüfung nötig; wo C5 mehr fordert, wird die Differenz zusätzlich geprüft. Voraussetzung ist, dass die vorhandene Prüfung als Typ 2 lief, also Angemessenheit und Wirksamkeit geprüft wurden. Die FAQ spricht dabei von ISAE-3000-Prüfungen; für einen SOC-2-Bericht gilt der Weg sinngemäß, weil der Katalog die AICPA-Standards berücksichtigt hat.
Unsere Einordnung: Je genauer die Differenz zwischen Ihren SOC-2-Kontrollen und den C5-Unterkriterien bestimmt ist, desto weniger muss zusätzlich geprüft werden. Diese Differenz ist der wichtigste Arbeitsschritt vor der Beauftragung.
Wo ein SOC-2-Bericht C5 nicht ersetzt
Verlangt ein Kunde, eine Ausschreibung oder eine Vorschrift ausdrücklich ein C5-Testat, genügt ein SOC-2-Bericht nicht. Zwei Beispiele aus dem Gesundheitswesen:
- § 393 Abs. 3 Nr. 2 SGB V nennt als Voraussetzung für Cloud-Computing-Dienste im Gesundheitswesen ein aktuelles C5-Testat der datenverarbeitenden Stelle im Hinblick auf die C5-Basiskriterien. Die Einzelheiten stehen auf der Seite § 393 SGB V.
- Die C5-Gleichwertigkeitsverordnung lässt als Alternative ISO/IEC 27001, ISO 27001 auf Basis von IT-Grundschutz und die Cloud Controls Matrix 4.0 zu, jeweils mit Maßnahmenplan. SOC 2 steht nicht in dieser Liste (siehe C5-Gleichwertigkeitsverordnung).
Ob eine Vorschrift auf Ihren Dienst anwendbar ist, ist im Einzelfall rechtlich zu prüfen. Die Verträge mit Ihren Kunden sollten Sie auf die geforderte Nachweisart durchsehen.
Prüfungszeiträume von SOC 2 und C5 abstimmen
Gemeinsame Zeiträume sparen Aufwand. Der Katalog empfiehlt, Prüfungen nach ISAE 3402/SOC 1 oder SOC 2 mit der C5-Prüfung abzustimmen (Abschnitt 3.3). Der C5-Typ-2-Zeitraum soll drei bis zwölf Monate umfassen; in Ausnahmefällen kann er länger sein, etwa zur besseren Abstimmung mit anderen Prüfungen (Abschnitt 3.4.4.1).
Beim gemeinsamen Zeitraum zählt auch die Katalogfassung: C5:2026 ist für Typ-2-Zeiträume anzuwenden, die am oder nach dem 1. Juni 2027 beginnen, ein früher beginnender Zeitraum soll nur gegen C5:2020 geprüft werden (Abschnitt 3.5). Die Sonderfälle stehen auf der Seite C5:2026.
Muss der C5-Bericht wie ein SOC-2-Bericht aussehen?
Die BSI-FAQ schreibt, der Prüfbericht müsse in der Form eines SOC-2-Berichts verfasst werden. Im Katalog C5:2026 steht diese Vorgabe nicht; dort richtet sich der Aufbau nach ISAE 3402.53 und den Berichtsbestandteilen in Abschnitt 3.4.13 (Prüfungsbericht des unabhängigen Prüfers, Erklärung der Geschäftsleitung (Management Statement), Systembeschreibung, Kontrollen mit Prüfungshandlungen und Ergebnissen). Unsere Einordnung: Wer einen SOC-2-Bericht kennt, findet sich im C5-Bericht schnell zurecht; den Inhalt bestimmt der Katalog.
Beispiel: US-SaaS-Anbieter mit SOC 2 Typ 2 für den deutschen Markt
Beispiel, kein realer Kunde. Ein SaaS-Anbieter aus den USA hat einen SOC-2-Typ-2-Bericht über zwölf Monate. Ein deutscher Klinikverbund verlangt für den Einkauf ein C5-Testat.
- Scope festlegen: Das Testat soll den Dienst in der EU-Region abdecken, den der Kunde nutzt. Wie man den Prüfungsumfang zuschneidet, zeigt die Seite C5-Scope.
- Systembeschreibung anpassen: Die SOC-2-Beschreibung wird um GC-01 bis GC-06, die Liste der anwendbaren C5-Kriterien, die korrespondierenden Kundenkontrollen (CUEC) und die Angaben zum Infrastrukturanbieter als Subdienstleister ergänzt (Systembeschreibung).
- Differenz bestimmen: Die SOC-2-Kontrollen werden gegen die C5-Unterkriterien gelegt. Lücken zeigen sich zum Beispiel bei behördlichen Anfragen (INQ), bei der Region der Datenverarbeitung (PSS-12) und bei den neuen Kriterien zu Container-Management. Fragt der Kunde zusätzlich nach Souveränität, lohnt ein Blick in die C3A-Kriterien des BSI.
- Zeitraum abstimmen: Der nächste SOC-2-Zeitraum und der erste C5-Zeitraum werden gleichgelegt. Weil der Anbieter bereits Nachweise über die Wirksamkeit sammelt, kann die erste C5-Prüfung direkt als Typ 2 laufen; ein Typ-1-Bericht ist keine Voraussetzung (Abschnitt 3.4.11).
Weitere Fragen ausländischer Anbieter, etwa zu Niederlassung und Verarbeitungsort, behandelt die Seite Internationale Anbieter.
Wie wir den Weg von SOC 2 zu C5 begleiten
In einer C5-Gap-Analyse legen wir Ihren SOC-2-Bericht und Ihre Systembeschreibung gegen den C5:2026 und bestimmen die Differenz, die der Prüfer zusätzlich prüfen muss. Blackfort Technology testiert nicht; das Testat erteilt ein unabhängiger Prüfer. Wir begleiten Sie bis zur Testierungsreife.
Häufige Fragen
Ersetzt ein SOC-2-Bericht das C5-Testat?+
Kann ich meine SOC-2-Systembeschreibung für C5 verwenden?+
Kann derselbe Prüfer SOC 2 und C5 in einem Durchgang prüfen?+
Muss ich mit einem C5-Typ-1-Bericht beginnen, wenn ich SOC 2 Typ 2 habe?+
Was verlangt C5, was in SOC 2 typischerweise fehlt?+
Weiterlesen
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- § 393 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (C5GleichwV) (abgerufen am 2026-11-01)
- Microsoft Learn: System and Organization Controls (SOC) 2 Type 2 (englisch, Prüfungsgrundlagen von SOC 2) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).