
Stand: 2026-11-01
Diese Seite hilft Ihnen, ein Budget aufzustellen, das Ihre Geschäftsleitung freigeben kann: mit sauber getrennten Posten, den Faktoren, die den Aufwand bestimmen, und einer Liste der Angaben, ohne die kein Angebot vergleichbar ist. Wie die Prüfung selbst abläuft, steht auf der Seite Ablauf der C5-Prüfung.
Woraus setzen sich die Kosten eines C5-Testats zusammen?
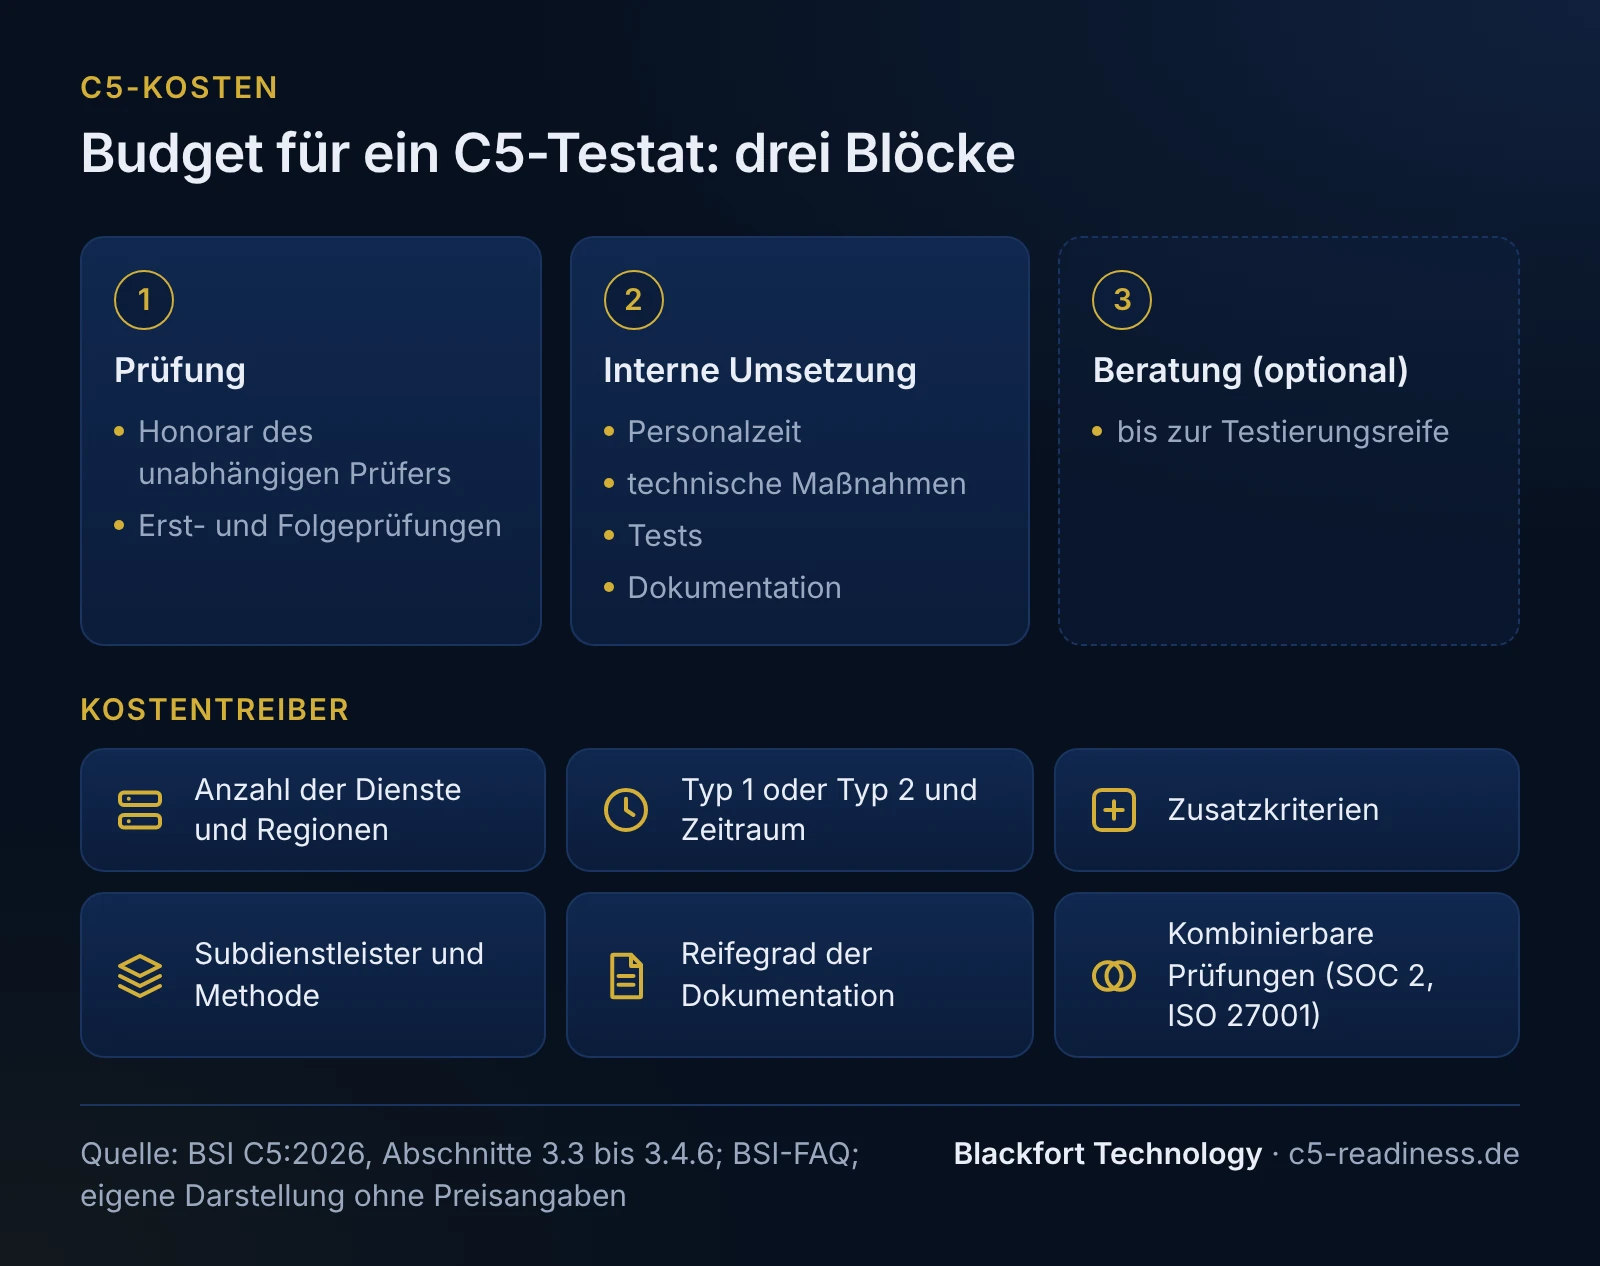
Aus drei Blöcken, die Sie getrennt planen sollten, weil sie von unterschiedlichen Stellen kommen und unterschiedlich wachsen.
| Block | Was dazugehört | Wer die Zahl liefert | Einmalig oder laufend |
|---|---|---|---|
| Prüfung | Honorar des unabhängigen Prüfers für Planung, Prüfungshandlungen und Bericht; Erstprüfung und Folgeprüfungen | Angebote von Prüfern auf Basis Ihres Scopes | laufend, da Prüfungen in der Regel jährlich wiederholt werden |
| Interne Umsetzung | Arbeitszeit Ihrer Teams, technische Maßnahmen und Werkzeuge, Tests, Schulungen, Dokumentation, Begleitung der Prüfung | Ihre eigene Planung, gestützt auf eine Gap-Analyse | einmaliger Aufbau, danach Betrieb |
| Beratung (optional) | Gap-Analyse, Maßnahmenplan, Systembeschreibung, Vorbereitung auf die Prüfung | Angebote von Beratern | vor allem vor der Erstprüfung |
Die Trennung hat einen sachlichen Grund: Wer berät, prüft nicht. Der Prüfer muss vor Annahme des Auftrags seine Unabhängigkeit sicherstellen (Katalog, Abschnitt 3.4.2). Blackfort Technology begleitet bis zur Testierungsreife; das Testat erteilt ein unabhängiger Prüfer, den Sie getrennt beauftragen.
Was kostet die Prüfung beim Prüfer?
Dazu nennen wir keine Zahl. Wir haben am 1. November 2026 nach öffentlichen Angaben zu Honoraren für C5-Prüfungen gesucht. Gefunden haben wir nur Spannen auf Drittseiten, ohne Angabe von Berichtstyp, Scope, Leistungsumfang und Steuerbezug oder ohne nachvollziehbare Herkunft. Eine solche Spanne würde mehr Sicherheit vorspiegeln, als sie hergibt; deshalb veröffentlichen wir sie nicht.
Was feststeht: Den Prüfer beauftragt und bezahlt in der Regel der Cloud-Anbieter (Katalog, Abschnitt 3.1; BSI-FAQ). Für eine belastbare Zahl holen Sie zwei bis drei Angebote auf Basis desselben schriftlichen Scopes ein. Erst dann sind Angebote vergleichbar.
Was treibt die Prüfungskosten?
Der Prüfungsaufwand wächst mit dem, was geprüft werden muss. Die wichtigsten Treiber lassen sich direkt aus dem Katalog ableiten:
| Treiber | Warum er wirkt | Katalog bzw. Quelle |
|---|---|---|
| Anzahl der Dienste und Regionen | Das Testat gilt nur für die geprüften Dienste in den festgelegten Regionen; jeder weitere Dienst erweitert den Prüfungsgegenstand. | BSI-FAQ; Systembeschreibung, Mindestinhalt 1 |
| Typ 1 oder Typ 2, Länge des Zeitraums | Typ 2 prüft zusätzlich die Wirksamkeit über einen Zeitraum, der nach dem Katalog in der Regel drei bis zwölf Monate umfassen soll; dafür braucht der Prüfer Nachweise aus dem gesamten Zeitraum. | Abschnitte 3.4.4 und 3.4.11 |
| Zusatzkriterien | Die Basiskriterien sind der Mindestumfang; jedes aufgenommene Zusatzkriterium kommt hinzu. | Abschnitt 3.4.3 |
| Subdienstleister und Methode | Bei der Inclusive-Methode prüft der Prüfer auch Kontrollen beim Subdienstleister; beim Carve-out bleiben sie außerhalb. | Abschnitte 1.2.2 und 3.4.6 |
| Reifegrad der Dokumentation | Fehlt eine Systembeschreibung, kommt eine direkte Prüfung in Betracht, bei der der Prüfer das System selbst aufnimmt. | Abschnitte 3.4.4 und 3.4.13 |
| Kombination mit anderen Prüfungen | SOC-2-, ISAE-3402- oder ISO-Audits lassen sich zeitlich und organisatorisch mit der C5-Prüfung abstimmen; das BSI nennt eine Kosten- und Zeitersparnis durch gemeinsame Prüfung. | Abschnitt 3.3; BSI-FAQ |
| Umstieg auf C5:2026 | Angepasste Kontrollen gelten als wesentliche Änderungen; je nach Zeitraum braucht die Beschreibung Angaben zu geplanten Änderungen. | Abschnitt 3.5 |
Ein vorhandenes ISO-27001-Zertifikat senkt den Aufwand nicht automatisch: Ergebnisse aus ISO-Zertifizierungsaudits sind anders zu bewerten als solche aus einer ISAE-3000-Prüfung (Abschnitt 3.3). Was sich wiederverwenden lässt, zeigt die Seite C5 und ISO 27001, für SOC 2 die Seite C5 und SOC 2.
Ist Typ 1 günstiger als Typ 2?
Für die einzelne Prüfung ist der Umfang bei Typ 1 kleiner, weil die Wirksamkeit über einen Zeitraum nicht geprüft wird. Für die Planung über mehrere Jahre zählt aber: Typ 1 ist nur für die Erstprüfung zulässig, jede Folgeprüfung ist Typ 2 (Abschnitt 3.4.4). Wer mit Typ 1 beginnt, bezahlt also zwei Prüfungen, bevor ein Typ-2-Bericht vorliegt. Ein Typ-1-Bericht ist keine Voraussetzung für Typ 2 (Abschnitt 3.4.11). Ob sich der Zwischenschritt lohnt, hängt davon ab, ob Ihre Kunden einen Typ-1-Bericht akzeptieren; siehe Typ 1 oder Typ 2.
Was kostet die interne Umsetzung?
Das ist der Block, den nur Sie beziffern können, weil er vom Abstand zwischen Ihrem heutigen Stand und den Kriterien abhängt. Planen Sie mindestens diese Posten ein:
- Arbeitszeit: Informationssicherheit, Betrieb, Entwicklung, Personal, Einkauf und Geschäftsleitung, für Aufbau, Nachweise und die Begleitung der Prüfung.
- Technische Maßnahmen: etwa Protokollierung und Auswertung von Ereignissen (OPS-13), Schwachstellenmanagement, Härtung, Schlüsselverwaltung.
- Tests, die der Katalog verlangt: etwa Penetrationstests (OPS-22) und Tests der Notfallplanung (BCM-04).
- Schulung und Sensibilisierung der Beschäftigten (HR-03).
- Steuerung der Dienstleister: Auswertung der Berichte von Plattform- und anderen Subdienstleistern (SSO-05), siehe C5-Scope.
- Dokumentation: Richtlinien, Kontrollbeschreibungen, Nachweisregister und die Systembeschreibung.
- Laufender Betrieb: Kontrollen müssen nach dem Testat weiterlaufen; jede Folgeprüfung ist Typ 2.
Unsere Empfehlung: Lassen Sie diesen Block nicht nur als Personalschätzung laufen. Die Gap-Analyse sollte für jede Lücke eine Maßnahme mit verantwortlicher Person und grobem Aufwand ergeben, sonst bleibt das Budget eine Vermutung.
Was kostet die Beratung?
Beratung ist optional und ersetzt keinen der beiden anderen Blöcke. Sinnvoll ist sie dort, wo intern Erfahrung mit Prüfungen nach ISAE 3000 fehlt: beim Zuschnitt des Scopes, bei der Gap-Analyse, beim Maßnahmenplan und bei der Systembeschreibung. Vergleichen Sie Beratungsangebote nach Leistungsumfang und Ergebnis, etwa ob am Ende ein priorisierter Maßnahmenplan und eine prüffähige Beschreibung stehen. Den Einstieg bei Blackfort Technology beschreibt die Seite Gap-Analyse.
Welche Angaben brauchen Prüfer und Berater für ein Angebot?
Je vollständiger diese Liste, desto vergleichbarer die Angebote. Wir empfehlen, sie als kurzen Steckbrief an alle Anbieter zu schicken:
- Dienst oder Dienste mit Servicemodell (SaaS, PaaS, IaaS) und Funktionsumfang
- Regionen und Standorte der Verarbeitung
- gewünschter Berichtstyp und Stichtag oder Zeitraum, Katalogfassung
- Prüfungsart: Prüfung einer Erklärung oder direkte Prüfung
- gewünschte Zusatzkriterien und der Grund dafür
- Subdienstleister mit Rolle, vorhandenen C5-Berichten und gewünschter Methode
- vorhandene Zertifikate und Berichte (ISO 27001, SOC 2, ISAE 3402) mit Geltungsbereich und Zeitraum
- Stand der Dokumentation: Richtlinien, Kontrollbeschreibungen, vorhandene Systembeschreibung
- Größe der Organisation und Anzahl der Teams, die Kontrollen ausführen
- Kundentermin, zu dem der Bericht vorliegen muss
- Sprache des Berichts
- geplante Folgeprüfungen und gewünschter Rhythmus
Den Scope-Steckbrief gibt es als Vorlage auf der Seite Vorlagen.
Beispiel: Budgetrahmen für einen SaaS-Anbieter
Fiktives Beispiel, ohne Preise. Ein Anbieter einer Praxissoftware als SaaS mit 40 Beschäftigten, ISO-27001-Zertifikat für das Unternehmen, Betrieb auf einer IaaS-Plattform in Deutschland, plant eine Erstprüfung als Typ 2.
| Posten | Treiber im Beispiel | Grundlage der Zahl |
|---|---|---|
| Prüfung, Erstprüfung | ein Dienst, eine Region, nur Basiskriterien, Typ 2 mit sechs Monaten, Plattform im Carve-out | drei Prüferangebote auf denselben Steckbrief |
| Prüfung, Folgejahre | jährliche Typ-2-Prüfung mit anschließendem Zeitraum | Folgepreis im selben Angebot abfragen |
| Interne Umsetzung | ISMS vorhanden, Lücken vor allem bei dienstbezogenen Kontrollen, Dienstleistersteuerung und Nachweisen | Maßnahmenplan aus der Gap-Analyse mit Aufwand je Maßnahme |
| Penetrationstest | ein Test vor Beginn des Zeitraums | Angebot eines Testdienstleisters |
| Beratung | Gap-Analyse, Systembeschreibung, Prüfungsvorbereitung | Beratungsangebot mit festem Leistungsumfang |
| Reserve | Nacharbeiten nach Lückenmeldungen des Prüfers | eigener Ansatz der Geschäftsleitung |
Die Tabelle ersetzt keine Kalkulation. Sie zeigt, welche Zahl von wem kommt, damit nichts doppelt oder gar nicht im Budget steht.
Häufige Fragen
Was kostet ein C5-Testat?+
Wer bezahlt die C5-Prüfung?+
Sind die Kosten einmalig?+
Spart ein vorhandener SOC-2-Bericht Kosten?+
Kann ein Berater das Testat günstiger machen?+
Weiterlesen
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5 vs. SOC 2: was ein SOC-2-Bericht für das C5-Testat bringt
- C5-Wirtschaftsprüfer auswählen: Qualifikation und IDW PS 860
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.1 bis 3.5, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).