
Stand: 2026-11-01
Das BSI hat am 6. Juli 2026 mit A5 einen Entwurf für die Prüfung von KI-Systemen veröffentlicht. Diese Seite zeigt den aktuellen Stand, den Aufbau, die Prüfmethodik und die Verbindung zu C5, die für KI-Anbieter in der Cloud den kürzesten Weg zu einer späteren A5-Prüfung bestimmt.
Was ist BSI A5?
A5 steht für AI Audit and Assurance Assessment Architecture. Das BSI entwickelt damit eine Prüfarchitektur für KI-Systeme aus Modulen, die sich erweitern lässt. A5 besteht aus zwei Teilen: aus prüfbaren Kriterien zur Vertrauenswürdigkeit von KI-Systemen, KI-Anwendungen oder ihren Komponenten und aus einer Prüfmethodik, mit der unabhängige Wirtschaftsprüfer diese Kriterien auf Grundlage von ISAE 3000 (Revised) prüfen (Prüfmethodik, Abschnitt 1).
A5 richtet sich an alle Akteure entlang der KI-Wertschöpfungskette, von Anbietern über Betreiber bis zu den Personen in Entwicklung, Betrieb, Aufsicht und Beschaffung. Die Kriterien folgen den Konventionen der Stand-der-Technik-Bibliothek des BSI und erscheinen auch maschinenlesbar im Format OSCAL, sodass sie sich in Compliance-Werkzeuge einbinden lassen. Entstanden ist A5 im BSI-Projekt „AICRID - Entwicklung von Prüfkriterien und Prüfmethoden für KI-Systeme“ (BSI-Themenseite A5).
Welcher Stand von A5 gilt heute?
Am 01.11.2026 liegt A5 als Community Draft vor. Das BSI hat ihn am 06.07.2026 zur Kommentierung veröffentlicht; Anmerkungen waren bis zum 31.08.2026 möglich. Eine überarbeitete oder finale Fassung ist auf der BSI-Seite bisher nicht gelistet. Das BSI kündigt an, A5 laufend zu aktualisieren, zu erweitern und zu erproben.
| Dokument | Version | Datum | Status |
|---|---|---|---|
| A5 Horizontales Trustworthiness Basismodul | 0.9 | 30.06.2026 | Community Draft |
| A5 Betriebsmodul Cloud-Infrastruktur | 0.9 (die englische PDF trägt Version 1.0) | 30.06.2026 | Community Draft |
| A5-Prüfmethodik nach ISAE 3000 | 0.9 | 30.06.2026 | Community Draft |
| Kommentierungstabelle | - | - | Kommentierung bis 31.08.2026 |
Für die Praxis heißt das: A5 ist ein Entwurf. Kriterien und Methodik können sich bis zur finalen Fassung ändern. Wer heute vorbereitet, sollte sich an der Struktur orientieren und Einzelformulierungen nicht als festen Maßstab behandeln.
Wie A5 aufgebaut ist
Die Kriterien sind über Profile und Profilmodule gegliedert, die das BSI zentral festlegt. Ein Profil ist eine vom BSI vordefinierte Kriterienmenge; ein Profilmodul eine Teilmenge der Kriterien, etwa für eine Technologie, eine Betriebsart oder eine regulatorische Vorgabe. Das kleinste Element ist das einzelne Kriterium mit einer prüfbaren Aussage (Prüfmethodik, Abschnitt 2.2). Im Community Draft gibt es zwei Module:
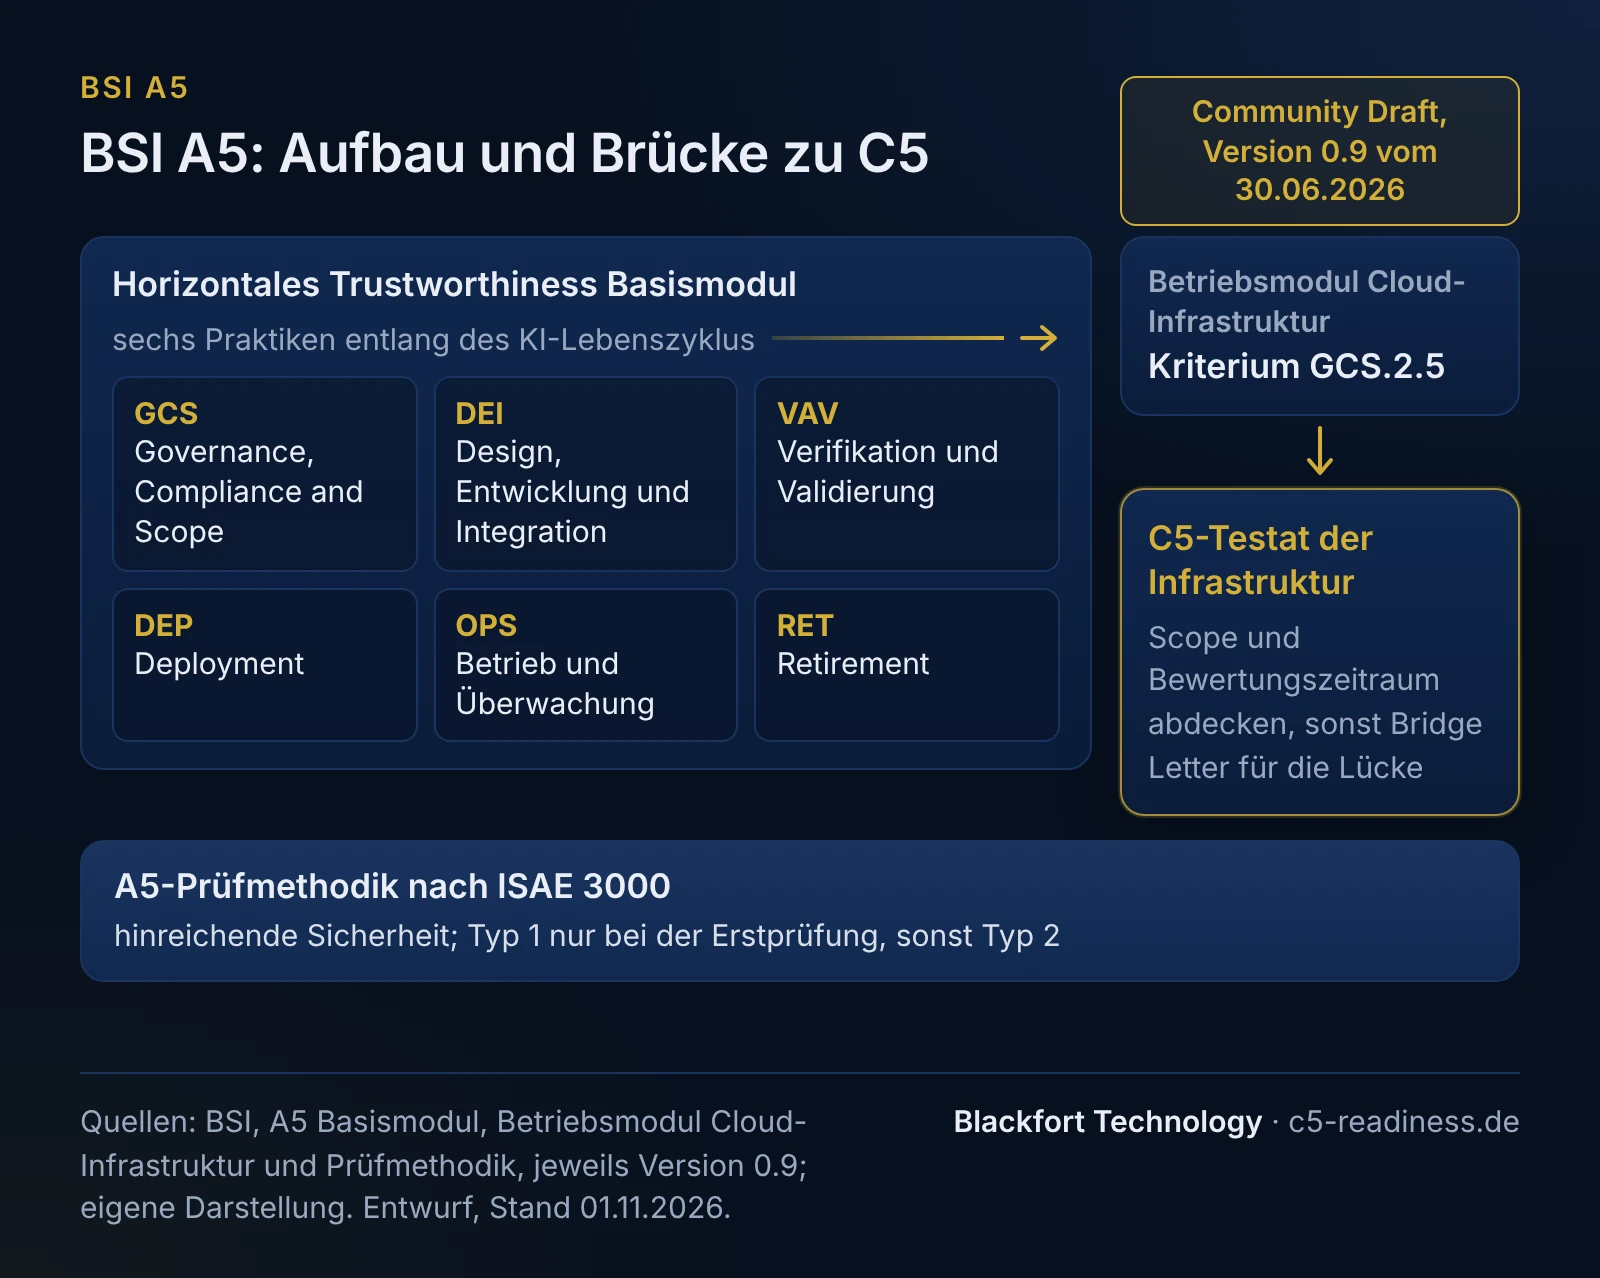
- Horizontales Trustworthiness Basismodul: das Fundament, technologie- und anwendungsunabhängig. Es ordnet seine Kriterien sechs Praktiken entlang des KI-Lebenszyklus zu: Governance, Compliance and Scope (GCS); Design, Entwicklung und Integration (DEI); Verifikation und Validierung (VAV); Deployment (DEP); Betrieb und Überwachung (OPS); Retirement (RET).
- Betriebsmodul Cloud-Infrastruktur: ein vertikales Modul mit den Anforderungen, die aus dem Betrieb eines KI-Systems auf Cloud-Diensten entstehen.
Als Dimensionen der Vertrauenswürdigkeit beschreibt das Basismodul unter anderem Datenqualität und Data Governance, Transparenz und Erklärbarkeit, menschliche Aufsicht, Robustheit einschließlich Schutz von Vertraulichkeit, Integrität und Verfügbarkeit, Performance, Protokollierung, Monitoring, Bias und Verantwortlichkeit; übergreifend kommt die AI Governance hinzu (Basismodul, Abschnitt 1.3).
Wie wird nach A5 geprüft?
Die A5-Prüfmethodik ist der C5-Methodik nachgebildet. Die Parallelen und Unterschiede im Überblick:
| A5 (Community Draft 0.9) | BSI C5:2026 | |
|---|---|---|
| Prüfungsstandard | ISAE 3000 (Revised) oder IDW PS 860; sinngemäß IDW PS 861 (KI-Systeme), ISAE 3402 bzw. IDW PS 951 n.F. | ISAE 3000 (Revised) oder IDW PS 860; ergänzend ISAE 3402 bzw. IDW PS 951 n.F. |
| Prüfungssicherheit | hinreichende Sicherheit | hinreichende Sicherheit |
| Typ 1 / Typ 2 | Angemessenheitsprüfung (Typ 1) nur einmalig beim erstmaligen Auftrag; Folgeprüfungen als Wirksamkeitsprüfung (Typ 2) | Typ 1 nur bei der Erstprüfung; Folgeprüfungen Typ 2 |
| Prüfgegenstand | Systembeschreibung des Verantwortungsträgers zu einem Bewertungsobjekt, etwa KI-System, Modell, Datensatz oder Komponente | Systembeschreibung des Cloud-Anbieters zum Cloud-Dienst |
| Rolle des BSI | nicht an Prüfung und Bericht beteiligt | nicht an Prüfung und Bericht beteiligt |
Wichtig für Unternehmen mit anderen Prüfungen: Die Methodik empfiehlt, A5 organisatorisch und zeitlich mit Prüfungen nach ISAE 3402, SOC 2, C5, ISO/IEC 42001 oder Konformitätsbewertungen nach der KI-Verordnung (EU) 2024/1689 abzustimmen. Ein bloßer Verweis auf ähnliche Kriterien anderer Standards genügt aber nicht; der Prüfer braucht eine eigene Schlussfolgerung auf Grundlage eigener Prüfungshandlungen, und Ergebnisse einer ISO-Zertifizierung sind anders zu bewerten als solche aus einer ISAE-3000-Prüfung (Prüfmethodik, Abschnitt 3.3).
Die Brücke zu C5: Kriterium GCS.2.5
Das Betriebsmodul Cloud-Infrastruktur enthält im Community Draft ein Kriterium, GCS.2.5. Es verlangt, die Vertrauenswürdigkeit der zugrundeliegenden Infrastruktur- und Cloud-Komponenten durch Bereitstellung „eines anerkannten Compliance-Nachweises (C5-Testat)“ zu dokumentieren. Kurz gefasst muss dieser Nachweis die für das KI-System relevante Infrastruktur und den Bewertungszeitraum abdecken, von unabhängigem Personal stammen und belegen, dass keine kritischen sicherheitsrelevanten Probleme festgestellt wurden. Den vollständigen Wortlaut mit allen Elementen enthält das Betriebsmodul Cloud-Infrastruktur (BSI, Version 0.9 vom 30.06.2026, Abschnitt 2.1.1, © BSI 2026).
Ein Zeitraum, den das C5-Testat nicht abdeckt, lässt sich nach dem Kriterium mit einem Bridge Letter überbrücken. Das Modul erklärt den Begriff nicht näher; üblicherweise ist das eine Erklärung des Anbieters für die Zeit zwischen dem Ende des Berichtszeitraums und dem Stichtag.
Unsere Einordnung: Für ein KI-System auf fremder Cloud-Infrastruktur heißt das, dass der Anbieter das C5-Testat seiner Plattform braucht und prüfen muss, ob dessen Scope und Zeitraum zum eigenen Bewertungszeitraum passen. Weil der Nachweis belegen soll, dass keine kritischen Probleme festgestellt wurden, gehört auch der Abschnitt mit den Abweichungen im C5-Bericht der Plattform zur Auswertung; ein uneingeschränktes Prüfungsurteil allein sagt das nicht aus. Wer seinen Dienst selbst nach C5 testieren lässt, hat außerdem die eigene Betriebsschicht belegt. Wie Plattformtestat und eigener Prüfungsumfang zusammenspielen, erklärt die Seite C5-Scope. Welche C5-Fassung für einen Bericht gilt, steht auf der Seite C5:2026.
Was A5 nicht ist
- Keine Rechtspflicht: A5 ist ein Prüfrahmen. Das BSI nennt die KI-Verordnung und den Cyber Resilience Act als regulatorischen Rahmen, in dem A5 technische Vertrauenswürdigkeit nachvollziehbar machen soll; eigene Pflichten schafft A5 nicht.
- Keine Konformitätsbewertung nach der KI-Verordnung: Die Methodik spricht von Überschneidungen und empfiehlt Abstimmung; ein A5-Bericht ersetzt keine Konformitätsbewertung. Fristen der KI-Verordnung behandelt diese Seite nicht; prüfen Sie sie am aktuellen Amtstext.
- Kein Zertifikat: Ergebnis einer A5-Prüfung ist nach der Methodik ein Bericht eines Wirtschaftsprüfers vom Typ 1 oder Typ 2, kein Zertifikat.
- Kein Ersatz für AIC4: Der ältere BSI-Katalog AIC4 für KI-Cloud-Dienste ist als Erweiterung des C5 angelegt und wird nach Angabe des BSI derzeit nicht unmittelbar fortgeschrieben; A5 ist ein eigener, modularer Prüfrahmen. Wie ein KI-SaaS-Anbieter C5 und AIC4 heute zusammen plant, siehe C5 für KI-SaaS.
Beispiel: KI-gestützte Belegerkennung auf einer Hyperscaler-Plattform
Fiktives Beispiel, kein realer Kunde. Ein Anbieter betreibt eine Abrechnungsplattform mit KI-gestützter Belegerkennung auf der Infrastruktur eines großen Cloud-Anbieters. Ein Kunde aus der Finanzbranche fragt, ob eine A5-Prüfung geplant ist.
- Bewertungsobjekt abgrenzen: Geprüft werden soll die Belegerkennung samt eingebundenem Modell, nicht die gesamte Firma.
- Infrastruktur belegen (GCS.2.5): Der Anbieter beschafft den C5-Bericht der Plattform, prüft Regionen, Dienste, Zeitraum und Abweichungen und plant einen Bridge Letter für die Lücke bis zum eigenen Stichtag.
- Eigene Betriebsschicht: Weil der Kunde ohnehin ein C5-Testat für den Dienst verlangt, bereitet der Anbieter dieses zuerst vor. Systembeschreibung, Kontrollen und Nachweise lassen sich später für A5 weiter nutzen.
- KI-spezifische Lücken: Eine Gap-Analyse entlang der sechs Praktiken zeigt, wo Nachweise zu Datenherkunft, Validierung, menschlicher Aufsicht und Monitoring auf Drift fehlen.
Für KI-Software in Kliniken kommen Gesundheitsdaten und § 393 SGB V hinzu; das behandelt die Seite KI im Gesundheitswesen.
Was sich jetzt vorbereiten lässt
Solange A5 ein Entwurf ist, empfehlen wir drei Schritte, die unabhängig vom finalen Wortlaut nützen:
- C5-Basis klären: Prüfen Sie, welche C5-Testate für Ihre Infrastruktur vorliegen und ob Ihr eigener Dienst ein C5-Testat braucht. Das deckt GCS.2.5 ab und schafft Erfahrung mit Prüfungen nach ISAE 3000.
- Bewertungsobjekt festlegen: Legen Sie fest, welches KI-System, Modell oder welche Komponente später geprüft werden soll und wer Verantwortungsträger ist.
- Nachweise früh aufbauen: Datenherkunft, Validierungsergebnisse, Freigaben und Betriebsüberwachung entstehen über die Zeit. Für einen Typ-2-Bericht müssen sie über den ganzen Zeitraum vorliegen.
Wie wir KI-Anbieter auf A5 und C5 vorbereiten
Wir bereiten Cloud- und KI-Anbieter auf das C5-Testat vor, das A5 für die Infrastruktur voraussetzt, und betrachten auf Wunsch die A5-Praktiken in derselben Gap-Analyse mit. Blackfort Technology testiert nicht. Das C5-Testat erteilt ein unabhängiger Prüfer; die A5-Methodik sieht dafür einen Wirtschaftsprüfer vor.
Häufige Fragen
Ist BSI A5 schon final?+
Brauche ich für A5 ein C5-Testat?+
Wer darf nach A5 prüfen?+
Ersetzt A5 die Konformitätsbewertung nach der KI-Verordnung?+
Wie hängen A5 und AIC4 zusammen?+
Weiterlesen
Quellen
- BSI: Themenseite AI Audit and Assurance Assessment Architecture (A5) (abgerufen am 2026-11-01)
- BSI: Pressemitteilung „Prüfkatalog vertrauenswürdige KI-Systeme: BSI veröffentlicht Community Draft des A5“ vom 06.07.2026 (abgerufen am 2026-11-01)
- BSI: A5-Prüfmethodik nach ISAE 3000, Version 0.9 (PDF) (abgerufen am 2026-11-01)
- BSI: A5 Audit Methodology based on ISAE 3000, Version 0.9 (PDF, englisch) (abgerufen am 2026-11-01)
- BSI: A5 Horizontales Trustworthiness Basismodul, Version 0.9 (PDF) (abgerufen am 2026-11-01)
- BSI: A5 Betriebsmodul Cloud-Infrastruktur, Version 0.9 (PDF), © BSI 2026 (abgerufen am 2026-11-01)
- BSI: A5 Cloud Infrastructure Operations Module, Version 1.0 (PDF, englisch), © BSI 2026 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- BSI: Themenseite AIC4 (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).