
Stand: 2026-11-01
Diese Seite ordnet Maßnahmen, die mehrere Themengebiete des C5 gleichzeitig aufhalten. Wie man Lücken innerhalb eines Themengebiets schließt, gehört zum jeweiligen Gebiet im Kriterienkatalog; hier geht es um die Reihenfolge über die Gebiete hinweg. Die Liste der Maßnahmen entsteht in der C5-Gap-Analyse, und der Maßnahmenplan nach der C5-Gleichwertigkeitsverordnung ist ein eigenes Dokument mit gesetzlichen Fristen (siehe C5-Gleichwertigkeitsverordnung).
Was macht eine Maßnahme zum Blocker?
Eine Maßnahme blockiert, wenn ohne sie andere Maßnahmen nicht sinnvoll beginnen oder nicht prüfbar werden. Wir nutzen fünf Merkmale; trifft eines zu, kommt die Maßnahme nach vorn:
- Andere Kriterien bauen darauf auf. Der Katalog verweist in vielen Kriterien auf ein anderes, etwa „gemäß SP-01 dokumentiert“ oder „Risikobeurteilung gemäß OIS-07“.
- Sie muss vor dem Prüfungszeitraum laufen. Ein Typ-2-Bericht beurteilt die Wirksamkeit über einen Zeitraum, der mindestens drei Monate umfassen soll; was erst in der Mitte beginnt, fehlt für die ersten Wochen.
- Sie hat einen Jahresrhythmus. Tests, Überprüfungen und interne Audits mit jährlicher Frequenz müssen im Zeitraum stattfinden und belegt sein.
- Sie hängt an Dritten. Subdienstleister (Subservice-Organisationen), Kunden oder Vertragspartner haben eigene Vorlaufzeiten.
- Sie verändert Scope oder Systembeschreibung. Was den Prüfungsgegenstand verschiebt, macht spätere Arbeit hinfällig.
Wo der Katalog selbst Abhängigkeiten setzt
Zwei Kriterien tauchen in den Texten anderer Kriterien besonders oft auf. Nach unserer Auszählung der deutschen Fassung 1.1.0 nennen mehr als 30 Kriterien aus mindestens 13 Themengebieten jeweils OIS-07 oder SP-01 ausdrücklich. Wer diese beiden spät angeht, muss die abhängigen Kontrollen später noch einmal anfassen.
| Kriterium (Titel nach Katalog, DE 1.1.0) | Was es festlegt | Warum andere davon abhängen |
|---|---|---|
| SP-01 „Dokumentation, Kommunikation und Bereitstellung von Richtlinien und Verfahren“ | einheitliche Struktur für alle Richtlinien: Ziele, Anwendungsbereich, Rollen mit Vertretung, Abhängigkeiten zu Kunden und Subdienstleistern, Maßnahmen, rechtliche Anforderungen; Versionskontrolle; Genehmigung durch die oberste Leitung oder eine autorisierte Stelle (SP-01.04B) | viele Kriterien verlangen ihre Richtlinien „gemäß SP-01“; ohne die Struktur entstehen Dokumente, die später umgeschrieben werden |
| OIS-07 „Richtlinie für Risikomanagement“ | Methodik für vergleichbare und reproduzierbare Risikobeurteilungen mit Risikoeigentümern und Akzeptanzkriterien | zahlreiche Kriterien leiten ihre Maßnahmen aus einer Risikobeurteilung ab, etwa die Aufgabentrennung in OIS-04.01B |
| CRY-01 „Richtlinie für die Verwendung kryptographischer Mechanismen“ | Vorgaben für Verschlüsselung und Schlüsselverwaltung | wird von Kriterien aus vier Gebieten genannt, darunter Kommunikationssicherheit und Identitäts- und Berechtigungsmanagement |
| IAM-01 „Richtlinie für Identitäten und Zugriffsberechtigungen“ | Rollen- und Rechterahmen | wird von Kriterien aus sechs Gebieten genannt, von der Aufgabentrennung bis zur physischen Sicherheit |
| AM-02 „Asset-Inventar“ | Inventar der Hardware- und Software-Assets mit den Angaben für das Risikomanagement und Listen der Benutzer je Ressource | liefert die Grundlage für Risikobeurteilung (AM-02.03B), Rechteüberprüfung und Container-Inventar (OPS-34) |
Für risikobasierte Kriterien gilt ein Sonderfall: Kommt die Risikobeurteilung zu dem Ergebnis, dass keine Risiken zu mindern sind, legt der Anbieter das bei der Anwendbarkeit des Kriteriums dar (Abschnitt 3.4.3). Auch das setzt eine dokumentierte Risikobeurteilung voraus.
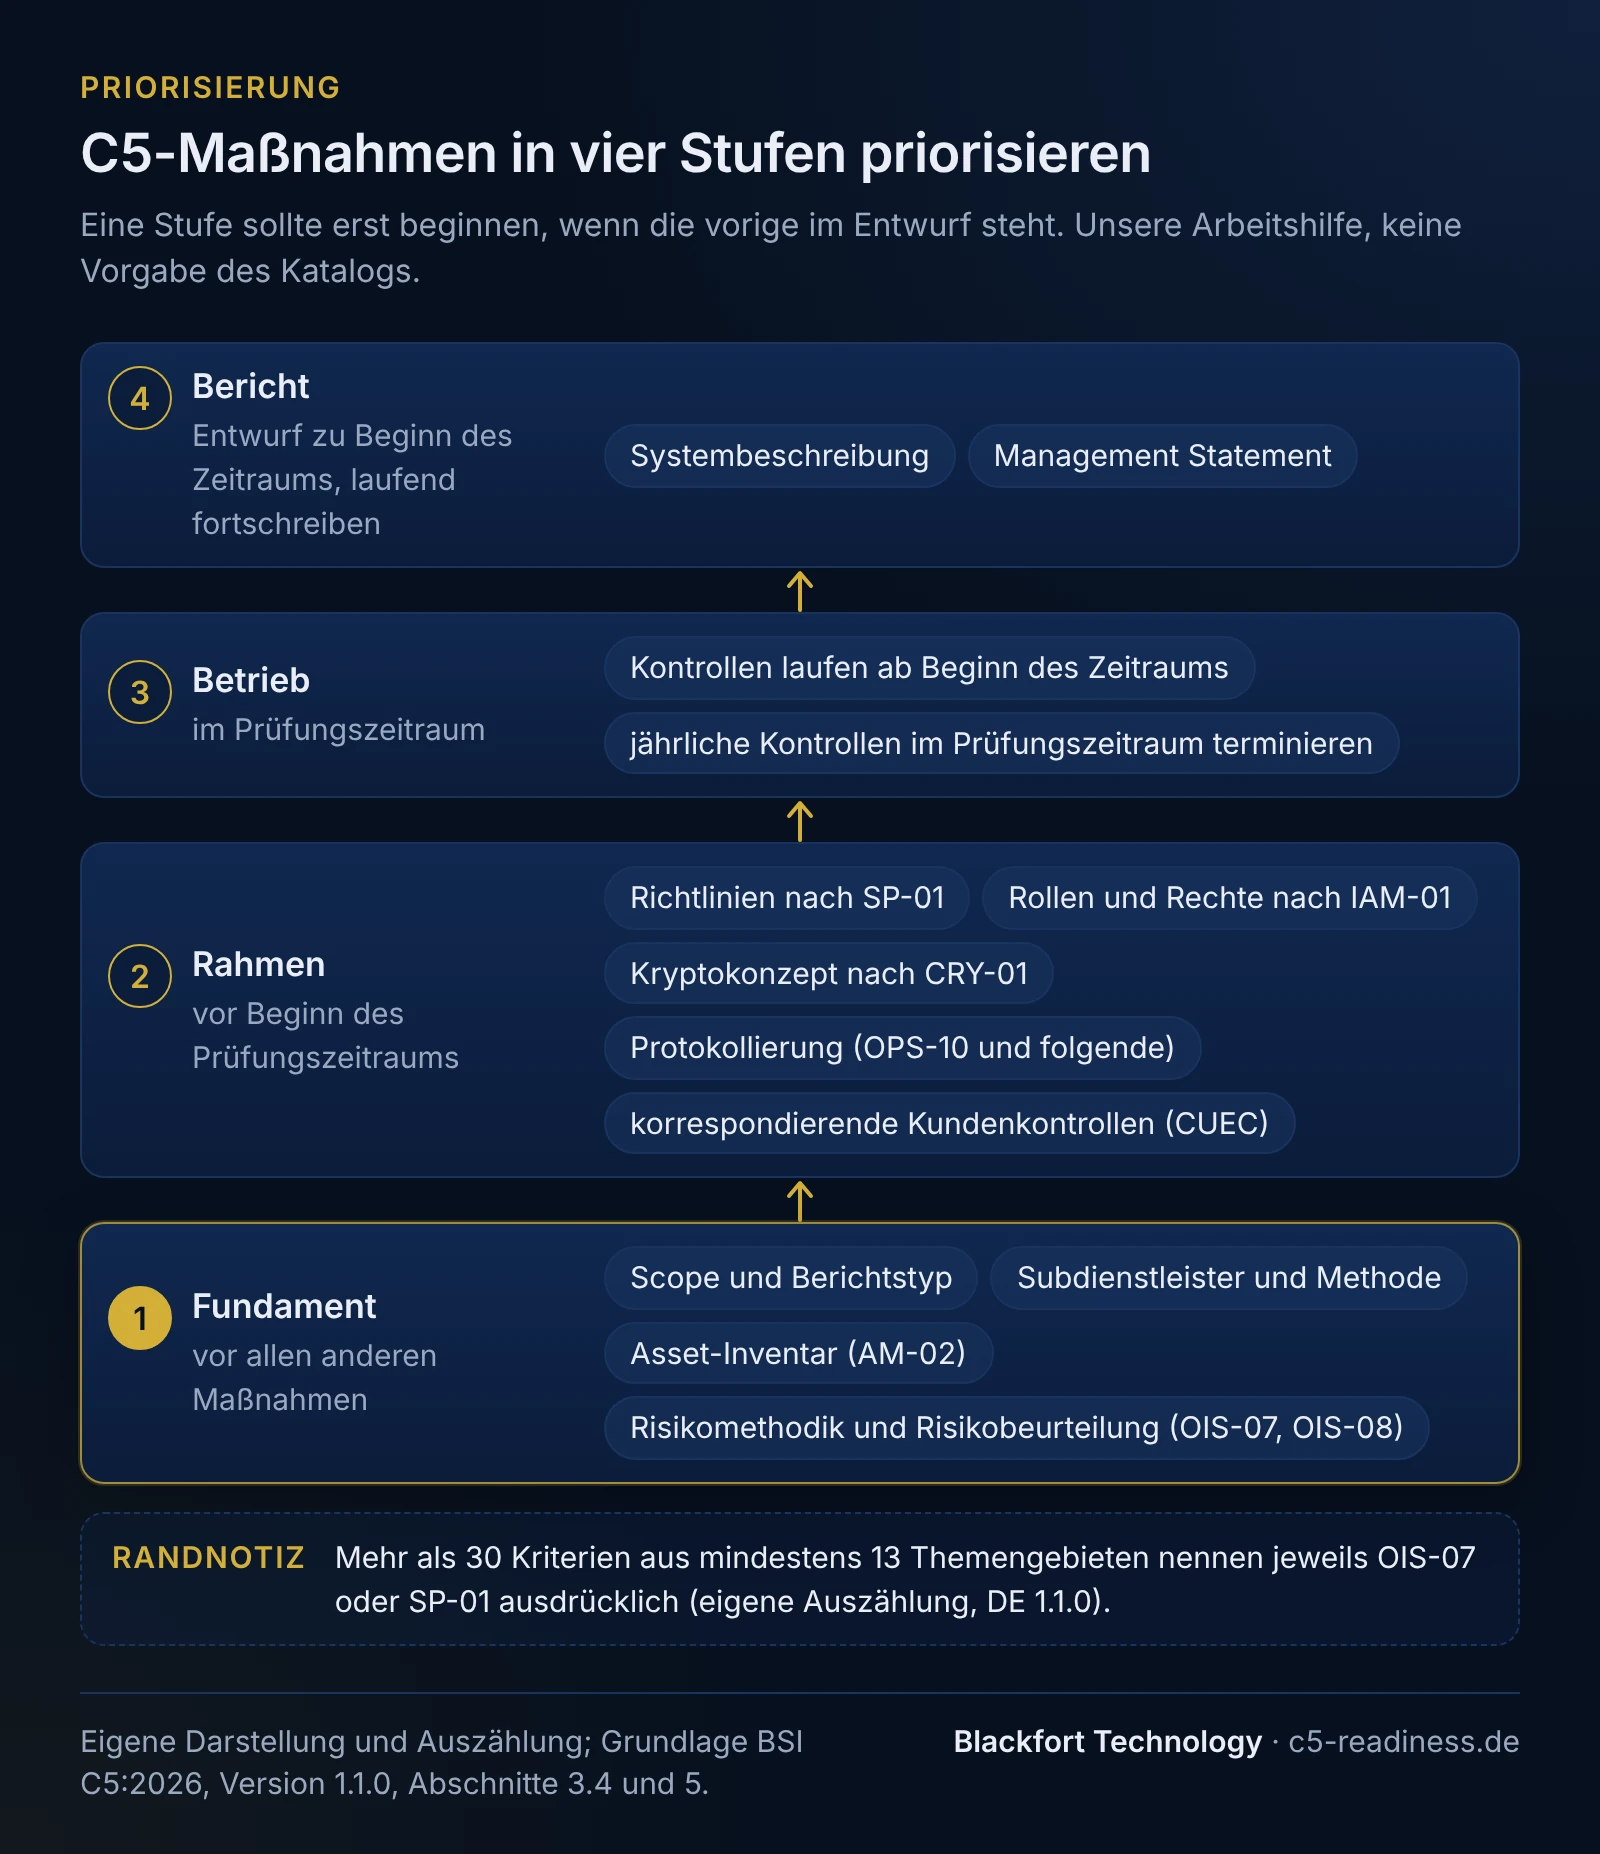
Priorisierungshilfe: Blocker, Reihenfolge, Verantwortliche
Die Tabelle ist unsere Arbeitshilfe, keine Vorgabe des Katalogs. Sie ordnet elf Maßnahmen, die in vielen C5-Projekten mehrere Gebiete betreffen können. Die Spalte „Verantwortlich“ nennt typische Rollen; in kleinen Organisationen liegen mehrere davon bei einer Person.
| Stufe | Maßnahme | Warum sie blockiert | Typisch verantwortlich | Spätestens fertig |
|---|---|---|---|---|
| 1 | Scope, Berichtstyp und Katalogfassung festlegen (C5-Scope) | bestimmt, welche Kriterien anwendbar sind und welche Systeme Nachweise liefern (Mindestinhalte 1 und 4 der Systembeschreibung) | Geschäftsleitung und Informationssicherheitsbeauftragte (ISB) | vor allen anderen Maßnahmen |
| 1 | Dienstleister erfassen, Subdienstleister bestimmen, Carve-out oder Inclusive wählen (Subdienstleisterinventar) | verschiebt Kontrollen zwischen Ihnen und Dritten; Inclusive braucht Mitwirkung des Subdienstleisters (Mindestinhalt 8) | Einkauf oder Dienstleistersteuerung mit ISB | vor der Umsetzung der Gebiete OPS, SSO und PS |
| 1 | Asset-Inventar für alles im Scope (AM-02) | ohne Inventar keine vollständige Risikobeurteilung, Rechteüberprüfung oder Härtung | Betrieb oder Plattformteam | vor der ersten Risikobeurteilung |
| 1 | Risikomethodik und erste Risikobeurteilung (OIS-07, OIS-08) | Grundlage für alle risikobasierten Vorgaben | ISB mit den Risikoeigentümern | vor den Richtlinien |
| 2 | Richtlinienrahmen nach SP-01, Genehmigung durch die oberste Leitung oder eine autorisierte Stelle (SP-01.04B) | wird von mehr als 30 Kriterien vorausgesetzt | ISB, Freigabe Geschäftsleitung | vor Beginn des Prüfungszeitraums |
| 2 | Rollen- und Rechtekonzept (IAM-01) | Voraussetzung für Rechtevergabe, Rechteüberprüfung und Aufgabentrennung | IT-Betrieb mit ISB | vor Beginn des Prüfungszeitraums |
| 2 | Kryptokonzept (CRY-01) | betrifft Verschlüsselung in Netz, Speicherung und Schlüsselverwaltung | Architektur | vor Beginn des Prüfungszeitraums |
| 2 | Protokollierung und Überwachung (OPS-10 und folgende) | liefert die Nachweise für viele andere Kontrollen, etwa privilegierte Zugriffe | Betrieb | vor Beginn des Prüfungszeitraums, sonst fehlen Nachweise |
| 2 | Vom Anbieter vorausgesetzte korrespondierende Kundenkontrollen (CUEC) festlegen | stehen in der Systembeschreibung (Mindestinhalt 7) und ziehen oft Änderungen an Verträgen und Kundendokumentation nach sich | Produktmanagement mit Vertrieb und ISB | vor Beginn des Prüfungszeitraums |
| 3 | Jährliche Kontrollen im Zeitraum terminieren | nach unserer Auszählung nennen 25 Basis-Unterkriterien einen mindestens jährlichen Rhythmus, etwa Wiederherstellungstests (OPS-08.01B), Penetrationstests (OPS-22.01B), Rechteüberprüfung (IAM-05.01B), Tests der Pläne zur betrieblichen Kontinuität (BCM-04.01B), interne Audits (COM-03.01B) | jeweilige Fachverantwortliche, Überblick bei der ISB | Termin im Prüfungszeitraum, vor dessen Ende |
| 4 | Systembeschreibung und Erklärung der Geschäftsleitung (Management Statement) | beschreiben das Ergebnis der Stufen 1 bis 3; Lücken dort werden im Bericht sichtbar | ISB; Erklärung durch die Geschäftsleitung | Entwurf zu Beginn des Zeitraums, laufend fortschreiben |
In welcher Reihenfolge arbeiten Sie die Stufen ab?
Die Stufen überlappen, aber eine Stufe sollte erst beginnen, wenn die vorige im Entwurf steht. Unsere Empfehlung:
- Stufe 1, Fundament: klein halten und schnell entscheiden. Eine Scope-Entscheidung, die drei Monate offen bleibt, verzögert alles andere um drei Monate.
- Stufe 2, Rahmen: Richtlinien, Rollen, Krypto und Protokollierung parallel, aber mit derselben Struktur nach SP-01. Die Genehmigung gebündelt einplanen, bei der Geschäftsleitung oder der Stelle, die sie dafür autorisiert hat.
- Stufe 3, Betrieb: Ab hier zählt der Kalender. Bei einem Typ-2-Bericht sollten die Kontrollen laufen, wenn der Zeitraum beginnt. Für eine Erstprüfung lässt der Katalog für noch nicht vollständig ausgeführte Kontrollen Planungsunterlagen oder eine wie die Produktion konfigurierte Umgebung als Nachweis zu (Abschnitt 3.4.11); als Plan für den Regelbetrieb taugt das nicht.
- Stufe 4, Bericht: Die Systembeschreibung wächst ab Stufe 1 mit. Wer sie erst am Ende schreibt, entdeckt dort Widersprüche zwischen Dokument und Betrieb.
Wie viel Zeit zwischen Stufe 1 und dem Kundentermin liegen muss, rechnet die Rückwärtsplanung vor.
Wer verantwortet was?
Jede Maßnahme braucht genau eine verantwortliche Person mit Vertretung. Das entspricht auch dem Katalog: Nach SP-01.01B beschreiben Richtlinien Rollen und Verantwortlichkeiten einschließlich Vertretungsregelungen. Wir empfehlen diese Aufteilung:
- Geschäftsleitung: Scope, Budget, Freigabe der Richtlinien, Annahme von Restrisiken, Management Statement.
- ISB oder Projektleitung C5: Maßnahmenplan, Risikomethodik, Richtlinienrahmen, Systembeschreibung, Abstimmung mit dem Prüfer.
- Fachteams (Betrieb, Entwicklung, Personal, Einkauf): Umsetzung und Nachweise in ihrem Bereich.
- Vertrieb und Produktmanagement: Kundenkontrollen, Vertragsanpassungen, Kundentermine.
Liegt in einem kleinen Team vieles bei wenigen Personen, achten Sie auf die Aufgabentrennung: OIS-04 verlangt, miteinander in Konflikt stehende Aufgaben zu trennen, und lässt kompensierende Kontrollen zu, wo das organisatorisch nicht geht. Wie das bei SaaS-Anbietern mit wenigen Beschäftigten aussieht, zeigt die Seite C5 für SaaS-Anbieter.
Wie Sie innerhalb einer Stufe ordnen
Innerhalb einer Stufe hilft eine einfache Bewertung mit vier Fragen, je null bis zwei Punkte. Die Summe ergibt die Reihenfolge; bei Gleichstand entscheidet die längere Vorlaufzeit. Die Skala ist unsere eigene.
| Frage | 0 Punkte | 1 Punkt | 2 Punkte |
|---|---|---|---|
| Wie viele andere Maßnahmen warten darauf? | keine | eine bis zwei | drei oder mehr |
| Wie lang ist die Vorlaufzeit bis zum ersten Nachweis? | Tage | Wochen | Monate |
| Hängt sie an Dritten? | nein | an einem internen Team außerhalb des Projekts | an Subdienstleistern, Kunden oder Vertragspartnern |
| Ändert sie Scope, Verträge oder Systembeschreibung? | nein | eine davon | mehrere |
Beispiel: Dokumentenaustausch für Steuerkanzleien
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, über die Steuerkanzleien und ihre Mandanten Belege und Bescheide austauschen, als SaaS auf einer Public-Cloud-Plattform in Deutschland. Ein ISO-27001-Zertifikat liegt vor. Die Gap-Analyse ergibt 34 offene Maßnahmen. Geplant ist ein erster Typ-2-Zeitraum ab dem 1. September 2027, also nach C5:2026.
Das Team wollte mit einem Penetrationstest und einem neuen SIEM beginnen, weil beides sichtbar ist. Nach den fünf Merkmalen sieht der Plan anders aus:
- Zuerst das Asset-Inventar: In einem zweiten Cloud-Konto laufen Testsysteme mit Kopien echter Mandantendaten, die bisher niemand im Scope hatte. Das ändert Scope, Risikobeurteilung und Härtung.
- Dann der Versanddienst für Benachrichtigungen: Er erhält Dokumentnamen und Mandantennamen und wird als Subdienstleister eingestuft. Der Vertrag braucht eine Ergänzung, der Dienstleister eine Vorlaufzeit von zwei Monaten.
- Dann Richtlinien nach SP-01 auf Basis der vorhandenen ISO-Dokumente, mit gebündelter Freigabe der Geschäftsleitung.
- Der Penetrationstest rückt in den Prüfungszeitraum, weil OPS-22.01B ihn mindestens jährlich verlangt; so belegt er den Zeitraum. Das SIEM folgt nach dem Protokollierungskonzept.
Ergebnis: Die sichtbaren Maßnahmen kommen später, die Stufen 1 und 2 sind drei Monate vor Zeitraumbeginn im Entwurf fertig.
Typische Fehler beim Priorisieren
- Nach Katalogreihenfolge abarbeiten. Ursache: Der Katalog ist nach Themengebieten gegliedert, nicht nach Abhängigkeiten. Wirkung: Gebiete am Ende der Liste, etwa SSO oder BCM, starten zu spät, obwohl sie Vorlaufzeiten bei Dritten haben. Abhilfe: nach den fünf Merkmalen sortieren.
- Werkzeuge vor Vorgaben. Ursache: Ein neues Werkzeug zeigt schnell Fortschritt. Wirkung: Es wird später an Richtlinien und Risikobeurteilung angepasst oder neu konfiguriert. Abhilfe: Werkzeuge erst nach Stufe 2 einführen, außer sie liefern Nachweise, die vor dem Zeitraum gebraucht werden.
- Jährliche Kontrollen vor den Zeitraum legen. Ursache: Man will den Test „erledigt“ haben. Wirkung: Der Termin liegt außerhalb des Prüfungszeitraums und belegt ihn nicht. Abhilfe: jährliche Kontrollen bewusst in den Zeitraum legen, früh genug für eine Wiederholung bei Abweichungen.
Häufige Fragen
Gehört der Maßnahmenplan in den C5-Bericht?+
Was unterscheidet diesen Plan vom Maßnahmenplan nach der C5-Gleichwertigkeitsverordnung?+
Müssen alle Lücken vor dem Prüfungszeitraum geschlossen sein?+
Können wir Zusatzkriterien später aufnehmen?+
Weiterlesen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.4.3, 3.4.11, 3.4.12, 3.5 und 5 (SP-01, OIS-04, OIS-07, AM-02, IAM-01, CRY-01), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (C5GleichwV) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).