
Stand: 2026-11-01
Die Prüfung eines C5-Testats lebt von Belegen. Diese Seite zeigt, wie Sie die Belege in einem Nachweisregister ordnen, welche Felder es braucht und worauf es beim Zeitbezug und bei Stichproben ankommt. Was in die Systembeschreibung selbst gehört, steht auf der Seite C5-Systembeschreibung; den Ablauf der Prüfung erklärt Ablauf der C5-Prüfung.
Welche Dokumentation braucht eine C5-Prüfung?
Drei Arten von Unterlagen, die zusammenpassen müssen. Bei der Prüfung einer Erklärung (Attestation Engagement) beschreibt die Systembeschreibung den Dienst und die Kontrollen. Vorgabedokumente wie Richtlinien und Arbeitsanweisungen legen fest, wie die Kontrollen ablaufen sollen. Durchführungsnachweise zeigen, dass sie tatsächlich ablaufen: Exporte, Tickets, Protokolle, Freigaben, Testberichte.
Der Katalog schreibt kein Nachweisregister vor. Er beschreibt aber, wie der Prüfer zu seinem Urteil kommt: Er stellt durch Befragungen zusammen mit Beobachtungen und der Einsichtnahme in Aufzeichnungen fest, ob das beschriebene System implementiert ist (Abschnitt 3.4.7). Im Bericht nennt er Art und Umfang seiner Prüfungshandlungen, etwa Befragung, Beobachtung, Einsichtnahme oder Nachvollzug, und beschreibt abstrakt die Dokumente und Dateien, auf die er sich gestützt hat (Abschnitt 3.4.13 Nr. 4). Ein Register sorgt dafür, dass Sie diese Aufzeichnungen auf Anfrage vorlegen können, statt sie während der Prüfung zu suchen.
Es hilft auch der Geschäftsleitung: Sie braucht für ihr Management Statement eine eigene, angemessene Grundlage, bei Typ 2 etwa die eigene Überwachung der Kontrollen über den Zeitraum (Abschnitt 3.4.5.2). Ein gepflegtes Register zeigt, wo Nachweise fehlen, bevor der Prüfer es feststellt.
Welche Felder braucht ein Nachweisregister?
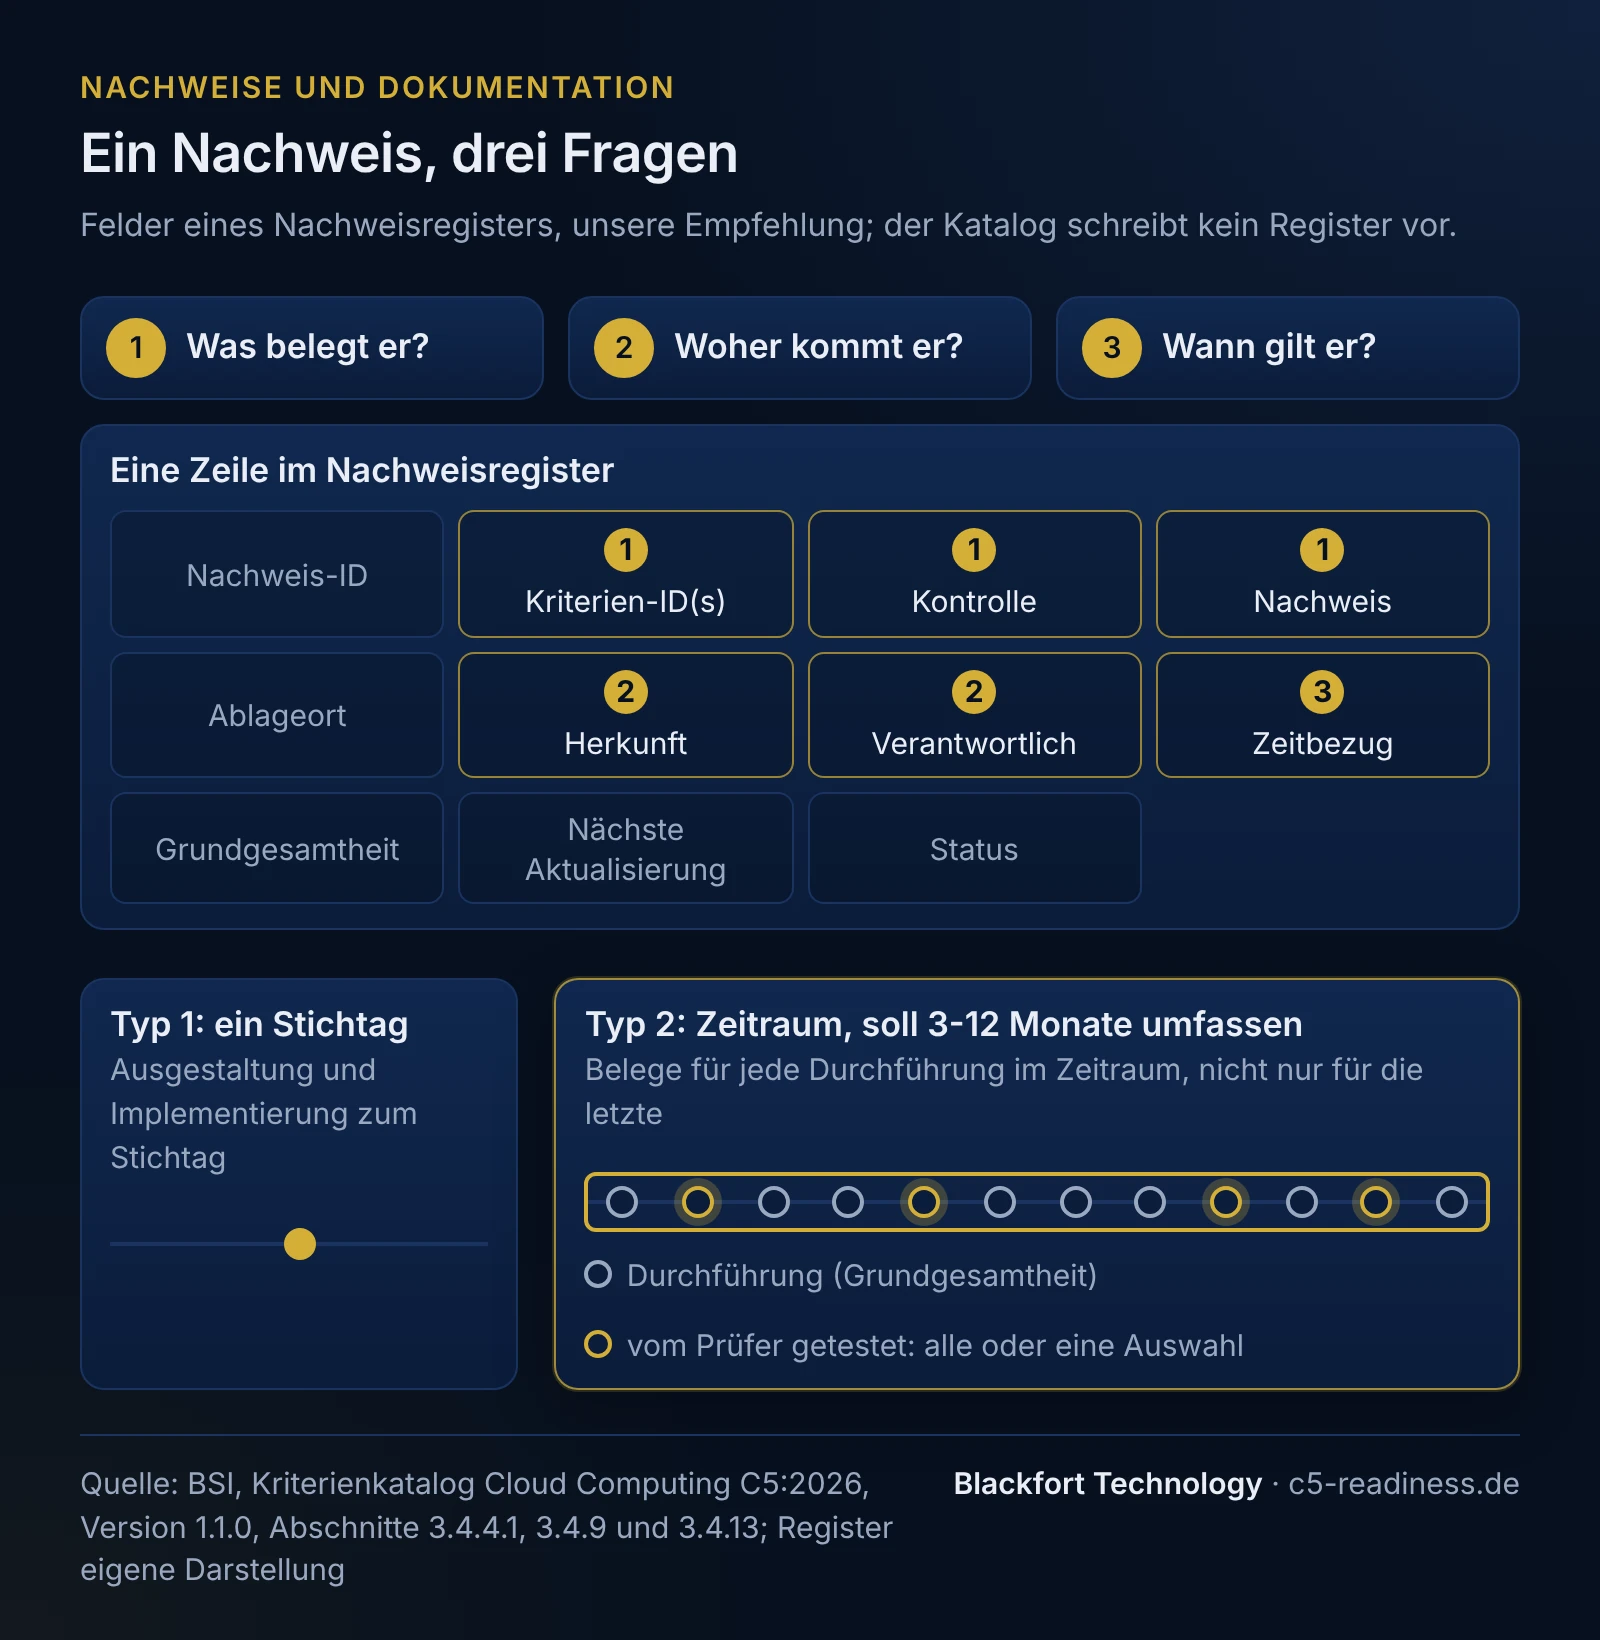
Wir empfehlen die folgenden Felder als Mindestumfang. Das ist eine Empfehlung, keine Katalogvorgabe. Unsere Vorlage enthält alle diese Felder, dazu „Erstellt am“ und je eine Spalte, ob der Nachweis für Typ 1 oder Typ 2 relevant ist.
| Feld | Inhalt | Warum |
|---|---|---|
| Nachweis-ID | fortlaufende Nummer, etwa N-014 | eindeutiger Bezug in Anfragen des Prüfers und in der Systembeschreibung |
| Kriterien-ID(s) | ein oder mehrere C5-Kriterien, bei Bedarf bis auf Unterkriterien | der Prüfer beurteilt jedes Kriterium auf Ebene der Unterkriterien |
| Kontrolle | Ihre Kontroll-ID und Bezeichnung aus der Systembeschreibung | Nachweis und beschriebene Kontrolle müssen zueinander passen |
| Nachweis | Art: Dokument, Export, Ticket, Protokoll, Bildschirmfoto mit Zeitstempel | zeigt, ob der Beleg Ausgestaltung oder Durchführung belegt |
| Ablageort | Pfad oder System, nicht die Datei selbst | Nachweise bleiben im Quellsystem oder einer geschützten Ablage |
| Herkunft | System oder Person, aus dem der Nachweis stammt | der Prüfer berücksichtigt, ob die bei der Kontrolle verwendeten Informationen zuverlässig sind (Abschnitt 3.4.9) |
| Verantwortlich | Rolle, die den Nachweis erzeugt und auf Anfrage liefert | Ansprechpartner für Befragungen |
| Zeitbezug | Stichtag oder Zeitraum, für den der Nachweis gilt | Typ 1 braucht den Stichtag, Typ 2 den ganzen Zeitraum |
| Grundgesamtheit | bei wiederkehrenden Kontrollen: woraus die vollständige Liste aller Durchführungen im Zeitraum kommt | Grundlage für die Auswahl des Prüfers, siehe unten |
| Nächste Aktualisierung | Datum der nächsten Durchführung oder Überprüfung | zeigt Lücken, bevor sie im Zeitraum entstehen |
| Status | vorhanden, teilweise, fehlt | Steuerung der Vorbereitung |
Die leere Vorlage als CSV- und Excel-Datei liegt auf der Seite Vorlagen.
Beispiel: Auszug aus einem Nachweisregister
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt ein Dokumentenmanagementsystem als SaaS für Kommunalverwaltungen. Geplant ist ein Typ-2-Bericht für den Zeitraum 01.07.2027 bis 31.12.2027 nach C5:2026. Auszug aus dem Register, Kriterientitel nach der deutschen Katalogfassung 1.1.0:
| ID | Kriterium | Kontrolle und Nachweis | Herkunft, verantwortlich | Zeitbezug und Grundgesamtheit |
|---|---|---|---|---|
| N-011 | DEV-10 Freigaben für die Bereitstellung in der Produktionsumgebung | K-DEV-10-01 Freigabe jeder Produktivsetzung; Nachweis: Freigabevermerk im Merge-Request und Deployment-Protokoll | Versionsverwaltung und Pipeline; Leitung Entwicklung | jede Produktivsetzung im Zeitraum; Grundgesamtheit: Export aller Deployments der Pipeline 01.07.-31.12.2027 |
| N-012 | DEV-15 Ausnahmen vom Änderungsmanagementprozess | K-DEV-15-01 Notfalländerung mit nachträglicher Freigabe; Nachweis: Notfallticket mit Begründung und Freigabe | Ticketsystem; Leitung Betrieb | jede Notfalländerung im Zeitraum; Grundgesamtheit: Ticketfilter „Notfall“, abgeglichen mit dem Deployment-Export aus N-011 |
| N-020 | IAM-04 Entzug oder Anpassung von Zugriffsberechtigungen bei Veränderungen des Aufgabengebiets | K-IAM-04-01 Entzug am letzten Arbeitstag; Nachweis: Austrittsmeldung der Personalabteilung und Sperrprotokoll des Identitätsverzeichnisses | Personalsystem und Identitätsverzeichnis; Leitung Betrieb | jeder Austritt im Zeitraum; Grundgesamtheit: Austrittsliste der Personalabteilung |
| N-031 | OPS-08 Datensicherung und -wiederherstellung - Regelmäßige Tests | K-OPS-08-01 vierteljährlicher Wiederherstellungstest; Nachweis: Testprotokoll mit Ergebnis und Freigabe | Betriebsteam; Leitung Betrieb | zwei Durchführungen im Zeitraum (Q3 und Q4 2027) |
| N-044 | SSO-05 Überwachung der Einhaltung von Anforderungen | K-SSO-05-01 jährliche Auswertung des C5-Berichts der IaaS-Plattform; Nachweis: Auswertungsvermerk mit Bewertung der vorausgesetzten Kontrollen | Informationssicherheitsmanagement | eine Durchführung im Zeitraum, Bezug auf den aktuellen Plattformbericht |
| N-052 | BCM-04 Testen der betrieblichen Kontinuität | K-BCM-04-01 jährliche Notfallübung; Nachweis: Übungsplan, Protokoll, Maßnahmenliste | Notfallbeauftragte | eine Durchführung im Zeitraum, geplant für Oktober 2027 |
Zwei Dinge fallen an dem Auszug auf. N-012 hängt an N-011: Nur wer alle Produktivsetzungen kennt, kann zeigen, dass jede Änderung ohne regulären Freigabevermerk ein Notfallticket hat. Und N-052 liegt in der Zukunft; ein Termin im Register stellt sicher, dass die Übung wirklich im Zeitraum stattfindet und nicht erst danach.
Zeitbezug: was Typ 1 und Typ 2 an Nachweisen verlangen
Bei Typ 1 beurteilt der Prüfer die Ausgestaltung der Kontrollen zu einem Stichtag, bei Typ 2 zusätzlich ihre Wirksamkeit über einen Zeitraum (Abschnitt 3.4.4.1). Daraus folgt für das Register:
- Typ 1: Nachweise, dass jede Kontrolle zum Stichtag ausgestaltet und implementiert war (Abschnitt 3.4.9 Nr. 8), etwa die gültige Richtlinie, die Konfiguration, eine erste Durchführung. Wann der Typ 1 passt, erklärt die Seite Typ 1 oder Typ 2.
- Typ 2: Nachweise für den ganzen Zeitraum, der drei bis zwölf Monate umfassen soll. Für wiederkehrende Kontrollen heißt das: Belege für jede Durchführung im Zeitraum, nicht nur für die letzte. Eine vierteljährliche Kontrolle hat in einem sechsmonatigen Zeitraum zwei Durchführungen.
- Erstprüfung: Sind Kontrollen noch nicht vollständig durchgeführt, etwa ein Wiederherstellungstest, lässt der Katalog Nachweise über die Planung oder Dokumentationsvorlagen zu; Kontrollen, die in der Produktion noch nicht gelaufen sind, können in einer produktionsgleich konfigurierten Nicht-Produktionsumgebung belegt werden (Abschnitt 3.4.11).
Unsere Empfehlung: Lassen Sie Nachweise bei der Durchführung entstehen, mit Datum aus dem System, nicht nachträglich. Ein Protokoll, das im Dezember für eine Kontrolle im August geschrieben wird, zeigt nicht, dass die Kontrolle im August lief.
Stichproben im Typ-2-Zeitraum: was das für Ihre Nachweise heißt
Bei Typ 2 testet der Prüfer die Wirksamkeit nach ISAE 3402 (Abschnitt 3.4.10). Im Bericht muss er angeben, ob die getesteten Elemente alle Elemente oder eine Auswahl (Stichprobe) aus der Grundgesamtheit sind, und zumindest seinen allgemeinen Ansatz für die Stichprobengröße beschreiben, etwa abhängig von der Zahl der Elemente oder der Häufigkeit der Kontrolle. Bei Abweichungen nennt er die genaue Stichprobengröße sowie Anzahl und Art der Abweichungen (Abschnitt 3.4.13 Nr. 4).
Feste Stichprobengrößen schreibt der Katalog nicht vor. Die BSI-FAQ schreibt, die Wirksamkeit werde „anhand einer statistischen Stichprobe mit einem 95%-Konfidenzintervall ermittelt“; im Katalog C5:2026 steht das nicht. Wie groß die Auswahl ist, legt der Prüfer fest. Für Sie zählt etwas anderes:
- Die Grundgesamtheit muss vollständig sein. Der Prüfer zieht seine Auswahl aus einer Liste aller Durchführungen, etwa aller Deployments oder aller Austritte im Zeitraum. Fehlen darin Fälle, ist die Auswahl wertlos. Halten Sie im Register fest, aus welchem System die Liste kommt und wie Sie ihre Vollständigkeit belegen.
- Jedes Element muss einzeln belegbar sein. Zieht der Prüfer den Austritt vom 14. September, braucht es genau dafür Meldung und Sperrprotokoll. Sammelnachweise („alle Austritte im Quartal bearbeitet“) reichen dafür nicht.
- Die Informationen müssen zuverlässig sein. Der Prüfer berücksichtigt, ob die Informationen, die bei einer Kontrolle verwendet werden, zuverlässig sind (Abschnitt 3.4.9 Nr. 6). Exporte mit Quellsystem, Abfrage und Zeitstempel sind besser als nachbearbeitete Tabellen.
- Auch Abweichungen zählen. Ein Kriterium gilt als nicht erfüllt, wenn ein Unterkriterium nicht erfüllt ist, und Abweichungen stehen auch dann im Bericht, wenn der Prüfer das Kriterium insgesamt als erreicht ansieht (Abschnitte 3.4.12 und 3.4.13). Wer ein fehlendes Element selbst findet, dokumentiert es mit Ursache und Maßnahme; der Bericht nimmt auf, wann und wie der Anbieter es entdeckt hat.
Wer pflegt das Register und wie oft?
Eine Person führt das Register, die Fachteams liefern. Unsere Empfehlung: Die federführende Person aus dem Informationssicherheitsmanagement prüft monatlich, ob die fälligen Nachweise eingegangen sind, und meldet Lücken an die Verantwortlichen und an die Geschäftsleitung. So entsteht nebenbei die Überwachung, auf die sich die Geschäftsleitung bei Typ 2 für ihre Erklärung stützen kann (Abschnitt 3.4.5.2).
Legen Sie die Nachweise selbst nicht in das Register. Es verweist auf das Quellsystem oder eine geschützte Ablage. Nachweise enthalten oft personenbezogene Daten, etwa Namen in Austrittslisten, oder Konfigurationsdetails; geben Sie dem Prüfer nur, was er für seine Auswahl braucht, und schränken Sie den Zugriff auf die Ablage ein.
Typische Lücken im Nachweisregister
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Nachweis ohne Zeitbezug | Richtlinie oder Bildschirmfoto ohne Datum als Beleg abgelegt | belegt weder den Stichtag noch den Zeitraum; bei Typ 2 fehlt der Nachweis der Wirksamkeit | Feld Zeitbezug zur Pflicht machen, Nachweise mit Systemdatum erzeugen |
| Grundgesamtheit unvollständig | Notfalländerungen oder Änderungen außerhalb der Pipeline fehlen im Export | Auswahl des Prüfers nicht verlässlich, nicht belegte Fälle können als Abweichung erscheinen | Grundgesamtheit aus dem technischen System ziehen und gegen eine zweite Quelle abgleichen, wie N-011 und N-012 im Beispiel |
| Kontrolle im Zeitraum ausgesetzt | Vertretung bei Urlaub oder Personalwechsel nicht geregelt | eine Durchführung fehlt, Abweichung im Bericht | Feld „Nächste Aktualisierung“ überwachen, Vertretung je Kontrolle festlegen |
| Nachweis belegt nur die Vorgabe | Richtlinie statt Durchführungsbeleg abgelegt | zeigt, wie die Kontrolle laufen soll, nicht dass sie lief | je Kontrolle mindestens einen Durchführungsnachweis vorsehen |
Welche Kontrollen in welcher Reihenfolge Nachweise brauchen, hängt von Ihrem Ausgangspunkt ab. Eine C5-Gap-Analyse zeigt, wo Nachweise fehlen und welche Lücken eine Prüfung blockieren.
Häufige Fragen
Verlangt der C5 ein Nachweisregister?+
Wie viele Nachweise braucht eine Kontrolle bei Typ 2?+
Können wir Nachweise nachträglich erstellen?+
Gehören Nachweise in die Systembeschreibung?+
Können wir Nachweise aus dem ISO-27001-Audit wiederverwenden?+
Weiterlesen
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5 Management Statement: Erklärung der Geschäftsleitung
- C5-Vorlagen: Scope-Steckbrief, Nachweisregister und mehr
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.4.4.1, 3.4.5.2, 3.4.7 bis 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Frage „Worin unterscheiden sich die Prüfungen von C5 und IT-Grundschutz?“ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).