
Stand: 2026-11-01
Diese Seite richtet sich an Abrechnungsstellen und Abrechnungszentren im Gesundheitswesen, die für Leistungserbringer abrechnen und dafür eigene Cloud-Dienste betreiben: ein Portal für die Kunden, eine Abrechnungssoftware und die Übermittlung an Kostenträger. Ob Sie als Auftragsverarbeiter von Leistungserbringern unter § 393 SGB V fallen und was das für Ihr Testat bedeutet, erklärt die Seite § 393 SGB V. Diese Seite wiederholt das nicht und ist keine Rechtsberatung.
Was das Sozialrecht zur Abrechnung über Dritte sagt
Mehrere Vorschriften des SGB V erlauben Leistungserbringern, für die Abrechnung Dritte einzuschalten, mit jeweils eigenen Bedingungen. Wir geben den Wortlaut wieder, ohne ihn auszulegen:
| Vorschrift | Wer abrechnet | Was der Wortlaut zu Dritten sagt |
|---|---|---|
| § 302 Abs. 2 SGB V | Leistungserbringer im Bereich der Heil- und Hilfsmittel, der digitalen Gesundheitsanwendungen und weitere Leistungserbringer | Sie „können zur Erfüllung ihrer Verpflichtungen Rechenzentren in Anspruch nehmen“; die Rechenzentren dürfen die Daten nur für im Sozialgesetzbuch bestimmte Zwecke verarbeiten, „soweit sie dazu von einer berechtigten Stelle beauftragt worden sind; anonymisierte Daten dürfen auch für andere Zwecke verarbeitet werden“. |
| § 300 Abs. 2 SGB V | Apotheken und weitere Anbieter von Leistungen nach § 31 SGB V | Sie können Rechenzentren in Anspruch nehmen, mit derselben Zweckbindung. |
| § 295a Abs. 2 und 3 SGB V | Vertragspartner auf Leistungserbringerseite in Verträgen nach §§ 73b, 132e, 132f und 140a; Krankenhäuser bei ambulanten Notfallleistungen | Sie dürfen eine andere Stelle mit der Verarbeitung beauftragen; § 80 SGB X ist anzuwenden „mit der weiteren Maßgabe, dass Unterauftragsverhältnisse ausgeschlossen sind“. |
Welche dieser Vorschriften für Ihr Geschäft gilt und was sie im Einzelnen verlangen, ist rechtlich zu prüfen. Für das C5-Testat ist wichtig: Diese Vorschriften regeln, ob und wie Sie Daten verarbeiten dürfen. Das Testat bescheinigt die Informationssicherheit Ihres Dienstes; nach der BSI-FAQ hat der C5 primär die Informationssicherheit und nicht den Datenschutz im Fokus.
Das Beispiel: Abrechnung für Heilmittelpraxen und Pflegedienste
Fiktives Beispiel, kein Kunde. Eine Abrechnungsstelle rechnet für Physiotherapiepraxen und ambulante Pflegedienste mit den Krankenkassen ab. Ihr Dienst:
- Portal im Browser, in dem die Kunden Leistungen erfassen, Verordnungen hochladen und den Stand ihrer Abrechnungen sehen; betrieben auf einer Cloud-Plattform in einer Region in Deutschland.
- Scanstelle im eigenen Büro für Verordnungen, die auf Papier kommen. Die Originale werden nach einer festen Frist im Haus vernichtet.
- Sachbearbeitung durch eigene Beschäftigte, die Verordnungen prüfen, Rückfragen klären und Abrechnungen freigeben.
- Übermittlung der Abrechnungsdaten elektronisch an die Krankenkassen und Auszahlung an die Kunden.
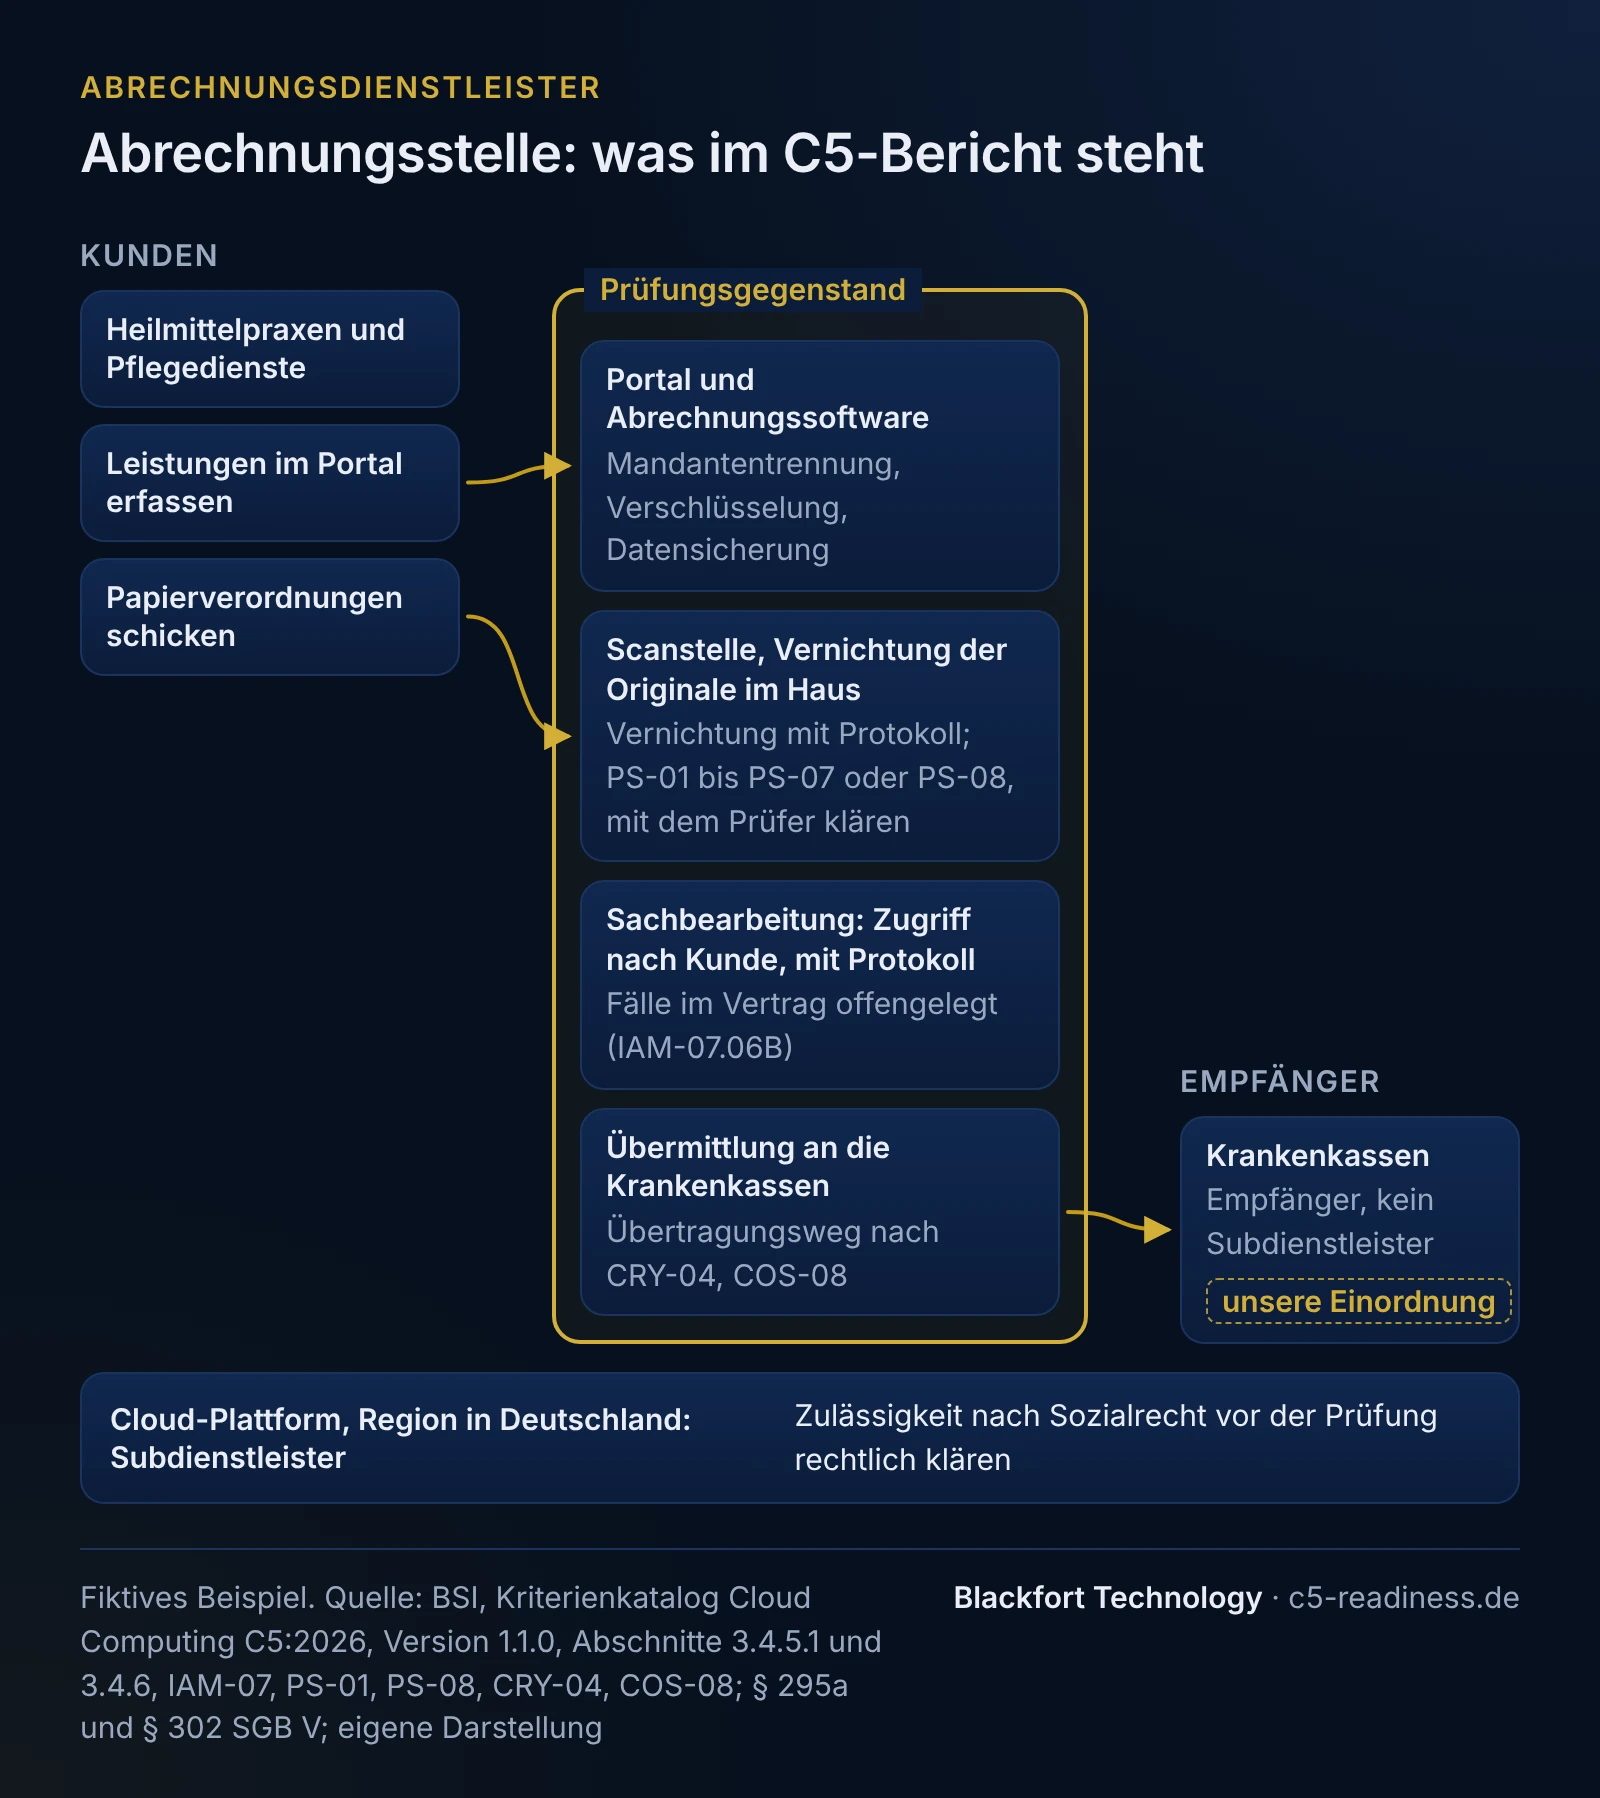
Wer was verantwortet: Abrechnungsstelle, Plattform, Kunde
| Bereich | Abrechnungsstelle (Prüfungsgegenstand) | Cloud-Plattform (Subdienstleister, Subservice-Organisation) | Praxis oder Pflegedienst (vorausgesetzte Kundenkontrollen) |
|---|---|---|---|
| Portal und Software | Anwendung, Mandantentrennung, Verschlüsselung, Datensicherung | Rechenzentren, Hardware, Speicherdienste | Benutzerkonten der Praxis, Entzug beim Austritt |
| Sachbearbeitung | Rollen je Kunde, Protokollierung, Schulung und Verpflichtung des Personals | - | Freigabe der Abrechnung, wo der Vertrag sie vorsieht |
| Papierbelege | Annahme, Scan, Aufbewahrung bis zur Vernichtung, Vernichtung im Haus | - | sicherer Versand der Originale |
| Übermittlung an Kassen | Übertragungsweg, Verschlüsselung, Protokolle | Netzdienste im eigenen Bericht | Richtigkeit der erfassten Leistungen |
Entscheidung 1: Sachbearbeitung als Zugriff auf Kundendaten
Bei den meisten SaaS-Anbietern ist der Zugriff des eigenen Personals auf Kundendaten die Ausnahme, etwa im Support. Bei einer Abrechnungsstelle ist er der Kern der Leistung. Das verändert, wie IAM-07 „Zugriff auf Cloud-Kundendaten“ zu lesen ist:
- IAM-07.06B verlangt, vertraglich und vor dem Anbieten des Dienstes alle Fälle offenzulegen, in denen der Anbieter auf Kundendaten in unverschlüsselter Form zugreifen kann. Die Sachbearbeitung ist ein solcher Fall; sie gehört mit Zweck und Umfang in den Vertrag.
- IAM-07.03B regelt die Information des Kunden bei Zugriffen ohne seine vorherige Zustimmung. Einen vertraglichen Ausschluss der Information je Ereignis lässt das Kriterium nach seinem Wortlaut nur zu, wo nicht unverschlüsselt zugegriffen wird; die Sachbearbeitung liest Verordnungen und Abrechnungsdaten im Klartext. Will der Anbieter die Information je Ereignis für die Sachbearbeitung vermeiden, bleibt deshalb nur die vorherige Zustimmung des Kunden, nach unserer Einordnung im Vertrag über die Sachbearbeitung. Ob deren Form genügt, klären Sie mit dem Prüfer. Zugriffe außerhalb dieses Zwecks, etwa durch Entwickler bei einer Fehlersuche, fallen unter die Informationspflicht.
Unsere Empfehlung: Rollen so schneiden, dass jede Sachbearbeiterin nur die Kunden sieht, die sie betreut, und jeden Zugriff protokollieren. Dann lässt sich belegen, dass Zugriffe im vereinbarten Rahmen blieben, und Zugriffe außerhalb davon fallen auf. Ob eine Abrechnung fachlich richtig ist, prüft der C5 nicht; geprüft wird, ob die Informationssicherheit der Verarbeitung gewährleistet ist. Wie Berechtigungen insgesamt prüffähig werden, siehe Themengebiet IAM.
Entscheidung 2: Scanstelle und Papierbelege
Gehört die Scanstelle zum Prüfungsgegenstand? Nach unserer Einordnung ja, wenn die Annahme von Papierbelegen Teil des angebotenen Dienstes ist; dann gehört sie mit dem Ablauf bis zur Vernichtung in die Systembeschreibung. Welche physischen Kriterien für den Raum gelten, ist damit noch nicht entschieden. Nach den ergänzenden Informationen zu PS-01 zielen PS-01 bis PS-07 auf Rechenzentren und Serverräume mit Systemkomponenten, die Kundendaten verarbeiten; PS-08 nennt der Katalog für Räume und Gebäude, in denen keine Cloud-Kundendaten verarbeitet oder gespeichert werden, etwa Büros. In der Scanstelle werden Kundendaten verarbeitet. Ob für sie PS-01 bis PS-07 greifen oder PS-08 genügt, klären Sie deshalb vor der Prüfung mit dem Prüfer und begründen die Zuordnung in der Systembeschreibung. Für Büroumgebungen verlangt PS-08.01B Sicherheitsanforderungen für Büroumgebungen auf Grundlage einer Risikobewertung, unter anderem keine offen sichtbaren vertraulichen Daten an unbeaufsichtigten Arbeitsplätzen und die Entsorgung nicht mehr benötigter Unternehmensdokumente auf dem eigenen Gelände.
Für eine Scanstelle sind das genau die Punkte, an denen es hängt: abschließbare Ablage bis zum Scan, eine feste Frist bis zur Vernichtung und ein Protokoll, das zeigt, dass sie eingehalten wurde. Lassen Sie die Vernichtung durch einen Dienstleister erledigen, gehört er in das Verzeichnis der Dienstleister nach SSO-04.
Entscheidung 3: Die Cloud-Plattform und das Sozialrecht klären, bevor die Prüfung beginnt
Ein Dienst auf der Infrastruktur oder Plattform eines anderen Cloud-Anbieters gilt nach Abschnitt 3.4.6 in der Regel als Subdienstleister-Beziehung. Die Systembeschreibung nennt die Plattform mit Firmenname, Ort der Verarbeitung und Speicherung und Ihrer Einschätzung der Abhängigkeit (Abschnitt 3.4.5.1 Nr. 8). Der Bericht macht die Beziehung also sichtbar.
Ob sie sozialrechtlich zulässig ist, beantwortet er nicht. Rechnen Sie für Vertragspartner nach § 295a SGB V ab, schließt der Wortlaut dort Unterauftragsverhältnisse aus. Ob und wie das den Einsatz einer Cloud-Plattform berührt, ist eine Rechtsfrage, die Sie vor dem Beginn der Prüfung klären sollten, weil eine Änderung der Architektur danach den Prüfungsgegenstand verschiebt. Das gilt auch für weitere Dienstleister mit Zugriff auf Kundendaten, etwa einen Scan- oder Druckdienstleister. Wie Sie Dienstleister als Subdienstleister einstufen und das Inventar führen, siehe Subdienstleisterinventar.
Entscheidung 4: Übermittlung an die Kassen und Zweckbindung
Die Krankenkassen empfangen die Abrechnungsdaten. Nach unserer Einordnung sind sie damit keine Subdienstleister: Sie erbringen keinen Teil Ihres Dienstes. Der Übertragungsweg zu ihnen gehört aber in Ihren Prüfungsgegenstand. Einschlägig sind CRY-04 „Schutz von Daten bei der Übertragung“, das für die Übertragung von Kundendaten über öffentliche Netze Verschlüsselung und Authentisierung nach dem Stand der Technik verlangt, und COS-08 „Richtlinien für die Datenübertragung“ mit dokumentierten Schutzmaßnahmen, die umgesetzt und regelmäßig überprüft werden. PI-01 betrifft dagegen die Schnittstellen, über die Ihre Kunden und deren IT-Systeme auf den Dienst zugreifen, im Beispiel das Portal. Ein Übertragungsprotokoll je Lieferung an die Kassen ist der naheliegende Nachweis.
Die Zweckbindung aus § 302 Abs. 2 Satz 3 SGB V betrifft Ihre Produktplanung: Auswertungen über mehrere Kunden hinweg, etwa Vergleichszahlen im Portal, sollten Sie vorher rechtlich prüfen lassen. Für das Testat ist nach unserer Einschätzung wichtig, dass die Systembeschreibung zeigt, welche Daten Sie für welchen Zweck verarbeiten, und dass anonymisierte Auswertungen technisch von den Abrechnungsdaten getrennt sind.
Nachweise, die Abrechnungsstellen vorbereiten sollten
| Thema | Nachweis | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Offenlegung der Zugriffe | Vertragsanlage mit allen Fällen unverschlüsselten Zugriffs (IAM-07.06B) | Vertragsverwaltung | Geschäftsführung | Stand vor Vertragsschluss |
| Rollen in der Sachbearbeitung | Rollenkonzept, Zuordnung Beschäftigte zu Kunden, Berechtigungsprüfung | Anwendung, Personalverwaltung | Leitung Abrechnung | Prüfung im festgelegten Turnus, Stand im Zeitraum |
| Zugriffsprotokoll | Protokoll der Zugriffe je Kunde, Auswertung auffälliger Zugriffe | Protokollierung der Anwendung | Informationssicherheitsbeauftragte (ISB) | laufend, Stichproben im Zeitraum |
| Papierbelege | Eingangsbuch, Vernichtungsprotokolle mit Datum | Scanstelle | Leitung Scanstelle | jede Vernichtung im Zeitraum |
| Übermittlung an Kassen | Übertragungsprotokolle, Konfiguration der Verschlüsselung, Richtlinie zur Datenübertragung (CRY-04, COS-08) | Betrieb | Leitung Betrieb | jede Lieferung, Stichproben |
Mögliche Lücken bei Abrechnungsstellen
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Alle Sachbearbeiter sehen alle Kunden | Vertretungen sollen ohne Rechteänderung möglich sein | Zugriffe über den Bedarf hinaus, keine Abgrenzung im Protokoll | Rollen je Kundengruppe, Vertretung als befristete Freigabe |
| Vernichtung der Originale nicht belegt | Papier wird gesammelt und gelegentlich entsorgt | Für den Zeitraum fehlt der Nachweis, dass die Frist eingehalten wurde | feste Frist, Vernichtung mit Protokoll, Dienstleister im Verzeichnis |
| Zulässigkeit der Plattform nicht geklärt | Die Plattformwahl fiel vor der Prüfung des Sozialrechts | Umzug oder Vertragsänderung mitten in der Vorbereitung | Rechtsfrage vor Festlegung des Scopes klären und dokumentieren |
Häufige Fragen
Gehören unsere Sachbearbeiter in den Prüfungsgegenstand?+
Sind die Krankenkassen Subdienstleister?+
Dürfen wir als Abrechnungsstelle eine Hyperscaler-Plattform nutzen?+
Gilt das Testat auch für die Scanstelle?+
Weiterlesen
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.4.5.1 und 3.4.6 sowie IAM-07, PS-01, PS-08, PI-01, CRY-04, COS-08, SSO-04, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- § 295a SGB V, Abrechnung der im Rahmen von Verträgen nach § 73b, § 132e, § 132f und § 140a sowie vom Krankenhaus im Notfall erbrachten Leistungen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- § 300 SGB V, Abrechnung der Apotheken und weiterer Stellen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- § 302 SGB V, Abrechnung der sonstigen Leistungserbringer (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Frage „Erfüllt der C5 auch die Anforderungen des Datenschutzes?“ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).