
Stand: 2026-11-01
Diese Seite behandelt Confidential Computing als Schwerpunkt des C5:2026. Das Themengebiet OPS als Ganzes behandelt die Seite Themengebiet OPS, Kryptorichtlinie und Schlüsselmanagement die Seite Themengebiet CRY.
Worum geht es bei Confidential Computing im C5:2026?
Confidential Computing schützt Daten während der Verarbeitung. Der Katalog übernimmt die Begriffsbestimmung des Confidential Computing Consortium: Berechnungen laufen in einem hardwarebasierten, zertifizierten Trusted Execution Environment (TEE), einem isolierten Teil des Prozessors oder Chips, in dem nur autorisierter Code läuft und dessen Daten Code von außen weder lesen noch verändern kann (ergänzende Informationen zu OPS-32). Mit der Attestierung prüft man, ob TEE und Anwendung darin vertrauenswürdig sind.
C5:2026 regelt das in zwei neuen Kriterien. Beide beginnen mit derselben Bedingung: „Wenn der Cloud-Dienst Funktionen für Confidential Computing umfasst“ (OPS-32.01B, OPS-33.01B).
- OPS-32 Richtlinien und Verfahren: Die Richtlinie beschreibt Zweck und Umfang, die verfügbaren Techniken, welche Teile des Cloud-Stacks mit welcher Technik geschützt sind und wo ein Zugriff Dritter möglich ist, die beteiligten Lieferanten und die Nutzung von TEEs oder sicheren Enklaven (OPS-32.01B). Kunden bekommen diese Informationen nach PSS-01 (OPS-32.02B). Als Sicherheitsanforderung gilt: Weder der Anbieter noch eine andere unbefugte Stelle darf auf die Kundendaten oder die Schlüssel zu ihrem Schutz zugreifen, und die Algorithmen folgen der Kryptorichtlinie (OPS-32.03B).
- OPS-33 Remote-Attestierung: Der Anbieter bietet Remote-Attestierung an, verankert in vertrauenswürdiger Hard- und Software, mit einer Schnittstelle, über die Kunden die Integrität der Attestierung prüfen können (OPS-33.01B bis 03B).
Das erweiternde Zusatzkriterium OPS-32.01AC verlangt ein dokumentiertes technisches Rahmenwerk mit acht Punkten, unter anderem Dokumentation aller Schnittstellen, Remote-Attestierung von TEE und Code, Überwachung, regelmäßige Penetrationstests nach OPS-22 und Aktualisierung der Trusted Computing Base. OPS-33.01AC verlangt, die verfügbaren Attestierungsstufen festzulegen und Kunden mitzuteilen.
Gelten OPS-32 und OPS-33 für meinen Dienst?
Bieten Sie Ihren Kunden Confidential Computing als Funktion an, etwa vertrauliche Rechenumgebungen, gelten beide Kriterien. Bieten Sie nichts davon an, sind sie nicht anwendbar; das begründen Sie in der Systembeschreibung. Nach Abschnitt 3.4.3 kann sich die Begründung aus der Natur des Dienstes oder aus Ihren Grundsätzen, Verfahren und Maßnahmen ergeben; wie Sie Ausschlüsse im Scope festhalten, zeigt die Seite C5-Scope.
Offen ist der Fall dazwischen: Sie nutzen vertrauliche virtuelle Maschinen der Plattform nur intern, etwa für einen Dienst, der besonders schützenswerte Daten verarbeitet, und werben damit gegenüber Kunden. Ob der Dienst dann „Funktionen für Confidential Computing umfasst“, entscheidet der Wortlaut nicht ausdrücklich. Unsere Empfehlung: Wer den Schutz gegenüber Kunden als Eigenschaft des Dienstes zusagt, sollte ihn auch nach OPS-32 und OPS-33 belegen können. Klären Sie die Einordnung früh mit dem Prüfer.
Ausgangssituation: eine Analyseplattform mit vertraulichen Rechenumgebungen
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, auf der Forschungseinrichtungen und Pharmaunternehmen pseudonymisierte Gesundheitsdaten gemeinsam auswerten, ohne die Rohdaten einander offenzulegen. Die Auswertungen laufen in vertraulichen virtuellen Maschinen eines großen Cloud-Anbieters; die TEE-Technik liefert der Prozessorhersteller. Die Schlüssel zu den Datensätzen gibt ein eigener Schlüsseldienst des Anbieters erst frei, wenn die Attestierung der Rechenumgebung erfolgreich war. Kunden wählen im Portal eine „vertrauliche Auswertung“; Confidential Computing ist damit eine Funktion des Dienstes.
So sieht es vor dem Projekt aus:
- Das Portal zeigt Kunden ein grünes Häkchen „Attestierung erfolgreich“. Die Nachweise dahinter prüft nur der Schlüsseldienst des Anbieters.
- Die Betriebsdokumentation beschreibt die vertraulichen Maschinen, aber nicht, welche Teile des Stacks außerhalb des TEE laufen: Speicher, Netz, Schlüsseldienst, Protokollierung.
- Der Schlüsseldienst läuft selbst in einer normalen virtuellen Maschine; zwei Administratoren könnten die Freigaberegeln ändern.
- Firmware- und Mikrocode-Aktualisierungen der Plattform kommen ohne eigene Bewertung in den Betrieb.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Die Hardware stammt vom Prozessorhersteller, die vertraulichen Maschinen betreibt die Plattform, die Zusage an die Kunden macht der Anbieter. OPS-32 und OPS-33 richten sich an den Anbieter; korrespondierende Kriterien für Kunden nennt der Katalog dort nicht. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Forschungseinrichtung) |
|---|---|---|---|
| Richtlinie mit Zweck, Techniken, geschützten Teilen des Stacks und Zugriffsmöglichkeiten Dritter | schreibt sie und informiert Kunden (OPS-32.01B, OPS-32.02B) | liefert die technische Beschreibung ihrer vertraulichen Maschinen | - |
| Liste der beteiligten Lieferanten | führt sie (OPS-32.01B Nr. 4), am besten im Subdienstleisterinventar | nennt ihre eigenen Zulieferer | - |
| Kein Zugriff des Anbieters auf Daten und Schlüssel | gestaltet Schlüsselfreigabe und Betrieb so, dass er selbst nicht zugreifen kann (OPS-32.03B) | schließt Zugriff ihres Personals auf den TEE-Inhalt technisch aus | - |
| Remote-Attestierung und Prüfschnittstelle | bietet sie an und stellt Nachweise bereit (OPS-33) | stellt die Attestierungsnachweise der Hardware bereit | prüft die Nachweise, wenn er die stärkere Variante nutzen will |
| Aktualisierung der Trusted Computing Base | bewertet und plant sie (OPS-32.01AC Nr. 8, falls im Umfang) | spielt Firmware und Mikrocode ein | - |
Die Lieferanten nach OPS-32.01B Nr. 4 überschneiden sich mit den Subdienstleistern Ihres Berichts; ein gemeinsames Subdienstleisterinventar vermeidet doppelte Listen. Dass Kunden Nachweise selbst prüfen, ist kein Katalogkriterium für Kunden; setzen Sie es voraus, gehört es als korrespondierende Kundenkontrolle (CUEC) in die Systembeschreibung.
Welche Varianten der Remote-Attestierung unterscheidet der Katalog?
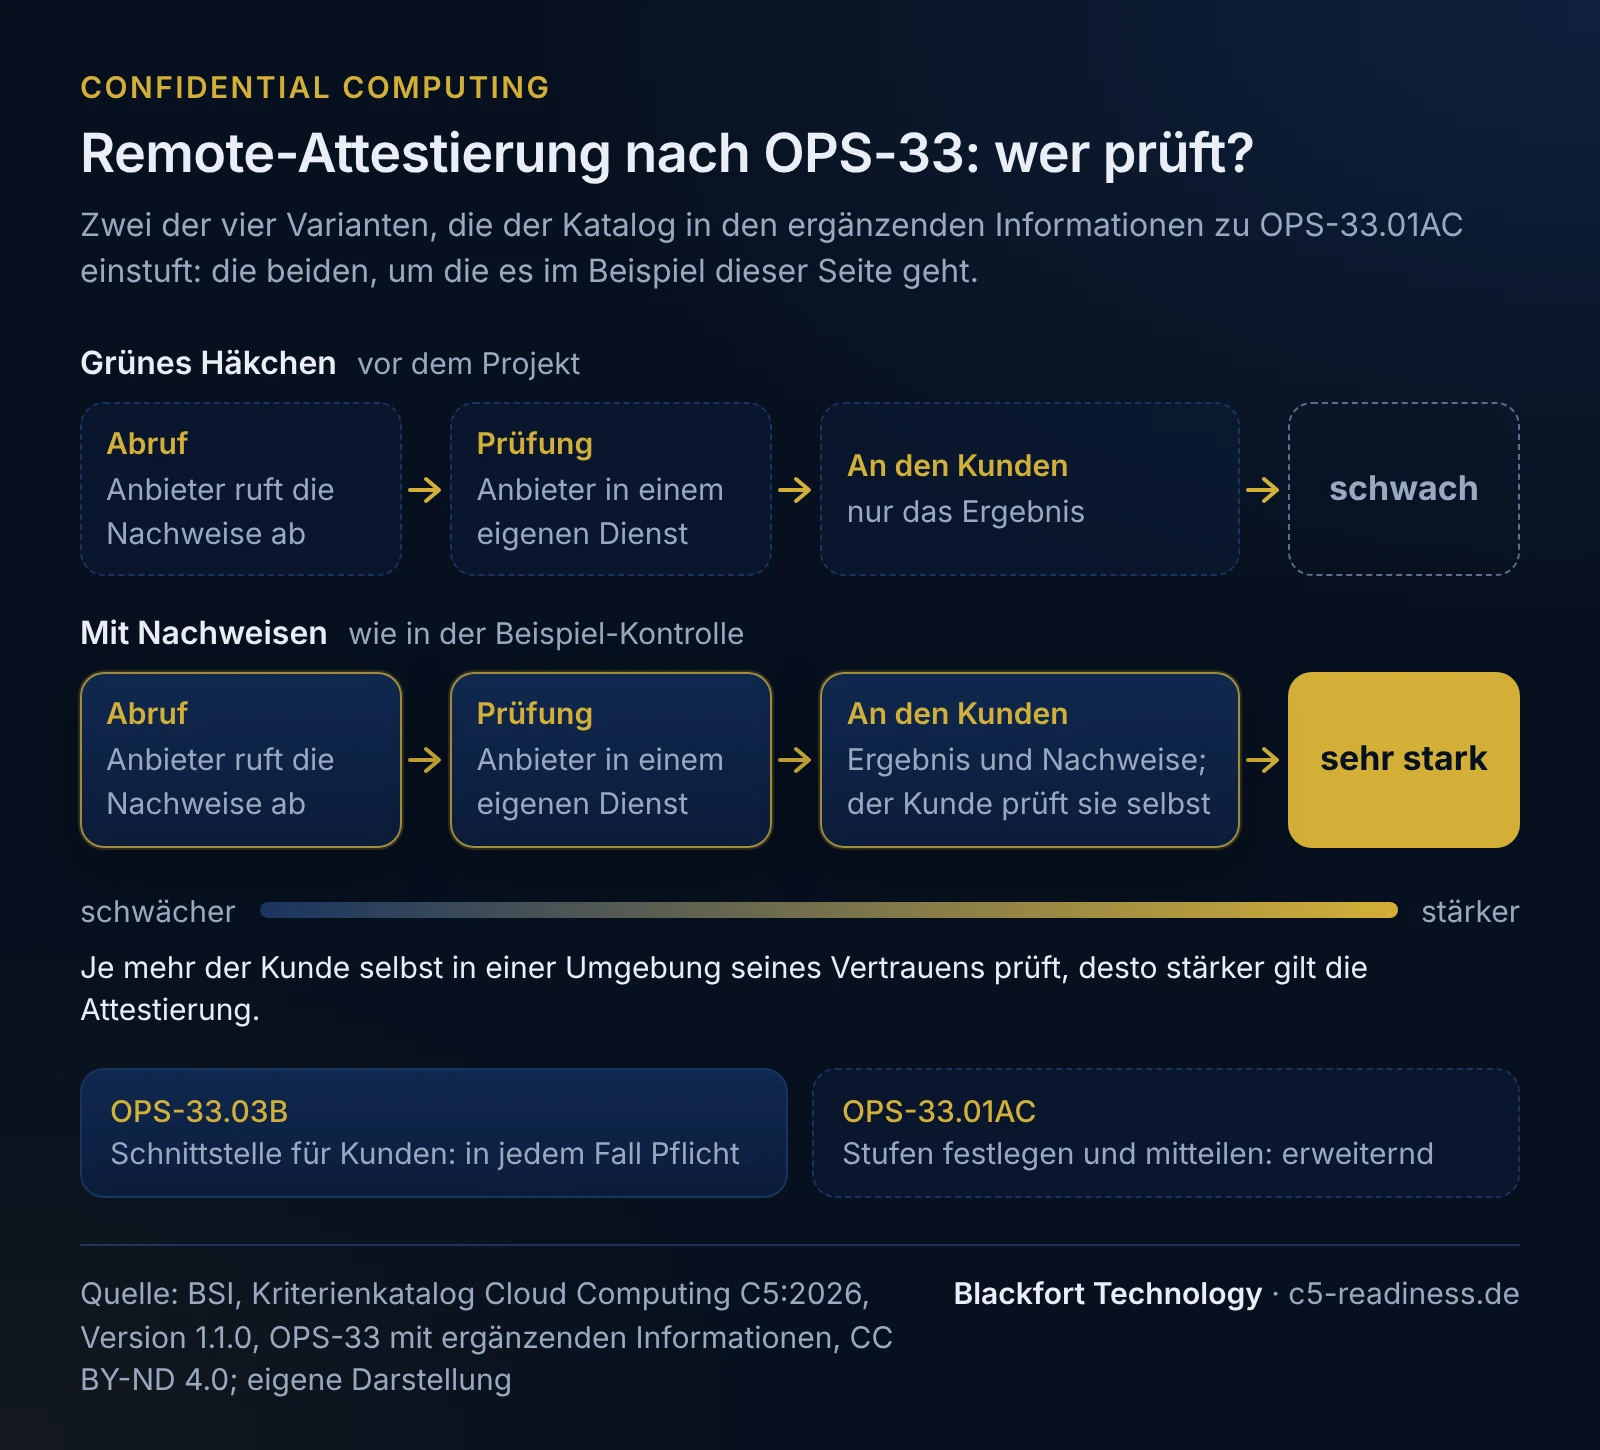
Der Katalog stuft in den ergänzenden Informationen zu OPS-33.01AC vier Varianten ein. Je mehr der Kunde selbst in einer Umgebung seines Vertrauens prüft, desto stärker gilt die Attestierung. Ruft der Anbieter die Nachweise ab, prüft sie in einem eigenen Dienst und gibt nur das Ergebnis zurück, liefert das nach dem Katalog eine schwache Attestierung. Das grüne Häkchen im Beispiel entspricht dieser schwachen Variante. Gibt der Anbieter zusätzlich die Nachweise heraus und der Kunde prüft sie selbst, stuft der Katalog die Variante als sehr stark ein. Die Schnittstelle für Kunden ist in jedem Fall Pflicht (OPS-33.03B); die Stufen festzulegen und mitzuteilen ist erweiternd (OPS-33.01AC).
Beispiel-Kontrollbeschreibung zu OPS-32.03B und OPS-33
Im Beispiel hängt die Zusage an die Kunden an einer Stelle: Der Schlüssel zu einem Datensatz darf nur in eine attestierte Umgebung gelangen. Unsere Beispiel-Kontrolle (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-OPS-33-01 Schlüsselfreigabe nur nach erfolgreicher Attestierung |
| Zugeordnet | OPS-32.03B, OPS-33.01B bis OPS-33.03B; mit Stufen OPS-33.01AC |
| Ziel | Datensätze werden nur in einer Rechenumgebung entschlüsselt, deren Hardware, Firmware und Code gegen freigegebene Referenzwerte attestiert sind; Kunden können jede Attestierung selbst nachprüfen. |
| Verantwortlich | Leitung Plattformsicherheit (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | jeder Start einer vertraulichen Auswertung; jede Änderung der Referenzwerte; vierteljährliche Durchsicht |
| Durchführung | Die Umgebung legt beim Start ihren Attestierungsnachweis vor. Der Schlüsseldienst prüft ihn gegen die freigegebenen Referenzwerte und gibt den Schlüssel nur bei Übereinstimmung frei. Nachweis und Prüfergebnis gehen an die Schnittstelle für Kunden. Neue Referenzwerte, etwa nach einer Firmware-Aktualisierung, gibt die Leitung Plattformsicherheit im Vier-Augen-Prinzip über das Änderungsmanagement frei. |
| Kontrolle | Die ISB gleicht vierteljährlich die Schlüsselfreigaben mit den Attestierungsprotokollen ab und prüft, dass keine Freigabe ohne gültigen Nachweis erfolgt ist und dass Änderungen der Freigaberegeln freigegeben waren. |
| Eskalation | Eine abgelehnte Attestierung erzeugt einen Alarm im Sicherheitsmonitoring. Eine Freigabe ohne gültigen Nachweis wird als Sicherheitsvorfall behandelt und den betroffenen Kunden gemeldet. |
| Nachweis | Attestierungsprotokolle, Freigabeprotokolle des Schlüsseldienstes, Änderungstickets der Referenzwerte, Dokumentation der Schnittstelle, Protokoll der vierteljährlichen Durchsicht |
Damit die Anforderung aus OPS-32.03B auch gegenüber dem eigenen Personal hält, muss der Schlüsseldienst selbst geschützt sein, etwa in einem eigenen TEE oder einem Hardware-Sicherheitsmodul mit Freigaberegeln, die niemand allein ändern kann. Das ist unsere Empfehlung; wie der Anbieter die Anforderung erfüllt, lässt der Katalog offen.
Welche Nachweise der Prüfer sehen will
Bei Confidential Computing muss der Prüfer zwei Dinge nachvollziehen: dass die Architektur hält, was die Richtlinie verspricht, und dass die Attestierung im Betrieb wirkt. Beispiele aus dem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinie mit Zweck, Techniken, geschützten Teilen des Stacks, Zugriffsmöglichkeiten Dritter, Lieferanten | OPS-32.01B, OPS-32.03B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung |
| Architekturdiagramm mit Grenze des TEE | OPS-32.01B Nr. 3 | Architekturdokumentation | Leitung Plattformsicherheit | gültiger Stand, Änderungen im Zeitraum |
| Kundeninformation zu Confidential Computing | OPS-32.02B, PSS-01 | Kundendokumentation, Portal | Produktmanagement | im Zeitraum veröffentlichte Fassungen |
| Attestierungs- und Freigabeprotokolle | OPS-33.01B, OPS-33.02B | Schlüsseldienst, Protokollsystem | Leitung Plattformsicherheit | fortlaufend, Stichprobe |
| Dokumentation und Test der Prüfschnittstelle für Kunden | OPS-33.03B | Schnittstellendokumentation, Testprotokoll | Entwicklung | gültiger Stand, Test im Zeitraum |
| Freigaben neuer Referenzwerte nach Aktualisierungen | OPS-32.01AC Nr. 8 (falls im Umfang), DEV-03 | Änderungstickets | Leitung Plattformsicherheit | jede Änderung im Zeitraum |
| Bericht des Penetrationstests der vertraulichen Umgebung | OPS-32.01AC Nr. 7 (falls im Umfang), OPS-22 | Prüfbericht des Testdienstleisters | ISB | letzter Test vor oder im Zeitraum |
Wie Sie diese Nachweise den Unterkriterien zuordnen und für den Zeitraum vorhalten, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken folgen aus dem Wortlaut der Kriterien und dem Szenario. Ist ein Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Kunden sehen nur ein Ergebnis | Das Portal zeigt „Attestierung erfolgreich“, die Nachweise bleiben beim Anbieter. | OPS-33.03B verlangt eine Schnittstelle, über die Kunden die Integrität der Attestierung prüfen können; ein Ergebnis allein lässt keine Prüfung zu. | Nachweise über eine Schnittstelle herausgeben, Prüfwerkzeug und Referenzwerte dokumentieren. |
| TEE-Grenze nicht beschrieben | Die Dokumentation zeigt nur die vertraulichen Maschinen. | OPS-32.01B Nr. 3 verlangt, welche Teile des Stacks geschützt sind und wo Dritte zugreifen können; Speicher, Netz und Protokollierung außerhalb des TEE fehlen. | Architekturdiagramm mit TEE-Grenze und Zugriffspunkten erstellen und in Richtlinie und Kundeninformation übernehmen. |
| Anbieter kann Schlüssel freigeben | Die Freigaberegeln des Schlüsseldienstes lassen sich von Administratoren ändern. | Nach OPS-32.03B darf weder der Anbieter noch eine andere unbefugte Stelle auf Kundendaten oder Schlüssel zugreifen. | Schlüsseldienst in eigenem TEE oder Hardware-Sicherheitsmodul, Regeländerungen nur im Vier-Augen-Prinzip und mit Attestierung des Schlüsseldienstes selbst. |
| Lieferanten nicht aufgeführt | Prozessorhersteller und dessen Attestierungsdienst gelten als „Technik“. | OPS-32.01B Nr. 4 verlangt die Liste der beteiligten Lieferanten und Service-Organisationen. | Liste im Subdienstleisterinventar führen, mit Rolle in der Attestierungskette. |
| Aktualisierungen ohne Bewertung | Firmware und Mikrocode kommen von der Plattform direkt in den Betrieb. | Neue Firmware ändert die Messwerte; ohne Freigabe neuer Referenzwerte scheitert die Attestierung oder wird ohne Prüfung angepasst. | Aktualisierungen über das Änderungsmanagement mit Freigabe der Referenzwerte führen, wie in der Kontrolle oben. |
Welche Lücken zuerst zu schließen sind, ist eine Frage der Maßnahmenplanung.
Kriterien mit Bezug zu Confidential Computing
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Auswahl außerhalb von OPS-32 und OPS-33 ist unsere Einordnung. Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| OPS-32 | Confidential Computing - Richtlinien und Verfahren | 3/0/1 | Nur bei angebotenem Confidential Computing: Zweck, Techniken, geschützte Teile des Stacks, Lieferanten, kein Zugriff des Anbieters auf Daten und Schlüssel. |
| OPS-33 | Confidential Computing - Remote-Attestierung | 3/0/2 | Nur bei angebotenem Confidential Computing: Remote-Attestierung mit Prüfschnittstelle für Kunden, als Zusatz festgelegte Stufen. |
| PSS-01 | Leitlinien und Empfehlungen für Cloud-Kunden | 4/0/1 | Der Weg, über den Kunden die Informationen zu Confidential Computing bekommen. |
| OPS-22 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - Penetrationstests | 8/3/5 | Penetrationstests, auf die das Zusatzkriterium OPS-32.01AC für die vertrauliche Umgebung verweist. |
| CRY-01 | Richtlinie für die Verwendung kryptographischer Mechanismen | 2/0/3 | Die Kryptorichtlinie, der die Algorithmen im TEE nach OPS-32.03B folgen müssen. |
OPS-32 und OPS-33 sind in C5:2026 ohne Vorgänger neu.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3).
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| OPS-32 | A.8.24, A.5.23 | Kryptografie, Informationssicherheit bei Cloud-Diensten | Schutz während der Verarbeitung im TEE, Beschreibung der TEE-Grenze, kein Zugriff des Anbieters |
| OPS-33 | kein direktes Gegenstück | Remote-Attestierung | Prüfschnittstelle für Kunden |
| OPS-32.01B Nr. 4 | A.5.19, A.5.21 | Lieferanten und Lieferkette | Liste der an Confidential Computing beteiligten Lieferanten |
Häufige Fragen
Muss jeder Cloud-Dienst Confidential Computing anbieten?+
Ich nutze vertrauliche VMs nur intern. Gelten die Kriterien?+
Was ist eine Remote-Attestierung?+
Reicht es, Kunden das Ergebnis der Attestierung anzuzeigen?+
Wer gilt bei Confidential Computing als Lieferant?+
Weiterlesen
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5 Mandantentrennung: Trennung der Kundendaten belegen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 1.1, OPS-32 und OPS-33 mit Ergänzenden Informationen, Abschnitte 3.3, 3.4.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), OPS-32 und OPS-33, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), neue Kriterien OPS-32 und OPS-33 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).