
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet PSS (Produktsicherheit) des C5:2026, Abschnitt 5.17 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet PSS?
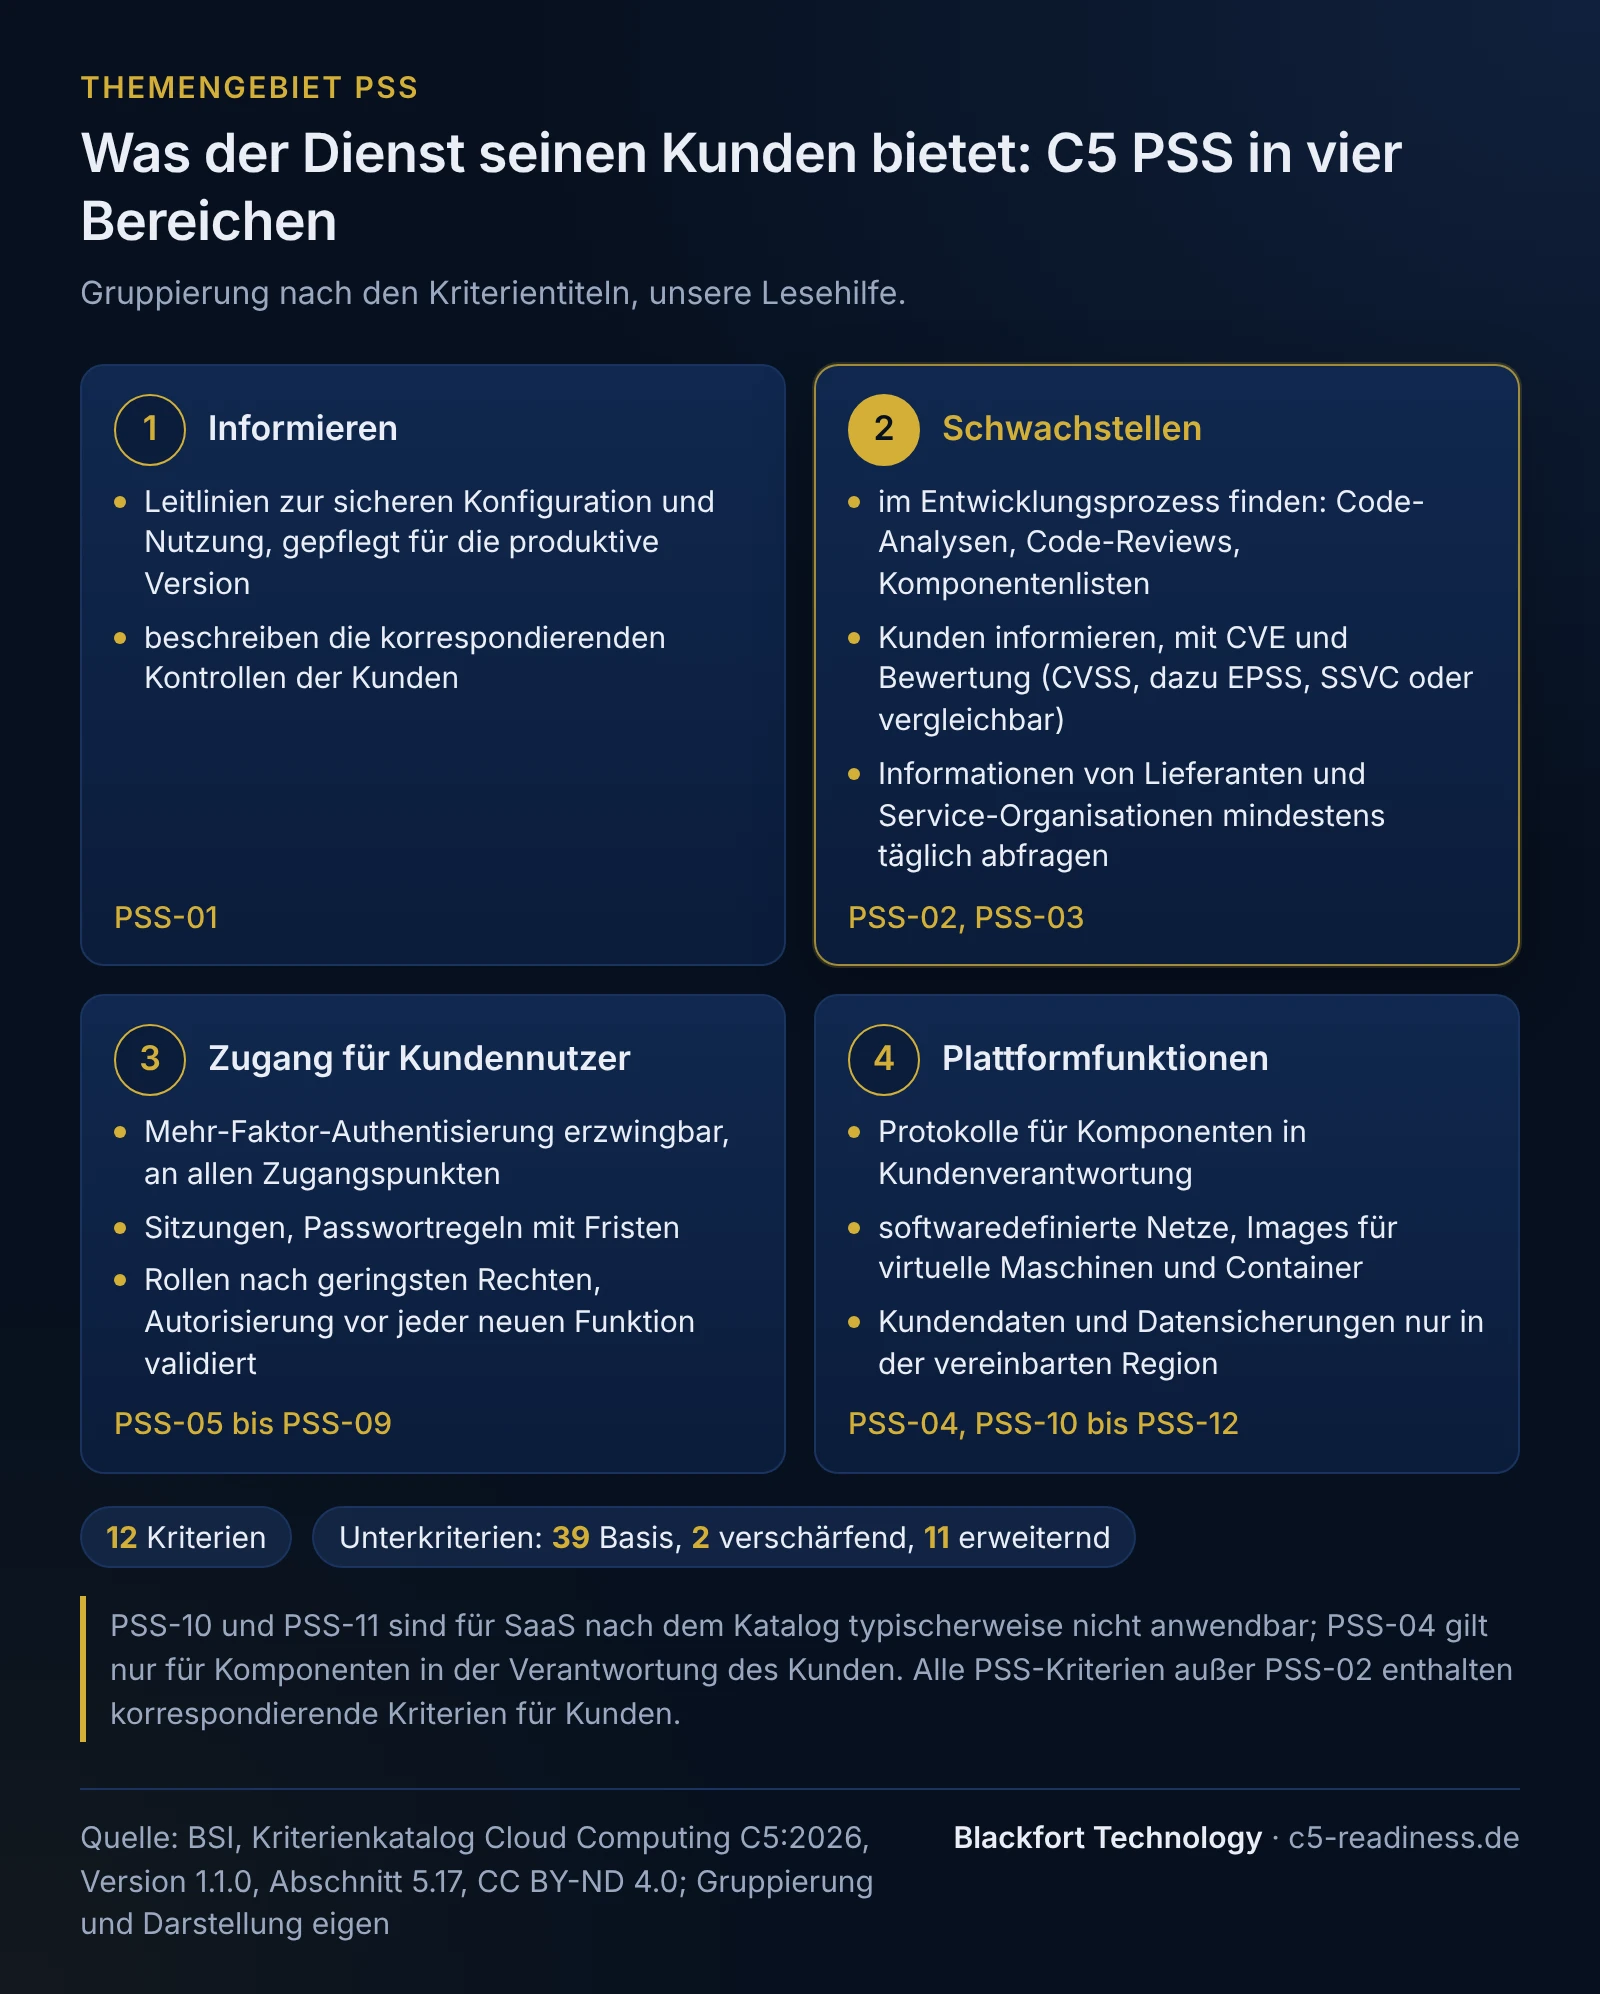
PSS richtet den Blick auf das, was der Dienst seinen Kunden liefert. Der Katalog nennt als Ziel, Kunden aktuelle Informationen zur sicheren Konfiguration und zu bekannten Schwachstellen bereitzustellen sowie geeignete Mechanismen zur Fehlerbehandlung und Protokollierung und zur Authentisierung und Autorisierung der Nutzer der Kunden (Abschnitt 5.17). Wie sich das Personal des Anbieters anmeldet und welche Rechte es hat, regelt dagegen das Gebiet IAM.
Das Gebiet umfasst zwölf Kriterien, PSS-01 bis PSS-12, mit 39 Basis-Unterkriterien, 2 verschärfenden und 11 erweiternden Zusatz-Unterkriterien. Alle zwölf gab es mit gleicher Nummer schon in C5:2020, mehrere sind aber deutlich verschärft. Nach der Änderungshistorie des BSI verlangt PSS-05 jetzt Mehr-Faktor-Authentisierung statt „starker“ Authentisierung, PSS-03 eine mindestens tägliche Abfrage der Schwachstelleninformationen von Lieferanten und PSS-12 auch von den Service-Organisationen des Anbieters die Einhaltung der gewählten Region.
Ausgangssituation: ein SaaS-Anbieter mit Web-Anwendung, Schnittstelle und App
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt ein Verwaltungsprogramm für Versicherungsmakler als SaaS: Kundenakten, Verträge, Schadensfälle und Provisionen. Dazu gehören eine Web-Anwendung, eine Programmierschnittstelle für Vergleichsrechner und eine Mobil-App, die die Makler selbst auf ihren Geräten installieren. Der Dienst läuft in einer deutschen Region eines großen Cloud-Anbieters.
So sieht es vor dem Projekt aus:
- Es gibt eine Hilfe-Seite mit Bedienungsanleitungen. Sicherheitshinweise, etwa zur Rollenvergabe oder zu den Pflichten der Kunden, stehen nicht darin.
- Schwachstellen in Bibliotheken findet ein Werkzeug in der Pipeline. Die Kunden erfahren davon nichts, auch nicht, wenn eine Schwachstelle in der App nicht behoben wird.
- Mehr-Faktor-Authentisierung können Nutzer selbst einschalten. Ein Maklerbüro kann sie für seine Mitarbeitenden nicht verpflichtend machen.
- Links zum Zurücksetzen des Passworts sind sieben Tage gültig.
- Die Datensicherungen liegen laut Plattform-Einstellung in einer zweiten Region im europäischen Ausland; der Vertrag nennt nur „Rechenzentren in Deutschland“.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
PSS beschreibt Leistungen des Anbieters an seine Kunden; elf der zwölf Kriterien haben deshalb eine Kundenseite. Die Plattform ist im Beispiel ein Subdienstleister (Subservice-Organisation). Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Maklerbüro) |
|---|---|---|---|
| Leitlinien zur sicheren Nutzung | veröffentlicht und pflegt sie für die produktive Version (PSS-01) | - | leitet daraus eigene Regeln für Konfiguration und Nutzung ab und prüft ihre Einhaltung |
| Schwachstellen im Dienst und in der App | findet sie im Entwicklungsprozess und informiert Kunden (PSS-02, PSS-03) | veröffentlicht Schwachstelleninformationen zu ihren Diensten, die der Anbieter mindestens täglich abfragt | nimmt die Informationen in sein Risikomanagement auf und aktualisiert die App auf seinen Geräten |
| Protokolle für Kunden | stellt Protokollierung für Komponenten in Kundenverantwortung bereit, soweit anwendbar (PSS-04) | - | aktiviert und konfiguriert sie nach eigenen Anforderungen |
| Anmeldung, Sitzungen, Passwörter, Rollen der Kundennutzer | stellt die Mechanismen bereit (PSS-05 bis PSS-09) | - | erzwingt Mehr-Faktor-Authentisierung, vergibt und überprüft Rollen, legt die Sitzungsdauer fest |
| Region der Datenverarbeitung | stellt per Architektur und Vertrag sicher, dass Kundendaten und Datensicherungen in der vereinbarten Region bleiben (PSS-12) | hält sich ebenfalls an die gewählte Region | wählt die Region nach eigenen Anforderungen |
Alle PSS-Kriterien außer PSS-02 enthalten korrespondierende Kriterien für Kunden. PSS-01.03B verlangt zusätzlich, dass die Nutzerdokumentation alle erforderlichen korrespondierenden Kontrollen der Kunden beschreibt. Dieselbe Liste gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung; wie Sie sie mit Kunden abstimmen, zeigt die Seite Korrespondierende Kriterien. Der Prüfer prüft diese Kontrollen nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Welche PSS-Kriterien gelten für einen SaaS-Dienst?
Nicht jedes PSS-Kriterium passt zu jedem Servicemodell. Der Katalog sagt das in den ergänzenden Informationen selbst:
- PSS-10 Software-defined Networking und PSS-11 Images für virtuelle Maschinen und Container sind für SaaS „typischerweise nicht anwendbar“; sie betreffen Dienste, mit denen Kunden eigene Netze, Maschinen oder Container betreiben. Wie der Anbieter Kunden voneinander trennt, zeigt die Seite Mandantentrennung, wie er eine eigene Container-Plattform prüffähig betreibt, die Seite Container und Kubernetes.
- PSS-04 Fehlerbehandlungs- und Protokollierungsmechanismen gilt nur für Systemkomponenten in der Verantwortung des Kunden. Bei SaaS-Diensten kann deren Zahl so begrenzt sein, dass das Kriterium nicht anwendbar ist.
- PSS-12 Region verlangt nicht, mehrere Regionen oder Partitionen anzubieten; wer nur eine Partition anbietet, weicht damit nicht vom Kriterium ab.
Ein nicht anwendbares Kriterium nehmen Sie mit Begründung aus; die Begründung gehört nach Mindestinhalt 4 in die Systembeschreibung. Sie darf sich nach Abschnitt 3.4.3 nur auf Art und Ausgestaltung des Dienstes oder auf die Grundsätze, Verfahren und Maßnahmen des Anbieters stützen, nie darauf, dass Kontrollen fehlen oder nicht wirken. Für das Beispiel hält die Beschreibung fest: Kunden betreiben keine eigenen Netze, Maschinen oder Container, deshalb sind PSS-10 und PSS-11 nicht anwendbar. Für PSS-04 lohnt ein genauer Blick, denn das Beispiel hat mit der Mobil-App und den Rollen der Kundenadministratoren Bereiche, die der Kunde selbst steuert.
PSS-12 ergänzt nach dem Katalog die Rahmenbedingung GC-01, in der Sie Länder, Regionen und Standorte angeben, siehe Rahmenbedingungen; für Kunden mit Anforderungen an die Souveränität ist es nach dem Katalog eine Voraussetzung technischer Dienst-Souveränität, siehe C3A.
Beispiel-Kontrollbeschreibung zu PSS-03
PSS-03 verlangt einen koordinierten Prozess, über den Kunden regelmäßig aktualisierte Informationen über bekannte Schwachstellen im Zusammenhang mit dem Dienst bekommen: ausgenutzte Schwachstellen, solche mit Patch oder Gegenmaßnahme (N-Day) und solche, für die der Anbieter voraussichtlich keinen Patch bereitstellt (Forever-Day), mit Begründung (PSS-03.01B). Das gilt auch für Assets, die Kunden selbst installieren müssen, im Beispiel die App. Die Schwachstellen werden mit CVE-Verweisen und Bewertungen nach CVSS und nach EPSS, SSVC oder einer vergleichbaren Metrik dargestellt (PSS-03.04B), und der Anbieter fragt die Schwachstelleninformationen seiner Lieferanten und Service-Organisationen mindestens täglich ab (PSS-03.05B). Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-PSS-03-01 Schwachstelleninformationen für Kunden |
| Zugeordnet | PSS-03.01B bis PSS-03.05B; Behandlung nach OPS-18 |
| Ziel | Kunden finden jederzeit eine aktuelle Liste der bekannten Schwachstellen in Dienst und App mit Bewertung und Abhilfe; neue Lieferanteninformationen sind spätestens am nächsten Tag bewertet. |
| Verantwortlich | Leitung Produktsicherheit (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | täglich automatischer Abruf der Sicherheitsmeldungen von Plattform und Lieferanten; ereignisbezogen bei jedem neuen Befund aus Pipeline, Komponentenliste (SBOM) oder Meldung von außen |
| Durchführung | Ein Werkzeug gleicht die Komponentenliste von Dienst und App täglich mit den Meldungen ab und legt Treffer als Ticket an. Die Produktsicherheit bewertet die Auswirkung auf den Dienst, ergänzt CVSS und EPSS und entscheidet über Behebung, Gegenmaßnahme oder begründeten Verzicht. Jede Schwachstelle mit Kundenwirkung erscheint im Sicherheitsbereich des Kundenportals mit CVE, Bewertung, Status und Abhilfe; bei der App mit der Version, die sie behebt. |
| Kontrolle | Das Werkzeug meldet, wenn ein täglicher Abruf ausbleibt. Die ISB vergleicht monatlich offene Tickets mit Kundenwirkung gegen die Einträge im Portal und prüft bei Forever-Day-Schwachstellen die Begründung. |
| Eskalation | Bleibt ein Abruf zwei Tage aus oder liefert ein Lieferant keine täglichen Informationen, wird das Risiko nach OIS-07 bewertet, wie PSS-03.05B es vorsieht. |
| Nachweis | Protokoll der täglichen Abrufe, Tickets mit Bewertung, Versionsstände der Portalseite, Prüfprotokolle der ISB |
Die Komponentenliste muss nach den ergänzenden Informationen zu PSS-03.03B nicht an Kunden gehen; sie dient der Erkennung. Ob die Kontrolle alle Unterkriterien abdeckt, beurteilt der Prüfer; bei einem Typ-2-Bericht prüft er zusätzlich, ob sie über den ganzen Zeitraum wirksam war.
Welche Nachweise der Prüfer sehen will
Viele PSS-Nachweise sind Eigenschaften des Produkts: Konfigurationen, Funktionen, veröffentlichte Dokumente. Der Prüfer will sie für die Version sehen, die im Zeitraum produktiv war. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Leitlinien zur sicheren Nutzung mit den korrespondierenden Kontrollen der Kunden | PSS-01.01B bis PSS-01.04B | Hilfe- und Sicherheitsbereich des Kundenportals | Produktmanagement | Fassungen im Zeitraum, abgestimmt auf die produktive Version |
| Ergebnisse von Code-Analysen und Code-Reviews | PSS-02.01B bis PSS-02.03B | Pipeline, Versionsverwaltung | Entwicklung | Stichprobe von Änderungen im Zeitraum |
| Schwachstellenliste für Kunden und Abrufprotokolle | PSS-03.01B bis PSS-03.05B | Kundenportal, Werkzeug zur Komponentenanalyse | Produktsicherheit | fortlaufend, Stichprobe von Tagen im Zeitraum |
| Konfiguration der erzwingbaren Mehr-Faktor-Authentisierung | PSS-05.01B, PSS-05.02B | Produktdokumentation, Testkonto | Entwicklung | Stand im Zeitraum, Änderungen dazwischen |
| Sitzungs- und Passwortregeln mit Fristen | PSS-06.02B, PSS-07.01B | Konfiguration, Testnachweis | Entwicklung | Stand im Zeitraum |
| Rollenmodell für Kundennutzer und Prüffunktion für Rechte | PSS-08.01B bis PSS-08.04B | Produktdokumentation | Produktmanagement | Stand im Zeitraum |
| Validierung der Autorisierung vor Freigabe neuer Funktionen | PSS-09.02B | Testberichte im Änderungsprozess | Entwicklung | Stichprobe von Releases im Zeitraum |
| Regionseinstellungen von Speichern und Datensicherungen, Vertragsklausel | PSS-12.01B bis PSS-12.04B | Konfigurationsexport der Plattform, Vertragsmuster | Betrieb, Vertragsmanagement | Stand zu Beginn und Ende des Zeitraums |
Ein Nachweisregister hält fest, welcher Nachweis zu welchem Unterkriterium gehört; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Keine Sicherheitsleitlinien für Kunden | Die Dokumentation erklärt die Bedienung, nicht die sichere Konfiguration. | PSS-01.02B nennt 16 Aspekte, die die Leitlinien behandeln, soweit anwendbar; PSS-01.03B verlangt die Beschreibung aller korrespondierenden Kontrollen der Kunden. | Sicherheitsbereich im Portal anhand der Aspekte aufbauen, Liste der Kundenkontrollen mit der Systembeschreibung abgleichen. |
| Kunden erfahren nichts über Schwachstellen | Schwachstellen werden intern behoben, aber nicht veröffentlicht. | PSS-03.01B verlangt Informationen zu bekannten Schwachstellen, auch zu solchen ohne Patch; PSS-03.04B die Darstellung mit CVE und Bewertung. | Schwachstellenliste im Portal wie in der Kontrolle oben. |
| Mehr-Faktor-Authentisierung nicht erzwingbar | Nutzer können sie einschalten, der Kunde kann sie nicht vorschreiben. | PSS-05.01B verlangt Mechanismen, die Mehr-Faktor-Authentisierung erzwingen können, an allen Zugangspunkten; PSS-05.02B, dass der Kunde sie für privilegierte Nutzer erzwingen kann. | Einstellung für Kundenadministratoren, die Mehr-Faktor-Authentisierung für alle oder ausgewählte Rollen verpflichtend macht, auch für die App und die Schnittstelle. |
| Rücksetzlinks zu lange gültig | Die Gültigkeit wurde aus Bequemlichkeit verlängert. | PSS-07.01B Nr. 3 begrenzt Verfahren zum Zurücksetzen von Passwörtern auf höchstens 48 Stunden; Initialpasswörter verlieren nach höchstens 14 Tagen ihre Gültigkeit. | Fristen technisch begrenzen, Nutzer über jede Änderung oder Rücksetzung informieren. |
| Datensicherungen außerhalb der vereinbarten Region | Standardeinstellung der Plattform für die Geo-Redundanz. | PSS-12.01B verlangt, dass Kundendaten und ihre Datensicherungen nur in der vertraglich festgelegten Region verarbeitet und gespeichert werden. | Region der Datensicherungen anpassen oder Vertrag und Kundeninformation ändern; Änderungen der Region nach PSS-12.04B vorab mitteilen. |
In welcher Reihenfolge Sie diese und die Lücken anderer Gebiete schließen, zeigt die Seite Maßnahmen priorisieren. Produktänderungen wie die erzwingbare Mehr-Faktor-Authentisierung brauchen einen Release vor Beginn des Prüfungszeitraums.
Alle Kriterien des Themengebiets PSS
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| PSS-01 | Leitlinien und Empfehlungen für Cloud-Kunden | 4/0/1 | Veröffentlichte Hinweise zur sicheren Konfiguration und Nutzung, mit den korrespondierenden Kontrollen der Kunden. |
| PSS-02 | Identifikation von Schwachstellen des Cloud-Dienstes | 3/0/1 | Code-Analysen, Code-Reviews und Prüfung von Komponentenlisten im Entwicklungsprozess. |
| PSS-03 | Information der Cloud-Kunden über bekannte Schwachstellen | 5/0/2 | Schwachstelleninformationen mit CVE und Bewertung für Kunden, tägliche Abfrage bei Lieferanten. |
| PSS-04 | Fehlerbehandlungs- und Protokollierungsmechanismen | 6/0/1 | Protokolle für Komponenten in Kundenverantwortung, die der Kunde steuern und auswerten kann. |
| PSS-05 | Authentisierungsmechanismen | 2/0/1 | Erzwingbare Mehr-Faktor-Authentisierung an allen Zugangspunkten für die Nutzer der Kunden. |
| PSS-06 | Session Management | 2/0/0 | Sitzungsverwaltung nach dem Stand der Technik, Ungültigkeit bei Inaktivität. |
| PSS-07 | Vertraulichkeit von Authentisierungsinformationen | 3/0/0 | Passwortregeln mit Fristen, sichere Speicherung und geprüfte Ausgabe von Zugangsdaten. |
| PSS-08 | Rahmenwerk für Rollen und Berechtigungen | 4/0/0 | Rollenmodell für Kundennutzer nach geringsten Rechten und Funktionstrennung, mit Prüffunktion. |
| PSS-09 | Autorisierungsmechanismen | 3/0/1 | Zugriffskontrollen auf alle Funktionen, validiert vor jeder neuen oder geänderten Funktion. |
| PSS-10 | Software-defined Networking | 2/0/0 | Vertraulichkeit in softwaredefinierten Netzen, für SaaS typischerweise nicht anwendbar. |
| PSS-11 | Images für virtuelle Maschinen und Container | 1/0/2 | Freigegebene, gekennzeichnete und gehärtete Images, für SaaS typischerweise nicht anwendbar. |
| PSS-12 | Region der Datenverarbeitung und -speicherung | 4/2/2 | Kundendaten und Datensicherungen nur in der vereinbarten Region, auch bei Service-Organisationen. |
Zusatzkriterien mit Wirkung im Vertrieb sind etwa PSS-01.01AC (rechtzeitige Information über geplante Änderungen am Dienst), PSS-03.02AC (Veröffentlichung von Schwachstellen nach dem Common Security Advisory Framework ab Version 2.0 und der Technischen Richtlinie TR-03191 des BSI), PSS-12.01AS (auch abgeleitete Cloud-Dienstdaten nur in der Region) und PSS-12.01AC und PSS-12.02AC (wählbare Partitionen, in denen auch Identitätsmanagement, privilegierte Zugriffe, Protokollierung und Schlüssel bleiben).
Bezug zu ISO/IEC 27001:2022 Anhang A
ISO/IEC 27001 regelt das ISMS des eigenen Unternehmens; PSS verlangt dagegen Funktionen und Informationen, die der Dienst den Kunden bietet. Die folgende Zuordnung ist deshalb nur eine thematische Nähe, unsere eigene, nicht amtliche Einordnung. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| PSS-01 | kein direktes Gegenstück; thematisch A.5.37 | dokumentierte Verfahren | veröffentlichte Leitlinien für Kunden mit allen korrespondierenden Kontrollen |
| PSS-02, PSS-03 | A.8.8, A.8.25, A.8.28, A.8.29 | Schwachstellen, sichere Entwicklung und Tests | Information der Kunden mit CVE, CVSS und EPSS oder SSVC, tägliche Abfrage bei Lieferanten |
| PSS-04 | A.8.15 | Protokollierung | Protokolle für Kunden, vom Kunden steuerbar und löschbar |
| PSS-05 bis PSS-07 | A.5.17, A.8.5 | Anmeldeverfahren und Zugangsdaten | erzwingbare Mehr-Faktor-Authentisierung für Kundennutzer, Fristen von 14 Tagen und 48 Stunden |
| PSS-08, PSS-09 | A.5.15, A.8.3, A.8.26 | Zugriffssteuerung, Anforderungen an Anwendungen | Rollenmodell für Kunden, Validierung der Autorisierung vor jeder neuen Funktion |
| PSS-10, PSS-11 | A.8.9, A.8.22 | Konfiguration, Netztrennung | Funktionen für Kunden, die eigene Netze, Maschinen oder Container betreiben |
| PSS-12 | kein direktes Gegenstück | - | Region per Architektur und Vertrag, Vorabinformation bei Änderungen |
Häufige Fragen
Was ist der Unterschied zwischen PSS und IAM?+
Muss ich Mehr-Faktor-Authentisierung für alle Kundennutzer erzwingen?+
Muss ich meine SBOM an Kunden herausgeben?+
Wie oft muss ich Schwachstelleninformationen meiner Lieferanten prüfen?+
Muss ich mehrere Regionen anbieten?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- BSI C3A: Souveränitätskriterien für Cloud-Dienste erklärt
- C5 Rahmenbedingungen: GC-01 bis GC-06 richtig angeben
- C5 Mandantentrennung: Trennung der Kundendaten belegen
- C5 Kubernetes: Container-Plattform prüffähig betreiben
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.17 PSS-01 bis PSS-12, Abschnitte 3.3, 3.4.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.17, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“, PSS-01 bis PSS-12 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).