
Stand: 2026-11-01
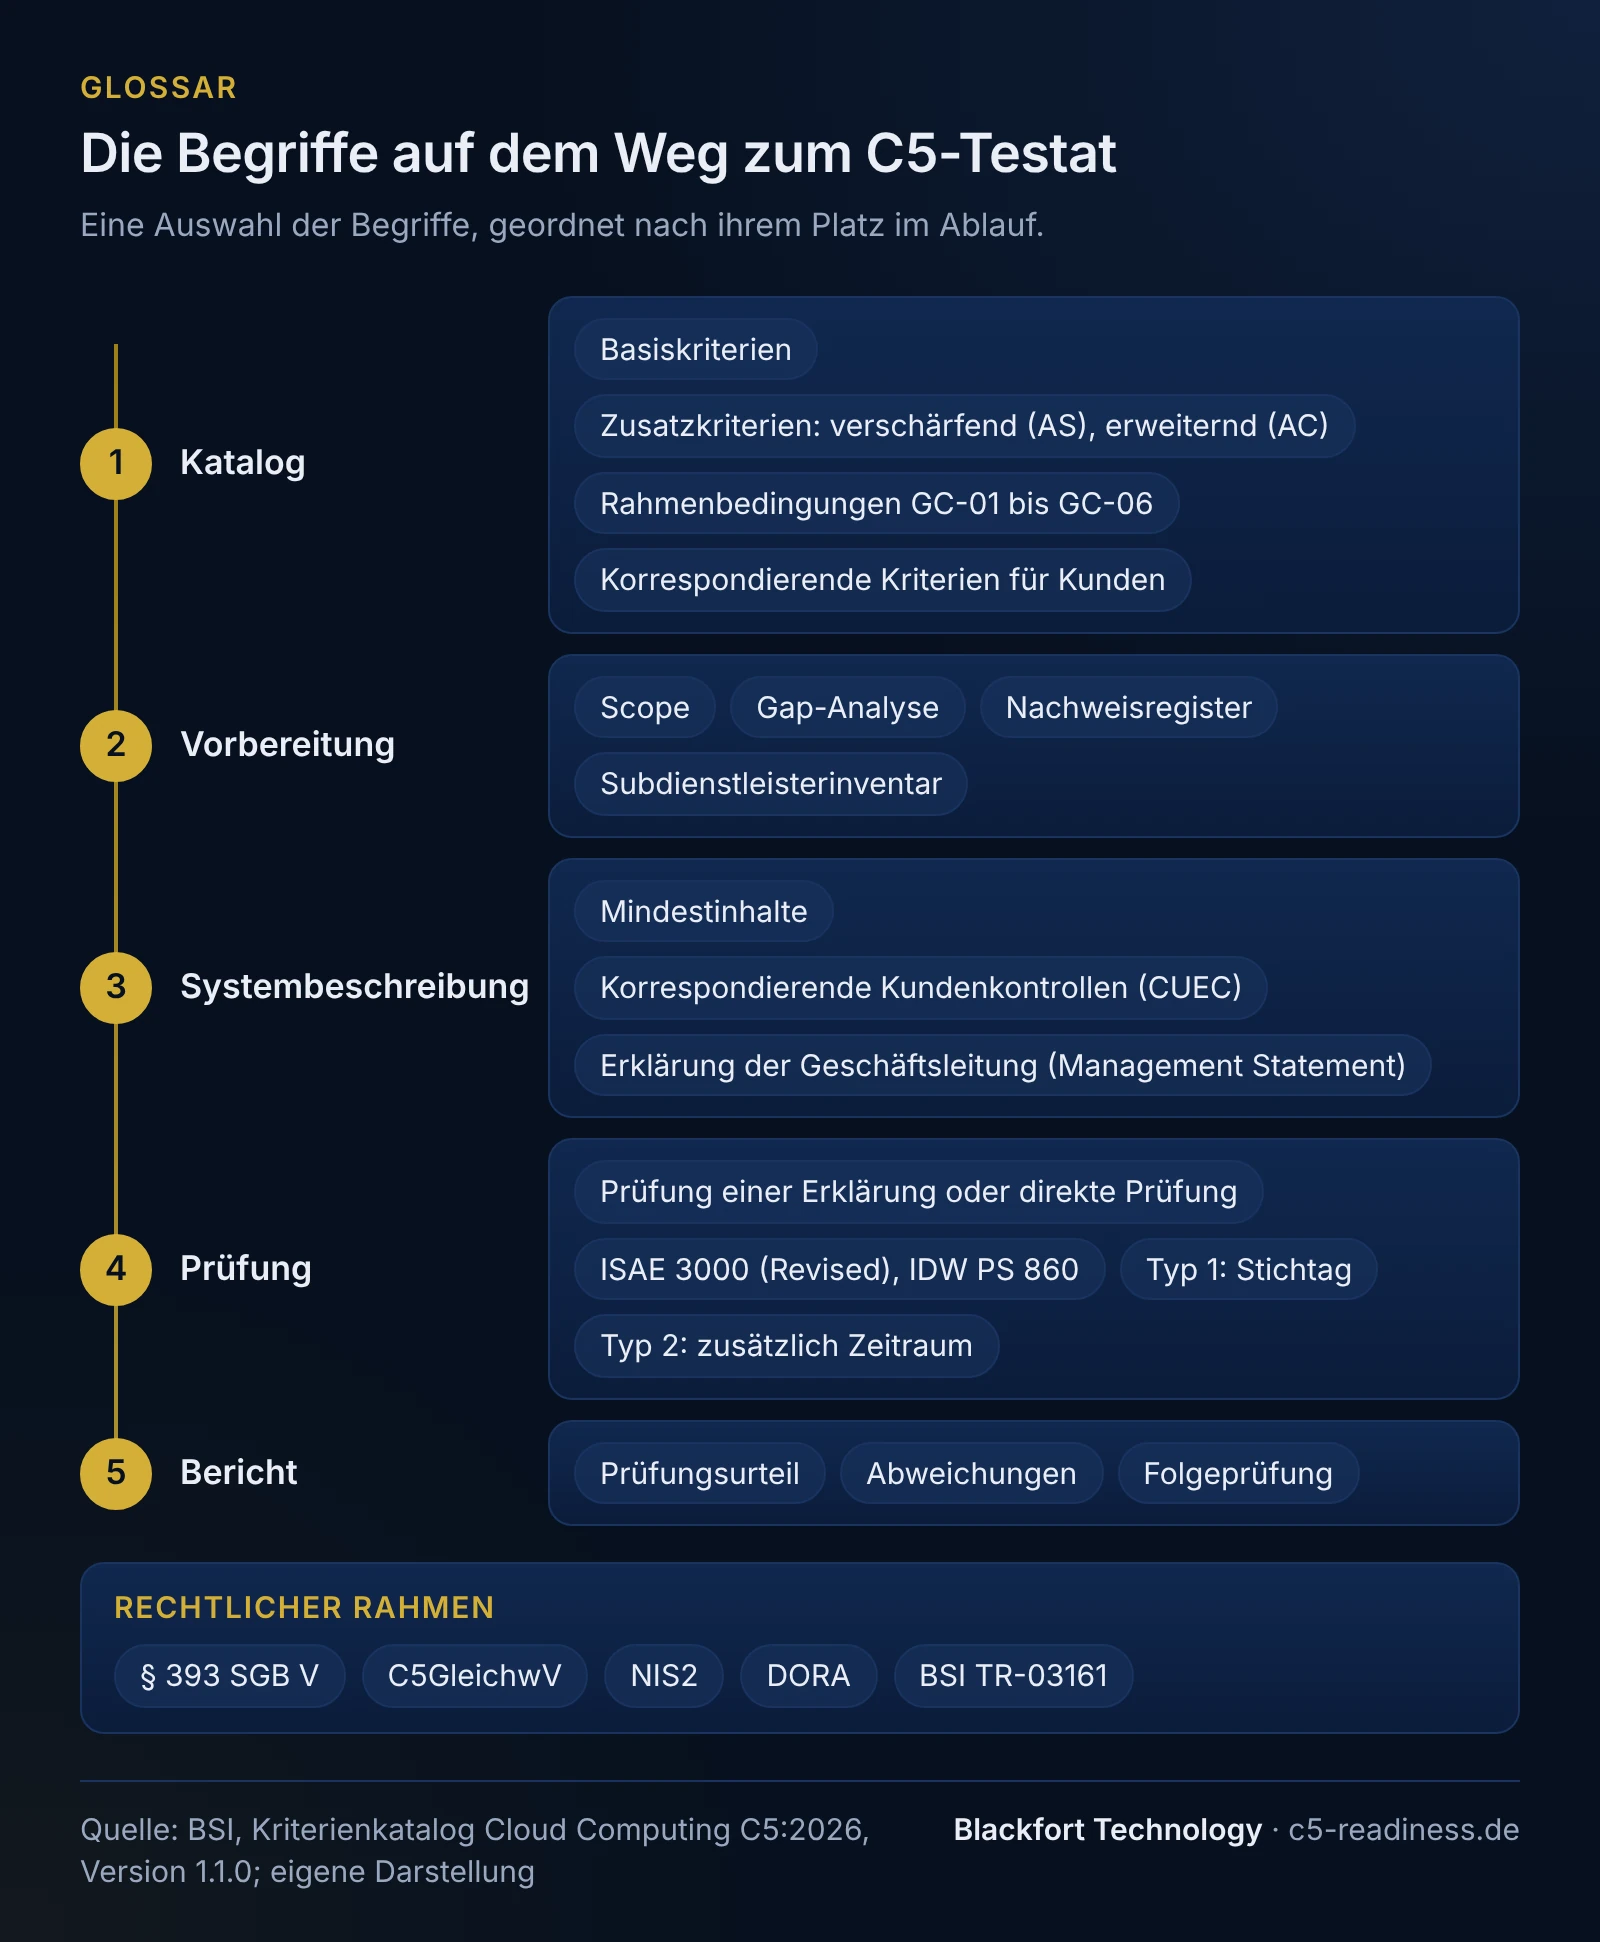
Die Begriffe sind nach Themen geordnet, nicht nach dem Alphabet: vom Nachweis über den Katalog und die Systembeschreibung bis zum rechtlichen Rahmen. Abkürzungen stehen beim ausgeschriebenen Begriff.
Nachweis und Prüfung
| Begriff | Kurz erklärt | Mehr dazu |
|---|---|---|
| C5 | Der Kriterienkatalog Cloud Computing des BSI (Cloud Computing Compliance Criteria Catalogue), aktuell C5:2026, deutsch in Version 1.1.0. Er beschreibt Mindestanforderungen an die Informationssicherheit von Cloud-Diensten und wie man sie unabhängig prüft. | BSI C5 |
| C5-Testat | Der Bericht eines unabhängigen Prüfers über einen oder mehrere Cloud-Dienste, geprüft gegen den C5. Es gilt für die geprüften Dienste in festgelegten Regionen, nicht für den Anbieter als Ganzes. | C5-Testat |
| C5-Zertifizierung | Verbreitete Suchsprache für das C5-Testat. Nach der BSI-FAQ gibt es kein Zertifizierungsverfahren und kein C5-Zertifikat. | C5-Testat |
| Typ 1 und Typ 2 | Typ 1 bewertet die Angemessenheit der Ausgestaltung der Kontrollen zu einem Stichtag, Typ 2 zusätzlich ihre Wirksamkeit über einen Zeitraum. Typ 1 ist nur bei einer Erstprüfung vorgesehen und keine Voraussetzung für Typ 2. | Typ 1 oder Typ 2 |
| Prüfungszeitraum | Der Zeitraum, über den ein Typ-2-Bericht urteilt; er soll mindestens drei und höchstens zwölf Monate umfassen. | Typ 1 oder Typ 2 |
| Folgeprüfung | Jede Prüfung nach der ersten; Folgeprüfungen sind Typ 2. Einen festen Turnus nennt der Katalog nicht, nach der BSI-FAQ werden Prüfungen in der Regel jährlich wiederholt. | Folgeprüfung |
| Prüfung einer Erklärung und direkte Prüfung | Die beiden zulässigen Prüfungsarten. Bei der Prüfung einer Erklärung (Attestation Engagement) prüft der Prüfer die Systembeschreibung und das Management Statement des Anbieters; bei der direkten Prüfung (Direct Engagement) stellt der Prüfer das System selbst dar. | Ablauf der C5-Prüfung |
| Prüfer | Die unabhängige Stelle, die prüft und das Urteil abgibt. Der Katalog verlangt eine Prüfung mit hinreichender Sicherheit und sieht auch Prüfer vor, die keine Wirtschaftsprüfer sind; die BSI-FAQ nennt nur Wirtschaftsprüfer. | C5-Prüfer auswählen |
| ISAE 3000 (Revised), IDW PS 860 | Die Prüfungsstandards, nach denen eine C5-Prüfung durchgeführt wird; IDW PS 860 ist die deutsche Entsprechung zu ISAE 3000. Ergänzend sind ISAE 3402 und IDW PS 951 n.F. zu berücksichtigen. | C5-Prüfer auswählen |
| Prüfungsurteil | Das Ergebnis des Prüfers: uneingeschränkt, eingeschränkt oder versagt. Ein uneingeschränktes Urteil heißt nach der BSI-FAQ nicht, dass es keine Abweichungen gab. | C5-Bericht lesen |
| Abweichung | Ein Befund, bei dem eine Kontrolle nicht wie beschrieben ausgestaltet war oder nicht wirksam lief. Abweichungen stehen im Bericht auch dann, wenn das Kriterium insgesamt als erreicht gilt. | C5-Bericht lesen |
Aufbau des Katalogs
| Begriff | Kurz erklärt | Mehr dazu |
|---|---|---|
| Themengebiet | Einer der 17 Bereiche des Katalogs, etwa OIS, IAM, OPS oder SSO, mit zusammen 168 Kriterien. | C5-Kriterienkatalog |
| Kriterium und Unterkriterium | Ein Kriterium beschreibt eine Anforderung, Unterkriterien zerlegen sie in prüfbare Teile. Ein Kriterium gilt als nicht erfüllt, wenn eines seiner Unterkriterien nicht erfüllt ist. | C5-Kriterienkatalog |
| Basiskriterien | Das Mindestniveau für Informationen mit normalem Schutzbedarf und der Mindestumfang jeder Prüfung. § 393 SGB V knüpft an ein Testat für die Basiskriterien an; anstelle des Testats lässt die C5-Gleichwertigkeitsverordnung unter Bedingungen einen anderen Nachweis mit Maßnahmenplan zu. | C5-Kriterienkatalog |
| Zusatzkriterien, verschärfend (AS) und erweiternd (AC) | Freiwillig wählbare Unterkriterien für höheren Schutzbedarf. Ein verschärfendes ersetzt das Basisunterkriterium, das es verschärft; ein erweiterndes kommt zu den Basisunterkriterien hinzu. | C5-Kriterienkatalog |
| Rahmenbedingungen GC-01 bis GC-06 | Angaben zum Dienst, die in die Systembeschreibung gehören, etwa zu Recht und Standorten, Verfügbarkeit, Behördenanfragen und vorhandenen Zertifikaten. Sie zählen nicht zu den 168 Kriterien. | C5-Kriterienkatalog |
| C5:2020 und C5:2026 | Die vorige und die aktuelle Fassung. C5:2026 ist für Typ-1-Stichtage am oder nach dem 1. Juni 2027 und für Typ-2-Zeiträume, die dann beginnen, anzuwenden; früher ist zulässig. | C5:2026 |
Systembeschreibung und Bericht
| Begriff | Kurz erklärt | Mehr dazu |
|---|---|---|
| Systembeschreibung | Die Darstellung des internen Kontrollsystems für den Dienst durch den Anbieter, mit acht Mindestinhalten nach Abschnitt 3.4.5.1. Gegenstand der Prüfung einer Erklärung. | C5-Systembeschreibung |
| Wesentliche Änderungen und Ereignisse | Pflichtangaben eines Typ-2-Berichts zu Änderungen am Kontrollsystem und zu Ereignissen im Zeitraum, mit den eingeleiteten Gegenmaßnahmen. | Änderungen und Ereignisse |
| Erklärung der Geschäftsleitung (Management Statement) | Die schriftliche Erklärung der Geschäftsleitung, dass die Beschreibung sachgerecht ist und die Kontrollen angemessen ausgestaltet sind; der Katalog nennt sie „Erklärung der gesetzlichen Vertreter“. | Management Statement |
| Korrespondierende Kundenkontrollen (CUEC) | Die Kontrollen, die der Anbieter bei seinen Kunden voraussetzt, Mindestinhalt 7 der Systembeschreibung. Der Prüfer prüft ihre sachgerechte Darstellung, nicht ihre Umsetzung beim Kunden. | Korrespondierende Kriterien |
| Korrespondierende Kriterien für Kunden | Ein Katalogteil bei ausgewählten Kriterien mit allgemeinen, nicht abschließenden Hinweisen, wo Kunden mitwirken müssen. Nicht dasselbe wie die CUEC. | Korrespondierende Kriterien |
Scope und Subdienstleister
| Begriff | Kurz erklärt | Mehr dazu |
|---|---|---|
| Scope | Der Prüfungsumfang: welche Dienste, Regionen, Komponenten und Kriterien geprüft werden. | C5-Scope |
| Subdienstleister (Subservice-Organisation) | Ein Dienstleister, dessen Leistung für das Verständnis der Kunden relevant ist und bei dem der Anbieter Kontrollen voraussetzt. Fremd betriebene Rechenzentren und fremde Cloud-Plattformen gelten in der Regel als solche. | Subdienstleisterinventar |
| Korrespondierende Kontrollen der Subservice-Organisation (CSOC) | Die Kontrollen, die der Anbieter bei einem Subdienstleister voraussetzt (englisch Complementary Subservice Organisation Controls). Der Katalog spricht an einzelnen Stellen auch von „komplementären Kontrollen der Subservice-Organisationen“ (PS-01.05B); gemeint ist dasselbe. | C5-Scope |
| Carve-out und Inclusive | Die beiden Methoden für Subdienstleister: Beim Carve-out bleiben deren Kontrollen aus Beschreibung und Prüfung ausgenommen, bei Inclusive werden sie mitgeprüft. | C5-Scope |
| Plattformtestat | Das C5-Testat einer Cloud-Plattform, auf der eine Anwendung läuft. Es betrifft die Plattform, nicht die Anwendung darauf. | C5-Scope |
Arbeitsprodukte der Vorbereitung
| Begriff | Kurz erklärt | Mehr dazu |
|---|---|---|
| Gap-Analyse | Ein Abgleich des Ist-Stands eines Dienstes gegen die anwendbaren Kriterien, mit Lückenliste und Maßnahmen bis zur Testierungsreife. | C5-Gap-Analyse |
| Nachweisregister | Eine Liste aller Belege für die Prüfung, je Nachweis mit Kontrolle, Herkunft, Verantwortlichem und Zeitbezug. | Nachweisregister |
| Subdienstleisterinventar | Das Verzeichnis der Dienstleister mit den Angaben, die die Systembeschreibung zu Subdienstleistern verlangt. | Subdienstleisterinventar |
| Zuständigkeitsmatrix | Eine Tabelle, die je Kriterium festhält, was Anbieter und Kunde beitragen und welche CUEC gelten. | Korrespondierende Kriterien |
| Maßnahmenplan | Hier: der Plan, den die C5GleichwV neben einem alternativen Zertifikat verlangt, mit Lückenkennzeichnung, Vorkehrungen und Meilensteinen. Für die gebietsübergreifende Reihenfolge von Maßnahmen siehe Maßnahmen priorisieren. | C5GleichwV |
Rechtlicher Rahmen und Nachbarstandards
| Begriff | Kurz erklärt | Mehr dazu |
|---|---|---|
| § 393 SGB V | Die Vorschrift über den Cloud-Einsatz im Gesundheitswesen. Sie knüpft die Verarbeitung unter anderem an ein aktuelles C5-Testat für die Basiskriterien und die Umsetzung der korrespondierenden Kriterien für Kunden; anstelle des Testats lässt die C5-Gleichwertigkeitsverordnung unter Bedingungen einen anderen Nachweis mit Maßnahmenplan zu. | § 393 SGB V |
| Wartungszugriff (GeDIG-Entwurf) | Ein Gesetzentwurf, der Wartungs- und Supportzugriffe in § 393 neu regeln würde; noch nicht beschlossen (Stand 1. November 2026). | Wartungszugriff |
| C5-Gleichwertigkeitsverordnung (C5GleichwV) | Die Verordnung, nach der für § 393 ein Zertifikat nach ISO/IEC 27001, ISO 27001 auf Basis von IT-Grundschutz oder Cloud Controls Matrix 4.0 mit Maßnahmenplan als gleichwertig gilt. | C5GleichwV |
| Veröffentlichung nach § 393 Abs. 7 | Die Liste testierter Cloud-Systeme, die das Kompetenzzentrum für Interoperabilität im Gesundheitswesen auf Antrag der Anbieter veröffentlicht. Kein vollständiges Verzeichnis. | Anbieter mit Testat finden |
| BSI TR-03161 | Technische Richtlinie des BSI für Anwendungen im Gesundheitswesen, mit Produktzertifizierung; für DiGA gefordert. Für Hintergrundsysteme in der Cloud verlangt sie ein C5-Testat Typ 2 des Cloud-Anbieters. | TR-03161 und C5 |
| NIS2 | Die EU-Richtlinie 2022/2555 zur Cybersicherheit, in Deutschland umgesetzt durch das NIS2-Umsetzungsgesetz (NIS2UmsuCG, so bezeichnet vom BSI) im BSI-Gesetz. Sie verpflichtet Einrichtungen als Ganzes; ein C5-Testat deckt diese Pflichten nicht allein ab. | C5 und NIS2 |
| DORA | Die EU-Verordnung 2022/2554 zur digitalen operationalen Resilienz im Finanzsektor. Sie verpflichtet Finanzunternehmen, wirkt über Verträge auf ihre Cloud-Anbieter und stellt kritische IKT-Drittdienstleister unter eine Überwachung auf EU-Ebene. | C5 und DORA |
| ISO/IEC 27001 | Die internationale Norm für Informationssicherheitsmanagementsysteme, mit Zertifizierung. Ein ISO-Zertifikat führt nicht automatisch zu einem C5-Testat. | C5 und ISO 27001 |
| SOC 2 | Ein Prüfbericht nach den Standards des US-Berufsverbands AICPA; Teile lassen sich für C5 wiederverwenden. | C5 und SOC 2 |
| AIC4 | Ein freiwilliger BSI-Katalog für Cloud-Dienste mit maschinellem Lernen, als Erweiterung des C5 angelegt. | AIC4 |
| A5 | Eine Prüfarchitektur des BSI für KI-Systeme, am 1. November 2026 als Community Draft. | BSI A5 |
| C3A | Ein BSI-Katalog zur Bewertung, ob sich ein Cloud-Dienst selbstbestimmt nutzen lässt (Souveränität); setzt C5 voraus. | C3A |
| EUCS | Das geplante europäische Zertifizierungsschema für Cloud-Dienste; C5:2020 war Grundlage für das Niveau „Substantial“. | EUCS |
Häufige Fragen
Warum heißt es Testat und nicht Zertifikat?+
Für C5 gibt es nach der BSI-FAQ kein Zertifizierungsverfahren. Der Nachweis ist ein Bericht, den ein unabhängiger Prüfer nach ISAE 3000 (Revised) oder einer Entsprechung erstellt. Die Unterschiede erklärt die Seite C5-Testat.
Sind CUEC und korrespondierende Kriterien für Kunden dasselbe?+
Nein. Die korrespondierenden Kriterien für Kunden stehen im Katalog und sind allgemein. Die korrespondierenden Kundenkontrollen (CUEC) schreibt der Anbieter für seinen Dienst in die Systembeschreibung.
Welche Begriffe verwendet das Glossar?+
Die der deutschen Katalogfassung 1.1.0. Wo Kunden andere Wörter verwenden, etwa „C5-Zertifizierung“, steht der Suchbegriff mit dem Hinweis auf den Katalogbegriff.
Fehlt ein Begriff?+
Das Glossar enthält die Begriffe, die auf dieser Website eine eigene Erklärung haben. Begriffe aus einzelnen Kriterien stehen auf den Seiten der Themengebiete, die über den Kriterienkatalog erreichbar sind.
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
Quellen
- BSI: Mindeststandard zur Nutzung externer Cloud-Dienste (Bezeichnung „NIS2-Umsetzungsgesetz (NIS2UmsuCG)“) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).