
Stand: 2026-11-01
Wer nach „BSI C5 zertifizierten Anbietern“ sucht, sucht in der Sache Cloud-Dienste mit einem C5-Testat. Ein C5-Zertifikat gibt es nach der BSI-FAQ nicht; der Nachweis ist ein Prüfbericht eines unabhängigen Prüfers über einen oder mehrere Dienste, siehe C5-Testat. Diese Seite ist für Einkauf, Informationssicherheit und Fachbereiche, die einen Anbieter suchen oder einen Bewerber einordnen wollen.
Gibt es ein Verzeichnis aller Anbieter mit C5-Testat?
Nein. Das BSI schreibt in seiner FAQ, dass Cloud-Anbieter selbst bestimmen, ob sie über C5-Prüfungen öffentlich berichten, und dass es deshalb nicht möglich ist, eine garantiert vollständige Liste zu führen. Weil das BSI keine Aufsicht über C5-Prüfungen hat und dem Markt gegenüber zur Neutralität verpflichtet ist, führt es selbst keine Liste von C5-Testaten. Es ist an Prüfung und Bericht auch nicht beteiligt (Abschnitt 3.1 des Katalogs) und prüft die Berichte nicht.
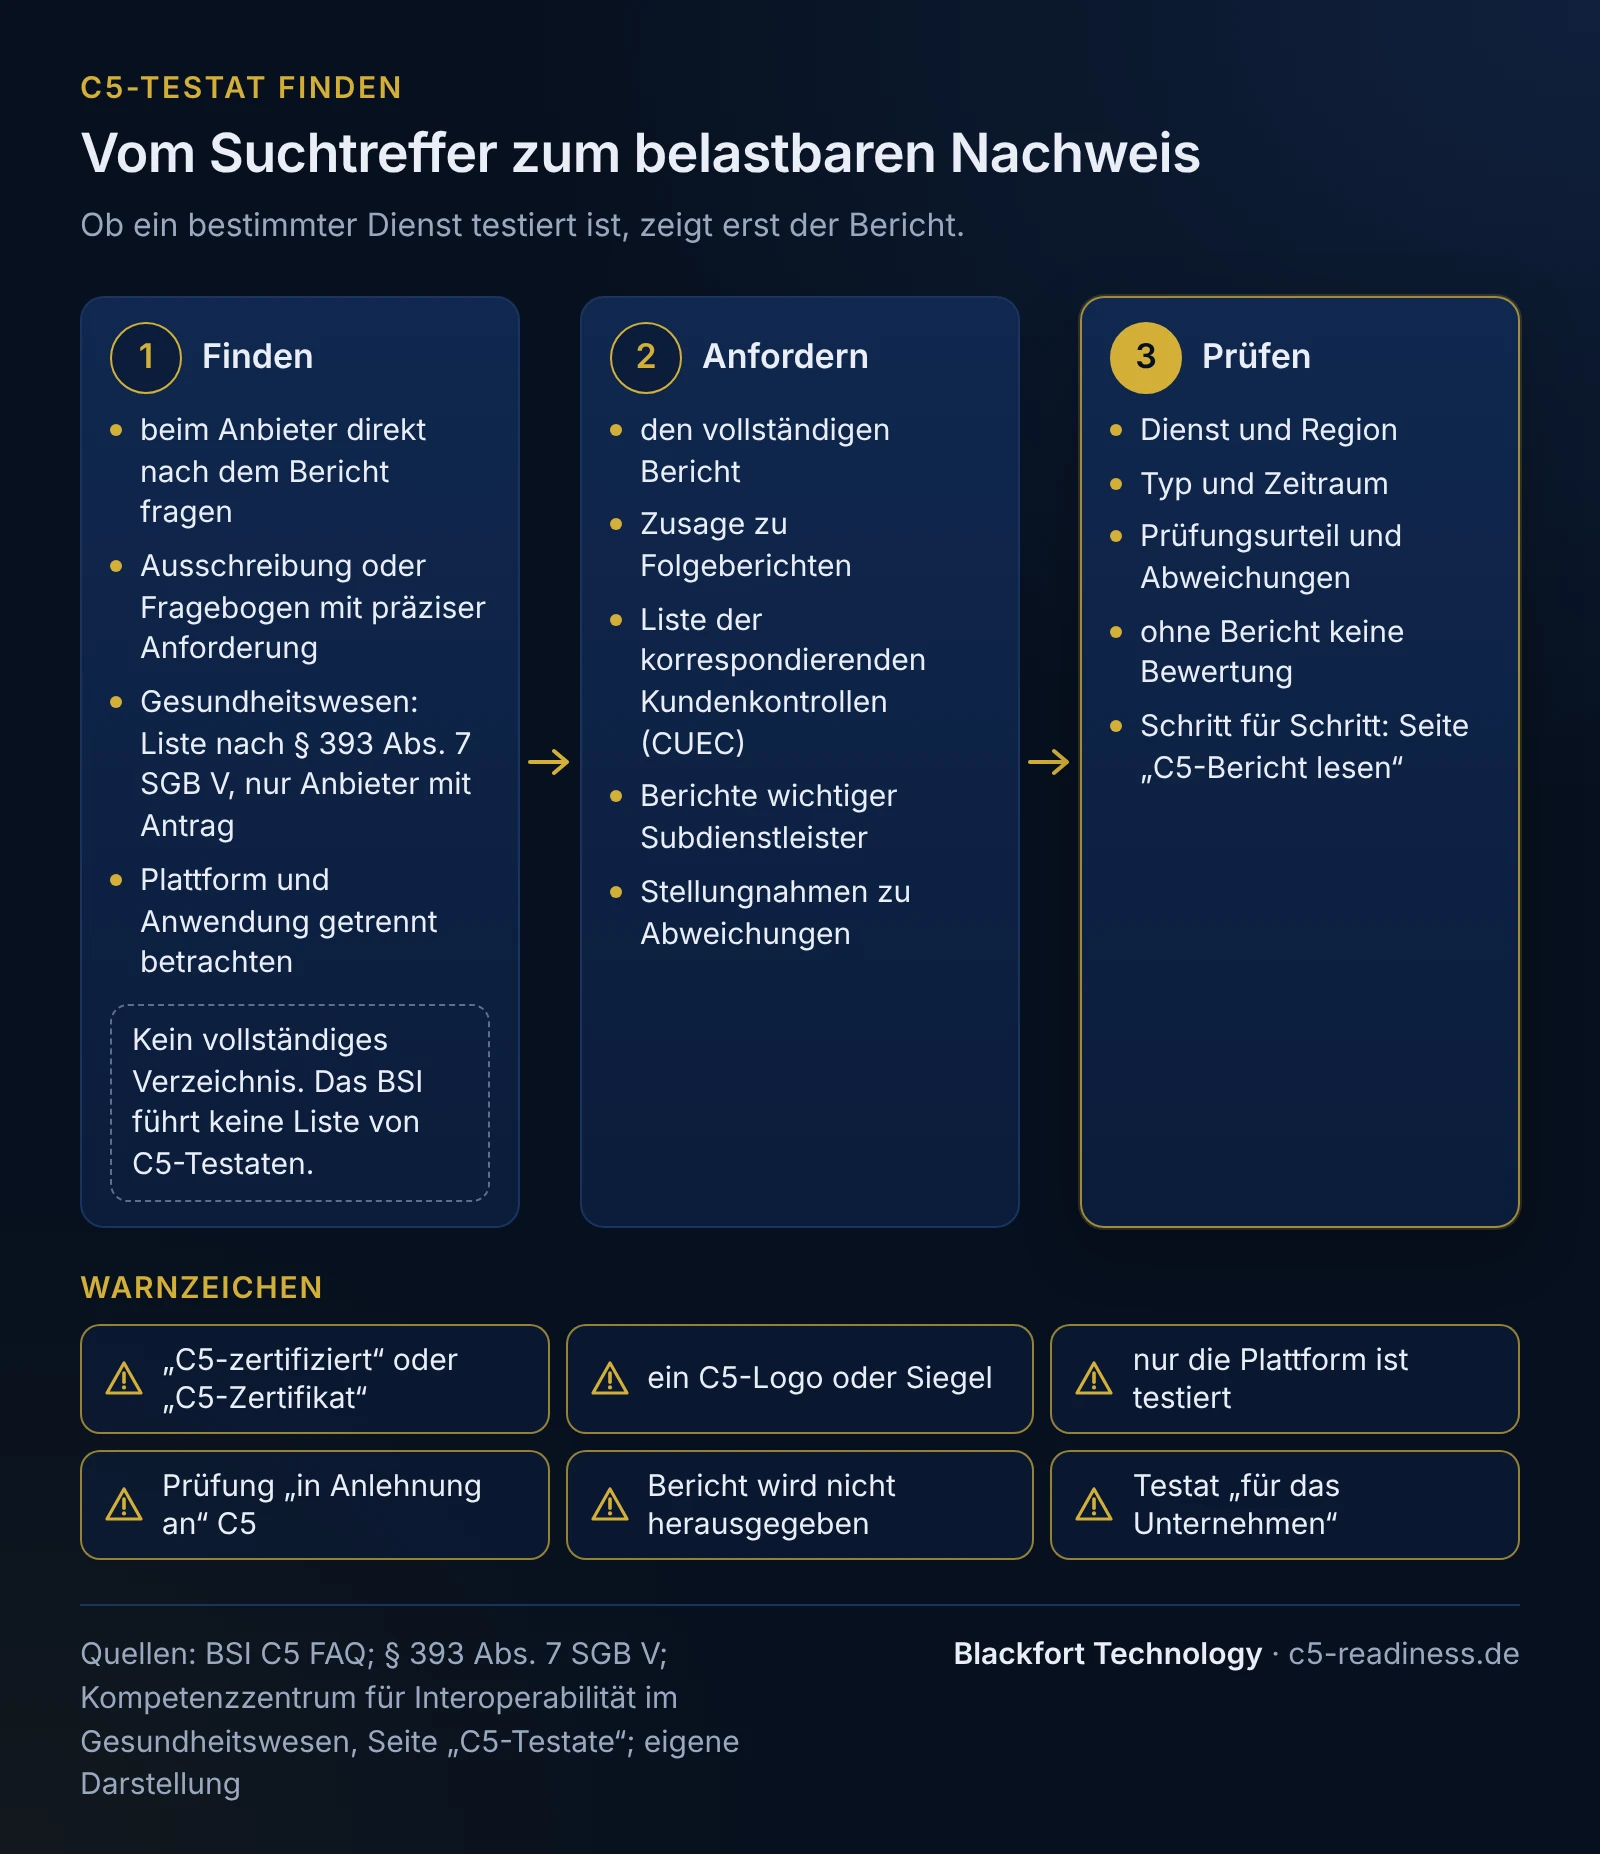
Für Sie folgt daraus: Jede Liste, die Sie finden, ist eine Auswahl, keine amtliche Bestätigung. Ob ein bestimmter Dienst testiert ist, zeigt erst der Bericht.
Die Veröffentlichung nach § 393 Abs. 7 SGB V
Für das Gesundheitswesen gibt es eine gesetzliche Veröffentlichung. Nach § 393 Abs. 7 SGB V veröffentlicht das Kompetenzzentrum für Interoperabilität im Gesundheitswesen, das bei der gematik angesiedelt ist, Informationen über testierte Cloud-Systeme und Cloud-Technik auf seiner Plattform, und zwar auf Antrag. Dem Antrag ist eine Kontrollliste zu den korrespondierenden Kriterien für Kunden beizufügen. Die Liste steht auf der Website des Kompetenzzentrums unter ina.gematik.de.
Was die Liste zeigt und was nicht, ergibt sich aus der Seite „C5-Testate“ des Kompetenzzentrums (Abruf 1. November 2026):
| Liste nach § 393 Abs. 7 | |
|---|---|
| Wer steht darauf? | nur Anbieter, die einen Antrag gestellt haben; am Prüftag standen sieben Einträge auf der Liste |
| Welche Angaben? | Betreiber, Ausstellungsdatum des Prüfberichts, Typ 1 oder Typ 2, Namen der Cloud-Dienste im Testat, Art des bereitgestellten Dienstes; optional Mitwirkungspflichten der Kunden, Regionen und Verfügbarkeit des Testats |
| Was geprüft wird | eine formale Prüfung der eingereichten Angaben; das Testat dient nur der Plausibilitätsprüfung und wird danach vernichtet, nicht veröffentlicht |
| Wie aktuell | Änderungen und Löschungen auf Antrag des Anbieters, die Liste wird monatlich bereinigt |
Gesetz und Seite des Kompetenzzentrums weichen in einem Punkt voneinander ab: § 393 Abs. 7 Satz 2 verlangt mit dem Antrag die Kontrollliste zu den korrespondierenden Kriterien für Kunden, die Seite führt die Mitwirkungspflichten (korrespondierende Kontrolllisten) als optionale Angabe. Fehlt die Kontrollliste bei einem Eintrag, fordern Sie sie beim Anbieter an.
Die Liste hilft beim Finden und bei der Frage, welche Kontrollen ein Leistungserbringer selbst umsetzen muss. Die Bewertung des Berichts ersetzt sie nicht: Weder der Bericht noch sein Prüfungsurteil stehen dort. Welche Anforderungen § 393 SGB V im Einzelnen stellt und für wen, steht auf der Seite § 393 SGB V; die Einordnung im Einzelfall ist rechtlich zu prüfen.
Wo Sie außerdem suchen können
- Beim Anbieter selbst. Anbieter können vorhandene Testate in ihren Sicherheitsunterlagen beschreiben. Es zählt der Bericht: Fragen Sie direkt danach; die Antwort zeigt Ihnen schnell, ob ein Testat für den Dienst vorliegt, den Sie suchen.
- Über die Ausschreibung oder den Lieferantenfragebogen. Formulieren Sie die Anforderung so, dass nur ein passender Nachweis sie erfüllt (Muster unten). Dann sortiert die Anforderung die Bewerber für Sie.
- Über den Plattformanbieter. Läuft eine Anwendung auf einer Cloud-Plattform, kann die Plattform ein Testat haben, ohne dass die Anwendung geprüft ist. Trennen Sie beides bei der Suche; was ein Plattformtestat abdeckt, erklärt die Seite C5-Scope.
Die Anforderung richtig formulieren
Ungenaue Anforderungen wie „C5-zertifiziert“ lassen offen, welcher Dienst, welcher Typ und welcher Zeitraum gemeint ist. Unser Muster für einen Lieferantenfragebogen oder eine Leistungsbeschreibung, als Vorschlag zum Anpassen:
| Punkt | Mustertext |
|---|---|
| Nachweis | Der Bieter legt einen Bericht über eine Prüfung nach dem BSI-Kriterienkatalog C5 vor (C5-Testat), erstellt von einem unabhängigen Prüfer nach ISAE 3000 (Revised), IDW PS 860 oder einer gleichwertigen nationalen Entsprechung. |
| Gegenstand | Der Bericht umfasst den angebotenen Dienst [Name] in der Region [Region], einschließlich der Komponenten [Liste]. |
| Typ und Zeitraum | Typ 2; der Prüfungszeitraum endet höchstens [Anzahl] Monate vor Angebotsabgabe. Folgeberichte werden während der Vertragslaufzeit unaufgefordert vorgelegt. |
| Kriterien | Mindestens alle Basiskriterien; zusätzlich die Zusatzkriterien [Liste], sofern Ihr Schutzbedarf sie erfordert. |
| Subdienstleister | Der Bieter nennt die Subdienstleister und die angewandte Methode (Carve-out oder Inclusive) und legt für ausgeklammerte Subdienstleister deren Berichte vor, soweit deren Bedingungen es erlauben. |
| Kundenpflichten | Der Bieter legt die Liste der korrespondierenden Kundenkontrollen (CUEC) aus der Systembeschreibung vor. |
| Alternative im Gesundheitswesen | Liegt kein C5-Testat vor, erläutert der Bieter, ob und wie er einen Nachweis nach der C5-Gleichwertigkeitsverordnung führt (Zertifikat und Maßnahmenplan). |
Die Klammerwerte setzen Sie für Ihren Bedarf. Ob Sie einen Typ-1-Bericht für eine Erstprüfung zulassen, hängt von Ihrem Risiko und Ihrem Termin ab; Typ 1 belegt nur die Ausgestaltung zu einem Stichtag. Für § 393 SGB V gelten eigene Fristen, siehe § 393 SGB V, und für den Weg über ein ISO-27001-Zertifikat mit Maßnahmenplan die Seite C5-Gleichwertigkeitsverordnung.
Welche Nachweise Sie anfordern sollten
- Den vollständigen Bericht. Nach der BSI-FAQ gehört er dem Anbieter, der die Bedingungen der Weitergabe bestimmt; rechnen Sie mit einer Vertraulichkeitsvereinbarung. Ein Deckblatt, eine Bescheinigung oder ein Logo genügt nicht.
- Die Zusage zu Folgeberichten. Prüfungen werden nach der FAQ in der Regel jährlich wiederholt; Kunden lassen sich typischerweise vertraglich zusichern, alle folgenden Berichte zu erhalten.
- Die Liste der CUEC. Sie zeigt, was Sie selbst tun müssen, damit die Kriterien erfüllt sind.
- Berichte wichtiger Subdienstleister. Bei der Carve-out-Methode erstreckt sich die Prüfung nicht auf deren Kontrollen.
- Stellungnahmen zu Abweichungen. Sie stehen im Bericht; fragen Sie nach dem Stand der Maßnahmen seit Ende des Zeitraums.
Wie Sie den Bericht dann auswerten, steht Schritt für Schritt auf der Seite C5-Bericht lesen.
Warnzeichen bei der Anbietersuche
| Aussage oder Befund | Was dahinterstecken kann | Was Sie tun |
|---|---|---|
| „C5-zertifiziert“ oder „C5-Zertifikat“ | Ungenaue Werbesprache; es gibt kein C5-Zertifikat (BSI-FAQ) | Nach Bericht, Dienst, Typ und Zeitraum fragen |
| Ein C5-Logo oder Siegel | Es gibt kein offizielles C5-Logo (BSI-FAQ) | Logo nicht als Nachweis werten, Bericht anfordern |
| „Unser Rechenzentrum ist C5-testiert“ | Das Testat der Plattform, nicht der Anwendung | Fragen, ob die Anwendung selbst geprüft ist und welche Kontrollen der Plattformbericht beim Anbieter voraussetzt |
| Prüfung „in Anlehnung an“ C5 | Nach der BSI-FAQ ist vom Ansehen nicht erkennbar, ob alle C5-Kriterien eingehalten wurden | Katalogfassung, Prüfungsstandard und Kriterienumfang im Bericht nachsehen |
| Bericht wird nicht herausgegeben | Kein Bericht für den Dienst, oder Bedingungen, die Sie nicht annehmen können | Gründe erfragen; ohne Bericht keine Bewertung |
| Testat gilt „für das Unternehmen“ | Ein Testat gilt nach der BSI-FAQ nie für den Anbieter als Ganzes, nur für geprüfte Dienste in festgelegten Regionen | Dienst und Region im Bericht prüfen |
Beispiel: ein Labor sucht ein Befundportal
Fiktives Beispiel, kein Kunde. Ein medizinisches Labor will Befunde über ein Online-Portal an Einsender übermitteln und dafür einen Cloud-Dienst einkaufen. Es geht so vor:
- Suche: Es sieht die Liste nach § 393 Abs. 7 durch und findet dort keinen passenden Dienst. Daraus schließt es nichts, denn die Liste enthält nur Anbieter, die einen Antrag gestellt haben.
- Anforderung: Es fragt drei Anbieter mit dem Mustertext an und verlangt Typ 2, Region Deutschland, Folgeberichte und die CUEC-Liste.
- Antworten: Anbieter A legt einen Typ-2-Bericht für sein Portal vor. Anbieter B verweist auf das C5-Testat seiner Cloud-Plattform; seine Anwendung selbst ist nicht geprüft. Anbieter C hat ein ISO-27001-Zertifikat und einen Maßnahmenplan nach der C5GleichwV.
- Einordnung: Das Labor wertet den Bericht von A aus und lässt die Antworten von B und C rechtlich einordnen, bevor es sie weiter berücksichtigt.
Häufige Fragen
Führt das BSI eine Liste der Cloud-Dienste mit C5-Testat?+
Was steht in der Liste nach § 393 Abs. 7 SGB V?+
Ein Anbieter steht nicht auf der Liste. Hat er kein Testat?+
Reicht es, wenn die Cloud-Plattform des Anbieters ein C5-Testat hat?+
Können wir ein „C5-Zertifikat“ in der Ausschreibung verlangen?+
Weiterlesen
- C5-Bericht lesen: Prüfbericht als Kunde richtig auswerten
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Gleichwertigkeitsverordnung: Standards, Maßnahmenplan, Fristen
- C5-Wirtschaftsprüfer auswählen: Qualifikation und IDW PS 860
Quellen
- BSI: C5 FAQ (Liste testierter Anbieter, Testat und Zertifikat, Weitergabe des Berichts) (abgerufen am 2026-11-01)
- § 393 SGB V, Absätze 3, 4 und 7 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- § 385 SGB V, Absatz 1 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- Kompetenzzentrum für Interoperabilität im Gesundheitswesen (gematik, INA): C5-Testate (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.1, 3.4.4 und 3.4.6, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).