
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet SP (Sicherheitsrichtlinien und Arbeitsanweisungen) des C5:2026, Abschnitt 5.2 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet SP?
SP regelt das Richtlinienwesen des Cloud-Anbieters. Der Katalog nennt als Ziel, Richtlinien und Verfahren bezüglich des Sicherheitsanspruchs und zur Unterstützung der geschäftlichen Anforderungen bereitzustellen (Abschnitt 5.2). Drei Kriterien decken das ab: SP-01 legt fest, wie Richtlinien aufgebaut, versioniert, genehmigt und kommuniziert werden; SP-02 regelt Überprüfung und Freigabe; SP-03 den Umgang mit Ausnahmen.
Das Gebiet hat elf Basis-Unterkriterien, keine verschärfenden und drei erweiternde Zusatz-Unterkriterien, alle bei SP-03. Seine Wirkung reicht weit: Die ergänzenden Informationen zu SP-01 zählen 32 Richtlinien und Verfahren aus anderen Kriterien auf, für die diese Regeln gelten, von der Informationssicherheitsrichtlinie (OIS-02) über die Kryptographie-Richtlinie (CRY-01) bis zur Richtlinie für den Umgang mit Sicherheitsvorfällen (SIM-01). Warum Sie die einheitliche Struktur nach SP-01 deshalb vor allen anderen Richtlinien festlegen sollten, erklärt die Seite Maßnahmen priorisieren. Hier geht es um die beiden Abläufe, an denen Prüfungen in diesem Gebiet hängen: Freigabe und Ausnahmen.
Ausgangssituation: viele Richtlinien, keine Ordnung
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Lernplattform, über die Kliniken und Pflegeeinrichtungen Pflichtunterweisungen für ihr Personal organisieren, etwa zu Hygiene, Brandschutz und Datenschutz. Rund 35 Beschäftigte, der Dienst läuft als SaaS auf der Infrastruktur eines großen Cloud-Anbieters. Ein Klinikverbund verlangt einen C5-Typ-2-Bericht.
So sieht es vor dem Projekt aus:
- Rund 40 Richtlinien und Anleitungen liegen im Wiki, in unterschiedlicher Gliederung. Bei einigen steht kein Verantwortlicher, bei manchen kein Datum.
- Freigegeben wird per Zustimmung im Team-Chat. Wer dort zugestimmt hat und ob die Person dazu befugt war, lässt sich nicht mehr nachvollziehen.
- Einige Dokumente wurden seit drei Jahren nicht angesehen, obwohl der Dienst inzwischen eine neue Datenbank nutzt.
- Ein großer Kunde lädt Teilnehmerlisten per SFTP mit Passwortanmeldung hoch, obwohl die interne Kryptorichtlinie Schlüssel verlangt. Die Abweichung hat der Vertrieb per E-Mail zugesagt.
- Ein älteres Netzwerkgerät kann den vorgeschriebenen Überwachungsagenten nicht ausführen. Das ist bekannt, aber nirgends festgehalten.
Die letzten beiden Punkte entsprechen genau den beiden Beispielen, die der Katalog für Ausnahmen nennt: eine Organisationseinheit weicht ab, um Anforderungen eines Kunden zu erfüllen, und einer Systemkomponente fehlen technische Eigenschaften, um sie wie vorgeschrieben zu konfigurieren.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
SP liegt beim Anbieter. Die Plattform hat ihr eigenes Richtlinienwesen, das nicht Gegenstand Ihrer Prüfung ist. Der Kunde ist bei Ausnahmen gefragt: SP-03 ist das einzige Kriterium des Gebiets mit korrespondierenden Kriterien für Kunden. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Klinik, Pflegeeinrichtung) |
|---|---|---|---|
| Richtlinien und Verfahren für den Dienst | erstellt, genehmigt, versioniert, kommuniziert und überprüft sie (SP-01, SP-02) | eigene Richtlinien; bei Carve-out außerhalb Ihrer Prüfung | - |
| Rollen anderer Organisationen in den Richtlinien | beschreibt Rollen und Abhängigkeiten von Kunden und Subdienstleistern in jeder Richtlinie (SP-01.01B Nr. 4) | liefert die Angaben zu den eigenen Pflichten, etwa aus ihrer Dokumentation zur geteilten Verantwortung | - |
| Ausnahmen von Richtlinien | führt die Ausnahmeliste, beurteilt und genehmigt Ausnahmen nach dem Risikoprozess (SP-03) | - | stellt nach den korrespondierenden Kriterien sicher, dass er Informationen über Ausnahmen erhält, um die Risiken für die eigene Informationssicherheit zu bewerten |
| Kundenspezifische Ausnahme (SFTP mit Passwort) | genehmigt sie nur über das Ausnahmeverfahren und dokumentiert die kompensierenden Kontrollen | - | beantragt sie, akzeptiert die Restrisiken vertraglich |
Welche Informationen Sie Kunden zu Ausnahmen bereitstellen, legen Sie im Vertrag fest. Welche Kundenkontrollen Sie voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung.
Wie sieht ein prüffähiger Freigabeweg für Richtlinien aus?
SP-01.04B verlangt die Genehmigung durch die oberste Leitung oder eine autorisierte Stelle, SP-02.02B die Genehmigung überarbeiteter Fassungen durch die angemessene Leitungsebene, bevor sie gelten. Für die Informationssicherheitsrichtlinie ist nach den ergänzenden Informationen die oberste Leitung die angemessene Ebene. Damit der Prüfer das nachvollziehen kann, braucht es eine festgelegte Zuständigkeit je Dokumentart. Unsere Freigabematrix für das Beispiel:
| Dokumentart | Beispiele | Fachliche Prüfung | Freigabe | Überprüfung |
|---|---|---|---|---|
| Informationssicherheitsrichtlinie | OIS-02 | Informationssicherheitsbeauftragte (ISB) | Geschäftsführung | jährlich und bei wesentlichen Änderungen |
| Fachrichtlinien | Richtlinie für Identitäten und Zugriffsberechtigungen (IAM-01), Kryptographie (CRY-01), Protokollierung (OPS-10), Datensicherung (OPS-06) | fachlich zuständige Leitung | ISB als autorisierte Stelle, schriftlich durch die Geschäftsführung bevollmächtigt | jährlich und bei wesentlichen Änderungen |
| Verfahren und Arbeitsanweisungen | Ablauf Rechtevergabe, Restore-Test, Notfalländerung | erfahrene Person im Team | zuständige Teamleitung, mit Kenntnisnahme der ISB | jährlich und bei wesentlichen Änderungen |
Die Vollmacht an die ISB ist selbst ein Nachweis: Sie zeigt, dass die ISB eine „autorisierte Stelle“ im Sinne von SP-01.04B ist. Der Freigabeweg selbst läuft für jedes Dokument gleich:
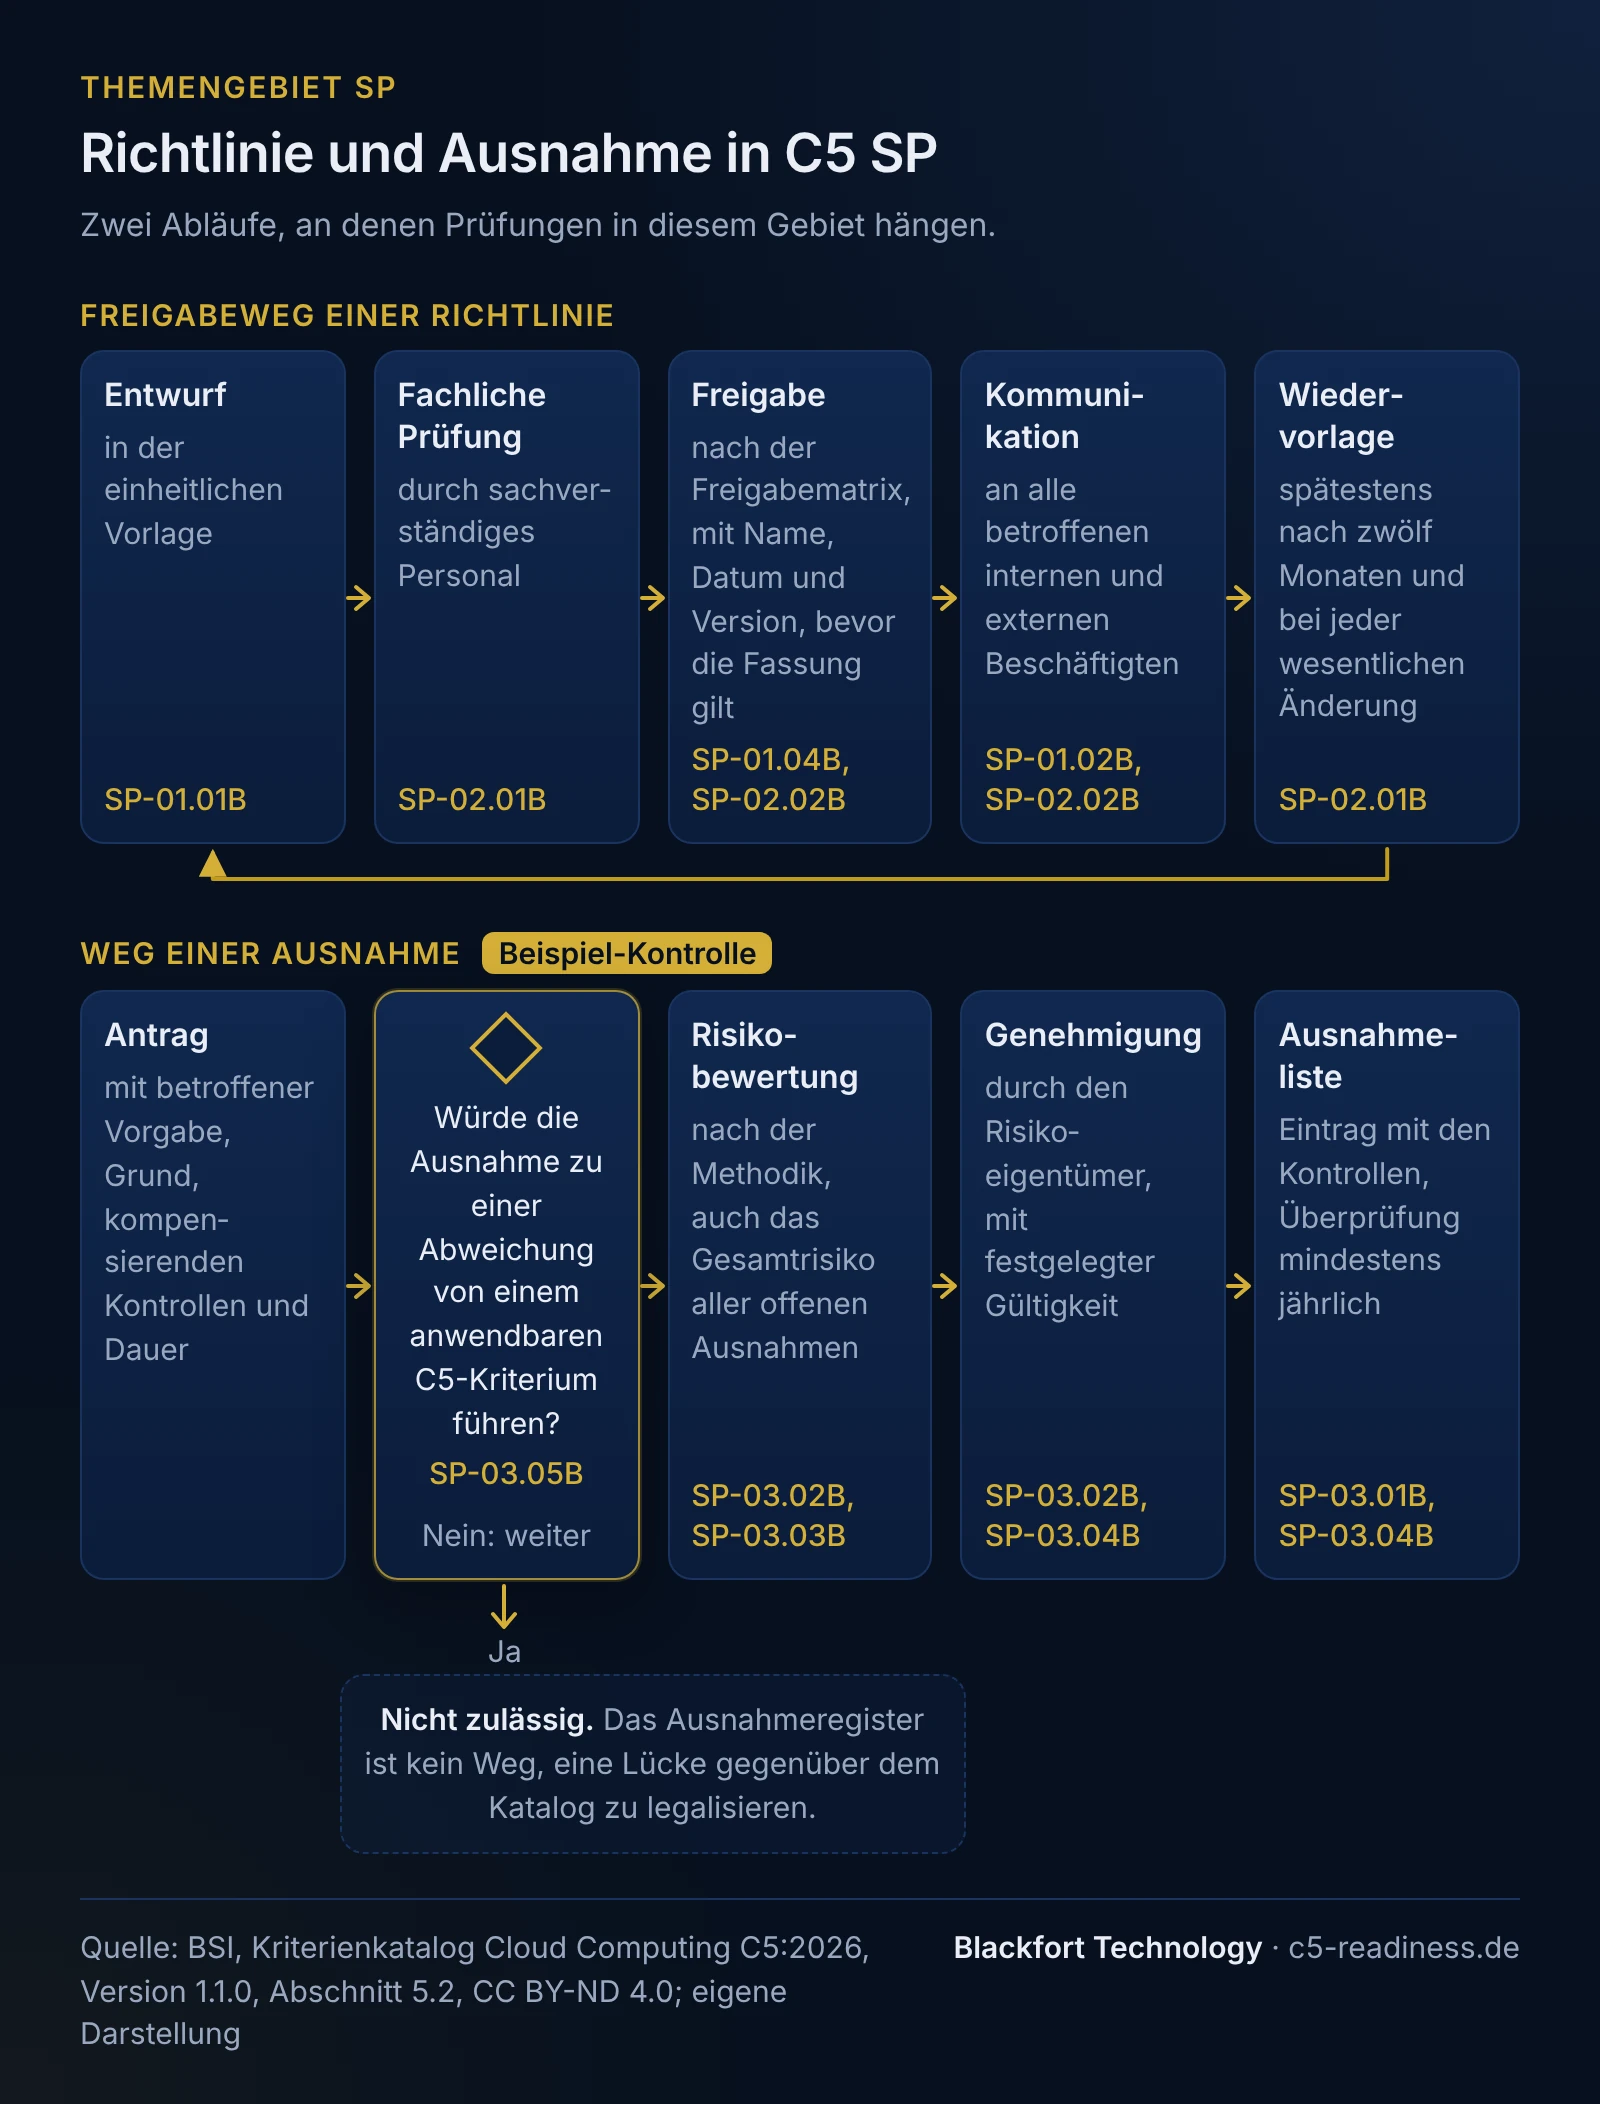
- Entwurf in der einheitlichen Vorlage mit Zielen, Anwendungsbereich, Rollen mit Vertretung, Rollen anderer Organisationen, Maßnahmen und rechtlichen Anforderungen (SP-01.01B).
- Fachliche Prüfung durch sachverständiges Personal, mit Blick auf organisatorische und technische Änderungen und auf neue gesetzliche oder regulatorische Anforderungen (SP-02.01B).
- Freigabe nach der Matrix, im Dokumentensystem mit Name, Datum und Version, bevor die Fassung gilt (SP-01.04B, SP-02.02B).
- Kommunikation an alle betroffenen internen und externen Beschäftigten, sach- und bedarfsgerecht, etwa mit Lesebestätigung oder kurzer Schulung bei wesentlichen Änderungen (SP-01.02B, SP-02.02B).
- Wiedervorlage spätestens zwölf Monate nach der Freigabe und zusätzlich bei jeder wesentlichen Änderung am Dienst (SP-02.01B).
Als wesentliche Änderungen nennen die ergänzenden Informationen zu SP-02 unter anderem größere Änderungen an Architektur oder Plattform, wesentliche Gesetzesänderungen wie NIS2, DORA oder DSGVO, Reorganisationen, größere Sicherheitsvorfälle und Änderungen in der obersten Leitung. Für die Umstellung auf die neue Datenbank im Beispiel heißt das: Die betroffenen Richtlinien hätten bei der Umstellung überprüft werden müssen, nicht erst beim nächsten Jahrestermin.
Wie führen Sie ein Ausnahmeregister nach SP-03?
SP-03.01B verlangt eine Liste aller Ausnahmen mit den zugehörigen Kontrollen. Jede Ausnahme durchläuft den Risikoprozess nach OIS-07 mit Genehmigung und Risikoakzeptanz durch die Risikoeigentümer (SP-03.02B), das Gesamtrisiko aus mehreren Ausnahmen wird mitbetrachtet (SP-03.03B), jede Genehmigung hat eine festgelegte Gültigkeit und wird mindestens jährlich überprüft (SP-03.04B). Unsere Vorlage, mit den beiden Fällen aus dem Beispiel:
| Feld | A-2026-04 SFTP mit Passwort | A-2026-07 Netzwerkgerät ohne Agent |
|---|---|---|
| Betroffene Vorgabe | interne Kryptorichtlinie, Abschnitt Anmeldung an Übertragungsdiensten | Verfahren Überwachung der Systemkomponenten |
| Grund | Anforderung eines Kunden, dessen System keine Schlüsselanmeldung kann | Gerät unterstützt den Agenten technisch nicht |
| Kompensierende Kontrollen | eigenes Konto nur für diesen Kunden, Zugang nur von dessen IP-Adressen, langes zufälliges Passwort im Tresor, Alarm bei fehlgeschlagenen Anmeldungen | Überwachung über die Netzwerkfunktionen des vorgelagerten Geräts, monatliche Durchsicht der Konfiguration |
| Abgleich mit C5 (SP-03.05B) | ISB prüft, ob die Ausnahme zu einer Abweichung von einem anwendbaren C5-Kriterium führen würde; Ergebnis und Begründung im Eintrag | wie links |
| Risiko und Gesamtbetrachtung | Bewertung nach der Methodik; Gesamtrisiko aller offenen Ausnahmen im selben Durchlauf | wie links |
| Genehmigung | Risikoeigentümer Betrieb; Information an den Kunden nach Vertrag | Risikoeigentümer Betrieb |
| Gültig bis | Ende des Vertragsjahres, längstens zwölf Monate | Austausch des Geräts, längstens sechs Monate |
| Nächste Überprüfung | mit Ablauf, spätestens nach zwölf Monaten | mit Ablauf |
Die harte Grenze setzt SP-03.05B: Ausnahmen, die zu einer Abweichung von einem anwendbaren C5-Kriterium im Geltungsbereich der Prüfung führen würden, sind nicht zulässig. Ein Beispiel: Ein Team möchte die jährliche Rechteüberprüfung um ein halbes Jahr verschieben. IAM-05.01B verlangt sie mindestens einmal im Jahr; eine Ausnahme dazu darf es nicht geben, die Überprüfung muss stattfinden. Das Ausnahmeregister ist also kein Weg, eine Lücke gegenüber dem Katalog zu legalisieren.
Beispiel-Kontrollbeschreibung zu SP-03
Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-SP-03-01 Genehmigung und Überwachung von Ausnahmen |
| Zugeordnet | SP-03.01B bis SP-03.05B |
| Ziel | Jede Abweichung von einer Richtlinie oder einem Verfahren der Informationssicherheit ist bekannt, risikobewertet, befristet und von einem Risikoeigentümer genehmigt; keine Ausnahme führt zu einer Abweichung von einem anwendbaren C5-Kriterium. |
| Verantwortlich | ISB (Register, Abgleich mit C5, Gesamtbetrachtung); Risikoeigentümer (Genehmigung); Antragsteller (Umsetzung der kompensierenden Kontrollen) |
| Auslöser und Frequenz | ereignisbezogen bei jedem Antrag; monatliche Prüfung auf ablaufende Ausnahmen; jährliche Gesamtüberprüfung aller Ausnahmen mit dem Risikoeigentümer |
| Durchführung | Antrag über ein Formular im Ticketsystem mit betroffener Vorgabe, Grund, kompensierenden Kontrollen und gewünschter Dauer. Die ISB prüft SP-03.05B und bewertet das Risiko nach der Methodik, auch für alle offenen Ausnahmen zusammen. Der Risikoeigentümer genehmigt oder lehnt ab; erst danach gilt die Ausnahme. Vertrieb und Support sagen Kunden keine Abweichung ohne genehmigte Ausnahme zu. |
| Kontrolle | Monatlich gleicht die ISB das Register mit den Ablaufdaten ab und fragt bei den Antragstellern nach, ob die Ausnahme noch nötig ist. Einmal im Jahr prüft die ISB stichprobenartig, ob die kompensierenden Kontrollen wirklich laufen. |
| Eskalation | Läuft eine Ausnahme ab, ohne verlängert oder beendet zu sein, geht eine Meldung an den Risikoeigentümer; nach 14 Tagen entscheidet die Geschäftsführung. Eine abgelaufene Ausnahme wird als Abweichung im ISMS erfasst. |
| Nachweis | Ausnahmeregister mit Historie, Anträge und Genehmigungen, Bewertung einschließlich Gesamtbetrachtung, Protokoll der monatlichen Prüfung und der jährlichen Überprüfung |
Die monatliche Prüfung auf Ablauf geht über die Basis hinaus und entspricht dem erweiternden Unterkriterium SP-03.02AC. Wir empfehlen sie auch ohne dessen Aufnahme, weil abgelaufene Ausnahmen sonst unbemerkt weiterlaufen.
Welche Nachweise der Prüfer sehen will
Für SP zählen Dokumente mit Version, Freigabe und Datum sowie die Belege, dass sie kommuniziert und überprüft wurden. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinienvorlage und Liste aller Richtlinien und Verfahren mit Version, Verantwortlichem und Freigabedatum | SP-01.01B, SP-01.03B | Dokumentensystem | ISB | Stand zu Beginn und Ende des Zeitraums |
| Freigabevermerke je Fassung, Freigabematrix, Vollmacht der ISB | SP-01.04B, SP-02.02B | Dokumentensystem, Geschäftsführung | Geschäftsführung, ISB | jede im Zeitraum gültige Fassung |
| Lesebestätigungen, Einarbeitungsunterlagen, Mitteilungen zu neuen Fassungen | SP-01.02B, SP-02.02B | Dokumentensystem, Lernplattform | Teamleitungen | Stichprobe aus dem Zeitraum |
| Protokolle der jährlichen und anlassbezogenen Überprüfung | SP-02.01B | Dokumentensystem, Tickets | fachlich zuständige Leitungen | jede Überprüfung im Zeitraum, Verweis auf auslösende Änderungen |
| Ausnahmeregister mit kompensierenden Kontrollen | SP-03.01B | Ticketsystem | ISB | Stand und Änderungen im Zeitraum |
| Risikobewertung je Ausnahme und Gesamtbetrachtung, Genehmigungen mit Gültigkeit | SP-03.02B bis 04B | Risikoregister, Ticketsystem | ISB, Risikoeigentümer | alle Ausnahmen im Zeitraum |
| Abgleich jeder Ausnahme mit den anwendbaren C5-Kriterien | SP-03.05B | Eintrag im Register | ISB | alle Ausnahmen im Zeitraum |
Ein Nachweisregister ordnet jedem Unterkriterium seinen Nachweis zu; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation. Eine Vorlage dafür finden Sie unter C5-Vorlagen.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Freigabe nicht nachweisbar | Zustimmung im Chat, ohne festgelegte Zuständigkeit. | SP-01.04B und SP-02.02B verlangen die Genehmigung durch eine befugte Stelle vor Gültigkeit; ohne Beleg fehlt der Nachweis für jede Fassung. | Freigabematrix, Freigabe im Dokumentensystem mit Name und Datum, Vollmacht für delegierte Freigaben. |
| Überprüfung überfällig | Kein Wiedervorlagetermin, keine Verbindung zum Änderungsprozess. | SP-02.01B verlangt die Überprüfung mindestens jährlich und bei wesentlichen Änderungen; Dokumente mit älterem Stand sind im Zeitraum eine Abweichung. | Wiedervorlage nach zwölf Monaten im Dokumentensystem, Prüffeld „betroffene Richtlinien“ im Änderungsticket. |
| Ausnahmen per E-Mail zugesagt | Vertrieb sagt Abweichungen direkt zu. | SP-03.01B verlangt eine Liste aller Ausnahmen, SP-03.02B die Genehmigung durch den Risikoeigentümer. | Ausnahmen nur über das Formular, Regel für Vertrieb und Support, Altfälle nachträglich erfassen. |
| Ausnahmen ohne Ablaufdatum | Genehmigt „bis auf Weiteres“. | SP-03.04B verlangt eine festgelegte Gültigkeit und eine mindestens jährliche Überprüfung. | Pflichtfeld „gültig bis“, längstens zwölf Monate, monatliche Ablaufprüfung. |
| Einzelbewertung ohne Gesamtbild | Jede Ausnahme wird für sich bewertet. | SP-03.03B und SP-03.04B verlangen die Betrachtung des Gesamtrisikos aus der Kombination einzelner Ausnahmen. | bei jeder neuen Ausnahme und bei der Jahresüberprüfung alle offenen Ausnahmen zusammen bewerten. |
Alle Kriterien des Themengebiets SP
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| SP-01 | Dokumentation, Kommunikation und Bereitstellung von Richtlinien und Verfahren | 4/0/0 | Einheitliche Struktur aller Richtlinien, abgeleitet aus der Informationssicherheitsrichtlinie, mit Versionskontrolle, Genehmigung und bedarfsgerechter Kommunikation. |
| SP-02 | Überprüfung und Freigabe von Richtlinien und Verfahren | 2/0/0 | Überprüfung mindestens jährlich und bei wesentlichen Änderungen, Freigabe überarbeiteter Fassungen vor ihrer Gültigkeit. |
| SP-03 | Ausnahmen von bestehenden Richtlinien und Verfahren | 5/0/3 | Liste aller Ausnahmen mit Risikobeurteilung, Genehmigung, Befristung und jährlicher Überprüfung; keine Ausnahme, die zu einer Abweichung von C5 führt. |
Die drei erweiternden Unterkriterien gehören zu SP-03: Genehmigung durch die angemessene Leitungsebene (SP-03.01AC), Überwachung der Liste gegen das Ablaufen genehmigter Ausnahmen (SP-03.02AC) und zeitnahe Abhilfe bei Abweichungen (SP-03.03AC).
Bezug zu ISO/IEC 27001:2022
Ein zertifiziertes ISMS bringt für SP viel mit. Nach den ergänzenden Informationen zu SP-02.01B und SP-03.01B werden Kontrollen dazu im ISO-Zertifizierungsaudit voraussichtlich ebenfalls geprüft; bei einer getrennten Prüfung kann der C5-Prüfer statt einer erneuten Prüfung den ISO-Bericht einsehen, sofern die vorgelegten Nachweise hinreichend schlüssig sind. Was sonst aus ISO wiederverwendbar ist, steht auf der Seite C5 und ISO 27001.
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| SP-01 | Abschnitt 7.5, A.5.1, A.5.37 | Dokumentierte Richtlinien und Verfahren | einheitliche Struktur mit Pflichtinhalten, darunter Rollen von Kunden und Subdienstleistern |
| SP-02 | A.5.1 | Überprüfung von Richtlinien | mindestens jährlich und bei wesentlichen Änderungen am Dienst, Freigabe vor Gültigkeit |
| SP-03 | kein direktes Gegenstück; Nähe zu Abschnitt 6.1.3 und 8.3 | Ausnahmen und Risikoakzeptanz | Ausnahmeliste, Gesamtrisiko, Befristung, Verbot von Ausnahmen mit Abweichung von C5 |
Häufige Fragen
Wer muss Richtlinien freigeben?+
Wie oft müssen Richtlinien überprüft werden?+
Darf ich für einen Kunden von einer Richtlinie abweichen?+
Braucht jede Ausnahme ein Ablaufdatum?+
Gilt SP-01 nur für die Richtlinien im Gebiet SP?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- C5 OIS: Organisation der Informationssicherheit nach C5:2026
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Vorlagen: Scope-Steckbrief, Nachweisregister und mehr
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.2 SP-01 bis SP-03, Abschnitt 5.7 IAM-05, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.2, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).