
Stand: 2026-11-01
Diese Seite behandelt die Trennung der Kundendaten als Schwerpunkt des C5:2026. Das Themengebiet OPS als Ganzes behandelt die Seite Themengebiet OPS; welche neuen Schwerpunkte der Katalog insgesamt setzt, steht auf der Seite C5:2026.
Worum geht es bei der Mandantentrennung im C5:2026?
Der Katalog nennt die „detailliertere Berücksichtigung von Mandantenfähigkeit“ als eine der wesentlichen Änderungen (Abschnitt 1.1). In den Kriterien heißt das Thema „Trennung von Datensätzen“; gemeint ist die Trennung der Kundendaten zwischen verschiedenen Kunden und zwischen Kunden und Anbieter. Drei Kriterien bilden den Kern:
- OPS-30 Richtlinien und Verfahren (neu): Auf Basis einer Risikobeurteilung nach OIS-07 legt der Anbieter Richtlinien fest, die sich auf ein dokumentiertes Cloud-Schichtenmodell stützen. Sie zeigen, welche Schichten der Dienst nutzt, welche Trennungsmaßnahmen je Schicht greifen, eingeteilt nach Vertraulichkeit, Integrität und Verfügbarkeit und nach präventiv, detektiv und reaktiv, wie die Maßnahmen überwacht werden und was bei Abweichungen geschieht (OPS-30.01B).
- OPS-31 Implementierung: Der Anbieter setzt Maßnahmen gegen Bedrohungen der Trennung um, Kundendaten auf gemeinsam genutzten virtuellen und physischen Ressourcen sind „sicher und strikt getrennt“, und die Risikobeurteilung wird bei Bedarf, besonders bei Architekturänderungen, mindestens aber jährlich überprüft (OPS-31.01B bis 03B). Nach der Änderungshistorie ist OPS-31 der Nachfolger von OPS-24 aus C5:2020.
- COS-06 Trennung des Datenverkehrs: Der Datenverkehr der Kunden in gemeinsam genutzten Netzumgebungen ist auf Netzebene nach einem dokumentierten Rahmenwerk getrennt (COS-06.01B). Bei IaaS und PaaS verlangt das erweiternde COS-06.01AC physisch getrennte Netze oder Verschlüsselung nach dem Stand der Technik zusammen mit logischer Trennung. Die übrige Netzsicherheit behandelt das Themengebiet COS.
Dazu kommen Unterkriterien in anderen Gebieten: IAM-07.01B verlangt Trennungsmechanismen, die Kunden voneinander und den Dienst von den übrigen Systemen des Anbieters trennen, IAM-07.02B, dass ein Vorfall an den datenhaltenden Komponenten nicht auf die Komponenten übergreift, die den Zugriff verwalten. OPS-15.01B verlangt Protokolle, die Zugriffe eindeutig auf Mandantenebene zuordnen. COS-05.02B trennt die Orchestrierungsnetze von den Kundennetzen, OPS-34.02B Nr. 4 die Kundendaten in Containern.
Als Beispiel für ein Schichtenmodell nennt der Katalog die CISA Cloud Security Technical Reference Architecture; der Anbieter darf aber eine eigene Kategorisierung verwenden (ergänzende Informationen zu OPS-30). Nicht jede Kombination aus Schutzziel und Maßnahmenart muss für jede Schicht belegt sein; wo das nicht sinnvoll ist, halten Sie es nachvollziehbar in der Richtlinie fest.
Ausgangssituation: ein Dokumentenmanagement für Behörden
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt ein Dokumentenmanagement als SaaS für Kommunalverwaltungen. Alle Kommunen nutzen dieselbe Anwendung auf der Infrastruktur eines großen Cloud-Anbieters: einen gemeinsamen Kubernetes-Cluster, eine gemeinsame Datenbank mit einer Spalte für die Mandanten-ID, einen gemeinsamen Objektspeicher mit einem Verzeichnis je Mandant und einen gemeinsamen Suchindex. Die Volltextsuche und eine Vorschau-Funktion laufen als eigene Dienste.
So sieht es vor dem Projekt aus:
- Die Mandanten-ID setzt jeder Entwickler in seinen Abfragen selbst; eine zentrale Durchsetzung gibt es nicht.
- Der Suchindex enthält Dokumente aller Mandanten; gefiltert wird erst bei der Ausgabe.
- Für alle Mandanten gilt ein gemeinsamer Datenschlüssel in der Schlüsselverwaltung der Plattform.
- Der jährliche Penetrationstest prüft die Anwendung von außen, aber nicht, ob ein Nutzer einer Kommune Daten einer anderen sehen kann.
- Die Protokolle der Vorschau-Funktion enthalten keine Mandanten-ID.
Die Trennung funktioniert vermutlich. Belegen lässt sie sich so nicht: Es fehlen Schichtenmodell, Risikobeurteilung und Tests, die eine Verletzung der Trennung erkennen würden.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Bei einem SaaS liegt die Trennung oberhalb der Infrastruktur beim Anbieter. Die Plattform trennt ihre Kunden voneinander, also den Anbieter von anderen Plattformkunden, nicht die Mandanten des Anbieters untereinander. Für OPS-31 und COS-06 nennt der Katalog korrespondierende Kriterien für Kunden. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Kommune) |
|---|---|---|---|
| Schichtenmodell, Risikobeurteilung, Richtlinie | erstellt und überprüft sie mindestens jährlich (OPS-30, OPS-31.03B) | - | - |
| Trennung in Anwendung, Datenbank, Suchindex, Objektspeicher | setzt sie um und testet sie (OPS-31.01B, OPS-31.02B) | - | - |
| Trennung auf Hardware, Hypervisor, physischem Netz | bewertet die Berichte der Plattform | trennt ihre eigenen Kunden voneinander | - |
| Netztrennung im Cluster und zur Administration | trennt Datenverkehr nach dokumentiertem Rahmenwerk (COS-06.01B, COS-05.02B) | stellt Netzfunktionen bereit | gestaltet eigene virtuelle Netze, soweit in seiner Verantwortung (korrespondierende Kriterien zu COS-06) |
| Nutzung der Trennungsfunktionen | stellt etwa getrennte Bereiche für Ämter innerhalb einer Kommune bereit | - | nutzt sie entsprechend dem Schutzbedarf seiner Daten (korrespondierende Kriterien zu OPS-31) |
Welche dieser Kundenkontrollen Sie voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Wie Sie die Pflichten der Kunden handhabbar machen, zeigt die Seite Korrespondierende Kriterien.
Arbeitsprodukt: Trennungsmatrix je Cloud-Schicht
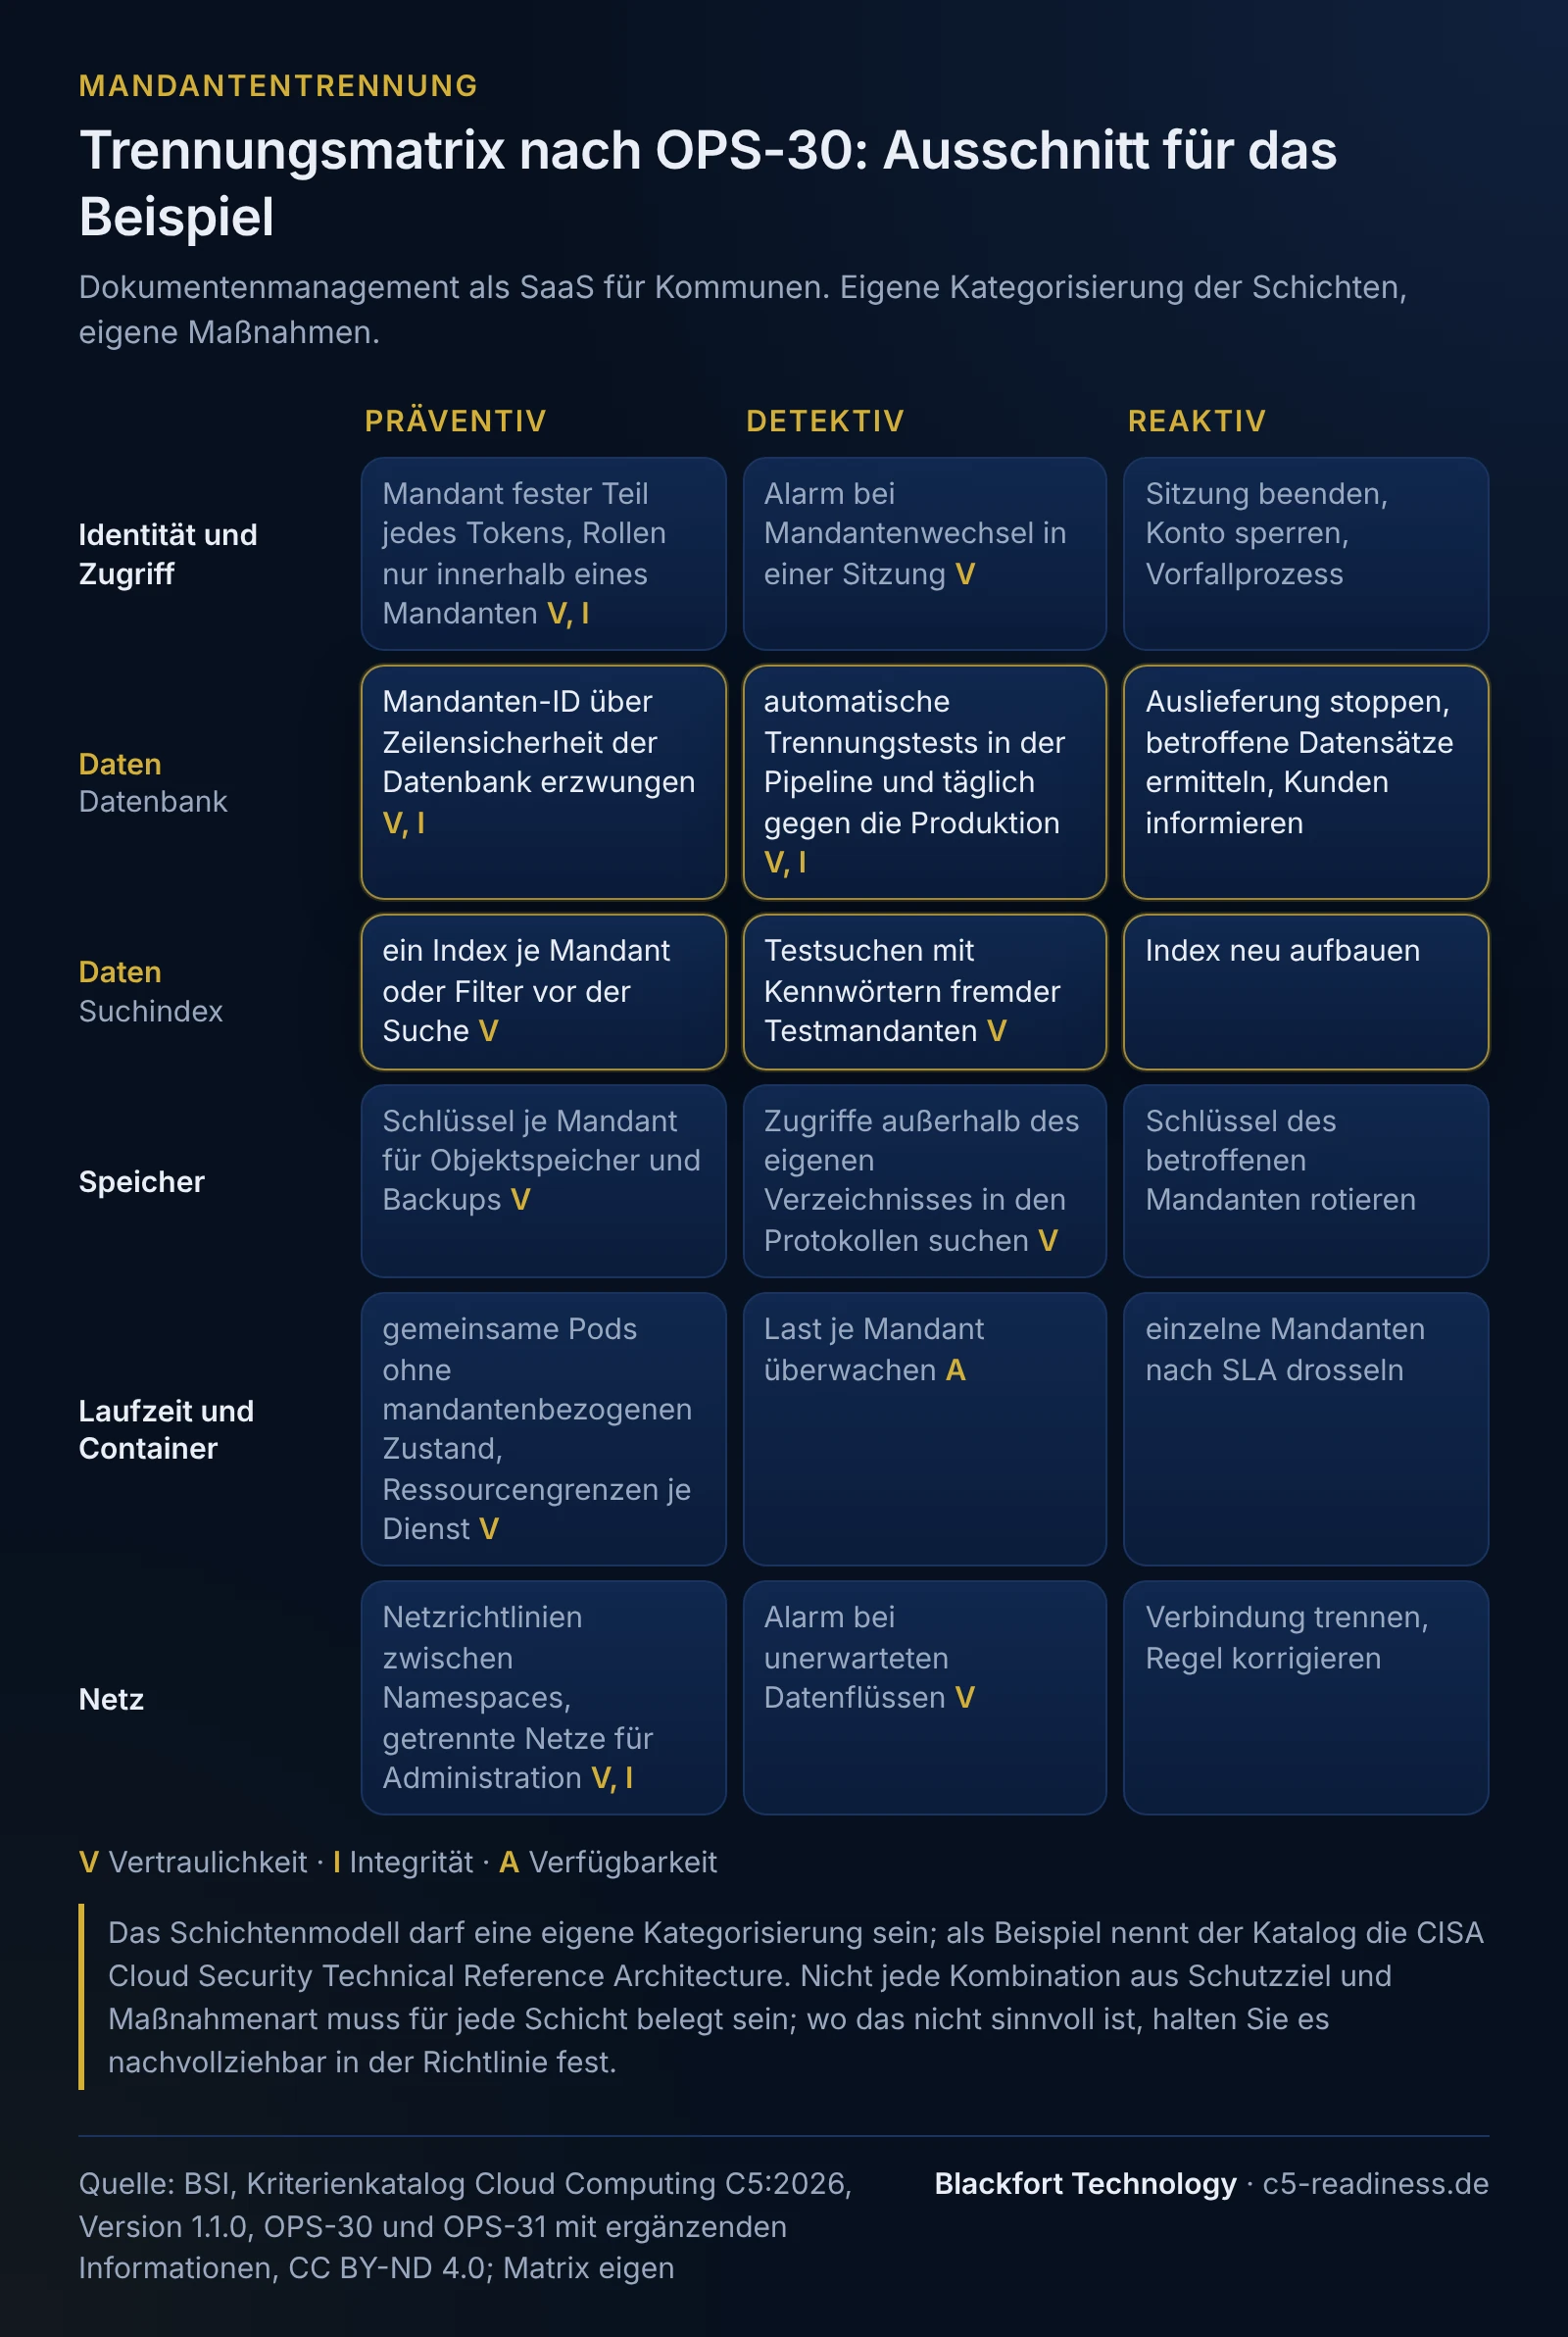
OPS-30.01B verlangt Maßnahmen je Schicht, eingeteilt nach Schutzziel und Maßnahmenart. Am einfachsten wird daraus eine Matrix, die gleichzeitig Richtlinie und Prüfgrundlage ist. Ein Ausschnitt für das Beispiel (eigene Kategorisierung der Schichten, eigene Maßnahmen):
| Schicht | Präventiv | Detektiv | Reaktiv |
|---|---|---|---|
| Identität und Zugriff | Mandant ist fester Teil jedes Tokens; Rollen gelten nur innerhalb eines Mandanten (V, I) | Alarm bei Token mit Mandantenwechsel in einer Sitzung (V) | Sitzung beenden, Konto sperren, Vorfallprozess |
| Daten (Datenbank) | Mandanten-ID über Zeilensicherheit der Datenbank erzwungen, nicht im Anwendungscode (V, I) | automatische Trennungstests in der Pipeline und täglich gegen die Produktion (V, I) | Auslieferung stoppen, betroffene Datensätze ermitteln, Kunden informieren |
| Daten (Suchindex) | ein Index je Mandant oder Filter vor der Suche (V) | Testsuchen mit Kennwörtern fremder Testmandanten (V) | Index neu aufbauen |
| Speicher | Schlüssel je Mandant für Objektspeicher und Backups (V); Zugriff nur über Dienstkonten mit Mandantenbezug | Auswertung der Zugriffsprotokolle auf Zugriffe außerhalb des eigenen Verzeichnisses (V) | Schlüssel des betroffenen Mandanten rotieren |
| Laufzeit und Container | gemeinsame Pods ohne mandantenbezogenen Zustand; Ressourcengrenzen je Dienst (V) | Überwachung der Last je Mandant (A) | Drosselung einzelner Mandanten nach SLA |
| Netz | Netzrichtlinien zwischen Namespaces, getrennte Netze für Administration (V, I) | Alarm bei unerwarteten Datenflüssen (V) | Verbindung trennen, Regel korrigieren |
V, I, A stehen für Vertraulichkeit, Integrität und Verfügbarkeit (A nach dem englischen „availability“; im Assetregister des Themengebiets AM steht A dagegen für Authentizität). Die Grafik unter diesem Absatz zeigt dieselbe Matrix als Übersicht zum Ausdrucken; die Tabelle enthält einige Einzelheiten mehr. Die Matrix ersetzt nicht die Risikobeurteilung nach OIS-07; sie zeigt, welche Maßnahme welches Risiko adressiert. Kryptografische Trennung muss nach den ergänzenden Informationen zu OPS-31 nicht auf jeder Ressource bestehen, wenn die Risikobeurteilung sie dort nicht verlangt.
Beispiel-Kontrollbeschreibung zu OPS-31
Eine Trennung, die nur behauptet ist, lässt sich nicht prüfen. Die folgende Kontrolle macht sie messbar (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-OPS-31-01 Trennungstests zwischen Mandanten |
| Zugeordnet | OPS-31.01B, OPS-31.02B; OPS-30.01B Nr. 3 und 4 (Überwachung, Reaktion) |
| Ziel | Ein Nutzer oder Dienst eines Mandanten kann weder lesend noch schreibend auf Daten eines anderen Mandanten zugreifen; eine Verletzung wird erkannt, bevor ein Release ausgeliefert wird, und in der Produktion binnen eines Tages. |
| Verantwortlich | Leitung Entwicklung (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | jeder Build; täglicher Lauf gegen die Produktion mit zwei festen Testmandanten; jährlicher Penetrationstest mit dem Schwerpunkt mandantenübergreifender Zugriff, zusätzlich nach Architekturänderungen |
| Durchführung | Eine Testsuite versucht für jede Schnittstelle und jede Suchfunktion, mit Kennungen von Testmandant A Daten von Testmandant B zu lesen, zu ändern oder zu löschen. Neue Schnittstellen werden ohne Testfall nicht freigegeben. Ein externer Prüfdienstleister testet jährlich gezielt die Trennung. |
| Kontrolle | Die ISB prüft monatlich, dass die Suite für alle Schnittstellen läuft (Abgleich mit dem Schnittstellenverzeichnis), und wertet den Bericht des Penetrationstests aus. |
| Eskalation | Ein fehlgeschlagener Test im Build stoppt die Auslieferung. Ein Fund in der Produktion wird als Sicherheitsvorfall behandelt; betroffene Kunden werden informiert. |
| Nachweis | Pipeline-Protokolle, Protokolle der täglichen Läufe, Abgleich Schnittstellenverzeichnis zu Testfällen, Bericht des Penetrationstests mit Maßnahmen |
Der Penetrationstest hat hier einen eigenen Zweck: Lässt sich die Wirksamkeit der Trennung wegen einer komplexen Umsetzung nicht mit hinreichender Sicherheit beurteilen, kann der Nachweis nach den ergänzenden Informationen zu OPS-31 auch durch Expertenprüfungen Dritter erbracht werden, etwa Penetrationstests. Für die Netztrennung nennen die ergänzenden Informationen zu COS-06 dasselbe.
Welche Nachweise der Prüfer sehen will
Der Prüfer braucht für die Mandantentrennung zweierlei: die Begründung, warum die Maßnahmen ausreichen, und Belege, dass sie im Zeitraum wirkten. Beispiele aus dem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinie mit Schichtenmodell und Trennungsmatrix | OPS-30.01B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung |
| Risikobeurteilung zur Trennung mit Datum der letzten Überprüfung | OPS-30.01B, OPS-31.03B | Risikoregister | ISB | mindestens eine Überprüfung im Zeitraum, dazu bei Architekturänderungen |
| Ergebnisse der Trennungstests | OPS-31.01B, OPS-31.02B | Pipeline, Testprotokolle | Leitung Entwicklung | fortlaufend, Stichprobe |
| Bericht des Penetrationstests zur Mandantentrennung | OPS-31.02B (Ergänzende Information), OPS-22 | Prüfdienstleister | ISB | letzter Test vor oder im Zeitraum |
| Rahmenwerk der Netztrennung mit Export der Netzrichtlinien | COS-06.01B, COS-05.02B | Netzdokumentation, Cluster | Betrieb | Stand zu Beginn und Ende des Zeitraums |
| Protokolle mit Mandanten-ID | OPS-15.01B | Protokollsystem | Betrieb | Stichprobe aus dem Zeitraum |
| Bericht der Plattform zu deren Mandantentrennung | OPS-31.02B, SSO | Testat oder Bericht der Plattform | ISB | Berichtszeitraum mit Überdeckung des eigenen |
Den Bericht der Plattform werten Sie über das Subdienstleistermanagement aus (siehe Subdienstleisterinventar). Wie Sie Nachweise den Unterkriterien zuordnen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken folgen aus dem Wortlaut der Kriterien und dem Szenario. Ist ein Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Kein Schichtenmodell | Die Trennung ist als „Mandanten-ID in jeder Tabelle“ beschrieben. | OPS-30.01B verlangt Richtlinien auf Grundlage eines dokumentierten Cloud-Schichtenmodells mit Maßnahmen je Schicht. | Schichten des Dienstes festlegen und die Trennungsmatrix wie oben ausfüllen, Lücken in der Matrix begründen. |
| Trennung hängt am einzelnen Entwickler | Jede Abfrage setzt die Mandanten-ID selbst. | OPS-31.02B verlangt eine sichere und strikte Trennung nach dokumentiertem Ansatz; ein vergessener Filter genügt für einen Datenabfluss. | Durchsetzung zentral in Datenbank oder Datenzugriffsschicht, Trennungstests in der Pipeline. |
| Gemeinsamer Suchindex ohne Prüfung | Der Index enthält alle Mandanten, gefiltert wird bei der Ausgabe. | Der Index ist eine gemeinsam genutzte Ressource im Sinne von OPS-31.02B; ohne Risikobeurteilung und Test ist die Trennung dort nicht belegt. | Index je Mandant oder Filter vor der Suche, als eigene Zeile in Matrix und Testsuite. |
| Risikobeurteilung veraltet | Die Beurteilung stammt aus der Zeit vor Suchdienst und Vorschau. | OPS-31.03B verlangt die Überprüfung bei Architekturänderungen, mindestens jährlich. | Überprüfung an das Änderungsmanagement koppeln: jede neue Komponente mit Kundendaten löst eine Neubewertung aus. |
| Protokolle ohne Mandantenbezug | Die Vorschau-Funktion protokolliert nur technische Kennungen. | OPS-15.01B verlangt eine eindeutige Zuordnung auf Mandantenebene; eine Verletzung der Trennung ließe sich nicht aufklären. | Mandanten-ID in alle Protokolle von Diensten mit Kundendaten aufnehmen. |
Welche Lücken zuerst zu schließen sind, ist eine Frage der Maßnahmenplanung.
Kriterien zur Mandantentrennung
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Auswahl außerhalb von OPS-30, OPS-31 und COS-06 ist unsere Einordnung. Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| OPS-30 | Trennung von Datensätzen - Richtlinien und Verfahren | 1/0/0 | Richtlinie zur Trennung auf Basis von Risikobeurteilung und Schichtenmodell, mit Maßnahmen je Schicht. |
| OPS-31 | Trennung von Datensätzen - Implementierung | 3/0/0 | Umsetzung auf allen gemeinsam genutzten Ressourcen, Überprüfung der Risikobeurteilung mindestens jährlich. |
| COS-06 | Trennung des Datenverkehrs in gemeinsam genutzten Netzumgebungen | 1/0/1 | Netztrennung nach dokumentiertem Rahmenwerk, als Zusatz für IaaS und PaaS physisch oder verschlüsselt. |
| IAM-07 | Zugriff auf Cloud-Kundendaten | 6/3/4 | Trennungsmechanismen zwischen Kunden und zum übrigen Anbieter, Transparenz bei Zugriffen des Anbieters. |
| OPS-15 | Protokollierung und Überwachung - Zurechenbarkeit | 3/0/2 | Zugriffe je Mandant eindeutig zuordnen. |
| COS-05 | Netze für die Administration | 2/0/1 | Administrations- und Orchestrierungsnetze getrennt von den Netzen der Kunden. |
Den Zugriff des eigenen Personals auf Kundendaten nach IAM-07.03B ff. behandelt die Seite Themengebiet IAM.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3).
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| OPS-30, OPS-31 | A.8.3, A.5.23 | Zugriffsbeschränkung, Cloud-Dienste | Schichtenmodell, Matrix nach Schutzziel und Maßnahmenart, jährliche Überprüfung der Risikobeurteilung |
| COS-06, COS-05.02B | A.8.22 | Trennung von Netzen | dokumentiertes Rahmenwerk, für IaaS und PaaS als Zusatz Verschlüsselung |
| OPS-15.01B | A.8.15 | Protokollierung | Zuordnung auf Mandantenebene |
Häufige Fragen
Reicht eine Mandanten-ID in der Datenbank als Trennung?+
Muss ich jeden Mandanten mit eigenem Schlüssel verschlüsseln?+
Welches Schichtenmodell soll ich verwenden?+
Wie belege ich eine komplexe Trennung?+
Gilt COS-06 auch für SaaS?+
Weiterlesen
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 COS: Kommunikationssicherheit und Netzsegmentierung
- C5 Kubernetes: Container-Plattform prüffähig betreiben
- C5 Confidential Computing: OPS-32 und OPS-33 nach C5:2026
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 1.1, OPS-30, OPS-31, COS-05, COS-06, IAM-07, OPS-15 mit Ergänzenden Informationen, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), OPS-30 und OPS-31, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), OPS-30 neu, C5:2020 OPS-24 zu OPS-31 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).