
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet OIS (Organisation der Informationssicherheit) des C5:2026, Abschnitt 5.1 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet OIS?
OIS regelt, wie der Cloud-Anbieter Informationssicherheit organisiert und steuert. Der Katalog nennt als Ziel die Planung, Umsetzung, Aufrechterhaltung und kontinuierliche Verbesserung eines Rahmenwerks zur Informationssicherheit innerhalb der Organisation (Abschnitt 5.1). Praktisch heißt das: Es gibt ein ISMS mit einem Anwendungsbereich, der den Dienst abdeckt, eine von der obersten Leitung verabschiedete Informationssicherheitsrichtlinie, klare Grenzen zu Kunden und Dienstleistern, getrennte Aufgaben und einen Risikoprozess mit benannten Risikoeigentümern.
Das Gebiet umfasst zehn Kriterien, OIS-01 bis OIS-10, mit 34 Basis-Unterkriterien, 2 verschärfenden und 5 erweiternden Zusatz-Unterkriterien. Neu gegenüber C5:2020 sind laut Änderungshistorie OIS-05 (Threat Intelligence), OIS-09 (Risikobehandlung) und OIS-10 (Informationssicherheit im Projektmanagement). Die Nummern haben sich verschoben: Die Richtlinie für Risikomanagement, in C5:2020 OIS-06, ist jetzt OIS-07. Viele andere Kriterien verweisen auf OIS-07, etwa „Auf der Grundlage einer Risikobeurteilung (vgl. OIS-07)“ in AM-10 bis AM-12. Ein schwacher Risikoprozess wirkt sich deshalb weit über dieses Gebiet hinaus aus.
Ausgangssituation: ein SaaS-Anbieter mit ISO-Zertifikat
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, auf der mittelständische Unternehmen und Kommunen eingehende elektronische Rechnungen empfangen, prüfen und an ihre Buchhaltung weitergeben. Rund 70 Beschäftigte, der Dienst läuft als SaaS auf der Infrastruktur eines großen Cloud-Anbieters. Der Anbieter ist nach ISO/IEC 27001 zertifiziert, der Geltungsbereich umfasst Entwicklung und Betrieb. Einige Kunden sind Kommunalverwaltungen.
So sieht es vor dem Projekt aus:
- Das Risikoregister ist eine Tabelle, die die Informationssicherheitsbeauftragte (ISB) einmal im Jahr vor dem Überwachungsaudit überarbeitet. Die Umstellung auf eine neue Datenbankarchitektur im Frühjahr hat keine Neubewertung ausgelöst.
- Restrisiken zeichnet die ISB selbst ab, weil sich sonst niemand zuständig fühlt.
- Was Kunden selbst tun müssen, steht verstreut in AGB, Leistungsbeschreibung und einem Onboarding-Wiki. Ein zusammenhängendes Dokument dazu gibt es nicht.
- Sicherheitswarnungen von Herstellern und Behörden liest das Betriebsteam, wenn sie auffallen; eine Verbindung zum Risikoregister besteht nicht.
- Das Projekt „KI-gestützte Belegerkennung“ läuft seit drei Monaten, ohne dass jemand die Risiken bewertet hat.
- Einmal im Monat trifft sich eine „Sicherheitsrunde“; Protokolle gibt es nur gelegentlich.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
OIS liegt beim Anbieter. Auch wenn er Tätigkeiten an Subdienstleister (Subservice-Organisationen) auslagert, bleibt die Verantwortung für die Risiken nach den ergänzenden Informationen zu OIS-08 und OIS-09 bei ihm. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Unternehmen, Kommune) |
|---|---|---|---|
| ISMS und Informationssicherheitsrichtlinie (OIS-01, OIS-02) | betreibt das ISMS mit einem Anwendungsbereich, der den Dienst abdeckt; die oberste Leitung verabschiedet die Richtlinie und kommuniziert sie an Personal und Kunden | betreibt ein eigenes ISMS; bei Carve-out außerhalb Ihrer Prüfung | - |
| Modell geteilter Verantwortung (OIS-03) | dokumentiert Schnittstellen, Abhängigkeiten und Mitwirkungspflichten, prüft das Modell regelmäßig, kündigt Änderungen vorab an | beschreibt die eigene Verantwortungsteilung; der Anbieter baut sie in sein Modell ein | stellt nach den korrespondierenden Kriterien für Kunden sicher, dass Verantwortlichkeiten, Mitwirkungspflichten und Meldewege aus dem Vertrag bei ihm definiert und eingerichtet sind |
| Risikobeurteilung und -behandlung (OIS-07 bis OIS-09) | beurteilt alle Risiken im eigenen Verantwortungsbereich, auch die Abhängigkeit von der Plattform (OIS-08.02B) | Risiken der eigenen Infrastruktur; der Anbieter überwacht sie nach SSO | übernimmt geteilte Risiken, die der Anbieter Kundenkontrollen zuordnet und in der Benutzerdokumentation beschreibt (OIS-09.07B) |
| Kontakt zu Behörden (OIS-06) | hält Kontakt zum Nationalen IT-Lagezentrum und zum CERT-Bund, soweit angemessen, weil Kunden aus dem öffentlichen Sektor den Dienst nutzen | - | - |
Welche Kundenkontrollen Sie voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung; wie Sie diese Pflichten mit Kunden abstimmen, zeigt die Seite korrespondierende Kriterien. Der Prüfer prüft solche Kontrollen nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Wie sieht ein prüffähiges Rollen- und Gremienmodell aus?
Der Katalog schreibt kein bestimmtes Gremium vor. Er verlangt aber Handlungen bestimmter Rollen: Die oberste Leitung verabschiedet die Richtlinie (OIS-02.01B), Risikoeigentümer akzeptieren Restrisiken (OIS-07.01B, OIS-09.03B), die Ebene der Leitung, die für die Sicherheit des Dienstes verantwortlich ist, bewertet Risikobeurteilung und Behandlungspläne (OIS-07.01B Nr. 6). Rollen, die Risiken überprüfen, sollen sich nach den ergänzenden Informationen zu OIS-04 von Rollen unterscheiden, die Risiken verantworten. Ein Lenkungsausschuss für Informationssicherheit kommt im Katalog nur in einer Aufzählung von Beispielen vor (ergänzende Informationen zu SP-02). Wir empfehlen ihn trotzdem, weil dort die Entscheidungen mit Datum und Teilnehmern entstehen, die der Prüfer sehen will. Unser Modell für das Beispiel:
| Rolle oder Gremium | Aufgabe im ISMS | Bezug | Nicht zugleich |
|---|---|---|---|
| Geschäftsführung (oberste Leitung) | verabschiedet und kommuniziert die Informationssicherheitsrichtlinie, bewertet halbjährlich Risikobeurteilung und Status der Behandlungspläne, benennt die Risikoeigentümer | OIS-02.01B, OIS-02.02B, OIS-07.01B Nr. 6 | - |
| ISB | pflegt Methodik und Risikoregister, moderiert Beurteilungen, berichtet an die Geschäftsführung, prüft als zweite Verteidigungslinie | OIS-04.01B, OIS-07.01B | Risikoeigentümerin für Betrieb oder Entwicklung |
| Risikoeigentümer (Leitung Betrieb, Leitung Entwicklung, Leitung Support) | verantworten Maßnahmen, akzeptieren Restrisiken in ihrem Bereich, überprüfen ihre Risiken mindestens jährlich | OIS-07.01B Nr. 4, OIS-08.06B, OIS-09.03B | Prüfung der eigenen Risiken |
| Lenkungskreis Informationssicherheit (Geschäftsführung, ISB, Risikoeigentümer, Datenschutz) | quartalsweise und bei Anlass: Lage aus Threat Intelligence, neue und veränderte Risiken, Ausnahmen, Status der Behandlungspläne; Beschlüsse mit Protokoll | OIS-05.03B, OIS-08.04B, OIS-09.04B | - |
| Projektleitungen | melden Projekte mit Einfluss auf Dienst oder Sicherheit, lassen Risiken nach der Methodik beurteilen | OIS-10.01B | Akzeptanz der Projektrisiken ohne Risikoeigentümer |
Die Spalte „Nicht zugleich“ ist der Kern eines Verzeichnisses der Konflikte nach OIS-04.04B. Wie kleine Teams Aufgabentrennung mit kompensierenden Kontrollen lösen, zeigt die Seite C5 für SaaS-Anbieter. Ausnahmen von Richtlinien laufen über denselben Risikoprozess; das Verfahren dafür steht auf der Seite Sicherheitsrichtlinien und Arbeitsanweisungen.
Wie läuft der Risikoprozess nach OIS-07 bis OIS-09?
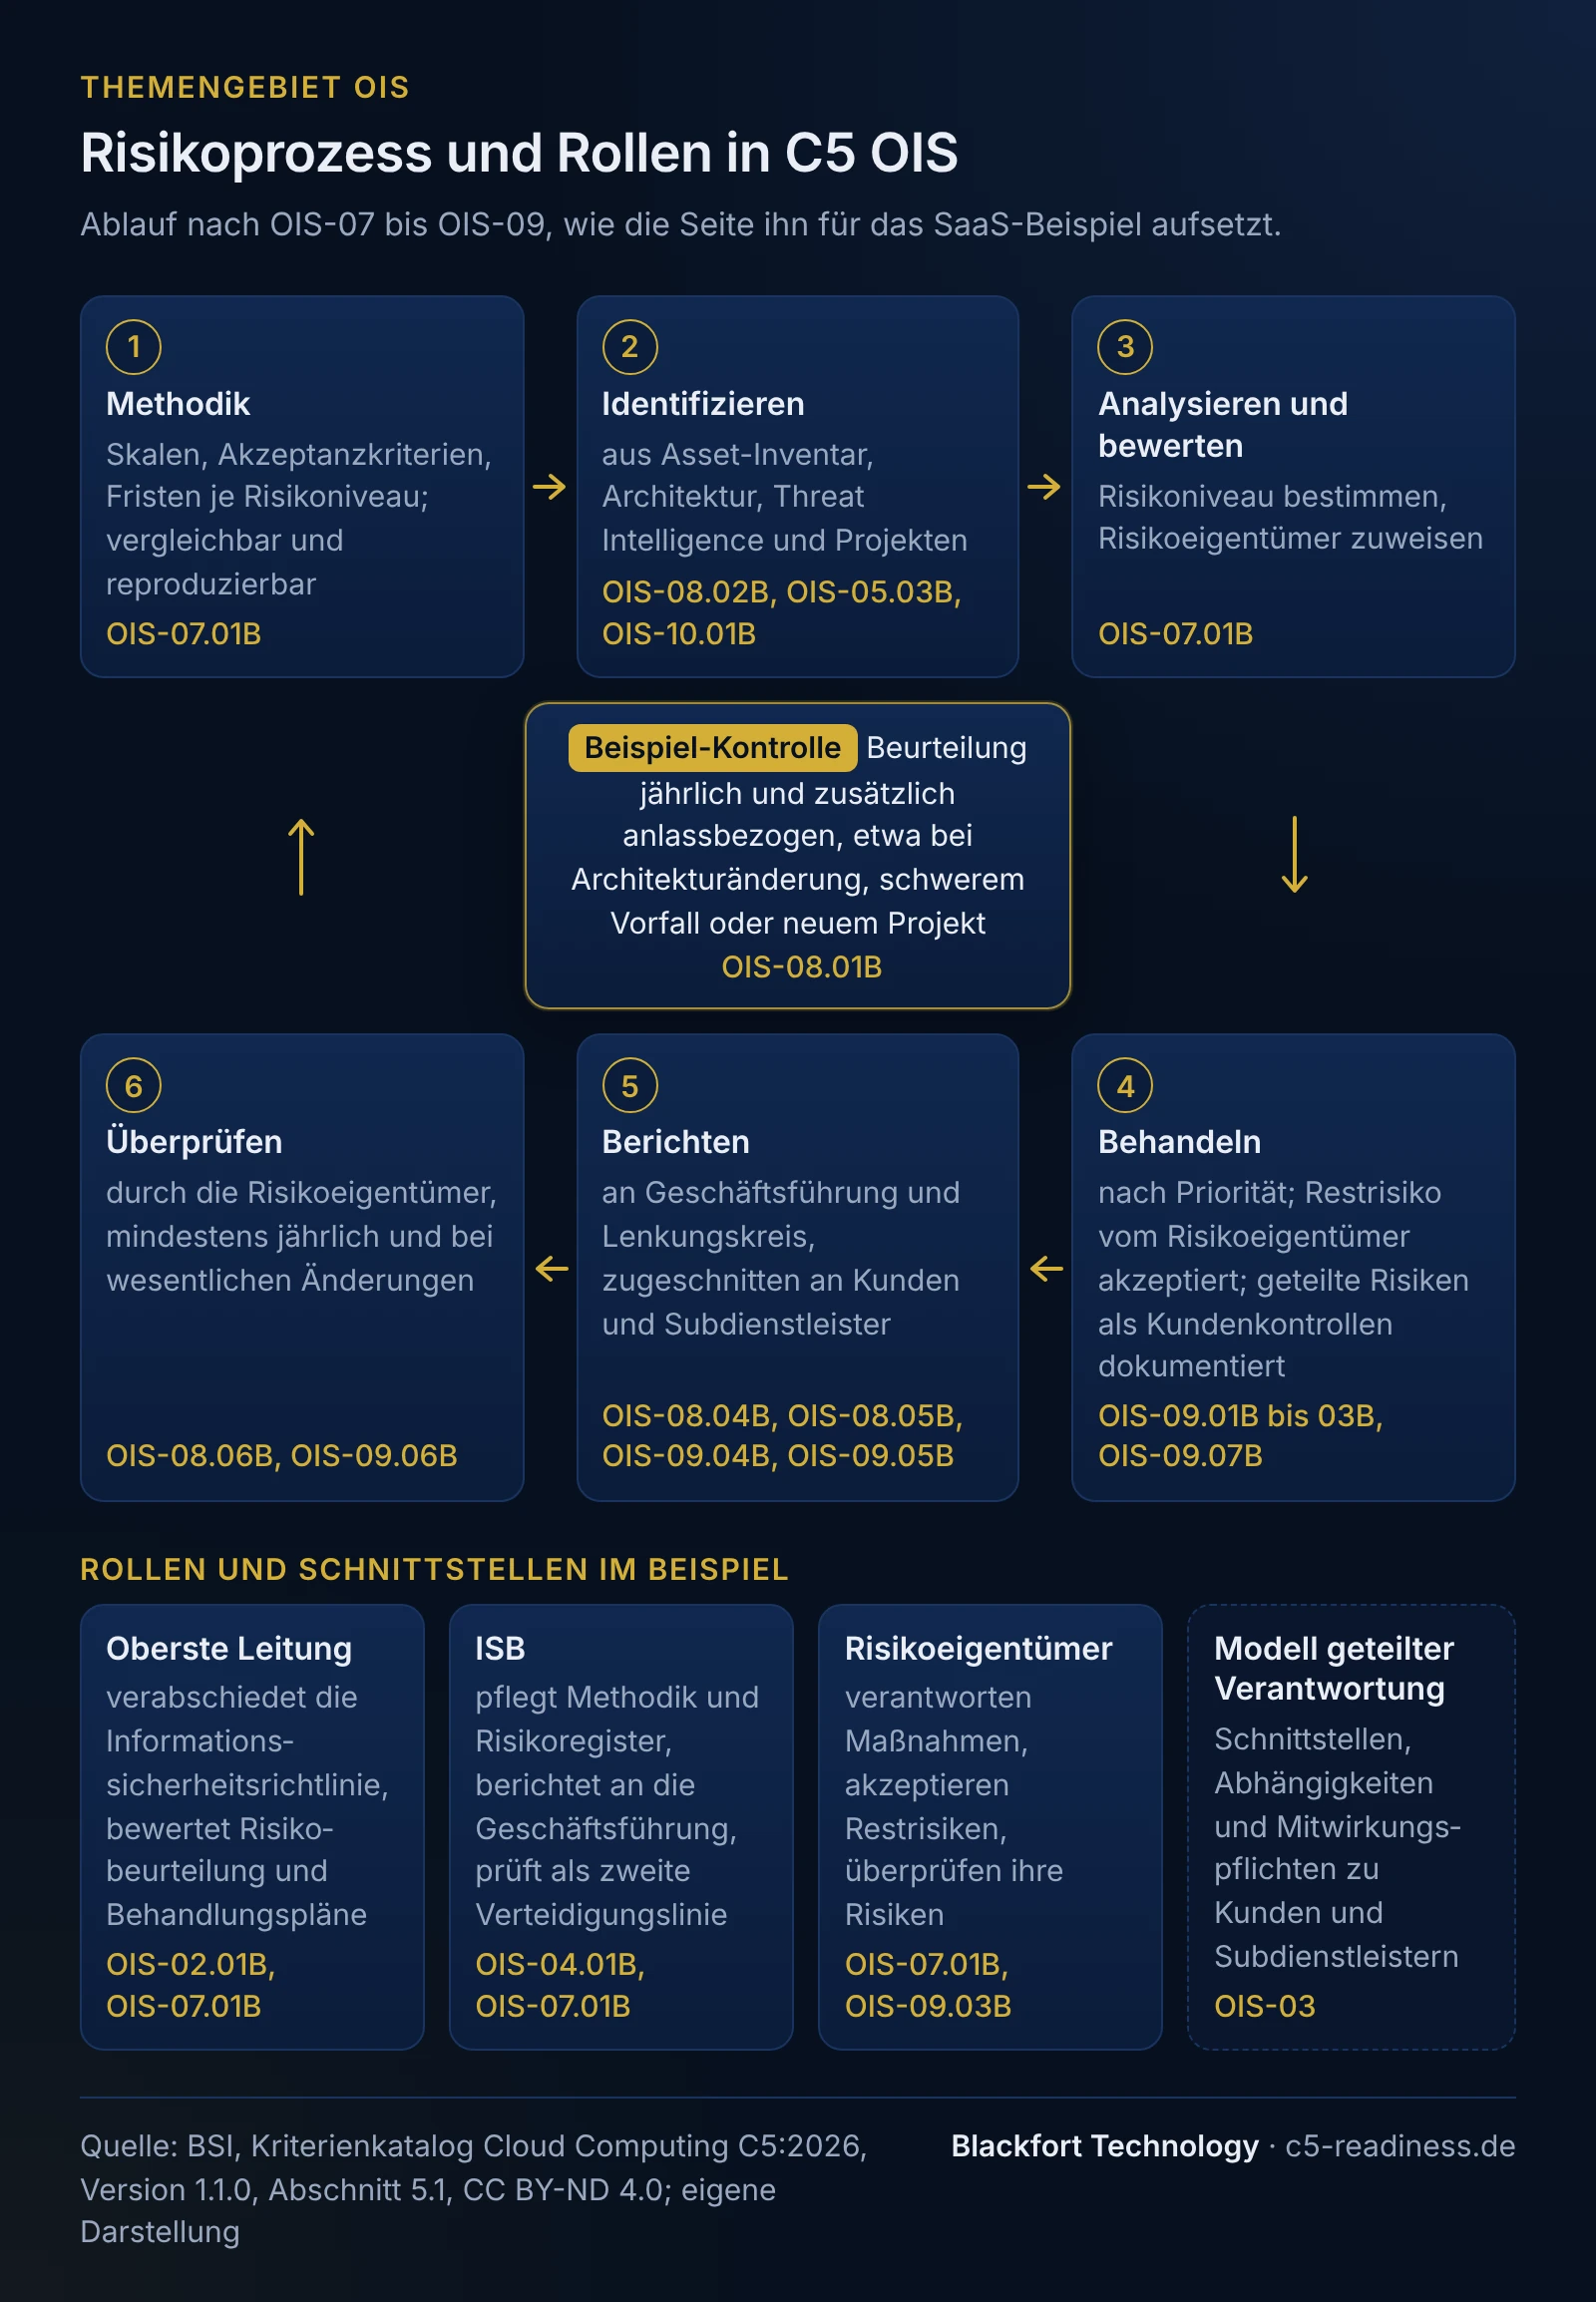
OIS-07 verlangt eine dokumentierte Methodik, die vergleichbare und reproduzierbare Ergebnisse liefert; OIS-08 regelt die Beurteilung, OIS-09 die Behandlung. Der Katalog lässt qualitative, semi-quantitative und quantitative Verfahren zu und verlangt keine bestimmten formalen Rahmenwerke; schlanke Formen der Dokumentation sind ausdrücklich möglich, soweit angemessen. So setzen wir den Prozess für das Beispiel auf:
| Schritt | Was passiert | Auslöser | Kriterium |
|---|---|---|---|
| 1 Methodik | Skala für Eintrittswahrscheinlichkeit und Auswirkung je Schutzziel (Vertraulichkeit, Integrität, Verfügbarkeit, Authentizität), Kriterien für Risikoakzeptanz, Fristen je Risikoniveau | einmalig, Überprüfung jährlich | OIS-07.01B |
| 2 Identifizieren | Risiken aus Asset-Inventar, Architektur, Threat Intelligence und Projekten sammeln; Pflichtaspekte prüfen, etwa Trennung der Kunden, öffentlich erreichbare Schnittstellen, Abhängigkeit von Service-Organisationen, Schlüsselverwaltung | jährlich und bei jedem Anlass | OIS-08.02B, OIS-05.03B, OIS-10.01B |
| 3 Analysieren und bewerten | Risikoniveau bestimmen, Risikoeigentümer zuweisen, gegen die Akzeptanzkriterien halten | mit Schritt 2 | OIS-07.01B Nr. 1 bis 3 |
| 4 Behandeln | Behandlungsplan mit Maßnahme, Frist und Verantwortlichem, priorisiert nach Risikoniveau; Restrisiko vom Risikoeigentümer akzeptiert; mit Kunden geteilte Risiken als Kundenkontrollen in die Benutzerdokumentation | nach jeder Bewertung | OIS-09.01B bis 03B, OIS-09.07B |
| 5 Berichten | Ergebnisse an Geschäftsführung und Lenkungskreis; zugeschnittene Informationen an Kunden und Subdienstleister, soweit Vertrag oder Recht es vorsehen | quartalsweise und bei Bedarf | OIS-08.04B, OIS-08.05B, OIS-09.04B, OIS-09.05B |
| 6 Überprüfen | Risikoeigentümer prüfen Analyse, Bewertung und Behandlung auf Angemessenheit; Behandlungsoptionen bei jeder Änderung der Beurteilung | mindestens jährlich und bei wesentlichen Änderungen am Dienst | OIS-08.06B, OIS-09.06B |
Als Anlässe nennen die ergänzenden Informationen zu OIS-08.01B unter anderem Änderungen der Bedrohungslage, Sicherheitsvorfälle, neue rechtliche oder vertragliche Anforderungen, Änderungen der Organisation oder der Architektur, Ereignisse bei Service-Organisationen, Ausnahmen von Richtlinien und kritische Schwachstellen. Halten Sie in Ihrer Methodik fest, welche dieser Anlässe bei Ihnen eine Beurteilung auslösen und wer sie meldet.
Beispiel-Kontrollbeschreibung zu OIS-08
OIS-08.01B verlangt, den Risikomanagementprozess „anlassbezogen und mindestens jährlich“ durchzuführen, OIS-08.06B eine Überprüfung durch die Risikoeigentümer mindestens jährlich und bei wesentlichen Änderungen am Dienst. Genau daran scheitert ein Register, das nur vor dem Audit gepflegt wird. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-OIS-08-01 Anlassbezogene und jährliche Risikobeurteilung |
| Zugeordnet | OIS-08.01B, OIS-08.02B, OIS-08.06B, OIS-09.06B |
| Ziel | Jedes Risiko im Verantwortungsbereich des Anbieters ist aktuell bewertet und hat einen Risikoeigentümer; Änderungen am Dienst, Vorfälle und neue Bedrohungen führen zeitnah zu einer neuen Bewertung. |
| Verantwortlich | ISB (Durchführung und Moderation); Risikoeigentümer (Bewertung, Überprüfung, Akzeptanz); Geschäftsführung (Bewertung der Ergebnisse) |
| Auslöser und Frequenz | jährliche Gesamtbeurteilung im ersten Quartal; anlassbezogen binnen 20 Arbeitstagen nach einem festgelegten Anlass: Änderung der Architektur (Änderungsticket mit Kennzeichen „sicherheitsrelevant“), Sicherheitsvorfall der höchsten beiden Stufen, neues Projekt mit Einfluss auf den Dienst, Lagebericht aus Threat Intelligence mit Handlungsbedarf, Ausnahme von einer Richtlinie |
| Durchführung | Die ISB eröffnet je Anlass einen Eintrag im Risikoregister mit Verweis auf das auslösende Ticket. Mit dem Risikoeigentümer werden die betroffenen Risiken nach der Methodik neu bewertet, die Pflichtaspekte nach OIS-08.02B geprüft und die Behandlungsoptionen überprüft. Neue Maßnahmen gehen mit Frist in den Behandlungsplan. |
| Kontrolle | Quartalsweise gleicht die ISB die Liste der Anlässe (Änderungstickets, Vorfälle, Projektliste, Ausnahmeliste) mit den Registereinträgen ab. Der Lenkungskreis sieht Abweichungen und offene Behandlungsmaßnahmen im Quartalsbericht. |
| Eskalation | Fehlt zu einem Anlass nach 20 Arbeitstagen die Bewertung oder ist eine Behandlungsfrist überschritten, entscheidet die Geschäftsführung im nächsten Lenkungskreis über Maßnahme oder Akzeptanz; die Überschreitung wird als Abweichung erfasst. |
| Nachweis | Risikoregister mit Änderungshistorie, Verweise auf auslösende Tickets, Protokolle der Bewertungen mit Datum und Teilnehmern, Quartalsabgleich, Protokolle des Lenkungskreises |
Die 20 Arbeitstage sind unsere Empfehlung; der Katalog nennt keine Frist für die anlassbezogene Beurteilung. Wichtig ist, dass Ihre Methodik eine Frist festlegt und Sie sie einhalten. Bei einem Typ-2-Bericht prüft der Prüfer, ob die Kontrolle über den ganzen Zeitraum wirksam war, also auch, ob jeder Anlass im Zeitraum eine Bewertung hatte.
Welche Nachweise der Prüfer sehen will
Für OIS sind Nachweise überwiegend Dokumente und Protokolle mit Datum, Version und Freigabe. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| ISMS-Dokumentation mit Anwendungsbereich, Erklärung zur Anwendbarkeit und Ergebnis der letzten Managementbewertung | OIS-01.01B, OIS-01.02B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung |
| Darstellung von Umfang und Grenzen des Dienstes unter eigener Kontrolle, mit Ausschlüssen und geteilter Verantwortung | OIS-01.03B | ISMS-Dokumentation, Architekturübersicht | ISB, Leitung Betrieb | im Zeitraum gültige Fassung |
| Informationssicherheitsrichtlinie mit Freigabe der Geschäftsführung und Nachweis der Kommunikation an Personal und Kunden | OIS-02.01B bis 03B | Freigabeprotokoll, Intranet, Kundenportal | Geschäftsführung | Freigabedatum, Veröffentlichung |
| Dokument zum Modell geteilter Verantwortung mit Überprüfungsdatum und Änderungsmitteilungen an Kunden | OIS-03.01B bis 05B | Kundenportal, Versandprotokoll | Produktmanagement, ISB | jede Fassung und jede Mitteilung im Zeitraum |
| Verzeichnis der Konflikte und Maßnahmen zur Aufgabentrennung | OIS-04.04B | ISMS-Dokumentation | ISB | Stand im Zeitraum |
| Threat-Intelligence-Lageberichte mit Verweis auf Registereinträge | OIS-05.01B bis 03B | Lageberichte, Risikoregister | Leitung Betrieb | jeder Bericht im Zeitraum |
| Risikomethodik, Risikoregister mit Historie, Behandlungsplan mit Akzeptanz der Restrisiken | OIS-07.01B, OIS-08.01B bis 06B, OIS-09.01B bis 06B | Risikoregister, Protokolle | ISB, Risikoeigentümer | jährliche Beurteilung und alle Anlässe im Zeitraum |
| Risikobeurteilungen in Projekten | OIS-10.01B | Projektunterlagen | Projektleitungen | alle relevanten Projekte im Zeitraum |
Ein Nachweisregister ordnet jedem Unterkriterium seinen Nachweis und seine Fälligkeit zu; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Risikobeurteilung nur im Jahresrhythmus | Das Register wird für das ISO-Audit gepflegt, Änderungen am Dienst lösen nichts aus. | OIS-08.01B verlangt die Durchführung auch anlassbezogen; die Architekturumstellung ohne Neubewertung ist im Typ-2-Zeitraum eine Abweichung. | Anlässe in der Methodik festlegen und mit Änderungs-, Vorfall- und Projektprozess verknüpfen, wie in K-OIS-08-01. |
| Restrisiken von der ISB akzeptiert | Keine benannten Risikoeigentümer. | OIS-07.01B Nr. 4 und OIS-09.03B legen die Akzeptanz in die Hand der Risikoeigentümer; zugleich vermischt die ISB prüfende und verantwortende Rolle (OIS-04). | Risikoeigentümer durch die Geschäftsführung benennen, Akzeptanz mit Datum und Namen im Register. |
| Kein zusammenhängendes Modell geteilter Verantwortung | Kundenpflichten stehen verstreut in AGB, Leistungsbeschreibung und Wiki. | OIS-03.01B verlangt ein etabliertes, dokumentiertes und kommuniziertes Modell, OIS-03.05B die rechtzeitige Ankündigung von Änderungen; ohne es fehlt auch die Grundlage für die CUEC in der Systembeschreibung. | ein Dokument mit Verweisen auf die Vertragsteile, Überprüfung nach SP-02, Änderungsmitteilungen vor Inkrafttreten. |
| Threat Intelligence ohne Anschluss | Warnungen werden gelesen, aber nicht bewertet. | OIS-05.02B und 05.03B verlangen Korrelation, Analyse und die Einbindung der Erkenntnisse in den Risikoprozess. | feste Quellenliste, monatlicher Lagebericht, Registereintrag bei Handlungsbedarf. |
| Projekte ohne Risikobeurteilung | Projekte starten ohne Sicherheitsbeteiligung. | OIS-10.01B verlangt die Behandlung von Risiken in allen Projekten mit direktem oder wesentlichem Einfluss auf den Dienst. | Sicherheitsprüfung als Pflichtschritt im Projektstart, Schwelle für „wesentlichen Einfluss“ in der Methodik definieren. |
Welche dieser Lücken die Prüfung blockieren und in welcher Reihenfolge Sie sie schließen, klärt die Maßnahmenplanung; Risikomethodik und erste Beurteilung gehören dort zum Fundament.
Alle Kriterien des Themengebiets OIS
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| OIS-01 | Informationssicherheitsmanagementsystem (ISMS) | 3/1/1 | Ein ISO/IEC-27001-konformes ISMS mit einem Anwendungsbereich, der Entwicklung und Betrieb des Dienstes abdeckt, und die Abgrenzung des Dienstes unter eigener Kontrolle. |
| OIS-02 | Informationssicherheitsrichtlinie | 3/0/0 | Die Richtlinie der obersten Leitung mit Sicherheitszielen, Strategie und Organisationsstruktur, kommuniziert an Personal und Kunden. |
| OIS-03 | Schnittstellen und Abhängigkeiten | 5/0/0 | Das Modell geteilter Verantwortung mit Kunden und Dritten, seine regelmäßige Überprüfung und die rechtzeitige Ankündigung von Änderungen. |
| OIS-04 | Aufgabentrennung | 4/0/2 | Trennung konfliktträchtiger Aufgaben auf Basis einer Risikobeurteilung, kompensierende Kontrollen und ein Verzeichnis der Konflikte. |
| OIS-05 | Threat Intelligence | 3/0/0 | Informationen über Bedrohungen sammeln, auswerten und in den Risikoprozess geben. |
| OIS-06 | Kontakt zu relevanten Behörden und Interessengruppen | 1/0/0 | Kontakt zum Nationalen IT-Lagezentrum und CERT-Bund, wenn Organisationen des öffentlichen Sektors in Deutschland den Dienst nutzen. |
| OIS-07 | Richtlinie für Risikomanagement | 1/0/0 | Die Methodik: vergleichbar und reproduzierbar, mit Risikoeigentümern, Akzeptanzkriterien und Bewertung durch die Leitung. |
| OIS-08 | Anwendung der Richtlinie für Risikomanagement - Risikobeurteilung | 6/1/2 | Die Beurteilung anlassbezogen und mindestens jährlich, mit Pflichtaspekten für Cloud-Dienste und Bericht an interne und externe Parteien. |
| OIS-09 | Anwendung der Richtlinie für Risikomanagement - Risikobehandlung | 7/0/0 | Der Behandlungsplan nach Priorität, akzeptierte Restrisiken und die Zuordnung geteilter Risiken zu Kundenkontrollen. |
| OIS-10 | Informationssicherheit im Projektmanagement | 1/0/0 | Risikobeurteilung und -behandlung in Projekten mit Einfluss auf Dienst und Sicherheit. |
Die Zusatzkriterien betreffen das Zertifikat (OIS-01.01AS, OIS-01.01AC), die Überwachung der Aufgabentrennung (OIS-04.01AC, OIS-04.02AC) und das Risikomanagement: OIS-08.01AS verlangt zusätzlich, die Entwicklung der Risiken zu überwachen, OIS-08.01AC die Einbindung in ein unternehmensweites Risikomanagement, OIS-08.02AC die Berücksichtigung von Innentätern.
Bezug zu ISO/IEC 27001:2022
OIS-01.01B verlangt ein ISO/IEC-27001-konformes ISMS; ein Zertifikat ist für das Basis-Unterkriterium nach den ergänzenden Informationen nicht nötig, der Prüfer bewertet gezielt die Dokumentation. Das verschärfende OIS-01.01AS verlangt eine gültige Zertifizierung, deren Anwendungsbereich den Dienst abdeckt. Was Sie aus einem zertifizierten ISMS wiederverwenden können und was trotzdem fehlt, steht auf der Seite C5 und ISO 27001.
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| OIS-01 | Abschnitte 4 bis 10 | Managementsystem | Anwendungsbereich mit Organisationseinheiten, Standorten, Zonen und Regionen des Dienstes; Abgrenzung des Dienstes unter eigener Kontrolle |
| OIS-02 | Abschnitt 5.2, A.5.1 | Richtlinie der Leitung | Kommunikation der Richtlinie auch an die Kunden |
| OIS-03 | kein direktes Gegenstück; Nähe zu A.5.2 und A.5.23 | Verantwortungsteilung | dokumentiertes Modell geteilter Verantwortung mit Ankündigung von Änderungen |
| OIS-04 | A.5.3 | Aufgabentrennung | Verzeichnis der Konflikte, kompensierende Kontrollen |
| OIS-05 | A.5.7 | Bedrohungsinformationen | Einbindung in den Risikoprozess |
| OIS-06 | A.5.5, A.5.6 | Kontakte zu Behörden | Nationales IT-Lagezentrum und CERT-Bund bei Kunden im öffentlichen Sektor |
| OIS-07 bis OIS-09 | Abschnitte 6.1.2, 6.1.3, 8.2, 8.3 | Risikobeurteilung und -behandlung | Pflichtaspekte für Cloud-Dienste, anlassbezogene Beurteilung, Zuordnung geteilter Risiken zu Kundenkontrollen |
| OIS-10 | A.5.8 | Sicherheit in Projekten | Schwelle über den Einfluss auf Dienst, Kontrollen und Servicezusagen |
Häufige Fragen
Brauche ich für OIS ein ISO-27001-Zertifikat?+
Muss es ein Sicherheitsgremium geben?+
Wie oft muss die Risikobeurteilung laufen?+
Was ist das Modell geteilter Verantwortung nach OIS-03?+
Gilt OIS-06 auch, wenn ich keine Behörden als Kunden habe?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5 SP: Sicherheitsrichtlinien und Ausnahmen nach C5:2026
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.1 OIS-01 bis OIS-10, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.1, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Zuordnung C5:2020 zu C5:2026 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).