
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet SIM (Umgang mit Sicherheitsvorfällen) des C5:2026, Abschnitt 5.13 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet SIM?
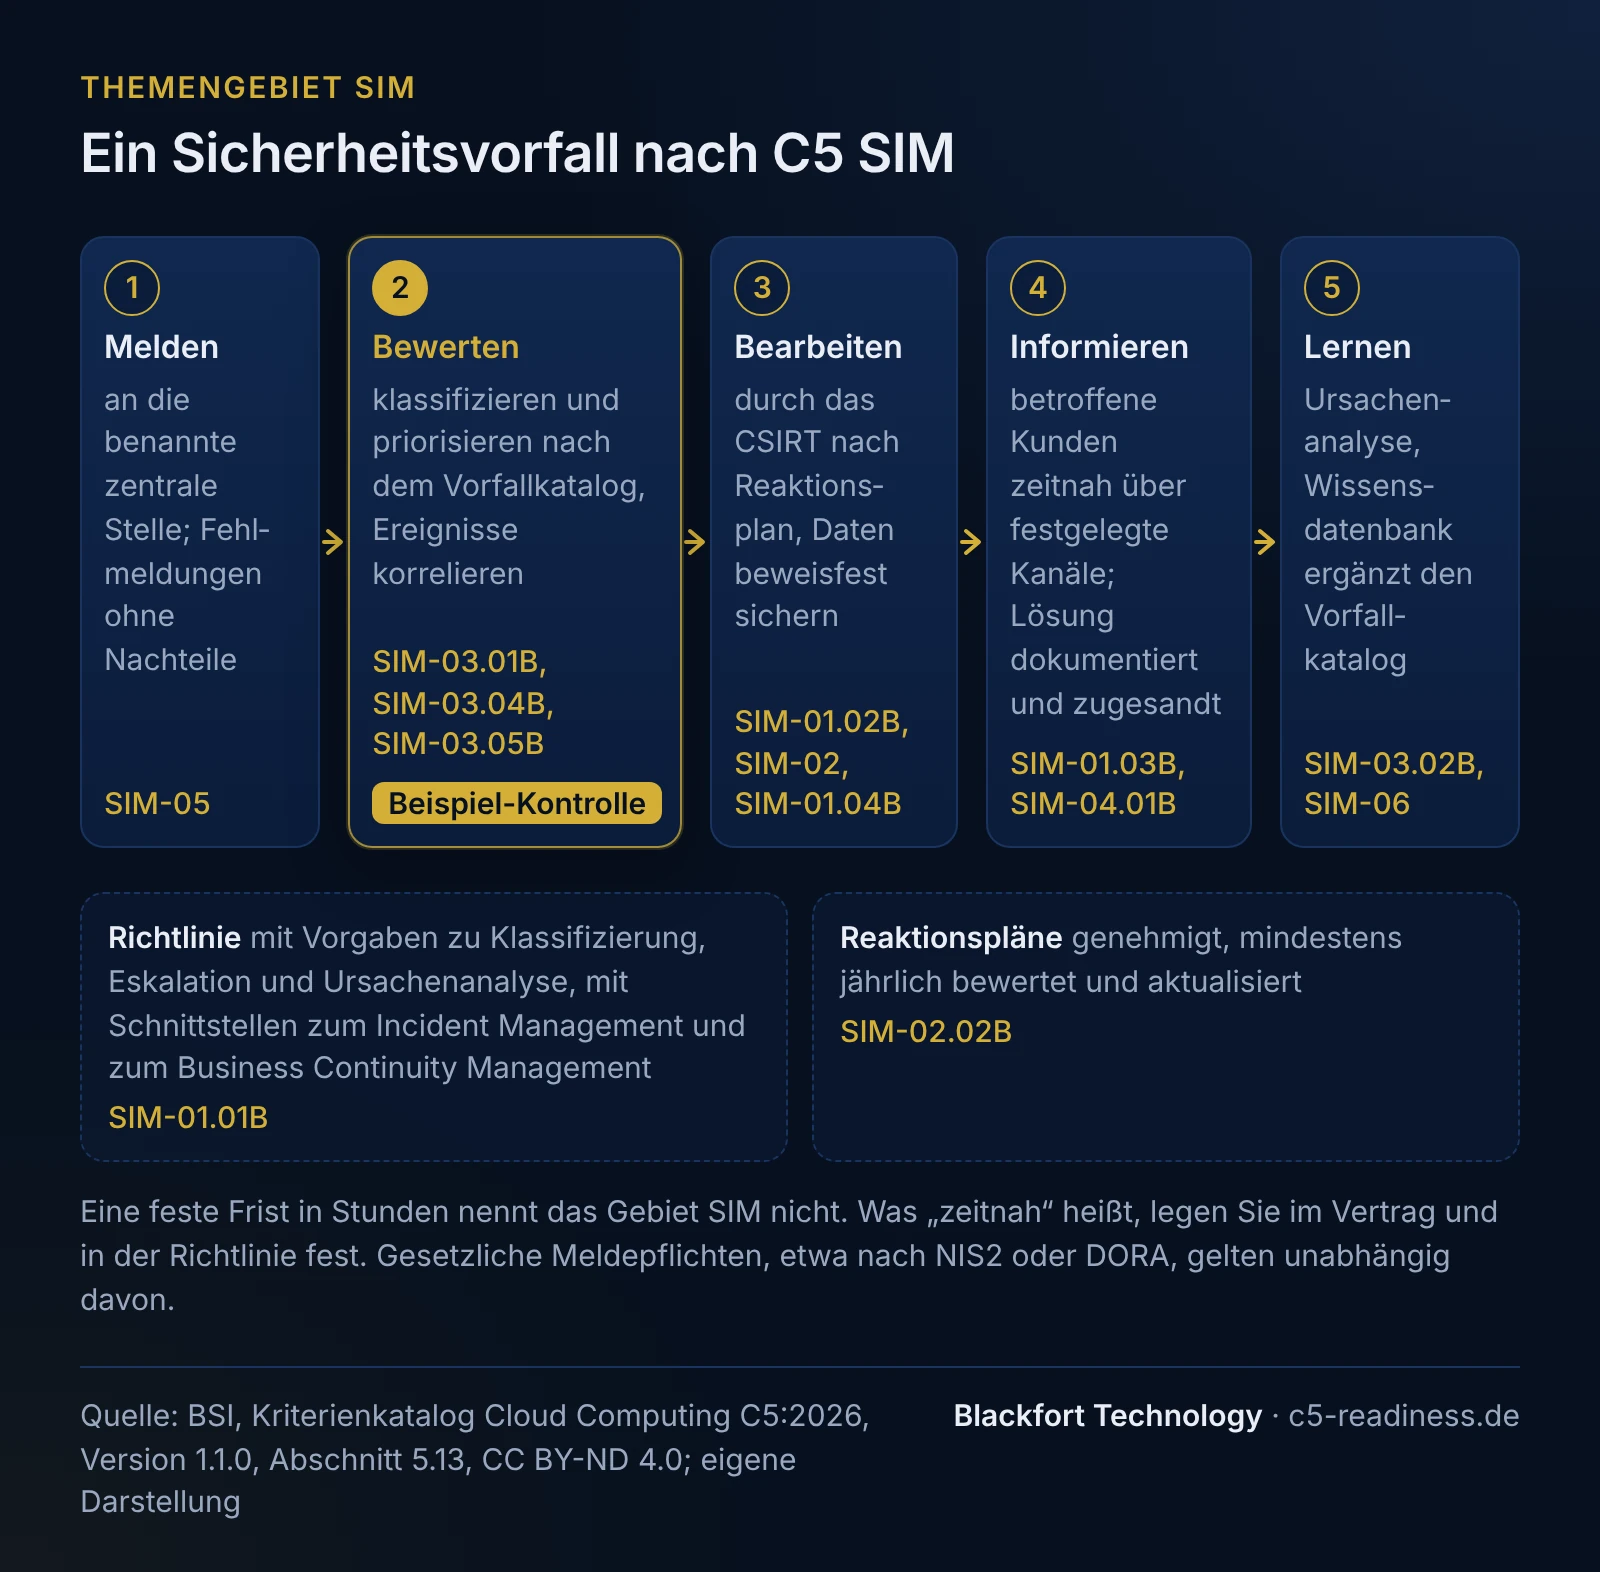
SIM verlangt ein durchgängiges Vorgehen, mit dem der Anbieter Sicherheitsvorfälle erfasst, bewertet, kommuniziert und behandelt (Zielsetzung in Abschnitt 5.13). Dazu gehören eine Richtlinie mit Vorgaben zu Klassifizierung, Priorisierung, Eskalation und Ursachenanalyse, ein CSIRT, Reaktionspläne, die Information der betroffenen Kunden, die Meldepflicht des Personals und ein Lernprozess mit Wissensdatenbank.
Das Gebiet umfasst sechs Kriterien, SIM-01 bis SIM-06, mit 22 Basis-Unterkriterien und 5 erweiternden Zusatz-Unterkriterien; verschärfende gibt es nicht. Neu ist SIM-02 zu Reaktionsplänen. Die bisherigen Kriterien SIM-02 bis SIM-05 aus C5:2020 heißen deshalb jetzt SIM-03 bis SIM-06; ordnen Sie alte Kontrollen nach ihrem Thema zu, nicht nach der Nummer.
Störungen und Abstürze ohne Sicherheitsbezug behandelt das Gebiet OPS; OPS-19 regelt dort, wann eine Störung als Sicherheitsvorfall weitergeht. Die Richtlinie nach SIM-01.01B schafft ausdrücklich Schnittstellen zum Incident Management und zum Business Continuity Management, siehe BCM.
Ausgangssituation: ein SaaS-Anbieter mit Bereitschaft, aber ohne Vorfallprozess
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Software zur Verarbeitung von Eingangsrechnungen für mittelständische Unternehmen: Belege werden hochgeladen, automatisch ausgelesen und in einem Freigabeablauf an die Buchhaltung übergeben. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters. Rund 45 Beschäftigte, ein Betriebsteam mit Rufbereitschaft rund um die Uhr, Protokolle laufen in ein zentrales Protokollsystem mit Alarmen.
So sieht es vor dem Projekt aus:
- Alarme landen als Störung im Ticketsystem. Ob etwas ein Sicherheitsvorfall ist, entscheidet die Person in Bereitschaft nach eigenem Ermessen.
- Ein CSIRT gibt es nicht. Bei einem verdächtigen Login im Vorjahr haben Betrieb, Entwicklung und Geschäftsführung über einen Chat-Kanal zusammengearbeitet.
- Kunden werden informiert, wenn der Vertrieb es für nötig hält, per E-Mail an den bekannten Ansprechpartner.
- Protokolle werden nach 30 Tagen überschrieben; wie man Daten eines verdächtigen Systems sichert, ist nirgends beschrieben.
- Was aus einem Vorfall gelernt wurde, steht, wenn überhaupt, im Abschlusskommentar des Tickets.
Für die Prüfung braucht der Anbieter einen festgelegten Ablauf, der für jeden Vorfall im Zeitraum Spuren hinterlässt: Klassifizierung, Bearbeitung, Information der Kunden, Ursachenanalyse.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
SIM liegt beim Anbieter. Die Plattform, im Beispiel ein Subdienstleister (Subservice-Organisation), behandelt Vorfälle in ihrer eigenen Infrastruktur nach ihrem eigenen Verfahren; der Kunde wirkt bei Meldungen und Informationen mit. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Unternehmen) |
|---|---|---|---|
| Vorfälle im eigenen Dienst | erkennt, klassifiziert und bearbeitet sie mit dem CSIRT (SIM-01 bis SIM-03) | - | - |
| Vorfälle in der Infrastruktur der Plattform | nimmt Meldungen der Plattform auf, bewertet die Auswirkung auf den eigenen Dienst und überwacht die Plattform nach SSO-05, siehe SSO | bearbeitet sie nach ihrem eigenen Verfahren und informiert ihre Kunden (bei Carve-out außerhalb Ihrer Prüfung) | - |
| Meldewege für Sicherheitsereignisse | benennt die zentrale Stelle und teilt die Meldemechanismen Personal, Kunden und Service-Organisationen mit (SIM-05) | kennt den Meldeweg des Anbieters | meldet erkannte Ereignisse zeitnah an zuvor benanntes Personal des Anbieters |
| Information über Vorfälle und ihre Lösung | informiert betroffene Kunden über festgelegte Kanäle und sendet die Dokumentation der Lösung (SIM-01.03B, SIM-04) | - | stellt sicher, dass Benachrichtigungen ankommen und an die zuständige Stelle weitergehen |
| Erkenntnisse aus Vorfällen | führt Wissensdatenbank und Auswertung (SIM-06) | - | nimmt mitgeteilte Erkenntnisse in sein ISMS auf und prüft eigene Maßnahmen |
SIM-01, SIM-04, SIM-05 und SIM-06 enthalten korrespondierende Kriterien für Kunden, SIM-02 und SIM-03 nicht. Welche Kundenkontrollen Sie voraussetzen, etwa eine aktuelle Kontaktadresse für Sicherheitsmeldungen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Der Prüfer prüft sie nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Wie und wann informieren Sie betroffene Kunden?
Der Katalog verlangt, dass betroffene Kunden „zeitnah und in angemessener Weise“ informiert werden, über Kommunikationskanäle, die vorher identifiziert und festgelegt sind (SIM-01.03B). Nach der Bearbeitung wird die Lösung entsprechend den vertraglichen Vereinbarungen dokumentiert und den betroffenen Kunden zugesandt (SIM-04.01B); Informationen zu Sicherheitsvorfällen oder bestätigten Sicherheitsverletzungen stehen allen betroffenen Kunden zur Verfügung (SIM-04.02B). Eine feste Frist in Stunden nennt das Gebiet SIM nicht.
Was „zeitnah“ für Ihren Dienst heißt, legen Sie deshalb selbst fest: im Vertrag mit den Kunden und in der Richtlinie nach SIM-01. Wir empfehlen, die Frist je Klasse des Vorfallkatalogs zu bestimmen und den Kanal zu benennen, etwa eine Sicherheits-Kontaktadresse, die der Kunde im Dienst pflegt. Wer das erweiternde Unterkriterium SIM-04.02AC aufnimmt, regelt zusätzlich im Vertrag, welche Daten der Kunde bei einem Vorfall für eigene Analysen bekommt.
Gesetzliche Meldepflichten, etwa nach der NIS-2-Richtlinie in ihrer nationalen Umsetzung (siehe C5 und NIS2) oder nach DORA im Finanzsektor (siehe C5 und DORA), gelten unabhängig von diesen Katalogvorgaben; ob und mit welchen Fristen sie Ihren Dienst betreffen, ist im Einzelfall rechtlich zu prüfen. Bei einem Typ-2-Bericht gehören wesentliche Ereignisse im Zeitraum, etwa ein unbefugter Zugriff Dritter auf Kundendaten, außerdem in die Systembeschreibung, siehe Wesentliche Änderungen und Ereignisse.
Beispiel-Kontrollbeschreibung zu SIM-03
SIM-03 ist mit sieben Basis-Unterkriterien das umfangreichste Kriterium des Gebiets. Es verlangt, dass sachverständiges Personal Ereignisse, die einen Sicherheitsvorfall darstellen könnten, klassifiziert, priorisiert und auf ihre Ursache untersucht (SIM-03.01B), dass die Ergebnisse dokumentiert, geteilt und im Lernprozess verwendet werden (SIM-03.02B) und dass die Klassifizierung auf einem gepflegten Katalog der Vorfallarten beruht, der auch für die Korrelation von Ereignissen dient (SIM-03.04B, SIM-03.05B). Dokumente und Nachweise zu Vorfällen werden sicher und manipulationssicher archiviert (SIM-03.06B). Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-SIM-03-01 Klassifizierung, Bearbeitung und Ursachenanalyse von Sicherheitsereignissen |
| Zugeordnet | SIM-03.01B bis SIM-03.07B; Beweissicherung nach SIM-01.04B; Information nach SIM-01.03B und SIM-04.01B |
| Ziel | Jedes Ereignis, das ein Sicherheitsvorfall sein könnte, ist nach dem Vorfallkatalog klassifiziert und priorisiert; jeder Vorfall ist bis zur Ursache untersucht, dokumentiert und manipulationssicher archiviert. |
| Verantwortlich | Leitung CSIRT (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | ereignisbezogen: jeder Sicherheitsalarm aus dem Protokollsystem, jede Meldung von Personal, Kunden oder Dienstleistern an die zentrale Meldestelle und jede Vorfallmeldung der Plattform |
| Durchführung | Die Bereitschaft klassifiziert das Ereignis nach dem Vorfallkatalog (vier Klassen von „kein Vorfall“ bis „kritisch“) binnen 30 Minuten (interne Zielzeit). Ab Klasse „hoch“ beruft sie das CSIRT ein, das nach dem Reaktionsplan arbeitet und Daten verdächtiger Systeme nach dem Verfahren zur Beweissicherung sichert. Betroffene Kunden werden über die hinterlegte Sicherheits-Kontaktadresse informiert, in der vertraglich vereinbarten Frist je Klasse. Nach Abschluss erstellt das CSIRT binnen zehn Arbeitstagen eine Ursachenanalyse und trägt Vorfall, Maßnahmen und betroffene Assets in die Wissensdatenbank ein. |
| Kontrolle | Die ISB sieht monatlich alle Tickets mit Sicherheitsbezug durch: Ist die Klasse plausibel, liegt bei Vorfällen eine Ursachenanalyse vor, wurden die Kunden in der Frist informiert, sind die Nachweise im Archiv? Abweichungen gehen als Maßnahme in den Lernprozess nach SIM-06. |
| Eskalation | Klasse „kritisch“: sofortige Information der Geschäftsführung; ist nach 60 Minuten kein CSIRT-Mitglied erreichbar, übernimmt die zweite Bereitschaftsstufe. Wird externe Unterstützung nötig, wählt das CSIRT einen Dienst nach Kompetenz und Vertrauenswürdigkeit oder nach Empfehlung einer nationalen Cybersicherheitsbehörde aus (SIM-03.03B). |
| Nachweis | Tickets mit Klasse, Priorität und Zeitstempeln, Protokolle der CSIRT-Sitzungen, Sicherungsprotokolle, Kundeninformationen, Ursachenanalysen, Einträge der Wissensdatenbank, monatliches Durchsichtsprotokoll |
Zielzeiten und Klassen sind unsere Beispielwerte, keine Katalogvorgaben. Ob die Kontrolle alle Unterkriterien abdeckt, beurteilt der Prüfer; bei einem Typ-2-Bericht prüft er zusätzlich, ob sie über den ganzen Zeitraum wirksam war.
Welche Nachweise der Prüfer sehen will
Für SIM liefern vor allem die Vorfälle und Ereignisse im Zeitraum die Nachweise. Gab es keinen Vorfall, belegen Sie den Ablauf über Richtlinie, Pläne und die Behandlung von Ereignissen, die sich als harmlos herausgestellt haben; wie der Prüfer damit umgeht, stimmen Sie früh mit ihm ab. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinie für den Umgang mit Sicherheitsvorfällen mit Klassifizierung, Eskalation und Schnittstellen | SIM-01.01B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung mit Freigabedatum |
| Benennung des CSIRT mit Mitgliedern und Vertretungen | SIM-01.02B | Organigramm, Bereitschaftsplan | Geschäftsführung | im Zeitraum gültige Fassung |
| Festgelegte Kommunikationskanäle zu Kunden | SIM-01.03B | Vertragsmuster, Kontaktverzeichnis im Dienst | Kundenservice | im Zeitraum gültige Fassung |
| Verfahren zur beweisfesten Datensicherung | SIM-01.04B | Betriebshandbuch | Leitung CSIRT | im Zeitraum gültige Fassung |
| Genehmigte Reaktionspläne mit Bewertung | SIM-02.01B, SIM-02.02B | Dokumentenablage | Leitung CSIRT | jede Bewertung, mindestens jährlich |
| Vorfallkatalog und Tickets mit Klassifizierung und Ursachenanalyse | SIM-03.01B bis SIM-03.05B | Ticketsystem, Wissensdatenbank | Leitung CSIRT | alle Vorfälle, Stichprobe der Ereignisse im Zeitraum |
| Abschlussdokumentation an betroffene Kunden | SIM-04.01B, SIM-04.02B | Ticketsystem mit versandter Nachricht | Kundenservice | alle Vorfälle mit Kundenbezug im Zeitraum |
| Information des Personals und der Geschäftspartner über die Meldepflicht | SIM-05.01B bis SIM-05.03B | Schulungsnachweise, Verträge, Kundenportal | ISB, Einkauf | im Zeitraum gültige Fassung, Schulungen im Zeitraum |
| Auswertung der Vorfälle und abgeleitete Maßnahmen | SIM-06.01B bis SIM-06.04B | Wissensdatenbank, Bericht an die Leitung | ISB | jede Auswertung im Zeitraum |
Ein Nachweisregister hält fest, welcher Nachweis zu welchem Unterkriterium gehört; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Kein benanntes CSIRT | Vorfälle werden von denen bearbeitet, die gerade erreichbar sind. | SIM-01.02B verlangt ein eingerichtetes CSIRT; ohne Benennung ist auch die Bearbeitung nach SIM-03 nicht nachvollziehbar. | CSIRT mit Rollen, Vertretung und Erreichbarkeit benennen und im Bereitschaftsplan verankern. |
| Kundeninformation nach Ermessen | Kein festgelegter Kanal, keine Regel, wer informiert und wann. | SIM-01.03B verlangt identifizierte und festgelegte Kanäle; ohne sie lässt sich „zeitnah“ nicht belegen. | Sicherheits-Kontakt je Kunde im Dienst, Fristen je Vorfallklasse in Vertrag und Richtlinie. |
| Beweise gehen verloren | Protokolle werden überschrieben, Systeme sofort neu aufgesetzt. | SIM-01.04B verlangt Verfahren zur beweisfesten Sammlung, SIM-03.06B eine manipulationssichere Archivierung. | Sicherungsverfahren für Protokolle, Abbilder und Zeitstempel, Archiv mit Schreibschutz. |
| Reaktionspläne veraltet | Der Plan wurde einmal geschrieben und nie bewertet. | SIM-02.02B verlangt eine Bewertung und Aktualisierung mindestens jährlich oder nach Bedarf. | jährliche Bewertung im ISMS-Kalender, zusätzlich nach jeder Organisationsänderung. |
| Kein Lernen aus Vorfällen | Ursachenanalysen fehlen oder bleiben im Ticket. | SIM-03.02B und SIM-06.02B bis SIM-06.04B verlangen dokumentierte Analysen und eine Wissensdatenbank, die den Vorfallkatalog ergänzt. | Wissensdatenbank mit Vorfall, Maßnahmen und betroffenen Assets, Auswertung im Bericht an die Leitung. |
Wie Sie diese Lücken mit denen anderer Gebiete in eine Reihenfolge bringen, zeigt die Seite Maßnahmen priorisieren.
Alle Kriterien des Themengebiets SIM
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| SIM-01 | Richtlinie für den Umgang mit Sicherheitsvorfällen | 4/0/0 | Richtlinie, CSIRT, Kommunikationskanäle zu Kunden und beweisfeste Datensicherung. |
| SIM-02 | Pläne zur Reaktion auf Sicherheitsvorfälle | 2/0/0 | Genehmigte Pläne für alle Phasen von der Identifizierung bis zur Verbesserung, mindestens jährlich bewertet. |
| SIM-03 | Bearbeitung von Sicherheitsvorfällen | 7/0/3 | Klassifizierung, Priorisierung, Ursachenanalyse, Vorfallkatalog, externe Unterstützung und Archivierung. |
| SIM-04 | Dokumentation und Berichterstattung über Sicherheitsvorfälle | 2/0/2 | Dokumentation der Lösung für betroffene Kunden und Information über Sicherheitsverletzungen. |
| SIM-05 | Verpflichtung des Personals zur Meldung von Sicherheitsvorfällen an eine zentrale Stelle | 3/0/0 | Meldepflicht für Personal und Geschäftspartner, Fehlmeldungen ohne Nachteile, bekannte Meldewege. |
| SIM-06 | Auswertung und Lernprozess | 4/0/0 | Messung und Überwachung der Vorfälle, Wissensdatenbank und daraus abgeleitete Schutzmaßnahmen. |
Die erweiternden Unterkriterien von SIM-03 verlangen jährliche Übungen oder Tests wie Red-Team-Übungen (SIM-03.01AC), ein qualifiziertes Forensik-Team, eigen oder beauftragt (SIM-03.02AC), und eine Überwachung, ob das Vorfallmanagement nach Richtlinie läuft (SIM-03.03AC). Mit SIM-04.01AC können Kunden Lösungen aktiv genehmigen, oder die Lösung gilt nach einer Frist als genehmigt.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| SIM-01, SIM-02 | A.5.24 | Planung des Vorfallmanagements | benanntes CSIRT, festgelegte Kanäle zu Kunden, Pläne mindestens jährlich bewertet |
| SIM-03 | A.5.25, A.5.26, A.5.28 | Bewertung, Reaktion, Beweissicherung | Vorfallkatalog für Kundendaten, Auswahl externer Unterstützung, manipulationssichere Archivierung |
| SIM-04 | A.5.26; zur Information der Kunden kein direktes Gegenstück | Reaktion auf Vorfälle | Dokumentation der Lösung an jeden betroffenen Kunden |
| SIM-05 | A.6.8 | Meldung von Ereignissen | Fehlmeldungen ohne negative Folgen, Meldewege auch für Kunden und Service-Organisationen |
| SIM-06 | A.5.27 | Lernen aus Vorfällen | Wissensdatenbank mit betroffenen Assets, Rückfluss in den Vorfallkatalog |
Häufige Fragen
Wie schnell muss ich Kunden nach C5 über einen Sicherheitsvorfall informieren?+
Brauche ich als kleiner Anbieter ein eigenes CSIRT?+
Was gilt als Sicherheitsverletzung im Sinne von SIM-04?+
Was prüft der Prüfer, wenn es im Zeitraum keinen Sicherheitsvorfall gab?+
Müssen Fehlalarme dokumentiert werden?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 BCM: Notfallmanagement und Restore-Tests nach C5:2026
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5 wesentliche Ereignisse und Änderungen im Typ-2-Bericht
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.13 SIM-01 bis SIM-06, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“, SIM-01 bis SIM-06 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).