
Stand: 2026-11-01
Wie unterscheiden sich C5 und IT-Grundschutz?
Beide stammen vom BSI und betrachten Informationssicherheit ganzheitlich, verfolgen aber verschiedene Zwecke. Das BSI beschreibt den Unterschied in seiner C5-FAQ so: Der IT-Grundschutz ist ein Standard für den Schutz aller Informationen einer Institution, das Kompendium beschreibt Maßnahmen für typische Prozesse, Systeme und Anwendungen. Der C5 ist ein reiner Prüfstandard, ausgelegt für Dienste eines Cloud-Anbieters, mit Kriterien statt Maßnahmen, damit Anbieter die Erfüllung passend zu ihrem Dienst gestalten können.
| Merkmal | IT-Grundschutz | C5 |
|---|---|---|
| Gegenstand | Informationssicherheit einer Institution | ein Cloud-Dienst in festgelegten Regionen |
| Inhalt | Maßnahmen in Bausteinen | prüfbare Kriterien, technikneutral |
| Nachweis | Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz | Testat eines unabhängigen Prüfers nach ISAE 3000 (Revised) oder IDW PS 860 |
| Prüfung nach BSI-FAQ | ISMS zu einem Zeitpunkt, im Zertifizierungszeitraum Referenzdokumente und 7 bis 10 Bausteine | alle Kriterien auf Angemessenheit und, bei Typ 2, Wirksamkeit über einen Zeitraum in der Vergangenheit |
Nach der FAQ adressieren beide in ihren Mindestanforderungen dasselbe Sicherheitsniveau für Cloud-Dienste, und das BSI hält beide für geeignet, die Sicherheit von Cloud-Diensten nachzuweisen. Welchen Nachweis ein Kunde verlangt, hängt aber von dessen Vorgaben ab. Ein Grundschutz-Zertifikat führt nicht automatisch zum C5-Testat; bereits vorhandene Zertifikate werden im Rahmen der Testatsprüfung nach der FAQ „grundsätzlich nicht anerkannt“. Warum ein Testat etwas anderes aussagt als ein Zertifikat, erklärt die Seite C5-Testat.
Welche Grundschutz-Arbeit können Sie im C5 wiederverwenden?
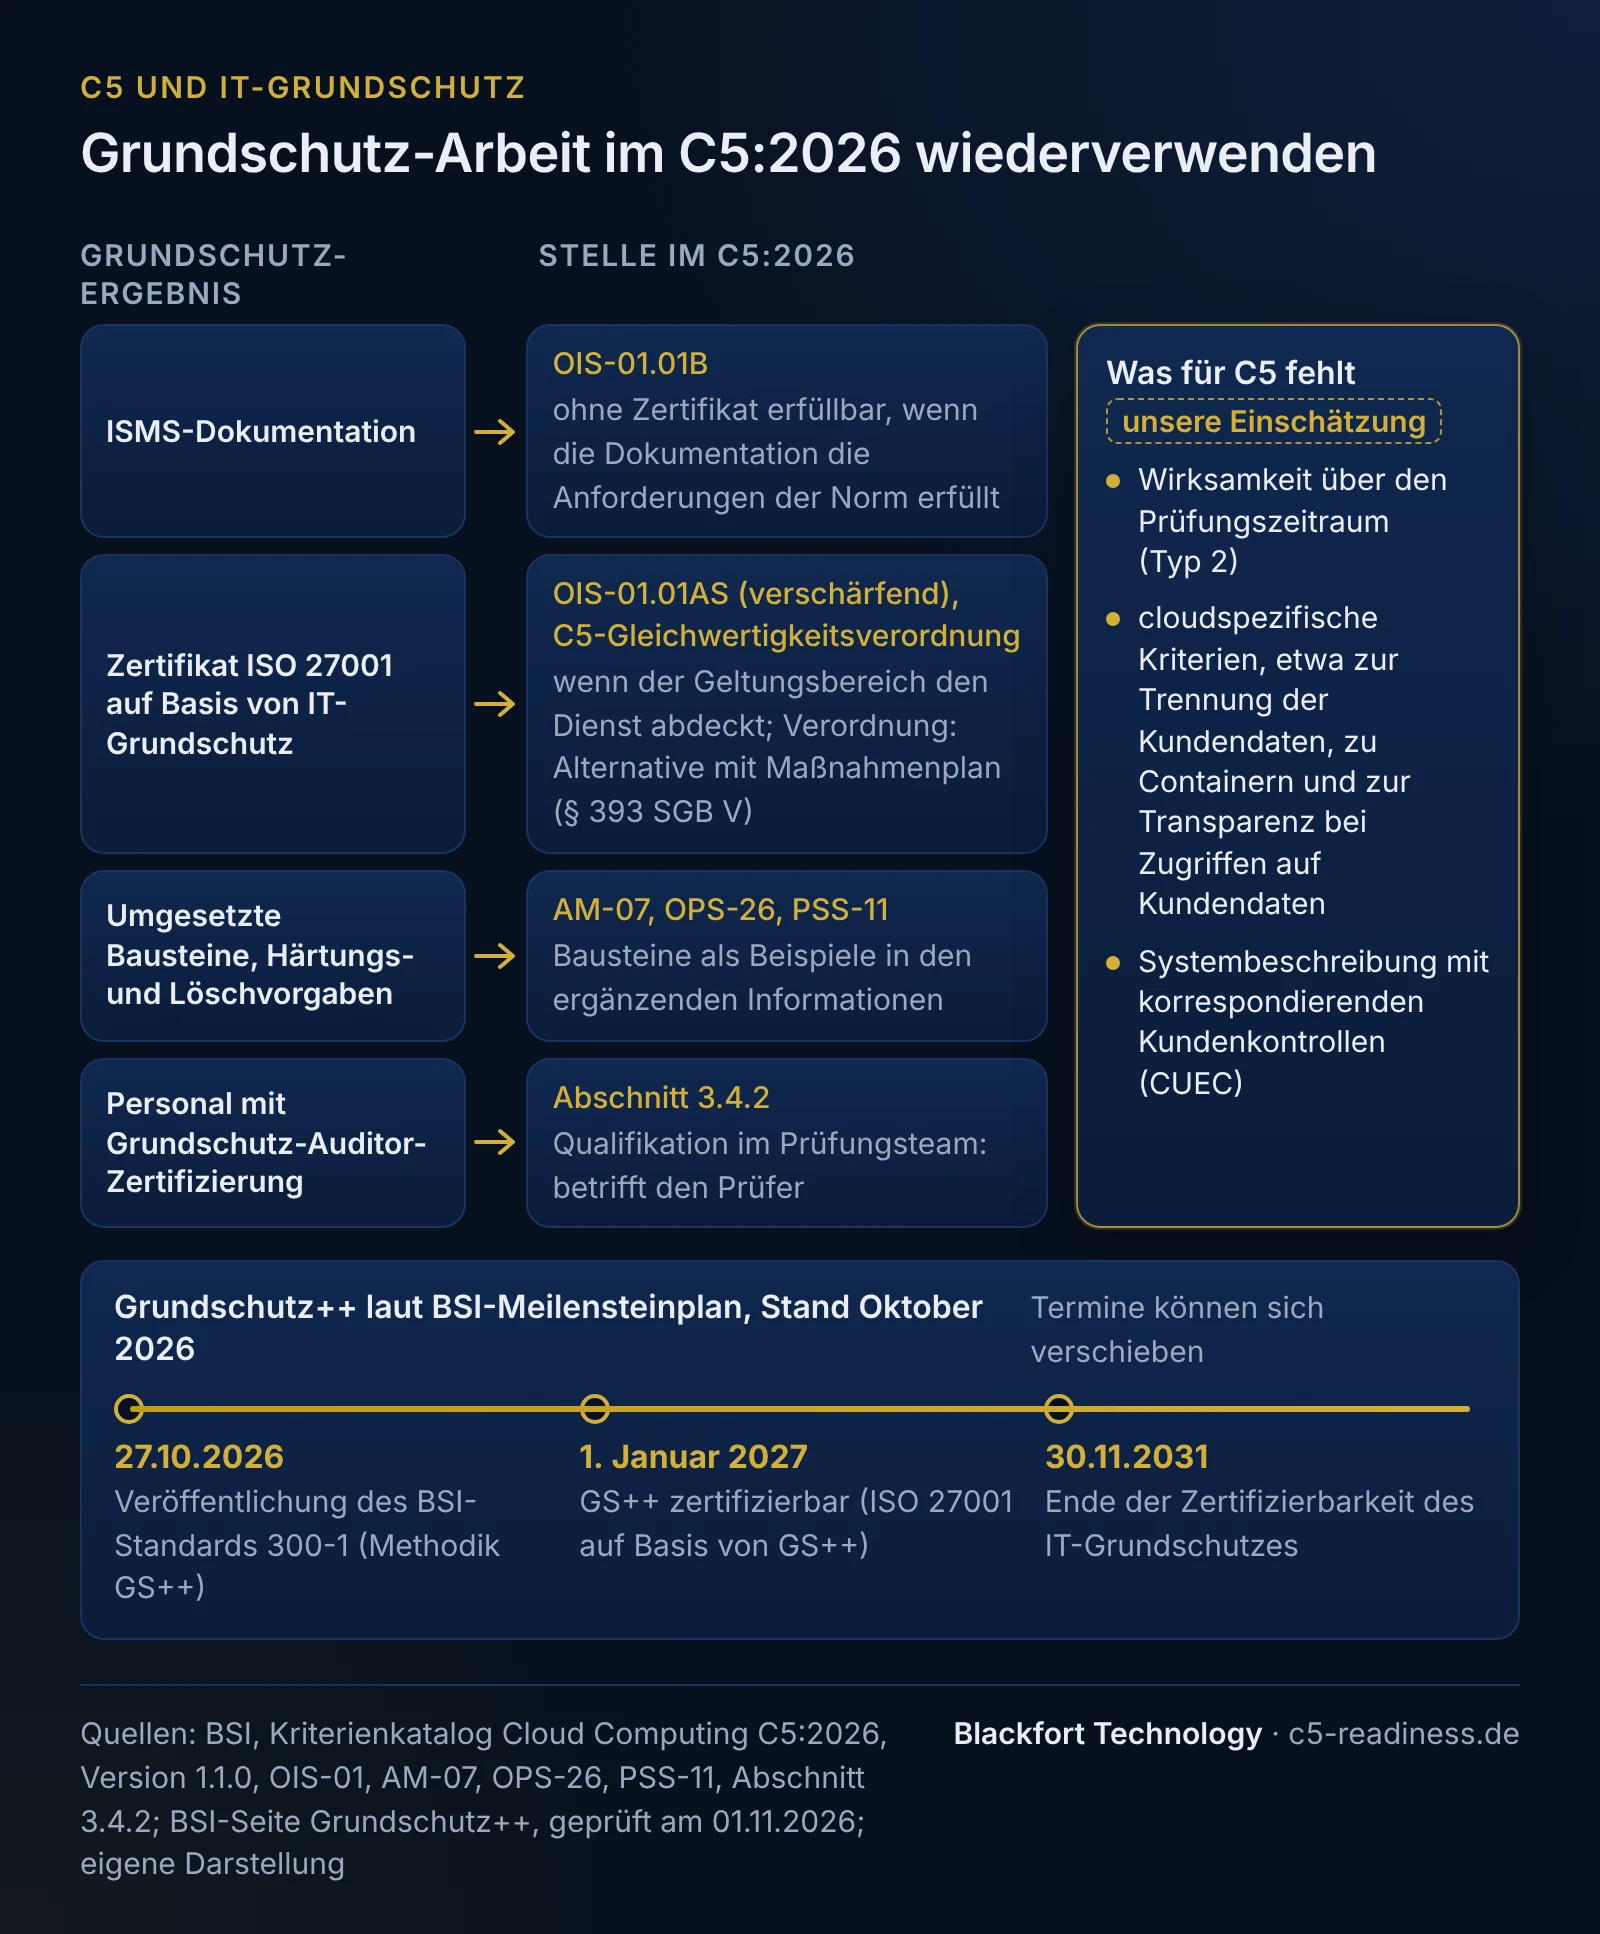
Vier Ergebnisse aus dem Grundschutz-Vorgehen haben einen ausdrücklichen Anknüpfungspunkt im Katalog. Die Spalte rechts ist unsere Einschätzung, was fehlt.
| Grundschutz-Ergebnis | Stelle im C5:2026 | Was es abdeckt | Was für C5 fehlt (unsere Einschätzung) |
|---|---|---|---|
| Dokumentiertes ISMS | OIS-01.01B mit Ergänzender Information | Das Basiskriterium verlangt ein ISO/IEC-27001-konformes ISMS; es kann ohne Zertifikat nach ISO/IEC 27001 oder ISO 27001 auf Basis von IT-Grundschutz erfüllt werden, wenn die Dokumentation die Anforderungen der Norm erfüllt. Einzelheiten zu OIS-01 auf der Seite C5 und ISO 27001. | Geltungsbereich auf den Cloud-Dienst zuschneiden; Umfang und Grenzen des Dienstes und Bereiche geteilter Verantwortung nach OIS-01.03B |
| Zertifikat ISO 27001 auf Basis von IT-Grundschutz | OIS-01.01AS (verschärfend); C5-Gleichwertigkeitsverordnung § 1 | Das verschärfende Unterkriterium nennt dieses Zertifikat ausdrücklich, wenn der Geltungsbereich den Dienst abdeckt. Die Verordnung lässt es im Anwendungsbereich von § 393 SGB V als Alternative mit Maßnahmenplan zu. | alle übrigen Kriterien; für die Verordnung der Maßnahmenplan (siehe C5-Gleichwertigkeitsverordnung) |
| Umgesetzte Bausteine, Härtungs- und Löschvorgaben | Ergänzende Informationen zu AM-07 (Baustein CON.6), OPS-26 und PSS-11 (entsprechende Bausteine oder Module des Kompendiums) | Der Katalog nennt Grundschutz-Bausteine als Beispiele, wie sich die Kriterien erfüllen lassen, etwa für Datenlöschung und Härtung nach Branchenstandards. | Nachweis der Wirksamkeit über den Zeitraum; Zuordnung zu den Unterkriterien |
| Personal mit Grundschutz-Auditor-Zertifizierung | Abschnitt 3.4.2 | Unter den Qualifikationen für die beaufsichtigenden Mitglieder des Prüfungsteams steht der BSI-zertifizierte ISO-27001-Auditor für Prüfungen auf Basis des IT-Grundschutzes. | Das betrifft den Prüfer, nicht den Anbieter; für Ihre eigene Vorbereitung hilft die Erfahrung trotzdem. |
Daneben leitet der Katalog seine Begriffe unter anderem aus dem IT-Grundschutz-Kompendium ab (Abschnitt 1.2.1) und nennt das Kompendium 2023 unter den berücksichtigten Standards (Abschnitt 2.3). Was Sie aus einem ISO-27001-ISMS allgemein übernehmen können, steht auf der Seite C5 und ISO 27001.
Was fehlt nach Grundschutz für ein C5-Testat?
Drei Dinge verlangt C5 zusätzlich:
- Wirksamkeit über einen Zeitraum: Bei Typ 2 prüft der Prüfer, ob Kontrollen über den Prüfungszeitraum gewirkt haben, unter anderem anhand von Stichproben. Dafür brauchen Sie Nachweise mit Zeitbezug, gesammelt ab Beginn des Zeitraums (siehe C5 Typ 1 und Typ 2 und Nachweise und Dokumentation).
- Cloudspezifische Kriterien: C5:2026 enthält Kriterien, die eigens auf Cloud-Dienste zugeschnitten sind, etwa zur Trennung der Kundendaten nach einem Cloud-Schichtenmodell (OPS-30, OPS-31), zu Containern (OPS-34, OPS-35) oder zur Transparenz gegenüber Kunden bei Zugriffen auf ihre Daten (IAM-07). Ob ein Baustein inhaltlich passt, ist im Einzelfall zu prüfen; die Kreuzreferenz des BSI für C5:2026 ist am 1. November 2026 noch nicht veröffentlicht.
- Systembeschreibung und korrespondierende Kriterien: Der C5-Bericht stützt sich auf eine Systembeschreibung des Anbieters mit den korrespondierenden Kundenkontrollen (CUEC). Dieses Dokument erstellen Sie eigens für den C5-Bericht.
Auch eine amtliche Zuordnungstabelle zeigt nach dem Katalog nur thematische Nähe; ob Ihre Maßnahmen die Kriterien erfüllen, ist immer im Einzelfall zu beurteilen (Abschnitt 3.3).
Was ist Grundschutz++, und wie ist der Stand?
Grundschutz++ (GS++) ist die Neuentwicklung des Grundschutzes durch das BSI. Nach der BSI-Seite „Grundschutz in der Informationssicherheit“ (geprüft am 1. November 2026) wird er den IT-Grundschutz perspektivisch ablösen; bis dahin bleibt der IT-Grundschutz in einer mehrjährigen Übergangszeit anwendbar, und beide sind kompatibel zur ISO 27001. Die Methodik beschreibt der BSI-Standard 300-1. Die Anforderungen stehen im Anwenderkatalog Grundschutz++, maschinenlesbar in der „Stand der Technik Bibliothek“, die nach dem BSI das IT-Grundschutz-Kompendium ablöst. Der Anwenderkatalog beschreibt nur noch Anforderungen, die nicht auf spezifische IT-Lösungen abzielen.
Das BSI veröffentlicht einen Meilensteinplan, den es nach eigener Angabe laufend anpasst. Stand Oktober 2026, geprüft am 1. November 2026:
| Termin laut BSI | Meilenstein |
|---|---|
| 1. April bis 31. August 2026 | Pilotierungsphase der Methodik mit Partnern aus Verwaltung und Wirtschaft |
| 27. Oktober 2026 | Veröffentlichung des BSI-Standards 300-1 (Methodik GS++) auf der it-sa |
| 30. November 2026 | Schulungskonzepte für GS++-Praktiker und GS++-Berater |
| Dezember 2026 | Anwendungsbeispiel anhand einer fiktiven Beispielbehörde |
| 1. Januar 2027 | GS++ ist zertifizierbar: Anträge für eine Zertifizierung nach ISO 27001 auf Basis von GS++ möglich |
| 1. Quartal 2027 bis 31. Dezember 2027 | Early-Adopter-Phase für die Anwendung des BSI-Standards 300-1 |
| 26. Februar und 31. März 2027 | Konzept zur Leistungsmessung und Leistungskennzahlen je Anforderung |
| 30. November 2031 | Ende der Zertifizierbarkeit des IT-Grundschutzes |
Es gilt der jeweils aktuelle Plan auf der BSI-Seite; Termine können sich verschieben.
Was bedeutet Grundschutz++ für Ihr C5-Projekt?
Für ein C5-Testat ändert sich unmittelbar nichts: Der Katalog C5:2026 nennt Grundschutz++ nicht, und seine Kriterien gelten unabhängig davon, nach welcher Methode Sie Ihr ISMS führen. Drei Punkte sollten Sie trotzdem einplanen:
- Wortlaut von OIS-01.01AS und C5-Gleichwertigkeitsverordnung: Beide nennen „ISO 27001 auf Basis von IT-Grundschutz“. Ob ein Zertifikat nach ISO 27001 auf Basis von GS++ darunter fällt, beantworten die Quellen am 1. November 2026 nicht. Für OIS-01.01AS klären Sie das mit dem Prüfer; für die Verordnung ist es eine Rechtsfrage, die im Einzelfall zu prüfen ist.
- Verweise auf Bausteine: Die Beispiele in den ergänzenden Informationen zu AM-07, OPS-26 und PSS-11 beziehen sich auf das Kompendium. Wenn Sie auf GS++ umstellen, ordnen Sie die betroffenen Kontrollen den neuen Anforderungen zu und halten die Zuordnung im Nachweisregister fest.
- Zeitplan: Ein Grundschutz-Zertifikat bleibt nach dem BSI-Plan bis Ende November 2031 erreichbar. Wer gleichzeitig ein C5-Testat aufbaut und auf GS++ umstellt, verändert Prozesse während eines möglichen Typ-2-Zeitraums; das sollten Sie in der Planung trennen oder in der Systembeschreibung als Änderung führen.
Beispiel: Hosting-Anbieter mit Grundschutz-Zertifikat
Fiktives Beispiel, kein Kunde. Ein Hosting-Anbieter betreibt Webportale und Fachanwendungen für kommunale Einrichtungen und hat seit Jahren ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz für sein Rechenzentrum. Ein Kunde aus dem Gesundheitswesen verlangt für eine neue SaaS-Anwendung ein C5-Testat.
Was der Anbieter übernimmt: die ISMS-Dokumentation als Grundlage für OIS-01, die Löschprozesse nach CON.6 für AM-07, die Härtungsvorgaben nach Bausteinen für OPS-26, das Risikomanagement als Ausgangspunkt für OIS-07. Was neu entsteht: der Zuschnitt auf den einen Cloud-Dienst, die Systembeschreibung mit korrespondierenden Kundenkontrollen, Kontrollen zu Mandantentrennung, Containern und Kundeninformation, und ein Nachweisregister, das ab dem ersten Tag des Typ-2-Zeitraums füllt. Ob das bestehende Zertifikat den Geltungsbereich des neuen Dienstes abdeckt, prüft der Anbieter vor jeder Aussage gegenüber dem Kunden. Die Umstellung auf GS++ legt er bewusst hinter den ersten Typ-2-Zeitraum.
Wie wir Anbieter mit Grundschutz-Erfahrung begleiten
In einer C5-Gap-Analyse ordnen wir Ihre vorhandenen Grundschutz-Ergebnisse den C5-Unterkriterien zu und zeigen, was fehlt. Blackfort Technology testiert und zertifiziert nicht; das Testat erteilt ein unabhängiger Prüfer.
Häufige Fragen
Bekomme ich mit einem Grundschutz-Zertifikat ein C5-Testat?+
Brauche ich für C5 ein Zertifikat nach ISO 27001 auf Basis von IT-Grundschutz?+
Verweist der C5-Katalog auf Grundschutz-Bausteine?+
Ab wann ist Grundschutz++ zertifizierbar?+
Gilt ein Zertifikat auf Basis von Grundschutz++ für die C5-Gleichwertigkeitsverordnung?+
Weiterlesen
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Gleichwertigkeitsverordnung: Standards, Maßnahmenplan, Fristen
- C5-Wirtschaftsprüfer auswählen: Qualifikation und IDW PS 860
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1.2.1, 2.3, 3.3, 3.4.2; OIS-01, AM-07, OPS-26, PSS-11, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ, Fragen zum Verhältnis von C5 und IT-Grundschutz und zu vorhandenen Zertifikaten (abgerufen am 2026-11-01)
- BSI: Grundschutz++, Neuentwicklung des Grundschutzes, Meilensteinplan (Stand Oktober 2026) (abgerufen am 2026-11-01)
- BSI: Grundschutz in der Informationssicherheit (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung, § 1 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).