
Stand: 2026-11-01
Hersteller von digitalen Gesundheitsanwendungen begegnen zwei BSI-Dokumenten, die nach ähnlichen Themen klingen und doch Verschiedenes prüfen. Diese Seite ordnet die Technische Richtlinie TR-03161 neben den C5 ein, erklärt die Schnittstelle über das Hintergrundsystem und gibt eine Arbeitsreihenfolge für die Nachweise. Was ein C5-Testat allgemein aussagt, steht auf der Seite C5-Testat.
Was ist die BSI TR-03161 und wann ist sie gefordert?
Die TR-03161 „Anforderungen an Anwendungen im Gesundheitswesen“ ist eine Familie von drei Technischen Richtlinien des BSI für Hersteller von Gesundheitsanwendungen. Stand am 1. November 2026 auf der BSI-Seite:
| Teil | Gegenstand | Fassung |
|---|---|---|
| Teil 1 | Mobile Anwendungen | Version 3.0 vom 25.03.2024 |
| Teil 2 | Web-Anwendungen | Version 2.0 vom 25.03.2024 |
| Teil 3 | Hintergrundsysteme | Version 2.0 vom 25.03.2024 |
Gefordert wird sie vor allem für digitale Gesundheitsanwendungen (DiGA) und digitale Pflegeanwendungen (DiPA). Nach § 139e Abs. 10 SGB V legt das BSI die nachzuweisenden Anforderungen an die Datensicherheit fest, und der Hersteller hat den Nachweis „spätestens ab dem 1. Januar 2025 unter Vorlage eines Zertifikates“ zu führen. Das Bundesinstitut für Arzneimittel und Medizinprodukte (BfArM) nennt auf seiner Seite zu den Datensicherheitskriterien genau diese drei Teile als die Richtlinien für das Zertifikat und macht das Zertifikat zur Voraussetzung für die Aufnahme in das Verzeichnis, mit Übergangsregeln, für die das BSI an das BfArM verweist. Wie sich das für Ihre Anwendung auswirkt, ist im Einzelfall zu prüfen. Ob DiGA- und DiPA-Hersteller daneben selbst ein C5-Testat brauchen (C5 für DiGA und DiPA), behandelt der Abschnitt „Wann braucht der Hersteller selbst ein C5-Testat?“ weiter unten.
Welche Teile geprüft werden, hängt nach der FAQ des BSI zur TR-03161 vom Aufbau der Anwendung ab: Eine App wird nach Teil 1 geprüft; hat sie ein Hintergrundsystem, kommt Teil 3 hinzu, und gibt es ein Web-Frontend oder sicherheitsrelevante Funktionen über eine Web-Schnittstelle, etwa einen Administrationszugang, zusätzlich Teil 2.
Was prüft TR-03161, was prüft C5?
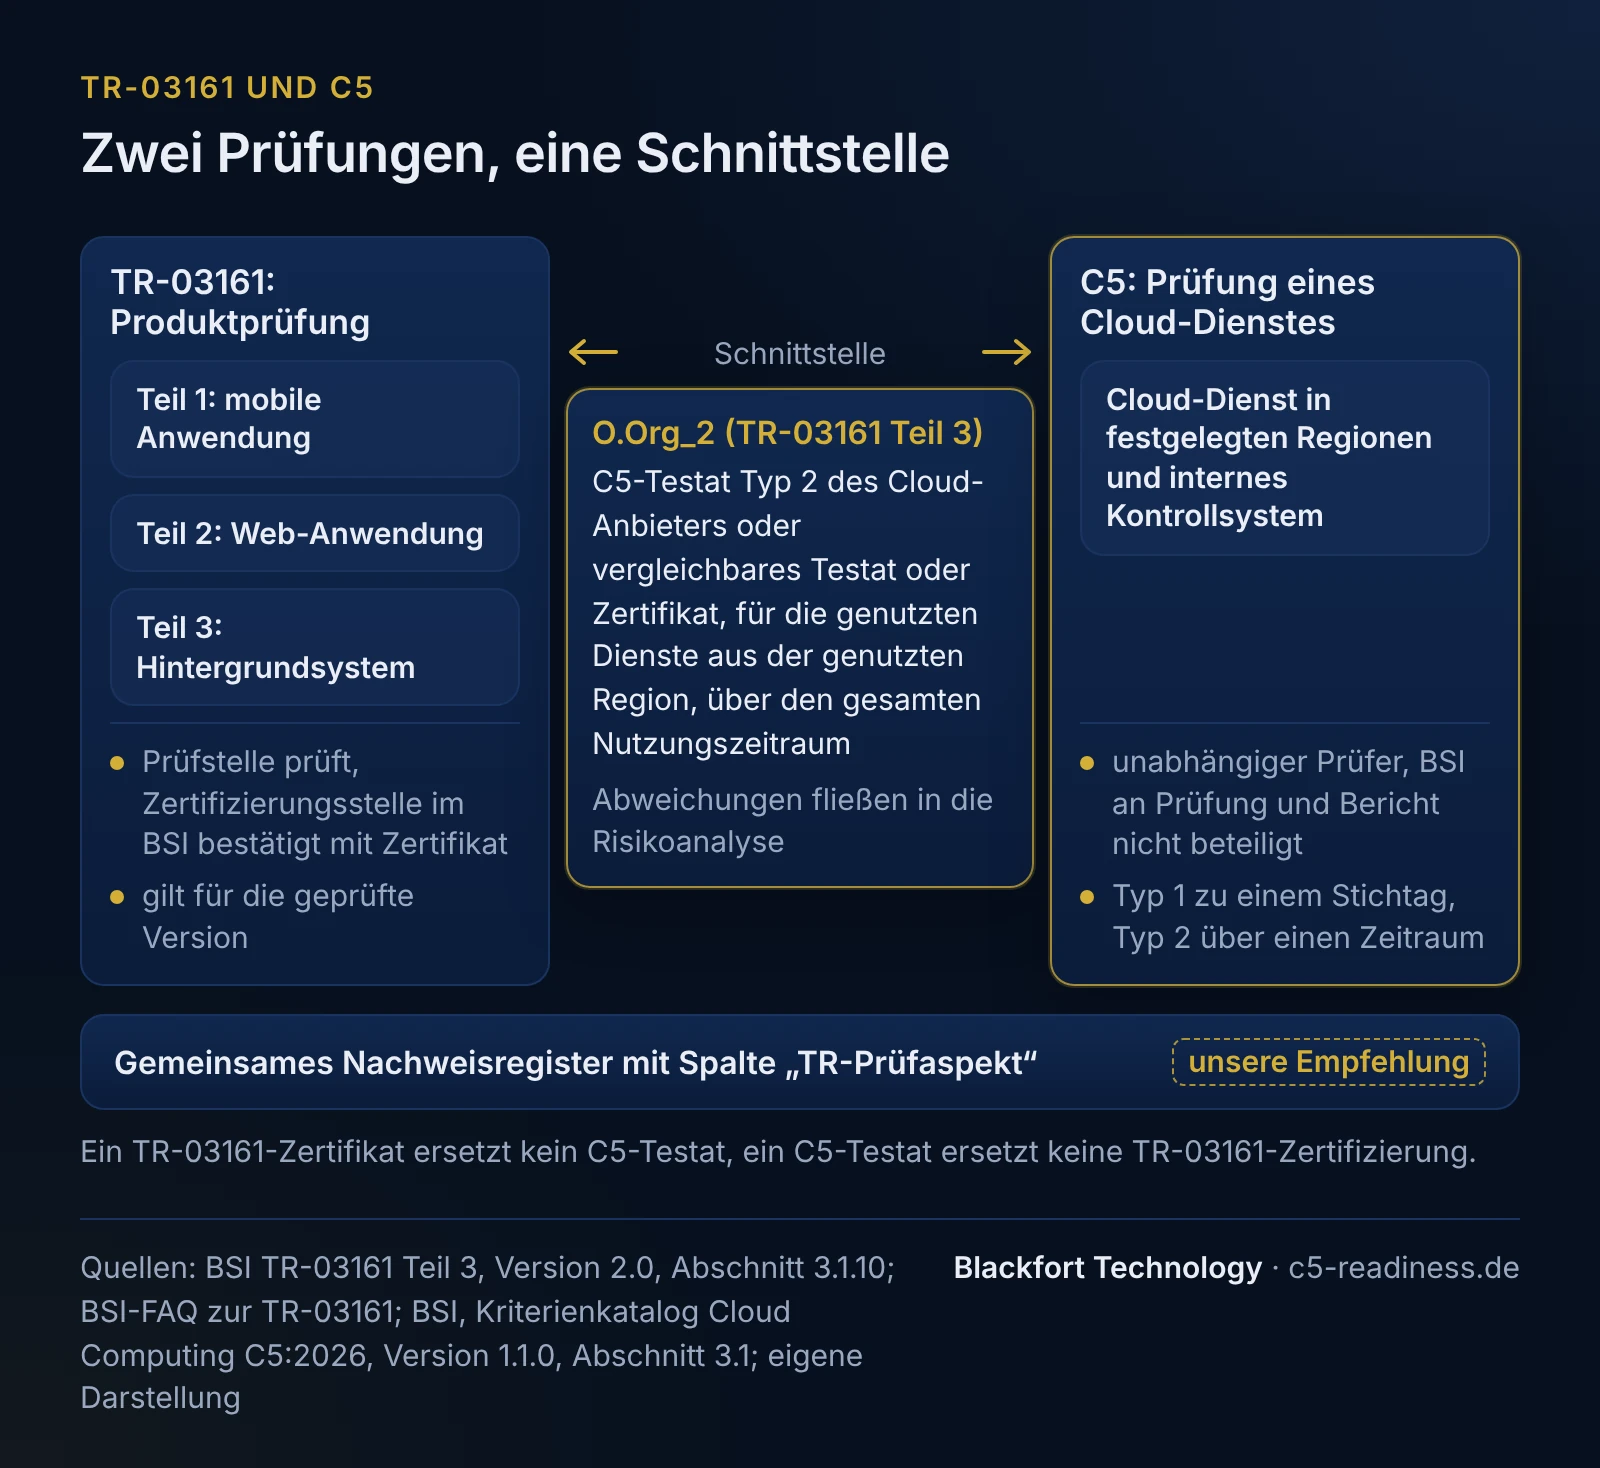
TR-03161 bewertet ein Produkt in einer bestimmten Version, C5 das Kontrollsystem eines Cloud-Dienstes über einen Stichtag oder Zeitraum. Daraus folgen unterschiedliche Prüfer, Ergebnisse und Laufzeiten:
| BSI TR-03161 | C5-Testat | |
|---|---|---|
| Gegenstand | die Anwendung: App, Web-Anwendung, Hintergrundsystem, in der geprüften Version | ein oder mehrere Cloud-Dienste in festgelegten Regionen und das zugehörige interne Kontrollsystem |
| Wer prüft | eine neutrale Prüfstelle; die Zertifizierungsstelle im BSI überwacht und bestätigt mit einem Zertifikat (BSI-FAQ zur TR-03161) | ein unabhängiger Prüfer nach ISAE 3000 (Revised) oder IDW PS 860; das BSI ist an Prüfung und Bericht nicht beteiligt (Katalog, Abschnitt 3.1) |
| Ergebnis | Konformitätsbescheid und Zertifikat | Prüfbericht mit Prüfungsurteil, Systembeschreibung und Prüfungshandlungen je Kriterium |
| Grundlage des Urteils | dokumentiertes Risikomanagementverfahren; nicht erfüllte Prüfaspekte erhöhen das Restrisiko, das Urteil richtet sich nach dem Restrisiko der Gesamtanwendung (BSI-FAQ zur TR-03161) | Erfüllung der anwendbaren Kriterien; ein Kriterium gilt als nicht erfüllt, wenn eines seiner Unterkriterien nicht erfüllt ist (Abschnitt 3.4.12) |
| Zeitbezug | formal fünf Jahre, aber nur für die geprüfte Version; bei Änderungen Re-Zertifizierung oder Maintenance (BSI-FAQ zur TR-03161) | Typ 1 zu einem Stichtag, Typ 2 über einen Zeitraum, der nach dem Katalog mindestens drei und höchstens zwölf Monate umfassen soll; Prüfungen werden nach der BSI-FAQ in der Regel jährlich wiederholt |
| Auslöser im Gesundheitswesen | § 139e Abs. 10 SGB V (DiGA), für DiPA § 78a Abs. 7 SGB XI | § 393 SGB V für Cloud-Dienste von Leistungserbringern, Kassen und deren Auftragsverarbeitern, siehe § 393 SGB V |
Ein TR-03161-Zertifikat ersetzt deshalb kein C5-Testat, und ein C5-Testat ersetzt keine TR-03161-Zertifizierung. Sie prüfen verschiedene Gegenstände nach verschiedenen Verfahren.
Wo verlangt TR-03161 ein C5-Testat?
Im Teil 3 für Hintergrundsysteme, Prüfaspekt (10) „Organisatorische Sicherheit“. Zwei Anforderungen betreffen den Betrieb:
- O.Org_1: Der Betreiber der Hintergrundsysteme muss eine Zertifizierung nach ISO 27001, auf Basis von IT-Grundschutz oder nach einem vergleichbaren Standard nachweisen.
- O.Org_2: Ist das Hintergrundsystem ganz oder teilweise als Cloud-Lösung realisiert, „MUSS der Cloud-Anbieter über den gesamten Nutzungszeitraum für die genutzten Cloud-Dienste aus der genutzten Region über ein C5 Testat vom Typ 2 oder ein vergleichbares Testat oder Zertifikat verfügen“. Stehen im Testat Abweichungen oder Mängel, muss der Anbieter des Hintergrundsystems die Risiken daraus analysieren und angemessen reagieren (TR-03161-3, Abschnitt 3.1.10).
Die Prüfstelle prüft das nach der Testcharakteristik zu O.Org_2: Sie sieht nach, ob der Cloud-Anbieter ein entsprechendes C5-Testat besitzt, und prüft bei Mängeln oder Auffälligkeiten im Testat, ob sie das Hintergrundsystem betreffen; solche Punkte gehören in die Risikoanalyse. Ob ein anderes Testat oder Zertifikat als vergleichbar gilt, kann nach der Richtlinie beim BSI angefragt werden. In seiner FAQ zur TR-03161 schreibt das BSI dazu, laut Kreuzreferenztabelle erfülle keine Kombination aus anderen Zertifikaten die Anforderungen aus C5. Klären Sie einen Nachweis außer C5 deshalb vor der Prüfung mit der Prüfstelle.
Zwei Punkte aus dem Wortlaut sind für die Planung wichtig. Erstens verlangt O.Org_2 das Testat des Cloud-Anbieters: Betreiben Sie Ihr Hintergrundsystem auf einer fremden IaaS- oder PaaS-Plattform, ist das in der Regel der Bericht der Plattform, für genau die Dienste und die Region, die Sie nutzen. Wie Sie prüfen, was ein Plattformtestat für Ihren Dienst abdeckt, steht auf der Seite C5-Scope. Zweitens heißt „über den gesamten Nutzungszeitraum“, dass die Berichtszeiträume der Plattform lückenlos aufeinander folgen sollten. Für die Zertifizierung prüft die Prüfstelle das vorliegende Testat; die Folgeberichte brauchen Sie danach trotzdem.
Wann braucht der Hersteller selbst ein C5-Testat?
TR-03161 verlangt ein C5-Testat vom Cloud-Anbieter, nicht vom Hersteller der Anwendung. Ein eigenes Testat kann aus einem anderen Grund nötig werden: wenn der Hersteller sein Hintergrundsystem selbst als Cloud-Dienst für Kunden betreibt, für die § 393 SGB V gilt, etwa Praxen, Kliniken oder Krankenkassen, die über ein Portal Daten einsehen. Das Gesetz knüpft die Verarbeitung dann unter anderem an ein aktuelles C5-Testat für die Basiskriterien; anstelle des Testats lässt die C5-Gleichwertigkeitsverordnung unter Bedingungen einen anderen Nachweis mit Maßnahmenplan zu. Ob § 393 für Ihren Dienst greift, hängt davon ab, wer die Daten verarbeitet und in wessen Auftrag; das ist rechtlich im Einzelfall zu prüfen. Kommt beides zusammen, haben Sie zwei Prüfungen mit eigenem Gegenstand: TR-03161 für die Anwendung, C5 für den Cloud-Dienst, den Sie Ihren Kunden bereitstellen. Was das für DiGA- und DiPA-Hersteller im Einzelnen bedeutet, steht auf der Seite C5 für DiGA und DiPA.
Wo sich die Themen überschneiden
Inhaltlich berühren sich mehrere Prüfaspekte der TR-03161-3 mit C5-Themengebieten. Die folgende Zuordnung ist unsere thematische Einordnung als Planungshilfe. Aus ihr folgt nicht, dass eine Prüfung die andere erfüllt; der Katalog sagt selbst für seine eigene Kreuzreferenz, dass sich die Erfüllung aus einer Zuordnung allein nicht ableiten lässt (Abschnitt 3.3). Verbindlich sind die Wortlaute beider Dokumente.
| Prüfaspekt TR-03161-3 | Thematisch nahe C5-Themengebiete | Hinweis für die Planung |
|---|---|---|
| (3) Quellcode, (4) Drittanbieter-Software | DEV Beschaffung, Entwicklung und Änderung; siehe DEV | Ein Nachweis aus der Entwicklungspipeline, etwa Ergebnisse der Abhängigkeitsprüfung, kann beiden Prüfungen dienen, wenn Version und Zeitraum stimmen. |
| (5) Kryptographische Umsetzung | CRY Kryptographie und Schlüsselmanagement; siehe CRY | Ein gemeinsames Kryptoinventar spart doppelte Arbeit. |
| (6) Authentisierung und Authentifizierung | IAM für das Personal des Anbieters, PSS für die Nutzer der Kunden; siehe IAM | TR-03161 schaut auf die Anmeldung der Versicherten in der Anwendung, IAM auf die Zugriffe Ihres Betriebspersonals. |
| (9) Netzwerkkommunikation | COS Kommunikationssicherheit | Netzpläne und Firewallregeln einmal pflegen und für beide Prüfungen datieren. |
| (10) Organisatorische Sicherheit | OIS (ISMS, O.Org_1), OPS (Überwachung, O.Org_3 und O.Org_4), BCM (Notfallvorsorge, O.Org_5), SSO (Cloud-Anbieter, O.Org_2); siehe OPS, BCM, SSO | Für O.Org_1 nennt TR-03161 ein ISO-27001-Zertifikat; im C5 ist ein Zertifikat erst Gegenstand des Zusatzunterkriteriums OIS-01.01AS, siehe C5 und ISO 27001. |
Nachweise für beide Prüfungen koordinieren
Unsere Empfehlung ist eine Reihenfolge in sechs Schritten. Sie verhindert, dass dieselbe Frage zweimal mit unterschiedlichen Antworten beantwortet wird.
- Komponenten abgrenzen. Eine Liste aller Komponenten der Anwendung mit zwei Spalten: welcher Teil der TR-03161 sie erfasst und ob sie zum Scope eines C5-Dienstes gehört, Ihres eigenen oder dem der Plattform.
- Plattformberichte beschaffen und auswerten. Für O.Org_2 brauchen Sie den C5-Bericht des Cloud-Anbieters für die genutzten Dienste und die Region. Werten Sie ihn einmal aus, mit Blick auf Abweichungen, die Ihr Hintergrundsystem berühren, und auf die korrespondierenden Kundenkontrollen (CUEC), die der Cloud-Anbieter bei Ihnen voraussetzt. Das Protokoll dient der TR-Risikoanalyse und, falls Sie selbst testiert werden, der Überwachung Ihrer Subdienstleister. Wie man einen Bericht auswertet, steht auf der Seite C5-Bericht lesen.
- ISMS-Nachweis klären. O.Org_1 verlangt ein Zertifikat für den Betreiber der Hintergrundsysteme. Liegt es vor, prüfen Sie, ob sein Geltungsbereich den Betrieb des Hintergrundsystems abdeckt.
- Releases planen. Das TR-Zertifikat gilt für die geprüfte Version. Legen Sie fest, welche Änderungen eine Re-Zertifizierung oder ein Maintenance-Verfahren auslösen, und verbinden Sie das mit Ihrem Änderungsmanagement, das ein C5-Prüfer unter DEV ohnehin sehen will.
- Ein Nachweisregister führen. Ergänzen Sie Ihr Nachweisregister um eine Spalte „TR-Prüfaspekt“. So sehen Sie, welcher Nachweis für welche Prüfung gilt und welcher Version oder welchem Zeitraum er zugeordnet ist.
- Katalogfassung im Blick behalten. Die drei TR-Teile verweisen in ihrem Literaturverzeichnis auf den C5 in der Fassung 2020. Für Prüfungen mit Typ-2-Zeiträumen, die am oder nach dem 1. Juni 2027 beginnen, gilt C5:2026. Ob eine Prüfstelle einen Plattformbericht nach C5:2026 ohne Weiteres übernimmt, ist eine Frage an die Prüfstelle; aus dem Wortlaut der TR lässt sie sich nicht beantworten.
Beispiel: eine Präventions-App im Auftrag einer Krankenkasse
Fiktives Beispiel, kein Kunde. Ein Softwarehaus entwickelt und betreibt für eine Krankenkasse eine Präventions-App zur Rückengesundheit. Die App ist keine DiGA; die Krankenkasse verlangt im Vertrag ein Zertifikat nach TR-03161. Zur Anwendung gehören die App für Versicherte, ein Web-Portal, in dem Beschäftigte der Kasse Teilnahmen und Auswertungen einsehen, und ein Hintergrundsystem auf einer IaaS-Plattform in einer deutschen Region. Das Softwarehaus ist nach ISO 27001 zertifiziert.
| Frage | Entscheidung im Beispiel |
|---|---|
| Welche TR-Teile? | Teil 1 für die App, Teil 3 für das Hintergrundsystem, Teil 2 für das Portal der Kasse und die Funktion zum Zurücksetzen des Passworts |
| O.Org_1 | ISO-27001-Zertifikat; Geltungsbereich um den Betrieb des Hintergrundsystems erweitert, bevor die Prüfung beginnt |
| O.Org_2 | C5-Bericht Typ 2 der IaaS-Plattform für die genutzten Dienste Rechenleistung, Datenbank und Objektspeicher in der genutzten Region; Auswertungsprotokoll mit zwei Abweichungen, beide ohne Bezug zum Hintergrundsystem, als Anlage zur Risikoanalyse |
| Eigenes C5-Testat? | TR-03161 verlangt keines vom Softwarehaus. Weil das Softwarehaus Daten der Versicherten im Auftrag der Kasse in der Cloud verarbeitet, kann aber § 393 SGB V greifen; das lassen Kasse und Softwarehaus rechtlich prüfen, bevor der Vertrag die Nachweise festlegt |
| Nachweise | ein Register für beide Prüfungen, mit Spalten für TR-Prüfaspekt, C5-Kriterium, Version beziehungsweise Zeitraum |
Ergebnis des Beispiels: Die TR-Zertifizierung kann beginnen, sobald der Plattformbericht ausgewertet und der ISO-Geltungsbereich angepasst ist. Ob daneben ein eigener C5-Nachweis des Softwarehauses nötig wird, hängt an der rechtlichen Prüfung zu § 393; fällt sie so aus, klärt eine Gap-Analyse den Weg dorthin.
Häufige Fragen
Ersetzt ein TR-03161-Zertifikat ein C5-Testat?+
Verlangt TR-03161 vom Hersteller ein eigenes C5-Testat?+
Reicht der C5-Bericht unserer Cloud-Plattform für O.Org_2?+
Wird ein anderes Testat als C5 anerkannt?+
Welche Fassung des C5 meint die TR-03161?+
Weiterlesen
- C5 für DiGA und DiPA: Hintergrundsystem, Plattformtestat, Updates
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Bericht lesen: Prüfbericht als Kunde richtig auswerten
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: TR-03161 Anforderungen an Anwendungen im Gesundheitswesen (Übersichtsseite mit Teil 1 bis 3) (abgerufen am 2026-11-01)
- BSI: TR-03161 Teil 3 Hintergrundsysteme, Version 2.0 (PDF), Abschnitte 2.3.3, 3.1.10 und 4.3.10 (abgerufen am 2026-11-01)
- BSI: FAQ zur TR-03161 (abgerufen am 2026-11-01)
- BfArM: DiGA und DiPA, Datensicherheitskriterien (abgerufen am 2026-11-01)
- § 139e SGB V, Absatz 10 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.1, 3.3, 3.4.4, 3.4.12 und 3.5, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).