
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet AM (Asset Management) des C5:2026, Abschnitt 5.4 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet AM?
AM regelt, wie der Cloud-Anbieter seine Assets erfasst und schützt. Der Katalog nennt als Ziel, die Identifizierung der organisationseigenen Assets zu gewährleisten und ein angemessenes Schutzniveau über ihren gesamten Lebenszyklus sicherzustellen (Abschnitt 5.4). Assets sind nach den ergänzenden Informationen zu AM-01 die Objekte im Verantwortungsbereich des Anbieters, die für die Informationssicherheit des Dienstes benötigt werden, etwa Firewalls, Loadbalancer, Webserver, Anwendungs- und Datenbankserver. Sie bestehen aus Hardware-Objekten, zu denen ausdrücklich auch virtuelle Infrastruktur-Ressourcen gehören, und Software-Objekten wie Container, Betriebssysteme, Datenbanken, Microservices und Programmierschnittstellen.
Das Gebiet umfasst zwölf Kriterien, AM-01 bis AM-12, mit 26 Basis-Unterkriterien, 2 verschärfenden und 9 erweiternden Zusatz-Unterkriterien. Sechs Kriterien sind laut Änderungshistorie neu: AM-01, AM-03, AM-04, AM-10, AM-11 und AM-12. Das Asset-Inventar ist zudem Grundlage für andere Gebiete, etwa für die Risikobeurteilung (AM-02.03B verweist auf OIS-07), die Netztopologie (COS-07.03B) und das Container-Management (OPS-34.02B verweist auf AM-02, AM-03 und AM-09).
Ein Hinweis für zweisprachige Teams: In der englischen Fassung 1.0.1 steht das erweiternde Unterkriterium zur Aktualität des Inventars als AM-01.02AC, in der deutschen Fassung 1.1.0 als AM-02.01AC. Der Inhalt ist derselbe.
Ausgangssituation: Inventar in Konsole und Tabelle
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, über die Bauämter und Architekturbüros Bauanträge, Pläne und Freigaben austauschen. Rund 45 Beschäftigte, der Dienst läuft als SaaS auf der Infrastruktur eines großen Cloud-Anbieters: ein verwalteter Kubernetes-Cluster mit Microservices, eine verwaltete Datenbank, ein Objektspeicher für Pläne und Dokumente. Administratoren melden sich mit FIDO2-Sicherheitsschlüsseln an.
So sieht es vor dem Projekt aus:
- Die Cloud-Ressourcen sieht man in der Konsole der Plattform, Laptops und Sicherheitsschlüssel stehen in einer Tabelle der IT. Ein gemeinsames Inventar gibt es nicht.
- Welche Ressource welche Daten enthält und wer für sie zuständig ist, steht nirgends; einige Testressourcen haben keinen erkennbaren Zweck.
- Die Liste der Software beschränkt sich auf die eigenen Microservices. Welche Bibliotheken, Images und Datenbankversion darunter laufen, weiß nur das Betriebsteam.
- Änderungen an der Tabelle werden überschrieben, ohne Historie.
- Ein Sicherheitsschlüssel eines ausgeschiedenen Administrators ist seit Wochen nicht zurückgegeben.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Bei einem SaaS-Dienst auf fremder Infrastruktur teilt sich AM entlang der Grenze zwischen virtuellen und physischen Ressourcen. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Bauamt, Büro) |
|---|---|---|---|
| Virtuelle Ressourcen: Cluster, Datenbankinstanz, Speicher, Netze | inventarisiert und klassifiziert sie (AM-02, AM-03, AM-09); darf dafür Werkzeuge der Plattform nutzen, wenn er sie nach seinem Rahmenwerk für geeignet hält | stellt Inventarfunktionen bereit | - |
| Software: Microservices, Images, Bibliotheken, Datenbanksystem | führt das Software-Inventar mit Abhängigkeiten (AM-04) | verantwortet die Software der verwalteten Dienste | - |
| Physische Server und Datenträger der Rechenzentren | beschreibt, welche Kontrollen er beim Subdienstleister voraussetzt, und überwacht sie nach SSO | Inbetriebnahme, Außerbetriebnahme, Lagerung und Transport der eigenen Hardware (Themen von AM-06, AM-07, AM-10, AM-11); bei Carve-out außerhalb Ihrer Prüfung | - |
| Endgeräte und Sicherheitsschlüssel des Personals | inventarisiert sie, soweit die Risikobeurteilung das ergibt, verpflichtet auf sichere Nutzung und Rückgabe (AM-08, AM-12) | - | - |
| Schutzbedarf der Kundendaten | klassifiziert Assets nach dem Schutzbedarf der Daten, die sie verarbeiten | - | stellt nach den korrespondierenden Kriterien zu AM-09 sicher, dass der Schutzbedarf seiner Informationen angemessen ermittelt ist |
Wie die Rechenzentren selbst gesichert sind, gehört in das Themengebiet PS. Ob einzelne Hardware-Kriterien für Ihren Dienst anwendbar sind und wie Sie Subdienstleister einbeziehen, legen Sie mit dem Scope fest und begründen es in der Systembeschreibung. Ein Kriterium dürfen Sie dort nicht ausschließen, weil Ihre Kontrollen fehlen.
Wie sieht ein Klassifizierungsschema nach AM-09 aus?
AM-09 verlangt, dass Assets nach dem Schutzbedarf der Daten klassifiziert werden, die sie verarbeiten, speichern oder übermitteln. Den Schutzbedarf ermitteln die für Assets zuständigen Personen nach einem einheitlichen, dokumentierten Schema (AM-09.03B). Das Schema sieht Sicherheitsniveaus für Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität vor, abgestimmt auf die Wiederherstellungsziele der Notfallplanung (AM-09.04B). Unser Schema für das Beispiel:
| Stufe | Vertraulichkeit | Integrität und Authentizität | Verfügbarkeit (Bezug zur Notfallplanung) | Beispiele |
|---|---|---|---|---|
| hoch | personenbezogene Daten und Bauunterlagen der Kunden, Schlüssel und Zugangsdaten | Änderungen an Plänen und Freigaben müssen nachweisbar und unverfälscht sein | Wiederanlauf binnen 4 Stunden, Datenverlust höchstens 15 Minuten | Datenbank, Objektspeicher, Identitätsdienst, Sicherheitsschlüssel der Administratoren |
| mittel | interne Betriebsdaten, Protokolle ohne Inhaltsdaten | Fehler werden bemerkt und korrigiert | Wiederanlauf binnen 24 Stunden | Monitoring, Ticketsystem, Build-Pipeline |
| normal | öffentliche oder unkritische Informationen | keine besonderen Anforderungen | Wiederanlauf binnen 5 Arbeitstagen | Website, Dokumentation für Kunden |
Die Zielwerte in der Spalte Verfügbarkeit sind Beispielwerte, die aus der eigenen Notfallplanung des Anbieters kommen müssen; wie Sie diese festlegen, zeigt das Themengebiet BCM. Die Stufen überprüfen Sie mindestens jährlich und bei wesentlichen Änderungen am Dienst (AM-09.02B). Klassifiziert ein Anbieter seine Assets nicht im Einzelnen, können nach den ergänzenden Informationen zu AM-09 alle Assets so behandelt werden, als bräuchten sie das höchste Sicherheitsniveau. Für kleine Dienste ist das ein möglicher Weg, nach unserer Einschätzung aber ein aufwendiger, weil dann überall die strengsten Maßnahmen gelten.
Wie sieht ein prüffähiges Assetregister aus?
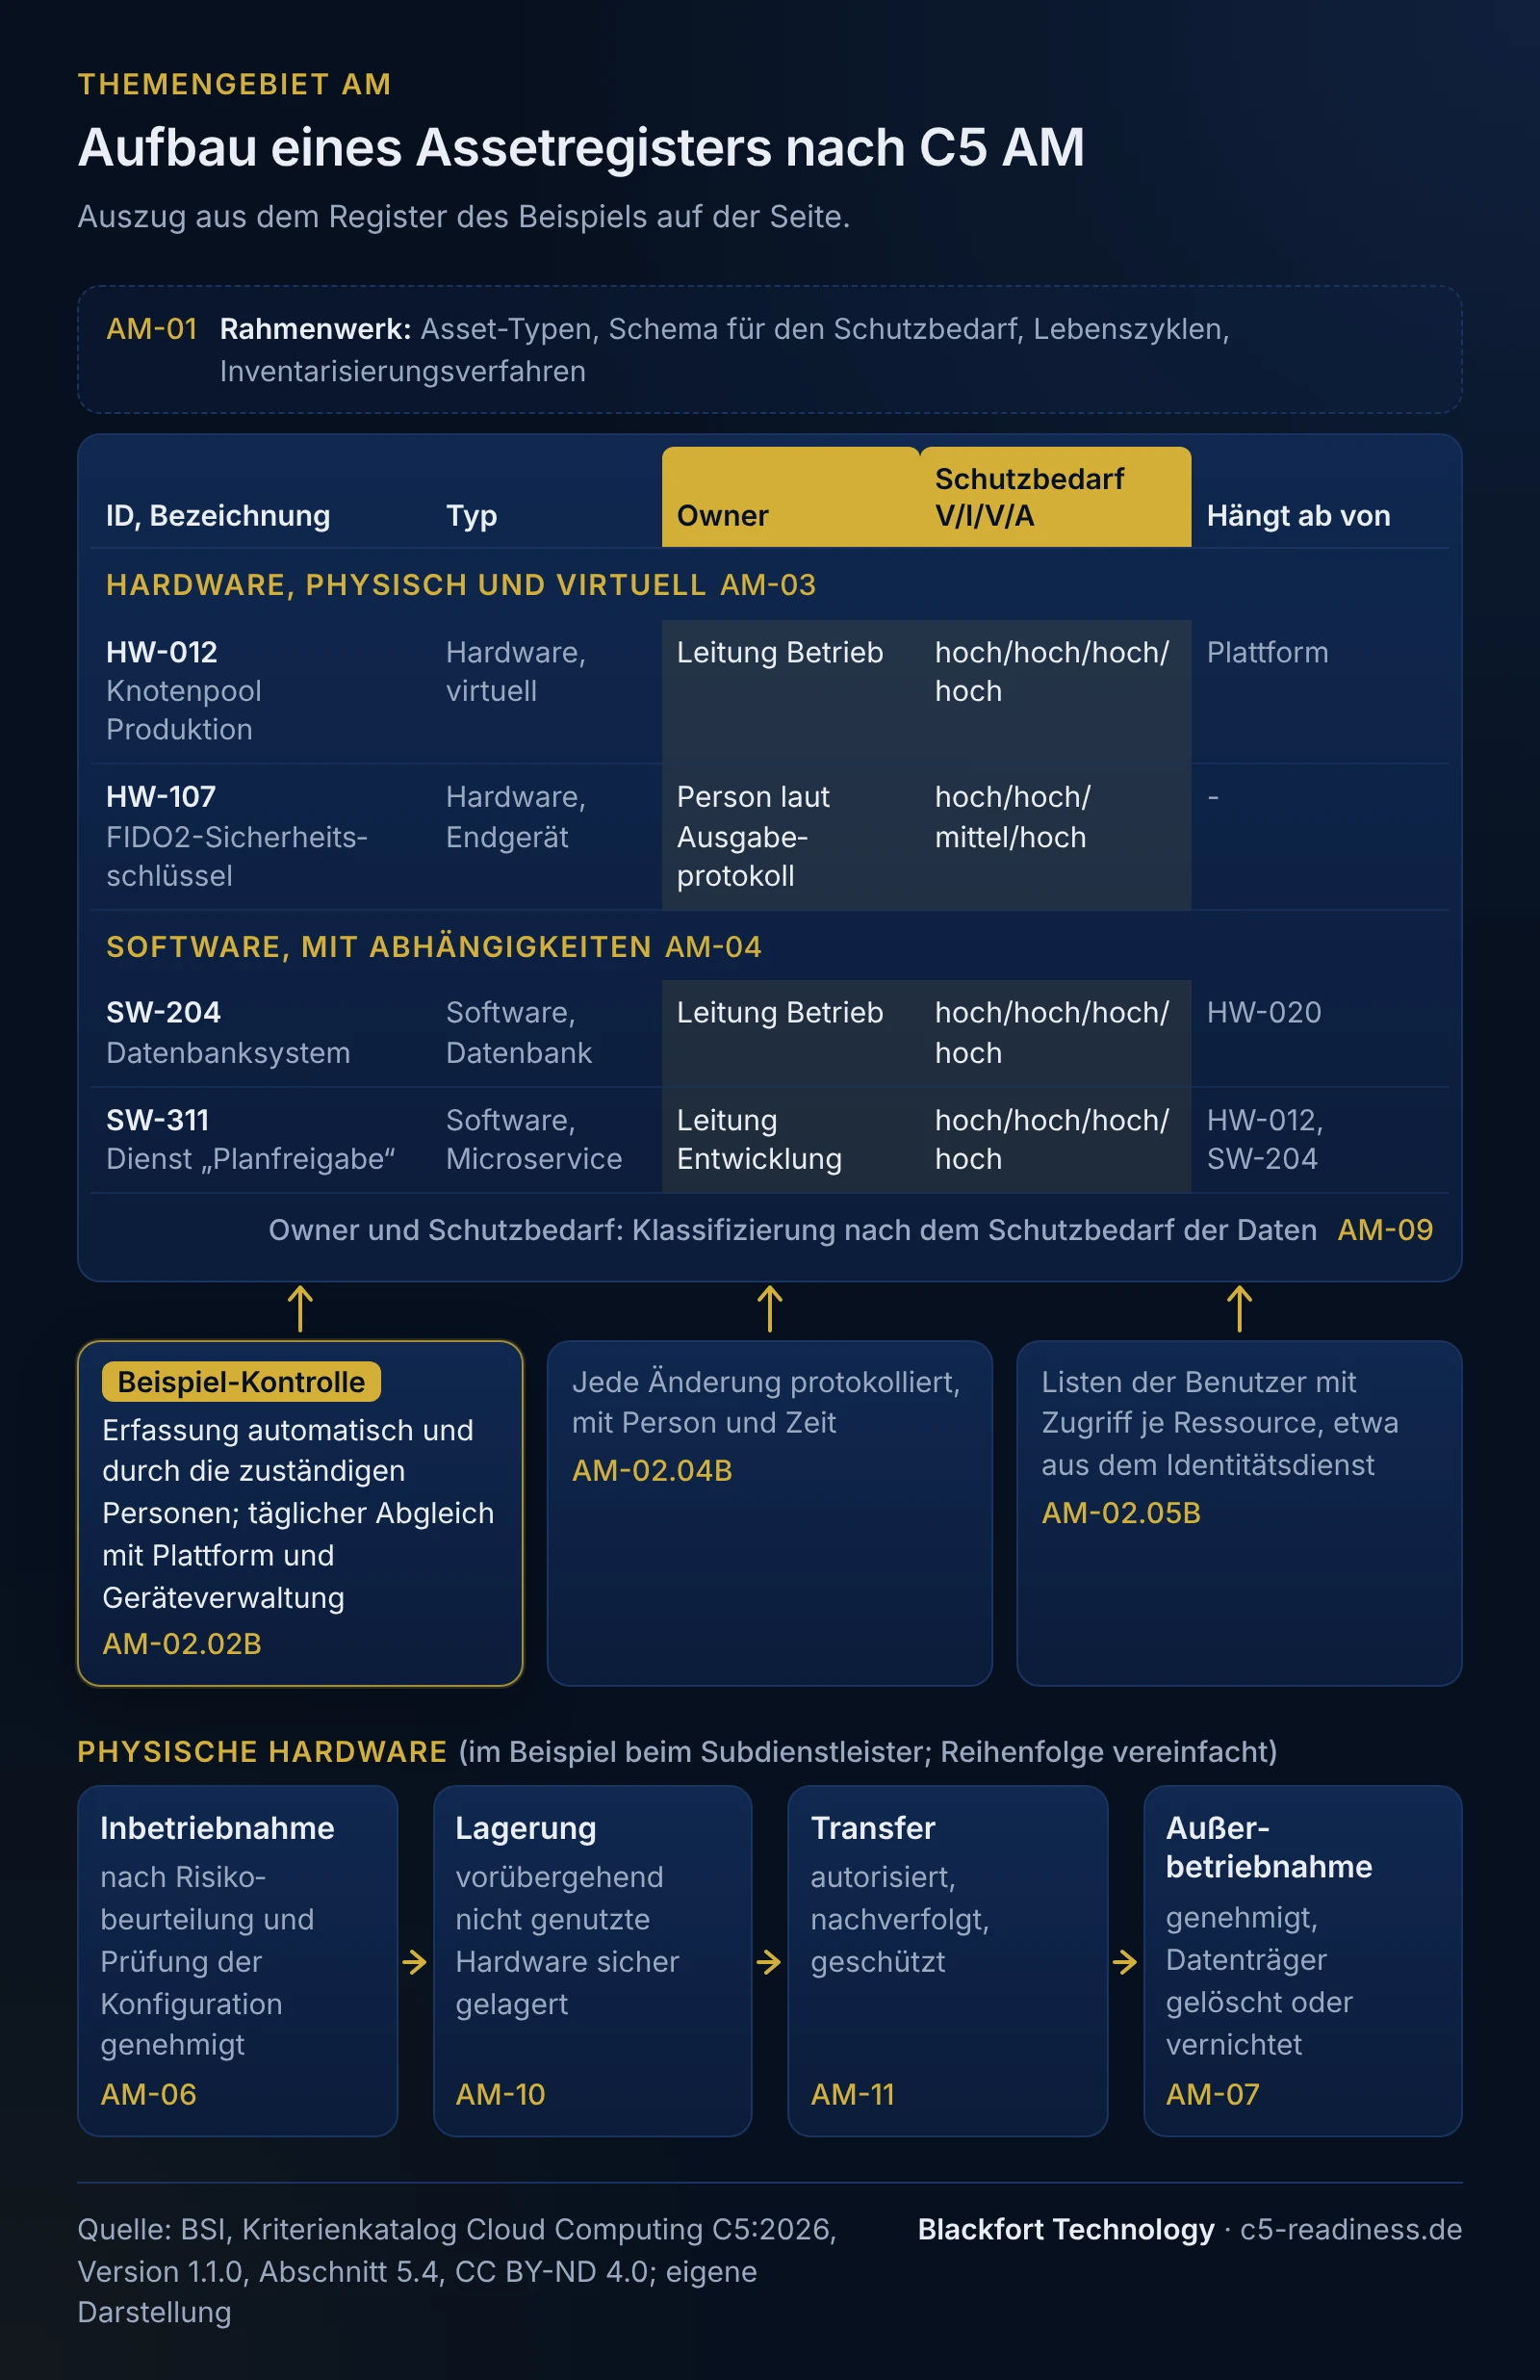
AM-03.01B und AM-04.01B legen fest, was ein Eintrag leisten muss: das Asset identifizieren, Einblick in Lebenszyklus oder Abhängigkeiten geben und dem Anbieter Kontrolle und Risikobeurteilung ermöglichen. Die ergänzenden Informationen nennen dazu mögliche Felder, etwa Name, Funktion, Modell, Standort, Eigentümer und Sicherheitsanforderungen, bei Software Version und übergeordnete Ressource. Ein Asset Owner ist dabei die Person oder Rolle mit Verantwortung für Verwaltung und Schutz, kein rechtlicher Eigentümer. Der Katalog spricht vom Asset-Inventar; das Assetregister ist das Arbeitsprodukt, mit dem Sie es führen. Ein Auszug aus unserem Register für das Beispiel (Schutzbedarf als V/I/V/A in der Reihenfolge Vertraulichkeit, Integrität, Verfügbarkeit, Authentizität; das A steht hier für Authentizität, die Verfügbarkeit ist das zweite V):
| ID | Typ | Bezeichnung und Funktion | Standort | Owner | Schutzbedarf V/I/V/A | Status | Hängt ab von |
|---|---|---|---|---|---|---|---|
| HW-012 | Hardware, virtuell | Knotenpool Produktion, betreibt die Microservices | Region Deutschland, zwei Zonen | Leitung Betrieb | hoch/hoch/hoch/hoch | in Betrieb | Plattform (Subdienstleister) |
| HW-031 | Hardware, virtuell | Objektspeicher Bauunterlagen | Region Deutschland | Leitung Betrieb | hoch/hoch/mittel/hoch | in Betrieb | Plattform |
| HW-107 | Hardware, Endgerät | FIDO2-Sicherheitsschlüssel für Administration | bei der Person | Person laut Ausgabeprotokoll | hoch/hoch/mittel/hoch | ausgegeben | - |
| SW-204 | Software, Datenbank | Datenbanksystem der verwalteten Datenbank, Hauptversion laut Plattform | auf HW-020 | Leitung Betrieb | hoch/hoch/hoch/hoch | in Betrieb, Support-Ende laut Hersteller eingetragen | HW-020 |
| SW-311 | Software, Microservice | Dienst „Planfreigabe“, Container-Image Version 2.14 | auf HW-012 | Leitung Entwicklung | hoch/hoch/hoch/hoch | in Betrieb | HW-012, SW-204 |
| HW-044 | Hardware, virtuell | Testressource ohne erkennbaren Zweck | Region Deutschland | offen | offen | zur Klärung, Löschung geplant | - |
Drei Punkte machen das Register prüffähig. Erstens die Erfassung: automatisch und durch die zuständigen Personen, sodass das Inventar vollständig, richtig und konsistent ist (AM-02.02B). Zweitens das Änderungsprotokoll: Änderungen an den erfassten Informationen werden protokolliert (AM-02.04B), eine überschreibbare Tabelle reicht dafür nicht. Drittens die Verbindung zu den Berechtigungen: AM-02.05B verlangt Listen der Benutzer mit Zugriff auf eine Ressource und ihrer Rechte; die dürfen aus dem Identitätsdienst kommen, wie auf der Seite IAM beschrieben. Container, die Sie selbst betreiben, inventarisieren Sie mit ihrem Lebenszyklus; die Einzelheiten dazu stehen im Gebiet OPS. Die Softwareliste für Fremdkomponenten (SBOM) gehört zu DEV.
Beispiel-Kontrollbeschreibung zu AM-02
Ein Register ist nur so gut wie sein Abgleich mit der Wirklichkeit. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-AM-02-01 Abgleich des Assetregisters mit Plattform und Geräteverwaltung |
| Zugeordnet | AM-02.01B bis AM-02.04B, AM-09.01B, AM-09.03B |
| Ziel | Jedes Asset im Scope steht mit Owner und Schutzbedarf im Register; neue, geänderte und gelöschte Ressourcen sind binnen einer Woche nachgeführt, jede Änderung ist protokolliert. |
| Verantwortlich | Leitung Betrieb (Cloud-Ressourcen und Software), IT (Endgeräte); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | täglicher automatischer Abgleich; wöchentliche Bearbeitung der Abweichungen; Durchsicht des gesamten Registers einmal im Quartal |
| Durchführung | Ein Skript liest täglich alle Ressourcen aus der Plattform und alle Geräte aus der Geräteverwaltung und vergleicht sie mit dem Register. Neue Ressourcen ohne Eintrag, Einträge ohne Ressource und Einträge ohne Owner oder Schutzbedarf werden als Ticket an das zuständige Team gegeben. Das Team ergänzt den Eintrag im Register, das jede Änderung mit Person und Zeit speichert. |
| Kontrolle | Die ISB sieht wöchentlich die Liste offener Abweichungen und quartalsweise eine Stichprobe von Einträgen gegen die tatsächliche Konfiguration. |
| Eskalation | Ist ein Ticket nach einer Woche offen, geht es an die Leitung Betrieb; eine Ressource ohne Owner nach zwei Wochen wird gesperrt und nach Rücksprache gelöscht. Abweichungen werden im Risikoregister bewertet. |
| Nachweis | Berichte des täglichen Abgleichs, Tickets mit Bearbeitungszeit, Änderungsprotokoll des Registers, Protokolle der Stichproben |
Die automatische Überwachung des Inventarprozesses entspricht dem erweiternden Unterkriterium AM-02.01AC (in der englischen Fassung AM-01.02AC). Ob Sie es aufnehmen, entscheiden Sie selbst; als Arbeitsweise empfehlen wir den Abgleich auch ohne Aufnahme, weil er die Basis-Unterkriterien erst belegbar macht.
Welche Nachweise der Prüfer sehen will
Für AM sind das Register und seine Historie der zentrale Nachweis, dazu Verfahren und Protokolle für die Lebenszyklusschritte. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Rahmenwerk für Asset Management mit Asset-Typen, Schema, Lebenszyklen und Inventarisierungsverfahren | AM-01.01B | ISMS-Dokumentation | ISB | im Zeitraum gültige Fassung |
| Assetregister mit Owner, Schutzbedarf und Änderungshistorie | AM-02.01B bis 04B, AM-03.01B, AM-04.01B | Register, Abgleichberichte | Leitung Betrieb, IT | Stichtag auf Anforderung, Änderungen im Zeitraum |
| Listen der Benutzer mit Zugriff je Ressource | AM-02.05B | Export aus Identitätsdienst und Plattform | Betrieb | Stichtag auf Anforderung |
| Richtlinie zur sicheren Nutzung von Assets | AM-05.01B, AM-05.02B | Dokumentenablage | ISB | im Zeitraum gültige Fassung |
| Ausgabeprotokolle und Verpflichtungen für Laptops und Sicherheitsschlüssel, Rückgabeprotokolle | AM-08.01B bis 03B | Geräteverwaltung, Personalsystem | IT | Stichprobe der Ein- und Austritte |
| Klassifizierungsschema und Protokoll der Überprüfung der Stufen | AM-09.02B bis 04B | ISMS-Dokumentation | ISB, Asset Owner | jährliche Überprüfung und Anlässe im Zeitraum |
| Konfiguration der Endgeräte: Verschlüsselung, Schadsoftwareschutz, Sperre von Wechselmedien | AM-12.01B | Geräteverwaltung | IT | Stand zu Beginn und Ende des Zeitraums |
Ein Nachweisregister ordnet jedem Unterkriterium seinen Nachweis zu; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Kein gemeinsames Inventar | Cloud-Ressourcen in der Konsole, Geräte in einer Tabelle. | AM-02.01B verlangt ein Inventar der Hardware- und Software-Assets nach dem Rahmenwerk; zwei unverbundene Quellen belegen keine vollständige Erfassung. | ein Register mit automatischer Erfassung aus beiden Quellen, wie in K-AM-02-01. |
| Einträge ohne Owner und Schutzbedarf | Erfassung rein technisch. | AM-02.03B verlangt die Informationen für das Risikomanagement, AM-09.01B die Klassifizierung nach dem Schutzbedarf der Daten. | Pflichtfelder Owner und Schutzbedarf, Abweichungsticket bei fehlenden Werten. |
| Änderungen ohne Historie | Tabelle wird überschrieben. | AM-02.04B verlangt die Protokollierung von Änderungen an den erfassten Informationen. | Register in einem System mit Änderungsprotokoll führen. |
| Software-Inventar ohne Abhängigkeiten | Nur eigene Microservices erfasst. | AM-04.01B verlangt ein Inventar aller Software-Assets mit Einblick, welche anderen Assets sie nutzen. | Images, Laufzeitumgebungen und Datenbanksystem aufnehmen, Abhängigkeiten aus der Bereitstellung ableiten. |
| Sicherheitsschlüssel nach Austritt nicht zurück | Rückgabe nicht an den Austrittsprozess gekoppelt. | AM-08.02B verlangt die nachweisliche Rückgabe; ist sie nicht bis zum Austritt möglich, entfernt der Anbieter nach AM-08.03B die Zugriffsrechte spätestens zum Austrittsdatum. | Rückgabe als Schritt im Austrittsprozess (siehe HR), Schlüssel im Identitätsdienst sperren. |
Alle Kriterien des Themengebiets AM
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 der deutschen Fassung (B = Basis, AS = verschärfend, AC = erweiternd). In der englischen Fassung 1.0.1 hat AM-01 zwei und AM-02 kein erweiterndes Unterkriterium. Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| AM-01 | Rahmenwerk für Asset Management | 1/0/1 | Das dokumentierte Rahmenwerk: welche Assets, welche Typen, welches Schema für den Schutzbedarf, welche Lebenszyklen, welches Inventarisierungsverfahren. |
| AM-02 | Asset-Inventar | 5/0/1 | Das Inventar selbst: vollständig erfasst, mit Angaben für das Risikomanagement, Änderungsprotokoll und Listen der Zugriffsberechtigten. |
| AM-03 | Hardware-Asset-Inventar | 1/0/0 | Was ein Hardware-Eintrag enthalten muss, für physische und virtuelle Ressourcen. |
| AM-04 | Software-Asset-Inventar | 1/0/1 | Was ein Software-Eintrag enthalten muss, einschließlich der Abhängigkeiten zu anderen Assets. |
| AM-05 | Richtlinie für die ordnungsgemäße und sichere Nutzung von Assets | 2/0/0 | Regeln für den Umgang mit Assets über den Lebenszyklus, von der Genehmigung bis zur Löschung von Daten. |
| AM-06 | Inbetriebnahme von Hardware | 2/0/0 | Genehmigung physischer Hardware für die Produktion nach Risikobeurteilung und Prüfung der sicheren Konfiguration. |
| AM-07 | Außerbetriebnahme von Hardware | 2/1/1 | Genehmigte Außerbetriebnahme mit unwiderruflicher Löschung oder Vernichtung der Datenträger. |
| AM-08 | Verpflichtung zur ordnungsgemäßen Nutzung, sicheren Handhabung und Rückgabe von Assets | 3/0/0 | Verpflichtung des Personals vor der Nutzung, Rückgabe beim Austritt, Entzug der Rechte, wenn die Rückgabe fehlt. |
| AM-09 | Klassifizierung und Kennzeichnung von Assets | 4/0/4 | Klassifizierung nach dem Schutzbedarf der Daten, einheitliches Schema für vier Schutzziele, jährliche Überprüfung. |
| AM-10 | Schutz von vorübergehend nicht genutzter Hardware | 1/1/0 | Sichere Lagerung inaktiver Hardware der Produktion. |
| AM-11 | Transfer von Hardware | 3/0/0 | Autorisierter, nachverfolgter und geschützter Transport von Hardware der Produktion. |
| AM-12 | Wechselmedien und Endgeräte | 1/0/1 | Kontrollen für verwaltete Endgeräte und Wechselmedien, etwa Verschlüsselung, Schadsoftwareschutz und eingeschränkte Nutzung von Wechselmedien. |
Unter den Zusatzkriterien sind AM-07.01AS (Außerbetriebnahme auch für Entwicklungs-, Test- und Staging-Umgebung), AM-04.01AC (Angabe, wie lange ein Software-Asset Sicherheitsupdates erhält) und AM-09.03AC und AM-09.04AC (Protokollierung und Überwachung richten sich nach dem Schutzbedarf der Assets) für SaaS-Anbieter besonders greifbar.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm. Was Sie aus einem zertifizierten ISMS insgesamt wiederverwenden können, steht auf der Seite C5 und ISO 27001.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| AM-01 bis AM-04 | A.5.9 | Inventar | getrennte Anforderungen an Hardware- und Software-Einträge, Änderungsprotokoll, Abhängigkeiten, virtuelle Ressourcen |
| AM-05, AM-08 | A.5.10, A.5.11 | Zulässige Nutzung und Rückgabe | Entzug der Rechte spätestens zum Austrittsdatum, wenn die Rückgabe fehlt |
| AM-06 | kein direktes Gegenstück; Nähe zu A.8.9 | Freigabe von Hardware | Genehmigungsprozess mit Risikobeurteilung |
| AM-07 | A.7.14 | Entsorgung und Wiederverwendung | Genehmigung durch autorisiertes Personal |
| AM-09 | A.5.12, A.5.13 | Klassifizierung und Kennzeichnung | vier Schutzziele einschließlich Authentizität, abgestimmt auf Wiederherstellungsziele |
| AM-10, AM-11 | A.7.8, A.7.9, A.7.10 | Lagerung und Transport | Nachverfolgung der Nachweiskette beim Transport |
| AM-12 | A.7.10, A.8.1 | Wechselmedien und Endgeräte | Verbot von Wechselmedien außer für unvermeidbare Administration |
Häufige Fragen
Gehören virtuelle Maschinen und Container in das Inventar?+
Darf ich das Inventar der Cloud-Plattform verwenden?+
Gehören Laptops und Smartphones dazu?+
Muss jedes Asset einzeln klassifiziert werden?+
Warum heißt das Unterkriterium zur Aktualität des Inventars in der englischen Fassung anders?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.4 AM-01 bis AM-12, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.4 (AM-01.02AC), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), neue Kriterien im Gebiet AM (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).