
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet COS (Kommunikationssicherheit) des C5:2026, Abschnitt 5.9 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet COS?
COS schützt Informationen in Netzen. Der Katalog nennt als Ziel, den Schutz von Informationen in Netzen und den entsprechenden informationsverarbeitenden Systemen sicherzustellen (Abschnitt 5.9). Die Kriterien verlangen technische Schutzmaßnahmen gegen netzbasierte Angriffe auf mehreren Ebenen (COS-01), festgelegte Sicherheitsanforderungen an Verbindungen (COS-02), Sicherheitszonen mit überwachten Übergängen (COS-03), Sicherheitsgateways an jedem Netzperimeter (COS-04), eigene Netze für die Administration (COS-05), die Trennung des Datenverkehrs der Kunden in gemeinsam genutzten Netzen (COS-06), eine aktuelle Dokumentation der Netztopologie (COS-07) und Richtlinien für die Datenübertragung (COS-08).
Das Gebiet umfasst acht Kriterien mit 20 Basis-Unterkriterien, einem verschärfenden und drei erweiternden Zusatz-Unterkriterien. Für einen SaaS-Anbieter auf einer Hyperscaler-Plattform betrifft COS vor allem die virtuellen Netze, die er selbst konfiguriert. Welche Verschlüsselungsverfahren für die Übertragung gelten, regelt das Gebiet CRY; wie die Daten der Schutzsysteme im SIEM ausgewertet werden, das Gebiet OPS.
Ausgangssituation: ein gewachsenes, flaches Netz
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Telemonitoring-Plattform für Herzpatienten. Messgeräte in den Wohnungen senden Werte über kleine Mobilfunk-Gateways, die der Anbieter bereitstellt; Kliniken und kardiologische Praxen sehen die Werte in einem Webportal und erhalten Alarme. Der Dienst läuft als SaaS auf der Infrastruktur eines großen Cloud-Anbieters, in einem verwalteten Kubernetes-Cluster mit verwalteter Datenbank.
So sieht es vor dem Projekt aus:
- Alle Dienste liegen in einem virtuellen Netz mit einem Subnetz; die Datenbank ist von jedem Pod aus erreichbar.
- Administratoren verbinden sich per SSH direkt aus dem Büronetz, freigegeben über dessen IP-Adresse.
- Die Regeln der Sicherheitsgruppen sind über Jahre gewachsen. Wofür einzelne offene Ports gebraucht werden, weiß niemand mehr genau.
- Die Web Application Firewall schützt das Portal, nicht aber die Schnittstelle für die Messwerte.
- Das Netzdiagramm im Wiki zeigt den Stand vor zwei Jahren.
- Die Protokolle der Firewall und der Web Application Firewall liegen bei der Plattform, das SIEM des Anbieters bekommt sie nicht.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Die Grenze verläuft zwischen dem physischen Netz der Plattform und den virtuellen Netzen, die der Anbieter konfiguriert. Fünf der acht Kriterien enthalten korrespondierende Kriterien für Kunden; sie richten sich vor allem an Kunden, die selbst Teile des Dienstes verantworten, etwa virtuelle Maschinen in einer IaaS-Lösung. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Klinik, Praxis) |
|---|---|---|---|
| Physisches Netz, Trennung der Mandanten der Plattform | überwacht die Plattform nach SSO | betreibt und trennt; bei Carve-out außerhalb Ihrer Prüfung | - |
| Virtuelle Netze, Subnetze, Sicherheitsgruppen, Gateways | legt Zonen und erlaubte Verbindungen fest, konfiguriert und überprüft sie (COS-02 bis COS-04) | stellt die Funktionen bereit | - |
| Administrationszugang | trennt ihn vom Nutzungsnetz, mit Mehr-Faktor-Authentisierung (COS-05) | sichert die eigene Verwaltungsebene | - |
| Messgeräte-Gateways | stellt sie bereit, nur bekannte Geräte dürfen sich verbinden | - | - |
| Übertragung aus Kliniksystemen an den Dienst | bietet geschützte Schnittstellen an | - | stellt nach den korrespondierenden Kriterien zu COS-08 sicher, dass die übertragenen Daten nach ihrem Schutzbedarf geschützt sind |
Welche Kundenkontrollen Sie voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Betreiben Kunden in einem SaaS-Dienst keine eigenen virtuellen Netze, können die korrespondierenden Kriterien zu COS-01, COS-03, COS-04 und COS-06 ins Leere laufen; das sollte die Systembeschreibung dann ausdrücklich sagen.
Wie sieht ein prüffähiges Zonenmodell aus?
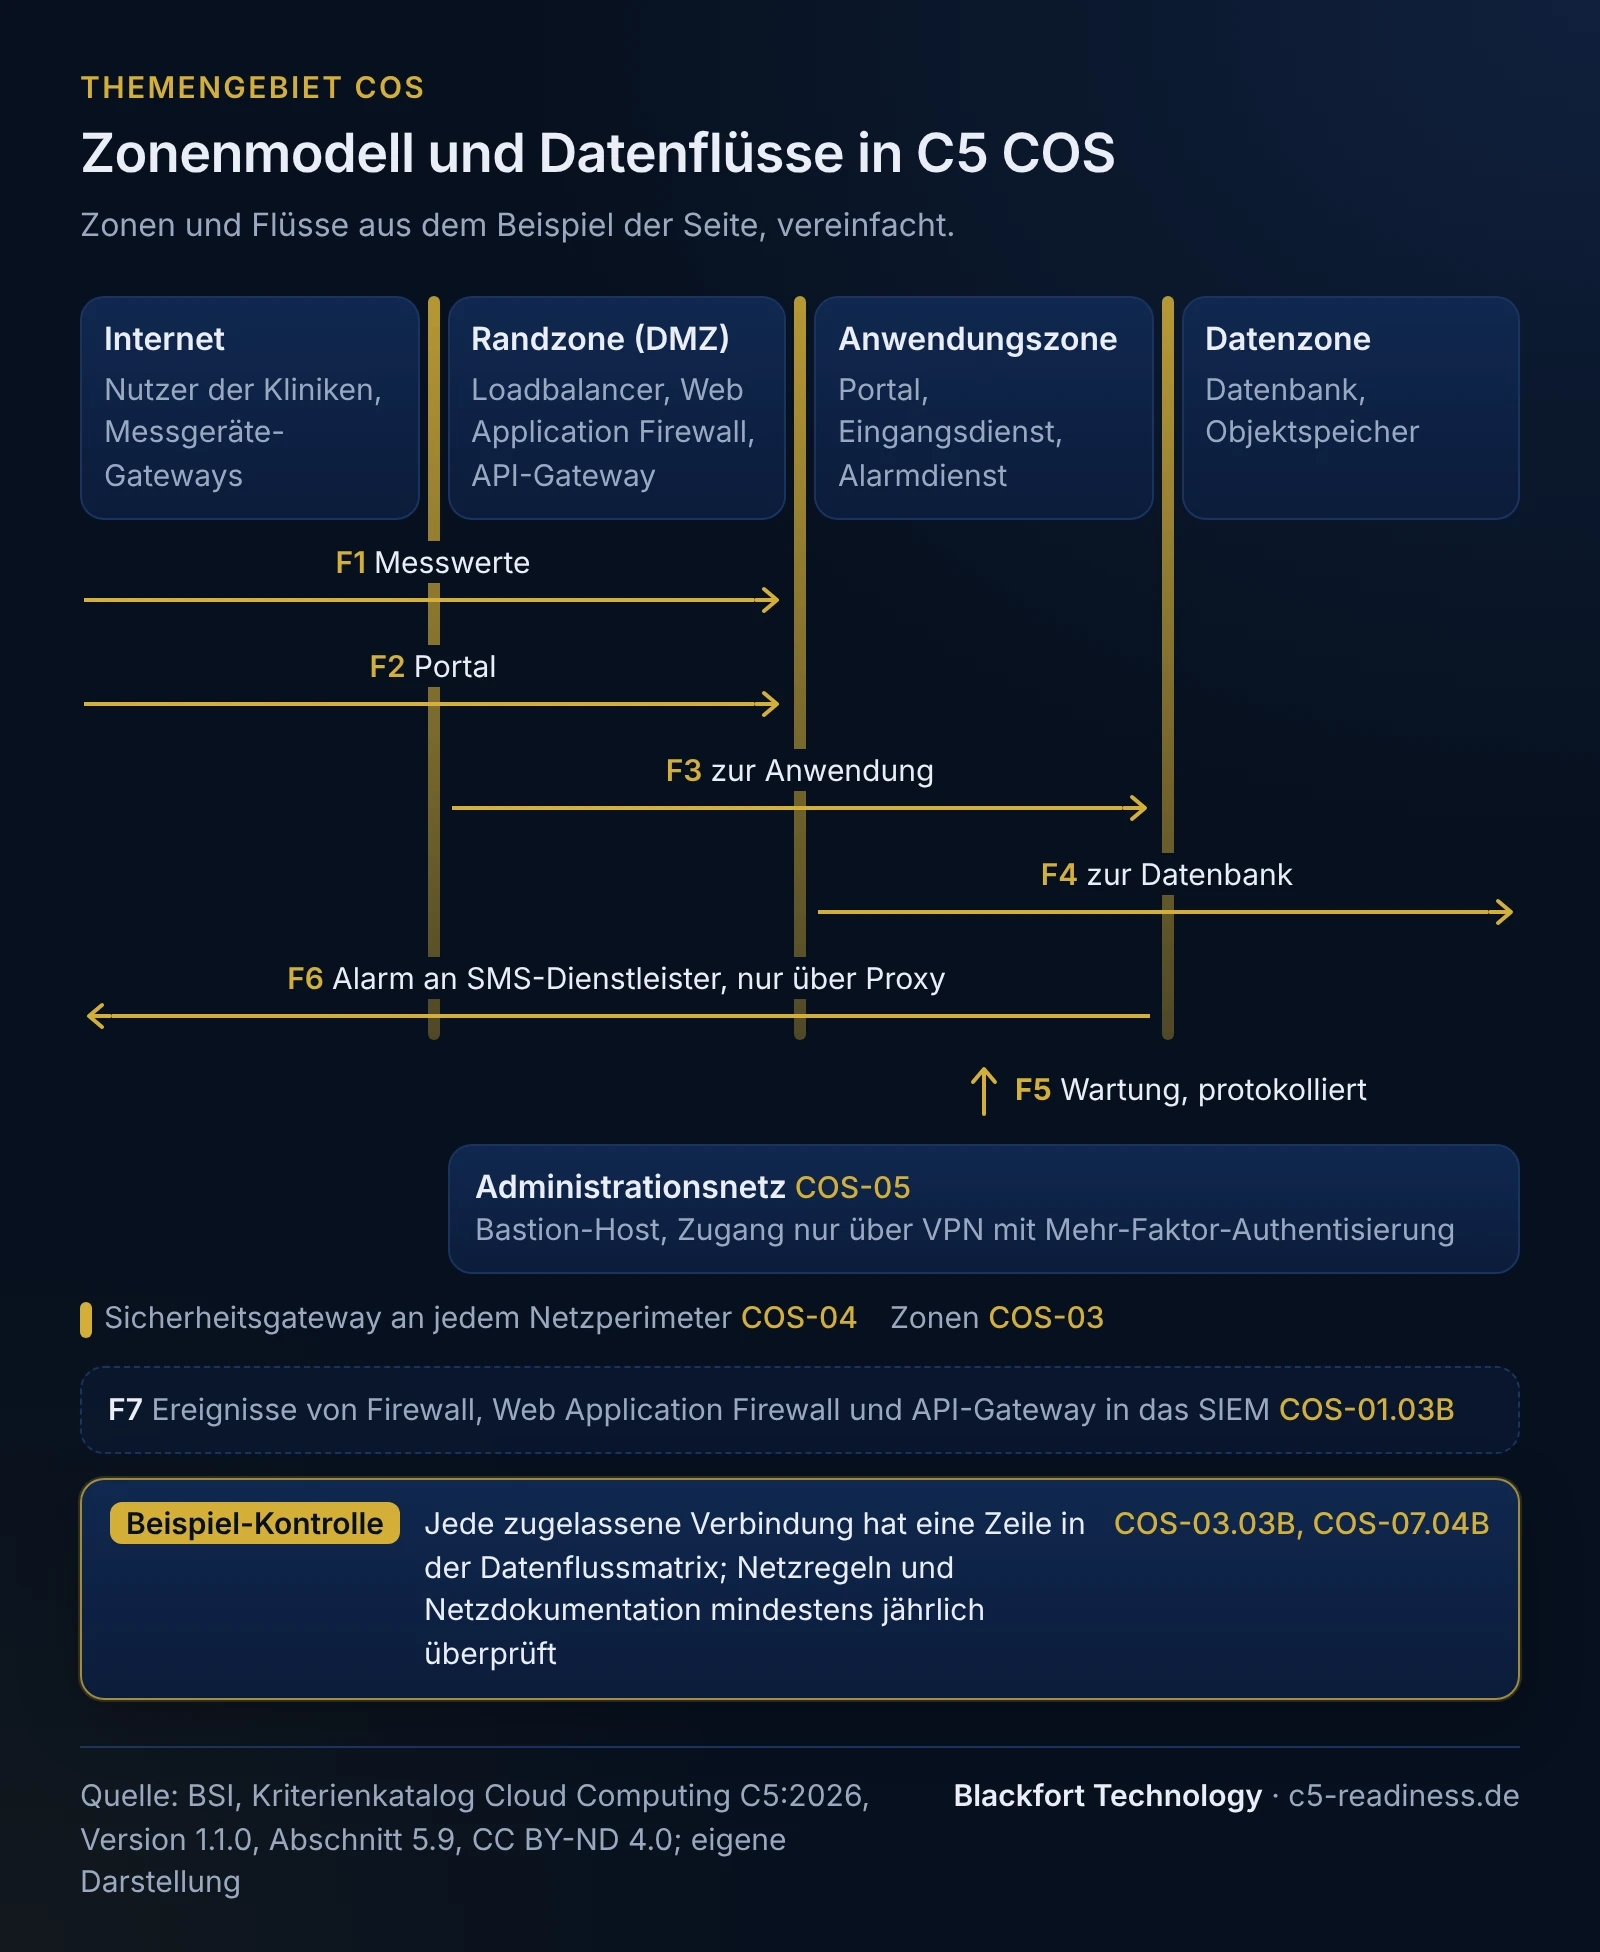
COS-03.01B verlangt, zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzen zu unterscheiden und sie auf Grundlage einer Risikobeurteilung in Sicherheitszonen für interne und externe Bereiche und gegebenenfalls eine DMZ zu trennen. COS-04.01B verlangt Sicherheitsgateways an jedem Netzperimeter, COS-05.01B getrennte Netze für die Administration. Die Trennung darf logisch sein, etwa über VLAN, SDN oder VRF. Unser Zonenmodell für das Beispiel:
| Zone | Inhalt | Vertrauen | Eingehend erlaubt | Ausgehend erlaubt |
|---|---|---|---|---|
| Internet | Nutzer der Kliniken, Messgeräte-Gateways | nicht vertrauenswürdig | - | nur zur Randzone |
| Randzone (DMZ) | Loadbalancer, Web Application Firewall, API-Gateway für Messwerte | eingeschränkt | HTTPS aus dem Internet | nur zu festgelegten Diensten der Anwendungszone |
| Anwendungszone | Portal, Eingangsdienst, Alarmdienst | vertrauenswürdig | nur aus der Randzone und dem Administrationsnetz | Datenzone; Internet nur über Proxy zu freigegebenen Zielen, etwa dem SMS-Dienstleister für Alarme |
| Datenzone | Datenbank, Objektspeicher | vertrauenswürdig, höchster Schutzbedarf | nur von namentlich festgelegten Diensten der Anwendungszone und aus dem Administrationsnetz | Sicherungen in eine zweite Region |
| Administrationsnetz | Bastion-Host, Zugang zu Management-Konsolen, Werkzeuge des Betriebs | vertrauenswürdig, privilegiert | nur über VPN mit Mehr-Faktor-Authentisierung | Anwendungs- und Datenzone für Wartung |
| Büronetz | Arbeitsplätze, WLAN | eingeschränkt | - | Internet; keine direkte Verbindung in die Produktion |
Netze, über die der Anbieter Compute-Workloads erstellt, migriert oder orchestriert, trennt er nach COS-05.02B von den Netzen der Kunden. Bei einem verwalteten Kubernetes-Cluster betreibt die Plattform die Steuerungsebene; der Anbieter beschreibt, wie er den Zugriff darauf auf das Administrationsnetz beschränkt. Wie Sie eine solche Container-Plattform insgesamt prüffähig betreiben, zeigt die Seite Container und Kubernetes. Für das Büronetz legt COS-02.01B fest, dass die Sicherheitsanforderungen auch Firewalls, sichere WLAN-Konfigurationen und VPN für den Fernzugriff regeln.
Wie dokumentieren Sie Datenflüsse nach COS-07?
COS-07.01B verlangt eine nachvollziehbare und aktuelle Dokumentation, die zeigt, wie Subnetze zugewiesen sind, wie das Netz zoniert und segmentiert ist, wie es mit Netzen Dritter und öffentlichen Netzen verbunden ist und wie Daten zwischen Subnetzen und Systemkomponenten fließen. COS-02.01B verlangt festzulegen, welche Kommunikationsbeziehungen und Protokolle zugelassen sind. Beides lässt sich in einer Datenflussmatrix verbinden, die zugleich die Grundlage für das Regelwerk der Gateways ist. Ein Auszug für das Beispiel:
| Fluss | Von | Nach | Protokoll | Daten | Schutz | Owner |
|---|---|---|---|---|---|---|
| F1 | Messgeräte-Gateway (Internet) | API-Gateway (Randzone) | HTTPS | Messwerte, Gerätekennung | TLS mit Gerätezertifikat, nur registrierte Geräte | Leitung Entwicklung |
| F2 | Browser der Kliniken (Internet) | Web Application Firewall (Randzone) | HTTPS | Gesundheitsdaten, Anmeldedaten | TLS, Web Application Firewall | Leitung Betrieb |
| F3 | Randzone | Portal und Eingangsdienst (Anwendungszone) | HTTPS | wie F1 und F2 | nur festgelegte Ziele und Ports | Leitung Betrieb |
| F4 | Portal und Eingangsdienst | Datenbank (Datenzone) | Datenbankprotokoll mit TLS | Gesundheitsdaten | Netzregel nur für diese beiden Dienste | Leitung Betrieb |
| F5 | Administrationsnetz | Anwendungs- und Datenzone | SSH, Datenbankverwaltung | Betriebsdaten, bei Bedarf Gesundheitsdaten | VPN mit Mehr-Faktor-Authentisierung, protokolliert | Leitung Betrieb |
| F6 | Alarmdienst | SMS-Dienstleister (Internet) | HTTPS über Proxy | Alarmtext ohne Diagnose | Freigabeliste der Ziele | Leitung Entwicklung |
| F7 | Firewall, Web Application Firewall, API-Gateway | SIEM | Protokollexport | Ereignisse der Schutzsysteme | über die Plattform, integritätsgeschützt | Informationssicherheitsbeauftragte (ISB) |
Zur Dokumentation gehört nach COS-07.02B außerdem, in welchen Partitionen, Regionen, Zonen oder an welchem Standort die Kundendaten gespeichert werden, und nach COS-07.03B eine Darstellung der Systeme, die aus Netztopologie und Asset-Inventar abgeleitet ist. Jede Zeile der Matrix sollte einer Regel im Gateway entsprechen und umgekehrt; das macht die Überprüfung nach COS-03 erst handhabbar.
Beispiel-Kontrollbeschreibung zu COS-03
COS-03.03B verlangt, mindestens jährlich und bei wesentlichen Änderungen am Dienst Entwurf und Umsetzung der Verbindungen gegen die Sicherheitsanforderungen zu prüfen, COS-03.05B, in festgelegten Abständen die geschäftliche Begründung für alle Dienste, Protokolle und Ports zu überprüfen, einschließlich kompensierender Maßnahmen für als unsicher geltende Protokolle. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-COS-03-01 Überprüfung von Netzregeln und Netzdokumentation |
| Zugeordnet | COS-03.03B, COS-03.04B, COS-03.05B, COS-07.04B |
| Ziel | Jede zugelassene Verbindung hat einen Eintrag in der Datenflussmatrix mit Begründung und Owner; Regeln ohne Eintrag gibt es nicht; die Netzdokumentation entspricht der Konfiguration. |
| Verantwortlich | Leitung Betrieb (Durchführung); Owner der Datenflüsse (Begründung); Kontrolle durch die ISB |
| Auslöser und Frequenz | halbjährlich für die Begründung aller Ports und Protokolle; jährlich für die Gesamtprüfung von Entwurf, Umsetzung und Dokumentation; zusätzlich bei jeder Änderung, die Zonen oder Gateways betrifft |
| Durchführung | Ein Skript exportiert die Regeln aller Sicherheitsgruppen, Gateways und Netzrichtlinien des Clusters und gleicht sie mit der Datenflussmatrix ab. Regeln ohne Eintrag und Einträge ohne Regel gehen als Ticket an den Owner. Die Owner bestätigen oder begründen jede Zeile neu. Bei der Jahresprüfung vergleicht der Betrieb zusätzlich das Netzdiagramm mit der Konfiguration und aktualisiert es. |
| Kontrolle | Die ISB sieht das Ergebnis des Abgleichs und prüft stichprobenartig, ob begründete Regeln wirklich gebraucht werden. |
| Eskalation | Abweichungen und Schwachstellen werden nach dem Risikoprozess bewertet und als Maßnahme verfolgt (COS-03.04B); eine Regel ohne Begründung wird nach 14 Tagen entfernt. |
| Nachweis | Regelexporte mit Datum, Abgleichberichte, Tickets mit Begründungen, aktualisierte Netzdokumentation mit Prüfvermerk |
Die halbjährliche Frequenz für Ports und Protokolle ist unsere Empfehlung; der Katalog verlangt „festgelegte Abstände“, die Sie in Ihrer Richtlinie bestimmen. Bei einem Typ-2-Bericht prüft der Prüfer, ob jeder festgelegte Durchlauf im Zeitraum stattgefunden hat.
Welche Nachweise der Prüfer sehen will
Für COS entstehen Nachweise aus Konfigurationsexporten, Netzdokumentation und Überprüfungsprotokollen. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Beschreibung der technischen Schutzmaßnahmen gegen netzbasierte Angriffe, Weiterleitung ihrer Daten an das SIEM | COS-01.01B bis 03B | Richtlinie, Konfiguration, SIEM | Leitung Betrieb | Stand im Zeitraum, Stichprobe von Ereignissen |
| Sicherheitsanforderungen an Verbindungen mit Zonenmodell | COS-02.01B | Richtlinie | ISB | im Zeitraum gültige Fassung |
| Datenflussmatrix, Regelexporte, Abgleichberichte, Begründungen | COS-03.02B bis 05B, COS-04.01B | Konfiguration, Tickets | Leitung Betrieb, Owner | jeder Durchlauf im Zeitraum |
| Konfiguration des Administrationszugangs mit Mehr-Faktor-Authentisierung | COS-05.01B, COS-05.02B | VPN, Identitätsdienst, Netzkonfiguration | Leitung Betrieb | Stand zu Beginn und Ende des Zeitraums, Änderungen dazwischen |
| Netzdokumentation mit Subnetzen, Zonen, Anbindungen, Datenflüssen und Speicherorten | COS-07.01B bis 03B | Dokumentation | Leitung Betrieb | im Zeitraum gültige Fassung |
| Prüfvermerk der jährlichen Überprüfung der Netzdokumentation | COS-07.04B | Dokumentation, Tickets | Leitung Betrieb | jährliche Überprüfung im Zeitraum |
| Richtlinie für die Datenübertragung mit Bezug zu Klassifizierung und Kryptographie, Überprüfung der Schutzmaßnahmen | COS-08.01B, COS-08.02B | Richtlinie, Protokolle | ISB | Fassung und Überprüfung im Zeitraum |
Ein Nachweisregister ordnet jedem Unterkriterium seinen Nachweis zu; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Flaches Netz | Alles in einem Subnetz, Datenbank für jeden Dienst erreichbar. | COS-03.01B verlangt Sicherheitszonen auf Basis einer Risikobeurteilung, COS-04.01B Sicherheitsgateways an jedem Perimeter. | Zonenmodell wie oben, Netzrichtlinien im Cluster, Datenbank nur für festgelegte Dienste. |
| Administration aus dem Büronetz | SSH-Freigabe für die Büro-IP. | COS-05.01B verlangt getrennte Netze für die Administration, geschützt durch Mehr-Faktor-Authentisierung. | Administrationsnetz mit VPN und Mehr-Faktor-Authentisierung, Bastion-Host, Freigabe für das Büro entfernen. |
| Regeln ohne Begründung | Gewachsene Sicherheitsgruppen. | COS-03.05B verlangt die regelmäßige Überprüfung der geschäftlichen Begründung aller Dienste, Protokolle und Ports. | Datenflussmatrix als Sollzustand, Abgleich wie in K-COS-03-01. |
| Netzdokumentation veraltet | Diagramm nicht an Änderungen gekoppelt. | COS-07.01B verlangt eine aktuelle Dokumentation mit Datenflüssen, COS-07.04B die Überprüfung mindestens einmal im Jahr. | Diagramm aus der Konfiguration erzeugen oder bei jeder Netzänderung pflegen, jährlicher Prüfvermerk. |
| Schutzsysteme ohne SIEM-Anbindung | Protokolle bleiben bei der Plattform. | COS-01.03B verlangt, die Daten der technischen Schutzmaßnahmen in das SIEM einzuspeisen, damit korrelierte Ereignisse Gegenmaßnahmen auslösen. | Export der Protokolle von Firewall, Web Application Firewall und API-Gateway in das SIEM, Alarmregeln. |
Alle Kriterien des Themengebiets COS
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| COS-01 | Technische Schutzmaßnahmen | 3/0/1 | Erkennen und Abwehren netzbasierter Angriffe auf mehreren Ebenen, mit Weiterleitung der Daten an das SIEM. |
| COS-02 | Sicherheitsanforderungen an Verbindungen im Netz des Cloud-Anbieters | 1/0/0 | Festgelegte Regeln: wann Zonen und Kunden getrennt werden, welche Verbindungen und Protokolle zulässig sind, wie Administration und Büronetze abgesichert sind. |
| COS-03 | Überwachung von Verbindungen im Netz des Cloud-Anbieters | 5/0/0 | Sicherheitszonen, eingeschränkte und überwachte Übergänge, jährliche Überprüfung der Konfiguration und der Begründung aller Ports. |
| COS-04 | Netzübergreifender Zugriff | 2/1/0 | Sicherheitsgateways an jedem Netzperimeter und Autorisierung netzübergreifender Zugriffe. |
| COS-05 | Netze für die Administration | 2/0/1 | Eigene, mit Mehr-Faktor-Authentisierung geschützte Netze für Administration und Orchestrierung, getrennt von den Netzen der Kunden. |
| COS-06 | Trennung des Datenverkehrs in gemeinsam genutzten Netzumgebungen | 1/0/1 | Trennung des Datenverkehrs der Kunden auf Netzebene nach einem dokumentierten Rahmenwerk. |
| COS-07 | Dokumentation der Netztopologie | 4/0/0 | Aktuelle Dokumentation von Subnetzen, Zonen, Anbindungen, Datenflüssen und Speicherorten, jährlich überprüft. |
| COS-08 | Richtlinien für die Datenübertragung | 2/0/0 | Richtlinien und Schutzmaßnahmen für die Übertragung aller Datenarten, mit Bezug zu Klassifizierung und Kryptographie. |
Die Zusatzkriterien: COS-01.01AC (keine unbekannten Geräte im Netz), COS-04.01AS (redundante, hochverfügbare Sicherheitsgateways), COS-05.01AC (Verschlüsselung des Administrationsverkehrs bei nicht physischer Trennung) und COS-06.01AC (für IaaS und PaaS physische Trennung oder Verschlüsselung in Kombination mit logischer Trennung). Ob COS-06 für einen SaaS-Dienst greift, hängt davon ab, ob Kunden eine Netzumgebung gemeinsam nutzen; die Trennung gespeicherter und verarbeiteter Daten ist nach den ergänzenden Informationen Gegenstand von OPS-30 und OPS-31 (Mandantentrennung).
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm. Was Sie aus einem zertifizierten ISMS insgesamt wiederverwenden können, steht auf der Seite C5 und ISO 27001.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| COS-01 | A.8.20, A.8.16 | Netzsicherheit und Überwachung | Schutz auf mehreren Ebenen gegen genannte Angriffsarten, Daten in das SIEM |
| COS-02 | A.8.20, A.8.21 | Anforderungen an Netzverbindungen | Regeln für Trennung der Kunden, partitionsübergreifende Kommunikation und Büronetze |
| COS-03, COS-04 | A.8.20, A.8.22 | Zonen und Übergänge | jährliche Überprüfung, Begründung aller Ports und Protokolle, Gateways an jedem Perimeter |
| COS-05 | A.8.22 | Trennung der Administration | eigene Netze mit Mehr-Faktor-Authentisierung, Trennung der Orchestrierungsnetze |
| COS-06 | A.8.22 | Trennung in gemeinsam genutzten Netzen | dokumentiertes Rahmenwerk für die Trennung auf Netzebene |
| COS-07 | kein direktes Gegenstück; Nähe zu A.8.20 | Netzdokumentation | Datenflüsse, Speicherorte, jährliche Überprüfung |
| COS-08 | A.5.14 | Informationsübertragung | Bezug zu Klassifizierung und Kryptographie, Überprüfung bei wesentlichen Änderungen |
Häufige Fragen
Brauche ich als SaaS-Anbieter ein eigenes Administrationsnetz?+
Was muss in die Netzdokumentation?+
Wie oft müssen Firewall-Regeln überprüft werden?+
Schreibt der Katalog eine bestimmte Architektur für Sicherheitsgateways vor?+
Was müssen Kunden im Gebiet COS selbst tun?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 AM: Asset Management und Asset-Inventar nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.9 COS-01 bis COS-08, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.9, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).