
Stand: 2026-11-01
Diese Seite richtet sich an Kunden von Cloud-Diensten: Einkauf, Informationssicherheit, Datenschutz und Revision in Unternehmen, Behörden und Einrichtungen des Gesundheitswesens. Was ein C5-Bericht enthält und was er grundsätzlich aussagt, erklärt die Seite C5-Testat; hier geht es darum, ihn für die eigene Entscheidung auszuwerten.
Bevor Sie lesen: Bericht anfordern und Zweck festlegen
Den Bericht bekommen Sie vom Anbieter. Nach der BSI-FAQ gehört er dem Anbieter, und Kunden haben grundsätzlich kein Anrecht darauf. Ein Vertrag kann das anders regeln. Die FAQ nennt es aber Sinn und Zweck des C5, dass Kunden den vollständigen Bericht einsehen, und die Weitergabe liege deshalb meist im Interesse des Anbieters. Rechnen Sie mit einer Vertraulichkeitsvereinbarung. Der Bericht verweist außerdem auf eine Haftungsvereinbarung des Prüfers (Abschnitt 3.4.13 Nr. 1.8); lesen Sie sie, bevor Sie den Bericht intern weitergeben.
Das BSI prüft C5-Berichte nicht und führt keine Aufsicht über C5-Prüfungen (BSI-FAQ). Die Bewertung liegt bei Ihnen. Der Katalog nennt als vorgesehene Nutzer des Berichts Kunden und potenzielle Kunden, ihre unabhängigen Prüfer und Aufsichtsbehörden, die ausreichende Kenntnisse unter anderem über den Dienst, interne Kontrollsysteme und die Rolle der Kundenkontrollen haben (Abschnitt 3.4.13 Nr. 1.7). Halten Sie vor dem Lesen fest, wofür Sie den Bericht brauchen: Auswahl eines neuen Anbieters, jährliche Überwachung eines bestehenden, Nachweis gegenüber einer Aufsicht. Davon hängt ab, wie tief Sie gehen.
Schritt 1: Ist es ein C5-Bericht?
Nicht jeder Bericht, der C5 erwähnt, ist eine Prüfung nach C5. Die BSI-FAQ weist darauf hin, dass man vom reinen Ansehen nicht erkennt, ob eine ISAE-3000-Prüfung nur „in Anlehnung an“ C5 oder unter Einhaltung aller C5-Kriterien durchgeführt wurde. Achten Sie auf diese Merkmale aus dem Katalog:
- Prüfung mit hinreichender Sicherheit nach ISAE 3000 (Revised), IDW PS 860 oder einer nationalen Entsprechung (Abschnitte 3.2 und 3.4.1),
- die Katalogfassung, gegen die geprüft wurde, C5:2020 oder C5:2026; für Typ-1-Stichtage am oder nach dem 1. Juni 2027 und Typ-2-Zeiträume, die dann beginnen, ist C5:2026 anzuwenden,
- mindestens alle Basiskriterien im Umfang; ausgeschlossene Kriterien mit Begründung,
- ein Abschnitt zu Unabhängigkeit und Qualitätsmanagement, der die Qualifikation des Prüfungsteams bestätigt (Abschnitt 3.4.2),
- beschriebene Prüfungshandlungen je Kriterium, auch in einem Typ-1-Bericht (Abschnitt 3.4.13 Nr. 4).
Die FAQ nennt weitere schnell prüfbare Anhaltspunkte. Einige davon stehen so nicht im Katalog, etwa die Unterschrift eines Wirtschaftsprüfers: Der Katalog sieht auch Prüfer vor, die keine Wirtschaftsprüfer sind, wenn sie gleichwertige Berufsanforderungen benennen. Die Einzelheiten stehen auf der Seite C5-Prüfer auswählen.
Schritt 2: Dienst, Regionen, Typ und Zeitraum
Ein C5-Testat gilt nach der BSI-FAQ nur für die geprüften Cloud-Dienste in den festgelegten Regionen, nie für den Anbieter als Ganzes. Gleichen Sie deshalb drei Dinge mit Ihrer Nutzung ab:
| Frage | Wo im Bericht | Was Sie abgleichen |
|---|---|---|
| Ist mein Dienst geprüft? | Prüfungsbericht (Gegenstand), Systembeschreibung (Name, Typ und Umfang) | Produktname, Edition, Module, die Sie nutzen; Dienste, die nicht genannt sind, deckt der Bericht nicht ab |
| Ist meine Region geprüft? | Gegenstand, Angaben nach GC-01 | Region und Standorte aus Ihrem Vertrag, einschließlich Backup und Support |
| Welcher Typ, welcher Zeitbezug? | Prüfungsbericht | Typ 1 belegt die Ausgestaltung zu einem Stichtag, Typ 2 auch die Wirksamkeit über einen Zeitraum; Typ 1 ist nur bei einer Erstprüfung vorgesehen |
Prüfen Sie den Abstand zwischen dem Ende des Zeitraums und heute. Nach der BSI-FAQ werden C5-Prüfungen in der Regel jährlich wiederholt, und Kunden lassen sich typischerweise vertraglich zusichern, dass sie alle folgenden Berichte erhalten. Unsere Empfehlung: Fragen Sie für die Zeit seit Ende des Zeitraums nach einer schriftlichen Bestätigung, dass keine wesentlichen Änderungen eingetreten sind, und nach dem geplanten Ende des nächsten Zeitraums. Eine solche Bestätigung ist eine Erklärung des Anbieters und nicht geprüft.
Schritt 3: das Prüfungsurteil
Das Urteil steht im Prüfungsbericht des Prüfers. Es kann uneingeschränkt, eingeschränkt oder versagt sein. Einzuschränken oder zu versagen ist es nach Abschnitt 3.4.12 zum Beispiel, wenn die Systembeschreibung das System nicht sachgerecht darstellt, wenn Kriterien durch Kontrollen nicht vollständig erfüllt wurden, wenn Kontrollen nicht angemessen ausgestaltet oder bei Typ 2 nicht wirksam durchgeführt wurden oder wenn der Prüfer keine ausreichenden Nachweise erlangen konnte. Die Gründe stehen dann in einem eigenen Abschnitt.
Ein uneingeschränktes Urteil heißt nach der BSI-FAQ ausdrücklich nicht, dass es keine Abweichungen gab; liegen nach Ansicht des Prüfers nur geringfügige Abweichungen vor, kann das Urteil trotzdem uneingeschränkt sein. Die FAQ folgert daraus: C5-Berichte müssen ausgewertet werden. Lesen Sie deshalb immer weiter bis zu den Ergebnissen je Kriterium.
Schritt 4: Abweichungen auswerten
Abweichungen finden Sie im Teil mit den Kontrollen, Prüfungshandlungen und Ergebnissen. Steht dort nicht nur „Keine Abweichung festgestellt“, muss der Prüfer den Umfang der Prüfungshandlung, bei Stichproben deren genaue Größe sowie Anzahl und Art der Abweichungen angeben (Abschnitt 3.4.13 Nr. 4). Abweichungen sind auch dann zu berichten, wenn der Prüfer das Kriterium insgesamt als erfüllt ansieht. Ein Kriterium gilt als nicht erfüllt, sobald eines seiner Unterkriterien nicht erfüllt ist (Abschnitt 3.4.12).
Zu jeder Abweichung nimmt der Anbieter Angaben in einen eigenen Abschnitt auf, etwa „Sonstige vom Cloud-Anbieter bereitgestellte Informationen“: ob er die Abweichung selbst entdeckt hat und wann, ob sie schon in einem früheren Bericht stand und warum sie noch nicht behoben ist, und welche Maßnahmen bis wann geplant sind. Diese Angaben sind nicht Gegenstand der Prüfung, der Prüfer gibt dazu kein Urteil ab.
Unsere Empfehlung für die Bewertung je Abweichung, in vier Fragen:
- Betrifft sie meine Nutzung? Eine Abweichung bei der physischen Sicherheit eines Rechenzentrums, das Ihre Region nicht bedient, wiegt anders als eine beim Berechtigungsentzug für Administratoren Ihres Mandanten.
- Wie groß ist sie? Anzahl der Abweichungen im Verhältnis zur Stichprobe; ein Einzelfall oder ein Muster über den Zeitraum.
- Wiederholt sie sich? Ein Verweis auf einen früheren Bericht zeigt, dass eine Abweichung bereits einmal festgestellt und noch nicht wirksam behoben wurde.
- Was folgt für mich? Keine Folge, eine eigene Gegenmaßnahme, eine Nachfrage beim Anbieter mit Frist oder ein Vorbehalt in Ihrer Entscheidung.
Achten Sie dabei auf die Art der Prüfungshandlung. Der Katalog verlangt, dass der Prüfer sie benennt, etwa Befragung, Beobachtung, Einsichtnahme oder Nachvollzug, und beschreibt, ob er alle Elemente oder eine Stichprobe getestet hat. So sehen Sie, worauf ein Ergebnis beruht.
Schritt 5: Ihre eigenen Pflichten aus dem Bericht
Die Systembeschreibung nennt die korrespondierenden Kundenkontrollen (CUEC), die der Anbieter bei Ihnen voraussetzt, und der Prüfungsbericht stellt klar, dass die Kriterien nur erfüllt werden können, wenn Sie diese Kontrollen umsetzen; geprüft hat der Prüfer sie nicht (Abschnitt 3.4.13 Nr. 1.1). Übernehmen Sie jede CUEC als Aufgabe mit Verantwortlichem in Ihr eigenes Kontrollsystem. Wie Anbieter und Kunden diese Pflichten in einer Zuständigkeitsmatrix festhalten, zeigt die Seite Korrespondierende Kriterien.
Schritt 6: Subdienstleister
Der Prüfungsbericht nennt, welche Leistungen Subdienstleister (Subservice-Organisationen) erbringen und ob sie nach der Inclusive-Methode mitgeprüft oder nach der Carve-out-Methode ausgeklammert wurden. Beim Carve-out erstreckt sich die Prüfung nicht auf deren Kontrollen, und die Kriterien sind nur erfüllt, wenn die beim Subdienstleister vorausgesetzten Kontrollen wirksam sind. Fragen Sie in diesem Fall nach den Berichten der wichtigsten Subdienstleister, etwa der Cloud-Plattform. Die Systembeschreibung nennt dazu Firmenname, Ort der Verarbeitung und Speicherung auf Länderebene und die Verfügbarkeit eigener C5-Berichte; wie ein Anbieter selbst die Berichte seiner Subdienstleister auswertet, steht auf der Seite Subdienstleisterinventar.
Schritt 7: Rahmenbedingungen und wesentliche Ereignisse
Die Angaben zu den Rahmenbedingungen GC-01 bis GC-06 sollen Kunden helfen, die Eignung des Dienstes für ihren eigenen Anwendungsfall zu beurteilen (Abschnitt 4). Für Kunden sind diese Punkte besonders ergiebig:
- GC-01: anwendbares Recht, Gerichtsbarkeit, Länder, Regionen und Standorte, auch das Land der Konzernobergesellschaft,
- GC-02 und GC-03: Verfügbarkeit und Störungsbeseitigung im Regelbetrieb, Wiederanlaufparameter im Notbetrieb; gleichen Sie sie mit Ihrem Vertrag ab,
- GC-05: Umgang mit Untersuchungsanfragen staatlicher Stellen, einschließlich Anzahl der Anfragen und Herkunftsländer,
- GC-06: vorhandene Zertifizierungen und Bescheinigungen; GC-06 verlangt keine Zertifikate, nur Transparenz über vorhandene.
Bei einem Typ-2-Bericht kommen die wesentlichen Ereignisse im Zeitraum hinzu, etwa Verfehlungen vertraglicher Verfügbarkeit oder unbefugter Zugriff Dritter auf Kundendaten, mit den eingeleiteten Gegenmaßnahmen. Haben Sie einen höheren Schutzbedarf, prüfen Sie außerdem, welche Zusatzkriterien der Anbieter einbezogen hat; die Basiskriterien beschreiben das Mindestniveau für normalen Schutzbedarf (Abschnitt 2.1).
Das Auswertungsprotokoll
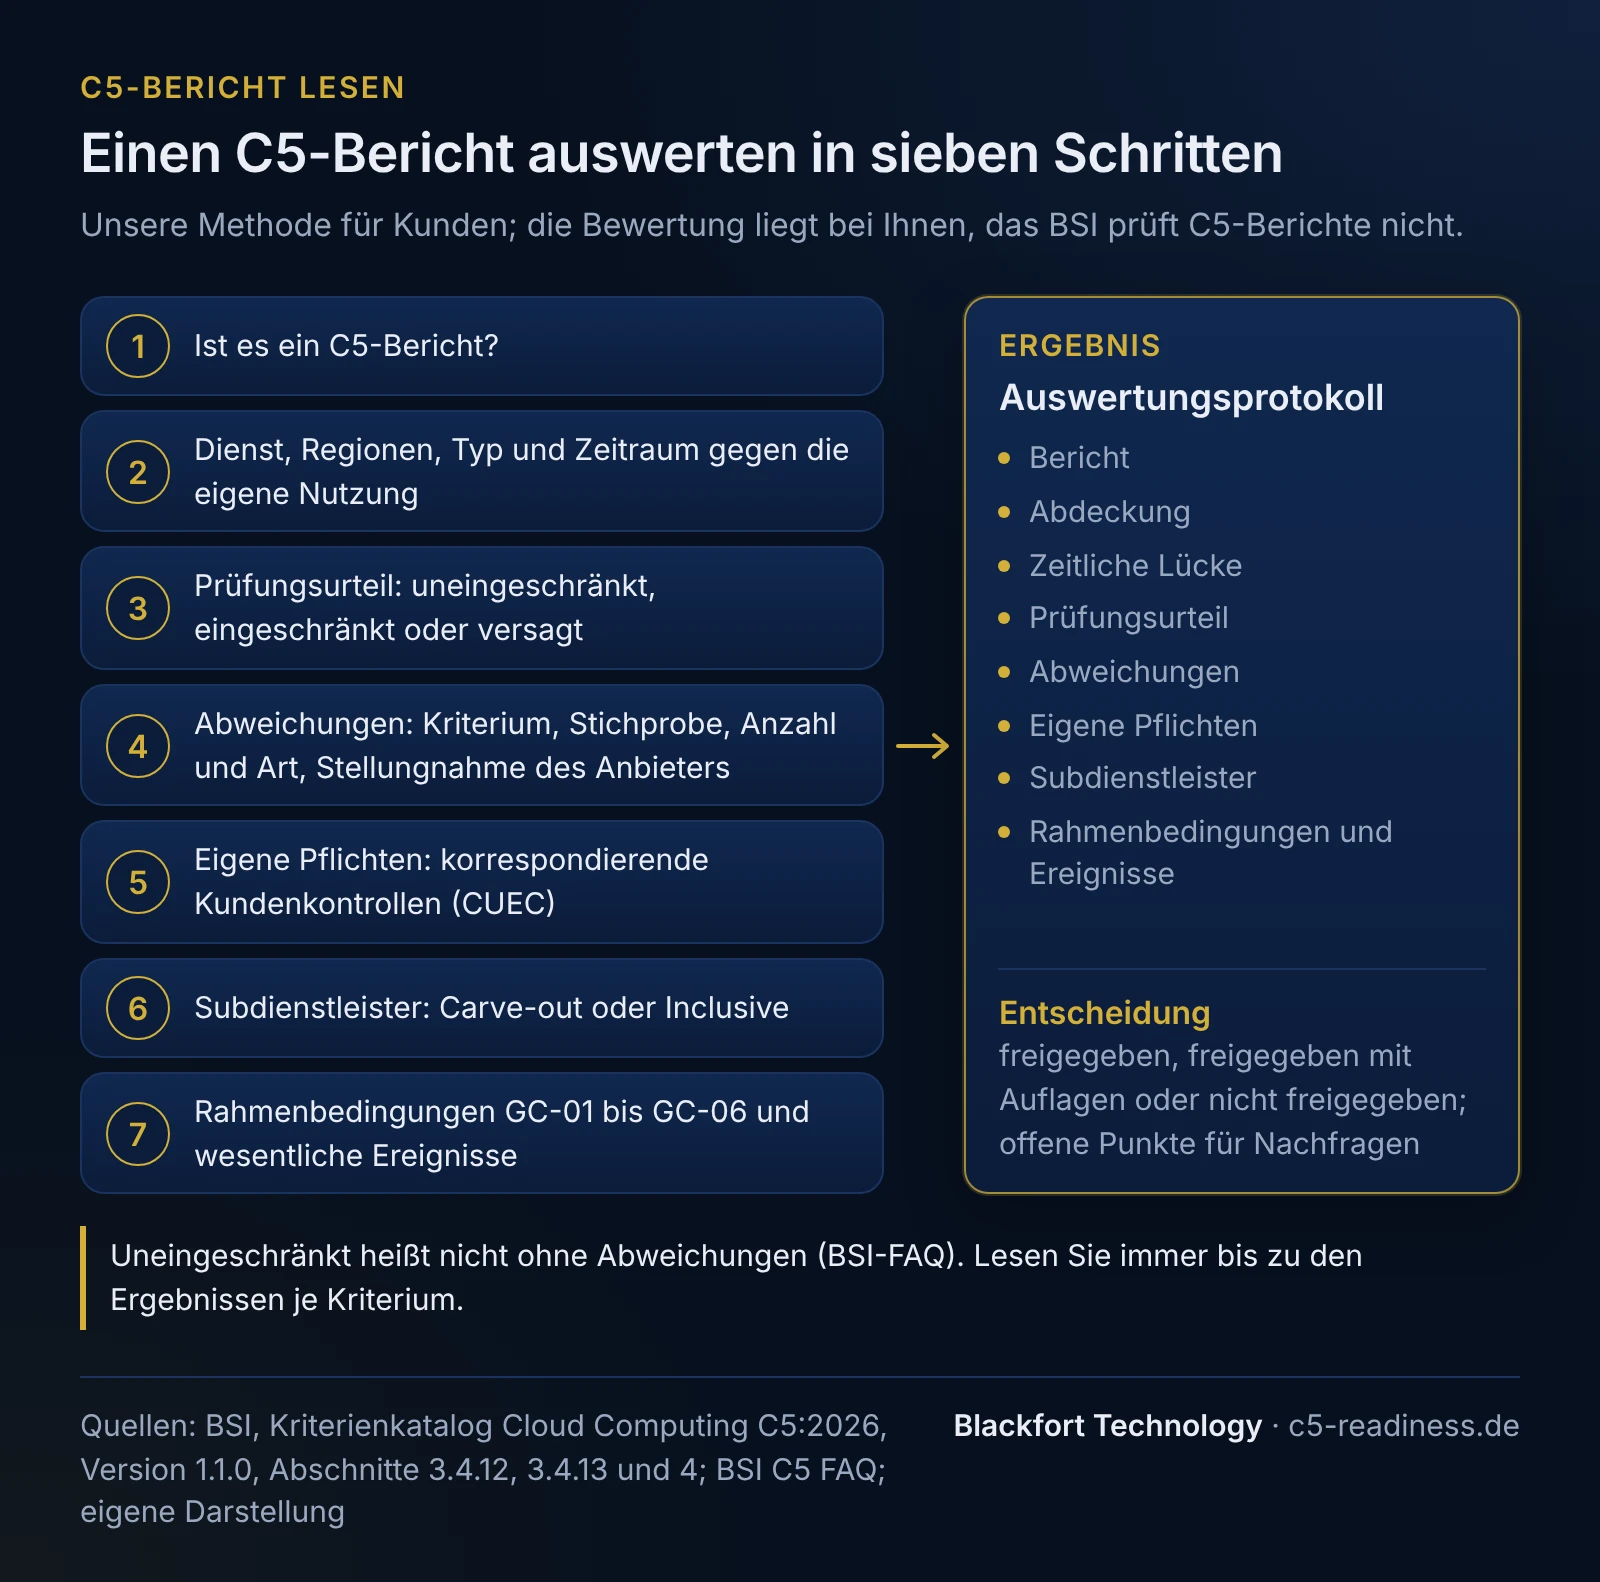
Halten Sie das Ergebnis in einem kurzen Protokoll fest, das Sie bei der nächsten Auswertung fortschreiben. Für Auswertungen stellt das BSI einen Auswertungsleitfaden bereit; die FAQ verweist dafür derzeit auf Dokumente zu C5:2020, deren Aktualisierung für C5:2026 angekündigt ist (Abruf 1. November 2026). Unser Protokoll ist eine eigene Vorlage mit diesen Feldern:
| Feld | Inhalt |
|---|---|
| Bericht | Anbieter, Dienste, Regionen, Typ, Stichtag oder Zeitraum, Katalogfassung, Prüfer, Datum des Berichts |
| Abdeckung | genutzte Dienste und Regionen enthalten ja oder nein; nicht abgedeckte Teile |
| Zeitliche Lücke | Ende des Zeitraums, Bestätigung des Anbieters für die Zeit danach, Termin des Folgeberichts |
| Prüfungsurteil | uneingeschränkt, eingeschränkt oder versagt; Gründe |
| Abweichungen | je Abweichung Kriterium, Anzahl und Stichprobe, Stellungnahme, Bewertung nach den vier Fragen, Folge |
| Eigene Pflichten | CUEC mit Verantwortlichem und Termin bei Ihnen |
| Subdienstleister | Methode, angeforderte und erhaltene Berichte |
| Rahmenbedingungen und Ereignisse | Abweichungen zu Ihrem Vertrag, Punkte für Nachfragen |
| Entscheidung | freigegeben, freigegeben mit Auflagen oder nicht freigegeben; wer entschieden hat, wann |
Für bestimmte Kunden gibt es eigene Anforderungen an die Auswertung. Für Bundesbehörden gilt der Mindeststandard des BSI zur Nutzung externer Cloud-Dienste (Abschnitt 3.1 des Katalogs). Leistungserbringer im Gesundheitswesen finden eine auf § 393 SGB V zugeschnittene Checkliste auf der Seite § 393 SGB V. Was NIS2- und DORA-pflichtige Kunden zusätzlich fragen, steht auf den Seiten C5 und NIS2 und C5 und DORA.
Beispiel: eine Stadtverwaltung prüft den Bericht für eine Terminvergabe
Fiktives Beispiel, kein Kunde. Eine Stadtverwaltung will die Online-Terminvergabe ihrer Bürgerämter an einen SaaS-Dienst vergeben und erhält vom Anbieter unter Vertraulichkeitsvereinbarung einen C5-Bericht Typ 2. Das Protokoll in Kurzform:
| Feld | Ergebnis |
|---|---|
| Bericht | Terminplattform, eine Region in Deutschland, Typ 2, zwölf Monate, Ende vor fünf Monaten, C5:2020 |
| Abdeckung | Terminbuchung und Verwaltungsoberfläche enthalten; das optionale SMS-Erinnerungsmodul nicht, die Stadt nutzt es nicht |
| Zeitliche Lücke | schriftliche Bestätigung angefordert; Folgebericht in sieben Monaten angekündigt |
| Prüfungsurteil | uneingeschränkt |
| Abweichungen | zwei: verspätete Überprüfung privilegierter Berechtigungen in einem Quartal, Stellungnahme mit umgesetzter Automatisierung, Bewertung: betrifft die Administration des Anbieters, Nachfrage nach dem Ergebnis des Folgequartals; Wiederherstellungstest einmal nicht dokumentiert, Bewertung: relevant für die Verfügbarkeit der Bürgerämter, Auflage im Vertrag zu jährlichen Testberichten |
| Eigene Pflichten | vier CUEC, darunter zweiter Faktor für alle Verwaltungskonten und Pflege der Nutzerkonten bei Personalwechsel; Zuständigkeit beim Fachbereich mit IT-Abteilung |
| Subdienstleister | IaaS-Plattform im Carve-out; deren Bericht für die Region angefordert und erhalten |
| Rahmenbedingungen | Verfügbarkeit nach GC-02 deckt sich mit dem Vertragsentwurf; GC-05 weist keine Anfragen staatlicher Stellen im Zeitraum aus |
| Entscheidung | freigegeben mit zwei Auflagen; Wiedervorlage mit dem Folgebericht |
Häufige Fragen
Haben wir als Kunde ein Anrecht auf den C5-Bericht?+
Reicht ein uneingeschränktes Prüfungsurteil?+
Der Bericht ist zehn Monate alt. Ist er noch brauchbar?+
Was machen wir mit den CUEC aus dem Bericht?+
Wie gehen wir mit einem Bericht nach C5:2020 um?+
Prüft das BSI die Berichte, die wir bekommen?+
Weiterlesen
- C5-Testat statt C5-Zertifizierung: Bericht und Aussagekraft
- C5 korrespondierende Kriterien: Kundenpflichten und CUEC
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- BSI C5 zertifizierte Anbieter? Cloud-Dienste mit Testat finden
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5 und NIS2: was neben dem Testat zu tun bleibt
- C5 und DORA: was Finanzkunden neben dem Testat verlangen
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 2.1, 3.1, 3.4.2, 3.4.12, 3.4.13 und 4, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (Auswertung, Weitergabe und Gültigkeit von C5-Berichten) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).