
Stand: 2026-11-01
Diese Seite behandelt den Container-Betrieb als Schwerpunkt des C5:2026. Das Themengebiet OPS als Ganzes, darunter Schwachstellenscans und Patch-Management, behandelt die Seite Themengebiet OPS; welche neuen Schwerpunkte der Katalog insgesamt setzt, steht auf der Seite C5:2026.
Worum geht es bei Containern im C5:2026?
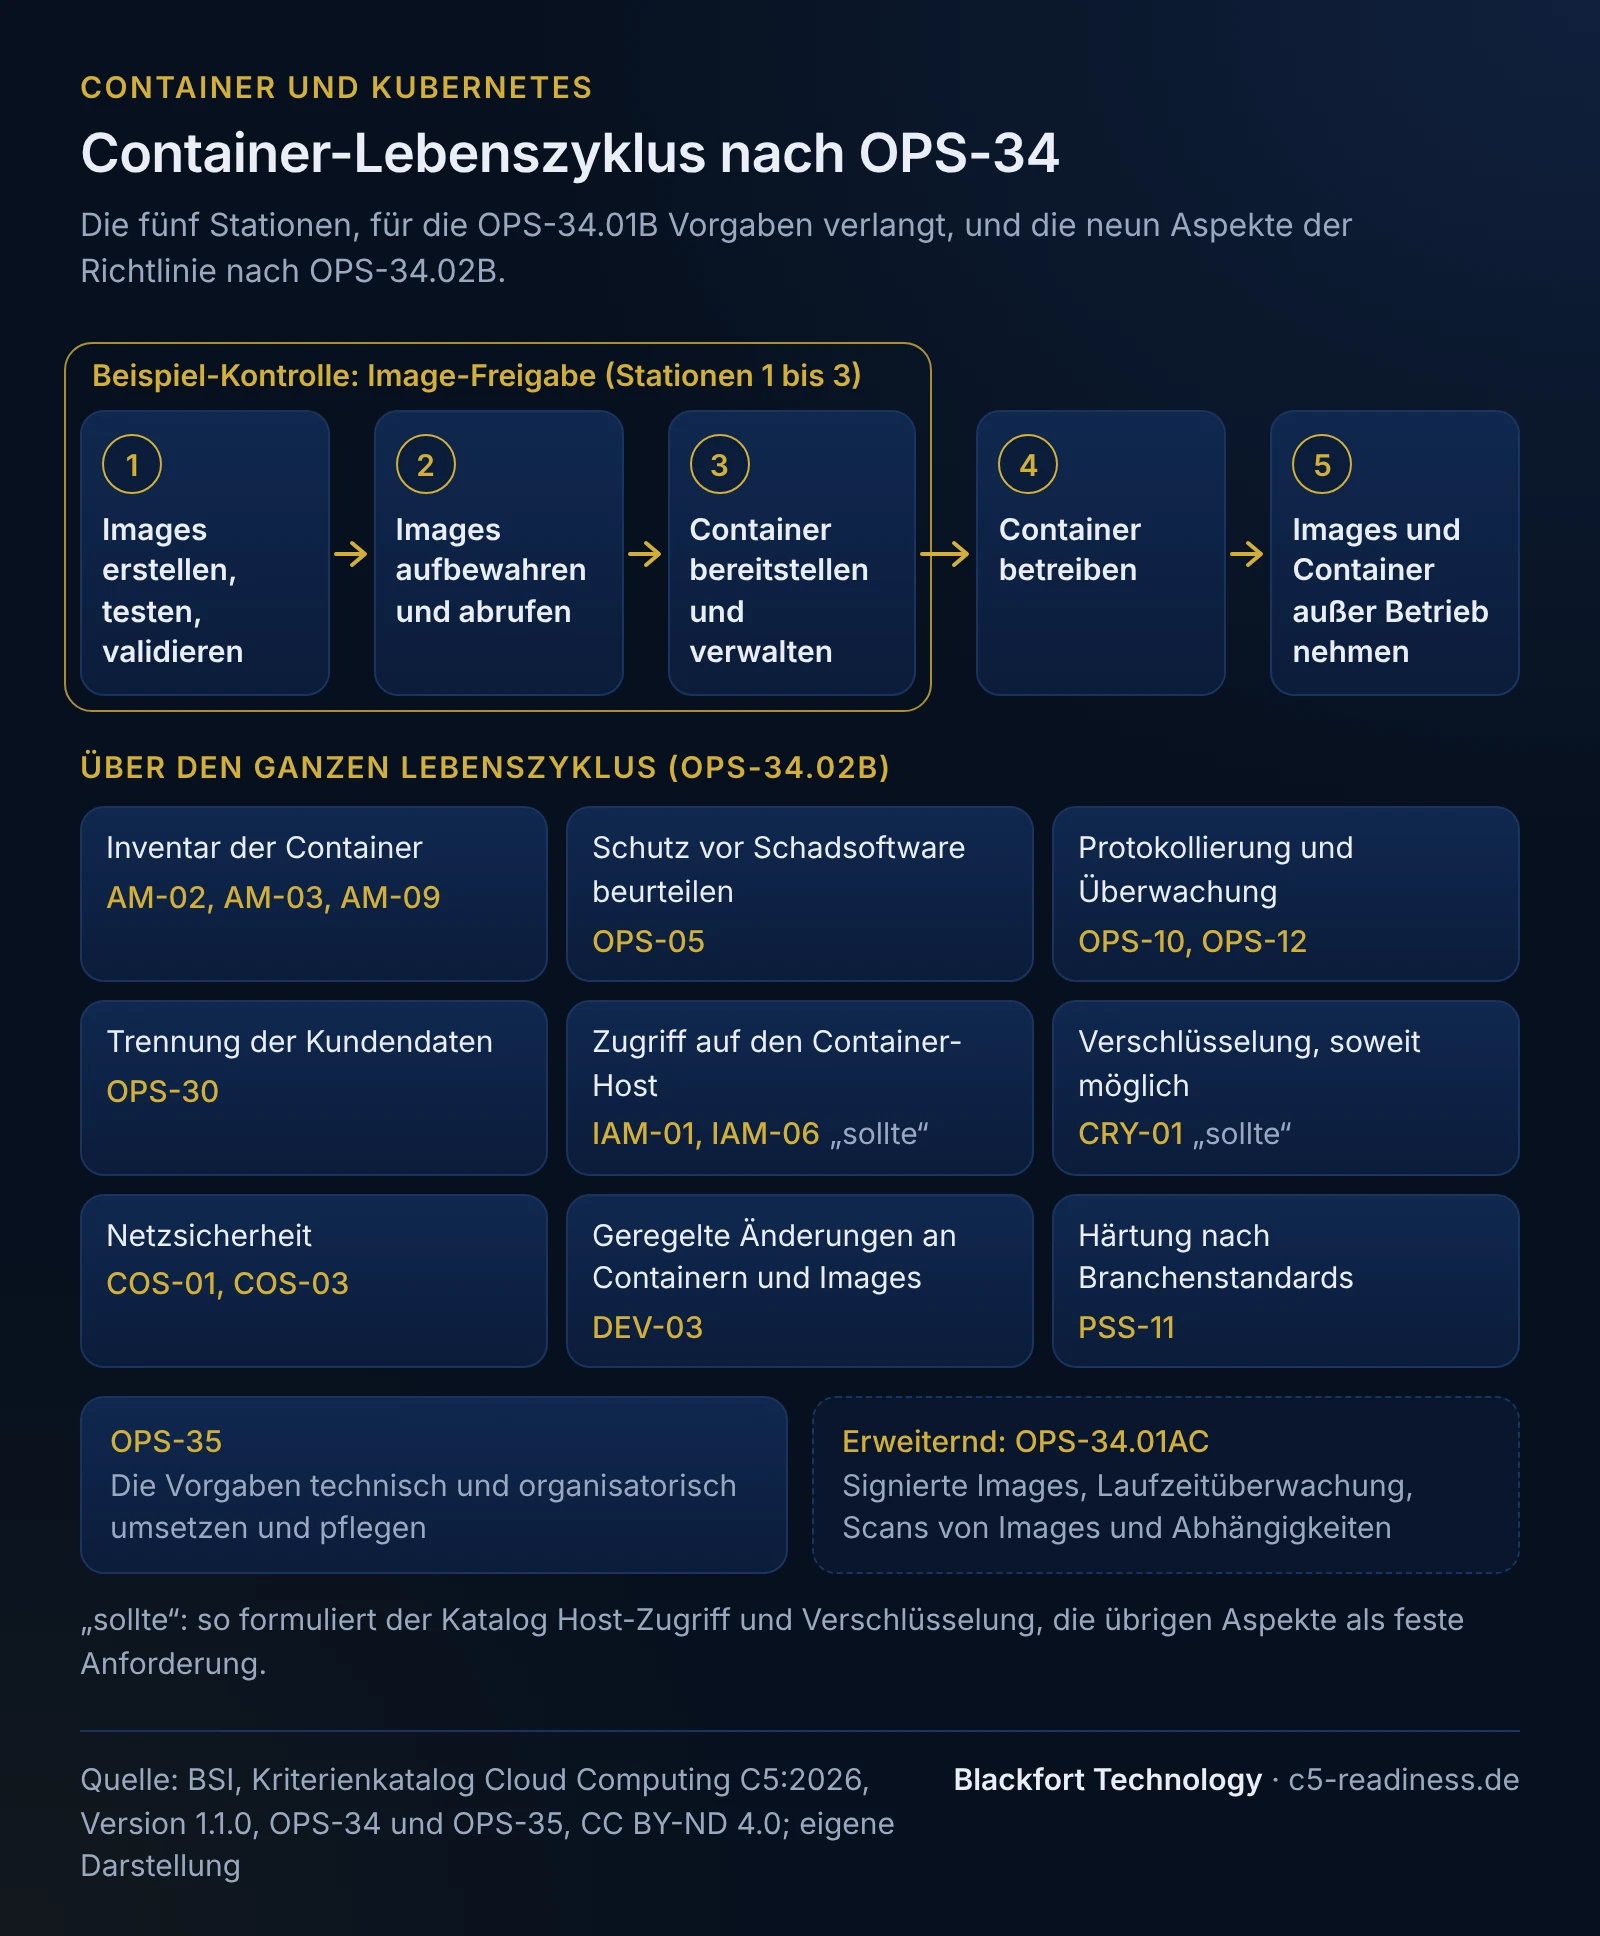
Der Katalog nennt Container-Management ausdrücklich als einen der neuen Schwerpunkte (Abschnitt 1.1). Kern sind zwei neue Basiskriterien im Gebiet OPS: OPS-34 „Container-Management - Richtlinien und Verfahren“ und OPS-35 „Containermanagement - Implementierung“. OPS-34.01B verlangt Vorgaben für den gesamten Container-Lebenszyklus mit mindestens fünf Stationen: Erstellung, Test und Validierung von Images, ihre Aufbewahrung und ihr Abruf, Bereitstellung und Verwaltung der Container, ihr Betrieb und die Außerbetriebnahme von Images und Containern. OPS-35 verlangt, dass der Anbieter diese Vorgaben technisch und organisatorisch umsetzt und pflegt.
OPS-34.02B listet neun Aspekte, die die Richtlinie entlang des Lebenszyklus abdecken muss. Die meisten verweisen auf Kriterien anderer Gebiete, OPS-34 bündelt sie für Container:
- Inventar der Container nach einem dokumentierten Prozess (AM-02, AM-03, AM-09),
- Bedarf an Schutz vor Schadsoftware beurteilen (OPS-05),
- Protokollierung und Überwachung entlang des Lebenszyklus (OPS-10, OPS-12),
- Trennung der Kundendaten auf Basis einer Risikobeurteilung (OPS-30),
- Zugriff auf den Container-Host nach Rollen- und Rechtemodell (IAM-01, IAM-06),
- Verschlüsselung gespeicherter und übertragener Daten, soweit möglich (CRY-01),
- Netzsicherheit, etwa das Erkennen unerwarteter Datenflüsse (COS-01, COS-03),
- Änderungen an Containern und Images nach einem geregelten Prozess (DEV-03),
- Härtung nach Branchenstandards, damit keine unnötigen Dienste laufen (PSS-11).
Beim Host-Zugriff und bei der Verschlüsselung schreibt der Katalog „sollte“, die übrigen Punkte formuliert er als feste Anforderung. Dazu kommen Container-Bezüge an anderen Stellen: IAM-06.08B verlangt, die Aktivitäten privilegierter Nutzer an Containern und Images nach OPS-10 zu protokollieren, COS-05.02B trennt die Netze, über die der Anbieter Workloads erstellt und orchestriert, von den Netzen der Kunden. Der Begriff Kubernetes steht nicht im Katalog; die Kriterien sind technikneutral und gelten für jede Orchestrierung.
Ausgangssituation: ein HR-SaaS auf verwaltetem Kubernetes
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Software für Personalverwaltung und Gehaltsabrechnung für mittelständische Unternehmen. Der Dienst besteht aus rund 40 Microservices in einem verwalteten Kubernetes-Cluster eines großen Cloud-Anbieters, dazu eine verwaltete Datenbank und eine Container-Registry desselben Anbieters. Images entstehen in einer Build-Pipeline, ein GitOps-Werkzeug spielt sie in den Cluster ein. Das Plattformteam hat fünf Personen.
So sieht es vor dem Projekt aus:
- Basis-Images ziehen die Teams selbst aus öffentlichen Registries, jedes Team mit eigenem Stand.
- In der Registry liegen mehrere tausend Images, auch solche ohne laufenden Container; welches Image in Produktion läuft, zeigt nur der Cluster selbst.
- Zwei Administratoren haben Cluster-Admin-Rechte über ein statisches Konfigurationsfile; ihre Befehle am Cluster werden nicht gesondert protokolliert.
- Für Fehlersuchen öffnen Entwickler gelegentlich eine Shell in laufenden Produktivcontainern.
- Es gibt keine schriftliche Regel, wann ein Image gelöscht wird.
Technisch ist das ein üblicher Aufbau. Für die Prüfung fehlt die Richtlinie nach OPS-34, und ohne sie kann der Prüfer weder die Angemessenheit noch, bei Typ 2, die Wirksamkeit über den Zeitraum beurteilen.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Bei verwaltetem Kubernetes betreibt die Plattform die Steuerungsebene des Clusters, der Anbieter alles, was er darauf ausrollt. Die Kriterien OPS-34 und OPS-35 richten sich an den Anbieter; korrespondierende Kriterien für Kunden nennt der Katalog dort nicht. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Unternehmen mit HR-Daten) |
|---|---|---|---|
| Richtlinie für den Container-Lebenszyklus | schreibt und pflegt sie (OPS-34), setzt sie um (OPS-35) | - | - |
| Steuerungsebene des Clusters (API-Server, Cluster-Datenbank) | konfiguriert Zugriff, Protokollierung und Versionen, soweit der Dienst es zulässt | betreibt, härtet und patcht sie | - |
| Knoten und Container-Hosts | wählt Knoten-Images und Aktualisierungsregeln, beschränkt den Host-Zugriff | liefert Knoten-Images und Aktualisierungen | - |
| Eigene Images, Registry-Inhalte, Deployments | verantwortet Erstellung, Freigabe, Inventar, Betrieb und Löschung | stellt Registry und Scanfunktion bereit | - |
| Netze für Orchestrierung | trennt sie von Kundenverkehr (COS-05.02B) | stellt die Netzfunktionen bereit | - |
| Container, die Kunden selbst betreiben | bei diesem SaaS nicht vorgesehen; sonst Funktionen nach PSS-11 | - | sonst eigene Images nach eigenen Anforderungen (korrespondierende Kriterien zu PSS-11) |
Nutzen Sie für die Plattform die Carve-out-Methode, liegen deren Kontrollen außerhalb Ihrer Prüfung, die Verantwortung für die Kriterien bleibt bei Ihnen (siehe C5-Scope). Lassen Sie Kunden eigene Container betreiben, etwa als PaaS, kommt PSS-11 hinzu: Kunden müssen die Auswahl von Images einschränken können, bereitgestellte Images brauchen Herkunftsangaben und eine Härtung nach Branchenstandards. Nach den ergänzenden Informationen ist PSS-11 für SaaS typischerweise nicht anwendbar; das begründen Sie in der Systembeschreibung.
Beispiel-Kontrollbeschreibung zur Image-Freigabe (OPS-34, OPS-35)
Die ersten drei Stationen des Lebenszyklus lassen sich in einer Kontrolle zusammenfassen: Kein Image kommt in die Produktion, das nicht gebaut, geprüft und freigegeben wurde. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-OPS-34-01 Image-Freigabe und Zulassung im Cluster |
| Zugeordnet | OPS-34.01B Nr. 1 bis 3, OPS-34.02B Nr. 1, 8 und 9, OPS-35.01B; mit Signatur zusätzlich OPS-34.01AC Nr. 1 |
| Ziel | Im Produktivcluster laufen nur Images, die aus einem freigegebenen Basis-Image in der Pipeline gebaut, geprüft und im Inventar erfasst sind. |
| Verantwortlich | Leitung Plattformteam (Durchführung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | jeder Build eines Produktiv-Images und jedes Deployment; monatliche Durchsicht der Ausnahmen |
| Durchführung | Teams bauen nur auf gehärteten Basis-Images aus der eigenen Registry. Die Pipeline prüft jedes Image auf bekannte Schwachstellen und auf Abweichungen von der Härtungsvorgabe, signiert es und erfasst Digest, Basis-Image, Version und verantwortliches Team im Inventar. Eine Zulassungsregel im Cluster lehnt Images ohne gültige Signatur oder aus fremden Registries ab. Ausnahmen genehmigt die Leitung Plattformteam mit Ablaufdatum im Ticket. |
| Kontrolle | Ein täglicher Abgleich zwischen laufenden Containern und Inventar meldet Images ohne Eintrag. Die ISB sieht monatlich die Liste der Ausnahmen und der abgelehnten Deployments durch. |
| Eskalation | Läuft ein Image ohne Inventareintrag oder ohne gültige Ausnahme, geht ein Ticket mit Frist von einem Arbeitstag an das zuständige Team; ist es danach nicht behoben, entscheidet die Leitung Plattformteam über das Abschalten. Jeder Fall wird als Abweichung erfasst. |
| Nachweis | Pipeline-Protokolle mit Prüfergebnis und Signatur, Inventar-Export, Protokoll der Zulassungsregel, Ausnahmetickets, monatliches Durchsichtsprotokoll |
Die Signatur ist nach dem Katalog ein erweiterndes Zusatzkriterium (OPS-34.01AC Nr. 1); für die Basis genügt eine andere wirksame Freigabe. Wir empfehlen sie trotzdem, weil die Zulassungsregel im Cluster sie technisch durchsetzt und der Nachweis dann automatisch entsteht. Wer sie aufnimmt, muss auch den Signaturschlüssel nach CRY-10 sicher speichern (siehe Themengebiet CRY). Die Scans selbst gehören zu OPS-25; wie eine Scan-Kontrolle aussieht, zeigt die Seite Themengebiet OPS.
Welche Nachweise der Prüfer sehen will
Container-Nachweise entstehen fast vollständig maschinell, in Pipeline, Registry und Cluster. Wichtig ist, dass Sie sie über den ganzen Prüfungszeitraum aufbewahren; ein Cluster zeigt nur den aktuellen Zustand. Beispiele aus dem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Richtlinie für den Container-Lebenszyklus mit den fünf Stationen und neun Aspekten | OPS-34.01B, OPS-34.02B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung mit Freigabedatum |
| Inventar der Images und laufenden Container mit Herkunft und Verantwortlichem | OPS-34.02B Nr. 1, AM-02 | Registry, Cluster, Inventarwerkzeug | Plattformteam | Stichtage auf Anforderung, Änderungshistorie über den Zeitraum |
| Härtungsvorgabe für Basis-Images und Prüfergebnisse der Pipeline | OPS-34.02B Nr. 9, OPS-26.02B, OPS-26.03B | Repository der Vorgaben, Pipeline-Protokolle | Plattformteam | Stichprobe von Builds aus dem Zeitraum |
| Konfigurations- und Protokolldaten zur Bereitstellung der Images | OPS-26.04B | Pipeline, GitOps-Repository | Plattformteam | über den ganzen Zeitraum aufbewahrt |
| Protokolle privilegierter Zugriffe auf Cluster, Container und Images | IAM-06.08B, OPS-34.02B Nr. 5 | Audit-Protokoll der Steuerungsebene, SIEM | Betrieb | fortlaufend, Stichprobe |
| Änderungsnachweise für Deployments | OPS-34.02B Nr. 8, DEV-03 | Merge-Requests mit Freigabe, GitOps-Historie | Teamleitungen | Stichprobe aus dem Zeitraum |
| Netzrichtlinien zwischen Namespaces und Trennung der Orchestrierungsnetze | OPS-34.02B Nr. 7, COS-05.02B | Export der Netzrichtlinien, Netzplan | Plattformteam | Stand zu Beginn und Ende des Zeitraums, Änderungen dazwischen |
| Löschprotokoll für Images und Container | OPS-34.01B Nr. 5 | Bereinigungsjob der Registry | Plattformteam | jeder Lauf im Zeitraum |
Welche Nachweise Sie wann für welches Unterkriterium vorhalten, gehört in ein Nachweisregister; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken folgen aus dem Wortlaut der Kriterien und dem Szenario. Ist ein Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Keine Richtlinie für den Lebenszyklus | Pipeline und Cluster sind gut eingerichtet, aber nirgends beschrieben. | OPS-34.01B verlangt dokumentierte, kommunizierte Richtlinien und Verfahren nach SP-01; ohne sie fehlt auch der Maßstab für OPS-35. | Richtlinie entlang der fünf Stationen und neun Aspekte schreiben, auf die vorhandenen Werkzeuge verweisen, nach SP-01 freigeben. |
| Inventar nur im Cluster | Was läuft, zeigt nur die Kubernetes-API, ohne Historie und ohne Verantwortliche. | OPS-34.02B Nr. 1 verlangt ein Inventar nach dokumentiertem Prozess; der Prüfer kann Stichproben aus dem Zeitraum nicht nachvollziehen. | Images und Deployments mit Digest, Version, Team und Zeitraum in ein Inventar übernehmen, das Änderungen festhält. |
| Shell in Produktivcontainern | Fehlersuche läuft direkt in laufenden Containern. | Änderungen an Containern laufen damit am Prozess nach DEV-03 vorbei (OPS-34.02B Nr. 8), privilegierte Aktivitäten müssen nach IAM-06.08B protokolliert sein. | Zugriff nur über ein befristetes Recht mit Ticket, Protokoll an das SIEM, für Fehlersuchen eigene Debug-Container ohne Schreibrechte auf Produktivdaten. |
| Basis-Images ohne Härtung | Jedes Team zieht eigene Images aus öffentlichen Quellen. | OPS-34.02B Nr. 9 und OPS-26.01B verlangen Härtung nach anerkannten Branchenstandards, bei immutable Images ein konsistentes Prüfverfahren (OPS-26.03B). | gemeinsame gehärtete Basis-Images in der eigenen Registry, Prüfung in der Pipeline, Bezug fremder Software nach DEV-14 (siehe Themengebiet DEV). |
| Keine Außerbetriebnahme | Alte Images bleiben unbegrenzt in der Registry. | OPS-34.01B Nr. 5 verlangt Vorgaben auch für die Außerbetriebnahme; ungepflegte Images lassen sich zudem jederzeit wieder ausrollen. | Aufbewahrungsregel festlegen, nicht mehr genutzte Images automatisch löschen oder sperren, Löschläufe protokollieren. |
In welcher Reihenfolge Sie solche Lücken schließen, ist eine Frage der Maßnahmenplanung über alle Gebiete.
Kriterien mit Container-Bezug
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Auswahl außerhalb von OPS-34 und OPS-35 ist unsere Einordnung. Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| OPS-34 | Container-Management - Richtlinien und Verfahren | 2/0/1 | Regeln für den ganzen Lebenszyklus von Images und Containern, als Zusatz Signatur, Laufzeitüberwachung und Scans. |
| OPS-35 | Containermanagement - Implementierung | 1/0/0 | Die Regeln aus OPS-34 technisch und organisatorisch umsetzen und pflegen. |
| OPS-26 | Umgang mit Schwachstellen, Vorfällen und Abstürzen - Systemhärtung | 6/1/0 | Härtung aller Systemkomponenten, mit eigenen Regeln für immutable Images. |
| IAM-06 | Privilegierte Zugriffsberechtigungen | 9/0/4 | Admin-Rechte personalisiert und befristet, mit eigenem Unterkriterium zur Protokollierung an Containern und Images. |
| COS-05 | Netze für die Administration | 2/0/1 | Getrennte Netze für Administration und für das Orchestrieren von Workloads. |
| AM-03 | Hardware-Asset-Inventar | 1/0/0 | Inventar der Hardware; betreiben Kunden Container, inventarisiert der Anbieter auch diese. |
| PSS-11 | Images für virtuelle Maschinen und Container | 1/0/2 | Nur wenn Kunden Container betreiben: Auswahl beschränkbar, Herkunft gekennzeichnet, Images gehärtet. |
Wie Zusatzkriterien wie OPS-34.01AC in den Prüfungsumfang kommen, erklärt die Seite C5-Kriterienkatalog. OPS-34 und OPS-35 sind in C5:2026 ohne Vorgänger neu; aus C5:2020 gibt es dafür keine Kontrollen, die Sie umnummerieren könnten.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| OPS-34, OPS-35 | A.8.9, A.8.32 | Konfiguration und Änderungen | eigene Richtlinie für den Container-Lebenszyklus mit fünf Stationen und neun Aspekten |
| OPS-34.02B Nr. 1 | A.5.9 | Inventar | Container und Images ausdrücklich im Inventar |
| OPS-26 | A.8.9 | Härtung | konsistente Prüfung bei immutable Images, Aufbewahrung der Bereitstellungsdaten |
| IAM-06.08B | A.8.2, A.8.15 | privilegierte Rechte und Protokollierung | Protokollierung privilegierter Aktivitäten an Containern und Images |
| COS-05.02B | A.8.22 | Trennung von Netzen | Orchestrierungsnetze getrennt von Kundennetzen |
Häufige Fragen
Gelten OPS-34 und OPS-35 auch, wenn ich verwaltetes Kubernetes nutze?+
Muss ich Container-Images signieren?+
Gilt PSS-11 für einen SaaS-Dienst?+
Steht Kubernetes im C5-Katalog?+
Was ändert sich gegenüber C5:2020?+
Weiterlesen
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 Mandantentrennung: Trennung der Kundendaten belegen
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 1.1, OPS-26, OPS-34, OPS-35, IAM-06, COS-05, AM-03, PSS-11, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), OPS-34 und OPS-35, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), neue Kriterien OPS-34 und OPS-35 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).