
Stand: 2026-11-01
Der C5-Check ist eine erste Standortbestimmung für Cloud- und SaaS-Anbieter, die einen Nachweis nach dem Kriterienkatalog C5 des BSI vorbereiten. Er zeigt in wenigen Minuten, welche Fragen Sie zuerst klären sollten und welche Seiten dabei helfen. Eine Bewertung jedes einzelnen Kriteriums leistet erst die Gap-Analyse.
Selbstcheck starten
Acht kurze Schritte, etwa fünf Minuten. Die Auswertung läuft in Ihrem Browser und erscheint sofort; Ihre Antworten werden weder gespeichert noch übertragen. Erst wenn Sie das Ergebnis am Ende ausdrücklich an uns senden, verlassen sie Ihren Browser.
Unsere cookielose Statistik (Matomo) erfasst nur, dass der Check gestartet und das Ergebnis angezeigt wurde und ob Sie danach auf den Kontaktlink geklickt haben, ohne Ihre Antworten. Bitte geben Sie keine personenbezogenen Daten und keine Gesundheitsdaten ein; der Check fragt danach auch nicht.
Was der Check abfragt
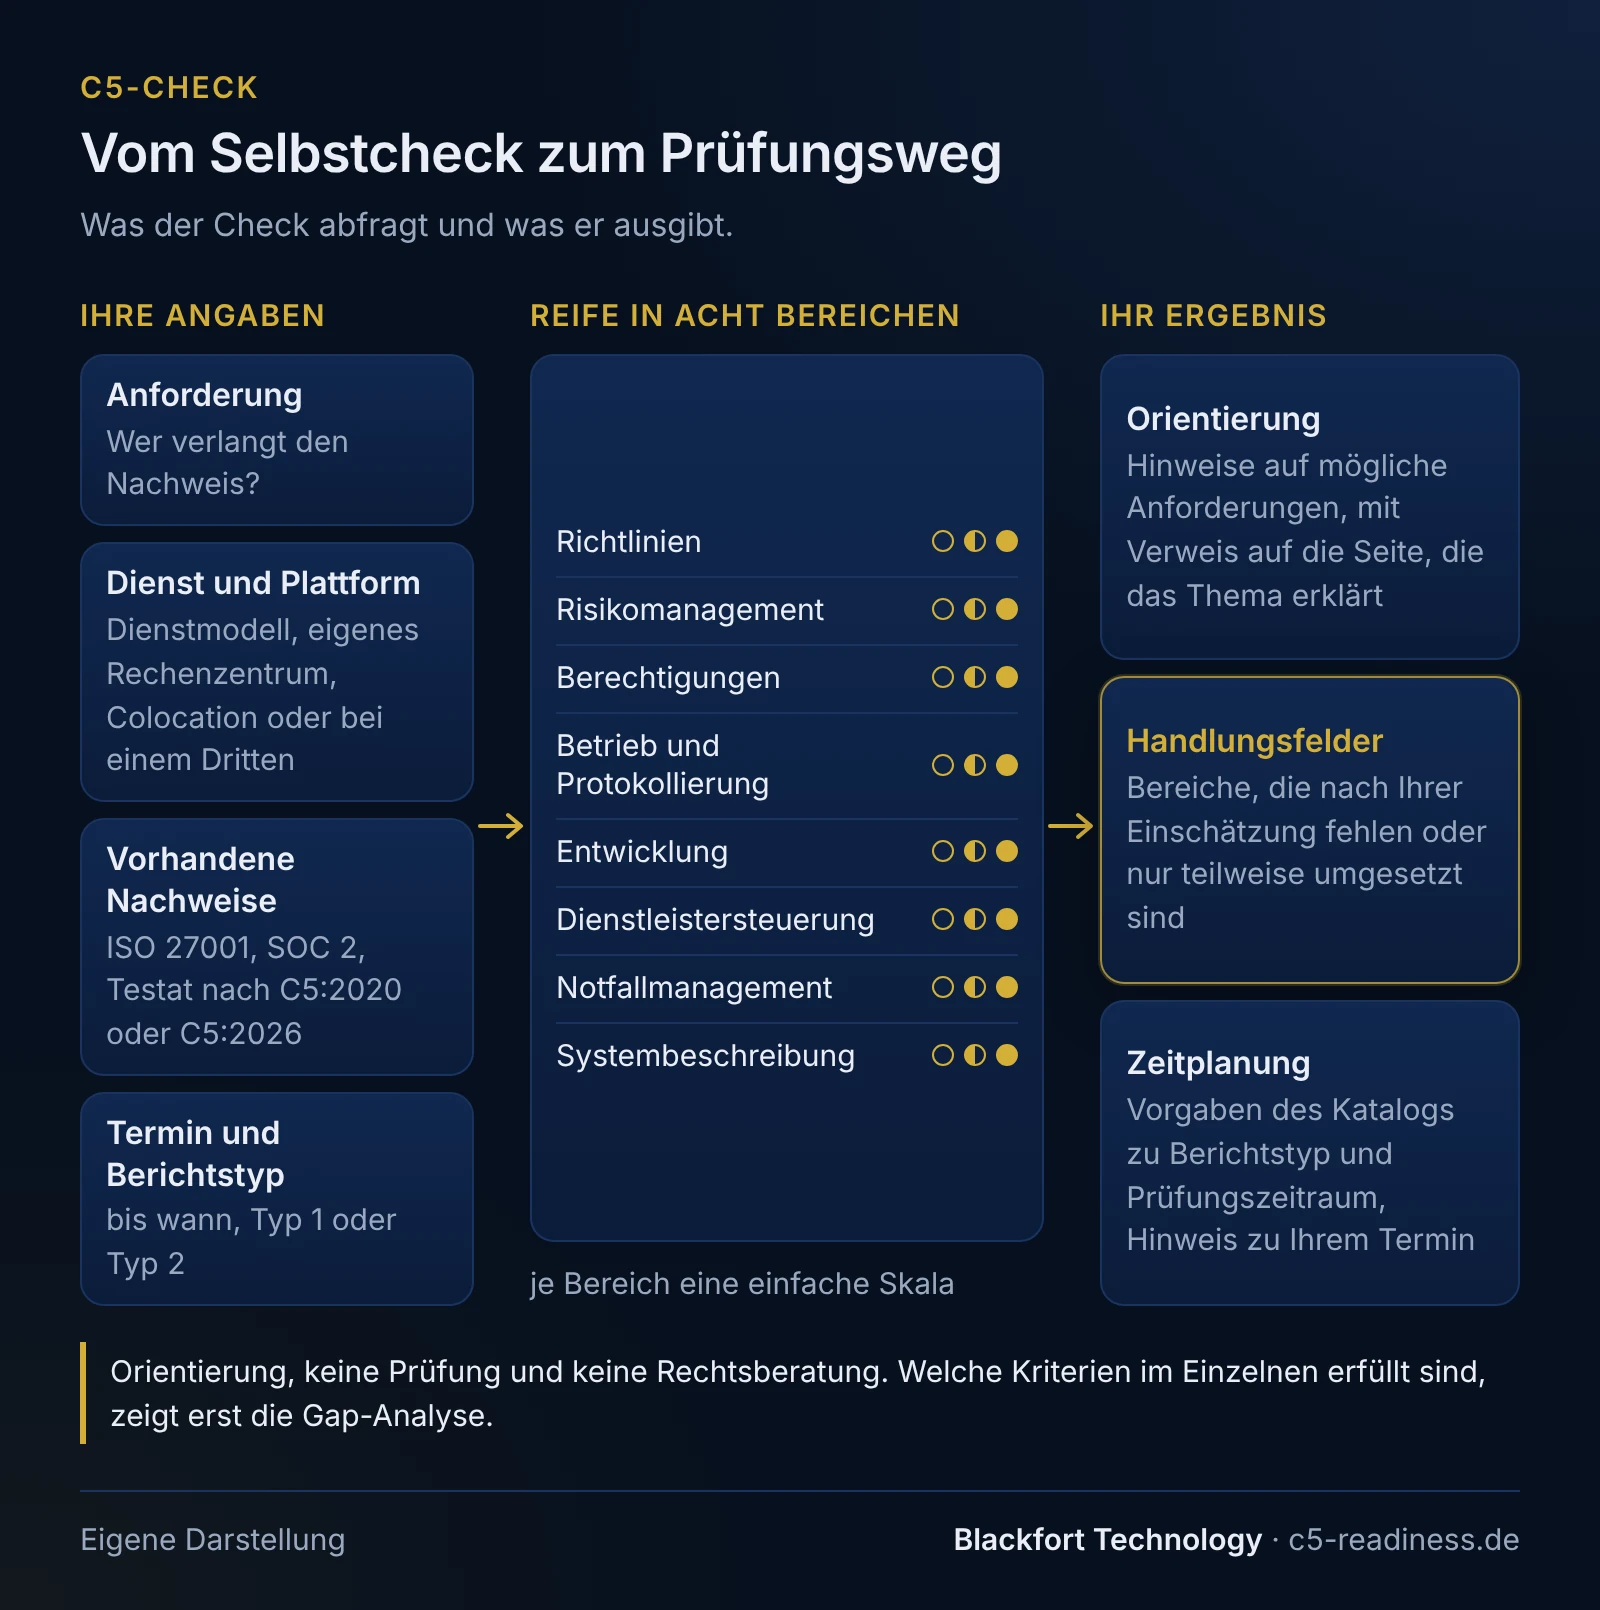
- Anforderung: ob ein Unternehmenskunde, eine Ausschreibung, Kunden aus dem Gesundheitswesen, eine Bundesbehörde oder der Finanzsektor den Nachweis erwartet.
- Dienst und Plattform: Dienstmodell und ob der Dienst im eigenen Rechenzentrum, mit eigener Hardware in gemieteten Flächen (Colocation) oder bei einem Dritten läuft. Davon hängt ab, wie der Scope geschnitten wird.
- Vorhandene Nachweise: ISO-27001-Zertifikat, SOC-2-Bericht oder ein C5-Testat nach C5:2020 oder C5:2026.
- Termin und Berichtstyp: bis wann ein Bericht vorliegen soll und ob Sie Typ 1 oder Typ 2 anstreben.
- Reife in acht Bereichen: Richtlinien, Risikomanagement, Berechtigungen, Betrieb und Protokollierung, Entwicklung, Dienstleistersteuerung, Notfallmanagement und Systembeschreibung, jeweils auf einer einfachen Skala.
Wie Sie das Ergebnis lesen
Das Ergebnis besteht aus drei Teilen. Die Orientierung nennt Hinweise auf mögliche Anforderungen, die sich aus Ihren Angaben ergeben, und verweist auf die Seite, die das Thema erklärt. Die Handlungsfelder ordnen die Bereiche, die nach Ihrer Einschätzung fehlen oder nur teilweise umgesetzt sind. Die Zeitplanung fasst zusammen, was der Katalog zu Berichtstyp und Prüfungszeitraum vorgibt, und gibt einen Hinweis, wie gut Ihr Termin dazu passt. Für eine genaue Planung rechnen Sie vom Termin zurück, wie auf der Seite zum Ablauf der C5-Prüfung beschrieben.
Grenzen des Selbstchecks
Der Check beruht nur auf Ihrer eigenen Einschätzung und auf wenigen, vereinfachten Fragen. Er gibt Hinweise auf mögliche Anforderungen, trifft aber keine rechtliche Aussage darüber, ob eine Vorschrift wie § 393 SGB V für Ihren Dienst gilt; die rechtliche Einordnung im Einzelfall nimmt Ihre Rechtsberatung vor. Ob ein Testat erteilt wird, entscheidet allein der Prüfer. Blackfort Technology prüft und testiert nicht.
Der Check fragt keine personenbezogenen Daten und keine Gesundheitsdaten ab, und Sie laden keine Prüfberichte oder Unterlagen hoch.
Häufige Fragen
Werden meine Antworten gespeichert?+
Sagt mir der Check, ob ich ein C5-Testat brauche?+
Wie genau ist die Einschätzung der Handlungsfelder?+
Weiterlesen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Testat Typ 2 oder Typ 1: Unterschied, Zeitraum, Wahl
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Vorlagen: Scope-Steckbrief, Nachweisregister und mehr
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5 FAQ (abgerufen am 2026-11-01)
- § 393 SGB V (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung (C5GleichwV, gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).