
Stand: 2026-11-01
Diese Seite behandelt die Post-Quanten-Kryptografie als Schwerpunkt des C5:2026. Kryptorichtlinie, Schlüsselmanagement und Rotation im Ganzen behandelt die Seite Themengebiet CRY.
Worum geht es bei der Post-Quanten-Kryptografie im C5:2026?
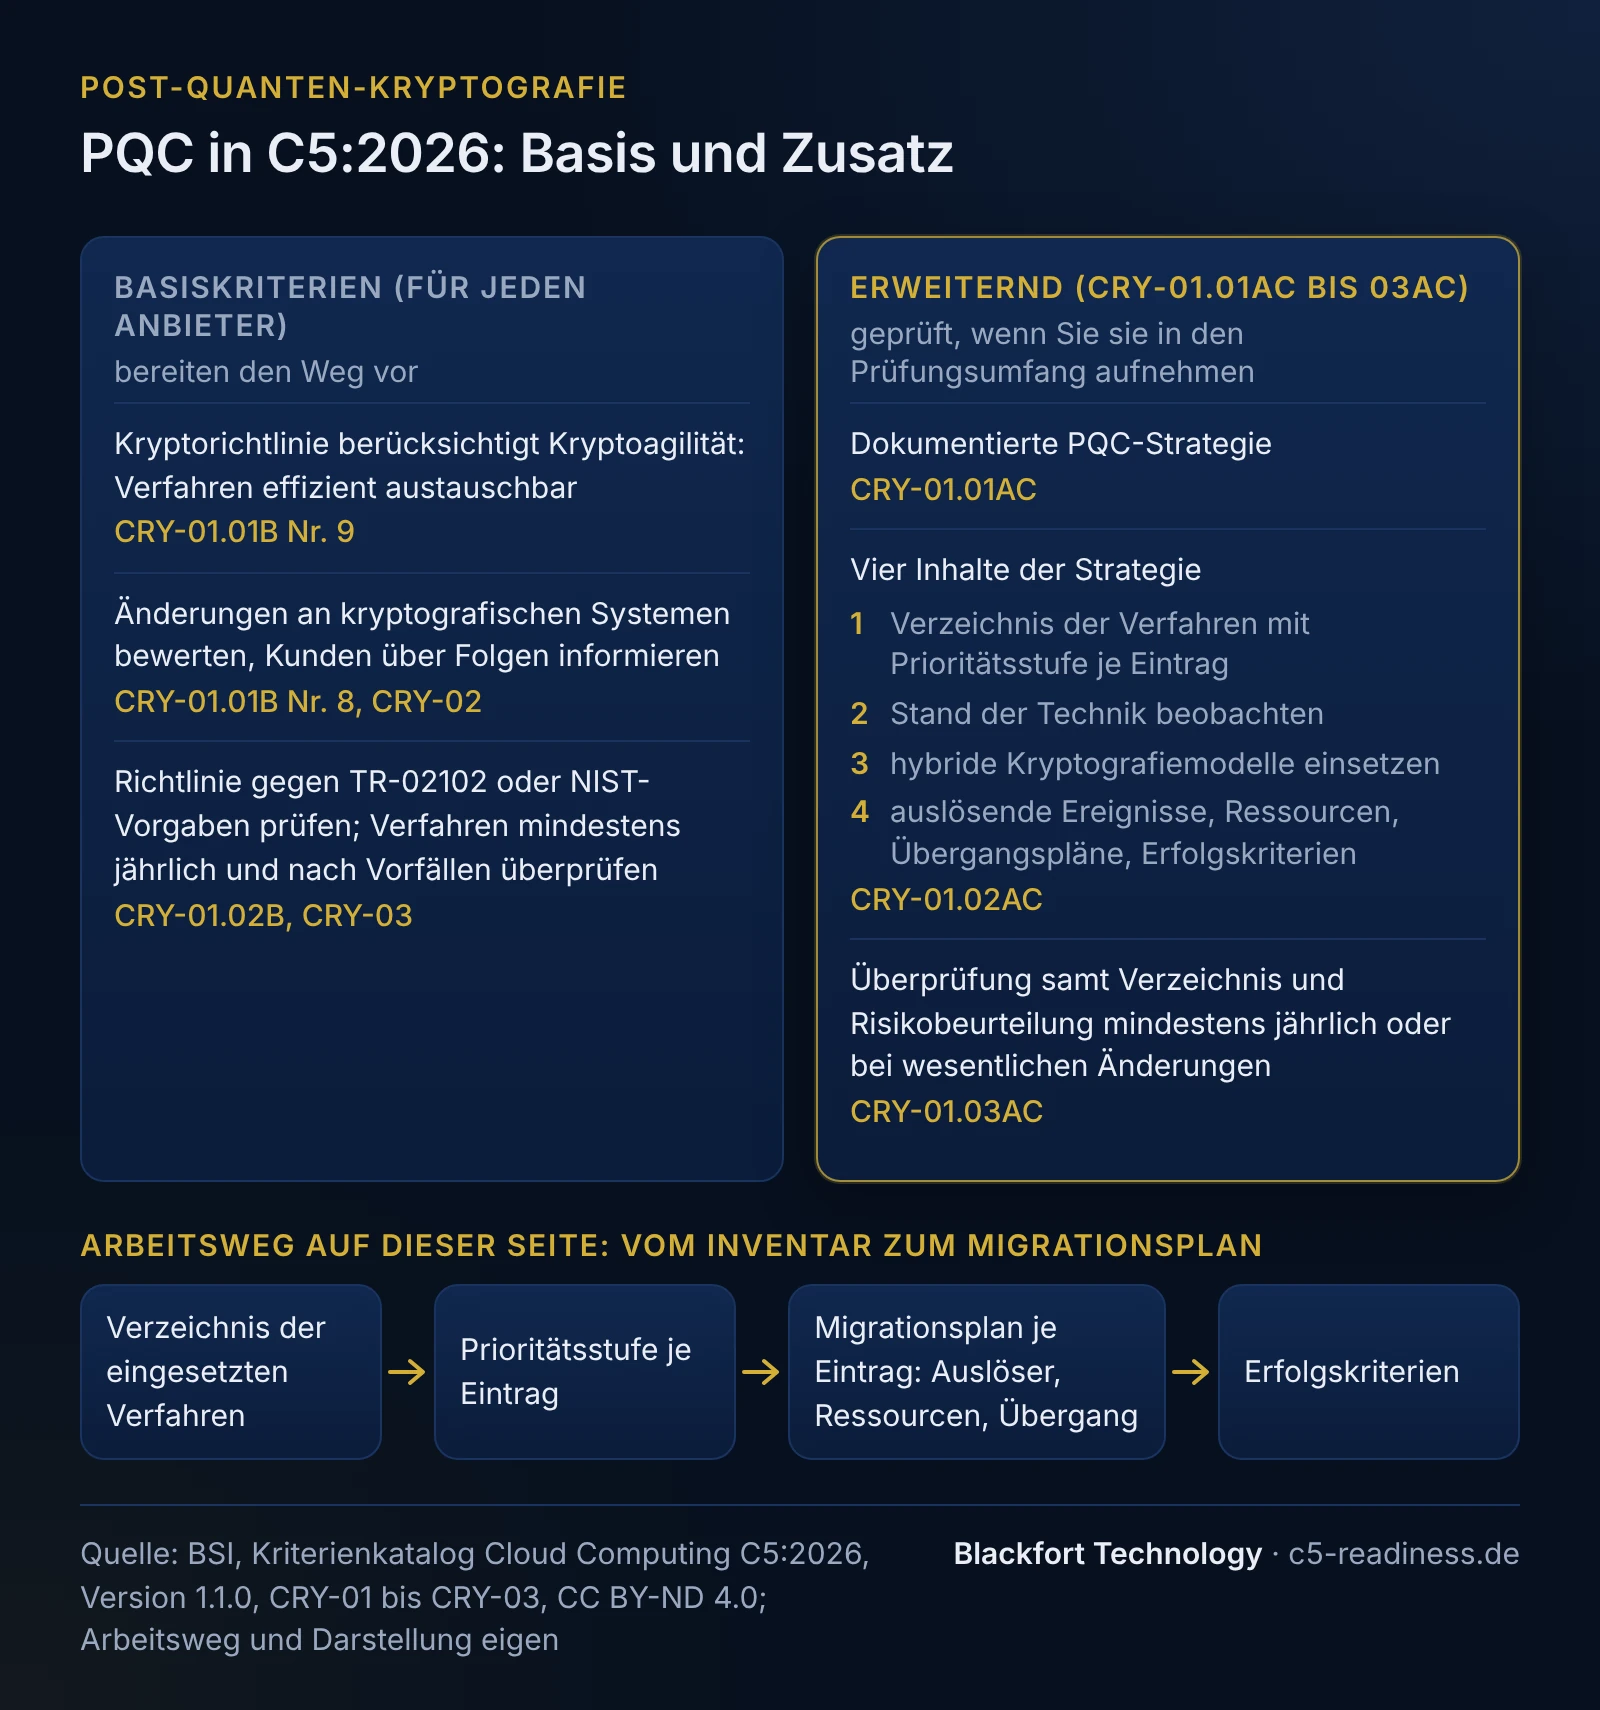
Der Katalog zählt die Post-Quanten-Kryptografie zu seinen neuen Schwerpunkten (Abschnitt 1.1). Gemeint ist der Schutz vor Angreifern, die einen Quantencomputer besitzen. CRY-01.01AC verlangt dafür eine dokumentierte PQC-Strategie. CRY-01.02AC nennt vier Inhalte: ein Verzeichnis der eingesetzten kryptografischen Mechanismen mit einer Prioritätsstufe je Eintrag, die Beobachtung des Stands der Technik, den Einsatz hybrider Kryptografiemodelle und die Festlegung von auslösenden Ereignissen, Ressourcen, Übergangsplänen und Erfolgskriterien. Nach CRY-01.03AC wird die Strategie samt Verzeichnis und Risikobeurteilung mindestens jährlich oder bei wesentlichen Änderungen überprüft.
Diese drei Unterkriterien sind erweiternd, also kein Pflichtprogramm. Sie werden geprüft, wenn Sie sie in den Prüfungsumfang aufnehmen; wie das geht, erklärt die Seite C5-Kriterienkatalog. Drei Basiskriterien bereiten den Weg aber schon für jeden Anbieter vor:
- Kryptoagilität (CRY-01.01B Nr. 9): Die Kryptorichtlinie muss berücksichtigen, dass sich Verfahren während ihrer Lebensdauer effizient austauschen lassen.
- Änderungsmanagement (CRY-01.01B Nr. 8 und CRY-02): Änderungen an kryptografischen Systemen werden auf ihre Folgen bewertet, auch für Workloads, die Kunden selbst verwalten, und die Kunden werden über diese Folgen informiert.
- Überprüfung (CRY-01.02B und CRY-03): Die Richtlinie wird gegen die Technische Richtlinie BSI TR-02102 oder passende NIST-Vorgaben geprüft, die Verfahren werden mindestens jährlich und nach Vorfällen mit kryptografischen Komponenten auf den Stand der Technik überprüft.
Ein Verzeichnis der Verfahren brauchen Sie in der Praxis schon für diese Basis: Ohne zu wissen, wo welches Verfahren läuft, lassen sich weder Austauschbarkeit noch Überprüfung belegen. Für den Gesundheitsmarkt gilt nach unserer Einordnung: § 393 SGB V knüpft an ein Testat für die Basiskriterien an, anstelle dessen unter Bedingungen an einen Nachweis nach der C5-Gleichwertigkeitsverordnung; die PQC-Strategie gehört in keinem Fall dazu (siehe § 393 SGB V und C5-Gleichwertigkeitsverordnung).
Warum das Thema jetzt auf dem Tisch liegt, begründet der Katalog in den ergänzenden Informationen mit dem Szenario „store now, decrypt later“: Daten, die heute verschlüsselt übertragen oder gespeichert werden, könnten abgegriffen und später entschlüsselt werden. Für die Migration verweist er unter anderem auf die BSI-Leitlinie „Kryptografie quantensicher gestalten“, einen Implementierungsfahrplan der Europäischen Kommission und Entwürfe der NIST SP 1800-38.
Ausgangssituation: eine Abrechnungsplattform mit langlebigen Daten
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, über die Pflegedienste ihre Leistungen abrechnen. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters. Abrechnungsdaten bleiben nach den Verträgen mit den Kunden viele Jahre gespeichert. Die Kunden binden die Plattform über eine Schnittstelle mit Client-Zertifikaten an ihre Praxissoftware an, Dokumente werden elektronisch signiert.
So sieht es vor dem Projekt aus:
- Die Kryptorichtlinie nennt „Stand der Technik“ und TLS ab Version 1.2, aber keine Verfahren je Einsatzzweck.
- Wo überall Verschlüsselung läuft, weiß das Team aus dem Kopf: am Lastverteiler, im Service-Mesh, in der Datenbank, im Backup und bei den Signaturen. Ein Verzeichnis gibt es nicht.
- Die Signaturbibliothek ist fest in den Code eingebaut; ein anderes Verfahren würde einen Umbau mehrerer Dienste bedeuten.
- Die Client-Zertifikate der Kunden laufen mehrere Jahre und stammen von einer eigenen Zertifizierungsstelle.
Die Geschäftsführung will die PQC-Strategie in den Prüfungsumfang aufnehmen, weil Kunden aus der öffentlichen Hand danach fragen. Dafür braucht das Team zuerst das Inventar.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Die PQC-Strategie ist Sache des Anbieters. Viele Verfahren laufen aber in Diensten der Plattform, und die Kunden spüren jede Umstellung an ihren Schnittstellen. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Pflegedienst) |
|---|---|---|---|
| PQC-Strategie und Verzeichnis | schreibt, priorisiert und überprüft sie (CRY-01.01AC bis 03AC) | - | - |
| Verfahren in verwalteten Diensten (Lastverteiler, Schlüsselverwaltung, Datenbank) | erfasst sie im Verzeichnis, wählt Konfigurationen, verfolgt die Ankündigungen der Plattform | bietet Verfahren und Umstellungen an | - |
| Eigene Verfahren (Signatur, Client-Zertifikate, Service-Mesh) | plant und führt den Austausch durch | - | - |
| Umstellung an der Kundenschnittstelle | bewertet Folgen und informiert Kunden mit Vorlauf (CRY-02.01B) | - | stellt die eigene Software rechtzeitig um |
Für CRY-01 und CRY-03 nennt der Katalog keine korrespondierenden Kriterien für Kunden. Dass Kunden ihre Clients umstellen müssen, setzen Sie trotzdem voraus; das gehört als korrespondierende Kundenkontrolle (CUEC) in die Systembeschreibung.
Arbeitsprodukt: Krypto-Inventar mit Prioritäten
Das Verzeichnis nach CRY-01.02AC Nr. 1 braucht je Eintrag eine Prioritätsstufe, die sich aus Auswirkung und Wahrscheinlichkeit von Angriffen mit Quantencomputern und aus dem Aufwand der Behebung ergibt. Die Spalten unten sind unser Vorschlag; die Bewertung ist die des fiktiven Anbieters aus seiner eigenen Risikobeurteilung, keine allgemeine Einstufung von Verfahren.
| Einsatz | Verfahrensklasse | Betrieben von | Schutzdauer der Daten | Austauschbarkeit | Priorität |
|---|---|---|---|---|---|
| Externe Schnittstelle (TLS am Lastverteiler) | asymmetrischer Schlüsselaustausch, Signatur im Zertifikat | Plattform, konfiguriert vom Anbieter | so lange wie die übertragenen Abrechnungsdaten | Konfiguration, abhängig vom Angebot der Plattform und von den Kunden-Clients | hoch |
| Client-Zertifikate der Kunden | asymmetrische Signatur | Anbieter (eigene Zertifizierungsstelle) | Laufzeit der Zertifikate | neue Zertifizierungsstelle und Austausch bei allen Kunden | hoch |
| Signatur von Abrechnungsdokumenten | asymmetrische Signatur | Anbieter (fest eingebaute Bibliothek) | Aufbewahrungsdauer der Dokumente | Umbau mehrerer Dienste | hoch |
| Service-Mesh zwischen Diensten | asymmetrischer Schlüsselaustausch | Anbieter | kurz, Verkehr innerhalb der Plattform | zentrale Konfiguration | mittel |
| Verschlüsselung der Datenbank und der Backups | symmetrische Verschlüsselung, Schlüssel in der Schlüsselverwaltung der Plattform | Plattform, konfiguriert vom Anbieter | Aufbewahrungsdauer | Konfiguration | nach Abgleich mit TR-02102-1 festzulegen |
Zum Inventar gehört ein Migrationsplan, der die Anforderungen aus CRY-01.02AC Nr. 4 je Eintrag beantwortet: Was löst die Umstellung aus (etwa eine Empfehlung in der jeweils aktuellen TR-02102-1 oder ein Angebot der Plattform), welche Ressourcen braucht sie, wie sieht der Übergang aus (etwa ein hybrides Verfahren für eine Übergangszeit) und woran erkennen Sie den Erfolg. Hybride Modelle kombinieren nach den ergänzenden Informationen klassische und quantensichere Mechanismen, damit das System sicher bleibt, wenn eine Komponente kompromittiert wird. Welche Verfahren als quantensicher gelten, entnehmen Sie den vom Katalog genannten Richtlinien in ihrer jeweils aktuellen Fassung; diese Seite legt keine Verfahren fest.
Beispiel-Kontrollbeschreibung zu CRY-01.03AC
Ein Inventar ist nur so viel wert wie seine Pflege. Die folgende Kontrolle hält Verzeichnis und Strategie aktuell (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-CRY-01-PQC Überprüfung von PQC-Strategie und Krypto-Inventar |
| Zugeordnet | CRY-01.01AC bis CRY-01.03AC; in der Basis CRY-01.01B Nr. 9, CRY-03.01B und CRY-03.02B |
| Ziel | Das Verzeichnis enthält alle eingesetzten Verfahren mit gültiger Priorität, und der Migrationsplan ist an den Stand der Technik angepasst. |
| Verantwortlich | Leitung Plattformbetrieb (Durchführung); Kontrolle und Freigabe durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | jährlich im ersten Quartal; zusätzlich bei einer neuen Fassung der TR-02102, bei Ankündigungen der Plattform zu Verfahren, bei Architekturänderungen und nach Sicherheitsvorfällen mit kryptografischen Komponenten |
| Durchführung | Abgleich des Verzeichnisses mit automatisch erhobenen Daten (Zertifikatsbestand, Konfiguration der Lastverteiler und der Schlüsselverwaltung, Abhängigkeiten der Dienste). Neubewertung der Prioritäten nach den vier Punkten der ergänzenden Informationen zu CRY-01.03AC. Aktualisierung der Auslöser, Ressourcen und Erfolgskriterien im Migrationsplan. |
| Kontrolle | Die ISB prüft Vollständigkeit gegen die automatische Erhebung und gibt Verzeichnis und Plan frei. Umstellungen laufen danach über das Änderungsmanagement nach CRY-02. |
| Eskalation | Findet der Abgleich ein Verfahren ohne Eintrag, wird es binnen 30 Tagen bewertet. Verzögert sich ein Schritt des Migrationsplans mit hoher Priorität, entscheidet die Geschäftsführung über Ressourcen oder eine dokumentierte Risikoakzeptanz. |
| Nachweis | freigegebenes Verzeichnis mit Datum, Protokoll der Überprüfung, Migrationsplan mit Änderungshistorie, Änderungstickets der Umstellungen |
Die Frist von 30 Tagen ist ein Beispielwert, keine Katalogvorgabe. Den Ablauf eines kryptografischen Änderungstickets mit Kundeninformation behandelt die Seite Themengebiet CRY.
Welche Nachweise der Prüfer sehen will
Haben Sie die Zusatzkriterien im Umfang, will der Prüfer Strategie, Verzeichnis und Überprüfung sehen; für die Basis die Kryptorichtlinie mit Kryptoagilität und die Überprüfungen nach CRY-03. Beispiele aus dem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Kryptorichtlinie mit Abschnitt zur Kryptoagilität | CRY-01.01B Nr. 9 | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung |
| PQC-Strategie, abgestimmt mit der Kryptorichtlinie | CRY-01.01AC, CRY-01.02AC | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung mit Freigabedatum |
| Krypto-Inventar mit Prioritäten | CRY-01.02AC Nr. 1 | Inventarwerkzeug, Exporte aus Plattform und Zertifikatsverwaltung | Leitung Plattformbetrieb | Stand zum Stichtag, Änderungshistorie |
| Migrationsplan mit Auslösern, Ressourcen, Übergang und Erfolgskriterien | CRY-01.02AC Nr. 4 | Planungsdokument | Leitung Plattformbetrieb | im Zeitraum gültige Fassung |
| Protokoll der jährlichen Überprüfung von Strategie und Verzeichnis | CRY-01.03AC | Prüfprotokoll | ISB | jeder Durchlauf im Zeitraum |
| Überprüfung der Verfahren auf Stand der Technik | CRY-03.01B, CRY-03.02B | Prüfbericht, Abgleich mit TR-02102 | ISB | jährlich und nach Vorfällen |
| Änderungstickets mit Folgenbewertung und Kundeninformation | CRY-02.01B, CRY-02.02B | Ticketsystem, Kundenkommunikation | Leitung Plattformbetrieb | je Umstellung im Zeitraum |
Wie Sie die Zuordnung von Nachweisen zu Unterkriterien führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken folgen aus dem Wortlaut der Kriterien und dem Szenario. Ist ein Unterkriterium im Prüfungsumfang nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Strategie ohne Verzeichnis | Die PQC-Strategie beschreibt Absichten, nennt aber keine konkreten Einsatzorte. | CRY-01.02AC Nr. 1 verlangt ein Verzeichnis mit Prioritätsstufe je Eintrag; ohne es ist die Strategie im Umfang nicht erfüllt. | Verzeichnis aus automatischen Quellen aufbauen und je Eintrag Auswirkung, Wahrscheinlichkeit und Aufwand bewerten. |
| Verfahren in Plattformdiensten fehlen | Das Team zählt nur selbst programmierte Kryptografie. | Das Verzeichnis umfasst die „verwendeten“ Mechanismen; Lastverteiler, Schlüsselverwaltung und Datenbank der Plattform gehören zum Dienst. | verwaltete Dienste mit ihrer Konfiguration aufnehmen und die Ankündigungen der Plattform als Auslöser im Plan führen. |
| Fest verdrahtete Verfahren | Die Signaturbibliothek ist ohne Abstraktion in mehrere Dienste eingebaut. | Schon die Basis verlangt, Kryptoagilität in der Richtlinie zu berücksichtigen (CRY-01.01B Nr. 9); ein Austausch wird teuer und schwer planbar. | Kryptografie hinter eine gemeinsame Schnittstelle legen und Verfahren konfigurierbar machen; den Umbau als Schritt im Migrationsplan führen. |
| Kunden erfahren zu spät von Umstellungen | Umstellungen gelten als reine Betriebsaufgabe. | CRY-02.01B verlangt, die Folgen für Kunden-Workloads zu bewerten und Kunden darüber zu informieren. | jede Umstellung an der Schnittstelle über das kryptografische Änderungsmanagement mit Vorlauf und Testumgebung für Kunden. |
| Keine jährliche Überprüfung | Die Strategie wurde einmal für die Prüfung geschrieben. | CRY-01.03AC verlangt die Überprüfung mindestens jährlich; im Typ-2-Zeitraum fehlt sonst der Wirksamkeitsnachweis. | feste Überprüfung wie in der Kontrolle oben, gekoppelt an die Überprüfung nach CRY-03. |
Ob Sie die Zusatzkriterien schon im ersten Testat aufnehmen oder zuerst die Basis sichern, ist eine Frage der Maßnahmenplanung.
Kriterien mit PQC-Bezug
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| CRY-01 | Richtlinie für die Verwendung kryptographischer Mechanismen | 2/0/3 | Kryptorichtlinie mit Kryptoagilität in der Basis, PQC-Strategie mit Verzeichnis und jährlicher Überprüfung als Zusatz. |
| CRY-02 | Kryptographisches Änderungsmanagement | 3/0/0 | Umstellungen bewerten, nachvollziehbar dokumentieren und Kunden über Folgen informieren. |
| CRY-03 | Überprüfung kryptographischer Verfahren | 2/0/0 | Verfahren mindestens jährlich und nach Vorfällen auf den Stand der Technik prüfen und bei Bedarf aktualisieren. |
CRY-02 und CRY-03 sind in C5:2026 ohne Vorgänger neu. Die übrigen 16 Kriterien des Gebiets stehen auf der Seite Themengebiet CRY.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3).
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| CRY-01.01AC bis 03AC | A.8.24 | Einsatz von Kryptografie | PQC-Strategie mit priorisiertem Verzeichnis, hybriden Modellen und Migrationsplan |
| CRY-02 | A.8.32 | Änderungen | Folgenbewertung für Kunden-Workloads und Kundeninformation |
| CRY-03 | A.8.24 | Überprüfung | mindestens jährlich und nach Vorfällen mit kryptografischen Komponenten |
Häufige Fragen
Brauche ich für ein C5-Testat eine PQC-Strategie?+
Was gehört in das Krypto-Inventar?+
Schreibt C5 bestimmte quantensichere Verfahren vor?+
Was sind hybride Kryptografiemodelle?+
Wie oft muss die PQC-Strategie überprüft werden?+
Weiterlesen
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5:2026: Neuerungen, Umstieg von C5:2020 und Übergangsfrist
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Maßnahmen priorisieren: Blocker, Abhängigkeiten, Reihenfolge
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 1.1, CRY-01 bis CRY-03 mit Ergänzenden Informationen, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), CRY-01 bis CRY-03, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), neue Kriterien CRY-02 und CRY-03 (abgerufen am 2026-11-01)
- § 393 SGB V, Absatz 3 Nr. 2 und Absatz 4 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung, § 1 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).