
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet COM (Compliance) des C5:2026, Abschnitt 5.15 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet COM?
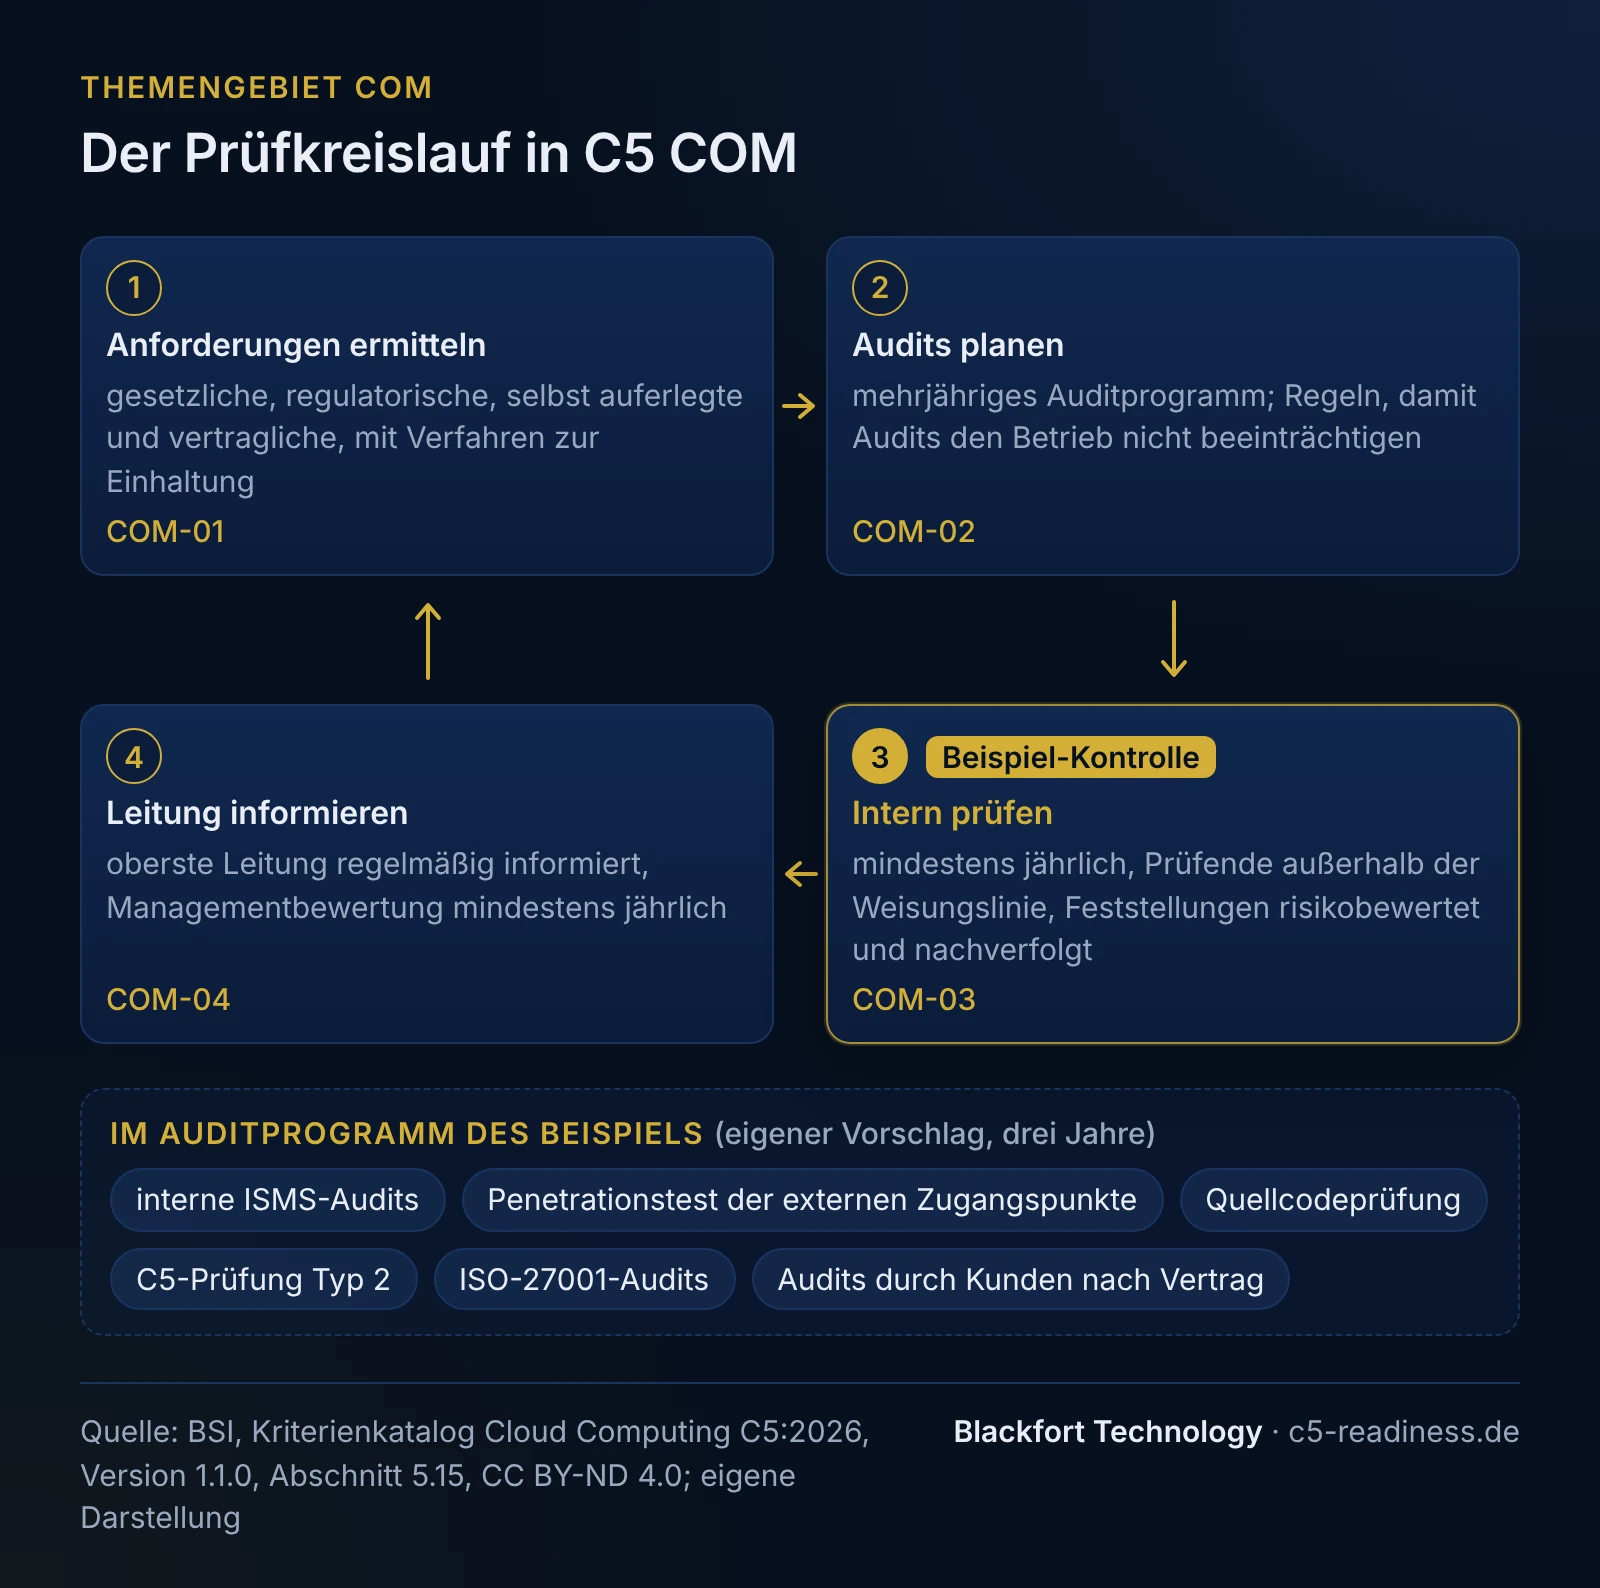
COM soll Verstöße gegen gesetzliche, regulatorische, selbstauferlegte oder vertragliche Anforderungen zur Informationssicherheit vermeiden und die Einhaltung überprüfen (Zielsetzung in Abschnitt 5.15). Das Gebiet ist der Prüfkreislauf des Anbieters: Anforderungen ermitteln, Audits planen, intern prüfen, die Leitung informieren.
Es umfasst vier Kriterien, COM-01 bis COM-04, mit 7 Basis-Unterkriterien, einem verschärfenden und 7 erweiternden Zusatz-Unterkriterien. Alle vier gab es schon in C5:2020. COM-01 und COM-04 sind nach der Änderungshistorie des BSI in den Basiskriterien unverändert; ihre Zusatzkriterien sind neu. COM-02 verlangt jetzt ein Auditprogramm über mehrere Jahre und nennt Konfigurationsprüfungen, Penetrationstests und Quellcodeprüfungen; COM-03 prüft zusätzlich die Wirksamkeit organisatorischer und betrieblicher Maßnahmen und verlangt eine Trennung der Weisungslinie zwischen Prüfenden und Geprüften.
Wer ein ISMS nach ISO/IEC 27001 betreibt, hat für COM-03 und COM-04 eine gute Grundlage; der Katalog verweist selbst auf die Abschnitte 9.2 (interne Audits) und 9.3 (Managementbewertung) der Norm. Was sich aus ISO 27001 insgesamt übernehmen lässt, zeigt die Seite C5 und ISO 27001.
Ausgangssituation: ein zertifizierter SaaS-Anbieter mit kleinem Team
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Fuhrparkverwaltung für Unternehmen als SaaS: Fahrzeugdaten, Führerscheinkontrollen, Schadensmeldungen und Tankkarten. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters. 25 Beschäftigte, ein ISO-27001-Zertifikat für Entwicklung und Betrieb. Ein Leasingkonzern verlangt einen C5-Typ-2-Bericht und im Vertrag ein eigenes Auditrecht.
So sieht es vor dem Projekt aus:
- Es gibt ein Verzeichnis der rechtlichen Anforderungen, das aber nur Datenschutz und Handelsrecht nennt. Vertragliche Zusagen an Kunden, etwa Zertifikate und Fristen aus Rahmenverträgen, stehen nur in den Verträgen.
- Die internen Audits plant die Informationssicherheitsbeauftragte (ISB) jedes Jahr neu. Einen Plan über das laufende Jahr hinaus gibt es nicht.
- Die ISB berichtet an die Leitung Betrieb und auditiert auch den Betrieb.
- Der jährliche Penetrationstest lief im letzten Jahr am Monatsende, als die Kunden ihre Abrechnungen erzeugen; der Dienst war eine Stunde langsam.
- Die Managementbewertung findet jährlich statt, das Protokoll nennt aber keine Kennzahlen zur Informationssicherheit.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
COM liegt beim Anbieter; die Plattform, im Beispiel ein Subdienstleister (Subservice-Organisation), betreibt ihr eigenes Compliance-Programm. Der Kunde ist nur bei COM-02 gefragt. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Unternehmen) |
|---|---|---|---|
| Anforderungen an den Dienst ermitteln | dokumentiert Anforderungen und Verfahren zu ihrer Einhaltung (COM-01) | ermittelt die Anforderungen an ihre eigene Infrastruktur | - |
| Auditprogramm und Regeln für Audits | plant interne und externe Audits über mehrere Jahre und schützt den Betrieb dabei (COM-02) | gibt vor, welche Prüfhandlungen an ihrer Infrastruktur erlaubt sind, etwa für Penetrationstests | reagiert angemessen auf Ausfälle oder Verschlechterungen durch Audits; nimmt vereinbarte Auditrechte nach eigenen Anforderungen wahr |
| Interne Audits und Managementbewertung | führt sie mindestens jährlich durch (COM-03, COM-04) | auditiert ihr eigenes ISMS (bei Carve-out außerhalb Ihrer Prüfung) | - |
Nur COM-02 enthält korrespondierende Kriterien für Kunden. Welche Kundenkontrollen Sie voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Der Prüfer prüft sie nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Wie sieht ein mehrjähriges Auditprogramm aus?
COM-02.01B verlangt ein dokumentiertes und umgesetztes mehrjähriges Auditprogramm, das Umfang und Häufigkeit der Audits festlegt und Änderungsmanagement, Richtlinien und die Ergebnisse der Risikobeurteilung berücksichtigt. Der Katalog nennt als Beispiel einen Zeitraum von drei Jahren mit internen und externen Audits; das verschärfende Unterkriterium COM-02.01AS schreibt genau drei Jahre vor. Für unser Beispiel könnte der Compliance-Prüfplan so aussehen (eigener Vorschlag, kein Katalogtext):
| Prüfung | Art | Jahr 1 | Jahr 2 | Jahr 3 | Grund im Programm |
|---|---|---|---|---|---|
| Internes ISMS-Audit Betrieb und Plattform | intern | ja | ja | ja | höchstes Risiko nach Risikobeurteilung |
| Internes ISMS-Audit Entwicklung und Änderungsmanagement | intern | ja | - | ja | Änderungsmanagement, Ergebnisse früherer Audits |
| Internes ISMS-Audit Personal, Einkauf, Dienstleister | intern | - | ja | - | geringeres Risiko, Rotation |
| Penetrationstest der externen Zugangspunkte | extern beauftragt | ja | ja | ja | COM-02.02B Nr. 5 |
| Quellcodeprüfung der eigenen Sicherheitsfunktionen | intern mit externer Unterstützung | ja | - | ja | COM-02.02B Nr. 6 |
| C5-Prüfung Typ 2 | Third-Party | ja | ja | ja | Vertrag mit Kunden |
| ISO-27001-Überwachungs- und Rezertifizierungsaudit | Third-Party | Überwachung | Überwachung | Rezertifizierung | Zertifikat |
| Audit durch Kunden nach Vertrag | Second-Party | bei Bedarf | bei Bedarf | bei Bedarf | vereinbarte Auditrechte |
Dazu gehört nach COM-02.02B eine risikobasierte Richtlinie, die nachteilige Auswirkungen von Audits auf den Betrieb verhindert, unter anderem durch reinen Lesezugriff, Durchführung riskanter Aktivitäten in Wartungsfenstern oder außerhalb von Lastspitzen und Protokollierung der Auditaktivitäten. Im Beispiel hätte diese Regel den Penetrationstest am Monatsende verhindert. Die externe C5-Folgeprüfung selbst bereiten Sie gesondert vor, siehe C5-Folgeprüfung.
Beispiel-Kontrollbeschreibung zu COM-03
COM-03 verlangt mindestens jährliche interne Audits durch sachverständiges Personal, die die Einhaltung der Richtlinien und die Wirksamkeit der Maßnahmen gegen die Risiken für Netz- und Informationssysteme prüfen (COM-03.01B). Die Prüfenden stehen nicht in der Weisungslinie des geprüften Bereichs; lässt die Größe des Anbieters das nicht zu, sichern alternative Maßnahmen die Unparteilichkeit (COM-03.02B). Feststellungen werden einer Risikobeurteilung unterzogen und nachverfolgt (COM-03.03B). Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-COM-03-01 Internes ISMS-Audit nach Auditprogramm |
| Zugeordnet | COM-03.01B bis COM-03.03B; Planung nach COM-02.01B |
| Ziel | Jeder Bereich im Anwendungsbereich des ISMS wird im Rhythmus des Auditprogramms, insgesamt mindestens jährlich, von unparteiischem, sachverständigem Personal auditiert; jede Feststellung ist risikobewertet und bis zum Abschluss nachverfolgt. |
| Verantwortlich | ISB (Planung und Nachverfolgung); externe Auditorin mit Auftrag der Geschäftsführung (Durchführung für den Betrieb); Geschäftsführung (Kenntnisnahme) |
| Auslöser und Frequenz | termingebunden nach Auditprogramm; zusätzlich anlassbezogen nach wesentlichen Änderungen am Dienst |
| Durchführung | Die ISB plant Umfang und Kriterien je Audit nach Programm und Risikobeurteilung. Weil die ISB an die Leitung Betrieb berichtet, auditiert sie den Betrieb nicht selbst; dafür beauftragt die Geschäftsführung eine externe Auditorin. Die übrigen Bereiche auditiert die ISB. Prüfungsaktivitäten an Systemkomponenten laufen mit Lesezugriff und werden protokolliert. Der Auditbericht nennt Feststellungen mit Einstufung. |
| Kontrolle | Jede Feststellung geht mit Risikobewertung in das Risikoregister und mit Frist in die Maßnahmenliste. Die ISB berichtet den Stand vierteljährlich an die Geschäftsführung und in der Managementbewertung. |
| Eskalation | Überschreitet eine Maßnahme zu einer hoch eingestuften Feststellung ihre Frist, entscheidet die Geschäftsführung über Ausgleichsmaßnahmen oder die Annahme des Risikos. |
| Nachweis | Auditprogramm, Auditpläne und -berichte, Auftrag der externen Auditorin, Risikoregister, Maßnahmenliste mit Abschlussvermerken, Protokolle an die Geschäftsführung |
Die Lösung mit externer Unterstützung für einen Bereich ist eine von mehreren denkbaren alternativen Maßnahmen; welche der Prüfer als ausreichend ansieht, klären Sie früh mit ihm. Bei einem Typ-2-Bericht prüft er zusätzlich, ob die Kontrolle über den ganzen Zeitraum wirksam war.
Welche Nachweise der Prüfer sehen will
COM-Nachweise sind vor allem Dokumente des ISMS. Wichtig ist der Zeitbezug: Programm, Berichte und Managementbewertung müssen im Prüfungszeitraum gelten bzw. stattgefunden haben. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Verzeichnis der Anforderungen mit Verfahren zur Einhaltung | COM-01.01B | Dokumentenablage des ISMS, Vertragsablage | ISB, Vertragsmanagement | im Zeitraum gültige Fassung |
| Mehrjähriges Auditprogramm | COM-02.01B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung mit Freigabe |
| Richtlinie für Planung und Durchführung von Audits | COM-02.02B | Dokumentenablage des ISMS | ISB | im Zeitraum gültige Fassung |
| Protokolle der Auditaktivitäten an Systemkomponenten | COM-02.02B | Protokollsystem | Betrieb | jedes technische Audit im Zeitraum |
| Berichte der internen Audits | COM-03.01B | Auditberichte | ISB | alle Audits im Zeitraum |
| Nachweis der Unabhängigkeit der Prüfenden | COM-03.02B | Organigramm, Auftrag externer Auditoren | Geschäftsführung | im Zeitraum gültig |
| Risikobewertung und Nachverfolgung der Feststellungen | COM-03.03B | Risikoregister, Maßnahmenliste | ISB | alle Feststellungen im Zeitraum |
| Protokoll der Managementbewertung mit Informationssicherheitsleistung | COM-04.01B | Protokoll der Geschäftsführung | Geschäftsführung, ISB | mindestens eine Bewertung im Zeitraum bzw. in den letzten zwölf Monaten |
Das Verzeichnis nach COM-01 muss nicht in einem einzigen Register stehen; nach den ergänzenden Informationen darf es sich auf mehrere Dokumente verteilen. Wie Sie solche Belege übergreifend führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Anforderungsverzeichnis unvollständig | Erfasst sind nur Gesetze, keine vertraglichen und selbstauferlegten Anforderungen. | COM-01.01B verlangt alle vier Arten von Anforderungen samt Verfahren zu ihrer Einhaltung. | Verzeichnis um Zusagen aus Verträgen, Zertifikaten und eigenen Richtlinien ergänzen, mit Verantwortlichen. |
| Auditprogramm nur für ein Jahr | Audits werden jährlich neu geplant. | COM-02.01B verlangt ein mehrjähriges Programm mit Umfang und Häufigkeit. | Programm über drei Jahre nach Risiko, jährlich fortschreiben. |
| Prüfende in der Weisungslinie | Kleines Team, die ISB auditiert den Bereich, an den sie berichtet. | COM-03.02B verlangt Trennung oder alternative Maßnahmen für die Unparteilichkeit. | externe Auditoren oder Prüfung durch eine andere Stelle für diesen Bereich, Begründung dokumentieren. |
| Audits beeinträchtigen den Betrieb | Penetrationstests und Konfigurationsprüfungen ohne Regeln für Zeitpunkt und Zugriff. | COM-02.02B verlangt Regeln, die nachteilige Auswirkungen verhindern. | Richtlinie mit Lesezugriff, Wartungsfenstern und Protokollierung, Freigabe vor jedem technischen Audit. |
| Managementbewertung ohne Sicherheitsleistung | Die Bewertung behandelt Umsatz und Projekte, Informationssicherheit nur am Rand. | COM-04.01B verlangt, dass die Leitung regelmäßig über die Informationssicherheitsleistung informiert wird und diese in die mindestens jährliche Managementbewertung eingeht. | fester Tagesordnungspunkt mit Kennzahlen, Auditergebnissen, Vorfällen und offenen Maßnahmen. |
In welcher Reihenfolge Sie diese und die Lücken anderer Gebiete schließen, zeigt die Seite Maßnahmen priorisieren.
Alle Kriterien des Themengebiets COM
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| COM-01 | Identifizierung anwendbarer gesetzlicher, regulatorischer, selbst auferlegter oder vertraglicher Anforderungen | 1/0/1 | Welche Anforderungen für die Informationssicherheit des Dienstes gelten und wie der Anbieter sie einhält. |
| COM-02 | Richtlinie für die Planung und Durchführung von Audits | 2/1/1 | Mehrjähriges Auditprogramm und Regeln, damit Audits den Dienst nicht beeinträchtigen. |
| COM-03 | Interne Audits des Informationssicherheitsmanagementsystems | 3/0/3 | Mindestens jährliche interne Audits durch unparteiisches Personal, Feststellungen risikobewertet und nachverfolgt. |
| COM-04 | Informationen über die Informationssicherheitsleistung und Managementbewertung des ISMS | 1/0/2 | Regelmäßige Information der obersten Leitung und mindestens jährliche Managementbewertung. |
Zusatzkriterien mit Wirkung im Vertrieb sind etwa COM-01.01AC (Überblick über die Verfahren zur Einhaltung auf Anfrage der Kunden), COM-02.01AC (vertraglich zugesicherte Informations- und Auditrechte, auch als Gruppenaudit) und COM-03.03AC (Schnittstellen, über die Kunden die Einhaltung ausgewählter Vereinbarungen in Echtzeit prüfen). Im Beispiel verlangt der Leasingkonzern ein Auditrecht; damit liegt COM-02.01AC nahe.
Bezug zu ISO/IEC 27001:2022
COM bildet zum großen Teil Anforderungen aus dem Hauptteil der Norm ab, nicht nur aus Anhang A. Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| COM-01 | Abschnitt 4.2; Anhang A.5.31 | Anforderungen interessierter Parteien, rechtliche und vertragliche Anforderungen | Verfahren zur Einhaltung je Anforderung, bezogen auf den Cloud-Dienst |
| COM-02 | Abschnitt 9.2; Anhang A.8.34 | Auditprogramm, Schutz der Systeme bei Audits | Programm über mehrere Jahre, Penetrationstests externer Zugangspunkte und Quellcodeprüfungen als Pflichtaspekte der Richtlinie |
| COM-03 | Abschnitt 9.2; Anhang A.5.35, A.5.36 | interne Audits, unabhängige Überprüfung | mindestens jährlich, Trennung der Weisungslinie, Risikobewertung jeder Feststellung |
| COM-04 | Abschnitte 9.1, 9.3 | Leistungsbewertung, Managementbewertung | mindestens jährlich, mit Informationen zur Informationssicherheitsleistung |
Häufige Fragen
Reichen meine internen Audits nach ISO 27001 für COM-03?+
Was tun kleine Anbieter, die keine unabhängige interne Revision haben?+
Wie lang muss das Auditprogramm sein?+
Zählt die C5-Prüfung selbst als Audit im Programm?+
Muss das Verzeichnis der Anforderungen bestimmte Gesetze enthalten?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 vs. ISO 27001: was wiederverwendbar ist und was fehlt
- C5-Folgeprüfung: Typ-2-Betrieb, Abweichungen und C5:2026
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5-Wirtschaftsprüfer auswählen: Qualifikation und IDW PS 860
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.15 COM-01 bis COM-04, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.15, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“, COM-01 bis COM-04 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).