
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet INQ (Umgang mit behördlichen Auskunfts- und Herausgabeverlangen) des C5:2026, Abschnitt 5.16 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog. Diese Seite beschreibt, was der Katalog an Verfahren verlangt; ob eine einzelne Anfrage rechtmäßig ist, beurteilen Ihre Rechtsabteilung oder eine beauftragte Kanzlei.
Worum geht es im Themengebiet INQ?
INQ soll einen angemessenen Umgang mit behördlichen Auskunfts- und Herausgabeverlangen sicherstellen, der Katalog nennt drei Bausteine: juristische Überprüfung, Information der Kunden und Begrenzung des Zugriffs auf oder der Offenlegung von Kundendaten oder abgeleiteten Cloud-Dienstdaten (Zielsetzung in Abschnitt 5.16). In der Suche heißen solche Verlangen auch „Ermittlungsanfragen“ oder „Behördenanfragen“; der Katalog verwendet diese Wörter nicht als Begriff. Gemeint sind etwa Anfragen von Strafverfolgungsbehörden oder Nachrichtendiensten; welche Stellen das sind und auf welcher Grundlage sie handeln, unterscheidet sich nach den Hinweisen zu GC-05 von Land zu Land.
Das Gebiet umfasst vier Kriterien, INQ-01 bis INQ-04, mit 8 Basis-Unterkriterien und 2 erweiternden Zusatz-Unterkriterien. Nach der Änderungshistorie des BSI sind die früheren Kriterien INQ-01 und INQ-03 aus C5:2020 zu INQ-01 zusammengelegt, das frühere INQ-04 heißt jetzt INQ-03. INQ-04 ist neu: Der Anbieter dokumentiert die technischen Verfahren, mit denen er Kundendaten bei solchen Verlangen bereitstellt oder offenlegt, und stellt sie seinen Kunden zur Verfügung.
Eng verwandt ist die Rahmenbedingung GC-05: Dort beschreibt der Anbieter in der Systembeschreibung, wie er solche Anfragen behandelt, und nennt die Zahl der Anfragen und ihre Herkunftsländer, siehe Rahmenbedingungen. INQ sind die Kontrollen, GC-05 ist die Auskunft darüber.
Ausgangssituation: ein SaaS-Anbieter ohne Ablauf für Behördenanfragen
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt ein Hinweisgebersystem als SaaS für Unternehmen und Kommunen: Hinweisgebende melden Verstöße über ein Webformular, auf Wunsch anonym, die Meldestelle des Kunden bearbeitet die Meldungen im Dienst. Der Dienst läuft in einer deutschen Region eines großen Cloud-Anbieters. Die Meldungen sind verschlüsselt gespeichert, die Schlüssel verwaltet der Anbieter.
So sieht es vor dem Projekt aus:
- Eine Staatsanwaltschaft hat im Vorjahr per E-Mail an den Support um die Daten zu einer bestimmten Meldung gebeten. Der Support hat die Geschäftsführung gefragt, die Geschäftsführung einen befreundeten Anwalt.
- Ob und wann der betroffene Kunde informiert wurde, ist nicht dokumentiert.
- Für die Herausgabe hat ein Entwickler einen Datenbankauszug gezogen, der mehr Felder enthielt als angefragt.
- Kunden fragen in Sicherheitsfragebögen, ob der Anbieter Meldungen entschlüsseln kann. Eine abgestimmte Antwort gibt es nicht.
Für die Prüfung braucht der Anbieter einen Ablauf, der jede Anfrage gleich behandelt, auch die, die nicht zu einer Herausgabe führen.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
INQ liegt beim Anbieter, der Kunde muss die Risiken aber in sein eigenes Risikomanagement aufnehmen. Die Plattform ist im Beispiel ein Subdienstleister (Subservice-Organisation). Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Unternehmen, Kommune) |
|---|---|---|---|
| Verlangen, die an den Anbieter gehen | bewertet sie juristisch, informiert Kunden, begrenzt die Herausgabe (INQ-01 bis INQ-03) | - | nimmt Meldungen entgegen und prüft sie nach eigenen Vorgaben juristisch |
| Verlangen, die an die Plattform gehen | klärt über deren Berichte und Verträge, wie die Plattform damit umgeht, und überwacht sie nach SSO-05, siehe SSO | behandelt sie nach ihrem eigenen Verfahren (bei Carve-out außerhalb Ihrer Prüfung) | - |
| Offenlegung technischer Verfahren | dokumentiert sie je Dienst und stellt sie bereit (INQ-04) | - | bewertet anhand dieser Angaben, ob der Dienst für seinen Schutzbedarf genutzt werden kann |
| Risiko einer Offenlegung | begrenzt es technisch, etwa durch Verschlüsselung | - | behandelt es im eigenen Risikomanagement und minimiert eine mögliche Offenlegung, etwa durch eigene Verschlüsselung |
INQ-01, INQ-02 und INQ-04 enthalten korrespondierende Kriterien für Kunden, INQ-03 nicht. Welche Kundenkontrollen Sie voraussetzen, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Der Prüfer prüft sie nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Wie sieht ein Ablauf für Behördenanfragen aus?
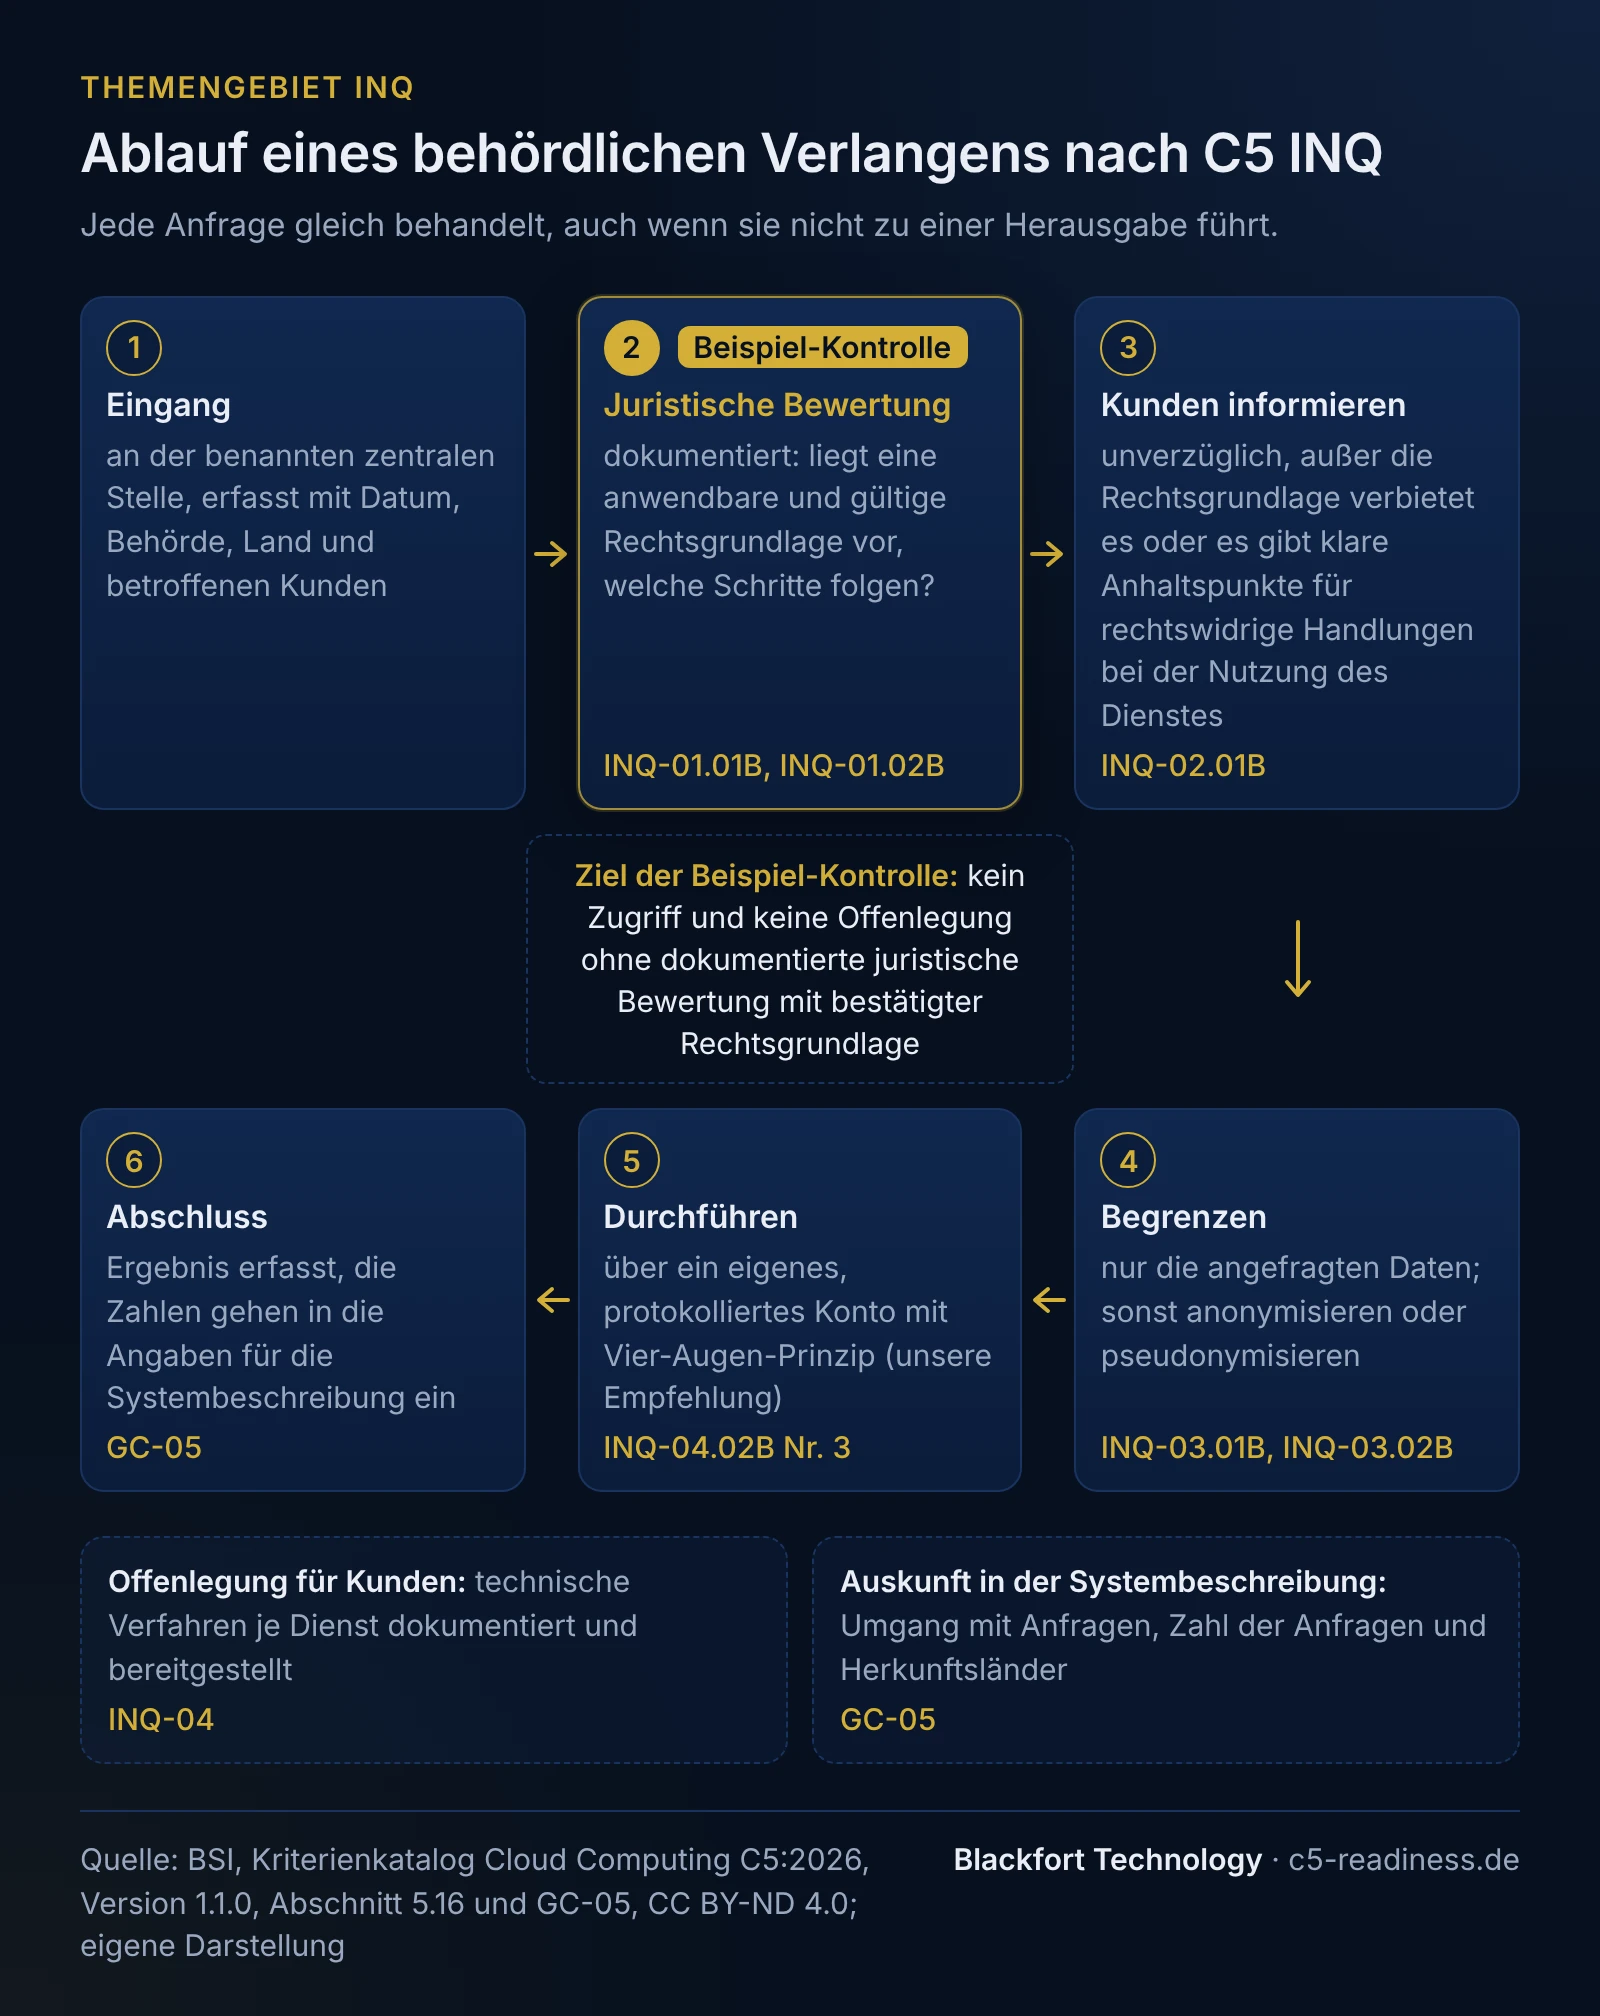
Den Ablauf schreiben Sie als Arbeitsanweisung, die jede Person kennt, die eine Anfrage erreichen kann: Support, Vertrieb, Geschäftsführung. So könnte er für das Beispiel aussehen (eigener Vorschlag, kein Katalogtext):
| Schritt | Was passiert | Wer | Bezug |
|---|---|---|---|
| 1 Eingang | Jede Anfrage, gleich auf welchem Weg, geht an die benannte zentrale Stelle und wird mit Datum, Behörde, Land und betroffenen Kunden erfasst. Niemand sonst antwortet inhaltlich. | alle Beschäftigten, zentrale Stelle | Grundlage für INQ-01 und die Zählung nach GC-05 |
| 2 Juristische Bewertung | Sachverständiges Personal prüft und dokumentiert, ob eine anwendbare und gültige Rechtsgrundlage vorliegt und welche Schritte folgen. | Rechtsabteilung oder beauftragte Kanzlei | INQ-01.01B, INQ-01.02B |
| 3 Information der Kunden | Der betroffene Kunde wird unverzüglich informiert, außer die Rechtsgrundlage verbietet es oder es gibt klare Anhaltspunkte für rechtswidrige Handlungen im Zusammenhang mit der Nutzung des Dienstes. Die Entscheidung wird begründet. | zentrale Stelle nach Bewertung | INQ-02.01B |
| 4 Begrenzung | Herausgegeben werden nur die angefragten Daten. Lassen sie sich nicht eindeutig abgrenzen, werden sie so anonymisiert oder pseudonymisiert, dass sie nur den betroffenen Kunden zuzuordnen sind. Werden Schlüssel herausgegeben, darf das keine anderen Kundendaten beeinträchtigen. | Betrieb nach Freigabe | INQ-03.01B, INQ-03.02B |
| 5 Durchführung und Protokoll | Jeder Zugriff für die Herausgabe läuft über ein eigenes, protokolliertes Konto mit Vier-Augen-Prinzip. | Betrieb | INQ-04.02B Nr. 3; INQ-03.01AC bei Aufnahme |
| 6 Abschluss | Ergebnis (Herausgabe ja oder nein, Umfang) wird erfasst. Die Zahlen gehen in die Angaben nach GC-05 ein. | zentrale Stelle | GC-05 Nr. 6 und 7 |
Vier-Augen-Prinzip und eigenes Konto sind unsere Empfehlung. Die Pflicht zur unverzüglichen Information nach INQ-02 berührt nach den ergänzenden Informationen keine anderen gesetzlichen oder regulatorischen Anforderungen, die eine frühere Information der Kunden verlangen.
Was gehört in die Offenlegung nach INQ-04?
INQ-04.02B nennt sechs Mindestaspekte, nach denen sich das Dokument für Kunden richtet: den Prozess der Bereitstellung und Offenlegung, die technischen Fähigkeiten und Beschränkungen des Anbieters, die Protokollierung solcher Zugriffe, die Einsichtsmöglichkeiten der Kunden in diese Protokolle, die Methoden je Dienst und die rechtlichen Mittel, die die Information der Kunden einschränken können. Das Kriterium ist nach den ergänzenden Informationen auf Kundendaten beschränkt. Für das Beispiel heißt das vor allem, die Frage aus den Fragebögen ehrlich zu beantworten: Der Anbieter verwaltet die Schlüssel und kann Meldungen deshalb grundsätzlich entschlüsseln. Wer das ändern will, prüft Verfahren mit kundenverwalteten Schlüsseln, siehe CRY; die Offenlegung beschreibt dann den neuen Stand. Das Dokument wird nach SP-01 gepflegt und an den Leitlinien zur Minimierung des Zugriffs auf Kundendaten ausgerichtet (INQ-04.03B).
Beispiel-Kontrollbeschreibung zu INQ-01
INQ-01 ist der Kern des Gebiets: Jedes behördliche Verlangen nach Kundendaten, abgeleiteten Cloud-Dienstdaten und Kontodaten unterliegt einer dokumentierten juristischen Bewertung durch sachverständiges Personal (INQ-01.01B), und Zugriff oder Offenlegung sind nur zulässig, wenn diese Bewertung eine anwendbare und gültige Rechtsgrundlage bestätigt und dass dem Verlangen stattgegeben werden muss (INQ-01.02B). Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-INQ-01-01 Juristische Bewertung und Freigabe behördlicher Verlangen |
| Zugeordnet | INQ-01.01B, INQ-01.02B; Information nach INQ-02.01B; Begrenzung nach INQ-03.01B und INQ-03.02B |
| Ziel | Kein Zugriff auf Daten und keine Offenlegung ohne dokumentierte juristische Bewertung mit bestätigter Rechtsgrundlage; jede Anfrage ist erfasst, auch wenn sie abgelehnt wird. |
| Verantwortlich | Geschäftsführung (zentrale Stelle und Freigabe); beauftragte Kanzlei (Bewertung); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | ereignisbezogen: jede Anfrage einer staatlichen Stelle nach Daten aus dem Dienst; zusätzlich vierteljährliche Durchsicht des Registers |
| Durchführung | Die zentrale Stelle erfasst die Anfrage im Register und leitet sie mit allen Unterlagen an die Kanzlei. Die Kanzlei hält schriftlich fest, ob eine Rechtsgrundlage vorliegt, und empfiehlt das weitere Vorgehen. Die Geschäftsführung gibt die Herausgabe nur auf Grundlage dieser Bewertung frei und legt den Umfang fest. Der Betrieb erhält einen Auftrag mit genau diesem Umfang. |
| Kontrolle | Der Herausgabeauftrag an den Betrieb ist technisch an eine Registernummer mit hinterlegter Bewertung gebunden. Die ISB gleicht vierteljährlich das Register gegen die Protokolle des Herausgabekontos ab: Gibt es Zugriffe ohne Registernummer oder Herausgaben über den freigegebenen Umfang hinaus? |
| Eskalation | Ein Zugriff ohne Freigabe wird als Sicherheitsvorfall nach SIM behandelt, siehe SIM. |
| Nachweis | Register der Anfragen, juristische Bewertungen, Freigaben, Information an Kunden oder begründeter Verzicht, Protokolle des Herausgabekontos, Prüfprotokolle der ISB |
Ob die Kontrolle alle Unterkriterien abdeckt, beurteilt der Prüfer; bei einem Typ-2-Bericht prüft er zusätzlich, ob sie über den ganzen Zeitraum wirksam war.
Welche Nachweise der Prüfer sehen will
Der Katalog legt die Grundgesamtheit für die Prüfung ausdrücklich fest: alle behördlichen Verlangen, die im Zeitraum vollständig bearbeitet wurden, unabhängig davon, ob sie zu einer Offenlegung geführt haben (ergänzende Informationen zu INQ-01.01B). Ein vollständiges Register ist deshalb der wichtigste Nachweis. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Register aller Anfragen mit Status und Ergebnis | INQ-01.01B | Register der zentralen Stelle | Geschäftsführung | alle im Zeitraum vollständig bearbeiteten Verlangen |
| Dokumentierte juristische Bewertungen | INQ-01.01B, INQ-01.02B | Ablage der Bewertungen | beauftragte Kanzlei, Geschäftsführung | alle Fälle im Zeitraum |
| Information der Kunden oder begründeter Verzicht | INQ-02.01B | Ticketsystem, Schriftverkehr | zentrale Stelle | alle Fälle im Zeitraum |
| Umfang der herausgegebenen Daten gegen das Verlangen | INQ-03.01B, INQ-03.02B | Herausgabeauftrag, Protokoll | Betrieb | alle Herausgaben im Zeitraum |
| Dokument der technischen Verfahren zur Offenlegung je Dienst | INQ-04.01B bis INQ-04.03B | Kundenportal, Dokumentenablage | ISB | im Zeitraum gültige Fassung mit Pflegevermerk |
| Arbeitsanweisung zum Ablauf und Unterweisung des Personals | INQ-01 | Dokumentenablage, Schulungsnachweise | ISB | im Zeitraum gültige Fassung, Schulungen im Zeitraum |
Ein Nachweisregister hält fest, welcher Nachweis zu welchem Unterkriterium gehört; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Anfragen laufen am Ablauf vorbei | Support oder Vertrieb antworten direkt, weil niemand die zentrale Stelle kennt. | INQ-01.02B: Offenlegung ohne juristische Bewertung ist nicht zulässig; das Register ist unvollständig. | zentrale Stelle benennen, Arbeitsanweisung schulen, eingehende Anfragen im Support automatisch weiterleiten. |
| Register enthält nur Herausgaben | Abgelehnte oder zurückgezogene Anfragen werden nicht erfasst. | Die Grundgesamtheit nach den ergänzenden Informationen zu INQ-01.01B ist unvollständig; auch die Zahlen nach GC-05 stimmen nicht. | jede Anfrage beim Eingang erfassen, Ergebnis beim Abschluss nachtragen. |
| Kunde nicht oder spät informiert | Keine Zuständigkeit für die Information, keine Begründung bei Verzicht. | INQ-02.01B verlangt die unverzügliche Information, außer in den genannten Ausnahmen. | Information als fester Schritt nach der Bewertung, Verzicht nur mit dokumentiertem Grund. |
| Herausgabe zu breit | Datenbankauszüge enthalten mehr Felder, Zeiträume oder Mandanten als angefragt. | INQ-03.01B verlangt, dass Behörden nur die Daten erhalten, die Gegenstand des Verlangens sind. | vorbereitete Abfragen je Datenart, Freigabe des Umfangs durch die Geschäftsführung, Vier-Augen-Prinzip. |
| Keine Offenlegung der technischen Verfahren | INQ-04 ist neu und war in C5:2020 nicht verlangt. | INQ-04.01B und INQ-04.02B sind nicht erfüllt; Kunden fehlen die Angaben für ihre Risikobewertung. | Dokument nach den sechs Mindestaspekten erstellen, im Kundenportal bereitstellen, mit der Systembeschreibung abgleichen. |
Alle Kriterien des Themengebiets INQ
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| INQ-01 | Juristische Bewertung von behördlichen Auskunfts- und Herausgabeverlangen | 2/0/0 | Dokumentierte Bewertung jeder Anfrage; Offenlegung nur mit bestätigter Rechtsgrundlage. |
| INQ-02 | Information der Cloud-Kunden über behördliche Auskunfts- und Herausgabeverlangen | 1/0/0 | Unverzügliche Information der betroffenen Kunden mit zwei Ausnahmen. |
| INQ-03 | Begrenzung des Zugriffs auf oder der Offenlegung von Daten bei behördlichen Auskunfts- und Herausgabeverlangen | 2/0/2 | Nur die angefragten Daten, sonst Anonymisierung oder Pseudonymisierung. |
| INQ-04 | Kommunikation technischer Verfahren zur Datenoffenlegung bei behördlichen Auskunfts- und Herausgabeverlangen | 3/0/0 | Dokument für Kunden zu Prozess, Fähigkeiten, Protokollierung und rechtlichen Grenzen, je Dienst gepflegt. |
Die beiden erweiternden Unterkriterien gehören zu INQ-03: Der Anbieter überwacht Zugriffe und Tätigkeiten von oder im Namen von Ermittlern (INQ-03.01AC) und behebt dabei festgestellte Abweichungen rechtzeitig (INQ-03.02AC).
Bezug zu ISO/IEC 27001:2022 Anhang A
Für INQ gibt es in ISO/IEC 27001 kein direktes Gegenstück. Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema; sie zeigt nur, wo ein bestehendes ISMS Anknüpfungspunkte hat. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| INQ-01, INQ-02 | A.5.5, A.5.31 | Kontakt mit Behörden, rechtliche Anforderungen | dokumentierte juristische Bewertung jeder Anfrage, unverzügliche Information der Kunden |
| INQ-03 | A.8.3, A.8.11 | Zugriffsbeschränkung, Datenmaskierung | Begrenzung auf den Gegenstand des Verlangens, Pseudonymisierung bei fehlender Abgrenzbarkeit |
| INQ-04 | kein Gegenstück | - | Offenlegung der technischen Verfahren je Dienst gegenüber Kunden |
Häufige Fragen
Muss ich jede Behördenanfrage juristisch prüfen lassen?+
Muss ich den Kunden nach C5 über eine Anfrage informieren?+
Zählen auch Anfragen, die ich abgelehnt habe?+
Was ist neu an INQ-04?+
Wir hatten noch nie eine Behördenanfrage. Ist INQ dann anwendbar?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 Rahmenbedingungen: GC-01 bis GC-06 richtig angeben
- BSI C3A: Souveränitätskriterien für Cloud-Dienste erklärt
- C5 in Deutschland: internationale Anbieter im Gesundheitsmarkt
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.16 INQ-01 bis INQ-04, Abschnitt 4 GC-05, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.16, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“, INQ-01 bis INQ-04 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).