
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet HR (Personal) des C5:2026, Abschnitt 5.3 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet HR?
HR regelt den Personalprozess aus Sicht der Informationssicherheit. Der Katalog nennt als Ziel, dass Mitarbeiter ihre Aufgaben verstehen, sich ihrer Verantwortung für Informationssicherheit bewusst sind und die Assets der Organisation bei Änderung der Aufgaben oder Beendigung geschützt werden (Abschnitt 5.3). Die Kriterien reichen von der Überprüfung vor der Einstellung über Vertragsbedingungen, Schulung, Disziplinarmaßnahmen und Vertraulichkeitsvereinbarungen bis zur Remote-Arbeit.
Das Gebiet umfasst acht Kriterien, HR-01 bis HR-08, mit 28 Basis-Unterkriterien, einem verschärfenden und sechs erweiternden Zusatz-Unterkriterien. Neu gegenüber C5:2020 sind laut Änderungshistorie HR-07 und HR-08 zur Remote-Arbeit; Büroarbeitsplätze vor Ort regelt dagegen PS-08, siehe Themengebiet PS. HR gilt für internes und externes Personal. Externes Personal im Sinne von HR-01 ist nach den ergänzenden Informationen solches, das nach den Prozessen des Anbieters arbeitet und potenziell Zugriff auf Kundendaten hat. Personal von Service-Organisationen, das nach deren eigenen Prozessen arbeitet, erfasst HR-01 nicht; diese Dienstleister steuern Sie über das Gebiet SSO.
Das Gegenstück zu HR liegt in IAM: Die Vergabe und der Entzug von Zugriffsrechten bei Eintritt, Wechsel und Austritt mit ihren Fristen stehen auf der Seite Identitäts- und Berechtigungsmanagement. Diese Seite behandelt, was vorher und daneben passieren muss.
Ausgangssituation: ein wachsender Anbieter mit externen Entwicklern
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Plattform, mit der Wohnungsunternehmen ihre Objekte, Mietverträge und die Kommunikation mit Mieterinnen und Mietern verwalten. Rund 50 Beschäftigte, die meisten arbeiten überwiegend von zu Hause. Vier Entwickler eines Dienstleisters arbeiten im eigenen Team mit, im selben Git-System und nach denselben Abläufen. Der Dienst läuft als SaaS auf der Infrastruktur eines großen Cloud-Anbieters.
So sieht es vor dem Projekt aus:
- Bei Einstellungen sieht die Fachabteilung den Lebenslauf durch. Ob jemand später Administratorrechte in der Produktion bekommt, spielt für die Prüfung keine Rolle.
- Arbeitsverträge enthalten eine allgemeine Verschwiegenheitsklausel. Die externen Entwickler haben nichts unterschrieben außer dem Rahmenvertrag ihres Arbeitgebers.
- Neue Beschäftigte bekommen am ersten Tag Laptop und Zugänge; die Sicherheitsrichtlinien liegen im Wiki.
- Alle durchlaufen einmal im Jahr dasselbe E-Learning. Ob jemand etwas verstanden hat, wird nicht erfasst.
- Wer geht, gibt den Laptop ab. Welche Pflichten nach dem Austritt weiter gelten, erklärt niemand.
- Für die Arbeit von zu Hause gibt es eine Seite im Wiki ohne konkrete Anforderungen; einige lesen dienstliche E-Mails auf privaten Telefonen.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
HR liegt beim Anbieter. Im Gebiet HR enthält kein Kriterium korrespondierende Kriterien für Kunden. Wichtig ist die Grenze zu Dienstleistern. Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Wohnungsunternehmen) |
|---|---|---|---|
| Eigenes Personal | überprüft, verpflichtet, schult, regelt Austritt und Remote-Arbeit (HR-01 bis HR-08) | - | - |
| Externe Entwickler, die nach den Prozessen des Anbieters arbeiten | behandelt sie wie eigenes Personal: Überprüfung, Verpflichtung, Schulung (HR-01.02B, HR-02, HR-03) | - | - |
| Personal der Plattform | schließt bei Vertragsabschluss eine Vertraulichkeitsvereinbarung mit dem Dienstleister (HR-06.02B); überwacht ihn nach SSO | überprüft und schult das eigene Personal nach eigenen Prozessen; bei Carve-out außerhalb Ihrer Prüfung | - |
| Beschäftigte des Kunden, die den Dienst nutzen | - | - | eigene Sache des Kunden, nicht Gegenstand von HR |
Die Unterscheidung nach den Prozessen, in denen jemand arbeitet, entspricht der Abgrenzung in DEV-02: Wer in Ihre Abläufe eingebunden ist, gehört zu Ihrem Personal; wer nach den Prozessen seines Arbeitgebers liefert, ist Dienstleister.
Wie teilen Sie Rollen in Risikoklassen ein?
HR-01.01B verlangt, für die Produktionsumgebung die Rollen zu bestimmen, die auf Kundendaten, abgeleitete Dienstdaten, Anbieterdaten, Kontodaten oder Systemkomponenten zugreifen können. HR-01.04B verlangt, sicherheitssensible Positionen nach ihrem Risikoniveau zu klassifizieren, ausdrücklich einschließlich IT-Administration. Die Intensität der Überprüfung steht im Verhältnis zu Geschäftskontext, Sensibilität der Informationen und Risiken (HR-01.06B). Unser Schema für das Beispiel:
| Risikoklasse | Rollen im Beispiel | Überprüfung vor der Beschäftigung (Beispiel) |
|---|---|---|
| hoch | Administration der Produktion, Datenbank, Identitätsdienst, Sicherheitsteam | Identität, Lebenslauf, Abschlüsse; ob und welche weiteren Maßnahmen nach HR-01.02B (Führungszeugnis, Erpressbarkeit) zulässig sind, klärt die Personalabteilung vorher rechtlich, siehe unten |
| mittel | Entwicklung mit Zugriff auf Pipeline und Konfiguration, Support mit Einsicht in Kundendaten | Identität, Lebenslauf, Abschlüsse |
| niedrig | Rollen ohne Zugriff auf diese Daten und Systemkomponenten, etwa Vertrieb oder Buchhaltung | nicht von HR-01.02B erfasst; Identität im üblichen Einstellungsprozess |
Die fünf Maßnahmen, die HR-01.02B nennt (Identität, Berufserfahrung, Abschlüsse, Führungszeugnis oder nationales Äquivalent, Erpressbarkeit), gelten nur, soweit lokale Gesetze sie erlauben und der Anbieter sie für angemessen hält. Die ergänzenden Informationen weisen darauf hin, dass manche Prüfungen in einigen Rechtsordnungen eingeschränkt oder verboten sind, eine Einwilligung nötig sein kann und eine Bonitätsprüfung abhängig von lokalen Regelungen nur für Positionen mit erheblicher finanzieller Verantwortung zulässig sein kann. Welche Prüfung in Ihrem Fall erlaubt ist, ist im Einzelfall rechtlich zu klären. Verschlüsselung und die Überwachung von Zugriffen können den Umfang der Überprüfung verringern, sie aber nicht vollständig ersetzen.
Wie sieht der Personalprozess vom Eintritt bis zum Austritt aus?
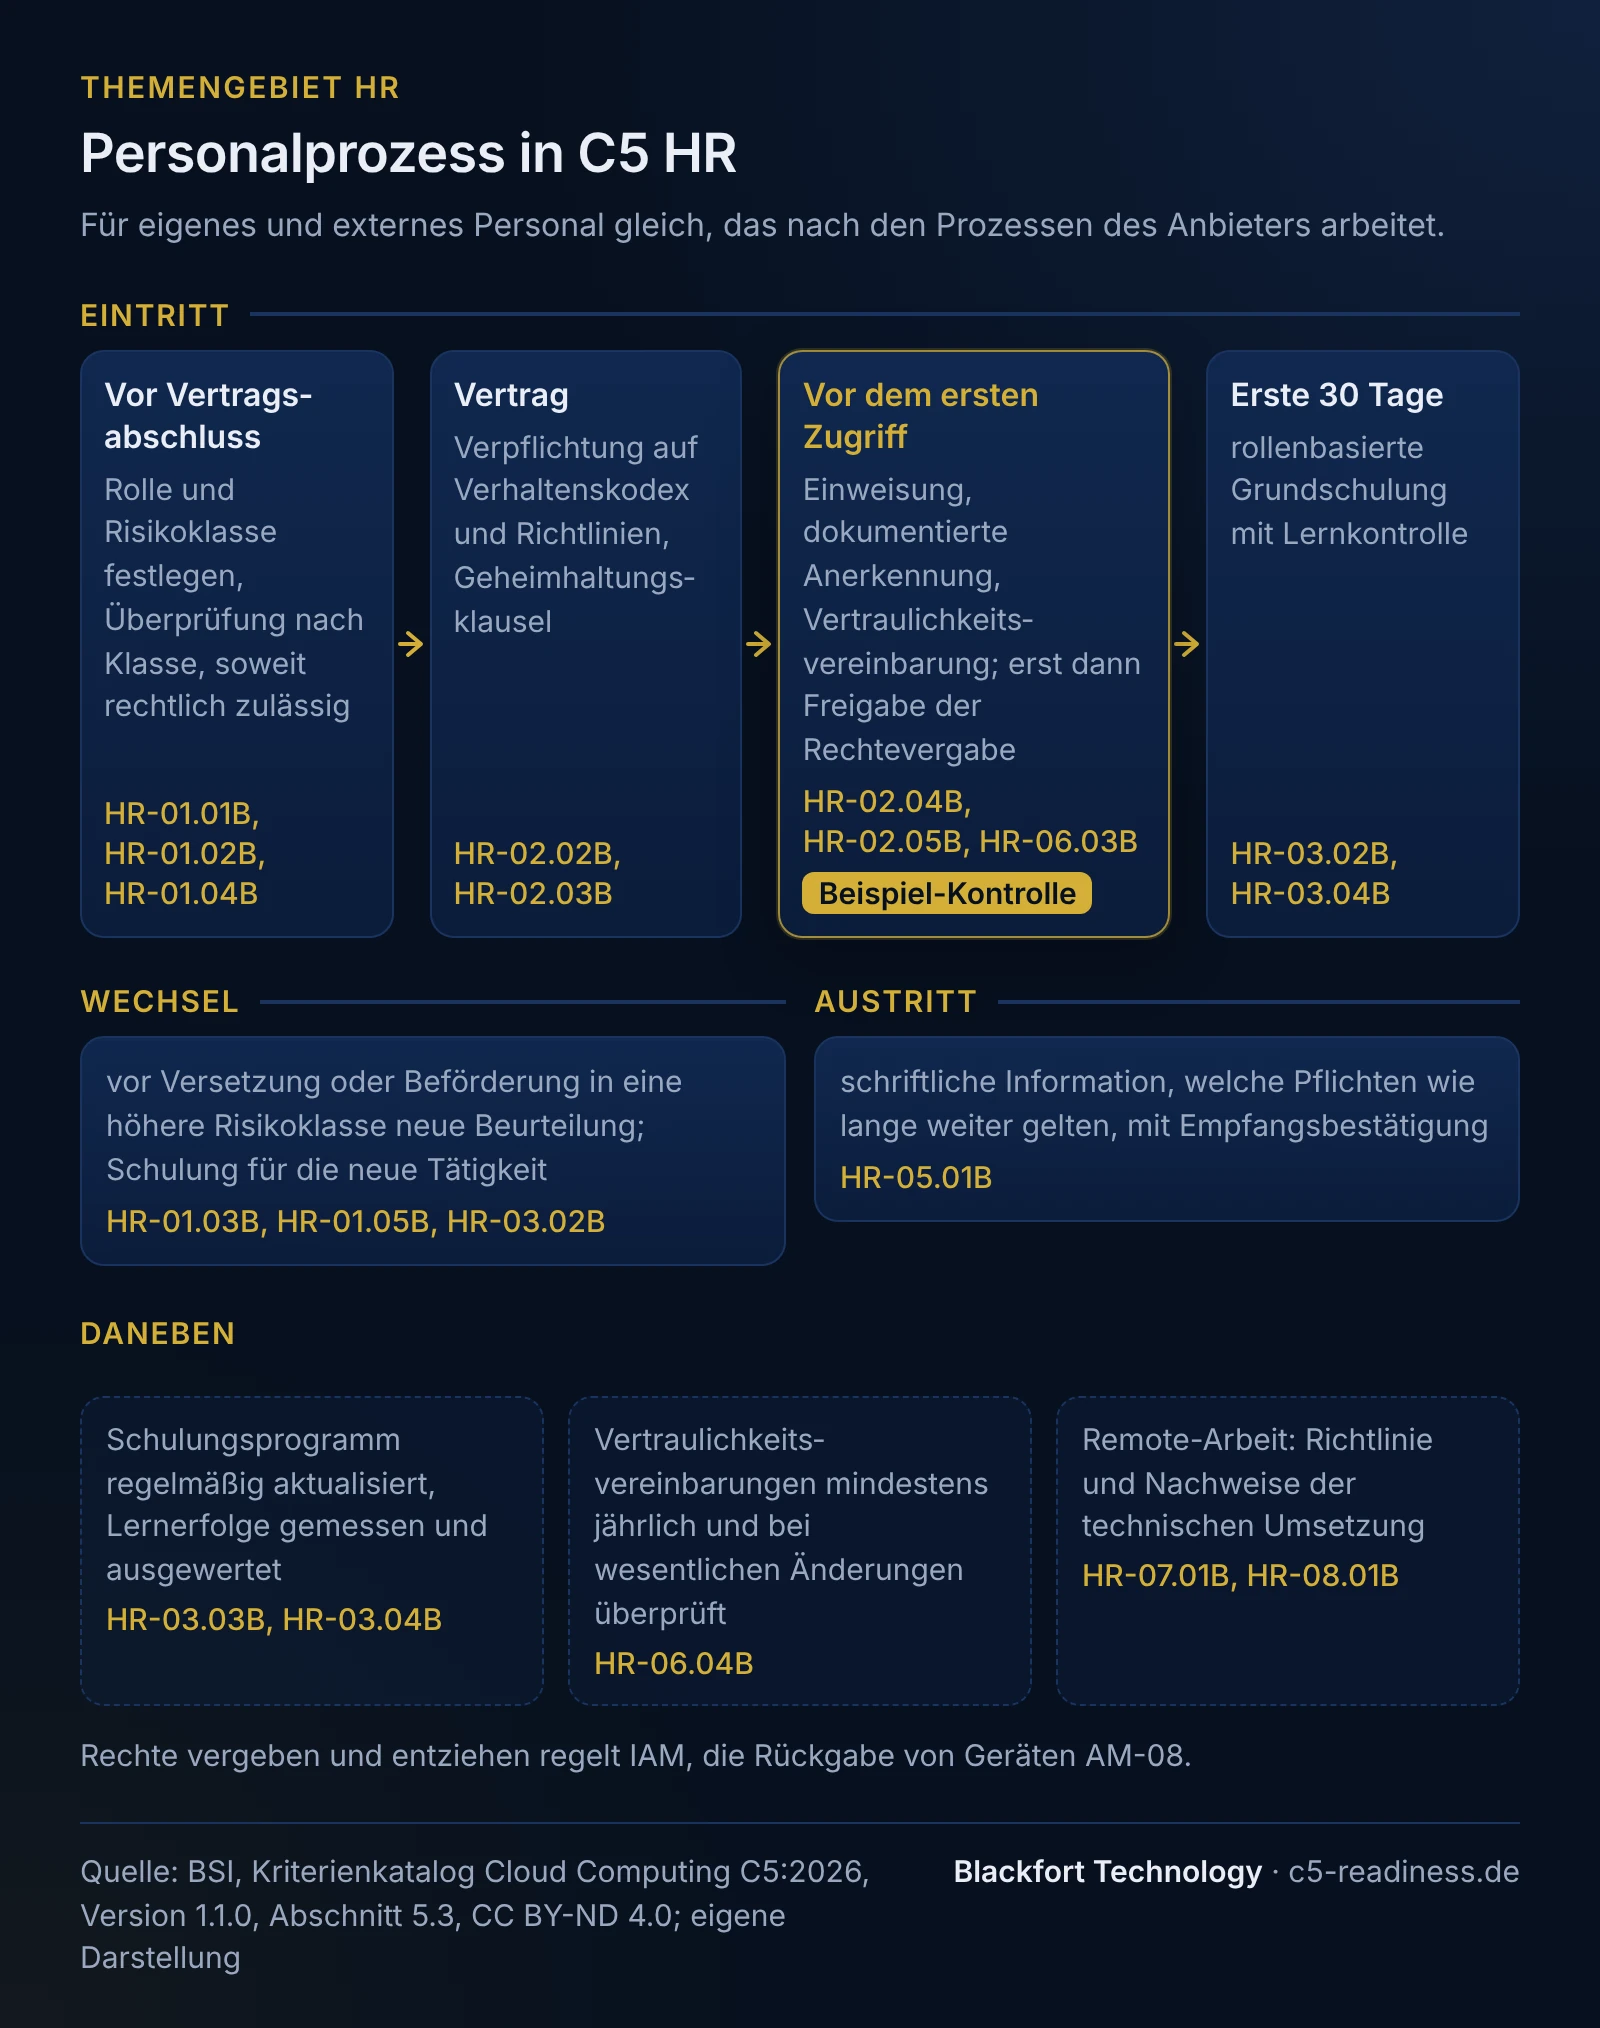
Die Kriterien legen vor allem fest, was vor dem ersten Zugriff erledigt sein muss. Unser Ablauf für das Beispiel, für eigenes und externes Personal gleich:
| Zeitpunkt | Schritt | Wer | Kriterium |
|---|---|---|---|
| vor Vertragsabschluss | Rolle und Risikoklasse festlegen, Überprüfung nach Klasse durchführen und dokumentieren | Personalabteilung, Fachbereich | HR-01.01B, HR-01.02B, HR-01.04B |
| Vertrag | Verpflichtung auf Verhaltenskodex, Informationssicherheitsrichtlinie und die darauf beruhenden Regeln; Geheimhaltungsklausel, die auch anonymisierte und pseudonymisierte Informationen erfasst; Hinweis auf mögliche Disziplinarmaßnahmen | Personalabteilung, Einkauf bei Externen | HR-02.02B, HR-02.03B, HR-04.03B |
| vor dem ersten Zugriff | Einweisung in Verhaltenskodex und Richtlinien, dokumentierte Anerkennung, Vertraulichkeitsvereinbarung; erst dann gibt die Personalabteilung die Rechtevergabe frei | Personalabteilung, Informationssicherheitsbeauftragte (ISB) | HR-02.04B, HR-02.05B, HR-06.03B |
| erste 30 Tage | rollenbasierte Grundschulung mit Lernkontrolle | ISB | HR-03.02B, HR-03.04B |
| bei Wechsel | vor Versetzung oder Beförderung in eine höhere Risikoklasse neue Beurteilung; Schulung für die neue Tätigkeit; Risiken aus dem Wechsel bewerten | Personalabteilung, Fachbereich | HR-01.03B, HR-01.05B, HR-03.02B |
| bei Austritt | schriftliche Information, welche Pflichten aus Vertrag und Vertraulichkeitsvereinbarung wie lange weiter gelten, mit Empfangsbestätigung | Personalabteilung | HR-05.01B |
Daneben laufen zwei Abläufe aus anderen Gebieten: die Rückgabe von Laptops und Sicherheitsschlüsseln, bei verspäteter Rückgabe der Entzug der Zugriffsrechte spätestens zum Austrittsdatum (AM-08, siehe Asset Management), und die Anpassung der Rechte mit den Fristen von IAM-04. Die Vertraulichkeitsvereinbarungen selbst überprüfen Sie nach HR-06.04B mindestens jährlich und bei wesentlichen Änderungen des Dienstes; ändern sich die Anforderungen, schließen Sie aktualisierte Vereinbarungen.
Wie bauen Sie ein rollenbasiertes Schulungsprogramm auf?
HR-03 verlangt ein zielgruppenorientiertes Programm, das alle internen und externen Beschäftigten regelmäßig und bei Änderung der Tätigkeit durchlaufen, ausgerichtet an Risikoklasse und technischen Verantwortlichkeiten (HR-03.02B). Die Inhalte werden anhand geänderter Richtlinien und der Bedrohungslage regelmäßig aktualisiert, die Lernerfolge gemessen und ausgewertet (HR-03.03B, HR-03.04B). Das verschärfende HR-03.02AS macht daraus „mindestens jährlich“. Unser Programm für das Beispiel:
| Zielgruppe | Schwerpunkte | Frequenz | Lernkontrolle |
|---|---|---|---|
| alle | Richtlinien, Umgang mit Kundendaten, aktuelle Bedrohungen wie Phishing, richtiges Verhalten bei Sicherheitsvorfällen, Remote-Arbeit | bei Eintritt und jährlich | kurzer Test, Auswertung je Zielgruppe |
| Entwicklung | sichere Entwicklung, Umgang mit Geheimnissen in Code und Pipeline | bei Eintritt, jährlich, bei Wechsel ins Team | Test und Auswertung der Befunde aus Code-Reviews |
| Administration und Betrieb | Umgang mit Systemkomponenten der Produktion, privilegierte Zugriffe, Notfallabläufe | bei Eintritt, jährlich, vor Übernahme privilegierter Rechte | Test, Teilnahme an einer Übung |
| Support | Einsicht in Kundendaten nur mit Ticket, Erkennen von Social Engineering am Telefon | bei Eintritt und jährlich | Test, simulierte Anrufe |
Die Messung muss nicht jede Person einzeln bewerten: Für das erweiternde HR-03.03AC lassen die ergänzenden Informationen ausdrücklich eine aggregierte Bewertung je Zielgruppe zu, auch zum Schutz der Beschäftigtendaten. Wir empfehlen, die Ergebnisse jährlich in die Überarbeitung des Programms zu geben.
Beispiel-Kontrollbeschreibung zu HR-02
Der heikelste Moment ist der erste Arbeitstag: Laptop und Zugänge sind schnell ausgegeben, Verpflichtung und Einweisung nicht. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-HR-02-01 Kein Zugriff vor Überprüfung, Verpflichtung und Einweisung |
| Zugeordnet | HR-01.02B, HR-02.04B, HR-02.05B, HR-06.03B |
| Ziel | Niemand, ob intern oder extern, erhält Zugriff auf Kundendaten oder Systemkomponenten der Produktion, bevor die Überprüfung nach Risikoklasse abgeschlossen, Verhaltenskodex und Richtlinien eingewiesen und anerkannt und die Vertraulichkeitsvereinbarung geschlossen ist. |
| Verantwortlich | Personalabteilung (Durchführung, Freigabe); Einkauf (Unterlagen der Externen); Kontrolle durch die ISB |
| Auslöser und Frequenz | ereignisbezogen bei jedem Eintritt und jedem Einsatzbeginn externer Kräfte; monatlicher Abgleich |
| Durchführung | Im Personalsystem hat jeder Eintritt eine Checkliste mit vier Pflichtfeldern: Überprüfung nach Klasse, unterschriebene Vertraulichkeitsvereinbarung, Einweisung, dokumentierte Anerkennung. Erst wenn alle vier gesetzt sind, wird das Ticket zur Rechtevergabe automatisch an den Betrieb weitergeleitet. Laptop und ein Konto ohne Zugriff auf Produktion und Kundendaten gibt es ab dem ersten Tag. |
| Kontrolle | Monatlich gleicht die ISB alle neuen Konten mit Zugriff auf Produktion oder Kundendaten mit den Checklisten ab und prüft, ob das Datum der Freigabe vor dem Datum der ersten Berechtigung liegt. |
| Eskalation | Findet der Abgleich ein Konto mit Zugriff ohne vollständige Checkliste, entzieht der Betrieb den Zugriff sofort, die ISB erfasst eine Abweichung und informiert die Leitung des Bereichs. |
| Nachweis | Checklisten mit Zeitstempeln, unterschriebene Vereinbarungen, Anerkennungen, Tickets zur Rechtevergabe, monatliches Abgleichprotokoll |
Ob die Kontrolle die Unterkriterien abdeckt, beurteilt der Prüfer; bei einem Typ-2-Bericht prüft er anhand einer Stichprobe der Eintritte im Zeitraum, ob sie wirksam war.
Welche Nachweise der Prüfer sehen will
HR-Nachweise enthalten personenbezogene Daten. Legen Sie fest, welche Belege der Prüfer in welcher Form sieht; für Disziplinarmaßnahmen sind anonymisierte Nachweise nach den ergänzenden Informationen zu HR-04.04B ausdrücklich zulässig. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Liste der Rollen mit Zugriff und ihrer Risikoklasse | HR-01.01B, HR-01.04B | Personalrichtlinie, Rollenkatalog | Personalabteilung, ISB | Stand im Zeitraum |
| Dokumentation der Überprüfung je Eintritt und Höherstufung | HR-01.02B, HR-01.05B | Personalsystem (Checkliste, ohne Inhalte der Unterlagen) | Personalabteilung | Stichprobe der Eintritte und Wechsel im Zeitraum |
| Vertragsmuster für Beschäftigte und Externe mit Verpflichtung und Geheimhaltungsklausel | HR-02.01B bis 03B | Personalabteilung, Einkauf | Personalabteilung | im Zeitraum gültige Fassung |
| Einweisung, Anerkennung und Vertraulichkeitsvereinbarung vor dem ersten Zugriff | HR-02.04B, HR-02.05B, HR-06.03B | Personalsystem, Tickets | Personalabteilung | Stichprobe, Datum vor erster Berechtigung |
| Schulungsplan je Zielgruppe, Teilnahmen, Auswertung der Lernerfolge | HR-03.01B bis 04B | Lernplattform | ISB | alle Durchläufe im Zeitraum |
| Richtlinie zu Disziplinarmaßnahmen, anonymisierte Fälle | HR-04.01B bis 04B | Personalabteilung | Personalabteilung | Fassung und Fälle im Zeitraum |
| Information über fortbestehende Pflichten beim Austritt | HR-05.01B | Personalsystem, Empfangsbestätigung | Personalabteilung | Stichprobe der Austritte im Zeitraum |
| Anforderungen an Vertraulichkeitsvereinbarungen mit Überprüfung | HR-06.01B, HR-06.04B | ISMS-Dokumentation | ISB | jährliche Überprüfung im Zeitraum |
| Richtlinie zur Remote-Arbeit und Nachweise der technischen Umsetzung | HR-07.01B, HR-08.01B | Richtlinie, Konfiguration der Geräteverwaltung | ISB, IT | Stand im Zeitraum |
Ein Nachweisregister ordnet jedem Unterkriterium seinen Nachweis zu; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Externe Entwickler ohne Überprüfung und Verpflichtung | Sie gelten intern als Personal des Dienstleisters. | Wer nach den Prozessen des Anbieters arbeitet, ist externes Personal im Sinne von HR-01; HR-02.05B und HR-06.03B gelten vor dem ersten Zugriff. | Externe durch denselben Eintrittsprozess führen, Vereinbarungen mit den Personen selbst. |
| Zugriff am ersten Tag | Konten werden mit dem Laptop ausgegeben. | HR-02.04B und HR-02.05B verlangen Einweisung und dokumentierte Anerkennung vor dem Zugriff. | Freigabe der Rechtevergabe an die vollständige Checkliste koppeln, wie in K-HR-02-01. |
| Eine Schulung für alle | Ein E-Learning für das ganze Unternehmen. | HR-03.02B verlangt ein rollenbasiertes Programm, das Risikoklasse und technische Verantwortlichkeiten berücksichtigt; HR-03.04B die Messung der Lernerfolge. | Zielgruppen nach Risikoklasse, Lernkontrolle je Zielgruppe, jährliche Auswertung. |
| Pflichten nach dem Austritt nicht mitgeteilt | Austritt besteht nur aus Geräterückgabe. | HR-05.01B verlangt, dass das Personal nachweislich weiß, welche Pflichten wie lange fortbestehen. | Austrittsschreiben mit Empfangsbestätigung als fester Schritt. |
| Private Geräte bei Remote-Arbeit | Keine verbindliche Richtlinie. | HR-07.01B verlangt unter anderem Sicherheitsanforderungen für den Remote-Zugriff und Ausstattung, die von der Organisation genehmigt ist, mit Verbot unregulierter persönlicher Geräte; HR-08.01B die technische Umsetzung. | Richtlinie nach SP-01, Zugriff nur von verwalteten Geräten, technisch durchgesetzt. |
Alle Kriterien des Themengebiets HR
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| HR-01 | Überprüfung der Qualifikation und Vertrauenswürdigkeit | 6/0/1 | Rollen mit Zugriff bestimmen, nach Risiko klassifizieren und das Personal vor Beschäftigung und vor Höherstufung im zulässigen Rahmen überprüfen. |
| HR-02 | Beschäftigungs- und Vertragsbedingungen | 5/0/0 | Verträge, die auf Verhaltenskodex und Richtlinien verpflichten und eine Geheimhaltungsklausel enthalten; Einweisung und Anerkennung vor dem ersten Zugriff. |
| HR-03 | Programm zur Sicherheitsausbildung und Sensibilisierung | 4/1/5 | Rollenbasierte Schulung für alle, regelmäßig aktualisiert, mit gemessenem Lernerfolg. |
| HR-04 | Maßregelungsprozess | 4/0/0 | Geregelte, verhältnismäßige Disziplinarmaßnahmen bei Verstößen, bekannt gemacht und dokumentiert. |
| HR-05 | Verantwortlichkeiten bei Beendigung oder Änderung der Beschäftigung | 1/0/0 | Nachweisliche Information, welche Pflichten nach Austritt oder Wechsel wie lange gelten. |
| HR-06 | Vertraulichkeitsvereinbarungen | 6/0/0 | Vereinbarungen mit Personal und Service-Organisationen auf Basis festgelegter Anforderungen, jährlich überprüft und bei Bedarf erneuert. |
| HR-07 | Remote-Arbeit - Richtlinie | 1/0/0 | Regeln für Informationen, Zugang, Kommunikation und Geräte beim Arbeiten außerhalb des Standorts. |
| HR-08 | Remote-Arbeit - Umsetzung | 1/0/0 | Die technischen und organisatorischen Maßnahmen, mit denen das Personal diese Regeln einhalten kann. |
Die Zusatzkriterien vertiefen zwei Themen: HR-01.01AC verlangt, dass der Anbieter in der Personalrichtlinie Positionen festlegt, die eine regelmäßige Beurteilung erfordern, und die Beurteilung für dieses Personal jährlich überprüft, HR-03.01AC bis HR-03.05AC die Überwachung des Schulungsabschlusses, eine zielgruppenbezogene Messung mit quantitativen und qualitativen Aspekten und die Rückkopplung in das Programm.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm. Was Sie aus einem zertifizierten ISMS insgesamt wiederverwenden können, steht auf der Seite C5 und ISO 27001.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| HR-01 | A.6.1 | Überprüfung von Personal | Risikoklassen für Rollen, Beurteilung vor Höherstufung |
| HR-02 | A.6.2 | Beschäftigungsbedingungen | dokumentierte Anerkennung vor dem ersten Zugriff, Geheimhaltung auch pseudonymisierter Daten |
| HR-03 | A.6.3 | Sensibilisierung und Schulung | rollenbasiert nach Risikoklasse, gemessener Lernerfolg |
| HR-04 | A.6.4 | Disziplinarverfahren | Dokumentation der Fälle |
| HR-05 | A.6.5 | Pflichten nach Beendigung | Information über die Dauer der fortbestehenden Pflichten |
| HR-06 | A.6.6 | Vertraulichkeitsvereinbarungen | jährliche Überprüfung der Anforderungen, Risikobeurteilung bei fehlender Einigung |
| HR-07, HR-08 | A.6.7, A.8.1 | Remote-Arbeit und Endgeräte | Verbot unregulierter persönlicher Geräte |
Häufige Fragen
Muss ich von Administratoren ein Führungszeugnis verlangen?+
Gilt HR auch für Freelancer und Dienstleister?+
Wie oft muss geschult werden?+
Muss jede Person einen Test bestehen?+
Was muss beim Austritt dokumentiert sein?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 IAM: Identitäts- und Berechtigungsmanagement nach C5:2026
- C5 AM: Asset Management und Asset-Inventar nach C5:2026
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.3 HR-01 bis HR-08, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.3, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), neue Kriterien HR-07 und HR-08 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).