
Stand: 2026-11-01
Diese Seite behandelt das Themengebiet PI (Portabilität und Interoperabilität) des C5:2026, Abschnitt 5.10 des Katalogs. Wie Kriterien und Unterkriterien grundsätzlich aufgebaut sind, erklärt die Seite C5-Kriterienkatalog.
Worum geht es im Themengebiet PI?
PI beantwortet drei Fragen, die Kunden vor einer Beschaffung stellen: Wie binde ich den Dienst an meine Systeme an? Bekomme ich meine Daten wieder, wenn ich gehe? Und was passiert danach mit ihnen beim Anbieter? Der Katalog fasst das in seiner Zielsetzung zusammen: den Dienst über andere Cloud-Dienste oder IT-Systeme der Kunden ansprechen zu können, die gespeicherten Kundendaten bei Beendigung des Auftragsverhältnisses zu beziehen und sie beim Anbieter sicher zu löschen (Abschnitt 5.10).
Das Gebiet umfasst drei Kriterien, PI-01 bis PI-03, mit 6 Basis-Unterkriterien und 5 erweiternden Zusatz-Unterkriterien; verschärfende gibt es nicht. Alle drei Kriterien gab es mit gleicher Nummer schon in C5:2020. Nach der Änderungshistorie des BSI ist die Pflicht, Schnittstellen zu dokumentieren, in das Gebiet PSS gewandert (PSS-01); PI-01 behandelt jetzt die Umsetzung der Schnittstellen. PI-03 lässt neu Ausnahmen von der Löschung zu, wenn eine gerichtliche Anordnung sie verlangt oder bekannte künftige finanzielle und rechtliche Pflichten die Daten noch erfordern.
Der Katalog verlangt keine neue Technik nur für die Portabilität: Der Anbieter muss nach den ergänzenden Informationen zu PI-01 weder neue Technologien entwickeln noch Informationen weitergeben, die als geistiges Eigentum oder Geschäftsgeheimnis geschützt sind.
Ausgangssituation: ein SaaS-Anbieter, dessen Kunden wechseln wollen
Fiktives Beispiel, kein Kunde. Ein Anbieter betreibt eine Software für Zeiterfassung und Projektabrechnung für Ingenieur- und Architekturbüros. Der Dienst läuft auf der Infrastruktur eines großen Cloud-Anbieters, mit verwalteter Datenbank, Objektspeicher für Belege und Pläne und einem Suchindex. Die Büros binden ihre Buchhaltung über eine REST-Schnittstelle an. Ein großer Kunde verlangt für die Vertragsverlängerung einen C5-Bericht und fragt im Fragebogen, wie er seine Daten bei Vertragsende zurückbekommt.
So sieht es vor dem Projekt aus:
- Die REST-Schnittstelle ist dokumentiert, die Buchungssätze lassen sich als CSV exportieren. Für Belege, Pläne und das Änderungsprotokoll gibt es keinen Export; Kunden müssen beim Support anfragen.
- Die Vertragsbedingungen sagen: „Nach Vertragsende werden die Daten gelöscht.“ Eine Frist für die Herausgabe, ein Löschzeitpunkt und die Mitwirkung der Kunden fehlen.
- Gelöscht wird ein Mandant mit einem Skript, das ein Entwickler bei Bedarf startet. Datensicherungen laufen nach ihrer Aufbewahrungszeit von selbst aus; ob der Suchindex mitgelöscht wird, weiß niemand genau.
- Einen Löschnachweis bekommt der Kunde nicht.
Keiner dieser Punkte fällt im laufenden Betrieb auf. Sie zeigen sich erst, wenn ein Kunde kündigt, und genau diesen Fall will der Prüfer belegt sehen.
Wer ist wofür verantwortlich: Anbieter, Plattform, Kunde?
Bei SaaS liegt PI zum größten Teil beim Anbieter: Der Kunde ist auf die Exportfunktionen angewiesen, die der Dienst bietet. Bei IaaS- und PaaS-ähnlichen Diensten ist es nach den ergänzenden Informationen zu PI-02 umgekehrt, dort extrahiert und sichert der Kunde seine Daten grundsätzlich selbst. Die Plattform ist im Beispiel ein Subdienstleister (Subservice-Organisation). Unsere Einordnung für das Beispiel:
| Aspekt | Anbieter | Plattform (Subdienstleister) | Kunde (Ingenieurbüro) |
|---|---|---|---|
| Schnittstellen zum Dienst | baut und betreibt sie mit Standardprotokollen und -formaten, Verschlüsselung und Authentisierung (PI-01.01B) | stellt Netz, Lastverteiler und Zertifikatsdienste bereit | prüft vor der Nutzung und bei jeder Änderung, ob die Schnittstellen für seinen Schutzbedarf angemessen sind |
| Export während des Vertrags | bietet Exportfunktionen oder einen Extraktionsdienst (PI-01.02B) | - | ruft seine Daten ab |
| Regeln zur Herausgabe bei Vertragsende | legt sie im Vertrag fest (PI-02.01B) | - | fordert die Daten fristgerecht an oder ruft sie ab und speichert sie nach den für ihn geltenden rechtlichen Anforderungen |
| Löschung nach Vertragsende | löscht in allen eigenen Speichern und belegt die Löschung (PI-03) | löscht Speichermedien und Datenträger ihrer Infrastruktur nach ihren eigenen Verfahren (bei Carve-out außerhalb Ihrer Prüfung) | klärt eigene Aufbewahrungspflichten und veranlasst die Löschung entsprechend |
Alle drei PI-Kriterien enthalten korrespondierende Kriterien für Kunden. Welche Kundenkontrollen Sie für Ihren Dienst voraussetzen, etwa dass der Kunde seine Daten innerhalb der Frist abruft, gehört als korrespondierende Kundenkontrollen (CUEC) in die Systembeschreibung. Der Prüfer prüft sie nicht beim Kunden, nur ob sie sachgerecht dargestellt sind.
Was muss im Vertrag zur Datenherausgabe stehen?
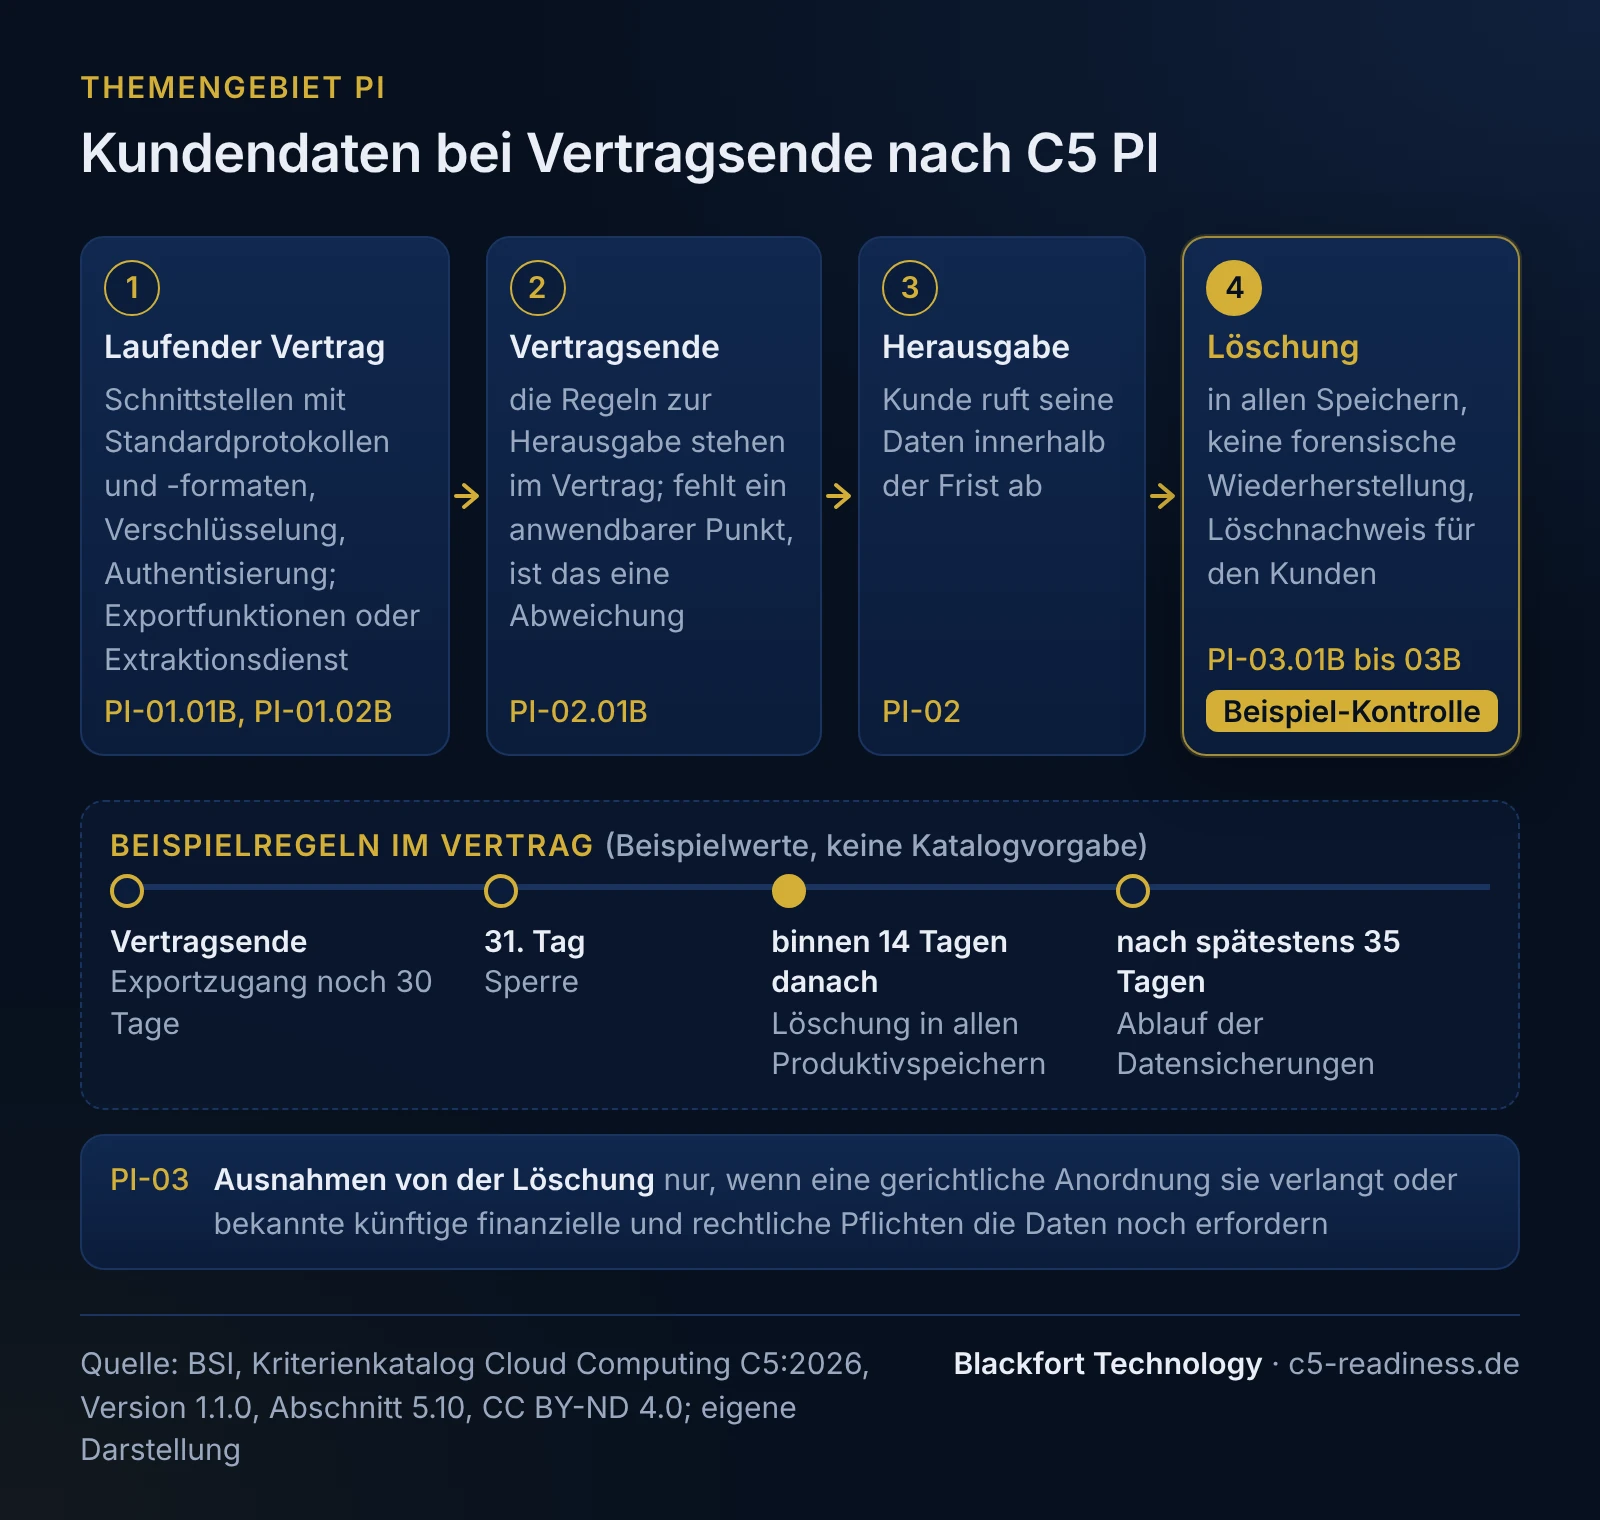
PI-02.01B verlangt, dass die vertraglichen Vereinbarungen die Bereitstellung der Kundendaten nach Vertragsende regeln, soweit die Punkte auf den Dienst anwendbar sind. Fehlt ein anwendbarer Punkt im Vertrag, ist das Kriterium nach den ergänzenden Informationen nicht erfüllt, und der Prüfer hält eine Abweichung fest. Den genauen Wortlaut der sieben Aspekte lesen Sie im Katalog. Für das Beispiel haben wir daraus Leitfragen und eigene Beispielregeln abgeleitet:
| Leitfrage (eigene) | Beispielregel im Vertrag (fiktiv) |
|---|---|
| Welche Daten bekommt der Kunde, in welchem Umfang und Format? | Buchungssätze, Stammdaten und Änderungsprotokoll als CSV und JSON, Belege und Pläne im hochgeladenen Originalformat. |
| Wie bekommt er sie? | Selbst über die Exportfunktion und die Schnittstelle; bei mehr als 500 GB auf Anforderung als verschlüsselter Download, den der Anbieter bereitstellt. |
| Unter welchen Bedingungen und Fristen gibt es Daten während der Laufzeit? | Export jederzeit ohne Mitwirkung des Anbieters. |
| Wie kann gekündigt werden, und wie lange stehen die Daten danach bereit? | Kündigungsfrist nach Hauptvertrag; Exportzugang 30 Tage nach Vertragsende. |
| Ab wann sind die Daten unzugänglich und gelöscht? | Sperre am 31. Tag, Löschung in allen Produktivspeichern binnen 14 Tagen danach, Ablauf der Datensicherungen nach spätestens 35 Tagen. |
| Was muss der Kunde selbst tun? | Export rechtzeitig anstoßen, Vollständigkeit prüfen, eigene Aufbewahrungspflichten beachten. |
| Wem gehören die Daten? | Die Kundendaten bleiben während der Laufzeit und danach Eigentum des Kunden. |
Die Fristen sind Beispielwerte, keine Katalogvorgaben; der Katalog legt keine bestimmte Dauer fest. Er nennt als mögliche rechtliche Anforderungen den EU Data Act und für Deutschland Aufbewahrungspflichten aus § 147 AO und § 257 HGB. Welche davon für Ihren Dienst und Ihre Verträge gelten, ist im Einzelfall rechtlich zu prüfen. Wer das erweiternde Unterkriterium PI-02.01AC aufnimmt, prüft diese Anforderungen mindestens einmal im Jahr und passt die Verträge an; mit PI-02.02AC gibt der Anbieter zusätzlich abgeleitete Cloud-Dienstdaten heraus, etwa Nutzungsprotokolle.
Beispiel-Kontrollbeschreibung zu PI-03
PI-03 verlangt drei Dinge: Die Löschung von Kundendaten, abgeleiteten Cloud-Dienstdaten und Kontodaten bei Vertragsende hält die vertraglichen Vereinbarungen ein (PI-03.01B), sie verhindert eine Wiederherstellung mit forensischen Mitteln nach dem Stand der Technik (PI-03.02B), und sie wird so dokumentiert, dass der Kunde einen Nachweis erhält (PI-03.03B). Als geeignete Methoden nennt der Katalog etwa mehrfaches Überschreiben oder die Löschung des Verschlüsselungsschlüssels. Unsere Beispiel-Kontrolle für den Anbieter oben (eigene Formulierung, kein Katalogtext):
| Feld | Beispiel |
|---|---|
| Kontroll-ID | K-PI-03-01 Löschung eines Mandanten nach Vertragsende |
| Zugeordnet | PI-03.01B bis PI-03.03B; Löschzeitpunkt nach PI-02.01B |
| Ziel | Nach Ablauf der vertraglichen Herausgabefrist sind alle Kundendaten, abgeleiteten Cloud-Dienstdaten und Kontodaten eines Mandanten in allen Speichern des Anbieters gelöscht und nicht wiederherstellbar, und der Kunde hat einen Löschnachweis. |
| Verantwortlich | Leitung Betrieb (Durchführung); Vertragsmanagement (Auslöser); Kontrolle durch die Informationssicherheitsbeauftragte (ISB) |
| Auslöser und Frequenz | ereignisbezogen: jedes Vertragsende im Vertragsregister; zusätzlich monatlicher Abgleich zwischen Vertragsregister und aktiven Mandanten |
| Durchführung | Das Vertragsregister erzeugt zum Vertragsende ein Ticket. Am 31. Tag sperrt der Betrieb den Mandanten. Die Löschroutine entfernt Datenbankschema, Objektspeicher-Bereich und Suchindex des Mandanten und löscht seinen mandantenbezogenen Schlüssel im Schlüsselverwaltungsdienst; damit sind auch verschlüsselte Datensicherungen nicht mehr lesbar. Kontodaten werden bis auf Rechnungsdaten mit gesetzlicher Aufbewahrungspflicht gelöscht; diese Ausnahme steht mit Rechtsgrund und Löschdatum im Ticket. |
| Kontrolle | Die Routine prüft nach dem Lauf, ob unter der Mandanten-ID noch Objekte, Tabellen oder Indexeinträge vorhanden sind, und bricht sonst mit Fehler ab. Die ISB sieht monatlich die Liste aller beendeten Verträge gegen Löschprotokolle und offene Ausnahmen durch. |
| Eskalation | Ist ein Mandant 14 Tage nach der Sperre nicht gelöscht, geht eine Meldung an die Leitung Betrieb; jede Überschreitung der Vertragsfrist wird als Abweichung erfasst und bewertet. |
| Nachweis | Ticket mit Zeitstempeln, Protokoll der Löschroutine mit Prüfergebnis, Protokoll der Schlüssellöschung, Löschbestätigung an den Kunden |
Die Löschung über den Schlüssel ist unsere Empfehlung für Datensicherungen, die sich nicht einzeln bearbeiten lassen; sie setzt voraus, dass jeder Mandant einen eigenen Schlüssel hat. Wie Sie Schlüssel verwalten, behandelt das Gebiet CRY. Ob die Kontrolle alle Unterkriterien abdeckt, beurteilt der Prüfer.
Welche Nachweise der Prüfer sehen will
Für PI kommen die Nachweise aus Vertrag, Schnittstellendokumentation und den Fällen beendeter Verträge. Endet im Prüfungszeitraum kein Vertrag, gibt es keinen echten Löschfall; klären Sie dann früh mit dem Prüfer, wie Sie das Verfahren belegen. Beispiele aus unserem Szenario:
| Nachweis | Kriterium | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Schnittstellendokumentation mit Protokollen, Datenformaten und Authentisierung | PI-01.01B | Entwicklerportal, Versionsverwaltung | Produktmanagement | im Zeitraum gültige Fassungen mit Änderungsdatum |
| Konfiguration der Transportverschlüsselung an den Schnittstellen | PI-01.01B | Konfigurationsexport des Lastverteilers | Betrieb | Stand zu Beginn und Ende des Zeitraums |
| Beschreibung der Exportfunktionen und des Extraktionsdienstes | PI-01.02B | Nutzerdokumentation | Produktmanagement | im Zeitraum gültige Fassung |
| Vertragsmuster mit den Regeln zur Datenherausgabe | PI-02.01B | Vertragsablage | Vertragsmanagement | im Zeitraum gültige Fassung |
| Liste der beendeten Verträge mit Export, Sperre und Löschung | PI-02.01B, PI-03.01B | Vertragsregister, Ticketsystem | Vertragsmanagement, Betrieb | alle Fälle im Zeitraum |
| Beschreibung des Löschverfahrens mit Methode je Speicher | PI-03.02B | Betriebshandbuch | Leitung Betrieb | im Zeitraum gültige Fassung |
| Löschprotokolle und Löschbestätigungen an Kunden | PI-03.03B | Protokollsystem, Ticketsystem | Betrieb | alle Fälle im Zeitraum |
Ein Nachweisregister hält fest, welcher Nachweis zu welchem Unterkriterium gehört; wie Sie es führen, zeigt die Seite Nachweise und Dokumentation.
Mögliche Lücken: Ursache, Wirkung, Abhilfe
Die folgenden Lücken ergeben sich aus dem Wortlaut der Kriterien und dem Szenario oben. Ist ein einziges Unterkriterium nicht erfüllt, gilt das Kriterium als nicht erfüllt, und der Prüfer berichtet die Abweichung (Abschnitte 3.4.12 und 3.4.13).
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Vertrag regelt die Herausgabe nur pauschal | Die Vertragsbedingungen sind älter als der C5-Wunsch der Kunden. | Fehlen anwendbare Aspekte aus PI-02.01B, ist das Kriterium nach den ergänzenden Informationen nicht erfüllt. | Vertragsmuster anhand der sieben Aspekte ergänzen, Bestandsverträge zur nächsten Verlängerung umstellen. |
| Nicht alle Daten lassen sich exportieren | Der Export deckt nur die Hauptobjekte ab, Anhänge und Protokolle fehlen. | PI-01.02B verlangt geeignete technische Mittel zur Extraktion der Kundendaten, bei großen Mengen einen Extraktionsdienst. | Export für alle Datenarten aus dem Vertrag, für den Rest einen beschriebenen Extraktionsdienst. |
| Löschung erfasst nicht alle Speicher | Das Löschskript kennt Datenbank und Objektspeicher, nicht aber Suchindex, Zwischenspeicher und Protokolle. | Die Löschung entspricht nicht dem Vertrag (PI-03.01B), Reste bleiben wiederherstellbar (PI-03.02B). | Datenfluss je Mandant inventarisieren, Löschroutine mit Prüfung auf Restbestände. |
| Kein Löschnachweis für den Kunden | Die Löschung läuft technisch, wird aber nicht dokumentiert oder mitgeteilt. | PI-03.03B ist nicht erfüllt, auch wenn die Daten gelöscht sind. | Löschbestätigung mit Datum, Umfang und Methode an den Kunden, Ablage im Ticket. |
| Ausnahmen ohne Grund | Daten bleiben „vorsichtshalber“ länger liegen. | PI-03.01B lässt Ausnahmen nur bei gültiger gerichtlicher Anordnung oder für bekannte künftige finanzielle und rechtliche Pflichten zu. | jede Ausnahme mit Rechtsgrund, Umfang und Löschdatum dokumentieren und nachhalten. |
Welche Lücken zuerst zu schließen sind, entscheidet die Maßnahmenplanung über alle Gebiete hinweg. Vertragsänderungen brauchen Vorlauf; planen Sie sie vor Beginn eines Typ-2-Zeitraums ein.
Alle Kriterien des Themengebiets PI
Titel nach der deutschen Fassung 1.1.0, Zählung der Unterkriterien nach Abschnitt 5 (B = Basis, AS = verschärfend, AC = erweiternd). Die Spalte „Worum es geht“ ist unsere eigene Kurzbeschreibung, kein Katalogtext; verbindlich ist der Wortlaut der Kriterien im Katalog.
| ID | Titel (Katalog) | B/AS/AC | Worum es geht |
|---|---|---|---|
| PI-01 | Sicherheit von Eingabe- und Ausgabeschnittstellen | 2/0/3 | Schnittstellen mit Standardprotokollen und -formaten, Verschlüsselung, Integritätsprüfung und Mitteln zur Datenextraktion. |
| PI-02 | Vertragliche Vereinbarungen zur Bereitstellung von Cloud-Kundendaten | 1/0/2 | Vertragsregeln, welche Daten der Kunde bei Vertragsende wie und bis wann bekommt. |
| PI-03 | Sichere Datenlöschung | 3/0/0 | Löschung nach Vertrag, ohne forensische Wiederherstellung und mit Nachweis für den Kunden. |
Die erweiternden Unterkriterien von PI-01 betreffen Kundenanforderungen, die im Vertrieb auftauchen können: eine Anwendungs-Firewall vor Administrationsschnittstellen, die aus öffentlichen Netzen erreichbar sind (PI-01.01AC), und die Anbindung eigener Identitätsanbieter der Kunden über ein standardisiertes Protokoll mit klarer Dokumentation (PI-01.02AC, PI-01.03AC). Welche Sie aufnehmen, richtet sich nach Ihren Kunden.
Bezug zu ISO/IEC 27001:2022 Anhang A
Die folgende Zuordnung ist unsere eigene, nicht amtliche Einordnung nach Thema. Das BSI hat für C5:2026 noch keine Kreuzreferenz veröffentlicht, und auch eine amtliche Tabelle zeigt nach dem Katalog nur thematische Nähe, keine Erfüllung (Abschnitt 3.3). Die Kurzbezeichnungen sind unsere, keine Titel aus der Norm.
| C5:2026 | ISO/IEC 27001:2022 Anhang A | Thema (Kurzbezeichnung) | Was C5 zusätzlich konkret verlangt (unsere Einschätzung) |
|---|---|---|---|
| PI-01 | A.5.14, A.8.26 | Informationsübertragung, Sicherheitsanforderungen an Anwendungen | Mittel zur Datenextraktion für Kunden, bei großen Mengen als Dienst |
| PI-02 | kein direktes Gegenstück; thematisch am nächsten A.5.31 | rechtliche und vertragliche Anforderungen | sieben vertragliche Aspekte der Datenherausgabe, fehlende Aspekte sind eine Abweichung |
| PI-03 | A.8.10, A.7.14 | Löschung von Informationen, Entsorgung von Datenträgern | Löschnachweis für den Kunden, Ausnahmen nur aus zwei Gründen |
Häufige Fragen
Schreibt C5 eine Frist für die Herausgabe der Daten nach Vertragsende vor?+
Muss ich Daten in einem bestimmten Format herausgeben?+
Reicht es, Datensicherungen nach ihrer Aufbewahrungszeit auslaufen zu lassen?+
Darf ich Daten nach Vertragsende aufbewahren, etwa Rechnungsdaten?+
Gilt PI auch für IaaS- und PaaS-Dienste?+
Weiterlesen
- C5-Kriterienkatalog: Aufbau, Basis- und Zusatzkriterien
- C5 SSO: Dienstleister steuern und überwachen nach C5:2026
- C5 OPS: Regelbetrieb nach C5:2026 prüffähig umsetzen
- C5 CRY: Kryptographie und Schlüsselmanagement nach C5:2026
- C5 PSS: Produktsicherheit des Cloud-Dienstes nach C5:2026
- Systembeschreibung C5: Mindestinhalte, Gliederung, Prüfung
- C5-Dokumentation: Nachweisregister für die Prüfung führen
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitt 5.10 PI-01 bis PI-03, Abschnitte 3.3, 3.4.12 und 3.4.13, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: Cloud Computing Compliance Criteria Catalogue C5:2026, Version 1.0.1 (PDF, englisch), Abschnitt 5.10, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- BSI: C5:2026 Änderungshistorie (Excel, englisch), Blatt „Change History“, PI-01 bis PI-03 (abgerufen am 2026-11-01)
- BSI: C5:2026 (Übersichtsseite mit Downloads) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).