
Stand: 2026-11-01
Diese Seite richtet sich an Hersteller digitaler Gesundheitsanwendungen (DiGA) nach § 139e SGB V und digitaler Pflegeanwendungen (DiPA) nach § 78a SGB XI, deren Anwendung ein Hintergrundsystem in der Cloud nutzt. Ob § 393 SGB V auf Ihren Dienst anwendbar ist, erklärt die Seite § 393 SGB V; das ist im Einzelfall rechtlich zu prüfen. Diese Seite wiederholt es nicht und ist keine Rechtsberatung.
Drei Nachweise, die nebeneinander stehen
DiGA- und DiPA-Hersteller begegnen drei Nachweisen mit unterschiedlichem Gegenstand. Die Tabelle trennt sie. Wie sich die Prüfgegenstände von TR-03161 und C5 im Einzelnen abstimmen lassen, geht über diese Seite hinaus.
Welche Richtlinie für das Zertifikat zur Datensicherheit gilt, sagt das Bundesinstitut für Arzneimittel und Medizinprodukte (BfArM): Es nennt die TR-03161 des BSI, Teil 1 für mobile Anwendungen (Version 3.0), Teil 2 für Web-Anwendungen und Teil 3 für Hintergrundsysteme (je Version 2.0), als „die maßgeblichen Technischen Richtlinien für die Zertifikate nach § 139e Absatz 10 SGB V und § 78a Absatz 7 SGB XI“.
| Nachweis | Grundlage | Gegenstand | Wer ihn braucht |
|---|---|---|---|
| Zertifikat zur Datensicherheit | § 139e Abs. 10 SGB V; für DiPA § 78a Abs. 7 SGB XI; Richtlinie nach Angabe des BfArM die TR-03161 Teil 1 bis 3 | die Anwendung; nach der FAQ des BSI zur TR-03161 befristet auf fünf Jahre und gültig für die geprüfte Version | der Hersteller, spätestens seit dem 1. Januar 2025 |
| C5-Testat Typ 2 der Plattform | TR-03161 Teil 3, Prüfaspekt O.Org_2 | die genutzten Cloud-Dienste aus der genutzten Region | der Cloud-Anbieter, auf dem das Hintergrundsystem läuft, über den gesamten Nutzungszeitraum |
| eigenes C5-Testat | Kundenanforderung, Vertrag, gegebenenfalls Gesetz; wo § 393 SGB V greift, lässt die C5-Gleichwertigkeitsverordnung anstelle des C5-Testats unter Bedingungen einen anderen Nachweis mit Maßnahmenplan zu | der Cloud-Dienst des Herstellers | der Hersteller, wenn Kunden oder eine Vorschrift es verlangen |
Was die TR-03161 Teil 3 im Prüfaspekt O.Org_2 vom Testat der Plattform verlangt und wie die Prüfstelle es prüft, steht auf der Seite TR-03161 und C5. Für diese Seite reicht: Gefordert ist das Testat des Cloud-Anbieters für die genutzten Dienste und die genutzte Region, über den gesamten Nutzungszeitraum.
Das Beispiel: eine DiGA für Bewegungstherapie
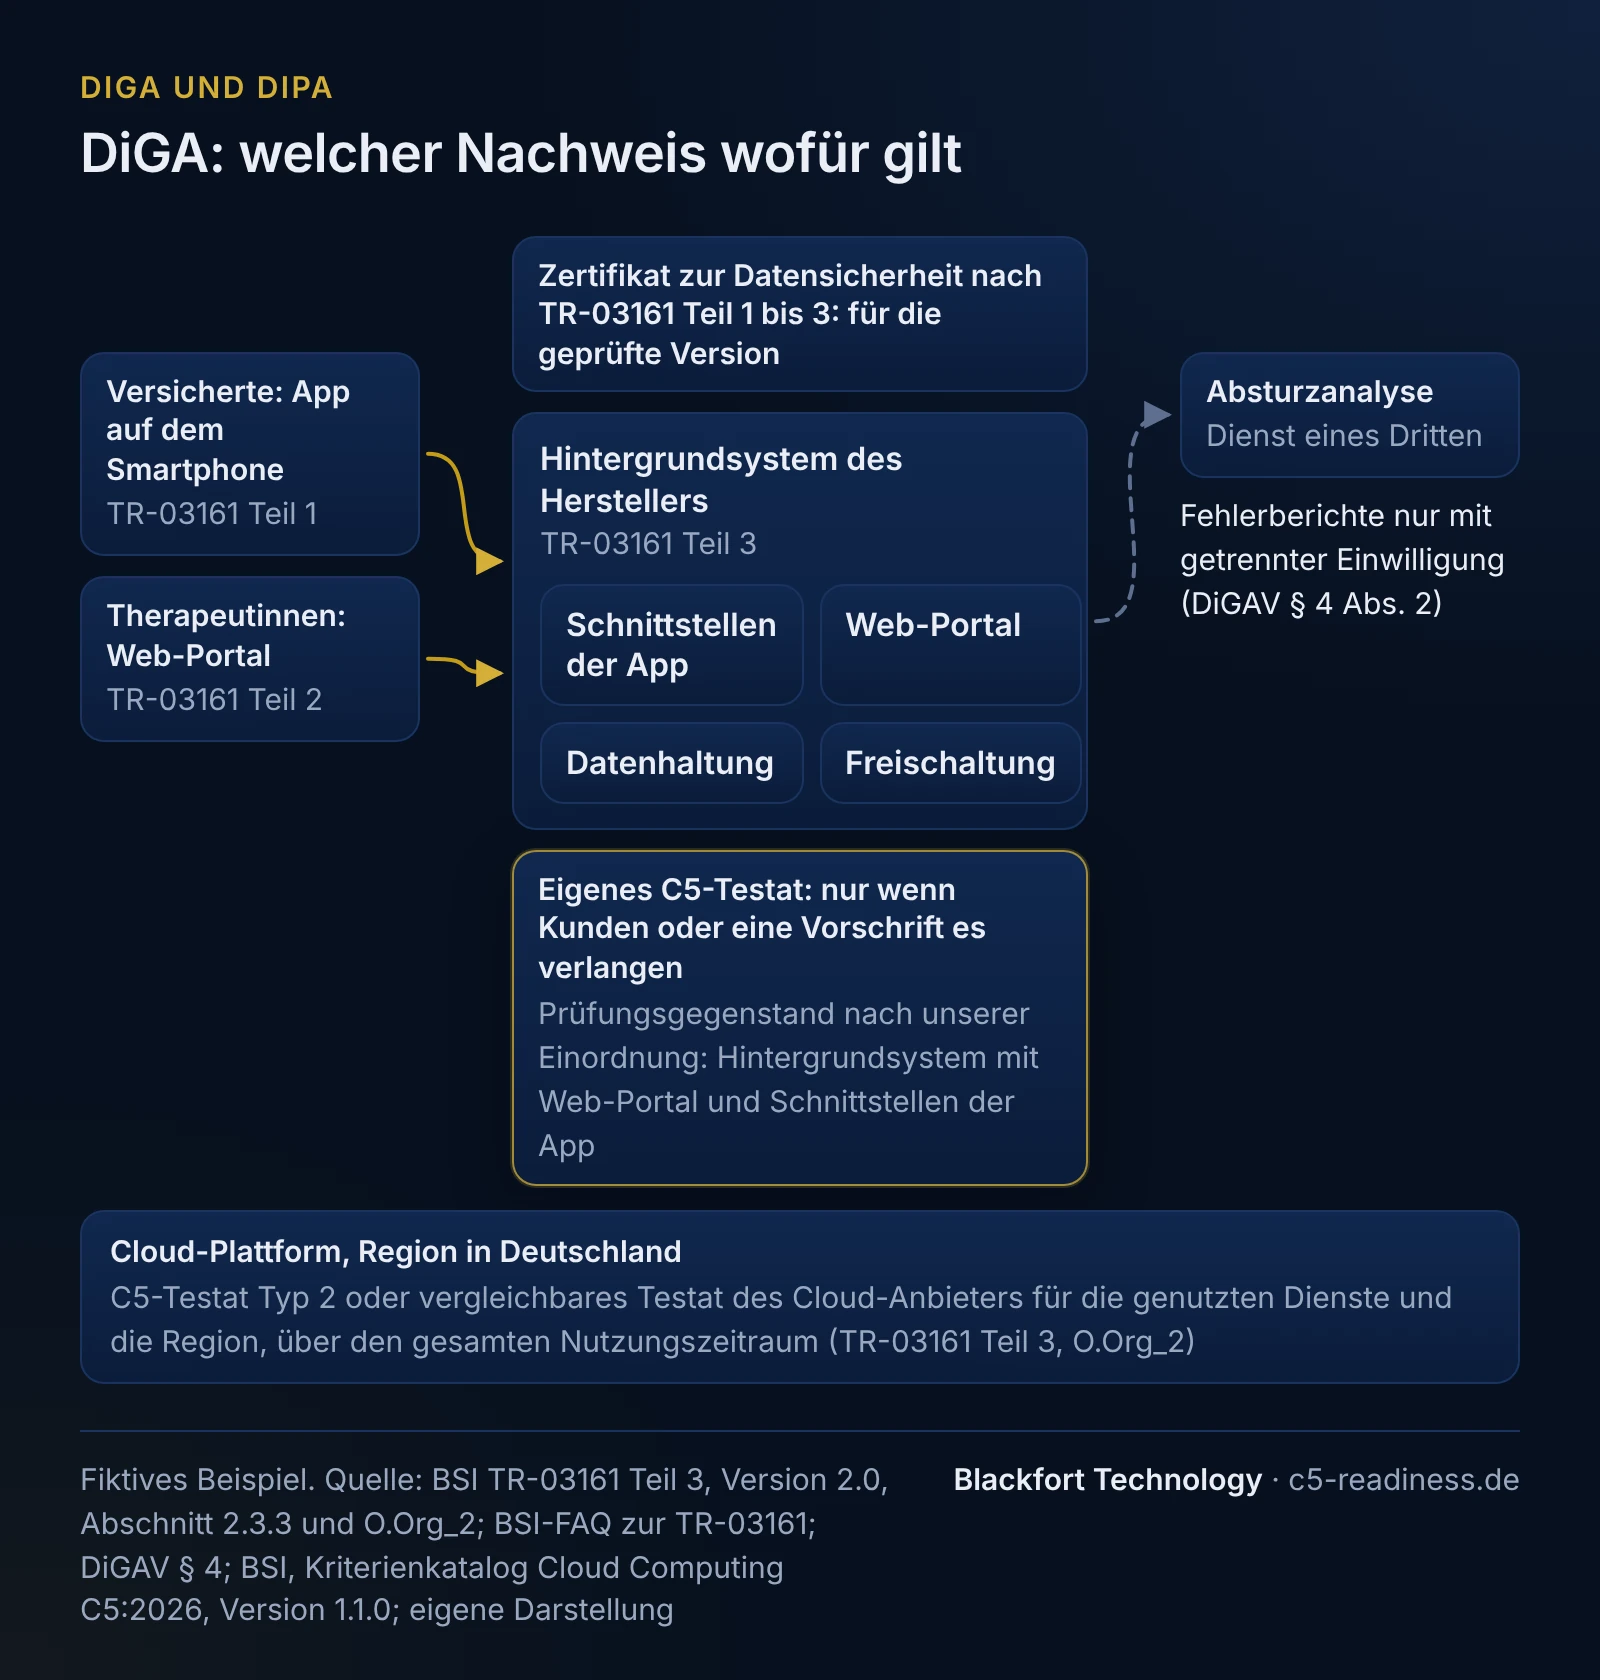
Fiktives Beispiel, kein Kunde. Ein Hersteller bietet eine DiGA an, mit der Versicherte nach einer Knieoperation Übungen machen und Schmerzwerte erfassen. Die Architektur:
- App für Smartphones, die Übungsvideos zeigt und Eingaben an das Hintergrundsystem schickt.
- Hintergrundsystem auf einer Cloud-Plattform in einer Region in Deutschland: Schnittstellen der App, Datenhaltung, Freischaltung mit dem Code der Krankenkasse.
- Web-Portal, in dem behandelnde Therapeutinnen mit Zustimmung der Versicherten den Verlauf sehen.
- Absturzanalyse über den Dienst eines Dritten, der Fehlerberichte der App sammelt.
Für die TR-03161 sind damit nach der FAQ des BSI alle drei Teile berührt: die App (Teil 1), das Web-Portal (Teil 2) und das Hintergrundsystem (Teil 3).
Entscheidung 1: Plattformtestat prüfen und eigenes Testat abgrenzen
Im Beispiel läuft das Hintergrundsystem auf mehreren Diensten der Plattform. Der Hersteller führt eine Liste, welche Plattformdienste in welcher Region im Einsatz sind, und gleicht sie mit jedem neuen Plattformbericht ab: Fehlt ein Dienst im Bericht oder schließt ein Berichtszeitraum nicht an den vorigen an, ist die Anforderung für diesen Dienst offen. Wie man prüft, was ein Plattformtestat für den eigenen Dienst abdeckt, siehe C5-Scope.
Ob der Hersteller daneben selbst ein C5-Testat braucht, behandelt die Seite TR-03161 und C5. Kommt es dazu, weil Kliniken, Kassen oder eine Vorschrift es verlangen, ist der Prüfungsgegenstand nach unserer Einordnung das Hintergrundsystem mit Web-Portal und den Schnittstellen der App. Die App auf dem Smartphone ist kein Teil des Cloud-Dienstes; ihre Entwicklung gehört trotzdem in den Entwicklungsprozess, den der Prüfer sieht. Die Plattform steht dann als Subdienstleister (Subservice-Organisation) in der Systembeschreibung.
Entscheidung 2: Ein Änderungsprozess für Zertifikat und Typ 2
Das TR-Zertifikat gilt nach der FAQ des BSI nur für die geprüfte Version. Betrifft eine Änderung möglicherweise die TR-Konformität, ist eine Re-Zertifizierung nötig; ist eine Auswirkung eindeutig ausgeschlossen, kann das Zertifikat per Maintenance auf die neue Version erweitert werden. Ein C5-Typ-2-Bericht prüft dagegen, ob Ihr Änderungsprozess über den ganzen Zeitraum wirksam war.
DEV-06.01B verlangt, Änderungen einer Risikobeurteilung zu unterziehen, die ihre Auswirkungen auf den gesamten Dienst bewertet. Unsere Empfehlung: Nehmen Sie in diese Risikobeurteilung ein Pflichtfeld auf, ob die Änderung die TR-Konformität berühren kann, mit Begründung. Dann belegt dasselbe Ticket die C5-Kontrolle und dokumentiert die Entscheidung über Re-Zertifizierung oder Maintenance. Wie Änderungen insgesamt prüffähig werden, siehe Themengebiet DEV.
Entscheidung 3: Zwecke und Datenflüsse nach DiGAV
Die DiGAV begrenzt die Zwecke der Datenverarbeitung. Nach § 4 Abs. 2 DiGAV dürfen personenbezogene Daten nur auf Grund einer Einwilligung und nur zu den dort genannten Zwecken verarbeitet werden; die Einwilligung für die dauerhafte Gewährleistung der technischen Funktionsfähigkeit, der Nutzerfreundlichkeit und der Weiterentwicklung (Nr. 4) ist getrennt von der Einwilligung für die übrigen Zwecke einzuholen. § 4 Abs. 3 DiGAV beschränkt die Verarbeitung, auch im Auftrag, auf das Inland, die EU, gleichgestellte Staaten und Drittstaaten mit Angemessenheitsbeschluss.
Für das C5-Testat hat das zwei Folgen:
- Datenflüsse zu Dienstleistern. SSO-07.01B verlangt, Datenflüsse und Schnittstellen zu den genutzten Dienstleistern zu dokumentieren und Kunden zu informieren, welche Arten von Daten diese verarbeiten. Im Beispiel fließen Fehlerberichte zur Absturzanalyse. Nach unserer Einordnung gehört in die Dokumentation, dass dieser Fluss nur bei getrennter Einwilligung stattfindet, und in den Nachweis, wie die App das technisch durchsetzt.
- Verarbeitungsorte. PSS-12.01B verlangt, dass Kundendaten und Datensicherungen nur in der vertraglich vereinbarten Region verarbeitet und gespeichert werden. Für Dienstleister verlangt PSS-12.02B dasselbe: Auch der Absturzanalyse-Dienst und jeder andere Dienstleister, der Daten der Versicherten erhält, hält sich an die gewählte Region.
Ob die Einwilligungen datenschutzrechtlich wirksam sind, beantwortet der C5 nicht. Wie Sie Dienstleister einstufen und das Inventar führen, siehe Subdienstleisterinventar.
Entscheidung 4: Kundenkontrollen, die Versicherte erfüllen können
Die Systembeschreibung nennt die korrespondierenden Kundenkontrollen (CUEC), die der Anbieter bei der Ausgestaltung seiner Kontrollen voraussetzt (Abschnitt 3.4.5.1 Nr. 7). Bei einer DiGA sind Kunden in der Regel Versicherte ohne IT-Abteilung. Nach unserer Einschätzung sollten Sie deshalb nur wenige, einfache Kundenkontrollen voraussetzen, etwa eine Bildschirmsperre und das Einspielen von App-Updates, und alles andere im eigenen Dienst lösen. Die Hinweise für Nutzer gehören in die Leitlinien für Kunden (PSS-01). Für Therapeutinnen im Web-Portal gelten eigene Kundenkontrollen, etwa der Umgang mit ihren Zugangsdaten.
Nachweise, die DiGA- und DiPA-Hersteller vorbereiten sollten
| Thema | Nachweis | Herkunft | Verantwortlich | Zeitbezug |
|---|---|---|---|---|
| Plattformtestat | Liste der genutzten Plattformdienste und Regionen, Abgleich mit dem Plattformbericht, Auswertung der Abweichungen | Architektur, Dienstleistersteuerung | Leitung Betrieb | je neuem Plattformbericht, lückenlose Zeiträume |
| Änderungen | Tickets mit Risikobeurteilung und Feld zur TR-Konformität, Entscheidung Re-Zertifizierung oder Maintenance | Entwicklung | Leitung Entwicklung | alle Änderungen im Zeitraum |
| Einwilligung und Datenfluss | Datenflussdokumentation, Konfiguration der App, Testprotokoll ohne Einwilligung kein Versand | Entwicklung, Datenschutz | Produktverantwortung | je Version der App |
| Region | Konfiguration von Hintergrundsystem, Backups und Dienstleistern | Betrieb | Leitung Betrieb | Stichtag bzw. Stichproben im Zeitraum |
Mögliche Lücken bei DiGA- und DiPA-Herstellern
| Mögliche Lücke | Ursache | Wirkung | Abhilfe |
|---|---|---|---|
| Neuer Plattformdienst ohne Testatabgleich | Ein Team nutzt einen weiteren Dienst der Plattform, etwa für Benachrichtigungen | Der Dienst ist nicht vom Plattformbericht abgedeckt; die Anforderung aus O.Org_2 ist für ihn offen | Freigabe neuer Plattformdienste an den Abgleich mit dem Plattformbericht knüpfen |
| Hotfix ohne Bewertung der TR-Konformität | Dringende Fehlerbehebung außerhalb des Regelprozesses | Unklar, ob das Zertifikat die laufende Version noch abdeckt; Ausnahme im Typ-2-Zeitraum nicht belegt | Notfalländerungen mit verkürzter, aber dokumentierter Bewertung |
| Fehlerberichte mit Gesundheitsdaten | Das Analyse-Werkzeug erfasst Bildschirminhalte oder Eingaben | Daten fließen ohne passende Einwilligung und möglicherweise in eine andere Region | Felder in Fehlerberichten begrenzen, Region des Dienstes vertraglich festlegen, Test je Version |
Häufige Fragen
Gilt das TR-Zertifikat auch nach einem Update?+
Gehört die App selbst in den C5-Scope?+
Gelten die Regeln für DiPA genauso?+
Weiterlesen
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- BSI TR-03161 und C5: Prüfgegenstände und Nachweise abstimmen
- C5-Scope: Dienst abgrenzen, Plattformtestat, Carve-out
- C5 DEV: Entwicklung und Änderungsmanagement nach C5:2026
- C5-Subdienstleisterinventar: Beispiel und Auswertung
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- BSI: TR-03161 Anforderungen an Anwendungen im Gesundheitswesen, Teil 3: Hintergrundsysteme, Version 2.0 vom 25.03.2024 (PDF), Abschnitt 2.3.3 und Prüfaspekt O.Org_2 (abgerufen am 2026-11-01)
- BSI: FAQ zur TR-03161 (abgerufen am 2026-11-01)
- § 139e SGB V, Verzeichnis für digitale Gesundheitsanwendungen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- § 78a SGB XI, Verträge über digitale Pflegeanwendungen und Verzeichnis für digitale Pflegeanwendungen (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- Digitale Gesundheitsanwendungen-Verordnung (DiGAV), § 4 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 3.4.5.1 und 3.4.6 sowie DEV-06, SSO-07, PSS-01, PSS-12, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).