
Stand: 2026-11-01
Was ist EUCS?
EUCS steht für European Cybersecurity Certification Scheme for Cloud Services, ein europäisches Zertifizierungsschema für die Cybersicherheit von Cloud-Diensten. Die EU-Kommission hat die EU-Agentur für Cybersicherheit ENISA beauftragt, dafür einen Schema-Entwurf (Candidate Scheme) zu erarbeiten. Ein solcher Entwurf wirkt nach Angaben der ENISA erst, wenn er als Durchführungsrechtsakt der EU erlassen ist; danach haben die Mitgliedstaaten Zeit, den Betrieb des Schemas vorzubereiten, bevor Zertifikate ausgestellt werden.
EUCS ist damit ein anderes Instrument als C5. Für C5 gibt es kein Zertifizierungsverfahren; den Nachweis bildet ein Testat eines unabhängigen Prüfers nach ISAE 3000 (Revised) oder IDW PS 860 (siehe C5-Testat). EUCS ist als Zertifizierung im Rahmen des europäischen Cybersecurity Act angelegt.
Wie ist der Stand des Verfahrens am 1. November 2026?
EUCS ist nicht angenommen. Wir haben am 1. November 2026 die Seiten der beiden zuständigen Stellen geprüft; das Ergebnis:
| Quelle | Was dort steht | Stand der Seite |
|---|---|---|
| ENISA, Bibliothek der Schema-Entwürfe | Unter EUCS genau eine Veröffentlichung: „Candidate EUCS Scheme v1.0“, ein Entwurf, datiert 22.12.2020. | geprüft 01.11.2026 |
| ENISA, Entwicklung von Zertifizierungsschemata | Ein Entwurf wirkt erst, wenn die Kommission ihn nach Beteiligung der Mitgliedstaaten als Durchführungsrechtsakt erlassen hat; danach bereiten die Mitgliedstaaten den Betrieb vor. | geprüft 01.11.2026 |
| EU-Kommission, Cybersecurity Certification Framework | Cloud-Dienste stehen in der Liste der Schemata, deren Ausarbeitung die Kommission bei ENISA angefordert hat. Als erstes EU-weites Schema ist EUCC genannt (Common Criteria für IKT-Produkte). | letzte Aktualisierung 09.09.2026, geprüft 01.11.2026 |
| EU-Kommission, Cybersecurity Act | Am 20.01.2026 hat die Kommission einen überarbeiteten Cybersecurity Act vorgeschlagen; der neue Rahmen soll Schemata nach einfacheren Verfahren, im Regelfall binnen 12 Monaten, entwickeln und sie als freiwilliges Werkzeug für Unternehmen gestalten. | letzte Aktualisierung 22.06.2026 bzw. 09.09.2026, geprüft 01.11.2026 |
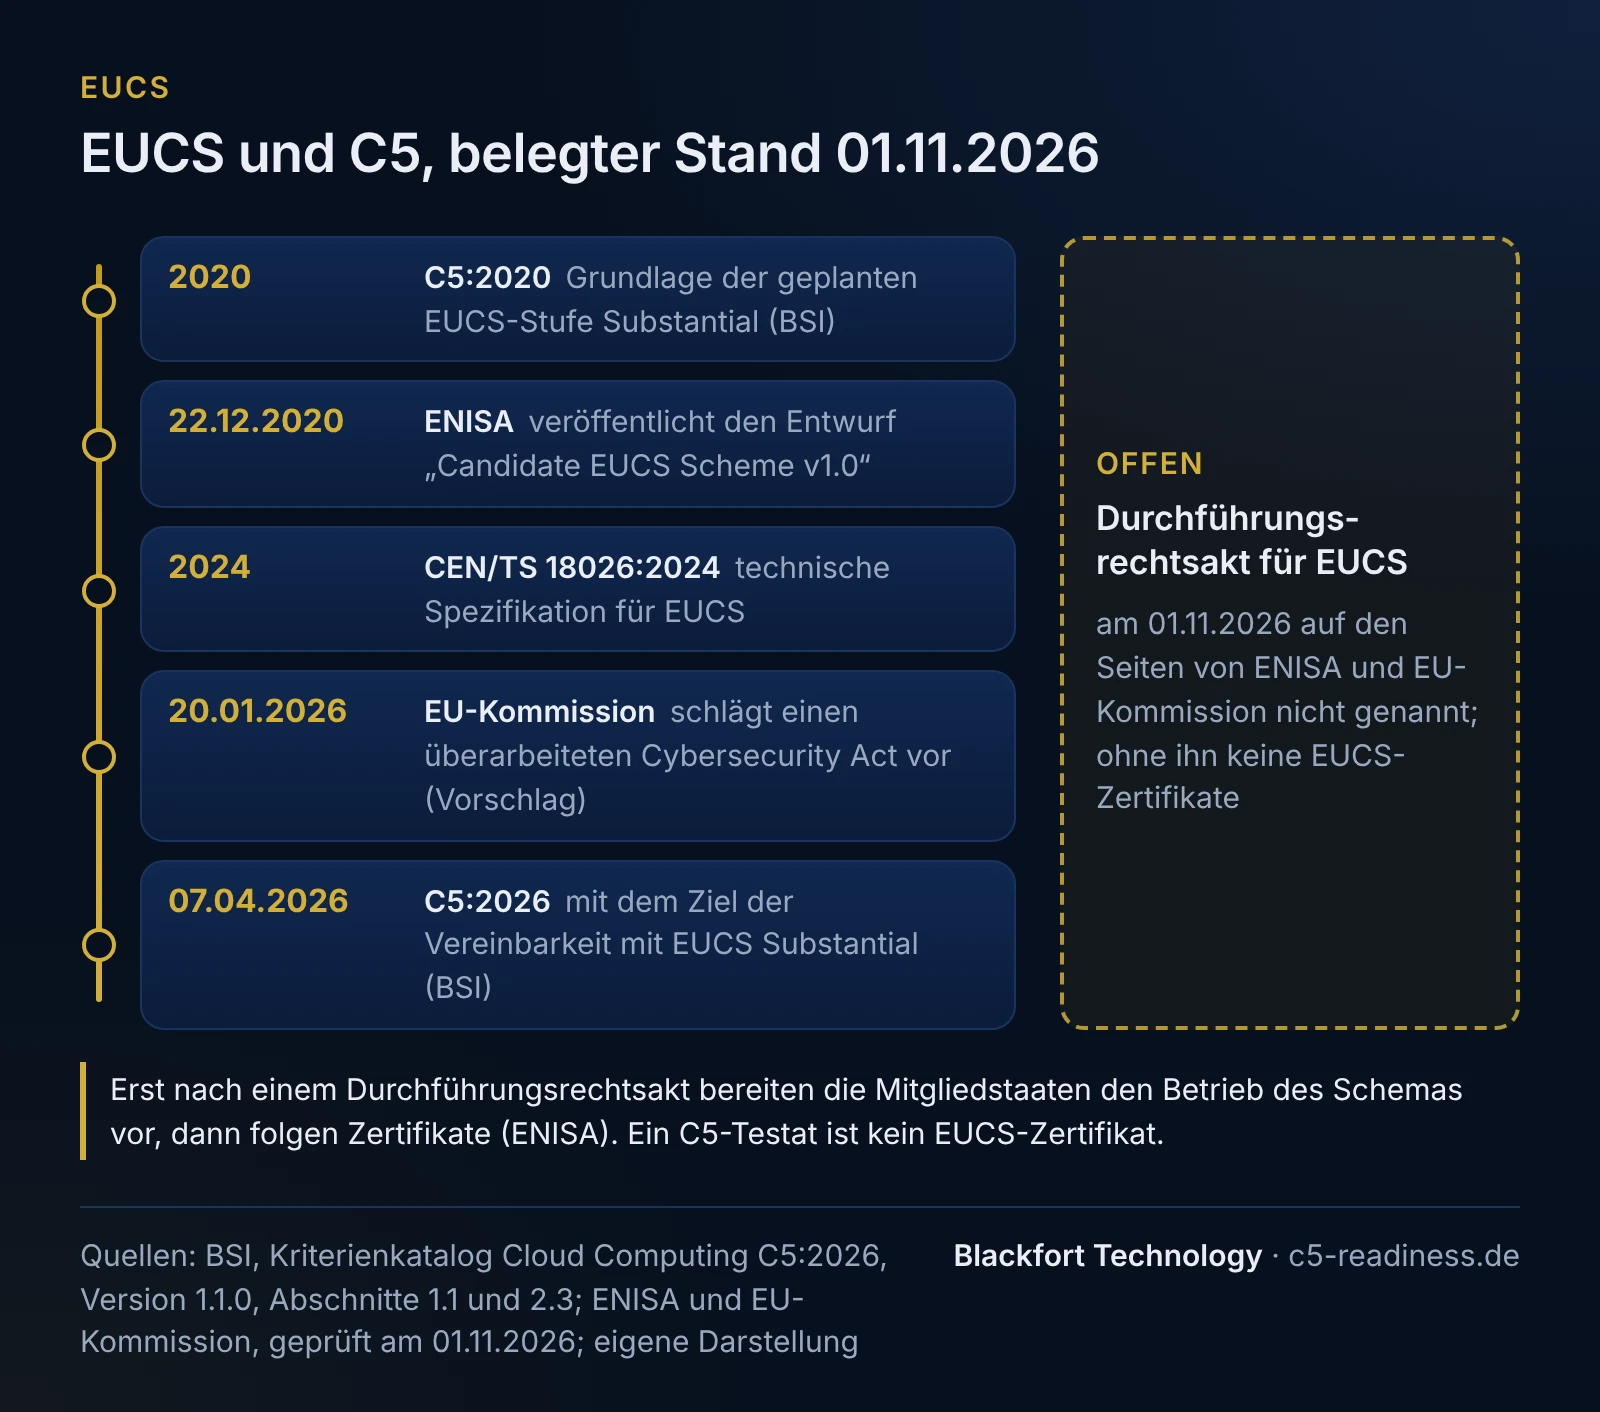
Auf keiner dieser Seiten ist ein angenommener Durchführungsrechtsakt für EUCS genannt. Der überarbeitete Cybersecurity Act ist dort als Vorschlag beschrieben. Ob und wann EUCS kommt und mit welchen Anforderungen, lässt sich aus diesen Quellen nicht ablesen. Presseberichte über Verhandlungsstände haben wir bewusst nicht aufgenommen.
Wie hängen C5:2026 und EUCS zusammen?
Inhaltlich eng, rechtlich nicht. Das BSI beschreibt die Verbindung in Abschnitt 1.1 des Katalogs: C5:2020 diente als Grundlage für die Sicherheitsanforderungen der „geplanten EUCS-Stufe Substantial“, und die in diesem Prozess sowie von CEN/CENELEC entwickelten Anforderungen bilden die inhaltliche Grundlage des C5:2026. Das BSI will damit die Kompatibilität mit EUCS Substantial sicherstellen.
- Struktur: Die Kriterien bestehen nach dem Vorbild von EUCS aus Unterkriterien, die inhaltlich klar voneinander abgegrenzt sind (Abschnitt 1.1).
- Quellen: Unter den berücksichtigten Standards nennt der Katalog CEN/TS 18026:2024, die technische Spezifikation, die für EUCS erstellt wurde (Abschnitt 2.3).
- Verbindlichkeit: Ein C5-Testat ist kein EUCS-Zertifikat, und aus der Kompatibilität folgt keine Anerkennung in einem künftigen EUCS-Verfahren. Wie ein angenommenes EUCS ein C5-Testat berücksichtigen würde, ist nicht geregelt.
Was C5:2026 sonst gegenüber C5:2020 ändert, steht auf der Seite C5:2026.
Was bedeutet der Stand für Ihre Planung?
Planen Sie das C5-Testat so, als gäbe es EUCS nicht, und behalten Sie das Verfahren im Blick. C5:2026 stützt sich nach Abschnitt 1.1 auf die Anforderungen aus dem EUCS-Prozess; ein heute begonnenes C5-Projekt baut also auf denselben Vorarbeiten auf. Je nach Ausgangslage:
| Ausgangslage | Was gilt (Stand 1. November 2026) | Unsere Empfehlung |
|---|---|---|
| Kunden im deutschen Gesundheitswesen (§ 393 SGB V) | Das Gesetz verlangt ein aktuelles C5-Testat für die Basiskriterien (§ 393 Abs. 3 Nr. 2). Die C5-Gleichwertigkeitsverordnung nennt als Alternativen ISO/IEC 27001, ISO 27001 auf Basis von IT-Grundschutz und die Cloud Controls Matrix 4.0, jeweils mit Maßnahmenplan; EUCS ist nicht genannt. | C5-Testat planen (siehe § 393 SGB V und C5-Gleichwertigkeitsverordnung). Die Einordnung im Einzelfall ist rechtlich zu prüfen. |
| Kunden aus der Bundesverwaltung | Für Bundesstellen gilt nach dem Katalog der Mindeststandard des BSI zur Nutzung externer Cloud-Dienste (Abschnitt 3.1). | C5-Testat planen und die Anforderungen der jeweiligen Ausschreibung lesen. |
| Eine Ausschreibung verlangt „EUCS oder gleichwertig“ | Ein EUCS-Zertifikat kann derzeit niemand vorlegen. | Beim Auftraggeber nachfragen, welcher Nachweis als gleichwertig gilt, und das C5-Testat mit Hinweis auf den Bezug zu EUCS Substantial nach Abschnitt 1.1 des Katalogs anbieten. |
| Internationale Kunden ohne festen Nachweis | Es gibt keinen EU-weiten Cloud-Nachweis nach dem Cybersecurity Act. | C5 mit vorhandenem ISO-27001- oder SOC-2-Programm kombinieren, statt auf EUCS zu warten. |
Ob Sie ein Testat vom Typ 1 oder Typ 2 brauchen und wie Sie vom Kundentermin rückwärts planen, zeigen die Seiten C5 Typ 1 und Typ 2 und Ablauf der C5-Prüfung.
Beispiel: Ausschreibung mit EUCS-Anforderung
Fiktives Beispiel, kein Kunde. Ein Anbieter einer Plattform für Telemedizin plant sein erstes C5-Testat für Mitte 2027. Im Herbst 2026 bekommt er eine Ausschreibung eines Klinikverbunds, die „ein Zertifikat nach EUCS oder gleichwertig“ verlangt. Die Geschäftsführung fragt, ob sie das C5-Projekt anhalten und auf EUCS umplanen soll.
Unsere Einordnung: Nein. EUCS ist nicht angenommen, ein Zertifikat ist nicht erhältlich. Für den Klinikverbund kommt zudem § 393 SGB V in Betracht, der ein C5-Testat für die Basiskriterien oder einen Nachweis nach der C5-Gleichwertigkeitsverordnung voraussetzt; keine der beiden Vorschriften nennt EUCS. Die Einordnung ist im Einzelfall rechtlich zu prüfen. Der Anbieter beantwortet die Bieterfrage mit Verweis auf den geprüften Stand, bietet das C5-Testat als Nachweis an und legt bis dahin seinen Zeitplan zur Testierung vor. Das C5-Projekt läuft unverändert weiter.
Woran erkennen Sie, dass sich der Stand ändert?
Ein EUCS-Zertifikat kann es erst nach einem Durchführungsrechtsakt geben. Darauf sollten Sie achten:
- Durchführungsrechtsakt der Kommission: die Veröffentlichung im Amtsblatt der EU. Bis dahin ist jeder Text ein Entwurf.
- ENISA: ein neuer Schema-Entwurf oder ein angenommenes Schema in der Bibliothek der ENISA.
- Cybersecurity Act: ob und mit welchem Inhalt der Vorschlag vom 20.01.2026 angenommen wird, weil er das Verfahren für alle Schemata neu regeln soll.
- Deutsches Recht: Änderungen an § 393 SGB V oder an der C5-Gleichwertigkeitsverordnung, die EUCS als Nachweis aufnehmen.
- BSI: Aussagen zum Verhältnis von C5 und einem angenommenen EUCS.
Wir empfehlen, diese Quellen vierteljährlich zu prüfen und das Prüfdatum in Ihrer Compliance-Planung festzuhalten. Wir aktualisieren diese Seite, wenn sich der Stand ändert; es gilt das Stand-Datum oben.
Wie wir C5-Projekte vor diesem Hintergrund begleiten
Wir planen mit Ihnen den Weg zum C5-Testat und berücksichtigen, welche Nachweise Ihre Kunden und Ausschreibungen verlangen. Ausgangspunkt ist eine C5-Gap-Analyse. Blackfort Technology testiert nicht; das Testat erteilt ein unabhängiger Prüfer.
Häufige Fragen
Kann ich mich heute nach EUCS zertifizieren lassen?+
Ersetzt EUCS künftig das C5-Testat?+
Ist C5:2026 mit EUCS kompatibel?+
Was ist CEN/TS 18026:2024?+
Was ist der überarbeitete Cybersecurity Act?+
Weiterlesen
- C5:2026: Neuerungen, Umstieg von C5:2020 und Übergangsfrist
- BSI C3A: Souveränitätskriterien für Cloud-Dienste erklärt
- § 393 SGB V: C5-Testat für Cloud-Dienste im Gesundheitswesen
- C5-Gleichwertigkeitsverordnung: Standards, Maßnahmenplan, Fristen
- C5-Prüfung: Ablauf, Dauer und Rückwärtsplanung zum Testat
- C5-Gap-Analyse: Lücken, Maßnahmenplan und Projektplanung
Quellen
- ENISA: Draft Candidate Schemes & Technical Documents (Eintrag „Candidate EUCS Scheme v1.0“, 22.12.2020) (abgerufen am 2026-11-01)
- ENISA: Candidate EUCS Scheme v1.0 (PDF, englisch) (abgerufen am 2026-11-01)
- ENISA: Developing Certification Schemes (abgerufen am 2026-11-01)
- EU-Kommission: Seite zum Cybersecurity Certification Framework (englisch) (abgerufen am 2026-11-01)
- EU-Kommission: Seite zum Cybersecurity Act (englisch) (abgerufen am 2026-11-01)
- BSI: Kriterienkatalog Cloud Computing C5:2026, Version 1.1.0 (PDF, deutsch), Abschnitte 1.1, 2.3 und 3.1, lizenziert unter CC BY-ND 4.0 (abgerufen am 2026-11-01)
- § 393 SGB V, Absatz 3 Nr. 2 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
- C5-Gleichwertigkeitsverordnung, § 1 (gesetze-im-internet.de) (abgerufen am 2026-11-01)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i. S. d. RDG).